바이낸스 63억 달러 해킹 사건, 트레이더트레잇어와 라자루스의 연관성은?
 Tapbit Wire
11월 1일 미국 연방수사국(FBI)은 10월 29일 바이낸스에서 도난당한 63억 달러가 북한과 관련 있다고 발표한 경고문을 발표했다. 이 문서에서 '트레이더트레잇어'라는 용어를 사용했다.
이 이름을 검색하면 바이빗의 15억 달러, 비트겟의 3억 달러 등 과거 주요 암호화폐 사건들이 모두 이 이름과 연결됨을 알 수 있다.
트레이더트레잇어는 기업도 아니며 조직도표상의 한 칸도 아니다. 이는 미국 정부가 특정 유형의 행위에 부여한 암호명이다.
2022년 4월 FBI, 미국 사이버보안·인프라 보안국(CISA), 재무부는 공동 경고문 AA22-108A를 발표했다. 이것이 이 용어의 첫 공식 등장이었다. 당시 이 용어는 DAFOM, TokenAIS, CryptAIS 등 암호화폐 거래 소프트웨어로 위장한 여러 악성코드를 가리켰다. 이들은 신뢰할 만한 인터페이스를 갖추고 설치 시 개인 키를 탈취했다.
이 배후 세력은 업계에서 오랫동안 라자루스 그룹, APT38, 블루노로프, 스타더스트 콜리마로 불려 왔다. 이 네 명칭은 별개의 팀이 아니다. 라자루스는 상위 범주명이며, APT38(맨디언트), 블루노로프(카스퍼스키), 스타더스트 콜리마(크라우드스트라이크)는 동일한 자금 조달 활동을 각각 다른 보안 기업이 부른 이름이다.
2년 후, 이 명칭은 구체적 행위에 적용되었다. 2024년 12월 23일 FBI, 미국 국방부 사이버범죄센터, 일본 국가경찰청은 3억 달러 규모의 DMM 해킹 사건에 대해 공동 책임 추정 발표를 내리며, 최초로 '트레이더트레잇어로 추적되는 북한 사이버 행위자'라는 표현을 사용했으며, 그 세 가지 별칭—제이드 슬리트(마이크로소프트), UNC4899(구글), 슬로우 피시즈(팔로알토)—을 명시했다.
현재 정보는 비교적 명확하다: 트레이더트레잇어는 광범위한 라자루스 그룹 내에서 암호화폐 자산에 특화된 부서로, 현재 가장 수익성이 높은 부서다. 2020년부터 지금까지 블록체인—거래소, 디파이, 지갑 서비스 제공업체, 암호화폐 펀드, 대량 코인 보유자—에 집중해 왔다.
은행 강도에서 거래소 강도로
라자루스는 2014년 소니 픽처스 하드디스크 삭제에서 2016년 방글라데시 중앙은행 자금 이체까지 모든 것을 아우르는 포괄적 명칭이다.
예컨대 방글라데시 중앙은행 사건의 범인은 APT38 또는 블루노로프로 알려졌다. 2016년 2월 이들은 국제 은행 간 송금 메시지 시스템인 SWIFT 지시를 위조해 뉴욕 연준에 있는 방글라데시 중앙은행 계좌에서 10억 달러를 이체하려 했다. 최종적으로 8100만 달러를 성공적으로 탈취했는데, 한 건의 송금에서 철자 오류가 발생해 중개 은행이 이를 차단했기 때문이다.
은행 운영 절차 분석, 수작업 심사의 허점 탐지, 지시 위조 기법은 이후 암호화폐 거래소에 그대로 이식되었다.
약 2020년경부터 이들은 암호화폐 분야를 겨냥해 기법을 고도화하기 시작했다. 이유는 짐작하기 쉽다: 규제가 없고 유동성도 충분하기 때문이다.
공격 방법에는 여러 유형이 있다.
첫 번째는 가짜 채용이다. 헤드헌터가 링크드인에서 연락해 친절하게 대화한 후 '입사 전 코딩 테스트'나 '내부 도구 설치 프로그램'을 전송한다. 설치 즉시 해당 기기는 장악된다. 로닌에서 유출된 6억 2000만 달러가 바로 이런 방식으로 탈취됐다.
두 번째는 공급망 공격이다. 사람을 속이기보다 개발자의 도구 체인을 오염시키는 방식—깃허브의 악성 저장소, npm의 감염된 패키지, 점클라우드 같은 ID 서비스 제공업체를 통해 공격한다. 한 사람이 피해를 입으면 하위 연계 기업들까지 연쇄적으로 피해를 본다.
세 번째는 거래 직접 조작이다. 일본 DMM 사건에서는 피해자의 로그인 자격 증명을 탈취해 지갑 기업 진코(Ginco) 내부 통신에 침투한 후 정상적인 송금을 조작했다. 바이빗 사건에서는 세이프{월렛} 개발자의 컴퓨터를 해킹해 웹 프론트엔드에 스크립트를 삽입함으로써 서명자가 정상 페이지를 보는 것처럼 보이게 하되, 실제로 서명되는 것은 다른 거래였다.
이번에는 바이낸스 사고도 포함된다.
공격자들은 36시간 전부터 준비해 50건의 EIP-7702 인가서명을 완료했다. 이는 이더리움의 새 기능으로, 지갑이 일시적으로 프로그램을 '대여'해 사용할 수 있게 한다. 이후 바이낸스의 핫월렛이 자금을 스스로 이체하게 했으며, 40분 만에 10개 블록체인 네트워크를 통해 실행됐다. 보안업체 분석 결과, 공격자들이 이미 바이낸스의 서명 시스템에 침투했을 가능성이 매우 높다.
이 조직 범죄에 연루된 금액
가장 유명한 12건, 총 97억 달러.
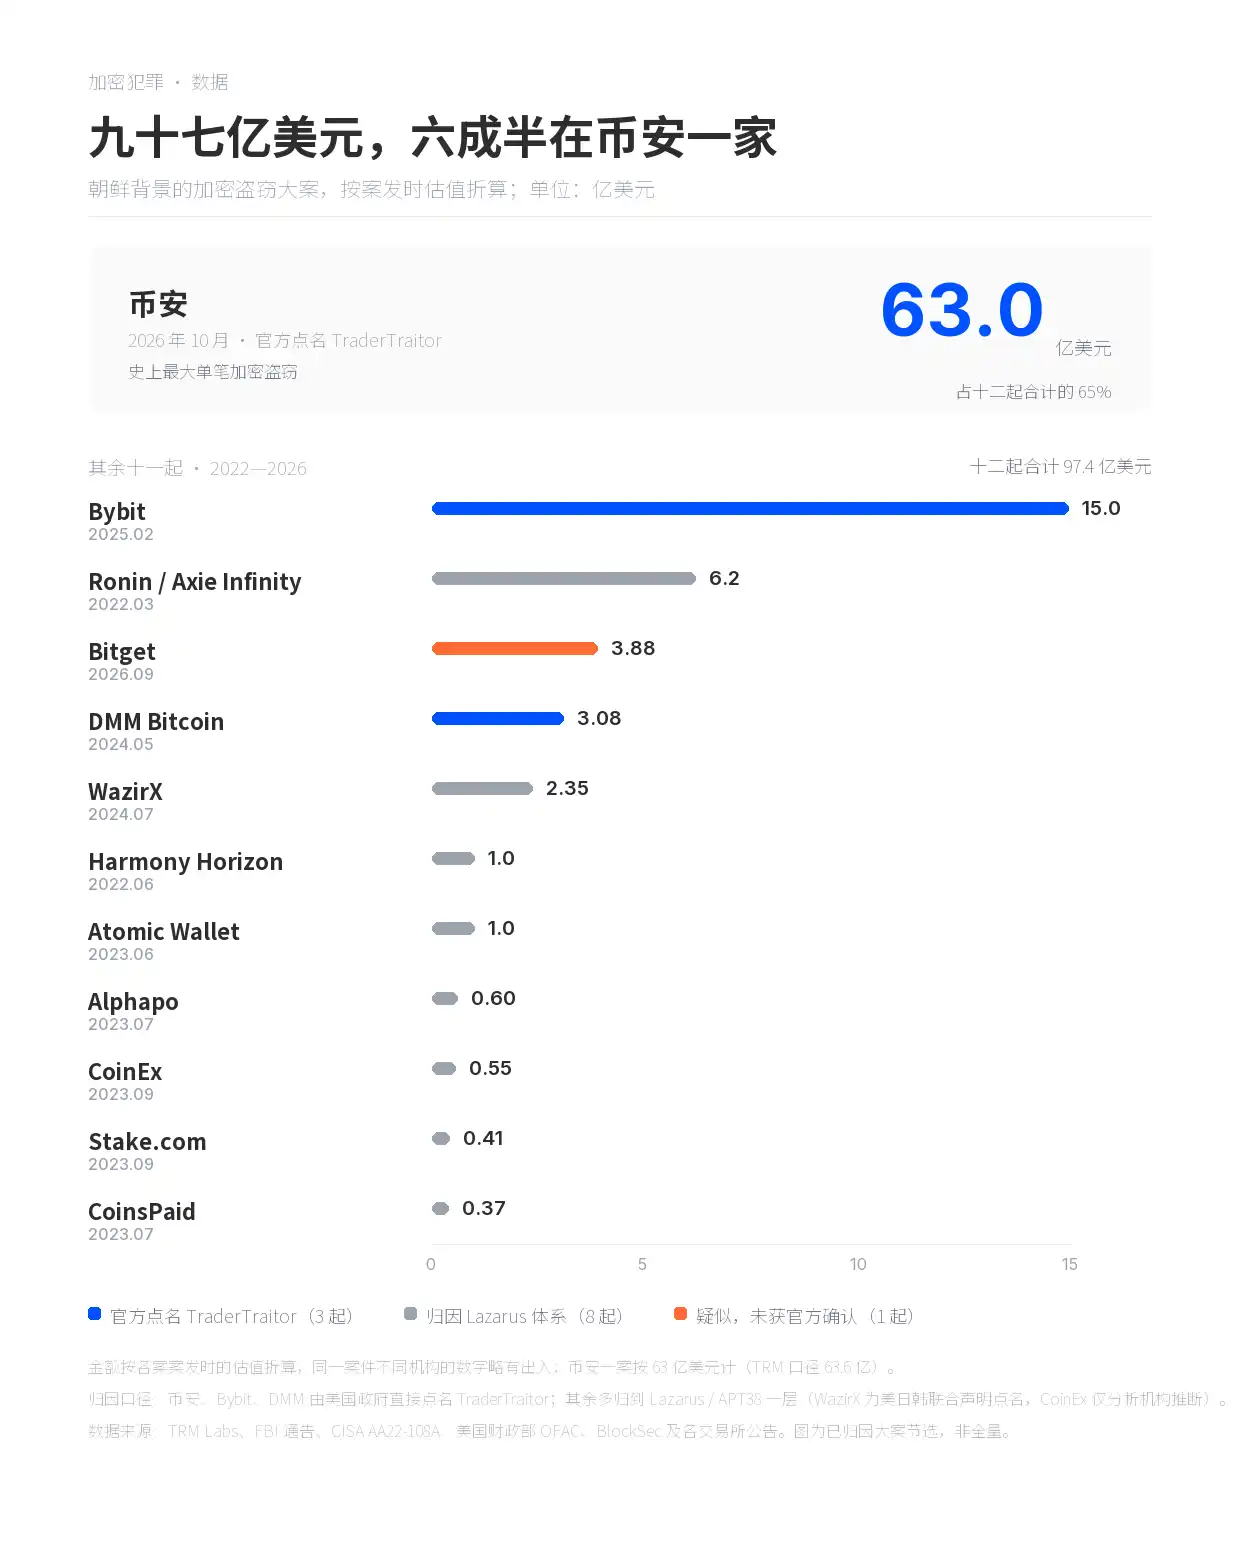
바이낸스 단독으로 63억 달러를 차지한다. 나머지 11건(2022~2026년)은 총 34.4억 달러에 달한다.
바이비트 15억 달러(위조된 프론트엔드), 로닌 6.2억 달러(사기성 채용), 비트겟 3.88억 달러(지갑 시스템 내 위조 출금 지시).
DMM 3.08억 달러, 와지르X 2.35억 달러, 하모니 및 어토믹 각각 1억 달러, 알파포 6,000만 달러, 코인익스 5,500만 달러, 스테이크 4,100만 달러, 코인즈페이드 3,700만 달러.
차트에서 미국 정부가 직접 '트레이더트레잇어'로 명명한 곳은 바이낸스, 바이비트, DMM뿐이다. 로닌·하모니·스테이크·알파포·코인즈페이드·어토믹은 FBI가 라자루스/APT38과 연결 지목했고, 와지르X는 2025년 1월 미·일·한 3국 공동 성명에 언급됐다. 코인익스는 체인 분석 업체들의 추론에 불과하며, 비트겟 사건은 여러 기관이 트레이더트레잇어와 관련 있다고 의심하나 공식 귀속은 없었다.
TRM 통계에 따르면, 북한은 2017년 이후 약 100건의 해킹을 수행해 총 약 128억 달러를 탈취했으며, 올해(2026년) 현재까지 74억 달러를 기록했다. 2026년 글로벌 암호화폐 자산 도난의 85%가 북한에 기인한다. 본 표는 그중 12건에 불과하다.
신원이 확인된 인물들
미국 당국이 이름을 공개하고 사진까지 발표한 북한 해커가 여럿 있다. 박진혁, 전창혁, 김일은 2021년 2월 기소장에 포함됐고, 2024년에는 임정혁이 추가돼 1,000만 달러 현상금이 부과됐다.
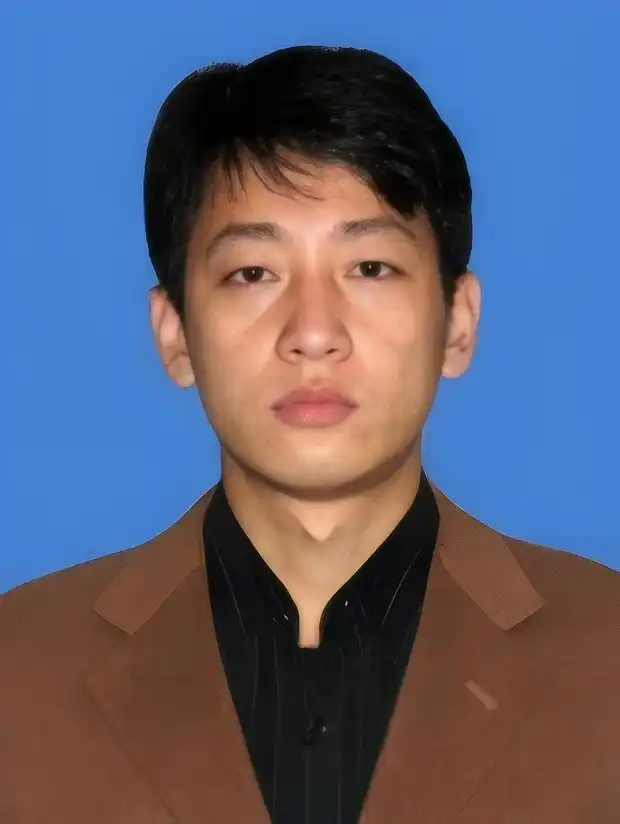
FBI가 수배 중인 박진혁
박진혁은 최초 기소 대상자 중 한 명으로, 2018년 6월 미국 법무부가 기소했으며 동년 9월 기소장이 공개됐다. 기소 내용에는 2014년 소니픽처스 해킹, 2017년 워너크라이, 2016년 방글라데시 중앙은행으로부터 이체된 8,100만 달러 등이 포함됐다. 현재까지 체포되지 않았으며 법정 출두한 적 없다.
바이낸스 해킹 추적
바이낸스는 기업 자금, SAFU 기금, 선물 보험 기금 등을 활용해 손실의 약 90%를 보전했고, 나머지 10%는 유동성이 낮은 토큰으로 남았다. 모든 손실은 사용자가 아닌 회사가 부담한다.
11월 1일 기준, 약 27억 달러(총 손실의 약 42%)가 스테이블코인 발행사 및 아비트럼 보안위원회에 의해 동결됐다. 공격자는 여전히 42만 ETH와 1만 8,270 BTC(약 24억 달러 상당)를 보유 중이다.
자금 세탁 방식은 여전히 기존과 동일하다: 체인 간 브리지로 이체, THOR체인 같은 서비스로 환전, 믹서로 다수 사용자의 자금을 혼합·분산, 마지막으로 거래소 외부에서 거래.
이번에는 약간의 차질이 있었다. THOR체인이 최근 이더리움 체인 리오르가니제이션으로 인해 바이낸스 해킹 자금의 자금 세탁 절차를 실수로 지연시켰다. 이 리오르가니제이션으로 인해 THOR체인이 10 ETH를 입금한 사용자에게 중복 환불을 오류로 발행했고, 이로 인해 프로토콜이 긴급 정지되며 모든 사용자의 체인 간 스왑이 일시 중단됐다. 이는 북한 해커 집단과 연계된 자금 세탁범들도 포함된다.
지난번 비트겟 해킹 자금은 THOR체인을 통과했으나, THOR체인은 이를 전혀 동결하지 않았다. 당시 THOR체인은 '탈중앙화는 동결이 불가능함'이라고 주장했지만, 자신들이 해킹당했을 때는 그렇게 말하지 않았다. THOR체인이 서비스를 재개하면 이번 바이낸스 해킹 자금이 다시 THOR체인을 통과할 경우, 어떤 변명을 내놓을지 불투명하다.


