바이낸스 해킹 사건을 통해 본 암호화폐 산업의 보안 환상: 자산 동결, 보상 및 중앙화
 Tapbit Wire
10월 30일 베이징 시간 새벽, 바이낸스가 해커 공격을 받아 다양한 블록체인의 여러 핫 월렛에서 자산이 차례로 유출되었다. 당일 바이낸스는 이 보안 사고로 인한 총 피해 규모가 약 63억 달러이며, 그중 약 30억 달러는 체인 상에서 동결됐다고 확인했고, SAFU 기금과 자사 자금으로 모든 손실을 보상하겠다고 밝혔다.
도난 당시 시세 기준으로 이번 사건은 암호화폐 산업 사상 최대 규모의 도난 사건이며, 2025년 바이비트 도난 사건보다 약 4배 크다. 소식이 전해진 후 비트코인은 잠시 7만7천 달러 미만으로 하락했고, BNB는 약 10% 급락했다.
동결된 30억 달러 외 나머지 자산은 어디로 갔을까? 바이낸스는 이번 공격이 복잡했다고 밝혔는데, 공격자들은 어떻게 거래소의 서명 시스템을 조작해 사용했을까? 전액 보상 약속은 실제 비용 측면에서 어떤 의미를 가질까?
1. 50개 사전 서명 권한, 3분 24초 만에 바이낸스 핵심 핫 월렛 텅 빔
공격 당일 자금 유출 과정은 체인캐처 기사 '바이낸스 56억 달러 도난 사건 전말 분석: 허이이, 모든 손실 보상 약속'에 정리됐다. 이후 코보 등 다양한 기관의 체인 상 분석이 추가 세부 정보를 제공했다.
코보 공동창립자 셴 위(Shen Yu)에 따르면, 공격자들은 64종 토큰을 대상으로 한 이체 목록을 사전에 준비하고, 테스트 월렛으로 두 차례 연습했으며, 마지막 연습은 실제 공격 약 3시간 반 전이었다. 슬로우 마이스트 창립자 위 시엔(Yu Xian)은 해커의 조작 방식이 다소 번거로웠지만, 행동 전 충분한 리허설을 했다고 평가했다.
TRM 랩스 통계에 따르면, 최초 자금 유출은 4시 5분에 XRP 레저의 5개 월렛에서 시작됐으며, 이더리움 대규모 유출보다 약 20분 빨랐다. 이후 솔라나, 비트코인, 트론 등 블록체인의 월렛들이 차례로 공격받았고, 최종적으로 10개 블록체인이 연루됐다.
이더리움에서는 셴 위와 보안 업체 블록에이드(Blockaid) 분석에 따르면, 공격자들이 4시 20분에 바이낸스 핫 월렛 '바이낸스 14'를 타깃으로 50개의 권한을 포함한 트랜잭션을 브로드캐스트했다.
EIP-7702 메커니즘을 활용하면 일반 월렛이 서명을 통해 실행 권한을 스마트 계약에 위임할 수 있으나, 각 권한은 해당 순간의 트랜잭션 시퀀스 넘버에만 유효하다.
바이낸스 14는 지속적으로 사용자 인출을 처리하므로 시퀀스 넘버가 계속 변경됐다. 공격자는 이를 고려해 50개 연속 시퀀스 넘버에 대한 사전 서명을 준비했고, 그중 하나가 성공해 3분 24초 후 월렛 자산이 한 번에 유출됐다.
그 후 위임은 계속 유효했고, 월렛에 새로 유입된 자금도 즉시 다시 유출됐다. TRM 랩스 기록상 마지막 유출은 오전 7시 56분에 발생했다. 바이낸스 월렛에서 자산이 유출되자, 동결과 유출 사이의 경쟁이 시작됐다.
2. 약 30억 달러 동결, 해커 손에 남은 1만8천 BTC
스테이블코인 발행사가 가장 먼저 대응했다. 주요 자금 유출 37분 후 테더(Tether)는 주요 수령 월렛에서 9억7천만 USDT 이상을 동결했다. 테더 CEO 파올로 아르도이노(Paolo Ardoino)는 이 사건 관련 15억6천만 USDT 이상이 동결됐다고 밝혔다.
서클(Circle) CEO 제레미 앨레어(Jeremy Allaire)도 서클이 8억 USDC 이상을 동결했다고 발표했고, 리플(Ripple)은 4천54만 RLUSD, 월드 리버티 파이낸셜(World Liberty Financial)도 관련 USD1을 동결했다.
체인 상 통계에 따르면, 이더리움에서 이체된 약 37억5천만 달러 중 약 24억 달러가 동결됐고, 트론에서 이체된 약 6억3천만 달러 중 약 3억8천만 달러가 동결됐다.
공격자들은 이를 예상하고 있었다. 셴 위는 공격 당시 일부 USDT 등 동결 가능한 자산을 ETH로 교환해 발행사의 동결을 회피했다고 지적했다. TRM 랩스에 따르면, 공격자는 시장 참여자에게 10% 이상 할인된 가격으로 약 3억2천5백만 USDT를 매도해 약 12만2천 ETH를 확보했다.
체인 분석 플랫폼 룩온체인(Lookonchain)은 공격자들이 UNI, ENA, PEPE 등 7개 토큰을 매도해 약 7만 ETH를 확보했다고 보고했다. 체인 분석가 유진(유 진)은 이 시장에서 유일한 승자는 해커라고 한탄했다.
아크햄(Arkham) 통계에 따르면, 발행기관이 약 28억 달러를 동결했으나, 해커가 여전히 이체할 수 있는 자산은 약 29억 달러로, 주로 10개 주소에 분산된 49만 6,000 ETH와 4시 48분 이후 움직이지 않은 19개 주소에 분산된 1만 8,270.2 BTC로 구성됐다.
ETH 이체가 시작됐으며, 체인 모니터링 플랫폼 온체인 렌즈(Onchain Lens)에 따르면 공격자들은 30일 오후 신규 주소로 1만 7,000 ETH 이상을 전송했다.
공격자 신원과 관련해 TRM 랩스는 이들을 북한 해커 단체 트레이더트레잇러(TraderTraitor)로 높은 신뢰도로 식별했으며, FBI는 이 단체를 바이비트 사건의 주범으로 지목한 바 있다.
체인 탐정 잭XBT(ZachXBT)는 공격자가 북한의 라자루스 그룹(Lazarus Group)일 가능성이 있으며, 9월 비트겟(Bitget) 도난 사건과 바이낸스 자금이 THOR체인을 통해 동일 주소로 유입·혼합됐다고 밝혔다.
슬로우 미스트(Slow Mist) 창업자 유셴(유 선)도 바이낸스 해킹 자금이 2025년 초 페멕스(Phemex) 도난 사건의 해커 주소와 연결됐으며, 이 역시 북한 해커가 개입한 것으로 확인됐다고 밝혔다.
다만 TRM 랩스는 이번 공격에서는 주로 마켓메이커 거래소 및 대출 프로토콜을 활용해 자금을 이체했으며, 이는 바이비트 사건에서 광범위하게 사용된 크로스체인 브리지 방식과 다르다고 지적했다.
3. 바이낸스, 전액 보상 약속… 조사 계속 중
이상 이체 감지 후 바이낸스는 우선 잠재적 보안 문제 관련 보고를 인지했으며, 아직 사용자 자금 피해 여부를 확인하지 못했다고 밝혔다.
오전 5시 52분경 바이낸스는 기술 오류로 일부 사용자 출금이 차단됐다고 발표했다.
약 20분 후 공식 발표에서 보안 문제 완전 해결 후 출금을 재개한다고 밝혔으며, 이어 바이낸스 알파 거래도 일시 중단됐다.
오전 8시경 바이낸스 공동창업자 허이(허 이)는 바이낸스가 모든 도난 손실을 부담할 것이라고 밝혔다.
오전 8시 30분경 바이낸스는 모든 입금·출금을 일시 중단한다고 발표했다.
오전 10시 23분 바이낸스는 초기 조사 결과를 발표하며, 사고가 DevOps 엔지니어 노트북 해킹으로 인해 서비스 컨테이너에 접근해 무단 출금 거래를 제출한 것일 가능성이 있다고 설명했다. 현재까지 지갑 개인키 유출 증거는 발견되지 않았다.
조사가 진전됨에 따라 낮 12시 36분 바이낸스는 입금은 정상 운영 중이며, 보안 수정 완료 후 48시간 이내 출금을 재개할 예정이라고 밝혔다. 이 사고는 복합적 요인으로 발생했으며, 해킹된 컴퓨터가 침투 경로일 가능성이 있다고 설명했다.
오후 4시 56분 바이낸스는 추가 조사에서 더 많은 침투 지점을 발견했으며, 이는 복잡한 공격임을 시사한다고 밝혔다.
바이낸스 중국 커뮤니티 매니저 시시(sisi)는 직원 노트북 해킹은 공격의 출발점일 뿐이며, 특정 엔지니어가 단일 클릭으로 자금을 이체하는 상황은 없었다고 설명했다. 공동 CEO 리처드 텡(Richard Teng)은 조사 결과 어떤 개인도 책임을 묻지 않는다고 밝혔다.
한편 사고 발생 3일 전 바이낸스는 보안팀이 지난 주 북한 관련 공격을 여러 차례 식별·차단했으며, 북한 해커들이 가짜 채용 면접 및 코딩 테스트를 통해 악성 프로그램 실행을 유도하고 있다고 경고한 바 있다.
보상과 관련해 바이낸스는 SAFU 기금 및 자체 자금으로 모든 손실을 보상할 것이며, 복구 완료 후 업데이트된 준비금 증명서를 공개할 예정이라고 밝혔다. CZ는 손실 규모가 약 60억 달러로, 이 중 30억 달러는 동결됐고, SAFU 기금은 약 10억 달러, 나머지 격차는 약 20억 달러라고 설명했다.
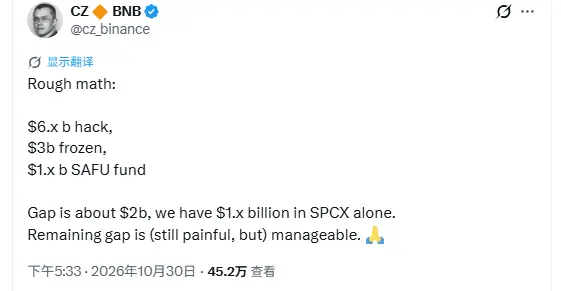
그는 머스크가 트위터를 인수할 당시 바이낸스가 5억 달러를 투자했으며, 이로 인해 보유하게 된 스페이스X 주식의 현재 가치는 10억 달러를 넘어서 남은 손실 격차 대부분을 메울 수 있다고 밝혔다. 나머지 부분은 여전히 고통스럽지만 관리 가능하다.
허이(He Yi)는 이후 회사의 연간 매출이 손실을 충당하기에 충분하므로 당분간 스페이스X 주식을 매도할 필요가 없다고 응답했다.
이전에 암호화폐 블로거 크립토 브레이브(Crypto Brave)는 포브스 등 제3자 기관의 추정치(연간 매출 160억~170억 달러)를 바탕으로, 바이낸스가 1년 이내에 손실을 회복할 수 있을 것이라고 예측했다.
4. 도난된 BTC는 매도 압력 발생이 어렵고, 입금 중단의 영향이 더 크다
소식이 알려진 후 암호화폐 시장 전반은 하락했다. 데이터에 따르면 공격 직후 1시간 내 전망망에서 6억2770만 달러 규모의 강제 청산이 발생했으며, 이 중 롱 포지션 청산이 6억660만 달러를 차지했고, 바이낸스 단독으로 3억4480만 달러를 차지했다.
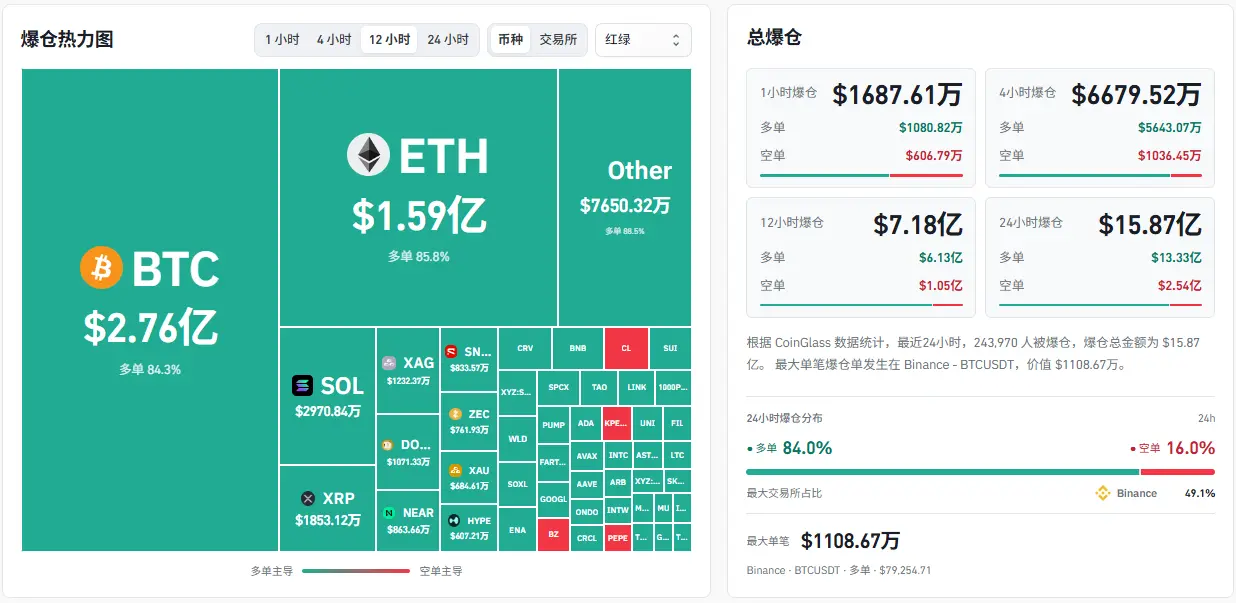
해커가 확보한 1만8000 BTC에 대해 시장이 가장 우려하는 것은 매도 압력이다. 암호화폐 애널리스트 벤슨 선(Benson Sun)은 이 BTC가 실제로 매도 압력으로 전환되기 어렵다고 판단한다. 비트코인 상에는 토네이도 캐시(Tornado Cash)처럼 유동성이 충분한 대형 믹서가 없으며, 관련 주소는 주요 거래소 및 체인 분석 기업에 의해 이미 표시된다. 주소 분할 및 코인 믹싱 작업은 수 년이 걸리는 프로젝트이며, 이후에도 오프체인 거래를 통해 할인 판매해야 한다. 그의 견해로는 도난된 BTC는 약세 신호처럼 보이지만 실질적으로는 은닉된 잠금(lock-up)과 유사하다.
암호화폐 KOL 오스트레일리안 라이언(Australian Lion)도 칩믹서(ChipMixer), 비트코인 포그(Bitcoin Fog), 사무라이(Samourai) 같은 비트코인 믹싱 서비스들이 최근 몇 년간 폐쇄되거나 기소됐다고 언급했다. 대부분의 중앙화 거래소도 엄격한 KYC를 시행하며 자금 동결에 협조하고 있다. 2016년 비트파이넥스(Bitfinex) 해킹 사건 당시 약 12만 BTC가 유출됐으나, 해커는 소량만 세탁했다. 6년 뒤 미국 법 집행기관이 약 9만4000 BTC를 회수했다.
크립토 저장 솔루션 기업 발레(Ballet) 창립자 밥비 리(Bobby Lee)는 이 비트코인이 회수될 가능성이 매우 낮다고 지적했다. 바이낸스 입장에서는 회수 불가능하며, 해커 입장에서도 매도가 어렵기 때문에 이 BTC는 장기간 체인 상에서 잠들어 있을 가능성이 높다.
ETH 상황은 다르다. 벤슨 선은 다수의 ERC-20 토큰이 ETH로 교환된 후 토네이도 캐시로 유입돼 추적이 극도로 어려워졌다고 지적했다. 실제 형성될 수 있는 시장 압력은 수십억 달러 규모로 추정된다.
알트코인은 오히려 더 크게 하락했는데, 솔라나(Solana)와 XRP 등은 비트코인 및 이더리움보다 더 큰 폭의 하락을 기록했다. KOL 세븐 리서치(Seven Research)는 이는 입금 중단과 직접적으로 관련 있다고 분석했다. 업계 대부분의 마켓메이커 및 양적 거래 기관은 주로 바이낸스에 마진 계좌를 두고 있으며, 많은 기관이 교차 거래소 아비트리지를 수행하거나 헤징을 한다. 바이낸스가 입금을 중단하면 이들의 자금 조달망이 즉시 마비된다. 시장 변동성이 지속되는 가운데, 다른 플랫폼의 마진을 보충하기 위해 바이낸스에서 자금을 인출할 수 없게 되며, 결국 다른 거래소 및 체인 상에서 포지션을 강제 청산해 현금을 확보해야 한다.
세븐 리서치는 또한 2·3순위 거래소, 자산관리 플랫폼, 프로젝트 재무팀 등이 사실상 자금을 바이낸스 기관 계좌에 집중하고 있다고 언급했다. 입금 중단이 장기화될 경우 이들 플랫폼은 ‘은행 휴업’ 위기에 직면할 수 있다.
일부 기관은 이미 조치를 시작했다. 체인업 인베스트먼트(ChainUp Investment)의 최고투자책임자(CIO) 아만다 허(Amanda He)는 로이터에 “우리는 바이낸스 상 모든 포지션을 매도했으며, 가능한 자금은 먼저 이체하고, 이체가 불가능한 자금은 안정화코인으로 전환해 매도했다”고 밝혔다.
시장 전망에 대해 암호화폐 트레이더 본크 가이(Bonk Guy)는 시장이 위험에서 벗어났다고 보지 않는다. 그는 작년 10월 11일 발생한 대규모 청산을 상기시키며, 당시 많은 이들이 바로 바닥이 올 것이라 생각했으나, 시장은 장기간 정체됐다고 회상했다. 따라서 그는 바닥 탐색에 신중할 것을 권고하며, 2차 하락에 대비할 것을 촉구했다.
투자자들은 암호화폐 시장에서 돈을 버는 것이 점점 더 어려워지고, 심지어 돈을 안전하게 지키는 것조차 더 어렵다고 한탄하고 있다.
V. 개인 키는 안전하지만 서명 과정이 침해됨
가격 변동을 넘어 이 사건이 업계의 경계심을 더욱 높인 이유는 드러난 보안 문제 때문이다.
바이낸스는 개인 키 유출이 확인되지 않았다고 주장하며, 공격자가 개인 키를 필요로 하지 않은 것으로 보인다고 밝혔다. TRM 랩스(TRM Labs)는 자산이 이체된 지갑이 10개 체인에 분산되어 있고, 각기 다른 키 유형 및 서명 방식을 사용함에도 불구하고, 모두 약 30분 내 유효한 서명을 생성했다고 지적했다.
가장 유력한 설명은 공격자가 바이낸스 핫월렛 서명 시스템을 원하는 대로 거래를 서명하도록 조작할 능력을 확보했다는 것이다.
50건의 승인은 사전에 일괄 서명되었으며, 이는 해당 접근 권한이 시간 제한이 있거나 특정 시스템을 통한 서명 요청이 필요했음을 시사한다.
보안 기업 블록에이드(Blockaid)의 CEO 이도 벤-나탄(Ido Ben-Natan)도 이번 사건이 서명 인프라 침해와 유사하다고 보며, 개인 키 자체는 유출되지 않았다고 판단한다. 신 위(Shen Yu) 역시 핵심 문제가 서명 과정에 있을 수 있다고 분석했다. 현재까지 스마트 계약 취약점은 발견되지 않았으며, 개인 키 유출인지 서명 시스템 악용인지 여부는 바이낸스 측 확인이 필요하다.
다만 슬로우미스트(Slow Mist)의 최고정보보안책임자(23pds)는 개인 키 유출 가설을 더 지지한다. 세븐리서치(Seven Research)도 공격자가 바이낸스 소속 다른 스마트 월렛을 비운 사실에서 주요 개인 키가 해커에게 넘어갔을 가능성이 크다고 보았다.
업계 논의는 빠르게 방어 전략으로 전환됐다. OKX 창립자 쉬밍싱(Xu Mingxing)은 보안이 상업적 경쟁 영역이 되어서는 안 된다고 강조하며, 미검증 주소로의 대규모 출금 및 스마트 계약 권한 부여 거래에 추가 검증과 보안 지연을 도입할 것을 제안했다. 이러한 제한은 암호학적 서명 계층에서 적용돼야 하므로, 월렛 관리 시스템이 침해되더라도 우회 불가능하게 해야 한다고 주장했다. 또한 의심스러운 탈취 자산을 법적으로 신속히 동결하기 위한 업계 협력 체계 구축을 촉구했다.
게이트(Gate) 창립자 한린(Han Lin)은 MPC 기반 3분할 복합 보관 솔루션을 제시했다. 여기서 개인 키는 사용자 단말기, 게이트, 제3자 재해복구 기관이 각각 하나씩 보관하며, 자산 이체는 48시간 지연 후 실행되도록 설정하고, 그 기간 중 사용자는 언제든지 동결할 수 있다.
한편 이번 사고 발생 몇 시간 전, 마이크로소프트는 8개 북한 해커 조직의 AI 활용 수준을 평가한 보고서를 발표했는데, 그중 3개 조직은 일상적인 공격 프로세스에 이미 AI를 통합했다고 밝혔다. 다만 이번 공격에서 AI가 실제로 사용되었는지는 아직 확인되지 않았다.
하드웨어 월렛 기업 원키(OneKey) 창립자 이시(Yishi)는 바이비트나 바이낸스의 개인 키가 직접 유출된 것이 아니라, 거래 승인 프로세스가 침해됐다고 분석했다. 이 유형의 리스크는 콜드 스토리지에도 존재한다고 지적했다.
이시는 세계 최대 비트코인 ETF인 IBIT을 예로 들었다. 코인글래스(CoinGlass) 추정에 따르면 IBIT은 현재 약 76만 BTC를 보유 중이며, 주로 코인베이스(Coinbase)가 보관하고 있다. 블랙록(BlackRock)은 2025년 앵커리지 디지털(Anchorage Digital)을 추가 보관기관으로 선정할 계획이지만, 최근 분기 보고서 기준으로는 아직 이체 계획이 없다. 코인베이스가 공개한 3억2,000만 달러 규모의 상업 범죄 보험은 모든 고객이 공동으로 부담하며, IBIT 현재 규모 기준으로는 1% 미만만 커버된다.
중대한 자산 유출이 발생해 회수나 충분한 보상이 불가능할 경우, 손실은 ETF 투자자들이 부담할 수 있다. IBIT이 이번 공격의 표적이 됐을 가능성도 제기되고 있다.
한편 자금이 IBIT으로 유입되고 있다. 후오비(Huobi) 공동창립자 두쥔(Du Jun)은 자신이 오랜 기간 BTC를 구성해온 패밀리 오피스들이 거래소 해킹과 콜드 월렛 공급망 보안 사고를 겪은 후 모두 BTC를 IBIT으로 전환했으며, 일부는 물리적 금을 직접 구매하기 위해 코인을 매도했다고 밝혔다. 일부 암호화폐 투자자들은 비트코인 현물 보유가 더 신뢰할 수 있는 선택이라고 본다.
VI. 자산 동결 권한 논란 재점화, 블록체인 상 개입의 경계가 주목받다
개인 키와 프로세스 모두 침해됐을 가능성이 있는 상황에서, 블록체인 상 자산 동결은 자산 회수의 중요한 수단이 되었다.
30일 오전 8시19분, 아비트럼(Arbitrum)은 보안위원회가 긴급 조치를 통해 아비트럼 원(Arbitrum One)에서 바이낸스 공격 관련 주소로부터 ARB 74,559,805개와 ETH 8,425개를 중간 동결 월렛으로 이체했다고 발표했다. 이 자산 가치는 약 3,000만 달러다.
이 자산은 보안위원회 또는 아비트럼 DAO의 거버넌스 투표를 통해서만 추가 조작이나 접근이 가능하다.
일부 분석가는 보안위원회가 공격자의 주소 명의로 자금 이체를 실행하기 위해 시스템 계약을 임시로 업그레이드한 후 원래 구현으로 복원했으며, 이 과정에서 공격자의 서명은 필요하지 않았다고 지적했다.
아비트럼 헌장에 따르면, 이런 긴급 조치는 12명 위원 중 최소 9명 이상의 승인이 필요하다. 올해 4월에도 아비트럼은 같은 방식으로 켈프다오(KelpDAO) 도난 사건에서 ETH 30,766개를 동결했으며, 두 사례 모두 북한 관련 자금을 대상으로 했다.
블록체인 분석가 유진(Yu Jin)은 해커가 아비트럼이 자신의 월렛에서 직접 자금을 이체할 수 있을 것이라고 예상하지 못했을지도 모른다고 농담했다. 동결 조치 자체가 또 다른 논란을 촉발했다.
지지자들은 해커 자산 동결이 정당하다고 본다. 암호화폐 분석가 yyy는 탈중앙화의 목적은 권력에 맞서 대중을 위한 것이라며, 중앙화된 수단을 통해 대중을 돕는 것은 칭찬받을 만하며, 해커 자산 동결도 이 범주에 속한다고 주장했다.
회의론자들은 주로 권한의 경계에 초점을 둔다. 암호화폐 연구자 사이버사토시(CyberSatoshi)는 이더리움 메인넷의 ETH는 불변이지만, 롤업(Rollup) 상 잔고는 12명 중 9명 이상의 멀티시그로 관리되며, L2 자산의 주권은 크로스체인 브리지 제어 권한을 가진 관리자 키에 달려 있다고 설명했다. 일부 분석가는 소유자의 서명 없이 블록체인 거버넌스가 자산을 강제 이체할 수 있는 조건이 무엇인지에 대한 명확한 경계 설정이 여전히 필요하다고 제기했다.
동결 후 자산 소유권 문제도 난제다. 켈프다오 사건에서 동결된 ETH는 원래 피해자 보상에 사용될 예정이었으나, 5월 초 북한에 대한 테러 관련 판결을 받은 채권자 그룹이 미국 법원에 억류 명령을 신청하며 해당 ETH가 북한의 재산권에 속한다고 주장했다. 5월 8일 뉴욕 남부 연방법원은 아비트럼 DAO가 자산을 Aave LLC로 이체하도록 투표하는 것을 허용했으나, 억류 명령은 자산과 함께 이전됐으며, 핵심 분쟁에 대한 판결은 보류됐다.
기사 작성 시점 기준, 바이낸스 출금은 아직 재개되지 않았으며, 공식 일정에 따라 11월 1일 재개될 예정이다. 예치금 증명 및 기술 검토 보고서 발행 시기, 나머지 BTC 및 ETH 이체 시작 시기, 약 30억 달러 규모 동결 자산의 최종 배분 방식 등은 향후 추가 전개를 지켜봐야 한다.


