출금 재개 후 자금은 감소하지 않고 오히려 증가했다. 비트겟은 5일 만에 어떻게 상황을 반전시켰을까?
 Tapbit Wire
원문 작성자: WhiteRunner
최근 몇 년간 거래소의 대규모 보안 사고는 흔치 않지 않았으며, 공격 진입점은 핫월렛과 서명 시스템에서 내부 권한 및 제3자 서비스로 점차 확대되고 있다. 시스템이 점차 복잡해짐에 따라 거래소가 방어해야 할 경계도 더욱 넓어지고 있다.
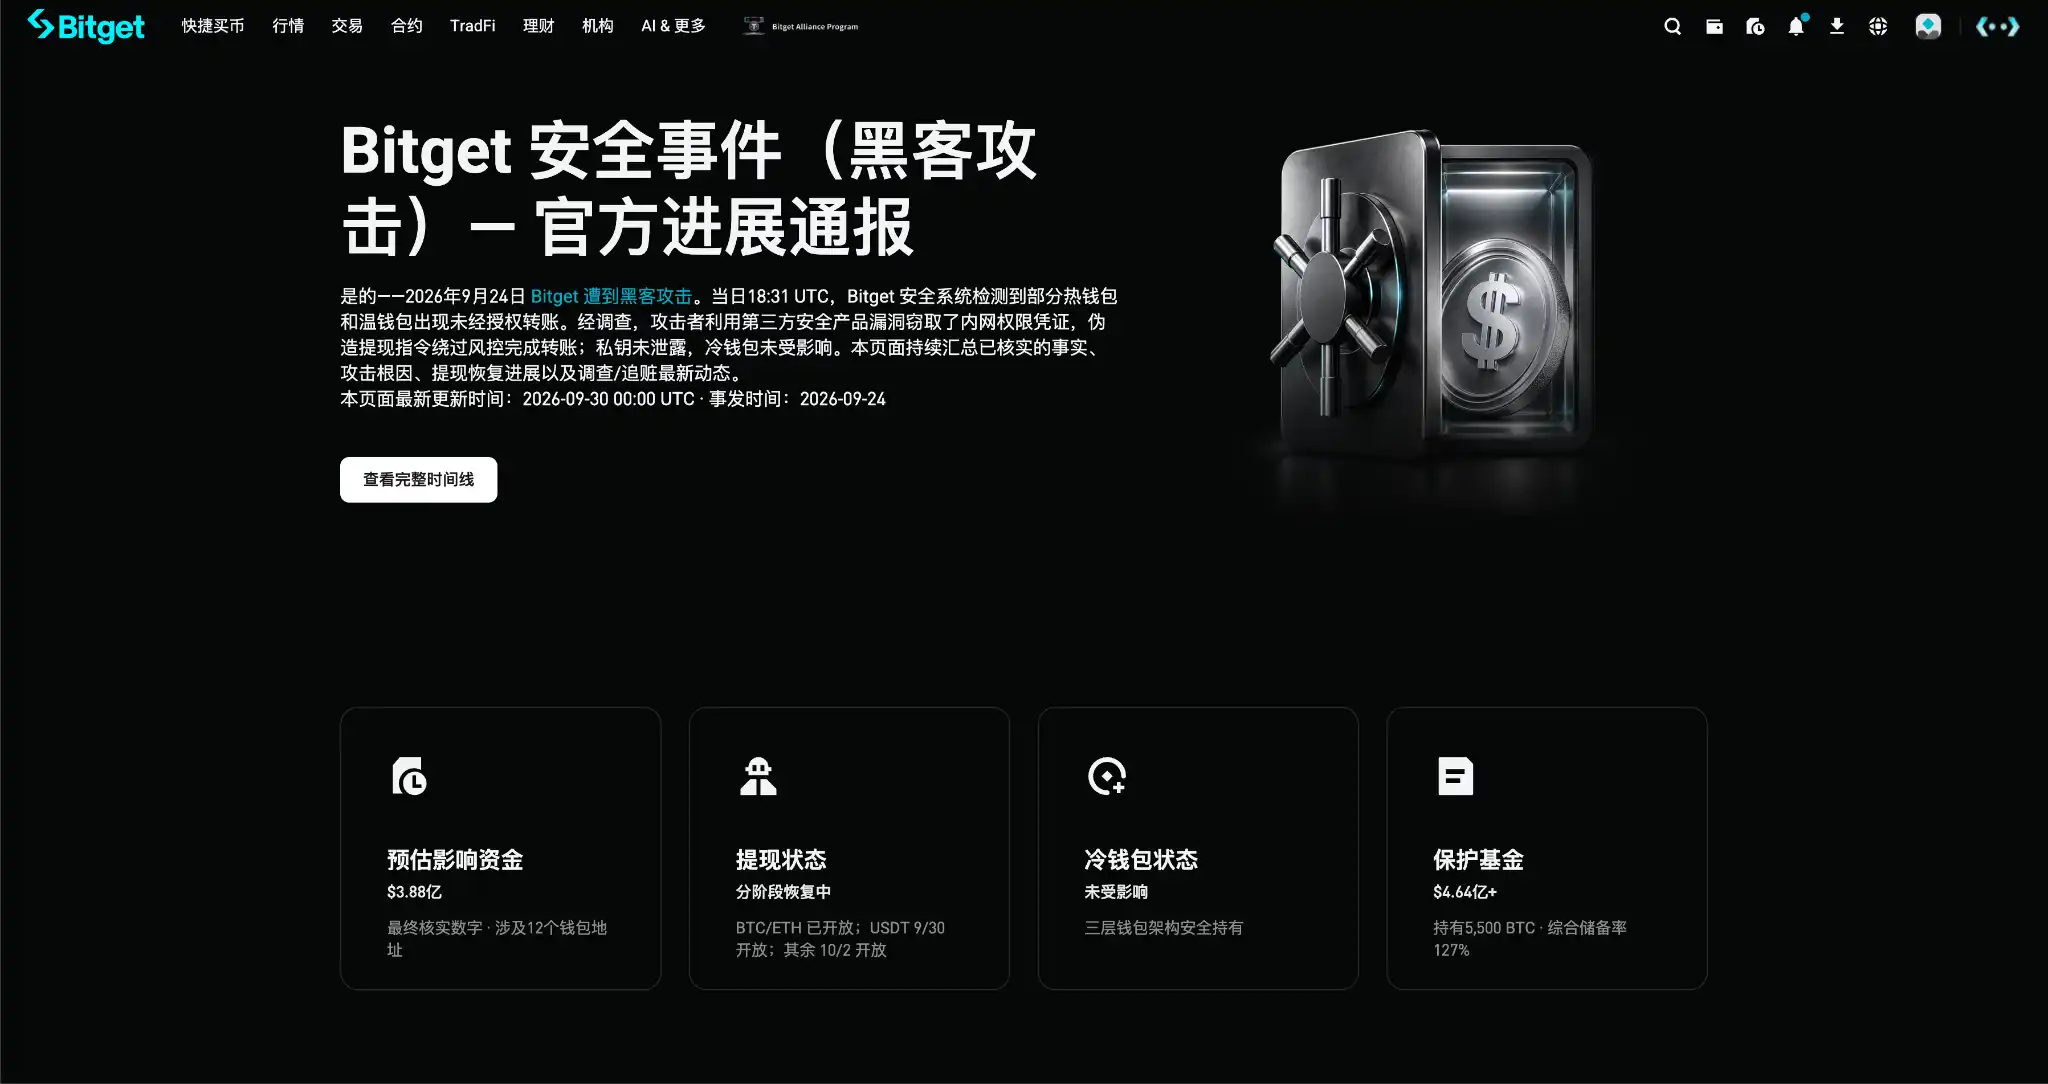
9월 25일, 비트겟은 보안 사고를 겪었으며, 최종적으로 약 3억 8,800만 달러 규모의 자산이 영향을 받은 것으로 확인됐다. CEO 그레이시 첸은 이후 라이브스트림에서 이 사고가 플랫폼 창립 8년 만에 처음 발생한 보안 사고라고 밝혔다. 슬로우미스트(SlowMist)가 발표한 조사 결과에 따르면, 가장 초기의 악성 활동은 제3자 보안 제품 노드의 제로데이 취약점을 이용한 것이었다. 맨디언트(Mandiant)와 슬로우미스트의 조사 모두 공격 경로를 제3자 보안 인프라 침해로 지목했으며, 이는 결국 비트겟의 월렛 환경으로 이어졌다.
사고 발생 후 비트겟은 사용자 보호 기금으로 손실을 전액 보상한다고 발표했다. 당시 이 기금은 2022년 설립되어 5,500 BTC(약 4억 6,400만 달러 상당)를 보유하고 있었다. 그레이시는 이 기금 사용 후 1주일 이내에 3억 달러로 재충전해, 2022년 설립 당시 설정된 기준 규모로 복구하겠다고 약속했다. 이 약속은 9월 30일 예정대로 이행됐다.
출금도 사전 공지된 일정에 따라 재개됐다. 9월 28일 16시, BTC가 최초로 출금을 재개했고, 29일 ETH 출금 재개 후 관련 핫월렛은 순유출에서 순유입으로 급속히 전환되었으며, 곧 출금 재개 전 수준을 약간 상회하는 잔고를 기록하며 사용자 신뢰 회복을 보여줬다. 현재까지 모든 통화의 출금이 정상 재개됐다.
약 4억 달러에 달하는 자산 유출에서 출금 재개 및 자금 유입 회복까지 단 며칠 만에 이뤄졌다. 해커는 개인 키 유출 없이 어떻게 자산을 이체했을까? 4년 전부터 준비된 보호 기금은 실제로 어떻게 작동했을까? 그리고 비트겟은 어떤 조치를 통해 사태 반전을 이끌어냈을까?
1. 해커는 제3자 보안 제품의 제로데이 취약점을 악용했다
이 공격의 특이한 점은 비트겟의 개인 키 유출이 없었고, 콜드월렛도 침해받지 않았으며, 스마트 계약 취약점도 아니었다는 것이다. 해커가 찾은 돌파구는 바로 플랫폼이 사용하던 제3자 보안 제품이었다.
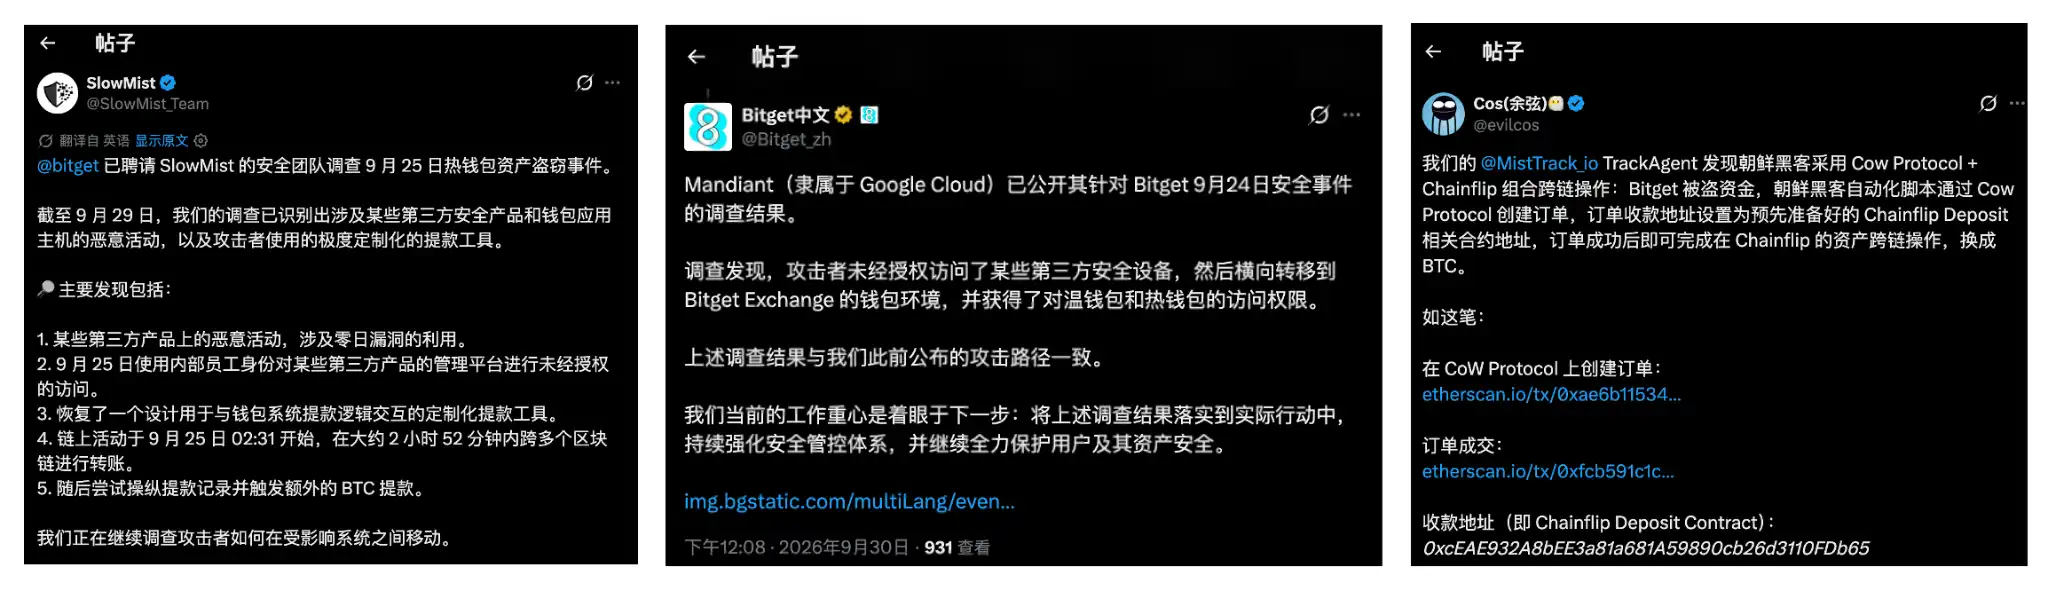
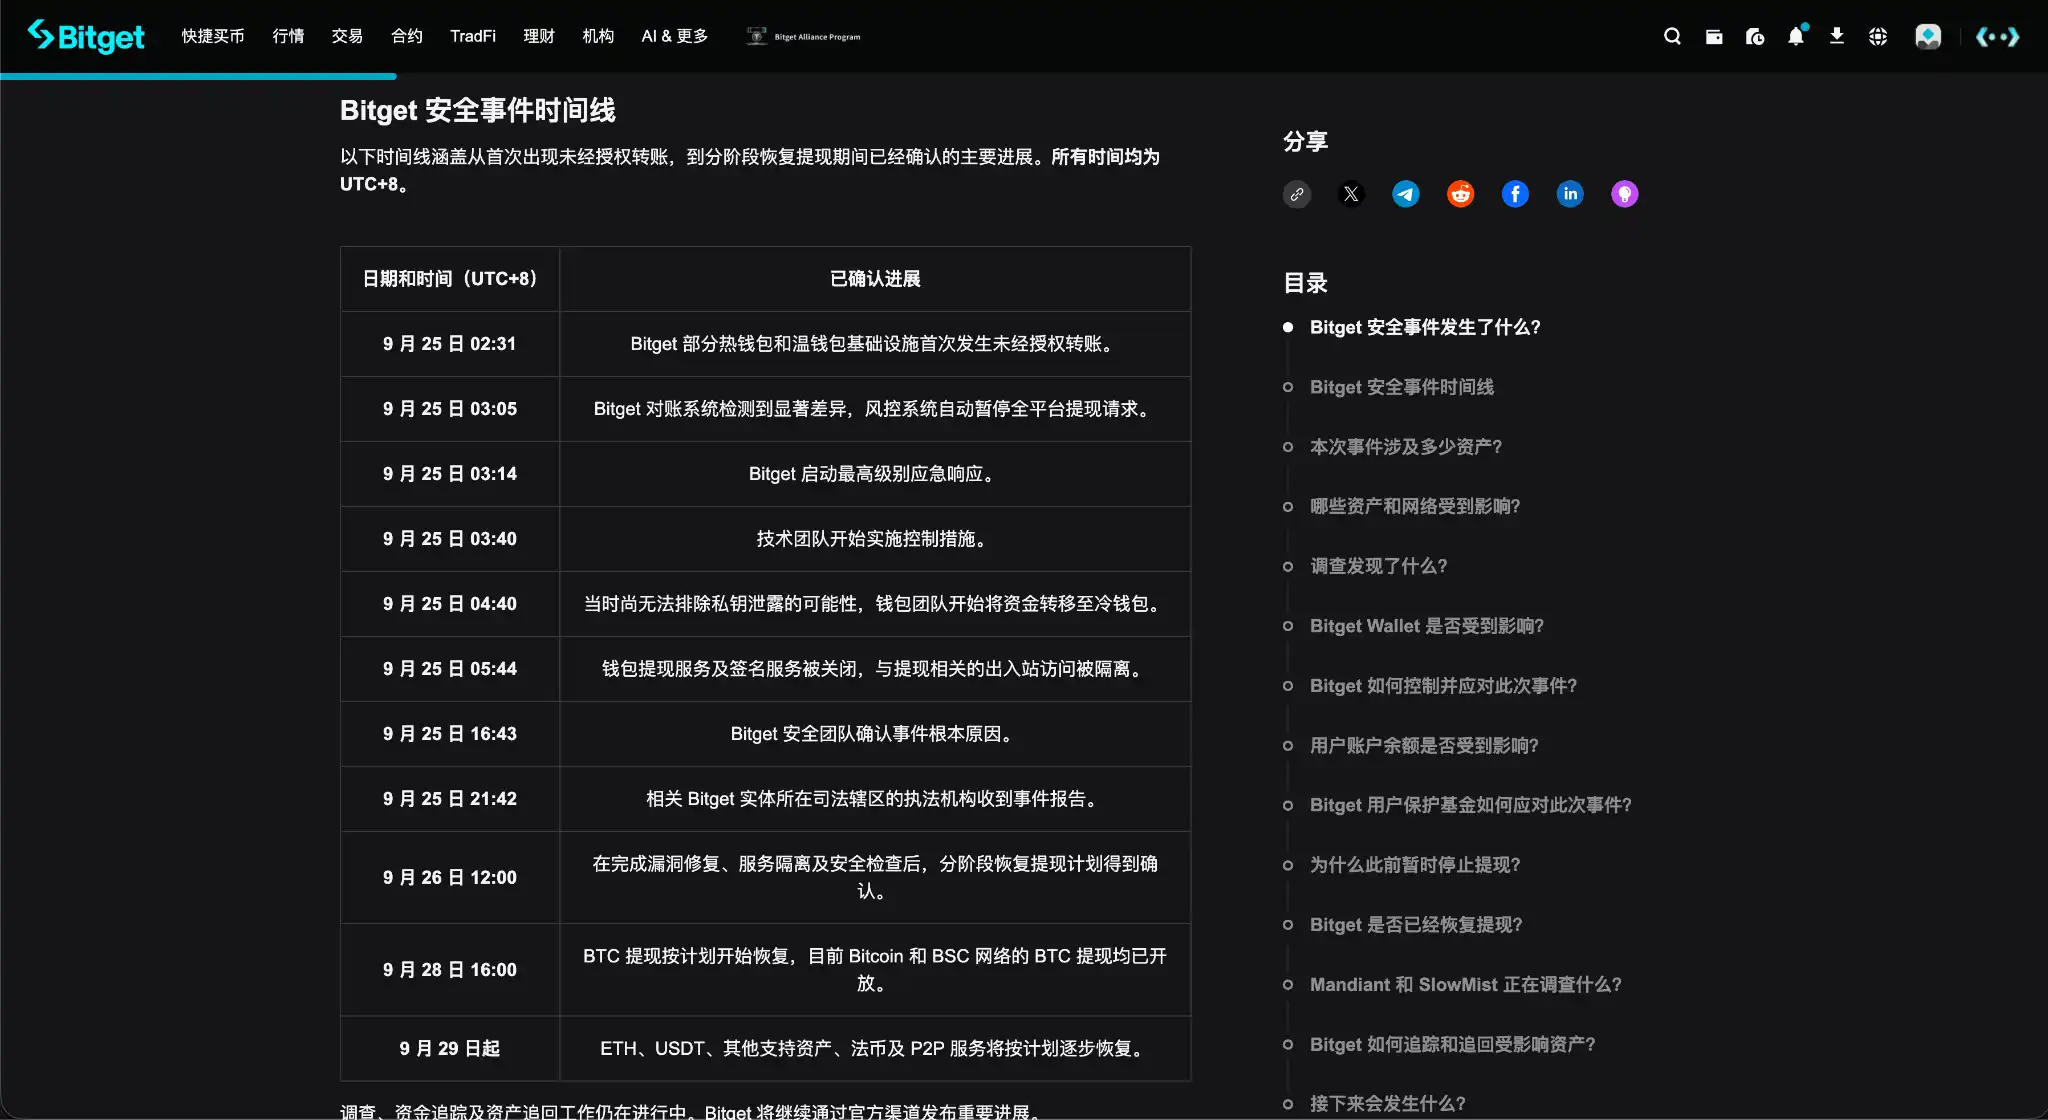
현재 비트겟이 공개한 조사 결과에 따르면, 9월 25일 베이징 시간 02:31경 최초의 관련 소액 이체가 체인 상에 나타났고, 이후 대규모 자산 이체가 시작됐다.
더 블록(The Block)과의 인터뷰에서 그레이시는 02:58~04:09 사이에 이더리움, XRP, Zcash, BNB 체인, 베이스(Base), 아비트럼(Arbitrum), 옵티미즘(Optimism), 아발란치(Avalanche) 등 여러 네트워크에서 해커가 총 17건의 대규모 거래를 수행했다고 밝혔다. 이후 추가 통계 분석을 통해 비트겟은 이번 사고가 약 3억 8,800만 달러 규모의 자산에 영향을 미쳤다고 최종 확인했다.
첫 대규모 이체 발생 7분 후인 03:05에 비트겟의 정산 시스템이 심각한 자금 차이를 감지하여 전 플랫폼 출금 차단을 트리거했고, 03:14에는 최고 수준의 비상 대응 체제가 가동됐다. 당시 개인 키 유출 가능성을 배제할 수 없었기 때문에 월렛 팀은 자산을 콜드월렛으로 이전하고, 월렛 출금 및 서명 서비스를 중단했다.
이후 보안팀은 사고 근본 원인을 확인했다. 현재 공개된 공격 경로에 따르면, 해커는 제3자 보안 제품의 알려지지 않은 제로데이 취약점을 악용했다.
제로데이 취약점이란 제조사와 사용자가 기존에 인지하지 못했던 보안 결함으로, 사전 패치가 존재하지 않아 즉각적인 대응이 어려운 것을 의미한다. 즉, 이는 기존에 알려지지 않은 공격 진입점이었다. 이후 발생한 일들이 약 4억 달러 손실의 핵심을 이해하는 열쇠다.
이 취약점을 악용해 해커는 제3자 보안 제품의 결함을 통해 내부 네트워크 인증 정보를 탈취하고, 월렛 시스템에 위조 출금 명령을 전달해 리스크 검사를 우회하는 비정상 이체를 실행하도록 속였다. 이 전체 과정에서 개인 키 유출이나 콜드월렛 침해는 전혀 발생하지 않았다.
그레이시는 이후 해커가 작업 완료 후 관련 흔적 일부를 삭제해 조사 및 공격 과정 재구성 난이도를 높였다고 밝혔다.
비트겟은 이후 영향을 받은 제3자 기능을 비활성화하고 내부 인증 정보를 재발급했으며, 고도로 민감한 권한을 철회 및 재분할하고, 출금 시 독립적 검증을 추가했다. 맨디언트와 슬로우미스트는 현재 독립적인 포렌식 조사 및 자금 추적 작업을 계속 진행 중이다.
이 사건이 업계에 남긴 직접적인 경고는 거래소의 보안 경계가 더 이상 비밀 키와 콜드 월렛만으로 제한되지 않는다는 점이다. 보안 소프트웨어, 월렛 인프라, 핵심 시스템에 접근 가능한 타사 서비스 등도 공격 진입점이 될 수 있다.
II. 보호 기금 본격 활용 시작, 출금 일정에 따라 재개
사건 후 거래소를 진정으로 시험하는 것은 누가 손실을 부담할지, 그리고 경영진이 사용자에게 어떻게 대응하고 신뢰를 회복할지이다.
바이트겟은 최초로 자체 보호 기금을 활용한 거래소였다.
해당 기금은 2022년 설립되었으며, 오랫동안 3억 달러 규모의 최소 기준을 유지해 왔다. 사건 당시 기금에는 5,500 BTC(약 4.64억 달러 상당)가 보유되어 있었고, 최종 확정된 약 3.88억 달러 손실을 충분히 커버할 수 있었다.
바이트겟은 이후 이번 사건의 재정적 영향을 보호 기금이 전적으로 부담하며, 사용자 계좌 잔고에는 어떠한 영향도 주지 않을 것임을 명확히 밝혔다.
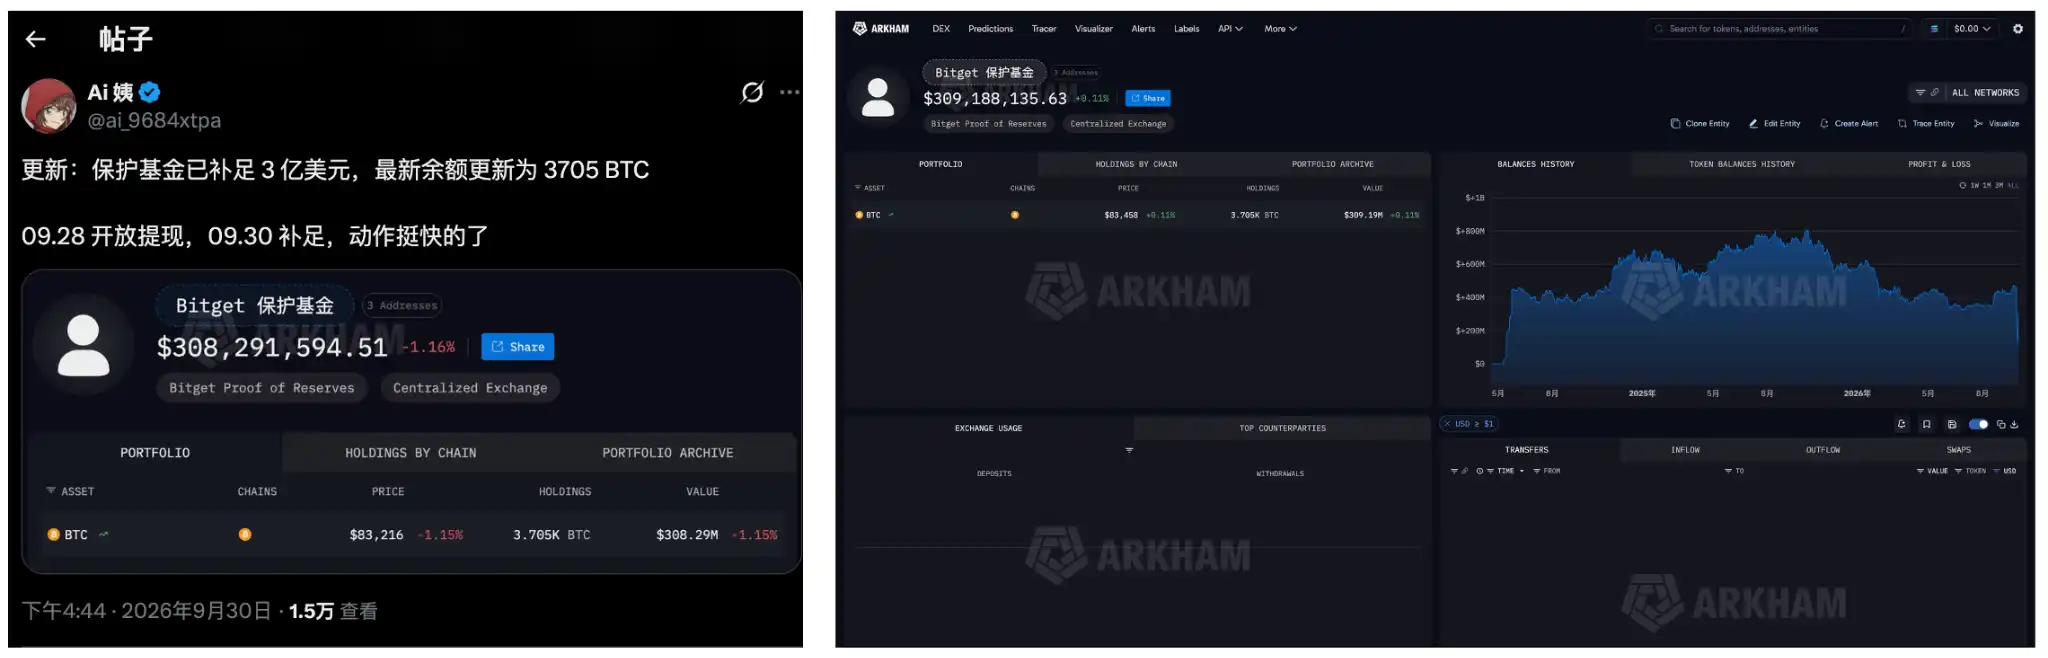
BTC 출금이 9월 28일에 재개되기 전, 체인상 데이터는 이미 보호 기금이 핫 월렛으로 자산 이체를 시작했음을 보여주었다. 체인 분석가 ‘어른 아이(Aunt Ai)’는 관련 보호 기금 주소에서 바이트겟 핫 월렛으로 초기 2,042.28 BTC가 이체된 것을 모니터링했다(바이트겟 보호 기금 체인 모니터링).
이는 바이트겟의 이번 대응 중 업계가 가장 주목할 만한 부분 중 하나이다.
이 보호 기금은 사건 발생 후 급히 발표된 보상 계획이 아니라, 4년 전부터 운영되어 온 것이며, 장기적으로 자금을 확보해 왔고, 월렛 주소는 공개적으로 검증 가능하며, 명확한 최소 규모 기준이 존재한다. 실제 사건 발생 시 실제로 동원되었고, 사용 후에도 원래 기준에 따라 재충전되었다.
보호 기금은 손실 부담 문제를 해결했다. 이번 약 4억 달러 규모의 손실은 결국 사용자에게 전가되지 않았다. 그레이시는 바이트겟이 1주일 이내에 보호 기금을 최소 3억 달러까지 재충전할 것이라고 밝혔으며, 체인 모니터링 결과 이 계획은 예정대로 이행되었다.
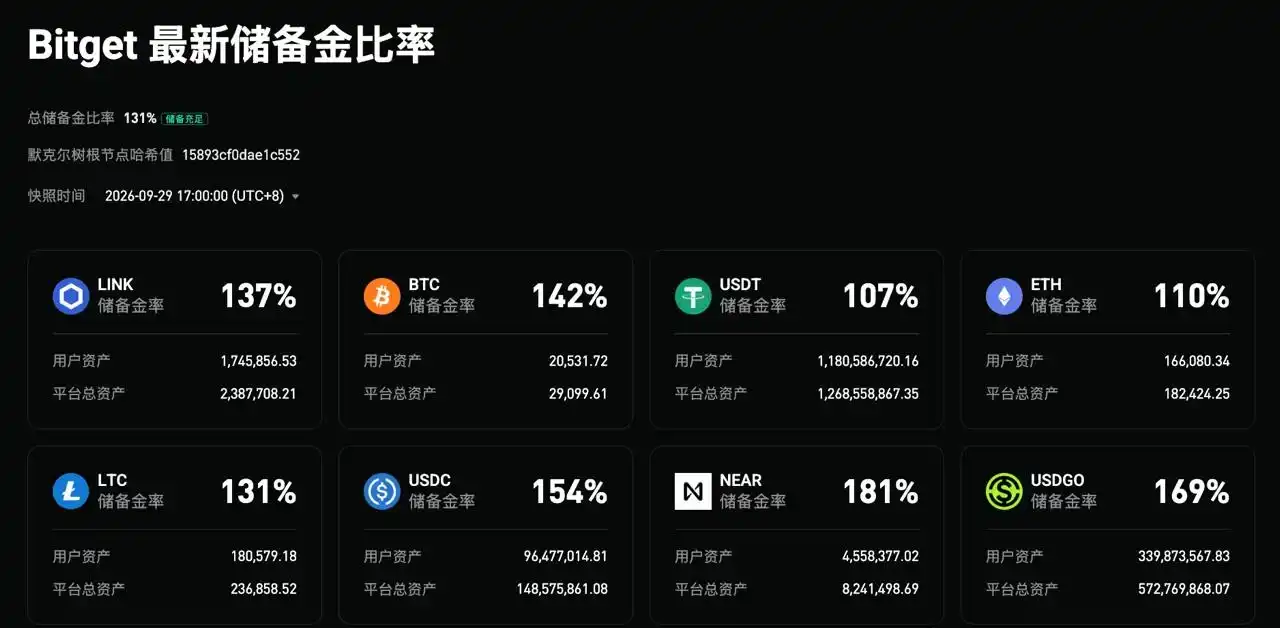
바이트겟은 9월 30일 47차 예치금 증명(PoR) 보고서도 공개했는데, 총 예치율은 131%로 19종 자산을 포괄한다. 이 중 BTC, ETH, USDT, USDC의 예치율은 각각 142%, 110%, 107%, 154%였다.
자금 외에도, 바이트겟의 최근 며칠간 커뮤니케이션 방식 역시 주목할 만하다.
그레이시는 커뮤니티를 위한 라이브 스트림에서 약 3시간 동안 지속적으로 응답했고, 쉬자진 또한 소셜미디어 및 커뮤니티를 통해 진행 상황을 꾸준히 업데이트했다. 3시간 라이브 스트림 자체보다 중요한 것은, 사건이 가장 혼란스러웠던 시기에 경영진이 꾸준히 전선에 나서 질문에 응답했다는 점이다.
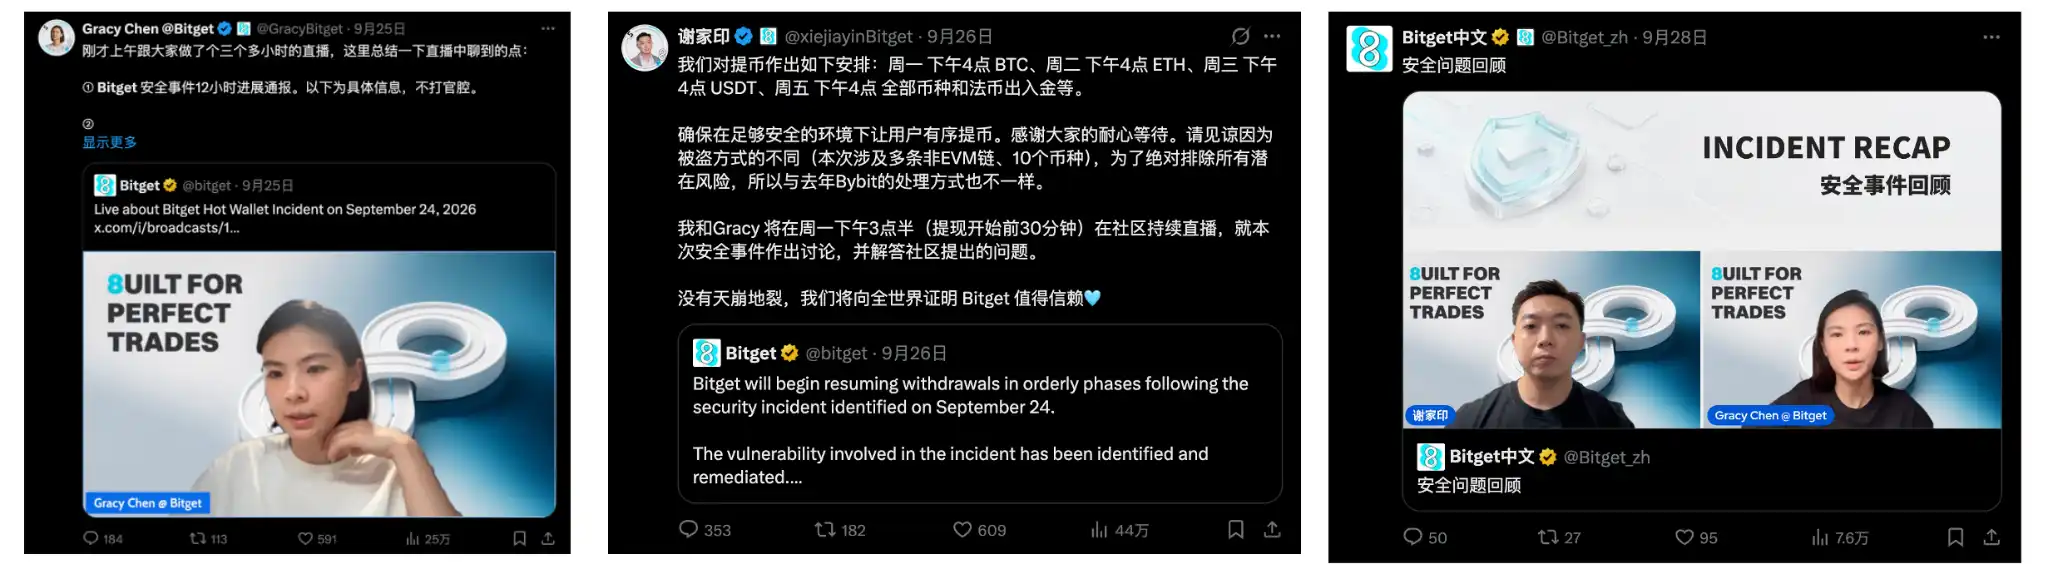
더욱이 여러 핵심 발표는 대부분 명확한 정보 또는 다음 단계 계획을 제공했다.
누가 손실을 부담할지에 대한 질문은 곧바로 보호 기금이 담당한다는 점으로 명확히 정리됐고, 피해액이 3.516억 달러에서 3.88억 달러로 조정된 이유도 설명됐다. 공격 진입점이 확인되기 전에는 공격자의 신원이나 방법에 대해 성급한 결론을 내리지 않았으며, 조사 진전 후에는 타사 보안 제품, 제로데이 취약점, 고권한 자격 증명, 위조 출금 지시 등 세부 사항이 점진적으로 공개됐다.
출금 재개와 관련해서도 마찬가지였다.
이번 사건은 다수의 암호화폐 및 네트워크를 포함했고, 조사 범위는 단일 월렛에 국한되지 않았다. 바이트겟은 모든 출금을 한 번에 복구하지 않고, 관련 월렛·네트워크·위험 배제 여부를 하나씩 확인한 후 단계적으로 출금을 재개했다.
9월 26일 플랫폼은 구체적인 복구 일정을 발표했는데, BTC는 9월 28일, ETH 및 관련 네트워크는 9월 29일, USDT 및 관련 네트워크는 9월 30일, 기타 토큰· fiat 통화·C2C 서비스는 10월 2일에 복구될 예정이었다. 보도 시점 기준으로 모든 항목이 예정대로 복구된 것으로 확인됐다.
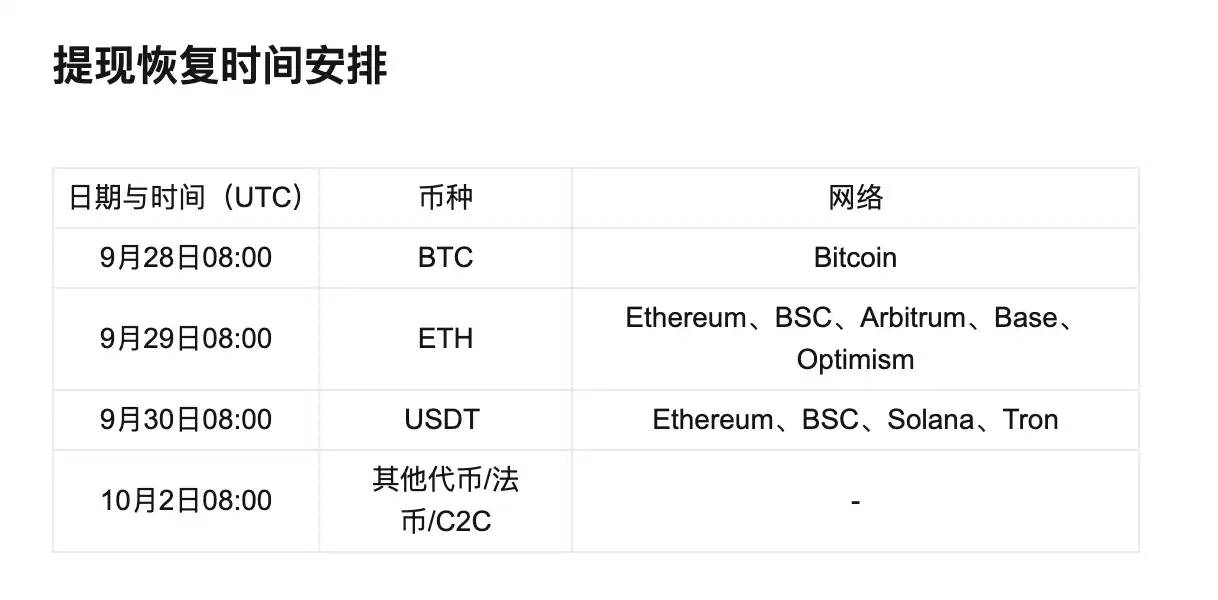
이 사건이 다수 암호화폐 및 네트워크, 타사 소프트웨어, 내부 권한을 포함한 대규모 보안 사고임을 고려할 때, 구체적인 날짜와 시간을 명시한 복구 계획을 먼저 제시하고 차례대로 이행한 점은 칭찬받을 만하다.
보호 기금은 4년 전부터 준비되어 실제 사고 발생 시에만 활용되었고, 경영진은 지속적으로 커뮤니티와 소통했으며, 확정된 정보는 신속히 공개했고 불확실한 정보는 성급한 결론을 피했다. 복구 계획은 명확한 일정을 제시했고, 해당 일정에 따라 철저히 이행되었다.
이러한 깔끔하고 단호한 일련의 조치로 인해 많은 사람들이 비트겟을 더 긍정적으로 평가하게 되었다.
III. 사건의 전환점이 나타났고, 자금이 순유입되고 있다
9월 29일 ETH 출금 재개 후, 체인 상에서 주목할 만한 변화가 빠르게 나타났다.
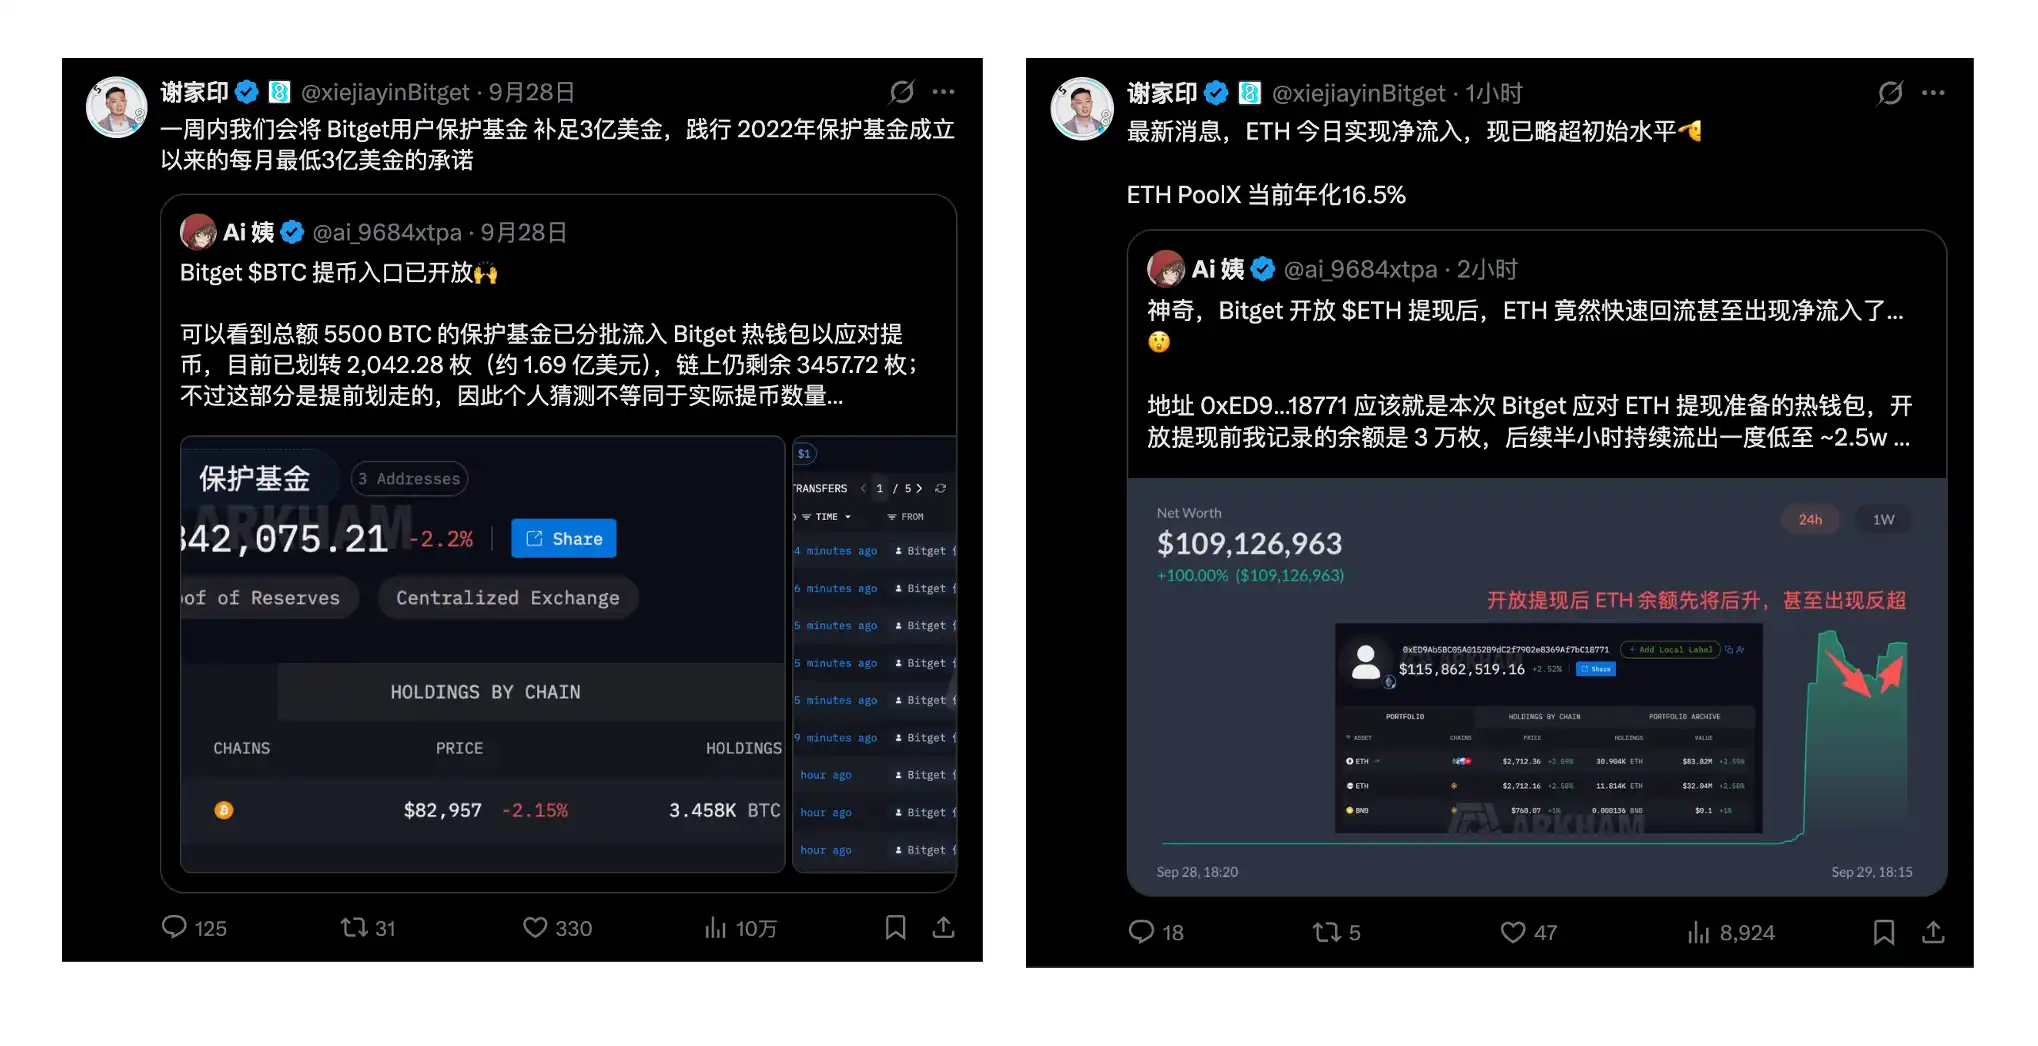
체인 분석가 어른 아이(Aunt Ai)의 모니터링에 따르면, 비트겟이 ETH 출금을 위해 준비한 관련 핫월렛의 잔고는 출금 재개 후 30분 이내에 30,000 ETH를 초과하며 초기 수준을 회복했다.
비트겟이 이후 공개한 자료에 따르면, 출금 재개 후 첫 시간 동안 약 9,674 ETH가 유입되었고 약 9,023 ETH가 유출되어 순유입은 약 651 ETH였다. 9월 30일 자료에 따르면 플랫폼의 24시간 자금 유입액은 2억 3,100만 달러로, 올해 8월 평균 일일 유입액(2억 4,500만 달러)에 근접했다. 시장이 우려했던 일방적 자본 유출은 없었으며, 오히려 시장 신뢰 회복이 관측되었다.
동시에 사용자 신뢰 회복을 위해 비트겟은 다수의 인센티브 캠페인을 시작했다.
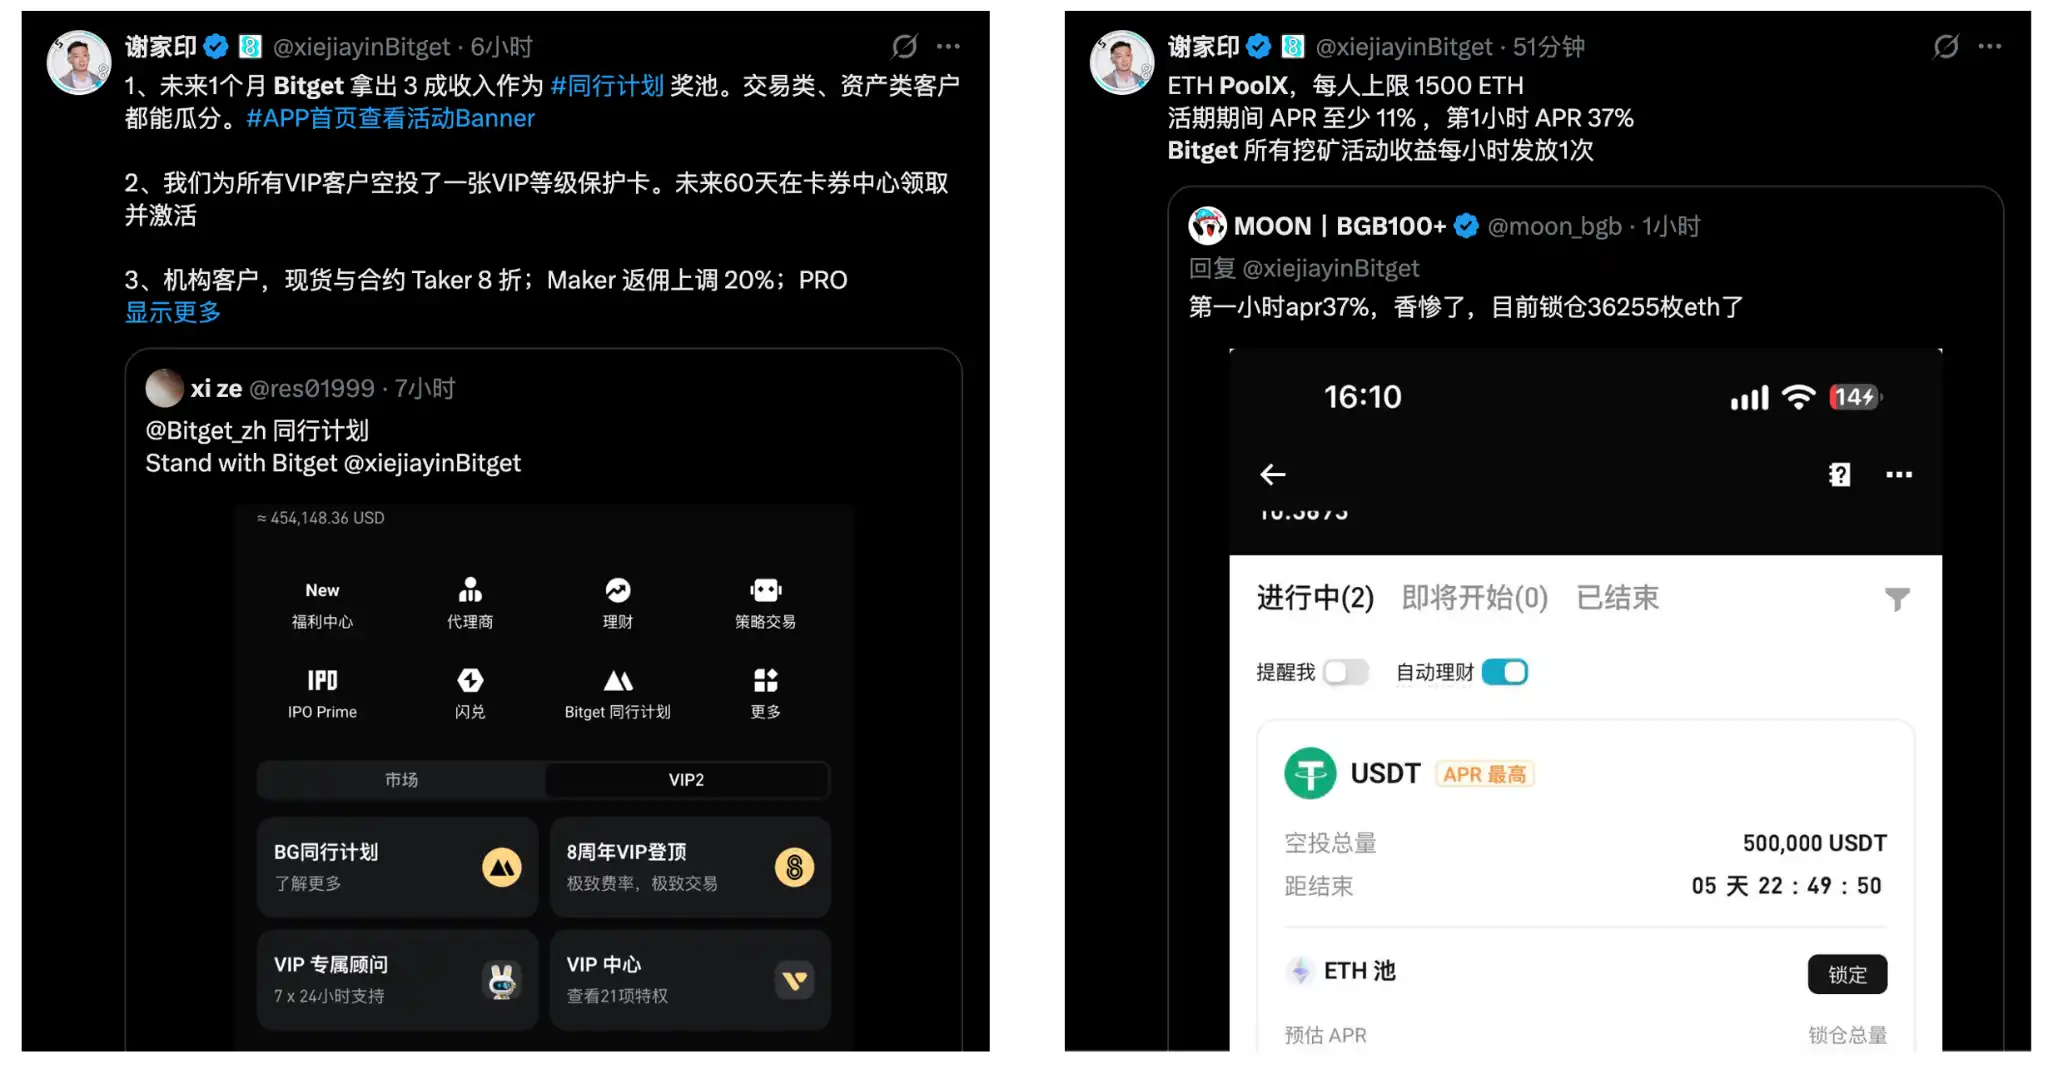
ETH PoolX는 50만 USDT 규모의 보상 풀을 제공했으며, 사용자는 ETH를 잠글 경우 즉시 참여할 수 있었다. 캠페인 초기 페이지 표시 예상 연간 수익률(APR)은 최고 약 37.11%에 달했으나, 참여 자금 증가에 따라 동적으로 하락했다.
이후 BTC PoolX가 출시되어 10만 BGB 규모의 보상 풀을 제공했으며, 사용자의 지난 15일 간 BTC 보유량에 기반한 추가 보너스도 지급했다.
스테이블코인 분야에서는 비트겟이 USDT 및 USDGO에 대한 유연한 저축 캠페인을 동시에 개시해 실시간 입출금을 지원했으며, 한정 기간 APR은 각각 10%, 12%에 달했다. '피어 프로그램(Peer Program)'은 캠페인 기간 중 적격 거래 수수료 수익의 30%를 사용자 보상 풀로 배정했으며, 이 중 60%는 거래량, 40%는 자산 보유량에 따라 분배했다. 10월 2일 비트겟 공식 자료에 따르면 첫 번째 보상이 이미 지급되어 총 1,907,455 USDT가 763,543명의 사용자에게 분배되었다.
이러한 캠페인들의 의도는 명확하다. 출금 복구는 사용자가 '떠날 수 있는가'라는 질문을 해결했고, 이후 전개된 일련의 캠페인은 거래 재개, 자산 운용 및 자금 유치를 목표로 한다.
곧 많은 사용자가 자금으로 투표하며 비트겟에 대한 신뢰와 캠페인에 대한 열의를 보여주었다.
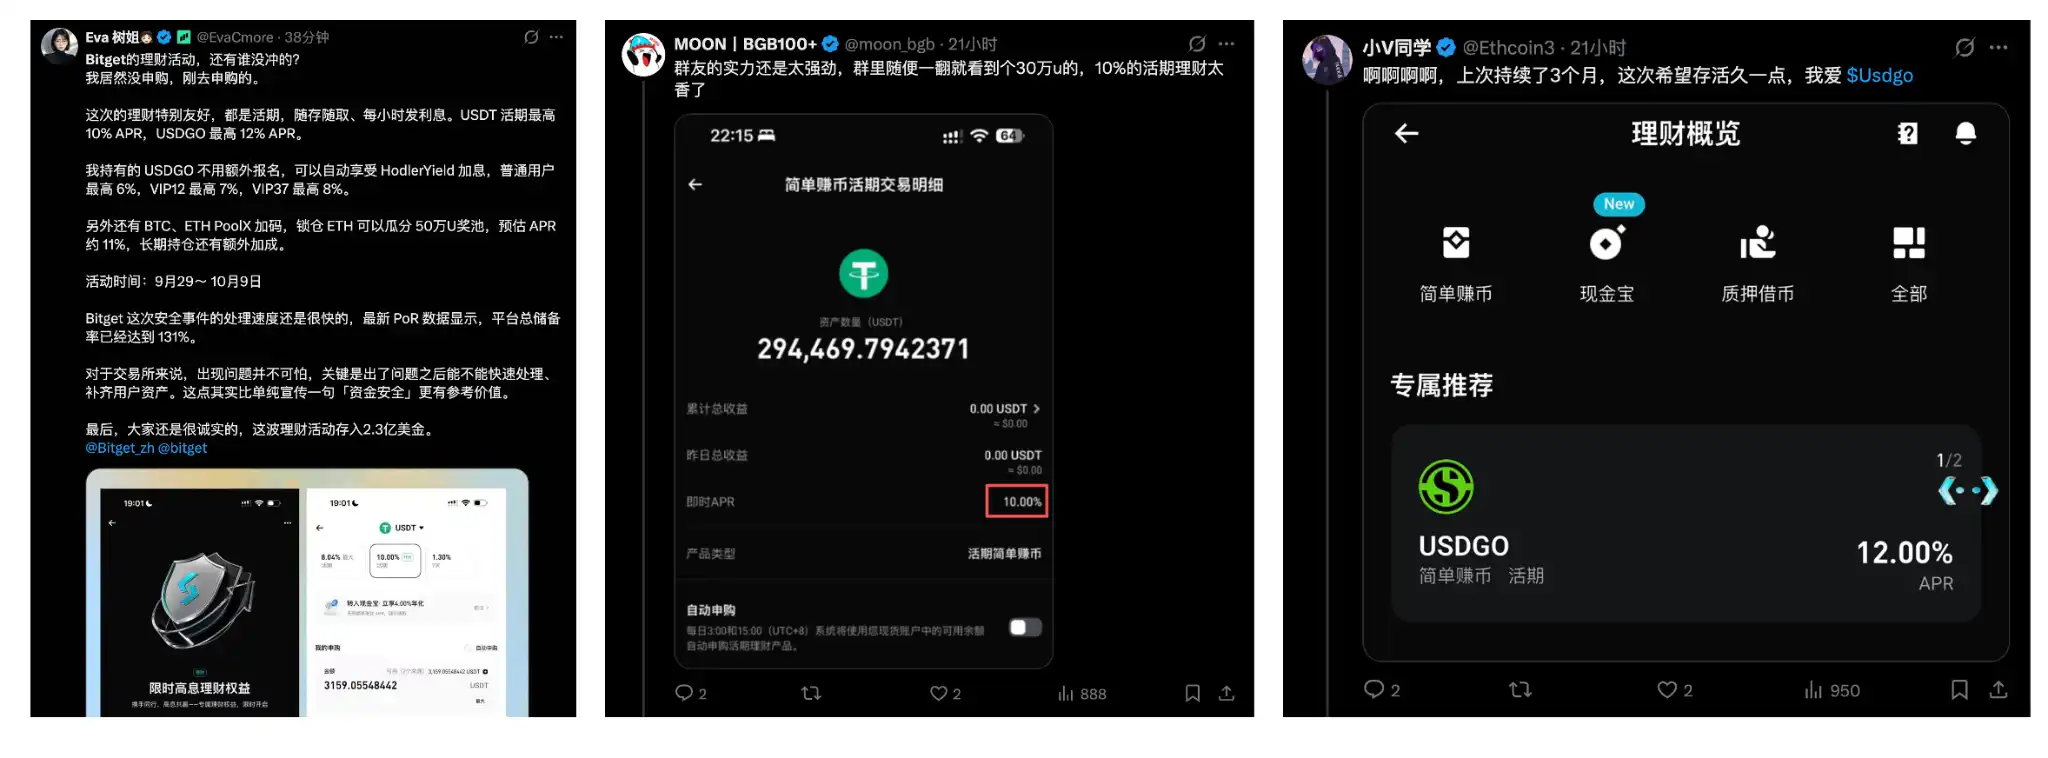
며칠 전까지만 해도 시장의 최대 관심사는 여전히 '언제 자금을 출금할 수 있느냐'였으나, 출금이 재개되면서 질문은 '어떤 캠페인에 가입해 더 높은 APR을 얻을 것인가'로 바뀌었다.
사건의 전환점 신호이다.
거래소 입장에서 사용자 신뢰 회복의 가장 직접적인 증거는, 자유로운 입출금이 가능함에도 불구하고 사용자가 자금을 계속 보관하려는 의지이다.
IV. 보안 사고가 거래소 업계에 남긴 교훈
이번 비트겟 사고 후, 업계 거의 '절반'이 지지를 보내왔다.
그중 가장 주목할 만한 곳은 바이비트(Bybit)이다.
2025년 2월 바이비트는 약 14억 달러 규모의 보안 사고를 겪었다. 공격 발생 약 5시간 후, 비트겟은 당시 가치 1억 달러 이상이던 4만 ETH를 무이자·무담보·무기한 상환 조건으로 바이비트에 지원했다. 바이비트는 이후 3일 이내에 이를 전액 상환했다.
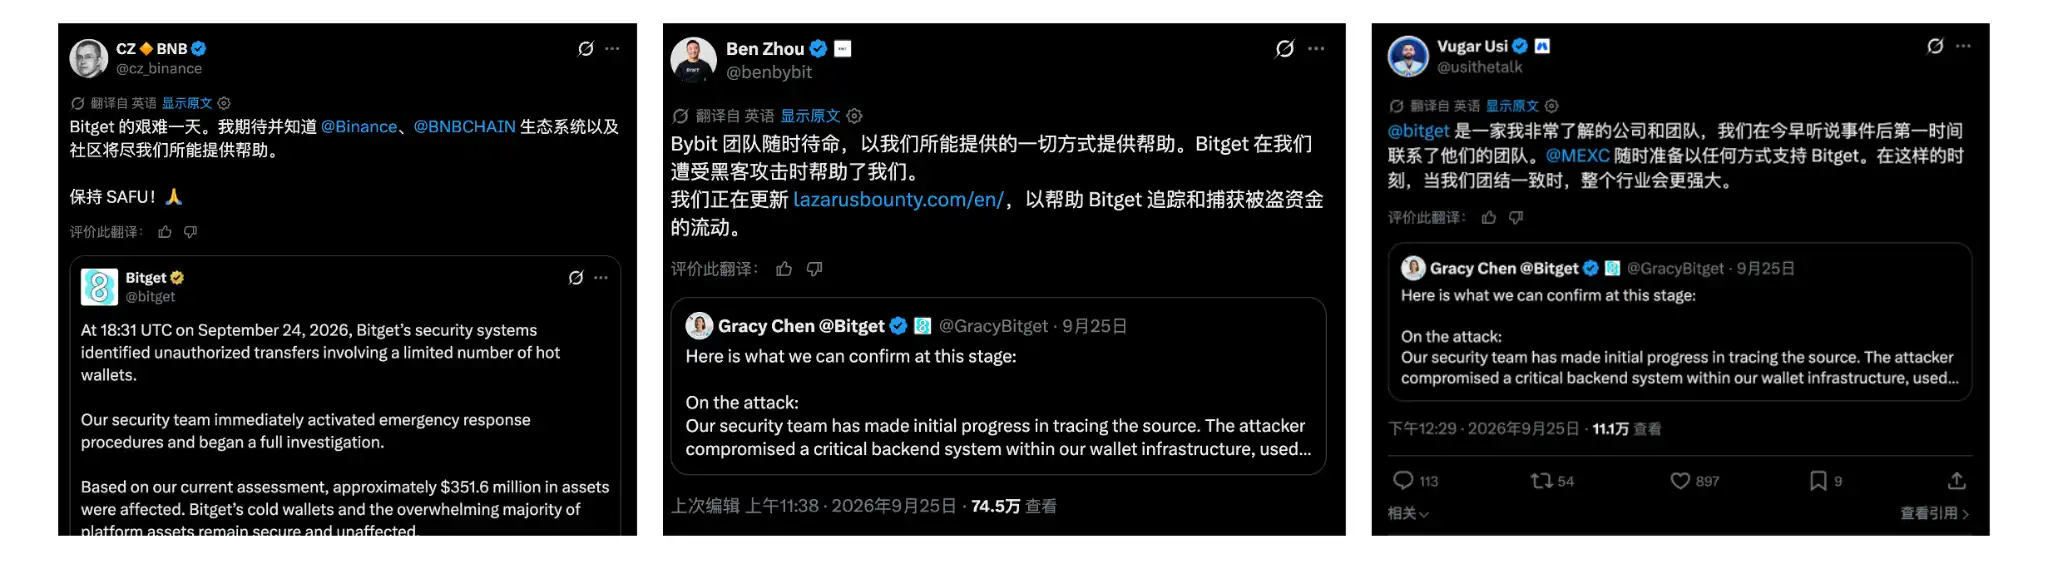
1년 이상이 지난 후 양측의 입장이 역전됐다. 비트겟 사고 발생 후 바이비트 CEO 벤 저우(Ben Zhou)는 즉시 공개적으로 지원 의사를 밝혔으며, 구체적으로 '우리가 해커 공격을 받았을 때 비트겟이 우리를 도왔다'고 언급했다. 또한 바이비트는 관련 도난 자금을 라자루스바운티(LazarusBounty) 시스템에 포함시켜 추적했다.
바이비트 외에도 적극 나선 곳들이 많았다. CZ는 사고 직후 공개 지지를 표명했으며, 바이낸스 보안팀은 위협 정보 공유, 도난 자금 추적, 자산 회수 지원 등 비트겟과 협력했다. MEXC CEO 뷰가르 우시(Vugar Usi) 역시 자발적으로 비트겟에 연락해 지지를 표현했다. 거래소 외부에서는 맨디언트(Mandiant)와 슬로우미스트(SlowMist)가 조사 및 포렌식에 참여했으며, 서클(Circle)과 테더(Tether)는 관련 자산 동결에 협조했다.
이 소식을 접했을 때, 나는 흥분이 솟는 것을 느꼈다.
암호화폐 산업은 경쟁 부족을 겪은 적이 없다. 거래소들은 사용자, 유동성, 시장 점유율을 두고 경쟁하지만, 수억 달러 규모의 보안 위기가 실제로 발생하면 동종 업계가 여전히 협력해 위기를 극복한다.
비트겟이 산업 내에서 진정한 신뢰와 존경을 얻었는지는 위기 상황에서 가장 직접적으로 드러난다.
하지만 이번 사태가 단순히 ‘어려울 때 도와주는 친구가 진짜 친구다’로 끝난다면, 그 의미를 과소평가한 것이다.
암호화폐 산업에는 전반을 뒷받침할 통일된 기관이 없지만, 보호 기금, 동종 업계 협력, 보안 전문 기관, 체인상 추적 등이 자체적인 리스크 대응 네트워크를 형성하고 있다. 동시에 핫월렛, 서명 시스템, 제3자 소프트웨어, 내부 권한 관리 등 거래소가 방어해야 할 경계는 점점 확대되고 있으며, 공격은 더욱 정교해지고 있어 산업 전체의 긴밀한 협응이 필요하다.
보호 기금 설립, 공개 투명성 유지, 약속 이행, 그리고 업계 협력은 이미 위기 대응의 모범 사례가 되었으며, 비트겟은 이를 성실히 실천해 보였다.
지난 2년간 암호화폐 산업은 ‘대중 채택(Mass Adoption)’을 논해왔다. ETF, 스테이블코인, RWA, 토큰화 증권 등이 전통 금융 자본을 끌어들였고, 미국의 규제 프레임워크도 점차 정비되고 있다. 이제 산업이 입증해야 할 것은 단순한 혁신과 성장이 아니라 리스크 관리 능력이다.
이번에 비트겟은 4억 달러를 투입해 위기 상황에서 플랫폼의 책임 의식을 검토했다. 위기는 플랫폼을 종말로 몰 수 없지만, 책임 있는 대응은 플랫폼을 새롭게 정의할 수 있다.
주류 금융으로 진입하는 암호화폐 산업에게도 이는 반드시 통과해야 할 시험대다. ‘아무 일도 일어나지 않을 것’이라는 가정 위에 금융 체계는 결코 구축될 수 없다. 실제로 문제가 발생했을 때, 지불 여부, 명확한 설명, 신속한 복구 능력이 책임감과 최소한의 원칙을 시험한다.
금융 세계가 암호화폐 산업을 어떻게 평가할지는, 어려운 하루를 얼마나 올바르게 극복하느냐에 달려 있다.


