THORChainは盗まれたBitget資金を巡って起訴される可能性があるか?
 Tapbit Wire
先週、北朝鮮系と疑われるハッカーが仮想通貨取引所Bitgetを攻撃し3.875億ドルを窃盗した疑いがある。調査当局は迅速に受取人アドレスを特定・追跡した。
Bitgetのグレイシー・チェンCEOは物議を醸し、「分散型クロスチェーンスワッププラットフォームTHORChainがこれらのアドレスへのサービス提供を拒否するよう」要求した。THORChainはこれに対し次のように回答した:
「THORChainはBitcoin、Ethereum、BNB Chainと同様に分散型・許諾不要型です。既知の盗難資金取扱時にBitcoinやEthereum、BNB Chainがどの責任を負うべきでしょうか?」
この措置は物議を醸しており、特に5月に自社資金1070万ドルが攻撃された際、直ちにプロトコルが停止された事実が複雑さを増しています。さらに、THORChainは管理者キーを既に廃止済みであり、仮にそうしたいとしてもアドレスを検閲する簡単な手段を持っていません。
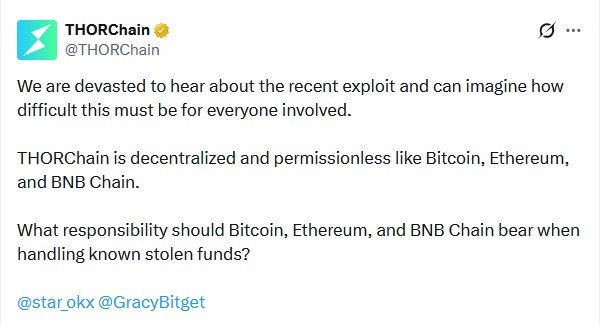
出典:THORChain
同様の論争は過去にも発生しており、Bybitの14.6億ドル規模のハッキングで盗まれた資金約12億ドルのスワップにTHORChainが利用された事例があります。その11日前にちょうどTHORChainの管理者キーが廃止されていました。一方、NEAR IntentsはTHORChainとは逆の対応をとり、自動SHIELDプログラムでハッキング関連アドレスをブロックし、プラットフォーム上で5000万ドルのスワップを阻止しました。さらに、Bitgetが提供していた5%の報奨金も辞退しました。今度は分散化原理主義者から「十分に許諾不要ではない」と批判されています。本件の法的課題について、D&Aパートナーズのユリイ・ブリソフ氏に雑誌がインタビューしました(編集済み)。
雑誌:BitgetはTHORChainに対しハッキング関連資金のブロッキングを要請し、THORChainは分散型・許諾不要であると回答しました。これは法的防御になりますか?これらのアドレスをブロックする義務はあるのでしょうか?
ブリソフ氏:分散化の程度によります。つまり、あるアドレスをブロックする行為そのものが、ノードが真に分散化されていないことを示すのです。悪意ある活動を防ぐためにこうした権限をコミュニティが行使できるのは良いことです。しかし同時に、他のあらゆる法的請求にもさらされることになります。「我々は分散型である」という主張が唯一の防御です。Uniswapのケースでは「我々は真に分散型であり、何もできない」と主張しました[投資家が38件のラグプル・詐欺トークン購入後にUniswapを提訴しましたが、3月に裁判官が却下しました]。
これはいかなるDeFiプロトコルにとっても最強の防御です。ブロッキング・制御・干渉が可能であることを示せば、善意による詐欺防止であっても、同様の請求にさらされます。つまり、制御能力があるなら、明らかな詐欺事案に限定すべきではなく、デューデリジェンス全般にも及ぶべきだという主張が成り立ちます。KYCおよびAML対策の適用も求められるでしょう。
雑誌:NEAR Intentsがこれらのアドレスをブロックし、Bitgetがこれを称賛しました。これはNEARがIntentsの非分散性を示したことになり、今後多数の状況で介入を余儀なくされるということでしょうか?
資産に対する制御権を有することを示せば、プンプ・アンド・ダンプ、価格変動、あるいは何らかの損害を受けた投資家によるあらゆる請求に対して、潜在的に責任を問われるリスクが生じます。そして彼らはこう言えるでしょう。「あなたには制御権がある。なぜあるケースでは行使し、別のケースでは行使しないのか?なぜプラットフォーム上の全トークン発行者をチェックしないのか?なぜ中央集権型取引所と同様のKYCフォームを提出させないのか?」
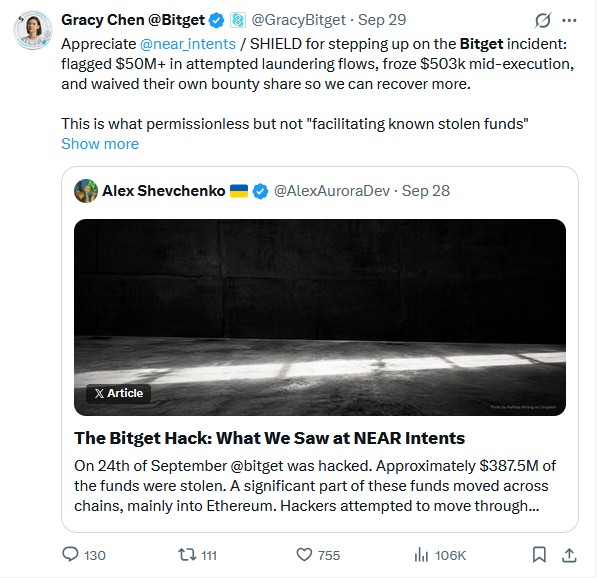
出典:グレイシー・チェン
雑誌:THORChainは、5月のプロトコル停止が当初自動システムによって引き起こされ、特定アドレスをブロックする能力がないと主張しています。これが事実なら、法的防御になりますか?
ブリソフ氏:可能性はあります。まだ挑戦されていないため、現時点では不明です。しかし、制御能力が僅かでも認められれば、あらゆる請求者に対してDeFiプロジェクトの立場は弱まります。
雑誌:一方、プロトコルは任意でソフトウェアをアップグレードし、特定アドレスをブロックできるはずです。そのような対応を怠った場合、無謀または過失として法的責任を問われる可能性はありますか?
技術的実装方法によります。例えば、北朝鮮IPを自動検出しブロックするオラクルがあり、誰もボタンを押して「北朝鮮ハッカーをブロック」と手動操作していないなら問題ありません。しかし、チームが状況を監視し「不正活動と判断し、これらのアドレスをブロックする」と手動でボタンを押すなら、法的には善行であっても、プロジェクトは法的観点から完全に分散型とは見なされず、MiCA[EUの暗号資産市場規制]やSEC・CFTCが定める「完全分散型ならエコシステム参加者の行為について責任を負わない」という保護を失うことになります。
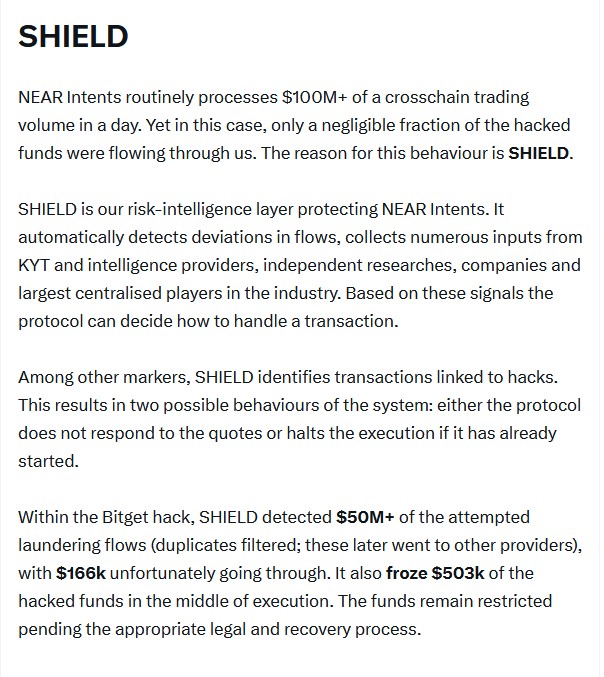
出典:アレクセイ・シェヴチェンコ
雑誌:NEARの技術「SHIELD」は、公開ブロックチェーン上で既知のハッキングと関連付けられたアドレスを自動的に特定し、それらがIntentsにアクセスすることを自動でブロックする仕組みです。これは分散型であると見なされやすくなることを意味しますか?
ブリソフ氏:間違いなくそうです。彼らは自らのプロトコルに保護措置を導入しようとする善意の当事者であることを示しています。コンプライアンスチームもおらず、人手による運用管理もありません。これは賢い解決策であり、我々はDeFi企業すべてにこれを推奨しています。
雑誌:2025年2月、THORChainは単独で変更を加える権限を持つ管理者キー(admin key)を廃止しました。この管理者キーの欠如と、100名のバリデーターが存在するという事実は、THORChainを十分に分散型と見なせるでしょうか?
ブリソフ氏:おそらくそうですが、断定はできません。私は「はい」と答えます。
雑誌:THORChainはマixerではありません。Bitgetから盗まれた資金をTHORChainで交換できますが、交換後の資金は依然としてBitgetのハッカーと明確に紐づけられたまま透明性が保たれます。これはマネーロンダリングの定義に合致しますか?それとも盗品の受領に該当しますか?
ブリソフ氏:マネーロンダリングでの責任追及は困難だと考えます。Tornado Cashでさえ、ある程度マネーロンダリングを目的として設計されたにもかかわらず、不変のスマートコントラクトはマネーロンダリングにおける制裁対象財産とは認められないため、米国制裁を回避できたのです(編集部注)。
米国の法律では、対象物は「財産」か「非財産」のいずれかに分類されます。マネーロンダリングとは、違法な手段で得た財産を合法的な流通経路を通じて移転することです。つまり、違法行為によって得た収益(=財産)を、何らかの経路で移動させ、それを合法化しようとする行為です。しかしスマートコントラクトはそもそも財産ではありません。誰もそれを制御しておらず、所有もしていません。Tornado CashがOFAC制裁に関する裁判で勝訴したのは、自社のスマートコントラクトに対する一切の支配権がないことを立証できたからです。
雑誌:Bybitハッキング事件は18カ月前のことですが、これによりTHORChainに対する法的措置は今後取られないのでしょうか?あるいは、こうした事件の処理には単に時間がかかるのでしょうか?
ブリソフ氏:将来的に起こる可能性は十分にあります。Bybit事件以降、THORChainは潜在的な訴訟リスクに対して大きく門戸を開いてしまいました。
雑誌:大きな疑問:サトシ・ナカモト氏は本当に110万BTCを保有しているのでしょうか?