出金再開後、資金は減少せず増加した。Bitgetは5日間で状況をどう好転させたのか?
 Tapbit Wire
原著者:WhiteRunner
過去数年、取引所における大規模なセキュリティインシデントは珍しくなく、攻撃の入り口はホットウォレットや署名システムから、内部権限やサードパーティーサービスへと徐々に拡大しています。システムが複雑化するにつれ、取引所が防御すべき境界も広がっています。
9月25日、Bitgetはセキュリティインシデントを被り、最終的に約3億8,800万ドルの資産が影響を受けたことが確認されました。CEOのグレイシー・チェン氏はその後のライブ配信で、これはプラットフォーム創設8年間で初の同種のセキュリティインシデントであると述べました。SlowMist社が公表した調査結果によると、最も早期に確認された悪意ある活動は、サードパーティーセキュリティ製品のノードにおけるゼロデイ脆弱性を介したものでした。マンディアント社およびSlowMist社の両調査では、攻撃経路がサードパーティーセキュリティ基盤の侵害に起因し、最終的にBitgetのウォレット環境へと侵入したと特定されています。
インシデント発生後、Bitgetはユーザー保護基金で損失を補填すると発表しました。当該基金は2022年に設立され、事件発生時点で5,500BTC(4億6,400万ドル以上)を保有していました。グレイシー氏は、基金使用後に1週間以内に3億ドルまで補填し、2022年の設立時と同水準に戻すと約束しました。9月30日、この約束は期日通りに履行されました。
出金も事前に公表されたスケジュール通りに再開されました。9月28日16時よりBTCの出金が最初に開始され、29日にETHの出金も再開されました。その後、関連ホットウォレットは直ちに純流出から純流入へと転じ、出金再開前の初期水準をわずかに上回るまでに回復し、ユーザーの信頼が戻りつつあることを示しています。取材時点現在、すべての通貨で出金が再開されています。
約4億ドルの資産が盗まれた直後から出金再開・資金の流入再開まで、わずか数日の出来事でした。ハッカーは秘密鍵の漏洩なしに資産をどう転送したのか?4年前から準備されていた保護基金は実際にどのように機能したのか?そして、Bitgetはどんな対応で事態の好転を実現したのか?
1. ハッカーはゼロデイ脆弱性を用いてサードパーティーセキュリティ製品を侵害
今回の攻撃の特異な点として、Bitgetの秘密鍵は漏洩しておらず、コールドウォレットも侵害されておらず、スマートコントラクトの脆弱性でもありませんでした。ハッカーが突破口としたのは、プラットフォームが利用していたサードパーティーセキュリティ製品でした。
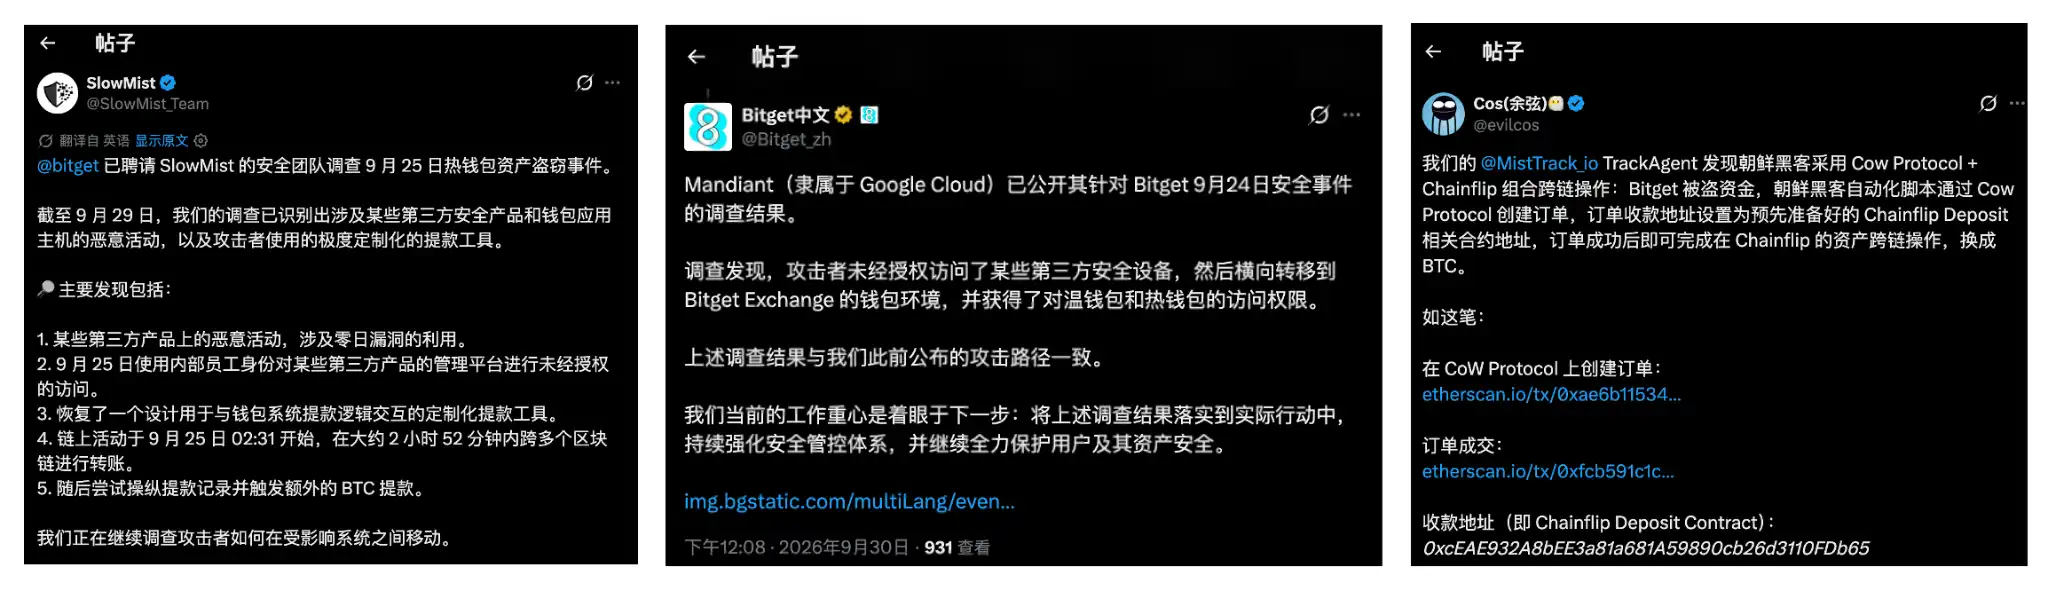
Bitgetが現時点で公表している調査結果によると、9月25日北京時間2時31分頃に、オンチェーン上で最初の関連小額送金が確認され、その後大規模な資産送金が始まりました。
The Blockとのインタビューでグレイシー氏は、2時58分から4時09分の間に、イーサリアム、XRP、Zcash、BNBチェーン、Base、Arbitrum、Optimism、Avalancheなど複数ネットワークで17件の大規模トランザクションが実行されたと述べました。その後の追加統計により、Bitgetは最終的に約3億8,800万ドルの資産が影響を受けたと確認しました。
最初の大規模送金から約7分後の3時05分に、Bitgetの照合システムが大幅な資金差異を検知し、全プラットフォームの出金を一時停止しました。3時14分には、プラットフォームが最高等級の緊急対応を開始しました。当時はまだ秘密鍵の漏洩が否定できなかったため、ウォレットチームはその後、資産をコールドウォレットへ移動させ、ウォレット出金および署名サービスを停止しました。
その後、セキュリティチームがインシデントの根本原因を特定しました。現時点で公表されている攻撃経路によると、ハッカーはサードパーティーセキュリティ製品の未知のゼロデイ脆弱性を悪用しました。
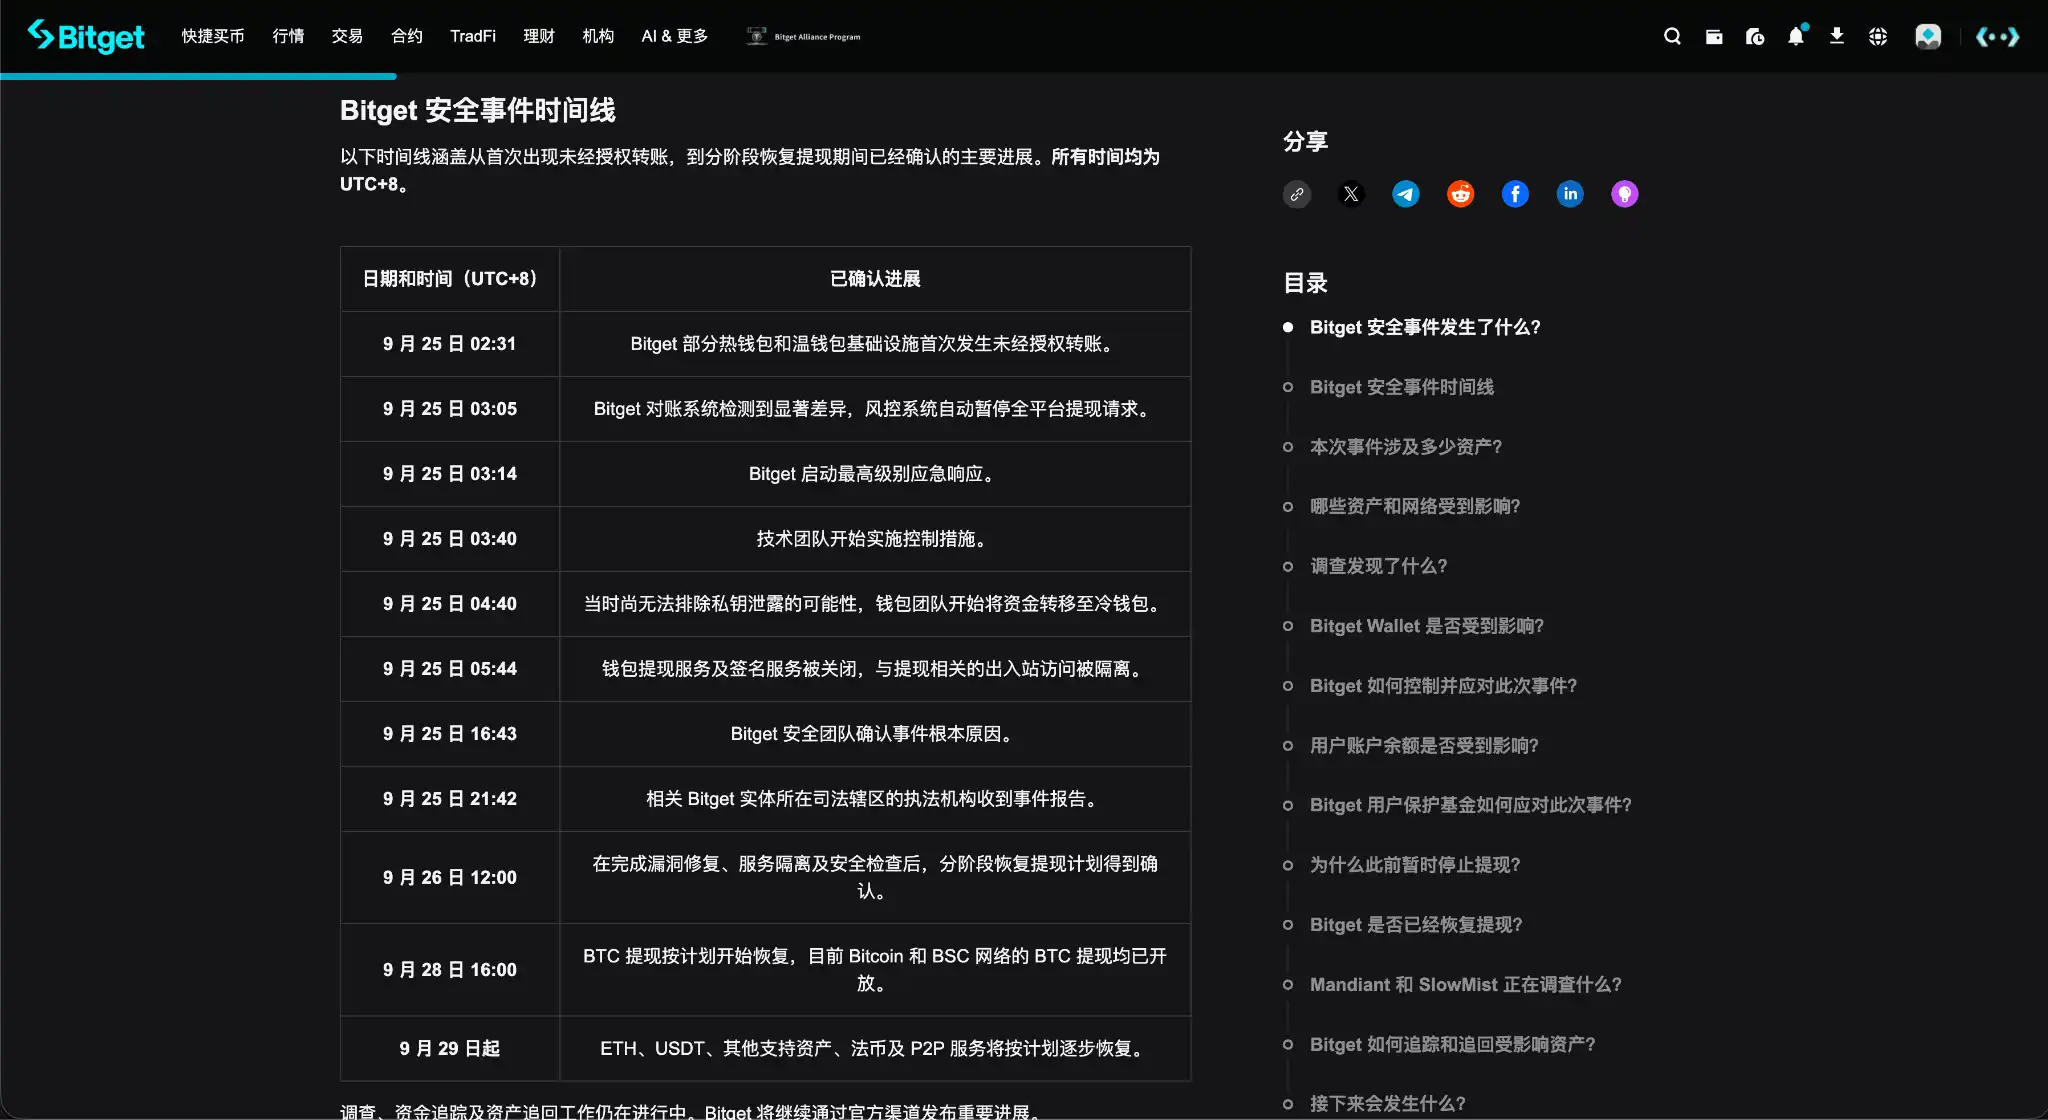
いわゆるゼロデイ脆弱性とは、ベンダーおよびユーザー双方が事前に認識しておらず、事前対策用パッチも存在しないセキュリティ欠陥を指します。つまり、これまで知られていなかった攻撃経路です。この約4億ドルに及ぶ損失の鍵となるのは、その後の展開です。
この脆弱性を悪用することで、攻撃者はサードパーティーセキュリティ製品の欠陥を利用して内部ネットワークの認証情報権限を窃取し、ウォレットシステムへの不正な出金命令を偽装、リスクチェックを回避した異常な送金をウォレットに実行させました。この一連の過程において、秘密鍵の漏洩やコールドウォレットへの影響は一切ありませんでした。
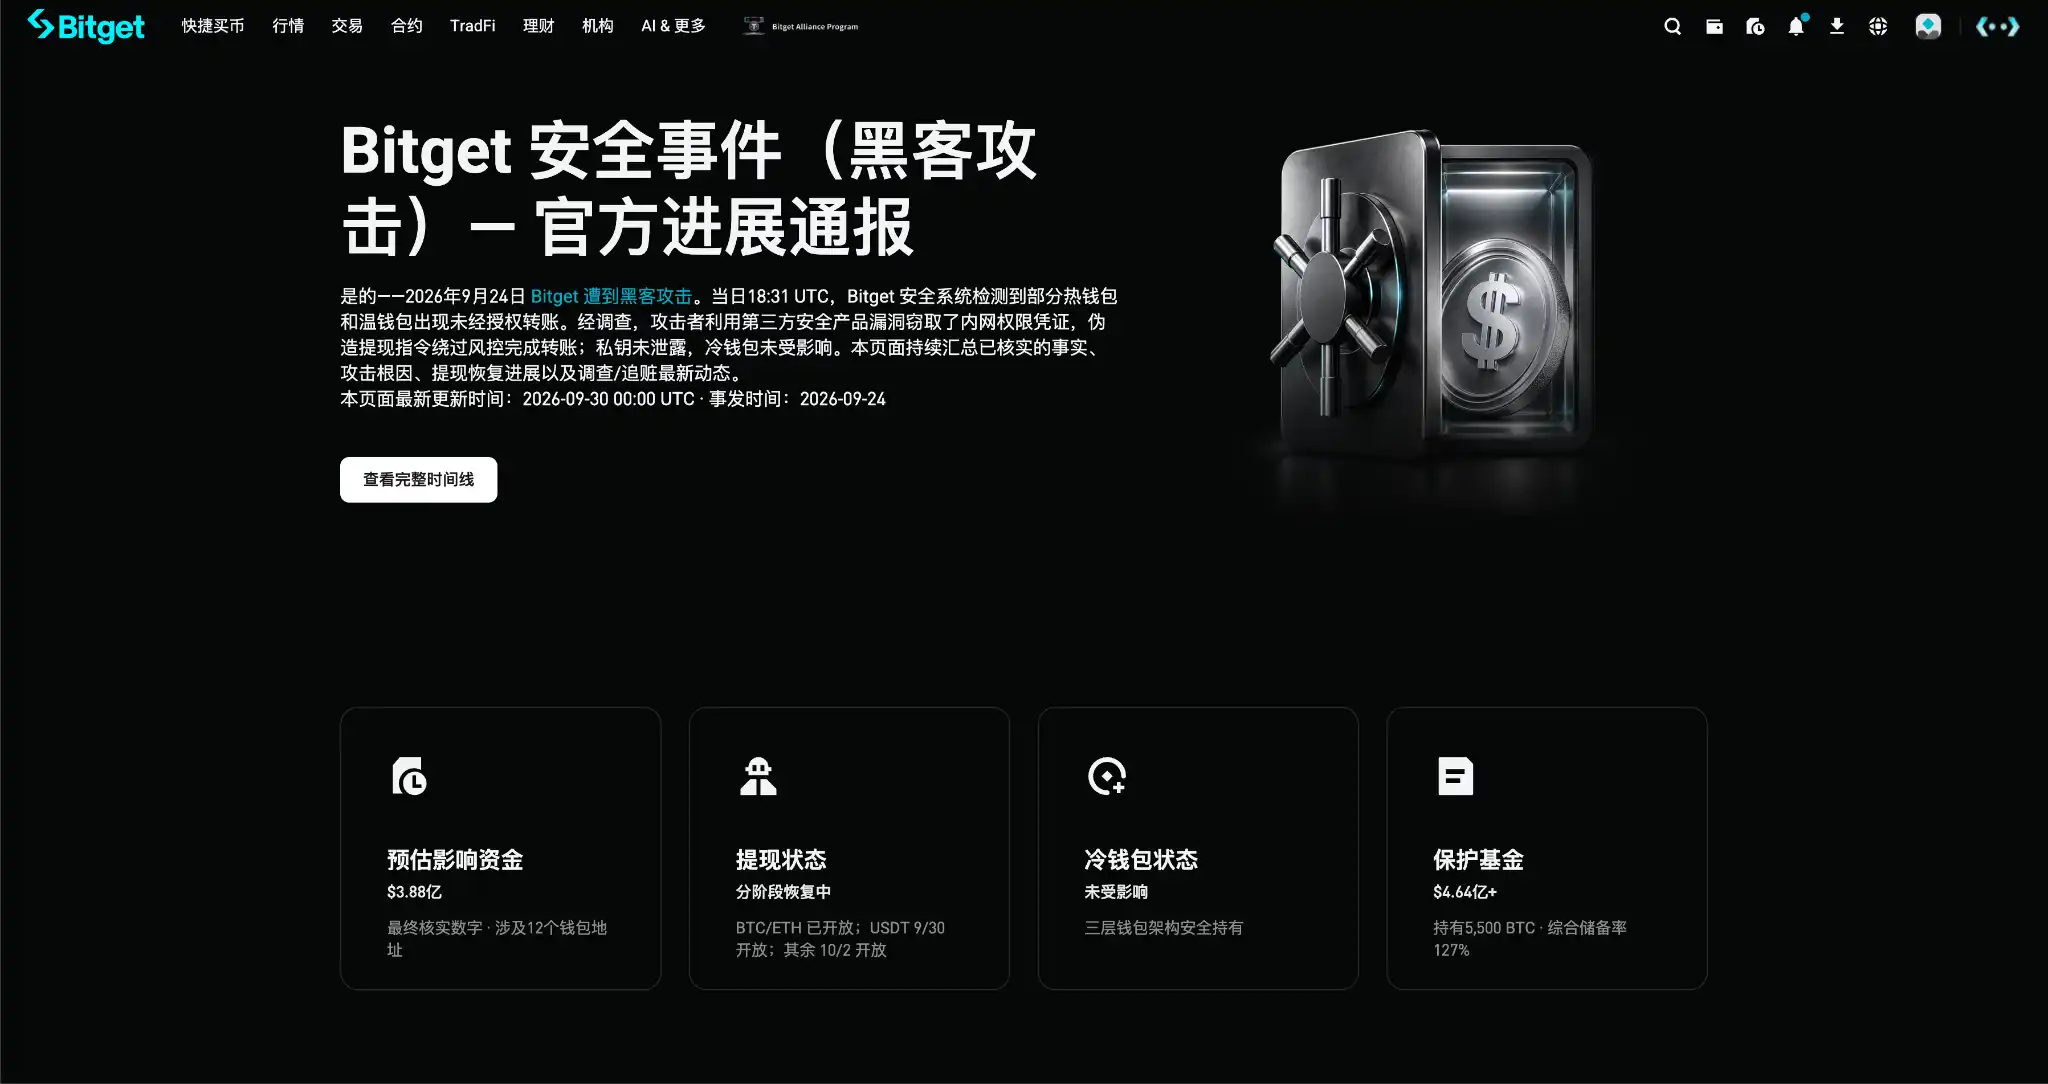
グレイシー氏は後に、攻撃者が操作完了後に関連痕跡を一部削除し、調査および攻撃プロセスの再構築を困難にしたとも明らかにしました。
Bitgetはその後、影響を受けたサードパーティ機能を無効化し、内部認証情報を再発行、高度な機密権限を撤回・再分割するとともに、出金に対して独立した検証を追加しました。マンディアント社およびSlowMist社は、引き続き独立した法医学的調査および資金追跡に参加しています。
この事件が業界に残す直接的な警告は、取引所のセキュリティ境界がもはや秘密鍵やコールドウォレットだけではないということだ。セキュリティソフトウェア、ウォレット基盤、およびコアシステムにアクセス可能な他の第三者サービスも、自体が攻撃の入り口となり得る。
II.保護基金の使用開始、引き出し再開はスケジュール通り
事件発生後、取引所が次に真正に試されるのは、損失を誰が負担するか、および経営陣がユーザーにどう向き合い、安心をどう与えるかである。
Bitgetは、まず自社の保護基金を活用した。
この基金は2022年に設立され、長年にわたり最低規模3億ドルを維持してきた。事件発生時点では5,500BTC(約4億6,400万ドル)を保有し、最終的に確認された約3億8,800万ドルの損失を賄える十分な額であった。
その後Bitgetは、今回の事件による財務的影響を保護基金が負担すること、およびユーザー口座残高には一切影響がないことを明言した。
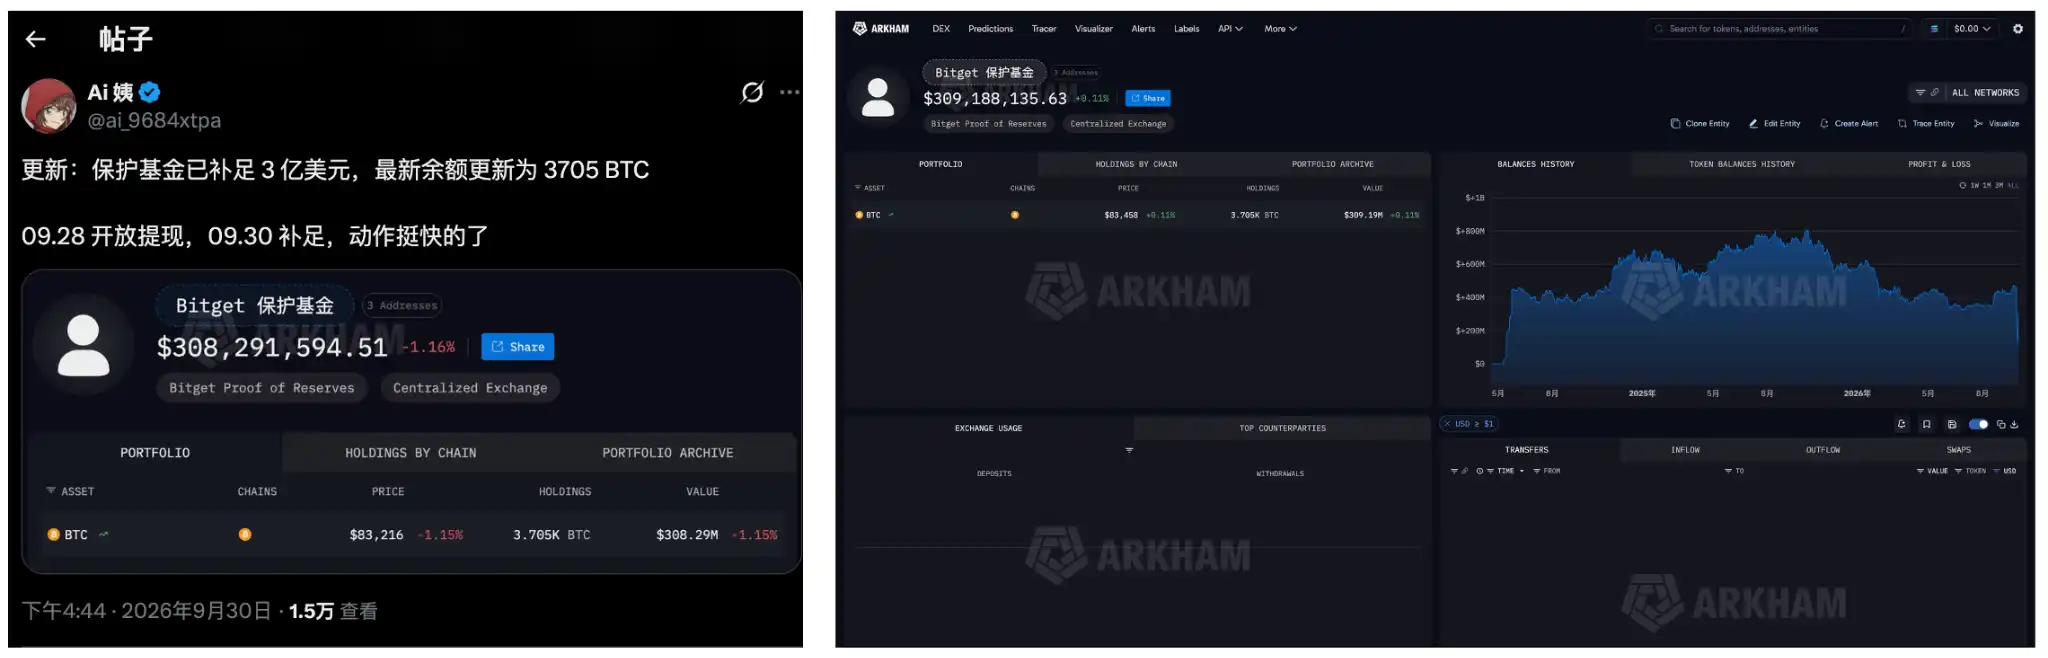
BTC引き出しが9月28日に再開される前から、オンチェーンデータには既に保護基金からホットウォレットへの資産移転が始まっていた。オンチェーンアナリストのAunt Ai氏が監視したところ、関連保護基金アドレスからBitgetホットウォレット(Bitget Protection Fund on-chain monitoring)へ、当初2,042.28BTCが送金された。
これはBitgetの対応において、業界が最も参考にするべき側面の一つである。
この保護基金は事件発生後に一時的に発表された補償計画ではなく、4年前に設立されたものである。資金は長期にわたり積み立てられ、ウォレットアドレスは公開確認可能であり、明確な最低規模が定められている。実際に事件が発生した際には即座に動員され、使用後は元の基準で補填される。
保護基金により損失負担の問題が解決された。今回約4億ドルの損失は、結局ユーザーに転嫁されなかった。Gracy氏は、Bitgetが1週間以内に保護基金を最低3億ドルまで補填すると表明し、オンチェーン監視によると、これは期日通りに達成された。
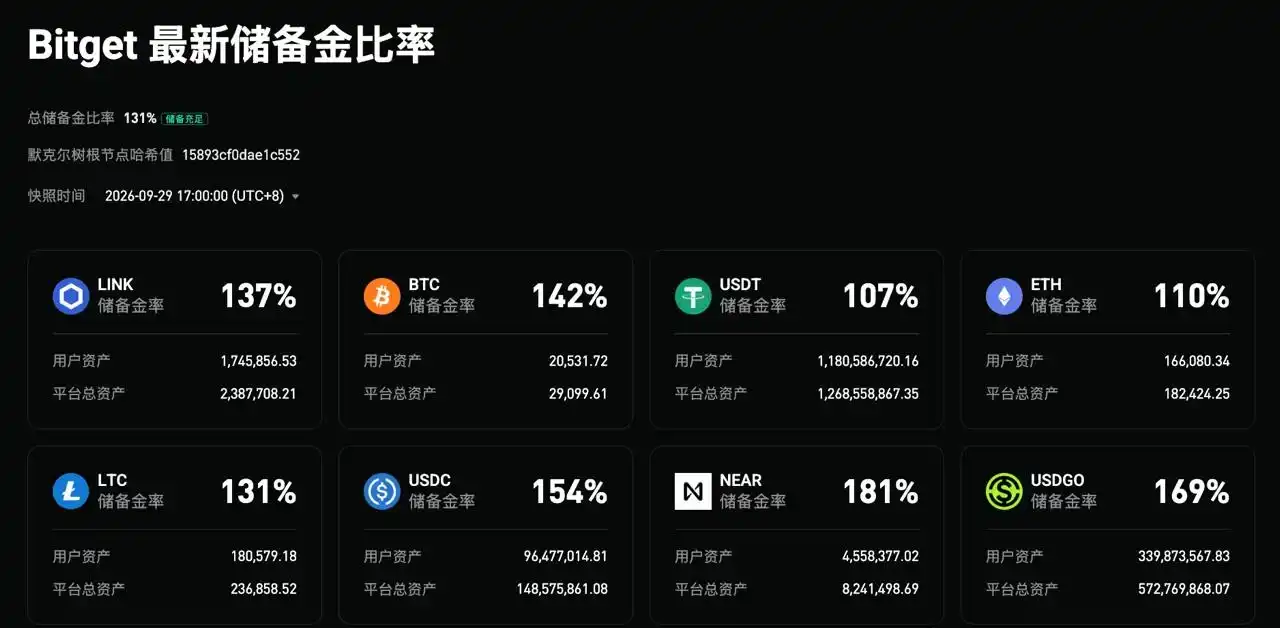
Bitgetは9月30日に第47回準備金証明(PoR)も公表し、総準備率は131%で、19種類の資産をカバー。BTC・ETH・USDT・USDCの準備率はそれぞれ142%・110%・107%・154%だった。
資金面に加え、Bitgetが数日間にわたって採ったコミュニケーション姿勢も注目に値する。
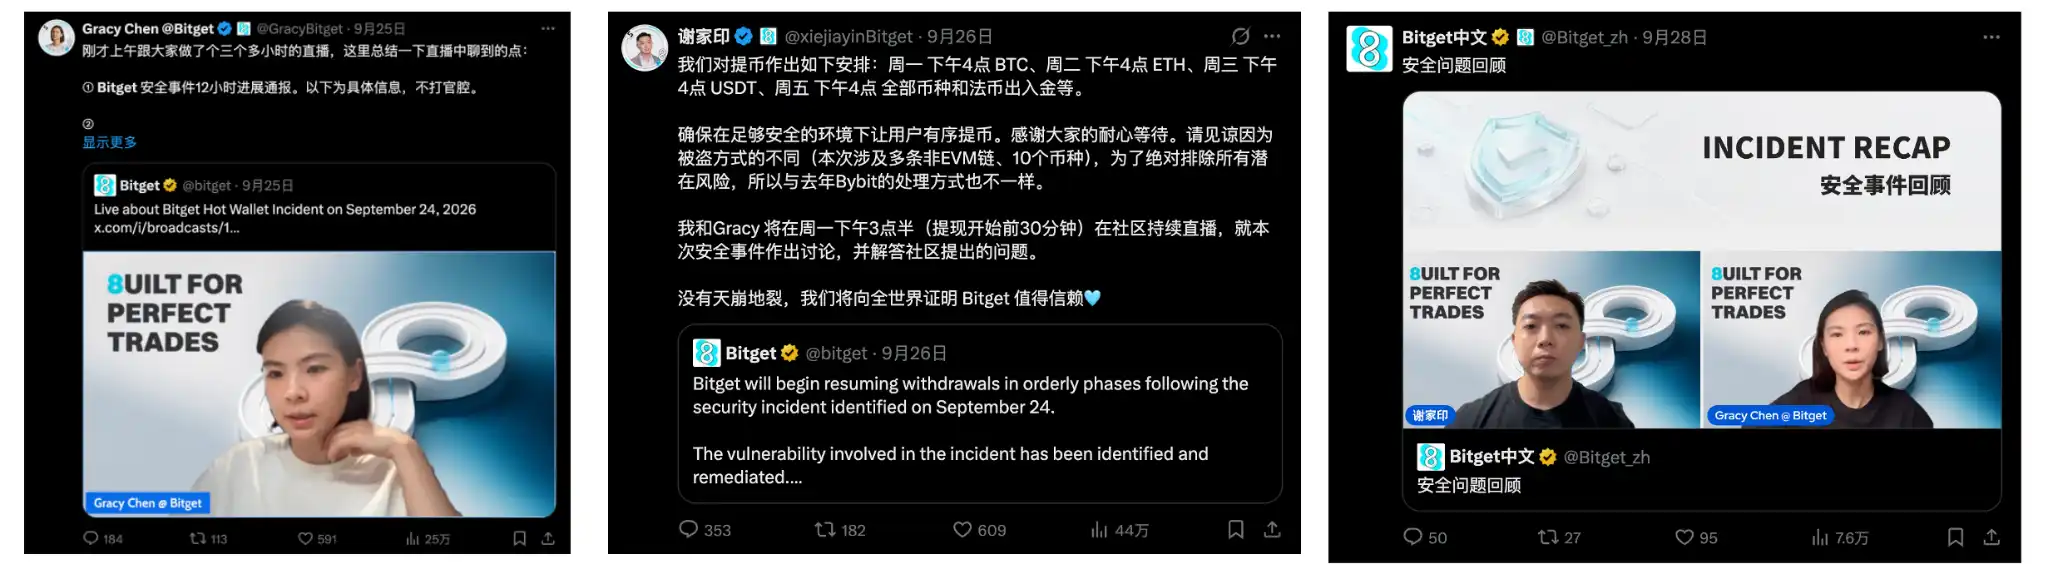
Gracy氏はコミュニティ向けライブ配信で約3時間にわたり継続して応答し、謝佳 Jin氏もSNSおよびコミュニティを通じて進捗を継続的に更新した。3時間のライブ配信そのものがポイントではなく、むしろ事件が最も混乱していた時期に、経営陣が一貫して最前線に立ち、質問に応えていたことが重要である。
さらに、複数の重要な発表はいずれも明確な情報または今後の計画を提示していた。
損失負担者は速やかに保護基金が負うと明示;影響額が3億5,160万ドルから3億8,800万ドルへ修正された際には変更理由を説明;攻撃経路が特定される前には、攻撃者の身元や手法について安易な結論を出さず;調査が進展した後には、第三者セキュリティ製品、ゼロデイ脆弱性、高権限認証情報、偽造出金指示などの詳細を段階的に開示した。
引き出し再開についても同様である。
本事件は複数通貨・複数ネットワークを含み、調査範囲は単一ウォレットに限定されなかった。Bitgetはすべての引き出しを一斉に再開せず、関連ウォレット・ネットワーク・リスク除外を1つずつ確認した上で、段階的に再開した。
9月26日、プラットフォームは具体的な復旧スケジュールを発表:BTCは9月28日、ETHおよび関連ネットワークは9月29日、USDTおよび関連ネットワークは9月30日、その他のトークン・法定通貨・C2Cサービスは10月2日を予定。取材時点までに、すべてが期日通りに復旧済みであることが確認された。
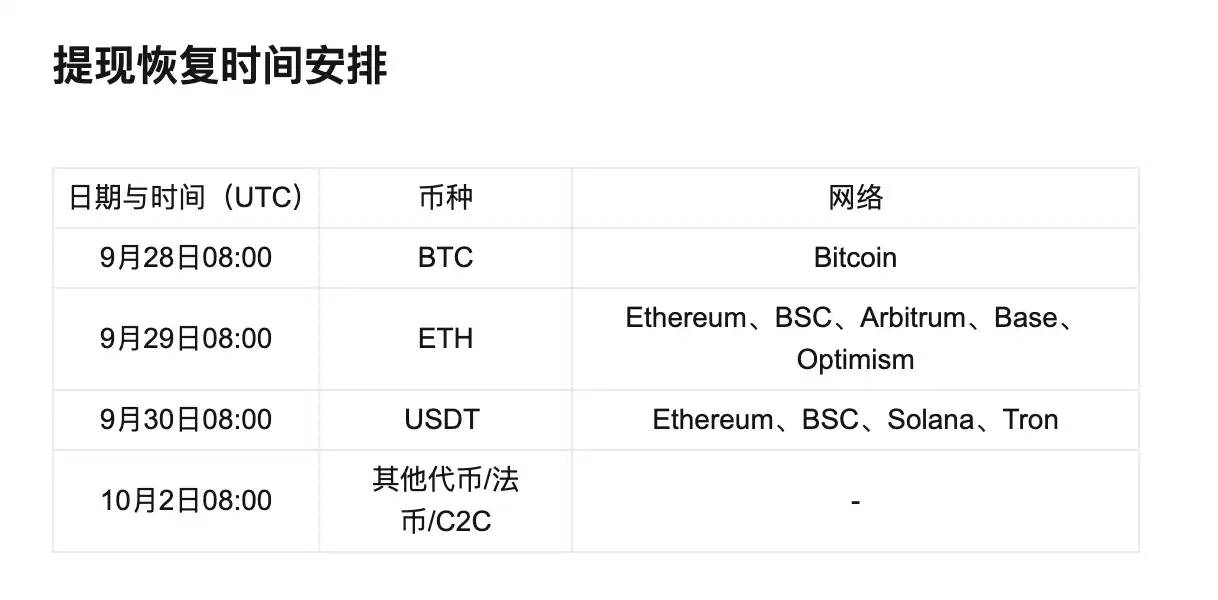
本事件は複数通貨・複数ネットワーク・第三者ソフトウェア・内部権限を含む大規模セキュリティインシデントであり、具体的な日時を明記した復旧計画をまず提示し、その後順次実行した点は称賛に値する。
保護基金は4年前から準備され、実際の事件発生時にのみ動員された;経営陣はコミュニティとの継続的な対話を実施;確定情報は迅速に公表し、不確定情報については安易な結論を回避;復旧計画には明確なタイムラインが示され、その通りに実行された。
この一連の迅速かつ明確な対応により、多くのユーザーがBitgetをより肯定的に評価するようになった。
III.事件の転換点が現れ、資金が純流入に転じた
9月29日にETH引き出し再開後、チェーン上ですぐに注目すべき変化が見られた。
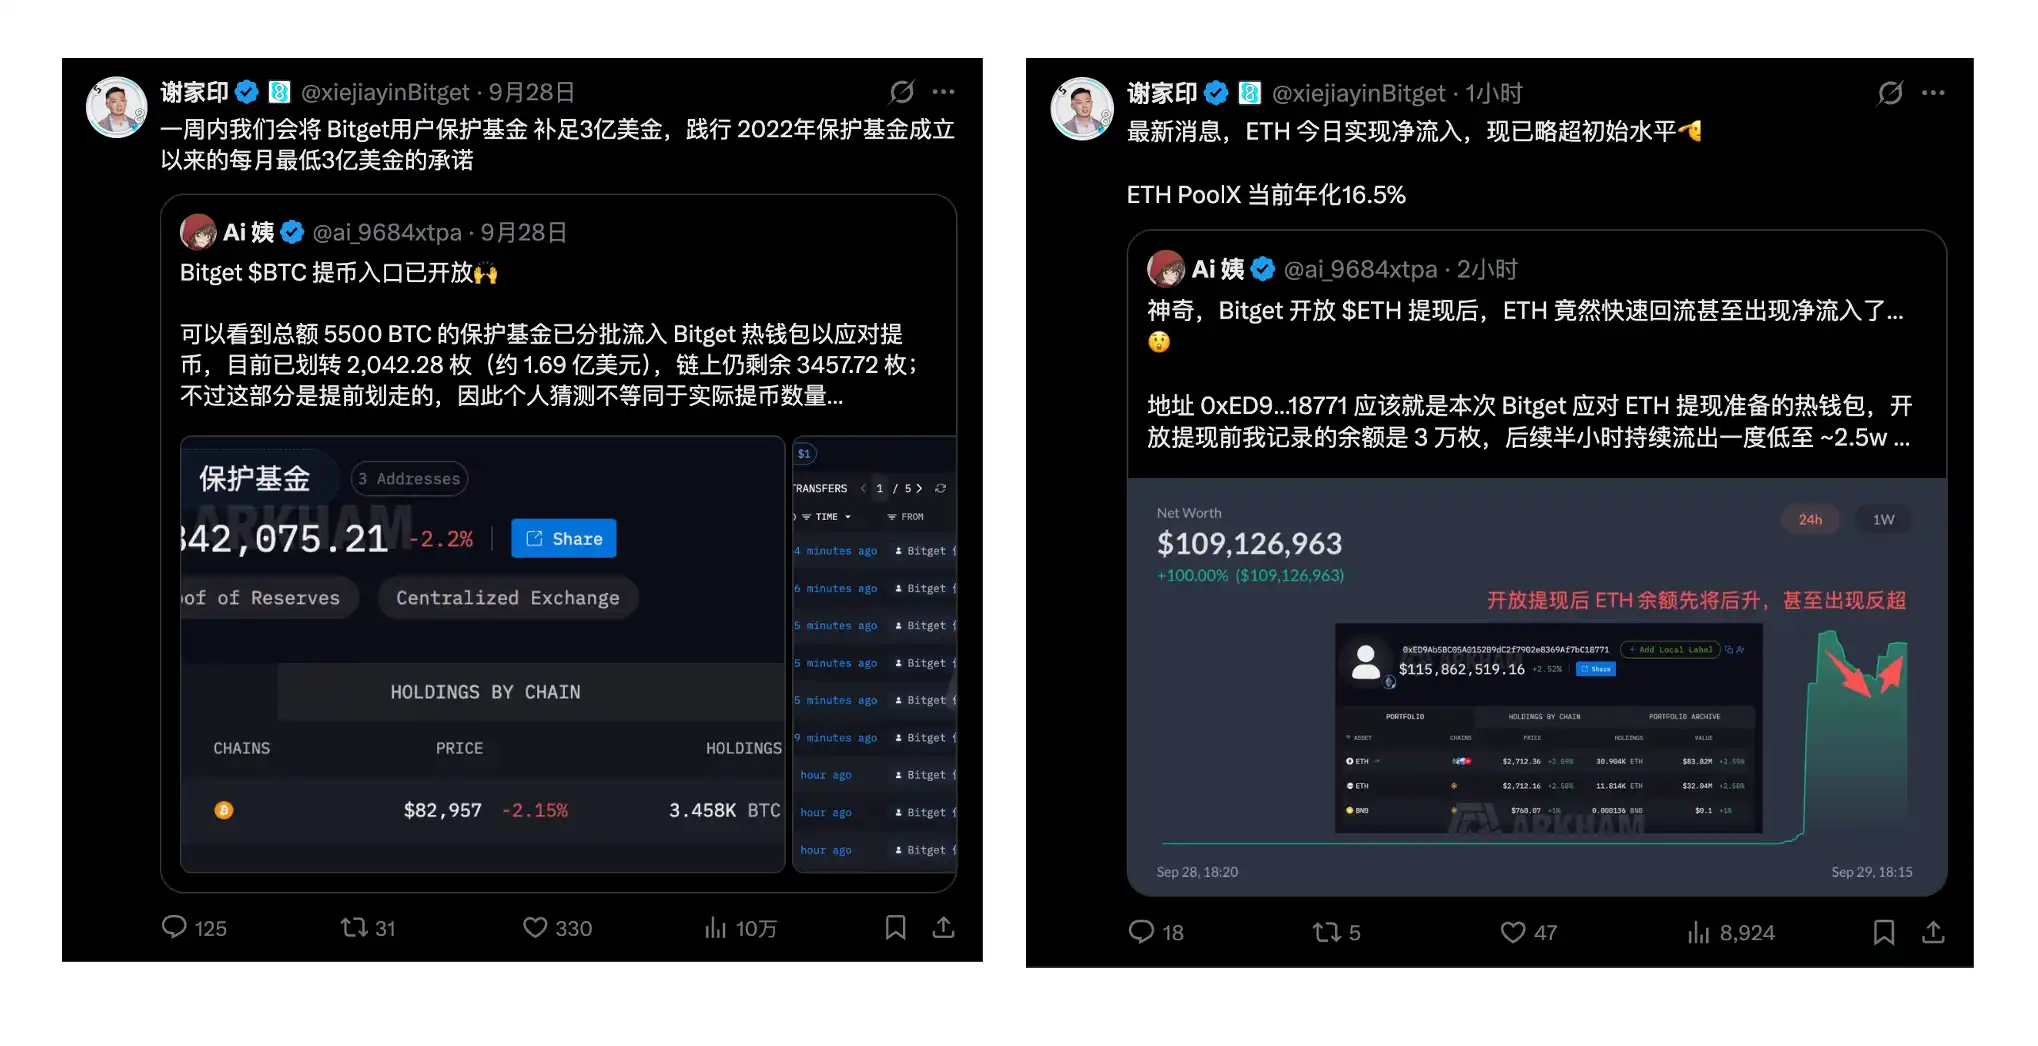
チェーンアナリスト「アント・アイ」氏の監視によると、ETH引き出し用にBitgetが準備した関連ホットウォレットの残高は、引き出し開始後30分以内に3万ETHを超えて回復し、当初の水準を上回った。
その後Bitgetが公表したデータによると、引き出し再開初時において約9,674 ETHが流入、約9,023 ETHが流出し、純流入は約651 ETHとなった。9月30日のデータでは、プラットフォームの24時間資金流入額は2億3,100万ドルに達し、今年8月の日平均流入額2億4,500万ドルに近づいた。市場が当初懸念していた一方的な資本流出は発生せず、むしろ市場信頼の回復が確認された。
同時に、ユーザーの信頼回復に向け、Bitgetは複数のインセンティブキャンペーンを開始した。
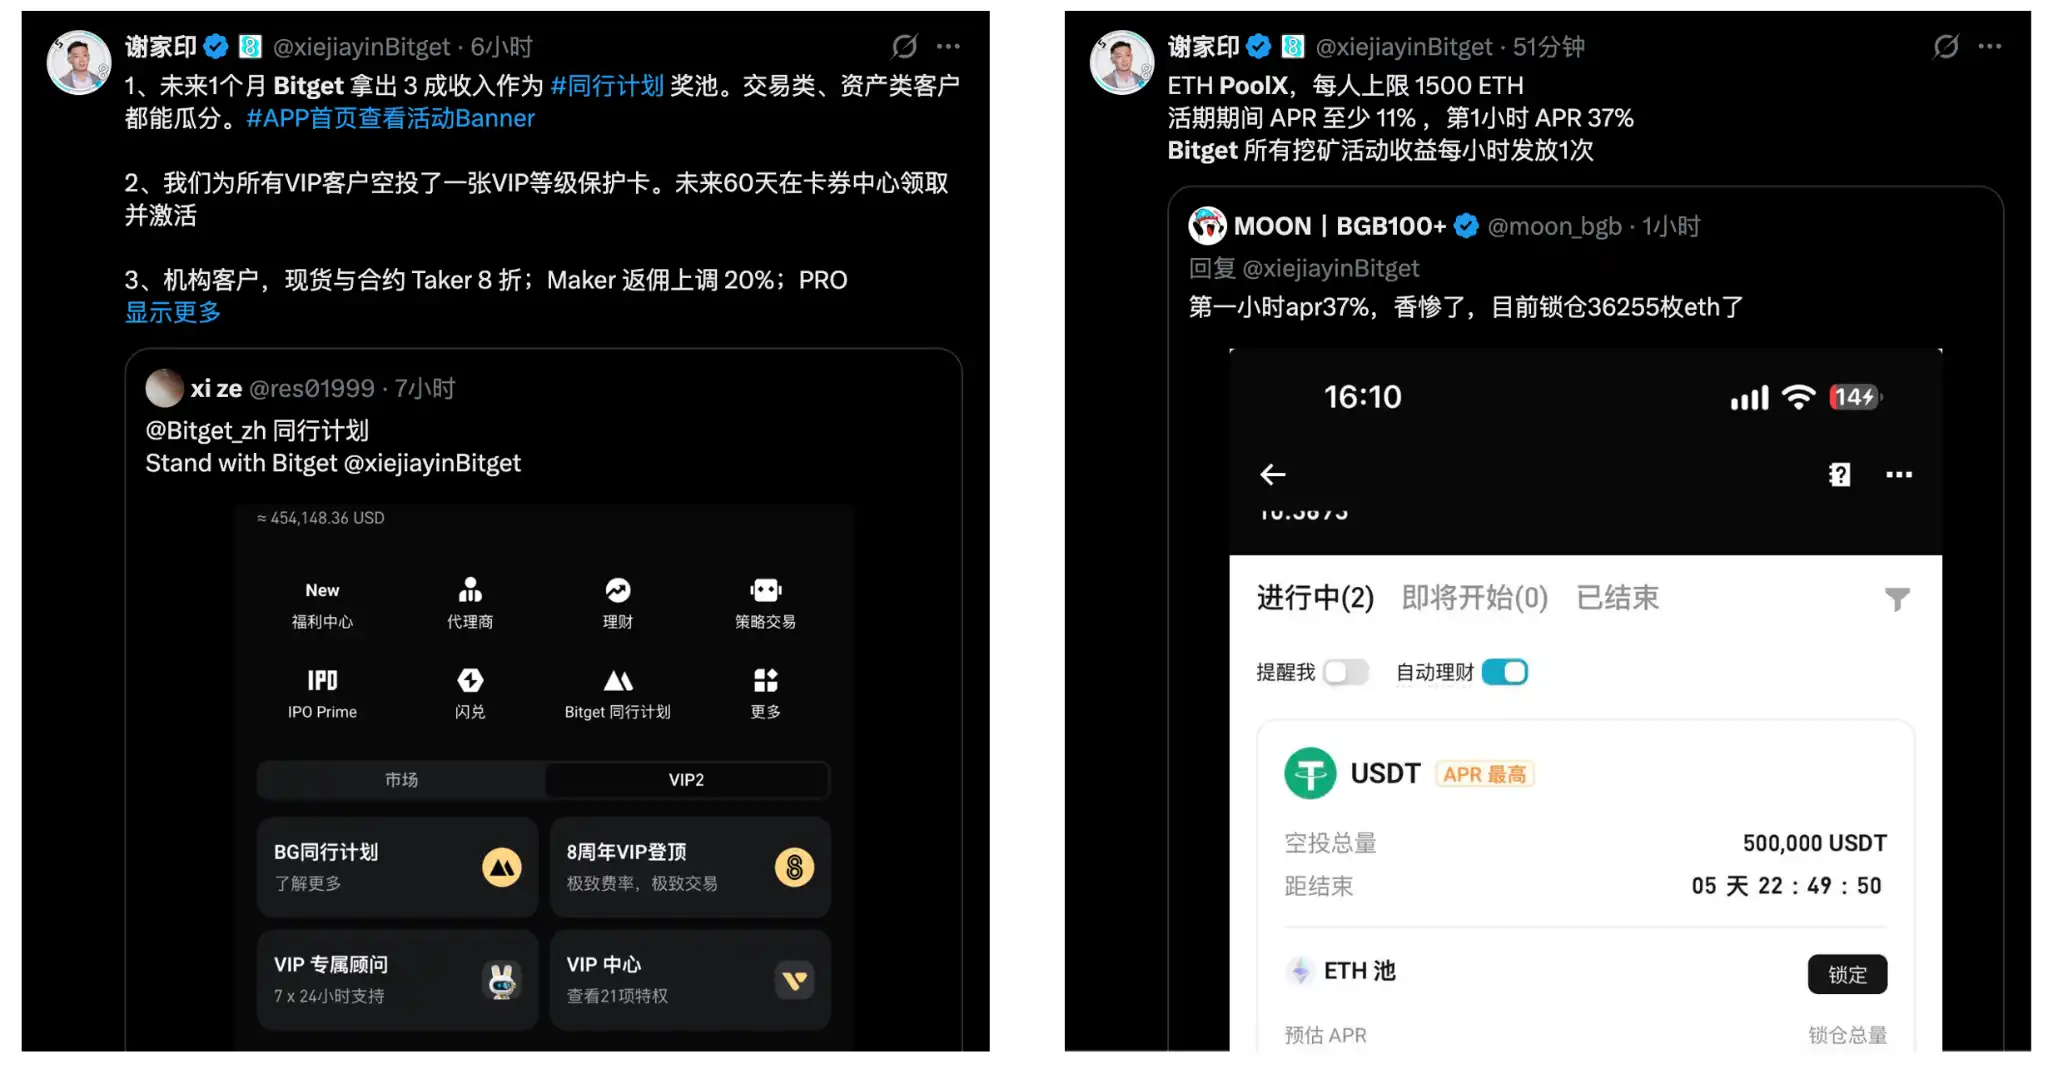
ETH PoolXは50万USDTの賞金プールを提供。ユーザーはETHをロックするだけで参加可能。キャンペーン初期には、ページ表示の推定APRが一時的に約37.11%に達し、その後参加資金増加に伴い動的に低下した。
その後BTC PoolXが開始され、10万BGBの賞金プールと、過去15日間のBTC保有量に応じた追加ボーナスが提供された。
ステーブルコイン分野では、BitgetはUSDTおよびUSDGO向けに柔軟な貯蓄キャンペーンを同時展開。随時入出金可能で、期間限定APRはそれぞれ10%・12%。また「ピアプログラム」では、キャンペーン期間中の対象取引手数料収入の30%をユーザーリワードプールに充て、そのうち60%を取引量、40%を資産保有量に基づき分配。10月2日、Bitget公式データによると初回リワード配布が完了し、累計1,907,455 USDTが763,543名のユーザーに支給された。
これらのキャンペーンの意図は明らかである。引き出し再開は「退場可能か」という問いに答えたのに対し、その後の一連の施策は、取引・資産運用・資金留保の再開を目的としていた。
まもなく多くのユーザーが資金で投票し、Bitgetへの信頼とキャンペーンへの熱意を示した。
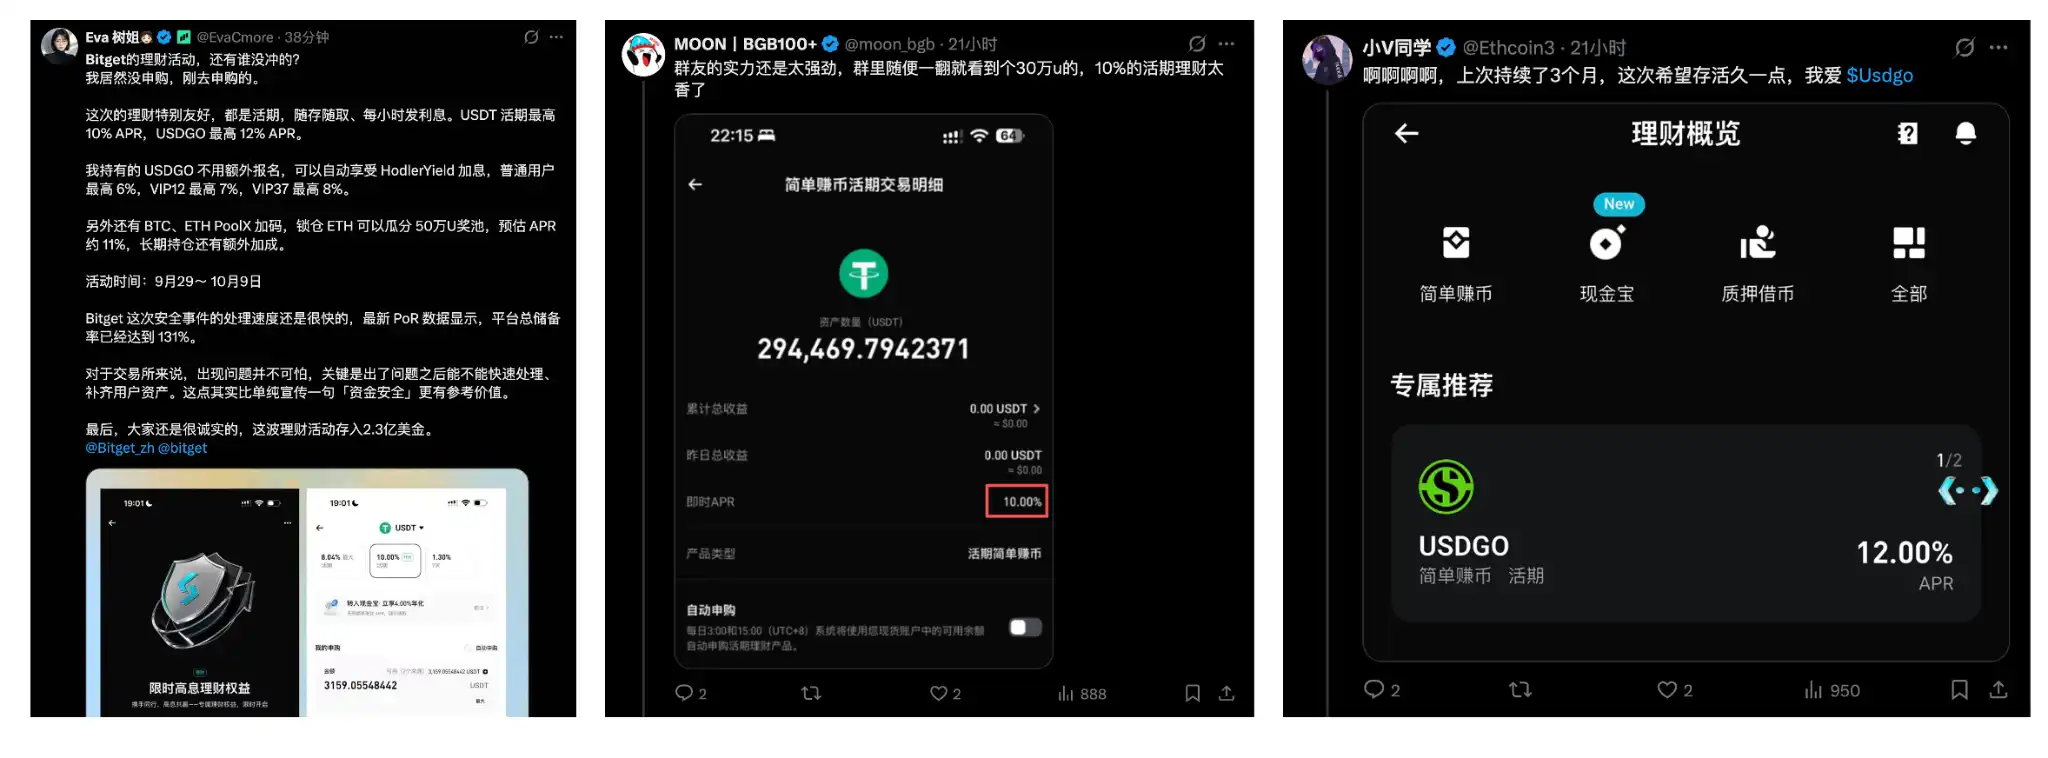
数日前まで市場最大の懸念は「いつ引き出せるか」だったが、引き出し再開後、話題は「どのキャンペーンに参加してより高いAPRを得るか」へと移った。
事件の転換点を示すサイン。
取引所にとって、ユーザーの信頼回復を最も直接的に示すのは、自由な入出金が可能な状況下でも資金を預け続ける意思があることである。
IV.セキュリティインシデントが業界に残した教訓
今回のBitgetのインシデント後、ほぼ業界「半数」から支援が寄せられた。
中でも特に注目すべきはBybitである。
2025年2月、Bybitは約14億ドル規模のセキュリティインシデントに見舞われた。攻撃発生から約5時間後、BitgetはBybitに当時1億ドル超相当の4万ETHを無利子・無担保・返済期限なしで提供。Bybitはその後3日以内に全額返済した。
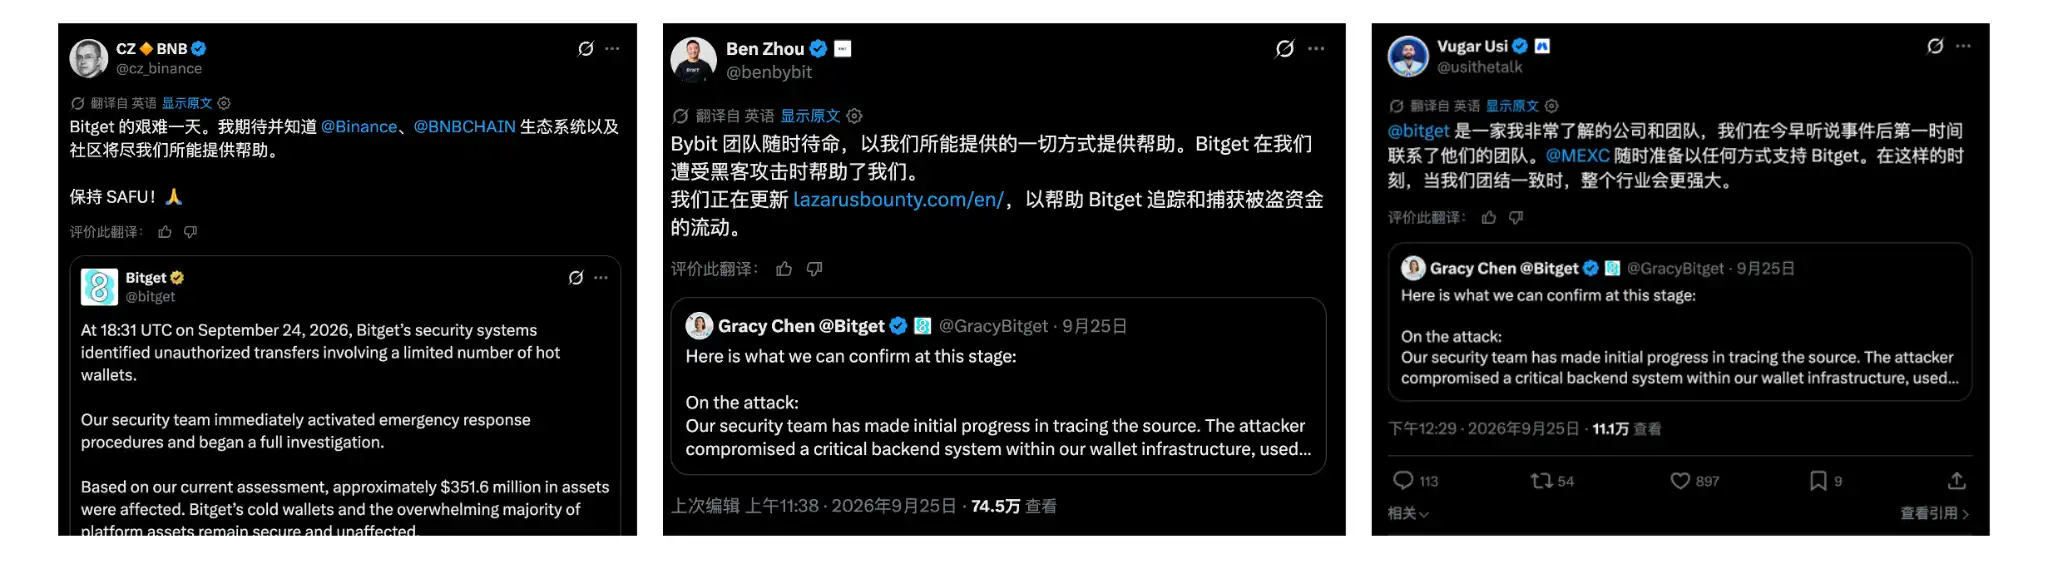
それから1年以上経ち、両者の立場は逆転。Bitgetのインシデント後、Bybit CEOベン・ジョウ氏は直ちに公開で支援意向を表明し、「我々がハッカー攻撃を受けた際、Bitgetが支援してくれた」と明言。さらにBybitは関連盗難資金をLazarusBountyシステムで追跡対象に含めた。
Bybit以外にも多くの支援者が名乗りを上げた。CZ氏がインシデント直後に公に支持を表明し、バイナンスセキュリティチームは脅威インテリジェンス共有・盗難資金追跡・資産回収支援などBitgetと協力。MEXC CEOヴーガル・ウシ氏も積極的にBitgetに連絡し支援を表明。取引所以外では、マンディアントやスローミストが調査・鑑識に参画。サークルやテザーも関連資産の凍結に協力した。
このニュースを見たとき、私は確かに胸が高鳴る思いをした。
暗号資産業界には、競争が常に存在している。取引所はユーザー、流動性、市場シェアを巡って競い合うが、数億ドル規模のセキュリティ危機が実際に発生した際には、同業他社も連携して支え合う。
プラットフォームとしてのBitgetが業界で真に信頼と尊敬を得ているかどうかは、危機の瞬間に最も直接的に示される。
しかし、本件が単なる「困ったときに助けてくれる友こそ真の友」というレベルで終わるなら、その意義は過小評価されている。
暗号資産業界には、全業界を支える統一された公的機関はないが、保護基金、ピア間協力、セキュリティ機関、オンチェーン追跡などにより、独自のリスク対応ネットワークが形成されつつある。同時に、ホットウォレットや署名システムからサードパーティソフトウェア、内部権限管理に至るまで、取引所が守るべき境界線は次第に拡大しており、攻撃はますます複雑化し、業界全体での連携対応が不可欠となっている。
保護基金の設立、情報公開の維持、約束の履行、および業界連携は、今や危機対応の優れたモデルとなり、Bitgetはこれを真摯に実証した。
過去2年間、暗号資産業界は「マス・アダプション(一般層への普及)」を掲げてきた。ETF、ステーブルコイン、RWA(現実世界の資産)、トークン化証券などが従来の金融資本を引き込み、米国の規制枠組みも徐々に整備されつつある。この段階に至って、業界が証明すべきものは、単なるイノベーションや成長ではなく、リスクへの対応力である。
今回、Bitgetは4億ドルを投入し、危機に直面したプラットフォームの責任感を試した。危機によってプラットフォームが終わることはないが、責任の所在を明確にすることが、プラットフォームの再定義につながる。
主流金融へと歩みを進める暗号資産業界にとっても、これは必ず通過しなければならない試練である。「何も問題が起きない」という前提では、いかなる金融システムも構築できない。実際に問題が起きた際、支払い能力、明確な説明、そして回復力が、責任と倫理的底線を試すものとなる。
金融世界が暗号資産業界を最終的にどう評価するかは、困難な日にいかに対応するかにかかっている。


