Furti di identità su Revolut evidenziano i rischi delle procedure KYC: ecco come risolverli
 Tapbit Wire
Il furto massiccio di oltre 153 milioni di patenti statunitensi e canadesi all’inizio di questo mese dimostra un fatto inequivocabile: il posto più sicuro per una copia della vostra patente è… da nessuna parte.
Le identità trapelate, provenienti presumibilmente da un fornitore di verifica dell’identità, sono finite su un servizio di identità del dark web chiamato Nexus, insieme a milioni di altri documenti d’identità e viaggio rubati.
Il pericolo è emerso questa settimana dopo che la fintech Revolut ha rivelato di essere stata ingannata da un hacker, che ha ottenuto grandi quantità di dati sensibili dei clienti, inclusi copie di passaporti e selfie di verifica. L’hacker sta ora diffondendo gradualmente online i documenti d’identità di 680 clienti per ottenere un riscatto di 10.000 Bitcoin.
L’ironia è evidente: le procedure Know Your Customer (KYC) mirano a rendere più sicuri i sistemi finanziari identificando i clienti e assicurandosi che non commettano atti illeciti.
Ma l’attuale implementazione delle procedure KYC obbliga le aziende a conservare enormi quantità di informazioni sensibili, creando appetitosi obiettivi per i criminali.
E il problema diventa sempre più difficile da ignorare. Solo nel primo semestre 2026, le violazioni dei dati negli USA hanno colpito almeno 343 milioni di persone, secondo il Privacy Rights Clearinghouse. Ancora più frustrante: è già possibile verificare l’identità di una persona senza memorizzarne i documenti, grazie alle prove a conoscenza zero.
Efrat Fenigson, conduttrice del podcast You’re The Voice, scrive e parla ampiamente di privacy e KYC. Dice alla rivista:
«Quando i regolatori impongono continuamente un modello destinato a produrre questo risultato — pur esistendo già tecnologie per verificare senza memorizzare — scatta un campanello d’allarme. Ciò suggerisce mancanza di razionalità e di reale volontà di risolvere i problemi.»
Quanti altri furti occorreranno prima che tale volontà inizi a cambiare?
KYC è stato concepito per raccogliere la vostra identità, non solo per verificarla
I sistemi KYC attuali si basano sostanzialmente sull’assunto che le istituzioni debbano visionare passaporti o patenti dei clienti, registrarne i dati rilevanti e conservare la prova della verifica.
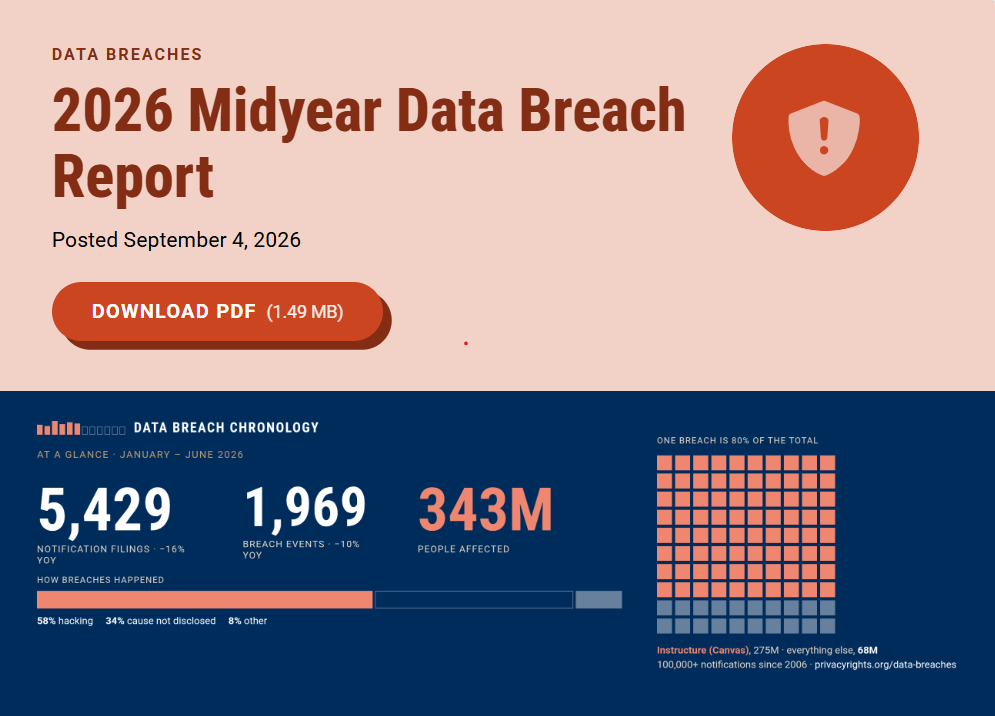
343 milioni di persone sono già state colpite da violazioni di dati negli USA nel 2026. Fonte: Privacy Rights Clearinghouse.
Ma c’è un problema evidente: questo approccio ha creato un vasto ecosistema di fornitori di identità, database, vendor e sistemi di conformità, tutti con copie separate dei vostri dati KYC. Ogni copia aggiuntiva rappresenta un nuovo potenziale punto di fallimento — e gli hacker escogitano sempre nuovi modi per accedervi.
Nel caso Revolut, l’hacker ha inviato email richiedendo i dati KYC da un indirizzo legittimo delle forze dell’ordine italiane. Lyudmyla Kozlovska, presidente di Open Dialogue, ha dichiarato su X che le leggi UE obbligavano Revolut a collaborare.
«La normativa UE antiriciclaggio non impone alle banche alcun obbligo di verifica né prevede meccanismi efficaci per accertare chi sia realmente dietro una richiesta statale autenticata. Il rifiuto comporta sanzioni milionarie. Nella pratica, la verifica è impossibile.»
Susie Violet Ward, direttrice e cofondatrice di Bitcoin Policy UK, avverte che il vero problema è la conservazione superflua dei dati d’identità:
«Dobbiamo smettere di considerare verifica dell’identità e cessione della propria identità come se fossero la stessa cosa.»
Se un’azienda ha bisogno solo di sapere che una persona è maggiorenne, sostiene che non dovrebbe automaticamente richiedere ulteriori dati come nome completo, indirizzo, data esatta di nascita e copia permanente dei documenti d’identità pertinenti:
«L’ironia è che la KYC è progettata per rendere i sistemi più sicuri, ma il modo in cui la implementiamo attualmente può generare un problema di sicurezza del tutto diverso. Dopo una violazione, puoi reimpostare la password, ma non puoi reimpostare la tua identità allo stesso modo.»
La tecnologia per impedire l’accumulo di identità esiste già
Per i sostenitori delle criptovalute, la soluzione evidente è usare le prove a conoscenza zero (zero-knowledge proofs). Si tratta di una dimostrazione matematica che conferma la veridicità di un’affermazione senza rivelarne i dettagli. Ad esempio, puoi usare un’app per smartphone per generare una prova che certifica che la tua patente attesta la maggiore età, senza inviare la data di nascita né una foto della patente stessa.
Zooko Wilcox, fondatore di Zcash, offre una spiegazione chiara della tecnologia ZK in questo video.
Una spiegazione chiara della tecnologia ZK. Fonte: Crypto Fireside
Evin McMullen, amministratore delegato e cofondatore di Billions Network, società che sviluppa soluzioni di identità digitale riservata e basate su ZK, dichiara a Magazine:
«Questa tecnologia funziona ed è già in produzione oggi, in migliaia di applicazioni e istituzioni regolamentate. Ciò che ne ostacola l’adozione è che l’intero stack di conformità è stato costruito intorno alla raccolta e conservazione di copie dei documenti.»
McMullen afferma che l’ostacolo non è mai stato «la tecnologia», bensì le norme, gli incentivi e le infrastrutture ad essa associate:
«Si tratta di un problema di governance e standard travestito da problema tecnologico.»
Se la tecnologia funziona, cosa la frena?
L’Unione Europea sta già integrando la tecnologia ZK nei suoi sistemi di identità digitale e verifica dell’età, sviluppando una verifica dell’età riservata che consente agli utenti di dimostrare la propria età senza rivelare l’intera identità né la data esatta di nascita.
Il suo Wallet per l’identità digitale supporta anche la «divulgazione selettiva», permettendo agli utenti di rivelare esclusivamente le informazioni necessarie per una determinata transazione.
Allora perché questa tecnologia non viene adottata più ampiamente per la KYC finanziaria?
Secondo McMullen, «la regolamentazione e la comprensione» sono gli ostacoli maggiori all’adozione:
«L’ostacolo più comune è che i team di conformità confondono ‘abbiamo visto il documento d’identità’ con ‘dobbiamo conservarlo’, raccogliendo quindi eccessivamente per essere al sicuro.»
Secondo lei, un altro problema è l’interoperabilità, poiché le prove crittografiche sono utili solo «se la parte che vi fa affidamento può verificarle senza dover contattare l’emittente». Ciò richiede l’adozione di standard condivisi, operazione più facile a dirsi che a farsi.
Le ZK non risolvono magicamente la KYC
Esiste un’altra importante precisazione: sostituire un documento d’identità con una prova a conoscenza zero non elimina automaticamente tutti i problemi di privacy o sicurezza.
Fenigson sottolinea che è altrettanto importante a cosa rimane legato un attestato ZK:
«Gli incentivi puntano al controllo, non alla privacy. Le prove a conoscenza zero permettono a qualcuno di dimostrare un fatto, ad esempio di avere più di 18 anni o di non figurare in una lista di sanzioni [...]. Quello che manca è a cosa viene associata tale prova. Attualmente è solitamente legata a un account all’interno del database di qualcun altro.»
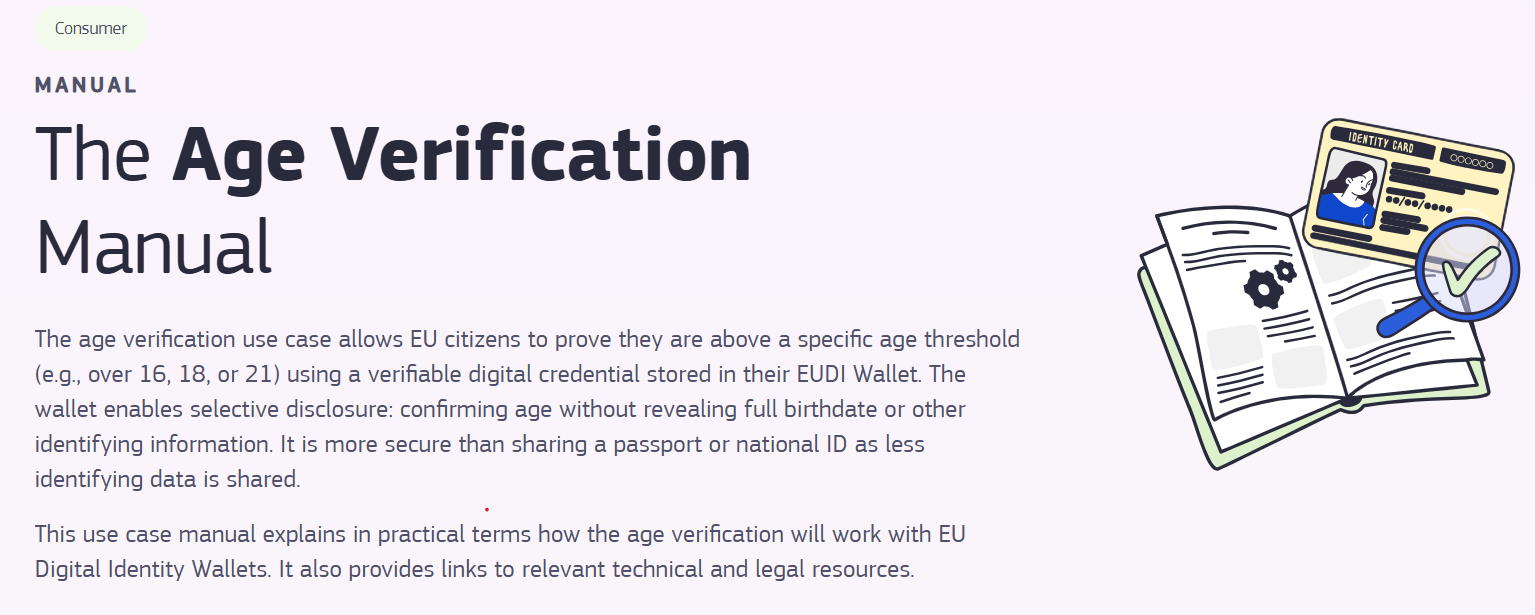
Il portafoglio digitale per l’identità dell’UE supporta la divulgazione selettiva. Fonte: Commissione europea
Si riduce quindi alla questione di chi controlla definitivamente l’attestato. Se una persona genera una prova che preserva la privacy ma questa prova è legata a un account nel database di qualcun altro, resta comunque dipendente da un intermediario centralizzato.
Le regole non sono così nette come potresti pensare
In molti casi le norme non richiedono effettivamente la conservazione dei dati d’identità: è piuttosto una consuetudine, perché finora è sempre stato fatto così.
Le linee guida del Gruppo di azione finanziaria (FATF) considerano esplicitamente come i sistemi di identità digitale possano essere utilizzati per l’adeguata verifica della clientela, anziché imporre alle istituzioni di basarsi su documenti d’identità fisici.
Le raccomandazioni FATF operano inoltre secondo un quadro basato sul rischio, lasciando ai singoli paesi l’implementazione degli standard attraverso i propri sistemi giuridici e normativi. «In molti ordinamenti, la regola è che bisogna verificare l’identità e conservare la registrazione di tale verifica, non che si debba conservare per sempre l’immagine grezza del documento», afferma McMullen.
Ciò significa che un’attestazione crittograficamente verificabile con una registrazione che dimostri l’esecuzione del controllo richiesto potrebbe bastare per conformarsi alla normativa, senza creare un’altra copia permanente del documento d’identità.
Tuttavia, poiché le linee guida sono «ambigue», secondo McMullen le istituzioni tendono semplicemente a conservare tutto, dato che i team per la conformità sanno che ispettori ed esaminatori lo accetteranno.
In altre parole, anche se le regole tecnicamente ammettono un approccio diverso, nessuno vuole correre il rischio di essere il primo a sperimentarlo, come spiega Ward:
«Nella regolamentazione esiste un’istintiva convinzione che più informazioni equivalgano a maggiore controllo e quindi a maggiore sicurezza.»
È difficile immaginare un cambiamento di questa situazione se non si modificheranno esplicitamente le norme per consentire le prove a conoscenza zero. E sebbene nessun sistema sia perfetto, almeno la tecnologia ZK evita di dover raccogliere e conservare tante informazioni sensibili. Come afferma McMullen:
«Non puoi perdere ciò che non hai mai posseduto.»
Rivista: I 10 più grandi misteri irrisolti della crittografia