L'IA «mette alla prova» la crittografia? Web3 deve prepararsi in anticipo, ma non deve affrettare la migrazione
 Tapbit Wire
Negli ultimi giorni, le discussioni su un'eventuale capacità dell'IA di «violare» la crittografia hanno effettivamente scatenato una vera ondata di panico nella comunità crypto.
Il dibattito è nato il 7 ottobre, quando Justin Drake ha chiesto su X all’intero settore blockchain di avviare con calma la pianificazione di una «modalità bunker» per affrontare potenziali rischi crittografici futuri.
La sua preoccupazione principale è che, con il continuo progresso delle capacità dell'IA nella ricerca matematica, la crittografia a curve ellittiche, ampiamente usata in reti come Bitcoin ed Ethereum, potrebbe subire nuovi attacchi matematici già prima che si realizzi un computer quantistico effettivamente in grado di violare i codici.
Nello scenario peggiore da lui descritto, il relativo progresso potrebbe addirittura misurarsi in «mesi, non anni», quindi ha suggerito che grandi detentori e istituzioni guidino una migrazione ordinata degli asset, riducendo al minimo i rischi legati alle chiavi pubbliche già esposte.
Successivamente, anche Vitalik Buterin è entrato nella discussione.
Curiosamente, Vitalik non ha negato che l'IA possa accelerare la ricerca crittografica e ha persino aggiunto che alcuni schemi crittografici ritenuti resistenti agli attacchi quantistici potrebbero anch’essi essere compromessi da futuri progressi matematici.
Tuttavia, riguardo alla necessità che gli utenti comuni migrino immediatamente i propri asset, ha sottolineato che le perdite reali causate da aggiornamenti e migrazioni affrettati meritano maggiore vigilanza immediata rispetto ad attacchi crittografici ancora ipotetici.
Questo solleva una domanda di lunga data che affligge l’intero settore crypto: quando le ipotesi crittografiche alla base della protezione degli asset on-chain cominciano a incontrare nuove sfide, con quanto anticipo le blockchain pubbliche devono prepararsi e quando devono intervenire gli utenti comuni?
1. Perché esiste un rischio? Comprendiamo innanzitutto la differenza tra «indirizzo» e «chiave pubblica»
Per capire il fulcro di questa discussione, dobbiamo tornare ai meccanismi fondamentali di account e firma delle blockchain pubbliche.
Come noto, nei wallet non custodial la chiave privata è l’unico elemento che controlla gli asset. A livello tecnico, i wallet usano algoritmi di firma digitale per dimostrare che una transazione è stata effettivamente autorizzata dal titolare della chiave corrispondente, senza rivelare la chiave privata.
Tra questi, il più diffuso è la crittografia a curve ellittiche (ECC).
Prendendo ad esempio Ethereum, gli account esterni (EOA) utilizzano ECDSA per generare firme delle transazioni. Anche il sistema tradizionale di firme di Bitcoin usa ampiamente ECDSA, mentre Taproot adotta firme Schnorr basate sulla stessa curva ellittica.
Il funzionamento affidabile di questi schemi dipende da un’importante ipotesi matematica: calcolare la chiave pubblica a partire da quella privata è molto semplice, ma ricavare la chiave privata solo dalla chiave pubblica è praticamente impossibile con i metodi computazionali classici attualmente noti.
Possiamo immaginarlo come un problema matematico facile da verificare, ma estremamente difficile da risolvere all’inverso: chiunque sulla rete può usare la chiave pubblica per verificare la validità di una firma, ma non riesce a dedurre facilmente la chiave privata del firmatario.
È proprio questa asimmetria a costituire uno dei fondamenti essenziali della proprietà degli asset blockchain moderni.
Ma c’è un altro dettaglio facilmente trascurabile: l’«indirizzo wallet» che vediamo ogni giorno non è sempre la chiave pubblica completa.
Prendendo come esempio un normale EOA Ethereum, l’indirizzo wallet è un identificatore generato calcolando l’hash Keccak-256 della chiave pubblica e troncandone una parte. Anche nei comuni tipi di indirizzo Bitcoin, come P2PKH e P2WPKH, si usano schemi basati sull’hash della chiave pubblica.
Ciò crea una differenza di sicurezza molto interessante.
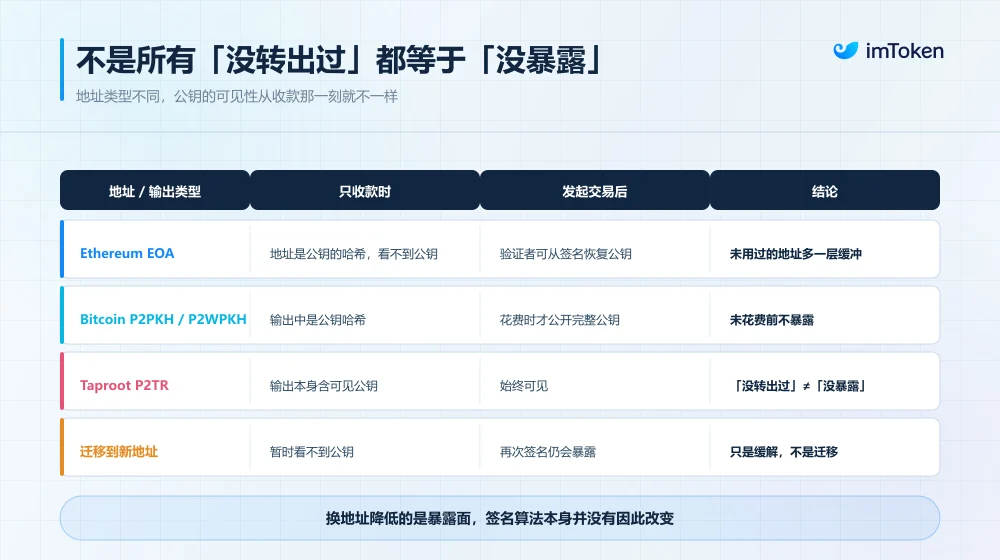
Per un normale account Ethereum che non ha mai effettuato transazioni on-chain né rivelato la propria chiave pubblica tramite altri mezzi, gli esterni vedono di solito solo l’indirizzo hashato. Poiché i metodi computazionali attuali faticano a risalire alla chiave pubblica completa dall’hash dell’indirizzo, quest’ultima ottiene di fatto un ulteriore strato di protezione.
Tuttavia, non appena questo account invia attivamente una transazione con una firma ECDSA, i nodi possono ricavare la chiave pubblica corrispondente dalle informazioni della firma. Poiché i record delle transazioni on-chain restano pubblici per lungo tempo, tali informazioni rimarranno continuamente esposte all’esterno.
Ciò significa che, per gli account che usano indirizzi basati sull’hash della chiave pubblica, una chiave pubblica ancora non esposta e una già esposta potrebbero comportare livelli di rischio diversi di fronte ad attacchi crittografici futuri.
Va sottolineato che ciò non significa che tutte le blockchain pubbliche seguano esattamente le stesse regole.
Ad esempio, gli output Taproot di Bitcoin contengono direttamente una chiave pubblica visibile sulla curva ellittica, quindi anche se un indirizzo Taproot non ha mai speso fondi, non si può assumere automaticamente che la sua chiave pubblica sia ancora nascosta dietro la funzione hash. Inoltre, alcune informazioni sulla chiave pubblica potrebbero essere rivelate anticipatamente tramite riutilizzo di indirizzi, firme pubbliche, chiavi pubbliche estese o altri mezzi.
Pertanto, «non aver mai trasferito asset» non equivale necessariamente a «la chiave pubblica non è stata esposta», e un nuovo indirizzo non è intrinsecamente resistente ai computer quantistici.
Una volta compresa questa differenza, diventa molto più facile valutare le sfide poste dal calcolo quantistico e dall’intelligenza artificiale.
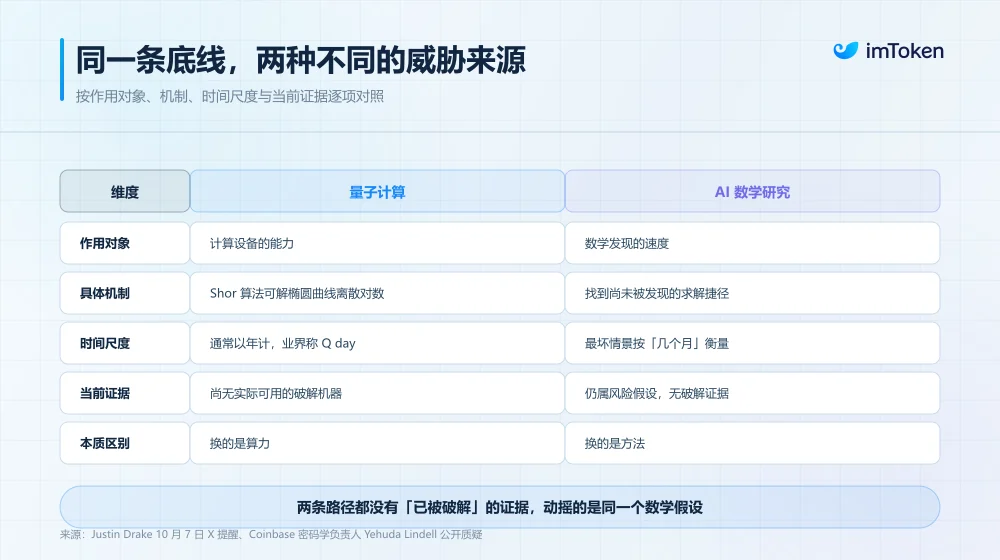
In teoria, un computer quantistico sufficientemente potente e dotato di correzione degli errori potrebbe usare questo algoritmo per risolvere in modo efficiente il problema del logaritmo discreto su curve ellittiche, ricavando la chiave privata da quella pubblica e minacciando così sistemi di firma come ECDSA e Schnorr.
Al momento, però, non esiste alcuna prova dell’esistenza di un computer quantistico in grado di violare effettivamente i principali sistemi di firma di Bitcoin o Ethereum.
La preoccupazione sollevata questa volta da Justin Drake, oltre ai computer quantistici, riguarda la possibilità che l’IA aiuti gli esseri umani a scoprire scorciatoie per la risoluzione di problemi matematici per cui gli algoritmi esistenti non hanno ancora trovato soluzioni, soprattutto considerando i progressi compiuti negli ultimi anni dall’IA nel ragionamento matematico, nella ricerca di algoritmi e nella verifica formale. Alcuni ricercatori stanno riconsiderando se problemi computazionalmente difficili, resistenti da decenni, debbano essere rivalutati alla luce di nuove scoperte matematiche.
2. Justin e Vitalik non hanno disaccordi fondamentali
Chiarita la logica sottostante, rileggendo la discussione tra Justin e Vitalik emerge che i loro giudizi non sono totalmente opposti: semplicemente attribuiscono priorità diverse a rischi diversi.
Esaminiamo innanzitutto Justin Drake.
Tradizionalmente, la sostituzione dei sistemi crittografici è spesso un processo lungo: dalla individuazione dei rischi potenziali e definizione di nuovi standard, all’implementazione ingegneristica e infine alla coordinazione della compatibilità tra blockchain pubbliche, wallet, exchange, custodi e dispositivi hardware, occorrono spesso anni o più.
Senza contare reti decentralizzate di grandi dimensioni come Bitcoin ed Ethereum, che richiedono una vasta coordinazione; gli aggiornamenti di base non possono di solito essere completati con un singolo aggiornamento di versione, come avviene per il software comune.
Ciò che preoccupa Justin è proprio che questo lungo ciclo di aggiornamento potrebbe non tenere il passo con la velocità dei futuri progressi nella ricerca matematica.
Ad esempio, se l’IA dovesse davvero aiutare i ricercatori a scoprire nuovi metodi di attacco crittografico, i sistemi di firma su curve ellittiche potrebbero essere minacciati in anticipo, anche senza attendere che i computer quantistici raggiungano una capacità pratica di violazione del codice.
E una volta che un simile progresso emergerà davvero, la finestra di migrazione rimasta per le blockchain pubbliche e l’ecosistema dei wallet potrebbe essere molto più breve del previsto.
Il suo punto di partenza è quindi adottare precauzioni prima che i problemi si verifichino, sottolineando che exchange, grandi istituzioni e utenti con ingenti asset dovrebbero già riflettere oggi su possibili vie di mitigazione del rischio futuro.
Ciò include inventariare in anticipo gli indirizzi le cui chiavi pubbliche sono già state esposte, trasferire ordinatamente parte degli asset detenuti da tempo verso nuovi indirizzi le cui chiavi pubbliche non sono ancora state rivelate e ridurre al minimo firme non necessarie e riutilizzo di indirizzi nell’uso successivo.
Tecnicamente, questo consiglio ha una sua ragionevolezza: se futuri attacchi si baseranno sulla derivazione delle chiavi private da quelle pubbliche, ridurre anticipatamente la superficie di esposizione delle chiavi pubbliche potrebbe, in certe condizioni, guadagnare ulteriore tempo difensivo.
Il problema però è che trasferire fondi su un nuovo indirizzo la cui chiave pubblica non è ancora stata esposta non equivale a completare una vera migrazione alla crittografia post-quantistica.
Infatti, finché il nuovo indirizzo utilizza ancora schemi di firma tradizionali come ECDSA, le sue ipotesi di sicurezza sottostanti non cambiano fondamentalmente. Non appena quell’indirizzo verrà usato per avviare una transazione, la chiave pubblica potrebbe essere nuovamente esposta; se la capacità offensiva fosse sufficiente, persino la breve finestra tra la diffusione della transazione e la sua conferma potrebbe diventare un nuovo punto critico.
In altri termini, si tratta di una misura transitoria di mitigazione del rischio, non di una soluzione definitiva in grado di risolvere il problema una volta per tutte. Più importante ancora: ridurre i rischi potenziali dal punto di vista crittografico non significa necessariamente aumentare la sicurezza nella gestione reale degli asset.
È proprio questo che Vitalik ha particolarmente sottolineato.
Nelle attuali condizioni tecniche note, non esiste ancora un metodo pratico fattibile per recuperare direttamente una chiave privata ECDSA partendo dalla corrispondente chiave pubblica. Tuttavia, le perdite causate da errori di indirizzo, sbagli nei backup delle chiavi, autorizzazioni malevole o altri errori operativi durante la migrazione on-chain sono rischi reali che possono verificarsi ogni giorno.
Vitalik ha addirittura affermato che le perdite subite per errori di configurazione nella migrazione hanno superato quelle causate dagli attacchi hacker.
Per utenti comuni che detengono solo una piccola quantità di ETH, migrare gli asset può semplicemente significare creare un nuovo indirizzo, fare il backup delle chiavi e inviare alcune transazioni. Ma per chi partecipa da tempo al DeFi, allo staking, alle interazioni cross-chain o gestisce fondi tramite wallet multi-firma, la situazione è molto più complessa.
Gli asset potrebbero essere dispersi su reti diverse, alcuni fondi potrebbero essere ancora bloccati in protocolli di staking o lending, e vecchi indirizzi potrebbero conservare permessi critici, come quelli di amministratore di contratti intelligenti o di prelievo fondi.
Se si procede frettolosamente a una migrazione su larga scala degli asset solo per aver letto notizie del tipo «l’IA potrebbe violare i wallet», si rischia invece di causare perdite irreversibili, ad esempio trasferendo sulla rete sbagliata, usando male strumenti cross-chain, firmando transazioni malevole o commettendo errori nelle operazioni multi-firma.
Senza contare che, una volta diffusa nel mercato la paura che «i wallet vengano violati», potrebbero comparire vari link fasulli di «aggiornamenti ufficiali anti-quantistici», strumenti di «protezione asset» e presunti servizi di migrazione.
Va notato che la cautela di Vitalik non implica un atteggiamento conservativo verso gli aggiornamenti crittografici di base.
Al contrario, egli ritiene che i progressi matematici portati dall’IA meritino uno studio serio e ricorda anzi all’industria di riesaminare alcuni schemi post-quantistici basati sulla crittografia su reticoli, evitando di dare per scontato che un algoritmo resista a tutti i futuri progressi matematici solo perché etichettato come «resistente ai quanti».
Laddove possibile, tende inoltre a privilegiare strutture crittografiche basate su funzioni hash e ad adottare parametri di sicurezza più conservativi per altri schemi.
Pertanto, Justin e Vitalik non possono essere semplicemente classificati come «radicale» e «conservatore»: tra i due non esiste una contraddizione profonda fondamentale.
3. Dagli aggiornamenti delle blockchain pubbliche alla migrazione dei wallet: quanto è avanzata in realtà la preparazione contro i quanti?
Molti utenti si chiedono: dato che la crittografia di base comporta rischi a lungo termine, i wallet possono aiutarmi direttamente a passare a un «wallet resistente ai quanti»?
Aggiornare solo l’app del portafoglio non è sufficiente.
Per una blockchain, un aggiornamento crittografico richiede non solo una modifica della generazione delle chiavi private e della firma delle transazioni, ma anche che l’intera rete riconosca e verifichi le nuove firme, e che gli account esistenti possano migrare senza interruzioni.
In realtà, anche senza questa discussione scatenata dall’IA, le principali blockchain pubbliche e gli istituti di ricerca crittografica si stanno preparando da tempo all’era post-quantistica.
Prendendo nuovamente come esempio Ethereum, la sua preparazione post-quantistica coinvolge già più livelli.
Oltre all’ECDSA usato dagli account standard, le firme BLS per il consenso dei validatori, i commitment KZG legati alla disponibilità dei dati e alcuni sistemi di proof a conoscenza zero implicano strutture crittografiche che dovranno essere rivalutate o aggiornate in futuro.
A tal fine, la Ethereum Foundation ha istituito un team di ricerca dedicato sulla sicurezza post-quantistica, esplorando tecnologie come leanXMSS e leanVM per fornire nuovi schemi di firma e proof al livello di consenso.
A livello di account utente standard, l’astrazione degli account offre un altro percorso degno di attenzione. A differenza degli EOA tradizionali, il cui meccanismo di verifica delle firme è strettamente legato al protocollo sottostante, l’astrazione degli account e meccanismi di verifica sostituibili potrebbero consentire in futuro agli utenti di adottare diversi algoritmi di firma, preservando maggiore flessibilità per gli aggiornamenti post-quantistici.
Ad esempio, l’EIP-8141, attualmente in fase di discussione, riguarda l’astrazione nativa degli account su Ethereum e potrebbe diventare una base importante per supportare in futuro meccanismi di verifica più flessibili. Tuttavia, i tempi di implementazione e l’approccio finale dipendono ancora da ulteriori discussioni e test della comunità.
Per confronto, le sfide che affronta Bitcoin sono diverse.
Poiché adotta il modello UTXO, unito a complessi tipi storici di indirizzo e ad alcune risorse antiche ormai inattive da tempo, Bitcoin deve non solo considerare nuovi algoritmi di firma e strutture di output, ma anche risolvere il problema della migrazione di un ingente volume di asset esistenti. I relativi draft comunitari sono ancora in fase di proposta e coordinamento.
Inoltre, altre blockchain pubbliche hanno già avviato implementazioni ingegneristiche più dirette. Ad esempio, NEAR ha annunciato a luglio 2026 che il suo upgrade mainnet supporta già firme post-quantistiche ML-DSA basate su FIPS 204, consentendo agli account di aggiungere chiavi sicure contro il quantum.
Naturalmente, supportare una determinata firma post-quantistica non significa che l’intera blockchain pubblica — insieme a tutti i suoi account, applicazioni e infrastrutture — abbia completato la migrazione verso la resistenza quantistica.
Considerando insieme questi sviluppi, emerge che le difficoltà reali che il settore affronta sono molteplici: includono non solo garantire che i nuovi schemi crittografici siano teoricamente sicuri, ma anche bilanciare dimensione delle firme, costi di verifica on-chain, prestazioni dei nodi, compatibilità hardware e possibilità di migrazione fluida per un gran numero di account esistenti.
E questi cambiamenti a livello di protocollo ricadranno infine sui portafogli che gli utenti utilizzano quotidianamente.
Per un portafoglio non custodial multi-chain come imToken, futuri aggiornamenti crittografici non potranno essere semplici aggiornamenti di versione:
Da un lato, con il progressivo upgrade delle varie blockchain, i portafogli dovranno adattarsi gradualmente a nuovi tipi di account e indirizzi, metodi di gestione delle chiavi, meccanismi di firma e verifica delle transazioni, e potrebbero dover garantire compatibilità con portafogli hardware, account basati su smart contract e sistemi multi-firma;
Dall’altro, i portafogli devono tradurre i complessi cambiamenti tecnici sottostanti in operazioni comprensibili per gli utenti comuni. Se, ad esempio, una blockchain supporterà ufficialmente un nuovo schema di firma post-quantistica, ciò che interessa davvero gli utenti è se i loro indirizzi esistenti resteranno validi, se dovranno creare nuovi account, se le loro frasi mnemoniche e i dispositivi hardware rimarranno compatibili, e come gestire token, NFT, asset staked e posizioni DeFi già detenuti;
Alcuni di questi problemi potranno essere risolti progressivamente tramite le funzionalità del portafoglio, mentre altri richiederanno necessariamente il supporto dei protocolli blockchain, degli smart contract e dell’intero ecosistema.
Questo spiega perché, più complesso è l’upgrade di sicurezza sottostante, più il processo di migrazione lato utente richiede test approfonditi, anziché lanciare affrettatamente una presunta voce di «resistenza quantistica con un clic».
Quindi, in questa fase, cosa dovrebbero fare concretamente gli utenti comuni?
Innanzitutto, non è necessario trasferire immediatamente tutti gli asset solo a causa di questa discussione. Al momento non esistono prove che gli algoritmi di firma delle principali blockchain siano stati effettivamente compromessi. In particolare, diffidate da link sconosciuti e strumenti di migrazione diffusi sotto la falsa etichetta di «aggiornamenti anti-quantistici». Ogni operazione che richiede l’importazione di frasi mnemoniche o chiavi private, o che induce a firmare transazioni sconosciute, va considerata con estrema cautela;
In secondo luogo, per asset di grande valore detenuti a lungo, potete iniziare consapevolmente a migliorare le vostre abitudini di gestione degli indirizzi. Ad esempio, comprendete bene la blockchain e il tipo di indirizzo utilizzati, riducete il riutilizzo e le operazioni di firma per indirizzi contenenti asset di alto valore. Se dovete modificare la struttura di archiviazione dei vostri asset, verificate prima la compatibilità tra wallet e rete, eseguite correttamente il backup delle chiavi, controllate l’indirizzo di ricezione e riducete il rischio di migrazione tramite test con importi ridotti e operazioni batch;
Infine, e spesso trascurato: la capacità futura di un wallet di supportare firme post-quantistiche e la necessità odierna di migrare gli asset sono due questioni distinte;
In conclusione
Nel mondo della blockchain, costruiamo la fiducia attraverso la matematica e il codice.
Da questo punto di vista, per una rete finanziaria aperta destinata a gestire trilioni di dollari di asset nel lungo periodo, nessuno può garantire che uno schema crittografico sicuro oggi non dovrà essere aggiornato nei prossimi decenni.
Ciò non significa però che ogni progresso nella ricerca avanzata richieda agli utenti comuni di riorganizzare immediatamente i propri asset.
I ricercatori crittografici devono concentrarsi sugli scenari peggiori, gli sviluppatori di blockchain devono progettare in anticipo nuovi meccanismi di sicurezza, i team dei wallet devono fornire supporto affidabile per futuri aggiornamenti e migrazioni, e gli utenti comuni devono evitare decisioni affrettate basate su notizie non verificate, comprendendo realmente i rischi.
Non occorre presupporre che la crisi sia già imminente, né sottovalutare l’inevitabilità dell’evoluzione. Mantenete la lucidità e operate con cautela.
Per ogni possessore di token, questa è la migliore maniera di affrontare l’ignoto.