Binance divulgue ses premières conclusions sur l'incident de sécurité : de la fraude au recrutement aux outils IA compromis, comment les pirates se sont-ils infiltrés couche par couche ?
 Tapbit Wire
Le 3 novembre, Binance a publié un rapport préliminaire d’enquête sur l’incident de sécurité du 29 octobre, révélant le déroulé complet de l’attaque et le chemin d’infiltration utilisé par les assaillants. Selon ce rapport, ces derniers ont progressivement pris le contrôle des appareils de plusieurs employés via des entretiens d’embauche fictifs, des logiciels malveillants et des outils internes d’intelligence artificielle compromis, obtenant ainsi des privilèges de signature de portefeuille et utilisant le mécanisme d’autorisation EIP-7702 pour contourner le processus normal de retrait et transférer des actifs.
L’incident a impliqué des actifs d’un montant total d’environ 6,34 milliards de dollars US. À la date de publication du rapport, environ 2,85 milliards de dollars US d’actifs avaient été gelés ou interceptés, et 98 % des jetons concernés avaient été restitués. Binance a indiqué que les pertes correspondantes seraient à sa charge, qu’elle avait entrepris de reconstruire les systèmes affectés, renforcé ses protections de sécurité et mandaté un tiers indépendant pour une analyse approfondie. Le rapport mentionne également que, selon les dernières informations du Bureau fédéral d’enquête (FBI) des États-Unis, la Corée du Nord serait responsable de cet incident.
Voici le texte intégral :
Le 29 octobre 2026, Binance a subi un grave incident de sécurité hautement sophistiqué. Cet incident n’aurait pas dû se produire, et nous présentons nos plus sincères excuses pour l’inquiétude, les perturbations opérationnelles et l’incertitude causées aux utilisateurs, partenaires et à l’ensemble du secteur.
La protection des utilisateurs reste notre priorité absolue. Les pertes financières liées aux fonds volés seront entièrement supportées par Binance et ne seront en aucun cas répercutées sur les utilisateurs. Nous avons constitué une réserve supérieure à 100 % du montant des pertes. Au 31 octobre 2026, 98 % des actifs en jetons concernés avaient été restitués ; les utilisateurs peuvent vérifier cette information via la page « Preuve des réserves ». Pour les actifs moins liquides encore non restitués, nous procédons actuellement à leur acquisition.
Les actifs numériques impliqués dans cet incident s’élevaient à environ 6,34 milliards de dollars US. À la date de publication de ce rapport, environ 2,85 milliards de dollars US d’actifs numériques avaient été gelés ou interceptés ; le montant exact nécessite encore une vérification complémentaire et pourrait être affecté par les fluctuations des cours.
Nous avons immédiatement pris des mesures pour limiter l’impact de l’incident et renforcer la sécurité des systèmes concernés. Tous les points d’entrée exploités par les attaquants ont été fermés, et les systèmes impliqués dans le cheminement de l’attaque ont été reconstruits ou remplacés. Par ailleurs, nous avons renforcé le contrôle des appareils, accru les dispositifs de gestion des risques liés aux services de portefeuille et étendu nos capacités de détection comportementale anormale basées sur l’IA.
Ce rapport constitue un document d’enquête préliminaire couvrant la situation telle que nous la comprenons actuellement, ainsi que les améliorations de sécurité déjà mises en œuvre. L’enquête se poursuit, et les conclusions seront soumises à un examen indépendant ultérieur. Afin d’empêcher les attaquants malveillants d’utiliser ces informations pour planifier de nouvelles attaques, certains détails techniques resteront confidentiels. Nous avons mandaté un cabinet de sécurité indépendant pour réaliser une analyse approfondie.
Selon les dernières informations publiées par le Bureau fédéral d’enquête (FBI) des États-Unis, la République populaire démocratique de Corée (RPDC) serait responsable de cet incident.
Nous avons choisi de publier ce rapport préliminaire car seule une appropriation collective de ces enseignements par l’ensemble du secteur permettra de faire progresser continuellement les normes de sécurité.
Ce qui s’est produit le 29 octobre
L’attaque s’est déroulée rapidement sur plusieurs réseaux.
Les attaquants ont utilisé un accès non autorisé à un service interne de signature de portefeuille pour initier des transactions en dehors du processus normal de retrait.
Entre 20 h 05 et 20 h 09 UTC, cinq portefeuilles chauds Binance ont transféré 233,46 millions de XRP vers des adresses contrôlées par les attaquants.
Par la suite, des portefeuilles chauds Binance déployés sur les réseaux Solana et Optimism ont transféré environ 970 500 SOL et 44,2 millions d’OP respectivement vers des adresses contrôlées par les attaquants.
Peu après, Binance a reçu une alerte interne concernant un important transfert d’actifs et a immédiatement lancé une enquête.
Un portefeuille chaud Binance a ensuite transféré 18 270 BTC vers une adresse contrôlée par les attaquants.
Les attaquants ont ensuite utilisé le service de signature pour exploiter davantage le mécanisme d’autorisation EIP-7702 d’Ethereum.
L’EIP-7702 permet à un compte de déléguer une autorité d’exécution partielle à un contrat intelligent sans exposer sa clé privée. Dans cet incident, les attaquants ont utilisé ce mécanisme pour accorder à un contrat intelligent qu’ils contrôlaient une autorité d’exécution partielle sur l’un des portefeuilles chauds de Binance.
Binance a immédiatement activé plusieurs mesures d’urgence, notamment la suspension des retraits afin de limiter les sorties supplémentaires de fonds, la coordination avec ses partenaires pour geler les jetons concernés et la révocation des autorisations non autorisées. Grâce à ces actions, 2,85 milliards de dollars américains d’actifs ont été gelés.
Toutefois, la simple suspension des retraits n’a pas suffi à stopper tous les transferts d’actifs non autorisés. L’autorisation malveillante EIP-7702 existait déjà sur la chaîne et fonctionnait indépendamment de l’infrastructure normale de retraits de Binance.
Les attaquants ont soumis au total 50 transactions signées, établissant des autorisations de délégation malveillantes en manipulant les nonces des comptes (numéros de séquence des transactions). Une fois ces autorisations mises en place, les attaquants ont pu contourner l’infrastructure normale de retraits de Binance et poursuivre les transferts d’actifs. Binance a dû initier des transactions supplémentaires pour révoquer ces autorisations sur la chaîne.
Le processus global de récupération du contrôle des actifs a également fait face à d’autres complexités techniques. Comme les portefeuilles chauds concernés utilisent la technologie du calcul multipartite (MPC), aucune clé privée unique ne pouvait être utilisée directement pour révoquer immédiatement l’autorisation EIP-7702 malveillante. Pour y remédier, l’équipe a dû développer et exécuter un processus de révocation spécifique, ce qui a également nécessité du temps supplémentaire.
En outre, la suspension des retraits et l’arrêt des services des portefeuilles chauds n’ont pas automatiquement invalidé les autorisations déjà présentes sur la chaîne.
Ces difficultés ont allongé le délai nécessaire pour maîtriser totalement les transferts d’actifs non autorisés. Nous examinons actuellement le processus de réponse d’urgence à cet incident, la portée des politiques de signature et des contrôles appliqués aux portefeuilles chauds, ainsi que les pistes permettant d’accélérer encore la réponse aux menaces à l’avenir.
Le dernier transfert non autorisé s’élevait à 2 961,9 ETH et a été confirmé sur la chaîne à 23 h 56 UTC. La transaction avait précédemment été diffusée et était en attente avant d’être finalement confirmée. Aucun autre transfert non autorisé n’a été observé depuis.
Le 30 octobre 2026 à 00 h 10 UTC, Binance a exécuté depuis le portefeuille chaud Binance14 une nouvelle transaction d’autorisation vers l’adresse zéro, effaçant ainsi le code de délégation EIP-7702.
Préparation de l’attaque
L’enquête en cours montre que cet incident résulte d’une opération d’attaque complexe et multistade, et non d’une intrusion isolée ou d’une simple attaque de phishing.
Les attaquants ont combiné plusieurs méthodes techniques, notamment l’ingénierie sociale via de faux entretiens d’embauche, l’incitation des victimes à télécharger des logiciels malveillants, l’exploitation d’outils internes d’intelligence artificielle compromis, la compromission des appareils des employés et l’utilisation de techniques avancées d’autorisation de transactions.
Juin 2026 — Attaque de la chaîne d’approvisionnement. L’ingénieur A de l’équipe Wallet DevOps a recherché un outil populaire de programmation IA via un moteur de recherche, téléchargé un paquet d’installation Homebrew falsifié et tenté d’installer cet outil à l’aide de ce paquet. L’équipe de sécurité de Binance a détecté l’anomalie, remplacé proactivement l’appareil et renouvelé toutes les informations d’identification associées. Toutefois, les informations relatives au rôle de l’ingénieur A et à ses collègues impliqués dans l’infrastructure des portefeuilles avaient déjà été exposées aux attaquants.
Tout au long de 2026 — Cyberattaques persistantes. Depuis 2026, l’équipe de sécurité de Binance a détecté et bloqué 57 incidents suspects liés à la Corée du Nord. Ces attaques illustrent la persistance des attaquants soutenus par des États ciblant le secteur des cryptomonnaies. Les méthodes utilisées comprennent des entretiens d’embauche fictifs, des logiciels malveillants déguisés en outils populaires pour développeurs, des paquets logiciels et extensions de navigateur falsifiés, des applications factices de visioconférence, ainsi que des attaques d’ingénierie sociale visant à voler des identifiants ou à déployer des logiciels malveillants à distance.
Septembre — Attaque d’ingénierie sociale. L’ingénieur logiciel B a reçu, via une plateforme légitime d’offres d’emploi, un message de contact d’une personne se présentant comme directrice de projet. Le profil de l’ingénieur B sur cette plateforme mentionnait une expérience antérieure chez Binance. Cette personne a organisé un premier entretien animé par un représentant des ressources humaines, suivi d’un second entretien avec une personne se présentant comme le PDG d’une entreprise fictive.
Lors du premier entretien, la personne se faisant passer pour un représentant RH a mené un entretien vidéo en direct avec l’ingénieur logiciel B. Pour inspirer confiance, l’intervieweur a partagé ses comptes de réseaux sociaux avec ce dernier, incluant des photos et vidéos personnelles publiées sur ces plateformes. Cette tactique est plus sophistiquée et trompeuse que les méthodes d’ingénierie sociale observées précédemment.
Le deuxième entretien s’est déroulé via une application populaire de messagerie sociale. Vers la fin de l’entretien, l’ingénieur B a été invité à télécharger sur son ordinateur professionnel un fichier nommé « devoir », contenant un référentiel de code malveillant. Ce code s’est exécuté automatiquement lors de l’installation, déclenchant une série d’opérations non autorisées.
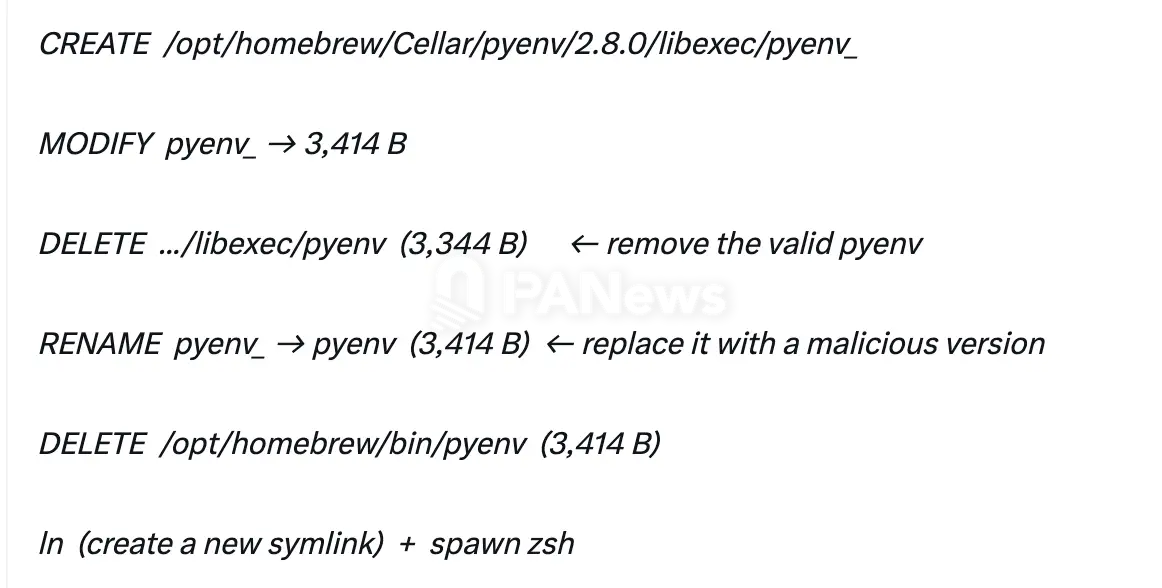
Le logiciel malveillant utilisait des techniques sophistiquées d’obfuscation et d’évasion de détection, notamment le remplacement d’un composant légitime d’un outil de développement par une version malveillante afin d’exécuter des commandes et d’établir une communication avec un serveur externe contrôlé par les attaquants. À ce moment-là, les outils de protection de sécurité des terminaux n’ont pas détecté ce logiciel malveillant zéro-day. Les attaquants ont également pris des mesures pour masquer leurs activités malveillantes et effacer les traces associées, rendant encore plus difficiles la détection et l’enquête ultérieure.
Le script a contourné la détection de sécurité grâce à des techniques d’obfuscation de code et a notamment effectué les opérations suivantes :
20 octobre — Utilisation des outils internes d’IA comme tremplin d’attaque. À partir de l’ordinateur compromis de l’ingénieur B, les attaquants ont pris le contrôle des appareils de l’ingénieur DevOps portefeuille A et d’un autre ingénieur logiciel portefeuille, C, via les outils internes d’IA de Binance. Ils ont rapidement découvert qu’un jeton doté de permissions de déploiement de conteneurs était stocké sur l’ordinateur de l’ingénieur DevOps portefeuille A.
29 octobre — Pénétration des opérations de signature de portefeuille. Entre 17 h 15 et 19 h 56 le 29 octobre, les attaquants se sont connectés à l’ordinateur de l’ingénieur logiciel C, ont utilisé les identifiants volés à l’ingénieur DevOps portefeuille A pour déployer un conteneur et déclenché un script malveillant, lançant ainsi l’attaque.
Mesures prises
Au 3 novembre 2026, nous avons mis en œuvre les mesures suivantes :
Reconstruction complète des systèmes portefeuille affectés dans un environnement entièrement nouveau.
Reconstruction des outils internes d’IA concernés et de leurs systèmes de contrôle d’accès.
Remplacement des appareils affectés.
Révocation des identifiants et jetons associés aux ingénieurs concernés.
Scans de sécurité renforcés achevés sur tous les appareils des employés.
Renforcement des capacités de détection des comportements anormaux basées sur l’IA.
Renforcement des mesures de maîtrise des risques pour les services portefeuille.
Collaboration avec les forces de l’ordre, des sociétés d’intelligence blockchain et des partenaires du secteur pour suivre et geler les actifs concernés.
L’enquête se poursuivant, nous renforcerons continuellement les mesures de sécurité pertinentes. Certaines mesures mises en œuvre ou en cours de déploiement resteront confidentielles afin d’empêcher les attaquants malveillants de les exploiter contre nos défenses.
Prochaines étapes
Nous lançons immédiatement les actions suivantes :
Effectuer un audit indépendant en cybersécurité
Nous faisons appel à des experts indépendants en cybersécurité tiers pour réaliser un examen approfondi de cet incident, valider les conclusions préliminaires de l’enquête et formuler des recommandations supplémentaires en matière de sécurité. La portée de cet examen et ses résultats finaux serviront de base à nos actions correctives ultérieures.
Accroître les investissements dans la sécurité IA et la défense proactive
Nous renforcerons nos investissements dans des domaines tels que la détection des menaces pilotée par l’IA, la protection des points de terminaison, la sécurité des environnements de développement et la surveillance des comportements anormaux.
Créer un fonds de recherche en sécurité et favoriser la collaboration industrielle
Nous collaborons avec des entreprises de pointe en IA, des acteurs du secteur et des sociétés de sécurité, et prévoyons de créer un fonds de recherche en sécurité ainsi que de mener des projets spécialisés de recherche et de collaboration industrielle axés sur la sécurité de l’IA dans les environnements blockchain.
À mesure que l’enquête progressera, nous continuerons à divulguer proactivement au public les informations pertinentes.