L'IA « remet-elle en cause » la cryptographie ? Le Web3 doit se préparer à l'avance, sans toutefois précipiter la migration
 Tapbit Wire
Ces derniers jours, les débats sur la possibilité que l'IA « casse » la cryptographie ont véritablement suscité une vague de panique dans la communauté crypto.
Le débat a débuté le 7 octobre, lorsque Justin Drake a appelé sur X l'ensemble du secteur blockchain à entamer calmement la planification d'un « mode bunker » afin de faire face aux risques cryptographiques futurs potentiels.
Sa principale inquiétude est que, à mesure que les capacités de l'IA en recherche mathématique progressent, la cryptographie à courbe elliptique, largement utilisée sur des réseaux comme Bitcoin et Ethereum, pourrait être exposée à de nouvelles méthodes d'attaque mathématique, même avant l'apparition d'un ordinateur quantique réellement capable de casser les codes.
Dans le scénario le plus pessimiste qu'il décrit, cette percée pourrait même survenir « en mois plutôt qu'en années », ce qui l'amène à suggérer que les gros détenteurs et les institutions prennent les devants pour envisager une migration ordonnée de leurs actifs, minimisant ainsi au maximum les risques liés aux clés publiques déjà exposées.
Par la suite, Vitalik Buterin a également rejoint la discussion.
Fait intéressant, Vitalik n'a pas nié que l'IA puisse accélérer la recherche cryptographique, allant même jusqu'à suggérer que certains schémas cryptographiques supposés résistants aux attaques quantiques pourraient aussi être affectés par de futures percées mathématiques.
Toutefois, concernant la question de savoir si les utilisateurs ordinaires doivent immédiatement migrer leurs actifs, il insiste sur le fait que les pertes réelles causées par des mises à niveau ou migrations précipitées méritent davantage une vigilance immédiate que des attaques cryptographiques encore hypothétiques.
Cela relance une question ancienne qui préoccupe l'ensemble du secteur crypto : lorsqu'hypothèses cryptographiques sous-jacentes protégeant les actifs en chaîne commencent à faire l'objet de nouveaux défis, à quel point à l'avance les blockchains publiques doivent-elles se préparer, et quand les utilisateurs ordinaires doivent-ils agir ?
1. Pourquoi existe-t-il un risque ? Comprendre la différence entre « adresse » et « clé publique »
Pour saisir l'enjeu de cette discussion, revenons d'abord sur les mécanismes fondamentaux de compte et de signature des blockchains publiques.
Comme on le sait, dans les portefeuilles non-custodiaux, la clé privée constitue l'élément d'identification essentiel permettant de contrôler les actifs. Sur le plan technique, les portefeuilles utilisent des algorithmes de signature numérique pour prouver qu'une transaction a bien été autorisée par le détenteur correspondant de la clé, sans révéler cette clé privée.
Parmi ceux-ci, le plus typique est la cryptographie à courbe elliptique (ECC).
Prenons l'exemple d'Ethereum : les comptes externes ordinaires (EOA) utilisent ECDSA pour générer les signatures de transactions. Le système de signature traditionnel de Bitcoin utilise également largement ECDSA, tandis que Taproot adopte des signatures de Schnorr basées sur la même courbe elliptique.
Le fonctionnement fiable à long terme de ces systèmes repose sur une hypothèse mathématique essentielle : calculer la clé publique à partir de la clé privée est très facile, mais déduire la clé privée uniquement à partir de la clé publique est quasi impossible avec les méthodes classiques de calcul actuellement connues.
On peut assimiler cela à un problème mathématique facile à vérifier, mais extrêmement difficile à résoudre en sens inverse. Tout utilisateur du réseau peut utiliser la clé publique pour vérifier la validité d'une signature, sans toutefois pouvoir facilement en déduire la clé privée du signataire.
C’est précisément cette asymétrie qui constitue un fondement essentiel de la propriété des actifs sur la blockchain moderne.
Mais il existe un autre détail facile à négliger ici : l’« adresse de portefeuille » que nous voyons quotidiennement n’est pas toujours la clé publique complète.
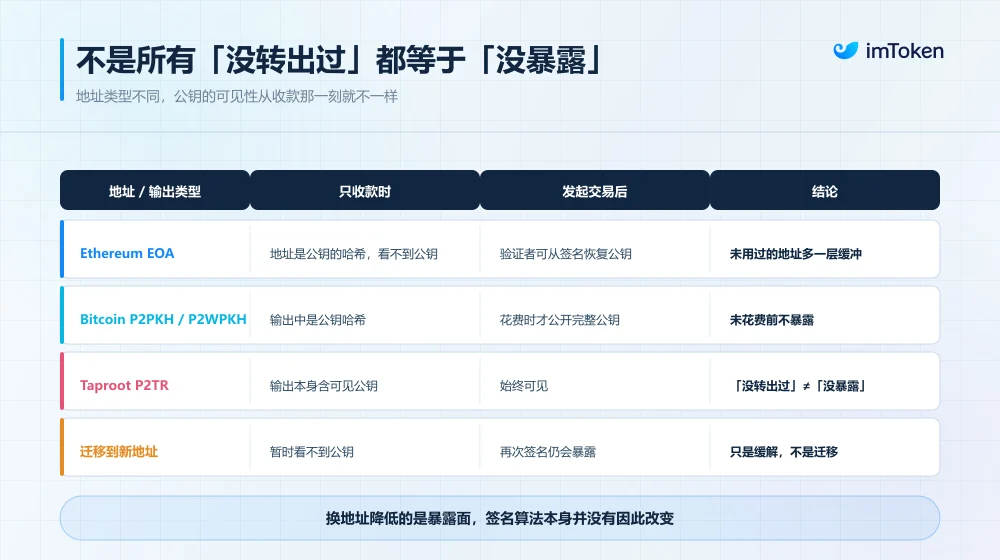
Prenons par exemple un compte Ethereum EOA ordinaire : l’adresse de portefeuille est un identifiant généré en calculant le hachage Keccak-256 de la clé publique, puis en en tronquant une partie. Dans Bitcoin, les types d’adresses courants comme P2PKH et P2WPKH reposent également sur des hachages de clés publiques.
Cela crée une différence de sécurité très intéressante.
Pour un compte Ethereum ordinaire qui n’a jamais initié de transaction en chaîne ni divulgué sa clé publique par d’autres moyens, les tiers ne voient généralement que l’adresse hachée. Comme les méthodes de calcul actuelles rendent difficile la reconstruction de la clé publique complète à partir de son hachage, celle-ci bénéficie ainsi d’une couche supplémentaire de protection.
Toutefois, dès qu’un tel compte initie activement une transaction et soumet une signature ECDSA, les nœuds peuvent récupérer la clé publique correspondante à partir des informations de signature. Or, les enregistrements de transactions en chaîne restent publics longtemps : cette information demeurera donc continuellement exposée.
Cela signifie que, pour les comptes utilisant des adresses basées sur un hachage de clé publique, une clé publique encore non exposée et une clé déjà exposée peuvent présenter des niveaux de risque différents face à certaines attaques cryptographiques futures.
Il convient de souligner que cela ne signifie pas que toutes les blockchains publiques suivent exactement les mêmes règles.
Par exemple, les sorties Taproot de Bitcoin contiennent directement une clé publique elliptique visible : même si une adresse Taproot n’a jamais dépensé de fonds, on ne peut pas supposer que sa clé publique reste masquée derrière une fonction de hachage. En outre, certaines informations de clé publique peuvent être révélées à l’avance via la réutilisation d’adresses, des signatures publiques, des clés publiques étendues ou d’autres moyens.
Ainsi, « n’avoir jamais transféré d’actifs » ne signifie pas nécessairement « la clé publique n’a pas été exposée », et une nouvelle adresse n’est pas intrinsèquement résistante aux ordinateurs quantiques.
Une fois cette distinction comprise, il devient bien plus aisé d’évaluer les défis posés par l’informatique quantique et l’intelligence artificielle.
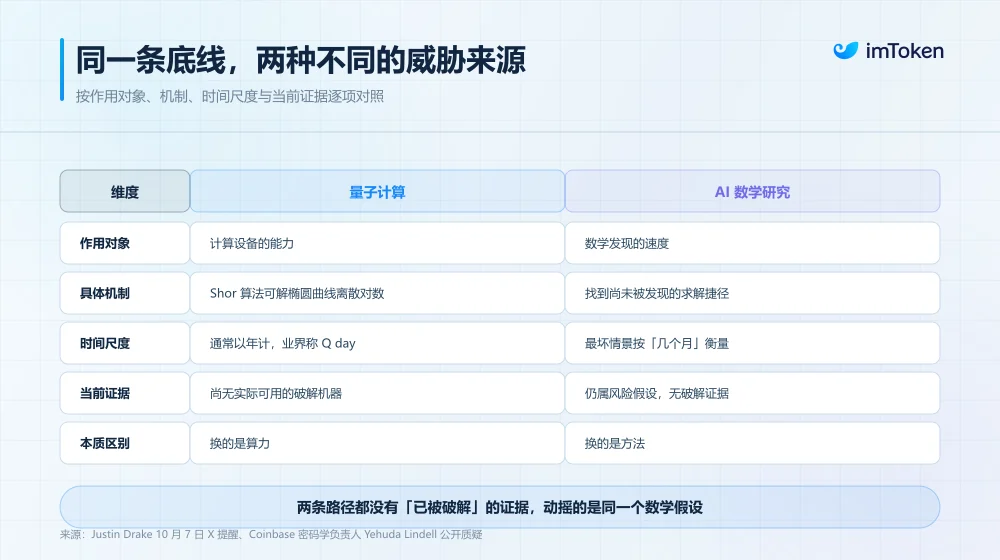
En théorie, un ordinateur quantique suffisamment puissant et doté d’une correction d’erreurs adéquate pourrait utiliser cet algorithme pour résoudre efficacement le problème du logarithme discret sur courbes elliptiques, déduire la clé privée à partir de la clé publique, et ainsi menacer des systèmes de signature comme ECDSA ou Schnorr.
À ce jour, aucune preuve n’atteste qu’un ordinateur quantique capable de casser effectivement les systèmes de signature dominants de Bitcoin ou Ethereum existe déjà.
L’inquiétude exprimée cette fois par Justin Drake va au-delà des ordinateurs quantiques : elle porte sur la possibilité que l’IA aide les humains à découvrir des raccourcis de résolution que les algorithmes mathématiques actuels n’ont pas encore trouvés, notamment avec les progrès récents de l’IA en raisonnement mathématique, recherche d’algorithmes et vérification formelle. Certains chercheurs commencent à se demander si des problèmes mathématiques jugés difficiles depuis des décennies ne devraient pas être réévalués à la lumière de nouvelles découvertes.
2. Justin et Vitalik ne sont pas fondamentalement en désaccord
Une fois la logique sous-jacente clarifiée, on constate que la discussion entre Justin et Vitalik ne reflète pas un désaccord total, mais plutôt des priorisations différentes face à divers risques.
Examinons d’abord la position de Justin Drake.
Traditionnellement, le remplacement des systèmes cryptographiques est souvent un processus long : identifier les risques potentiels, définir de nouvelles normes, implémenter les solutions techniques, puis coordonner la compatibilité entre blockchains publiques, portefeuilles, bourses, dépositaires et dispositifs matériels — cela prend souvent des années, voire davantage.
Sans parler des réseaux décentralisés aussi vastes que Bitcoin ou Ethereum, qui exigent une coordination étendue : les mises à niveau sous-jacentes ne peuvent généralement pas s’effectuer via une simple mise à jour logicielle.
Ce qui inquiète Justin, c’est précisément que ce cycle de mise à niveau lent pourrait ne pas suivre le rythme des percées futures en recherche mathématique.
Par exemple, si l’IA aide effectivement les chercheurs à découvrir de nouvelles méthodes d’attaque cryptographique, les systèmes de signature sur courbes elliptiques pourraient être menacés prématurément, même sans attendre que les ordinateurs quantiques atteignent une capacité pratique de cassage de code.
Et dès qu’une telle percée émerge véritablement, la fenêtre de migration restante pour les blockchains publiques et l’écosystème des portefeuilles pourrait être bien plus courte que prévu.
Son point de départ est donc de prendre des mesures préventives avant l’apparition de problèmes, en insistant sur le fait que les exchanges, les grandes institutions et les utilisateurs détenant de gros actifs doivent dès maintenant réfléchir à des voies futures d’atténuation des risques.
Cela inclut l’inventaire préalable des adresses dont les clés publiques ont déjà été exposées, le transfert ordonné de certains actifs détenus depuis longtemps vers de nouvelles adresses dont les clés publiques ne sont pas encore exposées, et la réduction au strict minimum des signatures inutiles et de la réutilisation d’adresses par la suite.
Sur le plan technique, ce conseil est effectivement fondé : si les attaques futures reposent sur la dérivation des clés privées à partir des clés publiques, réduire à l’avance la surface d’exposition des clés publiques pourrait, dans certaines conditions, gagner du temps défensif.
Or le problème est que transférer des fonds vers une nouvelle adresse dont la clé publique n’est pas encore exposée ne revient pas à accomplir une migration réelle vers une cryptographie post-quantique.
En effet, tant que cette nouvelle adresse utilise encore des schémas de signature classiques comme ECDSA, ses hypothèses de sécurité sous-jacentes n’ont pas fondamentalement changé. Dès qu’elle est utilisée pour initier une transaction, sa clé publique peut à nouveau être exposée ; si la capacité d’attaque est suffisamment forte, même la brève fenêtre entre diffusion et confirmation de la transaction pourrait devenir un nouveau point de risque.
Autrement dit, il s’agit d’une mesure transitoire d’atténuation des risques, non d’une solution définitive résolvant le problème une fois pour toutes. Plus important encore, réduire les risques potentiels du point de vue cryptographique ne signifie pas nécessairement une sécurité accrue du point de vue concret de la gestion des actifs.
C’est précisément ce que Vitalik a particulièrement souligné.
Dans les conditions techniques actuellement connues, aucune méthode concrète et réalisable n’existe encore pour récupérer directement une clé privée ECDSA à partir de sa clé publique. En revanche, les pertes dues à des erreurs d’adresse, des erreurs de sauvegarde des clés, des autorisations malveillantes ou d’autres incidents opérationnels lors de la migration d’actifs sur chaîne sont des risques bien réels, pouvant survenir quotidiennement.
Vitalik a même indiqué que les pertes subies à cause d’erreurs de configuration lors de migrations ont dépassé celles causées par des attaques de pirates.
Pour un utilisateur ordinaire ne détenant qu’une petite quantité d’ETH, migrer des actifs peut simplement signifier créer une nouvelle adresse, sauvegarder ses clés et effectuer quelques transferts. Mais pour un utilisateur impliqué depuis longtemps dans la finance décentralisée (DeFi), le staking, les interactions interchaînes ou gérant des fonds via des portefeuilles multi-signatures, la situation est nettement plus complexe.
Les actifs peuvent être dispersés sur plusieurs réseaux, certains fonds peuvent encore être verrouillés dans des protocoles de staking ou de prêt, et les anciennes adresses peuvent conserver des droits critiques, tels que l’administration de contrats intelligents ou l’autorisation de retraits.
Une migration massive précipitée d’actifs motivée uniquement par des articles annonçant « l’IA pourrait craquer les portefeuilles » risque plutôt de provoquer des pertes irréversibles dues à des transferts vers le mauvais réseau, une mauvaise utilisation d’outils interchaînes, la signature de transactions malveillantes ou des erreurs dans les opérations multi-signatures.
Sans parler du fait que, dès que la panique autour du « craquage des portefeuilles » se propage sur le marché, divers liens frauduleux présentés comme des mises à jour officielles anti-quantiques, des outils de protection d’actifs ou des services de migration prétendus peuvent également apparaître.
Il convient de noter que la prudence exprimée par Vitalik ne signifie pas qu’il adopte une attitude conservatrice face aux mises à niveau cryptographiques fondamentales.
Au contraire, il considère aussi que les progrès mathématiques permis par l’IA méritent une étude sérieuse, et rappelle même au secteur de réexaminer certains schémas post-quantiques basés sur la cryptographie sur réseaux, afin d’éviter de supposer qu’un algorithme résistera à toutes les percées mathématiques futures simplement parce qu’il est étiqueté « résistant au quantique ».
Là où les conditions le permettent, il accorde également une attention accrue aux structures cryptographiques reposant sur les fonctions de hachage, et adopte des paramètres de sécurité plus conservateurs pour d’autres schémas.
Ainsi, Justin et Vitalik ne peuvent pas être simplement classés dans des camps radicaux ou conservateurs ; aucune contradiction fondamentale profonde ne les oppose.
3. Des mises à niveau des blockchains publiques à la migration des portefeuilles : où en est réellement la préparation contre le quantique ?
De nombreux utilisateurs se demandent : puisque la cryptographie sous-jacente comporte des risques à long terme, les portefeuilles peuvent-ils directement m’aider à passer à un « portefeuille résistant au quantique » ?
Mettre à jour uniquement l’application portefeuille ne suffit pas.
Car, pour une blockchain, une mise à niveau cryptographique implique non seulement la génération des clés privées et la signature des transactions, mais aussi la capacité du réseau entier à reconnaître et vérifier les nouvelles signatures, ainsi que la transition fluide des comptes existants.
En réalité, même sans cette discussion déclenchée par l’IA, les principales blockchains publiques et les instituts de recherche cryptographique préparaient déjà depuis longtemps l’ère post-quantique.
Prenons encore une fois l’exemple d’Ethereum : sa préparation post-quantique couvre déjà plusieurs niveaux.
Outre l’ECDSA utilisé par les comptes classiques, les signatures BLS employées pour la validation, les engagements KZG liés à la disponibilité des données, ainsi que certains systèmes de preuves à divulgation nulle de connaissance reposent sur des structures cryptographiques devant être réévaluées ou mises à niveau à l’avenir.
À cet effet, la Fondation Ethereum a créé une équipe de recherche dédiée à la sécurité post-quantique et explore des technologies telles que leanXMSS et leanVM afin de fournir de nouveaux schémas de signature et de preuve pour la couche de consensus.
Au niveau des comptes utilisateurs classiques, l’abstraction de compte offre une autre piste prometteuse. Contrairement aux EOA traditionnels, dont les mécanismes de vérification de signature sont étroitement liés au protocole sous-jacent, l’abstraction de compte et des mécanismes de vérification de signature remplaçables pourraient permettre, à l’avenir, aux comptes utilisateurs d’adopter divers algorithmes de signature, offrant ainsi une plus grande flexibilité pour les mises à niveau post-quantiques.
Par exemple, l’EIP-8141, toujours en discussion, concerne l’abstraction de compte native d’Ethereum et pourrait devenir un fondement essentiel pour soutenir une vérification de signature plus souple à l’avenir. Toutefois, son calendrier de déploiement précis et son approche finale d’implémentation restent à définir, suite à de nouvelles discussions communautaires et tests.
En comparaison, les défis auxquels Bitcoin est confronté diffèrent.
En raison de son modèle UTXO, combiné à des types d’adresses historiques complexes et à certains actifs anciens restés inactifs longtemps, Bitcoin doit non seulement envisager de nouveaux algorithmes de signature et de nouvelles structures de sorties, mais aussi résoudre la question de la migration d’une grande quantité d’actifs existants. Les projets communautaires correspondants en sont encore au stade de proposition et de coordination.
En outre, certaines autres blockchains publiques ont déjà entrepris des implémentations techniques plus directes. Par exemple, NEAR a annoncé en juillet 2026 que sa mise à niveau principale prend déjà en charge les signatures post-quantiques ML-DSA conformes à la norme FIPS 204, permettant aux comptes d’ajouter des clés résistantes au calcul quantique.
Bien entendu, prendre en charge une signature post-quantique donnée ne signifie pas que l’ensemble de la blockchain publique — comptes, applications et infrastructure compris — a achevé sa migration vers la résistance quantique.
L’ensemble de ces avancées montre que les difficultés réelles auxquelles l’industrie est confrontée sont variées : elles incluent non seulement la garantie d’une sécurité théorique suffisante des nouveaux schémas cryptographiques, mais aussi l’équilibre entre taille des signatures, coûts de vérification en chaîne, performances des nœuds, compatibilité matérielle et transition fluide d’un grand nombre de comptes existants.
Et ces changements au niveau du protocole aboutiront finalement aux portefeuilles que les utilisateurs utilisent quotidiennement.
Pour un portefeuille non-custodial multi-chaînes comme imToken, les futures mises à niveau cryptographiques ne pourront pas se limiter à une simple mise à jour de version :
D’une part, à mesure que les différentes blockchains publiques évoluent, les portefeuilles devront progressivement s’adapter aux nouveaux types de comptes et d’adresses, aux méthodes de gestion des clés, aux mécanismes de signature et de vérification des transactions, et pourraient également devoir assurer la compatibilité avec les portefeuilles matériels, les comptes intelligents et les systèmes multi-signatures ;
D’autre part, les portefeuilles doivent traduire ces évolutions techniques complexes en opérations compréhensibles pour les utilisateurs ordinaires. Si, à l’avenir, une blockchain publique prend officiellement en charge un nouveau schéma de signature post-quantique, ce qui intéresse vraiment les utilisateurs, c’est uniquement de savoir si leurs adresses existantes restent utilisables, s’ils doivent créer de nouveaux comptes, si leurs phrases mnémoniques et dispositifs matériels actuels restent compatibles, et comment gérer leurs jetons, NFT, actifs mis en staking ou positions DeFi déjà détenus ;
Certains de ces problèmes peuvent être progressivement résolus grâce aux fonctionnalités du portefeuille, tandis que d’autres dépendent nécessairement du soutien des protocoles de blockchain publique, des contrats intelligents et de l’écosystème dans son ensemble.
C’est pourquoi, plus la mise à niveau de sécurité sous-jacente est complexe, plus le processus de migration côté utilisateur exige des tests rigoureux, plutôt qu’un lancement précipité d’une fonction supposée « résistante au quantique en un clic ».
Alors, à ce stade, que doivent faire concrètement les utilisateurs ordinaires ?
Premièrement, il n’est pas nécessaire de transférer immédiatement tous vos actifs à cause de cette discussion. Aucune preuve actuelle ne démontre que les algorithmes de signature des principales blockchains publiques ont effectivement été compromis. En particulier, méfiez-vous des liens inconnus et des outils de migration diffusés sous couvert de « mises à niveau anti-quantiques ». Tout processus vous demandant d’importer une phrase mnémonique ou une clé privée, ou vous incitant à signer des transactions inconnues, doit faire l’objet d’une vigilance accrue ;
Deuxièmement, pour les actifs importants détenus sur le long terme, vous pouvez commencer à améliorer consciemment vos pratiques de gestion d’adresses. Par exemple, identifiez la blockchain publique et le type d’adresse utilisés, évitez la réutilisation inutile et les opérations de signature sur des adresses contenant des actifs à forte valeur. Si vous devez modifier votre structure de stockage, vérifiez d’abord la compatibilité du portefeuille et du réseau, sauvegardez correctement vos clés, confirmez l’adresse de réception, puis réduisez les risques de migration via des tests avec de petits montants et des opérations par lots ;
Enfin, et c’est souvent sous-estimé : la capacité future d’un portefeuille à prendre en charge des signatures post-quantiques et la nécessité, pour les utilisateurs, de migrer leurs actifs dès aujourd’hui sont deux questions distinctes ;
En conclusion
Dans le monde de la blockchain, nous construisons la confiance grâce aux mathématiques et au code.
Sous cet angle, pour un réseau financier ouvert destiné à gérer à long terme des milliers de milliards de dollars d’actifs, personne ne peut garantir qu’un schéma cryptographique jugé sécurisé aujourd’hui n’aura pas besoin d’ajustements dans les décennies à venir.
Cela ne signifie toutefois pas que chaque avancée de la recherche fondamentale exige que les utilisateurs ordinaires réorganisent immédiatement leurs actifs.
Les chercheurs en cryptographie doivent se concentrer sur les scénarios les plus pessimistes, les développeurs de blockchains publiques concevoir à l’avance de nouveaux mécanismes de sécurité, les équipes de portefeuilles fournir un soutien fiable pour les mises à jour et migrations futures, et les utilisateurs ordinaires éviter les décisions hâtives fondées sur des informations non vérifiées, tout en comprenant réellement les risques.
Il ne faut ni considérer la crise comme imminente, ni sous-estimer l’inevitabilité de l’évolution. Gardez l’esprit clair et agissez avec prudence.
Pour chaque détenteur de jetons, c’est la meilleure façon d’affronter l’inconnu.