دزدیهای هویت Revolut نشاندهنده خطرات فرآیند شناسایی مشتری (KYC) است: اینجا راهحل آن را میبینید
 Tapbit Wire
سرقت عظیم بیش از ۱۵۳ میلیون گواهینامه رانندگی ایالات متحده و کانادا در اوایل این ماه باید یک نکته را بهوضوح نشان دهد: امنترین جایی برای نسخهای از گواهینامه رانندگی شما، هیچجا نیست.
اسناد هویتی نشتیافته، که بهنظر میرسد از یک ارائهدهنده تأیید هویت تأمین شدهاند، در سرویس تاریکوبی به نام Nexus قرار گرفتهاند و همراه با میلیونها سند دیگر مربوط به هویت و سفر دزدیدهشده هستند.
خطر این موضوع این هفته پس از اینکه فینتک Revolut اعلام کرد هکری آن را فریب داده و حجم زیادی از دادههای حساس مشتریان از جمله کپیهای پاسپورت و عکسهای تأیید هویت را در اختیار گرفته، برجستهتر شد. این هکر اکنون اسناد شناسایی ۶۸۰ مشتری را بهصورت تدریجی در وب منتشر میکند تا برای دریافت بازپرداختی ۱۰۰۰۰ بیتکوین اقدام کند.
طعنهآمیز بودن این مسئله غیرقابل انکار است: فرآیندهای شناسایی مشتری (KYC) برای افزایش امنیت سیستمهای مالی طراحی شدهاند تا هویت مشتریان را تعیین کنند و اطمینان حاصل شود که اقدامات ناشایستی انجام نمیدهند.
اما نحوه معمول پیادهسازی KYC نیازمند ذخیرهسازی حجم عظیمی از اطلاعات حساس توسط شرکتهاست که منجر به ایجاد «شناسههای جذاب» ارزشمندی برای مجرمان میشود.
و این مشکل روزبهروز غیرقابل چشمپوشیتر میشود. تنها در نیمه اول سال ۲۰۲۶، نشتهای داده در ایالات متحده حداقل بر ۳۴۳ میلیون نفر تأثیر گذاشته است، بر اساس گزارش مرکز اطلاعرسانی حقوق حریم خصوصی. حتی ناامیدکنندهتر اینکه امکان تأیید هویت فرد بدون ذخیرهسازی اسناد شناساییاش با استفاده از اثباتهای دانش صفر (Zero-Knowledge Proofs) از پیش وجود دارد:
افرات فنیگسون، میزبان پادکست «شما صدا هستید»، بهطور گسترده درباره حریم خصوصی و KYC مینویسد و صحبت میکند. او در گفتوگو با مجله میگوید:
«وقتی ناظران همچنان مدلی را الزامی میکنند که این نتیجه را تضمین میکند — در حالی که فناوری لازم برای تأیید بدون ذخیرهسازی از پیش موجود است — این امر هشداری جدی است. این نشاندهنده کمبود تفکر منطقی و تمایل واقعی برای حل مشکلات است.»
پس چند نشت دیگر لازم است تا این تمایل شروع به تغییر کند؟
KYC برای جمعآوری هویت شما ساخته شده، نه فقط برای تأیید آن
امروزه سیستمهای KYC تقریباً بر این فرض توسعه یافتهاند که مؤسسات باید گواهینامههای رانندگی یا پاسپورت مشتریان را مشاهده کنند، اطلاعات مربوطه را ثبت نمایند و سپس شواهد انجام بررسی را ذخیره کنند.
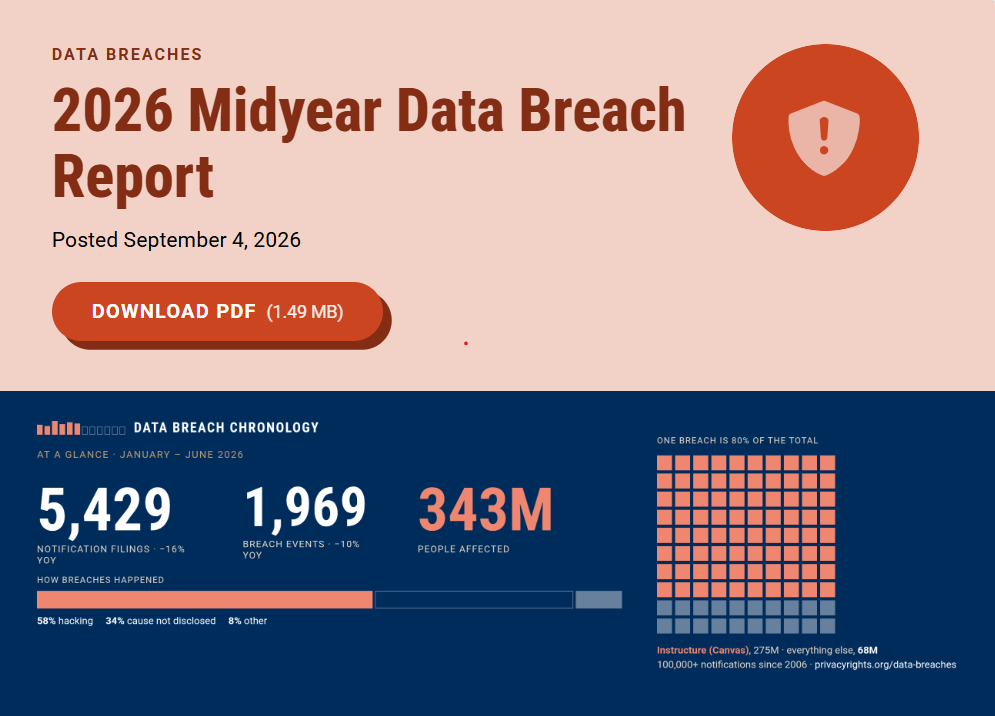
۳۴۳ میلیون نفر تاکنون در سال ۲۰۲۶ تحت تأثیر نشتهای داده در ایالات متحده قرار گرفتهاند. منبع: مرکز اطلاعرسانی حقوق حریم خصوصی.
اما مشکل واضحی در این رویکرد وجود دارد: این امر اکوسیستم عظیمی از ارائهدهندگان هویت، پایگاههای داده، فروشندگان و سیستمهای انطباق ایجاد کرده که همه آنها مجموعههای جداگانهای از دادههای KYC شما را ذخیره میکنند. هر نسخه اضافی از دادههای شما نقطه شکست بالقوه دیگری ایجاد میکند — و هکرها روزبهروز خلاقانهتر در یافتن راههای دسترسی به آنها میشوند.
در مورد Revolut، هکر ایمیلهایی از یک آدرس معتبر پلیس ایتالیا برای درخواست دادههای KYC ارسال کرد. لیودمیلا کوزلووسکا، رئیس بنیاد گفتوگوی آزاد، در شبکه ایکس اعلام کرد که قوانین اتحادیه اروپا Revolut را مجبور به اطاعت کرده است.
«قانون AML اتحادیه اروپا وظیفه تأیید هویت را بر عهده بانک نمیگذارد و مکانیسم معناداری برای بررسی هویت واقعی درخواستکننده از طریق دولتی فراهم نمیکند. عدم پاسخگویی مجازاتهایی به میلیونها یورو در پی دارد. در عمل، امکان تأیید وجود ندارد.»
سوزی ویولت وارد، مدیر و همبنیانگذار سیاست بیتکوین بریتانیا، هشدار میدهد که مشکل اصلی در ذخیرهسازی غیرضروری دادههای هویتی است:
«ما باید متوقف شویم که تأیید هویت و تسلیم هویت را گویی همان چیز باشند، در نظر بگیریم.»
اگر یک شرکت تنها نیاز دارد بداند فردی بالاتر از ۱۸ سال سن دارد، او استدلال میکند که نباید بهطور خودکار جزئیات اضافی مانند نام کامل، آدرس، تاریخ دقیق تولد و کپی دائمی اسناد هویتی مربوطه را دریافت کند:
«طعنهآمیز این است که سیستم KYC برای افزایش امنیت طراحی شده، اما نحوهٔ اجرای فعلی آن میتواند مشکل امنیتی کاملاً متفاوتی ایجاد کند. پس از یک نفوذ، رمز عبور را میتوان بازنشانی کرد، اما هویت را نمیتوان به همین شکل بازنشانی کرد.»
فناوری جلوگیری از ذخیرهسازی اسناد هویتی از پیش وجود دارد.
برای طرفداران ارزهای دیجیتال، راهحل واضح استفاده از اثباتهای بدون دانش (Zero-Knowledge Proofs) است؛ یعنی اثبات ریاضی که صحت یک ادعا را بدون آشکارسازی جزئیات آن نشان میدهد. برای مثال، میتوانید با یک اپلیکیشن تلفن همراه اثباتی تولید کنید که نشان دهد گواهینامه رانندگی شما سن شما را بالاتر از ۱۸ سال نشان میدهد، بدون اینکه تاریخ تولد یا تصویری از خود گواهینامه را ارسال کنید.
زوکو ویلکاکس، بنیانگذار Zcash، توضیح مفیدی از فناوری ZK در این ویدیو ارائه میدهد.
توضیح مفیدی از فناوری ZK. منبع: Crypto Fireside
اِوین مکمولن، مدیرعامل و همبنیانگذار شبکهٔ Billions، که روی راهحلهای هویت دیجیتال حفاظتشونده از حریم خصوصی و اثباتهای بدون دانش کار میکند، به مجله میگوید:
«این فناوری عملی است و امروزه در هزاران اپلیکیشن و مؤسسات نظارتی در حال اجراست. آنچه مانع پیشرفت آن میشود، این است که کل زیرساخت انطباق بر جمعآوری و ذخیرهسازی کپیهای اسناد ساخته شده است.»
مکمولن میگوید مانع اصلی «هرگز فناوری نبوده»، بلکه قوانین، انگیزهها و زیرساختهای اطراف آن بودهاند:
«این یک مشکل حکمرانی و استانداردسازی است که لباس فناوری پوشیده است.»
اگر فناوری کار میکند، چه چیزی مانع استفاده از آن میشود؟
اتحادیه اروپا قبلاً فناوری ZK را در طراحی سیستمهای هویت دیجیتال و تأیید سن خود گنجانده است و در حال توسعهٔ روشهای تأیید سن حفاظتشونده از حریم خصوصی است که به کاربران اجازه میدهد سن خود را بدون آشکارسازی هویت کامل یا تاریخ دقیق تولد اثبات کنند.
کیف دیجیتال هویت آن همچنین از «افشای انتخابی» پشتیبانی میکند، بهگونهای که کاربران تنها اطلاعات لازم برای هر تراکنش را آشکار میکنند.
پس چرا این روش در فرآیندهای KYC مالی گستردهتر استفاده نمیشود؟
بر اساس گفتهٔ مکمولن، «مقررات و درک نادرست» بزرگترین موانع پذیرش هستند:
«شایعترین مانع این است که تیمهای انطباق، «مشاهدهٔ سند هویت» را با «نگهداری دائمی آن» اشتباه میگیرند و برای اطمینان بیشتر، اطلاعات بیشازحد جمعآوری میکنند.»
او میگوید سازگاری (Interoperability) مسئلهٔ دیگری است، زیرا اثباتهای رمزنگاری تنها زمانی مفیدند که طرف وابسته به آن بتواند آن را بدون تماس مجدد با صادرکنندهٔ اصلی بررسی کند. این امر نیازمند ایجاد استانداردهای مشترک است که عملیسازی آن سختتر از بیان آن است.
ZK بهصورت جادویی مشکلات KYC را حل نمیکند.
نکتهٔ مهم دیگری نیز وجود دارد: جایگزینی سند هویت با اثبات بدون دانش بهخودیخود تمام مشکلات حریم خصوصی یا امنیتی را از بین نمیبرد.
فنیگسون اشاره میکند که این موضوع نیز حائز اهمیت است که گواهی ZK به چه چیزی متصل باقی میماند:
«انگیزهها به سمت کنترل، نه حریم خصوصی، هدایت میشوند. اثباتهای صفردانش اجازه میدهند فرد واقعی بودن یک ادعا را — مانند بالای ۱۸ سال بودن یا عدم قرار گرفتن در فهرست تحریمها — اثبات کند [...] آنچه کمبود دارد، این است که این اثبات به چه چیزی متصل میشود. اکنون معمولاً به یک حساب در پایگاهدادهٔ شخص دیگری متصل میشود.»
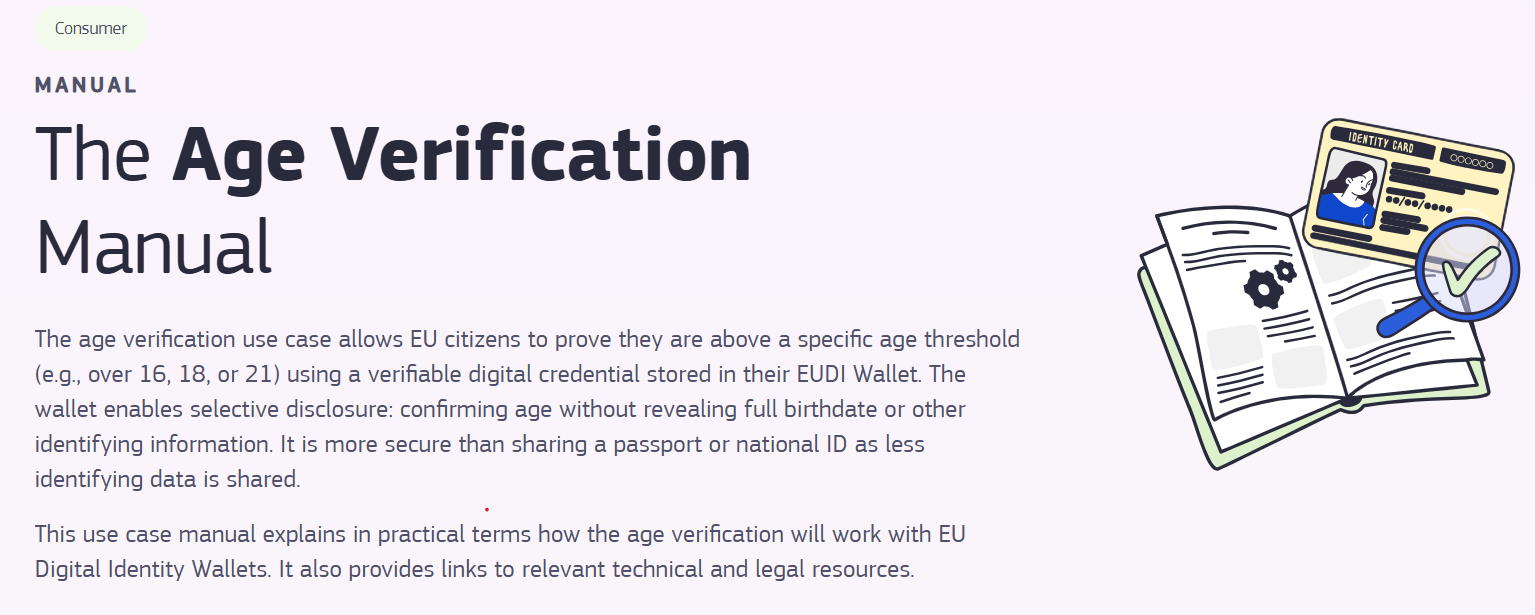
کیف هویت دیجیتال اتحادیه اروپا از افشای انتخابی پشتیبانی میکند. منبع: کمیسیون اروپا
بنابراین، نهایتاً این سؤال مطرح میشود که چه کسی کنترل گواهی را در دست دارد. اگر فردی اثباتی حفاظتشده از حریم خصوصی تولید کند، اما آن اثبات به حسابی در پایگاهدادهٔ شخص دیگری متصل باشد، همچنان وابسته به یک میانجی متمرکز خواهد بود.
قوانین آنقدر روشن و قطعی نیستند که شاید تصور کنید.
در بسیاری از موارد، قوانین ذخیرهسازی دادههای شناسایی را الزامی نمیدانند؛ بلکه این تنها یک روال است، چون همیشه اینگونه انجام شده است.
راهنماییهای گروه اقدام مالی (FATF) بهطور صریح به بررسی این موضوع میپردازد که چگونه سیستمهای هویت دیجیتال میتوانند برای انجام بررسی دقیق مشتریان بهکار روند، نه اینکه مؤسسات را ملزم به استفاده از اسناد شناسایی فیزیکی کند.
توصیههای FATF نیز در قالب چارچوبی مبتنی بر ریسک عمل میکنند و به کشورهای عضو اجازه میدهند استانداردها را از طریق سیستمهای قانونی و نظارتی خود اجرا کنند. «در بسیاری از نظامها، قاعده این است که باید هویت را تأیید کرد و سوابق این تأیید را نگهداری کرد، نه اینکه تصویر اصلی سند شناسایی را برای همیشه نگه داشت،» مکمولن میگوید.
یعنی یک تأییدپذیری رمزنگارانه با سوابقی که نشاندهندهٔ انجام بررسی مربوطه است، ممکن است برای انطباق با قوانین کافی باشد، بدون اینکه نسخهٔ دیگری دائمی از سند شناسایی ایجاد شود.
اما چون راهنماییها «مبهم» هستند، مکمولن میگوید مؤسسات بهطور پیشفرض همهچیز را نگه میدارند، زیرا تیمهای انطباق میدانند که مراجع حسابرسی و نظارتی آن را میپذیرند.
به عبارت دیگر، حتی اگر قوانین از نظر فنی رویکرد دیگری را مجاز بدانند، هیچکس تمایلی به اولین کسی بودن که این ریسک را میپذیرد ندارد، همانطور که وارد توضیح میدهد:
«در مقررات، غریزهای وجود دارد که بیشتر اطلاعات، یعنی کنترل بیشتر و در نتیجه امنیت بیشتر.»
تغییر این وضعیت سخت خواهد بود، مگر اینکه قوانین بهطور صریح از اثباتهای صفردانش پشتیبانی کنند. و هرچند هیچ سیستمی کامل نیست، اما حداقل فناوری ZK از نیاز به جمعآوری و نگهداری حجم زیادی از اطلاعات حساس جلوگیری میکند. همانطور که مکمولن میگوید:
«آنچه را که هرگز در اختیار نداشتهاید، نمیتوانید از دست بدهید.»
مجله: ۱۰ معمای حلنشدهٔ بزرگِ رمزنگاری