آیا تورچین ممکن است به دلیل کشف بیتگت تحت تعقیب قانونی قرار گیرد؟
 Tapbit Wire
پس از آنکه هکرهاي مشکوک از کره شمالی هفته گذشته صرافی رمزارز بیتگت را به مبلغ ۳۸۷٫۵ میلیون دلار هک کردند، بازرسان به سرعت آدرسهای دریافتکننده را شناسایی و ردیابی کردند.
گریسی چن، مدیرعامل بیتگت، سپس بهصورت جنجالی از پلتفرم غیرمتمرکز تبادل زنجیرهای تورچین خواست «خدمت به این آدرسها را رد کند». تورچین پاسخ داد:
«تورچین مانند بیتکوین، اتریوم و زنجیره BNB غیرمتمرکز و بدون نیاز به مجوز است. مسئولیت بیتکوین، اتریوم و زنجیره BNB در رسیدگی به وجوه دزدیدهشده چیست؟»
این اقدام جنجالی بود، بهویژه با توجه به اینکه پروتکل در ماه مه بهطور فوری متوقف شد، زمانی که ۱۰٫۷ میلیون دلار از وجوه خودش هک شد. علاوه بر این، تورچین کلید ادمین خود را غیرفعال کرده و حتی در صورت تمایل، راهی ساده برای سانسور آدرسها ندارد.
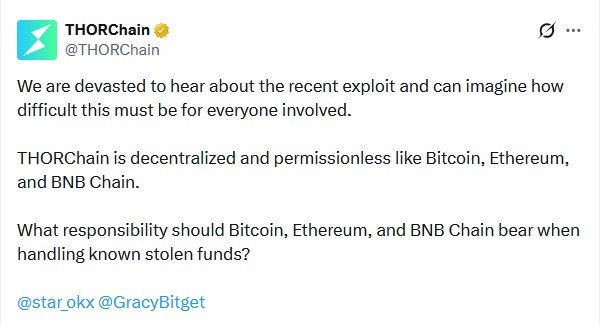
منبع: تورچین
این دقیقاً همان جنجالی است که قبلاً پیش آمده بود؛ زیرا تورچین برای تبدیل حدود ۱٫۲ میلیارد دلار از وجوه دزدیدهشده در حمله ۱٫۴۶ میلیارد دلاری به بایبیت استفاده شد. اتفاقاً کلید ادمین تورچین تنها ۱۱ روز پیش غیرفعال شده بود. نیر اینتنتس رویکردی مخالف تورچین اتخاذ کرد. برنامه خودکار SHIELD آنها آدرسهای مرتبط با این حمله را برای تبادل ۵۰ میلیون دلار در پلتفرم مسدود کرد و حتی پاداش ۵٪ایی که بیتگت برای این کار ارائه کرده بود را نپذیرفت. اکنون نیر اینتنتس توسط طرفداران افراطی غیرمتمرکزسازی به دلیل نبودن کافی «بدون نیاز به مجوز» مورد انتقاد قرار گرفته است. برای بررسی مسائل حقوقی این پرونده، مجله با یوری بریسوف از شرکت D&A Partners گفتگو کرد. این نسخهای ویرایششده از آن گفتگو است.
مجله: بیتگت از تورچین خواست وجوه مرتبط با این حمله را مسدود کند و تورچین پاسخ داد که غیرمتمرکز و بدون نیاز به مجوز است. آیا این دفاع حقوقی معتبری است؟ آیا التزامی برای مسدود کردن این آدرسها دارند؟
بریسوف: این بستگی به سطح غیرمتمرکزسازی دارد. بنابراین وقتی آنها این کار را انجام میدهند — یعنی برخی آدرسها را مسدود میکنند — نشان میدهند که گرههایشان واقعاً غیرمتمرکز نیستند. این امر برای جامعه مفید است، زیرا میتوانند از این قدرت برای جلوگیری از فعالیتهای مخرب استفاده کنند. با این حال، در عین حال، خود را در برابر هر ادعای حقوقی دیگری آسیبپذیر میکنند. تنها دفاع آنها «ما غیرمتمرکز هستیم» است. در پرونده یونیسوپ، آنها گفتند: «ما واقعاً غیرمتمرکز هستیم و کاری نمیتوانیم انجام دهیم.» [سرمایهگذاران پس از خرید ۳۸ توکن کلاهبرداری و فرار از بازار (rugpull) علیه یونیسوپ شکایت کردند، اما قاضی در مارس پرونده را منتفی اعلام کرد — سردبیر]
و این قویترین دفاع برای هر پروتکل دیفای است. اگر نشان دهند که قادر به مسدود کردن، کنترل یا مداخله — حتی در تلاشی صادقانه برای جلوگیری از کلاهبرداری — هستند، همچنان خود را در برابر این نوع ادعاها آسیبپذیر میکنند. یعنی اگر کنترل دارید، شاید این کنترل نباید فقط به موارد آشکار کلاهبرداری محدود شود. بلکه باید موارد بررسی دقیق (due diligence) را نیز شامل شود. باید اقدامات حفاظتی شناسایی مشتری (KYC) و مبارزه با پولشویی (AML) را اعمال کنید.
مجله: نیر اینتنتس این آدرسها را مسدود کرد و بیتگت از آنها تشکر کرد. آیا این بدان معناست که نیر نشان داده است اینتنتس غیرمتمرکز نیست و بنابراین باید در موقعیتهای دیگر نیز مداخله کند؟
اگر نشان دهید که بر داراییها کنترل دارید، پتانسیل این را ایجاد میکنید که در برابر همه ادعاهای احتمالی مربوط به طرحهای پامپ-اند-دامپ (pump-and-dump)، نوسانات یا هر ادعای دیگری از سوی سرمایهگذارانی که به نحوی آسیب دیدهاند، قابل تعقیب باشید. و اکنون میتوانند بگویند: «شما کنترل دارید؛ چرا آن را در این مورد استفاده میکنید اما در مورد دیگری استفاده نمیکنید؟ چرا تمام صادرکنندگان توکن در پلتفرم خود را بررسی نمیکنید؟ چرا مانند هر صرافی متمرکز، فرمهای KYC را از آنها دریافت نمیکنید؟»
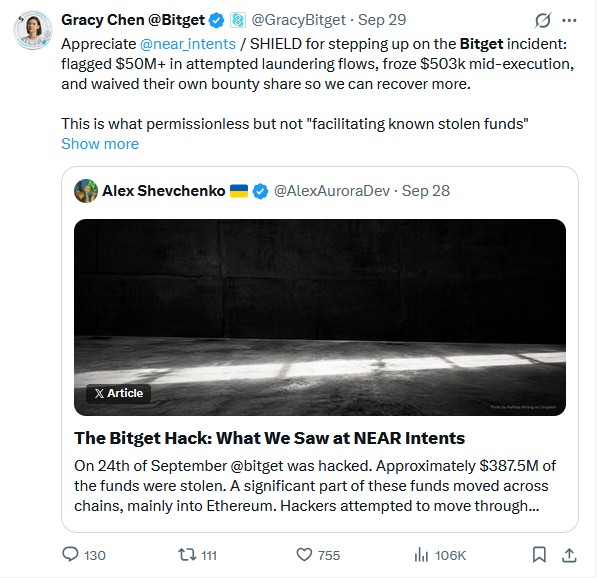
منبع: گریسی چن
مجله: تورچین استدلال میکند که توقف پروتکل در ماه مه ابتدا توسط یک سیستم خودکار انجام شد و امکان مسدود کردن آدرسهای خاصی را ندارد. اگر این ادعا درست باشد، آیا دفاعی معتبر است؟
بریسوف: شاید بله. هنوز نمیدانیم، زیرا هنوز به چالش کشیده نشده است. اما هر مقدار کنترلی، پروژههای دیفای را در برابر هر شاکیای ضعیفتر میکند.
مجله: از سوی دیگر، پروتکل در صورت تمایل میتواند نرمافزار خود را بهروزرسانی کند تا آدرسهای خاصی را مسدود کند. آیا یک پروژه میتواند به دلیل بیاحتیاطی یا غفلت در اعمال چنین اقدامی تحت تعقیب قانونی قرار گیرد؟
این بستگی به نحوه اجرای فنی آن دارد. فرض کنید اُرکِلی وجود دارد که میتواند هر آیپی کره شمالی را تشخیص داده و بهصورت خودکار مسدود کند و هیچ فردی نیست که دکمهای را فشار دهد — «هکر کره شمالی است، بیایید او را مسدود کنیم.» در این صورت مشکلی نیست. اما اگر تیمی وجود داشته باشد که وضعیت را نظارت میکند و میگوید: «خب، ما فعالیت غیرقانونی را میبینیم، این آدرسها را مسدود میکنیم و دکمه را بهصورت دستی فشار میدهیم.» از دیدگاه حقوقی، هرچند این عمل خوب است و به نفع جامعه است، اما پروژه را از دیدگاه قانونی کاملاً غیرمتمرکز نمیکند و حفاظتی که مقرراتی مانند MiCA [قوانین اتحادیه اروپا در مورد بازارهای دارایی رمزی] یا درک عمومی SEC و CFTC ارائه میکنند — یعنی اگر کاملاً غیرمتمرکز باشید، مسئول اقدامات شرکتکنندگان در اکوسیستم خود نخواهید بود — را از شما سلب میکند.
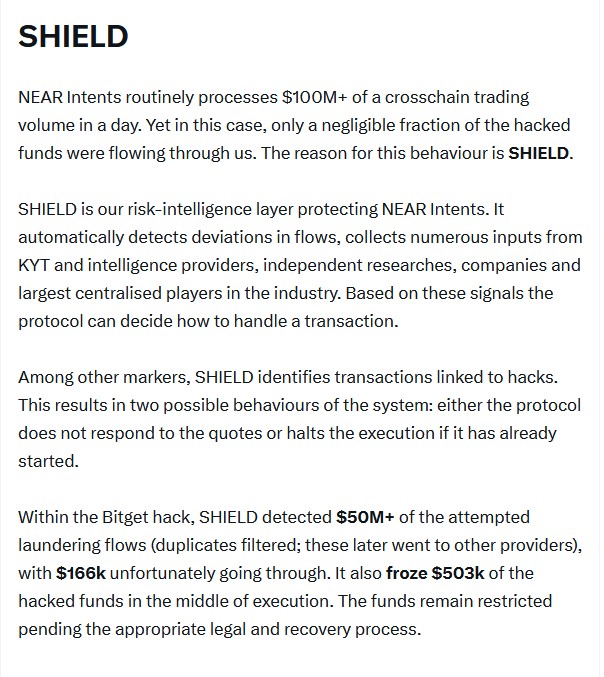
منبع: الکس شِوچنکو
مجله: فناوری NEAR با نام SHIELD نامیده میشود و فرآیندی خودکار است که آدرسهای مرتبط با هکهای شناختهشده روی بلاکچینهای عمومی را شناسایی کرده و از دسترسی خودکار آنها به «قصد» (Intents) جلوگیری میکند. آیا این بدان معناست که احتمال تلقیشدن آن بهعنوان یک سیستم غیرمتمرکز بیشتر است؟
بریسوف: قطعاً. این نشان میدهد که آنها بازیگرانی با نیت خوب هستند که تلاش میکنند اقدامات محافظتی را در پروتکلهای خود اعمال کنند. هیچ تیم انطباقی وجود ندارد، یعنی افرادی که بهصورت دستی عملیات را کنترل کنند. این راهحل هوشمندانهای است و همین را به تمام شرکتهای DeFi توصیه میکنیم.
مجله: در فوریه ۲۰۲۵، THORChain کلید مدیریتی (admin key) را غیرفعال کرد که امکان اعمال تغییرات یکجانبه را فراهم میکرد. با عدم وجود کلید مدیریتی و داشتن صد نفر اعتبارسنج (validator)، آیا این سیستم بهاندازه کافی غیرمتمرکز محسوب میشود؟
بریسوف: احتمالاً بله، اما نمیتوانیم با قطعیت این را ادعا کنیم. من میگویم بله.
مجله: THORChain یک میکسر نیست. میتوانید وجوه سرقتشده از بایتیت را در THORChain مبادله کنید، اما وقتی این وجوه از سوی دیگر خارج میشوند، همچنان بهصورت شفاف با هکرهای بایتیت مرتبط خواهند بود. این موضوع چگونه با تعریف «پولشویی» همخوانی دارد؟ یا این امر معادل «دریافت اموال دزدیدهشده» است؟
بریسوف: من نمیبینم که چگونه میتوانند بهخاطر پولشویی مسئولیت پذیر باشند، چرا که حتی Tornado Cash — که تا حدی برای پولشویی طراحی شده بود — از تحریمهای آمریکا اجتناب کرد (زیرا قراردادهای هوشمند غیرقابل تغییر، از نظر قانونی اموال قابل تحریم در پروندههای پولشویی محسوب نمیشوند).
قوانین آمریکا چیزی را یا بهعنوان «مال» و یا غیرمال تلقی میکنند. پولشویی عبارت است از جابهجایی غیرقانونی مال از طریق کانالهای قانونی. شما درآمد حاصل از فعالیتهای غیرقانونی را بهدست میآورید که مال محسوب میشود، سپس آن را از طریق برخی کانالها جابهجا کرده و سعی میکنید آن را مشروع جلوه دهید. اما قراردادهای هوشمند اصلاً مال محسوب نمیشوند؛ شما بر آنها کنترلی ندارید و مالک آنها نیستید. همین دلیل بود که Tornado Cash در دادگاه علیه تحریمهای OFAC پیروز شد؛ آنها فقط اثبات کردند که هیچ کنترلی بر قراردادهای هوشمند خود ندارند.
مجله: حمله به بایتیت ۱۸ ماه پیش رخ داد. آیا این بدان معناست که هیچ اقدام حقوقیای علیه THORChain انجام نخواهد شد، یا این پروندهها بهطور کلی زمانبر هستند؟
بریسوف: قطعاً ممکن است در آینده اتفاق بیفتد. پس از حمله به بایتیت، آنها خود را بهطور جدی در برابر ادعاهای احتمالی باز کردهاند.
سوالات بزرگ: آیا ساتوشی واقعاً ۱٫۱ میلیون بیتکوین مالکیت دارد؟