هک بیتگت: ۳۸۷ میلیون دلار سرقتشده به کجا رفته است؟
 Tapbit Wire
مهاجم بیتگت بخش عمدهای از ۳۸۷٫۵ میلیون دلار سرقتشده را از طریق خدمات زنجیرهبینی به بیتکوین منتقل کرده است، در حالی که تنها حدود ۸۴۰ هزار دلار پنج روز پس از نقض امنیتی ۲۴ سپتامبر بهصورت عمومی منجمد شده است.
خلاصه
بیتگت اعلام کرد که مهاجمان در سپتامبر مبلغ ۳۸۷٫۵ میلیون دلار را از کیفپولهای گرم و ولرم خود در چندین بلاکچین منتقل کردهاند.
بلوکسک تخمین زده است که پنج روز پس از آغاز سرقت بیتگت، مهاجمان هنوز کنترل تقریبی ۳۴۲ میلیون دلار را در دست داشتهاند.
تِتر، سرکل و نیر اینتنتس حدود ۸۴۰ هزار دلار را منجمد کردهاند که معادل تنها ۰٫۲ درصد از وجه سرقتشده است.
تورچین حدود ۲۶۹ میلیون دلار ارزش عبوری را مدیریت کرده است، در حالی که بیتکوین به عنوان اصلیترین دارایی برای تمرکز ارزش انتخاب شده است.
کره شمالی همچنان مشکوک است، اما بلوکسک میگوید شواهد فعلی روی زنجیره هویت مهاجم را ثابت نکرده است.
شرکت امنیتی گزارش داد که وجه سرقتشده از سه مسیر اصلی پیروی کرده است: تبدیل سریع داراییهایی که صادرکنندگان میتوانند آنها را منجمد کنند، تمرکز ارزش از چندین زنجیره در بیتکوین و ارسال تدریجی بیتکوین به تراکنشهای کوینجوئین.
این شرکت امنیتی تحلیل خود را بر اساس آدرسهای منتشرشده در داشبورد ردیابی بیتگت و تصویری از وضعیت در ۲۹ سپتامبر انجام داده است؛ بنابراین موجودیها و مقادیر پولشویی ممکن است با حرکت وجه تغییر کنند.
ممکن است این مطلب نیز مورد علاقه شما باشد: بیتگت پس از هک ۳۸۷ میلیون دلاری، برداشتهای USDT را بازگردانده است.
مهاجم بیتگت چگونه پول سرقتشده را جابهجا کرده است؟
بیتگت اعلام کرد که نقض امنیتی در ساعت ۱۸:۳۱ به وقت UTC در ۲۴ سپتامبر آغاز شد و انتقالهای غیرمجاز از بخشی از زیرساخت کیفپولهای گرم و ولرم آن انجام شد.
بلوکسک کشف کرد که اولین تراکنشها شامل انتقالهای آزمایشی کوچک ۰٫۸۴ اتریوم و ۹۳ ترون بوده است. انتقالهای بزرگتر در ساعت ۱۸:۵۸ به وقت UTC آغاز شد، در حالی که سیستم تطبیق بیتگت هفت دقیقه بعد اختلافی را تشخیص داد و برداشتهای معمول مشتریان را مسدود کرد.
بر اساس اطلاعات بیتگت، مهاجمان از فرآیند عادی برداشت مشتریان استفاده نکردهاند. این صرافی اعلام کرد که آسیبپذیری در یک محصول امنیتی شخص ثالث، اعتبارنامههای داخلی سطح بالا را در اختیار مهاجمان قرار داده است که آنها از آن برای ارسال دستورات ساختگی برداشت مستقیماً به سیستم کیفپول خود استفاده کردهاند.
بیتگت اعلام کرد که کلیدهای خصوصی هک نشدهاند و کیفپولهای سرد آن تحت تأثیر قرار نگرفتهاند. بررسیهای مستقل ماندیانت و اسلومیست بعداً تأیید کردند که نرمافزار امنیتی شخص ثالث هکشده، دسترسی غیرمجاز به محیط کیفپول صرافی را فراهم کرده است.
ابتدا این ضرر ۳۵۱٫۶ میلیون دلار برآورد شده بود، اما بیتگت پس از لحاظگیری انتقالهای زیکش و ترون این رقم را به حدود ۳۸۷٫۵ میلیون دلار افزایش داد. بلوکسک ۱۳ دارایی سرقتشده را در ۱۲ زنجیره شناسایی کرده است که XRP بزرگترین ازنظر ارزش سرقت در یک زنجیره است.
داراییهایی که قابل یخزدن بودند ابتدا جابهجا شدند. بلوكسک بهطور تقریبی ۷۵٫۴۸ میلیون دلار ایستیتی، یوسدیسی و یوستیتیاو را شناسایی کرد، همچنین ۳۰۰۰ توکن ایکساِیاوتی که ظرف ۴۱ دقیقه پس از سرقت به اتریوم یا آواکس تبدیل شده بودند.
از مسیرهای استفادهشده، اونیسوپ، اونیسوپاکس، ۱اینچ و سرویس تبادل داخلی متامسک نام برده شدند. بلوكسک اعلام کرد که تمام این تبدیلها قبل از افشای عمومی نقض امنیتی توسط گراسی چن، مدیرعامل بیتگت، انجام شدهاند.
چرا تنها ۸۴۰ هزار دلار از ۳۸۷ میلیون دلار سرقتشده بیتگت یخزده شده است؟
پس از تبدیل داراییها، مهاجم شروع به انتقال ارزش بین زنجیرهها و سمت بیتکوین کرد.
بلوكسک تخمین زد که تا تاریخ ۲۹ سپتامبر، حدود ۲۶۹ میلیون دلار ارزش عبوری از طریق تورچین در ۷۸۰۴ تراکنش منتقل شده است. چینفلیپ حدود ۳۷٫۲۷ میلیون دلار را پردازش کرده است، در حالی که یوستیتیاو/لِیرزِرو، سیستم سیسیتیپی شرکت سرکل، اکراس و استارگیت در سایر مسیرها ظاهر شدهاند.
این اعداد نمیتوانند بهصورت مقادیر سرقتشدهٔ جداگانه جمع شوند. بلوكسک هشدار داد که همان وجوه ممکن است در حین حرکت بین زنجیرهها از بیش از یک پروتکل عبور کنند.
تقریباً پنج روز پس از آغاز فرآیند پولشویی، بلوكسک تخمین زد که کیفپولهای تحت کنترل مهاجم هنوز حدود ۳۴۲ میلیون دلار، معادل ۸۸٫۳٪ مبلغ اولیه سرقتشده، را در اختیار دارند. بیتکوین حدود ۸۳٫۷٪ این موجودی را تشکیل میدهد، یعنی تقریباً ۳۳۸۶ بیتکوین.
یخزدنهای عمومی بسیار کوچکتر بودند.
تِتر و سرکل حدود ۳۴۰ هزار دلار از استیبلکوینها را غیرفعال کردند. بخش عمدهای از این پول بهدلیل باقیماندن طولانیمدت در آدرسها، امکان یخزدن را برای صادرکنندگان فراهم کرد.
نِئر اینتنتس بهطور جداگانه اعلام کرد که سیستم ریسک شیلد آن تلاشهایی برای عبور بیش از ۵۰ میلیون دلار از طریق این سرویس را شناسایی کرده است. بررسی بلوكسک از این افشای رسمی نشان داد که حدود ۵۰۳ هزار دلار در حین اجرا متوقف شده، در حالی که تقریباً ۱۶۶ هزار دلار عبور کرده است.
طبق افشای خود سرویس، ارقام نِئر اینتنتس دارای خطای تخمینی تا ۱۰٪ هستند.
پوششهای قبلی از مسدودسازی انتقالهای مرتبط با بیتگت توسط نِئر اینتنتس نشان داد که برخی از وجوه پس از شناسایی در فرآیند تبادل در تراکنشهای در انتظار باقی ماندهاند.
در مجموع، اقدامات تِتر، سرکل و نِئر اینتنتس مبلغ یخزدهٔ عمومی را به حدود ۸۴۰ هزار دلار رسانده است که تنها ۰٫۲٪ مبلغ سرقتشده را تشکیل میدهد.
چرا بخش بزرگی از ارزهای دیجیتال بیتگت از طریق تورچین عبور کرد؟
تورچین بزرگترین مسیر بینزنجیرهای شناساییشده توسط بلوكسک شد و با ادامه تبدیل اتریوم سرقتشده به بیتکوین، مورد انتقاد بیتگت قرار گرفت.
چن بهصورت عمومی از تورچین خواست تا آدرسهای شناختهشدهٔ مهاجم را رد کند و استدلال کرد که «غیرمتمرکز بودن اصل طراحی است، نه سپری برای داراییهای سرقتشده».
تورچین این درخواست را رد کرد و اعلام کرد که قابلیتهای توقف اضطراری آن برای حفاظت از کل پروتکل طراحی شدهاند، نه برای سانسور انتخابی تراکنشهای فردی.
شبکه توضیح داد که توقف اضطراری «یخزدن انتخابی» یک تراکنش یا کاربر خاص نیست.
بعداً یک کیفپول مرتبط با بیتگت حدود ۶٫۳ میلیون دلار اتریوم را از طریق تورچین به بیتکوین تبدیل کرد و ۲۷ تراکنش تبادل انجام داد که منجر به تولید حدود ۷۵٫۲ بیتکوین شد.
سایر وجوه سرقتشده وارد میکسرهای بیتکوین شدند. بلوكسک تا تاریخ ۲۹ سپتامبر حدود ۳٫۹۴ میلیون دلار را در تراکنشهای کوینجوین شمارش کرد.
یک تراکنش کوینجوین در ۲۷ سپتامبر حاوی ۳۵۶ ورودی و ۴۰۱ خروجی بود. چهار ورودی، هرکدام شامل ۲٫۵ بیتکوین، از آدرسهایی بود که ردیاب بیتگت آنها را متعلق به مهاجم شناسایی کرده بود.
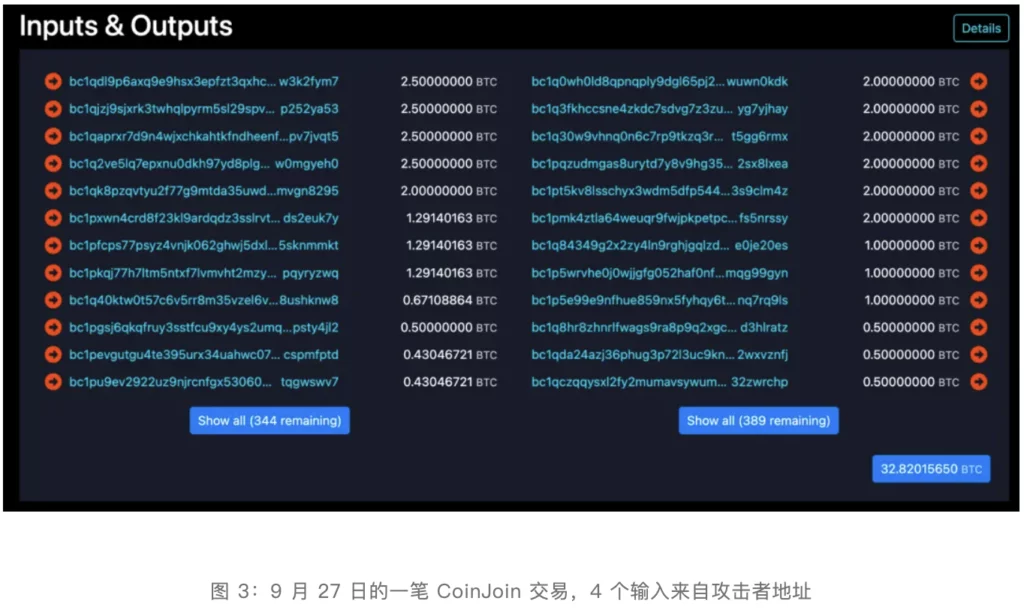
ردیابی جداگانهٔ وجوه بیتگت ورودی به کوینجوین واسابی قبلاً مسیری را کشف کرده بود که از شبکهٔ ترون آغاز شده، از اتریوم و تورچین عبور کرده و سپس پیش از اختلاط به بیتکوین رسیده است.
آیا این حمله توسط کرهٔ شمالی انجام شده است؟
involvement کرهٔ شمالی همچنان یک ارزیابی است، نه نسبتدهی تأییدشدهٔ نهادهای اجرایی قانون.
چن گفته است رفتار آیپی و الگوهای زنجیرهای «با تکنیکهای گروههای هکری مرتبط با کرهٔ شمالی سازگان است». بیتگت اعلام کرده که برخی آیپیها با زیرساخت VPN مرتبط با یک گروه کرهشمالی قبلاً تطبیق داده شدهاند، اما شواهد فنی پشت این مقایسه عمومی نشدهاند.
بلوکسک ارتباطهای احتمالی دیگری نیز یافته است، از جمله همپوشانی با روشهای پولشویی بهکاررفته در حملاتی که به تریدرتریتور نسبت داده شدهاند و استفاده از تورچین برای تبدیل داراییها به بیتکوین.
پژوهشگر زَکاکسبیتی چندین پولشوی زیرزمینی چینیزبان را شناسایی کرده که طبق گفتهٔ او در حال مدیریت وجوه مهاجم هستند. یکی از آنها قبلاً در فعالیتهای پولشویی مربوط به یک سوءاستفادهٔ پیشین ظاهر شده بود.
آرکهام بهطور جداگانه به استفاده از تکنیک زنجیرهٔ پوستکن (peel-chain) اشاره کرده که معمولاً با عملیات مرتبط با کرهٔ شمالی مرتبط است.
بلوکسک از درنظرگرفتن این شباهتها بهعنوان اثبات هویت مهاجم هشدار داده است. خدمات پولشویی میتوانند برای مشتریان مختلف کار کنند، درحالیکه پروتکلهایی مانند تورچین و کوینجوین برای کاربران غیرمرتبط نیز در دسترس هستند.
این شرکت امنیتی گفته است شواهد بیشتر به تکرار استفاده از گروههای پولشویی اشاره دارد تا اثبات اینکه همان هکرها حملات پیشین مرتبط با کرهٔ شمالی را انجام دادهاند.
مقایسه عمدتاً بر سرقت بایبیت در سال ۲۰۲۵ متمرکز شده است. مقامات آمریکایی این حملهٔ ۱٫۵ میلیارد دلاری را رسمیترین به تریدرتریتور کرهٔ شمالی نسبت دادهاند، درحالیکه از تورچین بهطور گستردهای برای انتقال وجوه سرقتشدهٔ بایبیت استفاده شده است.
تا آخرین بهروزرسانیهای تأییدشده، هیچ نهاد اجرایی قانونی بهصورت عمومی حملهٔ بیتگت را به کرهٔ شمالی نسبت نداده است.
در ادامه برای بیتگت و وجوه سرقتشده چه اتفاقی میافتد؟
بیتگت همچنان در حال ردیابی کیفپولهاست و پاداشی برای بازیابی وجوه ارائه میدهد. این صرافی به شرکتکنندگان واجد شرایط ۵٪ از وجوهی که مستقیماً در قفلکردن آنها کمک کنند و ۵٪ دیگر از وجوهی که با موفقیت بازیابی شوند، پرداخت میکند.
پاداش بازیابی بیتگت در هنگامی که مندیانت، اسلوومیست، صرافیها و پژوهشگران بلاکچین همچنان در حال ردیابی آدرسهای مهاجم بودند، راهاندازی شد.
بیتگت بهتدریج برداشتهای بیتکوین، اتر و یوستیدی را از سر گرفته است. زمانبندی منتشرشدهٔ آن سایر توکنها، برداشتهای فیات و خدمات شخصی-به-شخصی را برای ساعت ۰۸:۰۰ به وقت UTC در ۲ اکتبر تعیین کرده است، هرچند صفحهٔ رسمی حادثهٔ صرافی در زمان بررسی تأیید جداگانهای از این بازگشایی نهایی منتشر نکرده بود.
بیتگت اعلام کرده که آسیبپذیری بهرهبرداریشده رفع شده و موجودی کاربران تحت تأثیر قرار نگرفته است. بررسی پیشگیرانهٔ آن، همکاری با نهادهای اجرایی قانون، ردیابی وجوه و تلاشهای بازیابی همچنان ادامه دارد و صرافی گفته است یافتههای مهمتر در آینده از طریق بهروزرسانیهای امنیتی رسمیاش منتشر خواهند شد.
بخوانید بیشتر: پروندهٔ لیبرا رد شد، زیرا دادگاه ادعاهای علیه متئورا و چاو را نپذیرفت


