هوش مصنوعی «چالشبرانگیز» رمزنگاری؟ وب۳ باید پیشاز وقت آماده شود، اما نباید عجله کند تا به سیستم جدید مهاجرت کند
 Tapbit Wire
در روزهای اخیر، بحثهایی دربارهٔ «احتمال شکستن رمزنگاری توسط هوش مصنوعی» واقعاً موجی از ترس در جامعهٔ رمزارز ایجاد کرده است.
این موضوع در ۷ اکتبر آغاز شد، زمانی که جاستین دریک در پلتفرم X از کل صنعت بلاکچین خواست تا بهصورت آرام «حالت پناهگاه» (Bunker Mode) را برای مقابله با ریسکهای رمزنگاری احتمالی در آینده برنامهریزی کند.
نگرانی اصلی او این است که با پیشرفت فزایندهٔ تواناییهای هوش مصنوعی در تحقیقات ریاضی، رمزنگاری منحنی بیضوی (ECC) که بهطور گسترده در شبکههایی مانند بیتکوین و اتریوم استفاده میشود، ممکن است حتی پیش از ظهور رایانههای کوانتومی با قابلیت واقعی شکستن کدها، با روشهای حملهٔ ریاضی جدیدی روبهرو شود.
در بدترین سناریویی که توصیف کرده، این پیشرفت حتی ممکن است در «چند ماه بهجای چند سال» اندازهگیری شود؛ بنابراین پیشنهاد کرده که نگهدارندگان بزرگ داراییها و مؤسسات، پیشقدم شده و مهاجرت منظم داراییها را در دستور کار قرار دهند تا ریسکهای ناشی از کلیدهای عمومی افشاشده را تا حد امکان کاهش دهند.
بعداً ویتالیک بوترین نیز به این بحث پیوست.
جالب اینجاست که ویتالیک انکار نکرد که هوش مصنوعی میتواند تحقیقات رمزنگاری را تسریع کند و حتی پیشنهاد داد که برخی طرحهای رمزنگاری که تاکنون «مقاوم در برابر حملات کوانتومی» تلقی میشدند نیز ممکن است تحت تأثیر پیشرفتهای ریاضی آینده قرار گیرند.
با این حال، در مورد اینکه آیا کاربران عادی باید بلافاصله داراییهای خود را مهاجرت دهند، تأکید کرد که زیانهای واقعی ناشی از ارتقاء و مهاجرت عجولانه ممکن است بیش از حملات رمزنگاری که هنوز رخ ندادهاند، نیازمند توجه فوری باشند.
این مسئله همچنین سؤال قدیمیای را مطرح میکند که همواره صنعت رمزارز را به چالش کشیده است: وقتی فرضیات رمزنگاری اساسی که از داراییهای زنجیرهای محافظت میکنند، با چالشهای جدیدی روبهرو میشوند، زنجیرههای عمومی چقدر زودتر باید آماده شوند و کاربران عادی چه زمانی باید اقدام کنند؟
۱. چرا ریسک وجود دارد؟ ابتدا فاصلهٔ بین «آدرس» و «کلید عمومی» را درک کنید
برای درک محور این بحث، ابتدا باید به مکانیسمهای اساسی حساب و امضای زنجیرههای عمومی بازگردیم.
همانطور که معلوم است، در کیفپولهای غیرمتمرکز، کلید خصوصی اعتبار اصلی کنترل داراییهاست. از نظر فنی، کیفپولها از الگوریتمهای امضای دیجیتال برای اثبات اینکه تراکنش واقعاً توسط صاحب کلید مربوطه تأیید شده است — بدون افشای کلید خصوصی — استفاده میکنند.
در میان این الگوریتمها، رایجترین نوع رمزنگاری منحنی بیضوی (ECC) است.
بهعنوان مثال، در اتریوم، حسابهای معمولی مستقل از قرارداد (EOA) از ECDSA برای تولید امضای تراکنش استفاده میکنند. سیستم امضای سنتی بیتکوین نیز بهطور گسترده از ECDSA استفاده میکند، درحالیکه Taproot از امضای شنور (Schnorr) مبتنی بر همان منحنی بیضوی بهره میبرد.
عملکرد پایدار این طرحها متکی بر یک فرض ریاضی مهم است: محاسبهٔ کلید عمومی از کلید خصوصی بسیار آسان است، اما استخراج کلید خصوصی تنها از روی کلید عمومی تحت روشهای محاسباتی کلاسیک شناختهشده امروز تقریباً غیرممکن است.
این را میتوان بهعنوان مسئلهای ریاضی درک کرد که تأیید آن آسان اما حل معکوس آن بسیار دشوار است. هر کسی در شبکه میتواند از کلید عمومی برای تأیید صحت یک امضا استفاده کند، اما نمیتواند بهراحتی کلید خصوصی امضاکننده را از روی آن استنباط کند.
همین عدم تقارن، پایهای مهم از مالکیت داراییهای مدرن بلاکچین را تشکیل میدهد.
اما جزئیات دیگری نیز در اینجا وجود دارد که بهراحتی قابل چشمپوشی است: «آدرس کیف پول» که روزانه میبینیم، همیشه کلید عمومی کامل نیست.
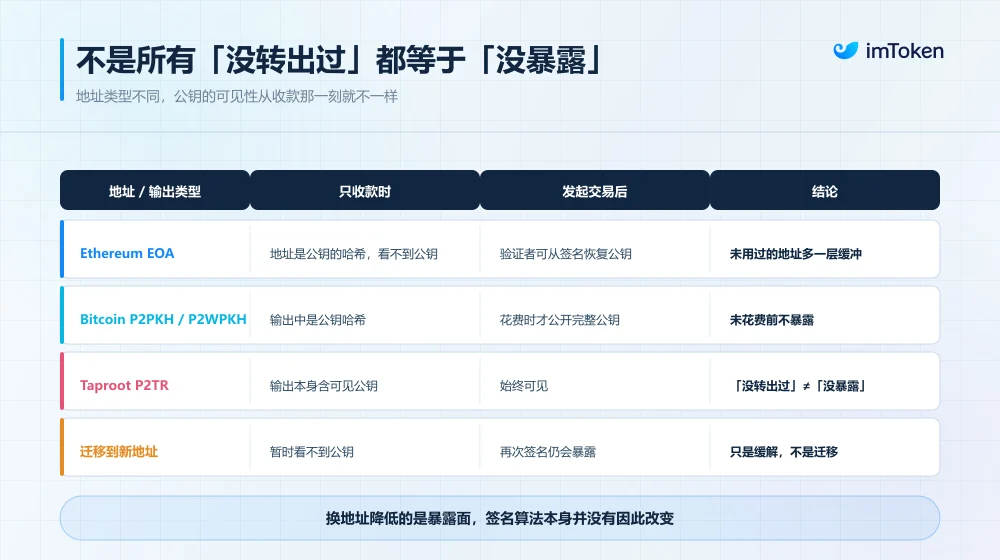
برای مثال، در یک حساب خارجی عادی اتریوم (EOA)، آدرس کیف پول شناسهای است که با محاسبهی هش Keccak-256 از کلید عمومی و برداشتن بخشی از آن تولید میشود. در بیتکوین نیز انواع رایج آدرس مانند P2PKH و P2WPKH نیز بر پایهی هش کلید عمومی طراحی شدهاند.
این تفاوت امنیتی بسیار جالبی ایجاد میکند.
برای یک حساب عادی اتریوم که هیچگاه تراکنشی روی زنجیره انجام نداده و اطلاعات کلید عمومیاش را از طریق سایر روشها فاش نکرده است، بیرونیان معمولاً تنها آدرس هششدهی کیف پول را میبینند. از آنجا که روشهای محاسباتی موجود، استخراج کلید عمومی کامل از هش آدرس را بسیار دشوار میدانند، کلید عمومی در عمل لایهی امنیتی اضافی به دست میآورد.
با این حال، به محض اینکه این حساب تراکنشی را فعالانه آغاز کرده و امضای ECDSA را ارسال کند، گرهها میتوانند کلید عمومی مربوطه را از اطلاعات امضا بازیابی کنند. از آنجا که سوابق تراکنشهای روی زنجیره مدتها عمومی باقی میمانند، این اطلاعات نیز بهطور مداوم در معرض دید عموم قرار خواهند داشت.
این بدان معناست که برای حسابهایی که از آدرسهای مبتنی بر هش کلید عمومی استفاده میکنند، کلید عمومی که هنوز فاش نشده و کلیدی که قبلاً فاش شده، ممکن است در برابر برخی حملات رمزنگاری آینده سطوح مختلفی از ریسک را داشته باشند.
لازم است تأکید شود که این به معنای این نیست که تمام زنجیرههای عمومی دقیقاً از همین قوانین پیروی میکنند.
برای مثال، خروجیهای Taproot بیتکوین خود شامل یک کلید عمومی منحنی بیضوی قابل مشاهده هستند؛ بنابراین حتی اگر آدرس Taproot هیچگاه از سرمایهاش استفاده نکرده باشد، نمیتوان فرض کرد که کلید عمومیاش هنوز پشت تابع هش پنهان است. علاوه بر این، برخی اطلاعات کلید عمومی ممکن است از طریق تکرار استفاده از آدرس، امضاهای عمومی، کلیدهای عمومی گسترشیافته یا سایر روشها از پیش فاش شوند.
بنابراین، «هرگز دارایی را انتقال ندادن» لزوماً به معنای «عدم فاش شدن کلید عمومی» نیست و یک آدرس جدید بهطور ذاتی مقاوم در برابر حملات کوانتومی نیست.
پس از درک این تفاوت، بررسی چالشهای ایجادشده توسط رایانش کوانتومی و هوش مصنوعی بسیار آسانتر میشود.
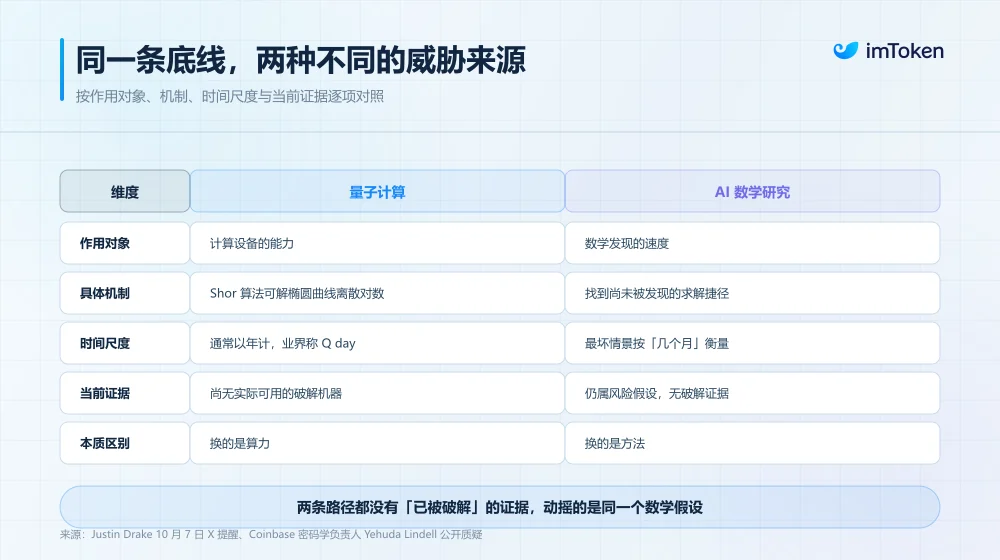
از نظر تئوری، یک رایانهی کوانتومی با مقیاس کافی و قابلیت تصحیح خطای مناسب میتواند با استفاده از این الگوریتم، مسئلهی لگاریتم گسستهی منحنی بیضوی را بهصورت کارآمد حل کند و کلید خصوصی را از کلید عمومی استخراج نماید و بدین ترتیب سیستمهای امضایی مانند ECDSA و Schnorr را تهدید کند.
اما تاکنون هیچ شواهدی وجود ندارد که نشان دهد رایانهی کوانتومی قادر به شکستن واقعی سیستمهای امضایی رایج بیتکوین یا اتریوم از قبل وجود دارد.
نگرانی این بار جاستین دریک، علاوه بر رایانههای کوانتومی، بر این احتمال متمرکز است که هوش مصنوعی ممکن است به انسانها کمک کند تا راهحلهای سریعتری را کشف کنند که الگوریتمهای ریاضی موجود هنوز پیدا نکردهاند؛ بهویژه با توجه به پیشرفتهای مداوم هوش مصنوعی در سال گذشته در زمینههایی مانند استدلال ریاضی، جستجوی الگوریتم و تأیید رسمی. برخی محققان شروع به بازنگری در این سؤال کردهاند که آیا مسائل ریاضی سخت محاسباتی که دههها مقاومت کردهاند، ممکن است به دلیل کشفهای ریاضی جدید دوباره ارزیابی شوند.
۲. جاستین و ویتالیک اختلاف اساسی ندارند
پس از روشن شدن منطق پایه، بررسی گفتوگوی جاستین و ویتالیک نشان میدهد که قضاوتهای آنها کاملاً متضاد نیستند؛ بلکه صرفاً اهمیت متفاوتی به ریسکهای مختلف میدهند.
ابتدا به جاستین دریک نگاهی میاندازیم.
بهطور سنتی، جایگزینی سیستمهای رمزنگاری فرآیندی طولانی است. در واقع، از شناسایی ریسکهای بالقوه و تدوین استانداردهای جدید تا اجرای مهندسی و سپس هماهنگسازی سازگاری بین زنجیرههای عمومی، کیفپولها، صرافیها، ذخیرهکنندگان و دستگاههای سختافزاری، اغلب سالها یا حتی بیشتر طول میکشد.
بدون اینکه به شبکههای غیرمتمرکز بزرگی مانند بیتکوین و اتریوم اشاره کنیم که نیازمند هماهنگسازی گستردهاند؛ ارتقاءهای زیرساختی معمولاً نمیتوانند مانند نرمافزارهای معمولی تنها با یک بهروزرسانی نسخه انجام شوند.
آنچه جاستین را نگران میکند این است که این چرخهی طولانی ارتقاء ممکن است نتواند با سرعت پیشرفتهای آینده در تحقیقات ریاضی همگام باشد.
برای مثال، اگر هوش مصنوعی واقعاً به محققان در کشف روشهای جدید حملهی رمزنگاری کمک کند، آنگاه حتی بدون اینکه رایانههای کوانتومی به توانایی عملی شکستن کد دست یابند، سیستمهای امضایی منحنی بیضوی موجود ممکن است زودتر از موعد تهدید شوند.
و هنگامی که چنین پیشرفتی واقعاً ظاهر شود، پنجرهٔ مهاجرت باقیمانده برای زنجیرههای عمومی و اکوسیستم کیفپولها ممکن است بسیار کوتاهتر از آنچه قبلاً تصور میشد باشد.
بنابراین، نقطهٔ شروع او پیشگیری قبل از وقوع مشکلات است و تأکید دارد که صرافیها، نهادهای بزرگ و کاربرانی که داراییهای حجیمی را نگهداری میکنند، باید از هماکنون دربارهٔ مسیرهای آیندهٔ کاهش ریسک فکر کنند.
این شامل شمارش پیشازوقت آدرسهایی است که کلیدهای عمومیشان قبلاً آشکار شدهاند، انتقال منظم برخی داراییهای قدیمی به آدرسهای جدیدی که کلید عمومیشان هنوز آشکار نشده است و کاهش حداکثری امضاهای غیرضروری و استفادهٔ مکرر از آدرس در استفادههای بعدی میشود.
از دید فنی، این توصیه منطق خود را دارد — اگر حملات آینده متکی بر استخراج کلید خصوصی از کلید عمومی باشند، کاهش سطح آشکارسازی کلید عمومی پیش از آن میتواند در شرایط خاصی زمان دفاعی بیشتری را فراهم کند.
اما مشکل این است که انتقال وجوه به آدرس جدیدی که کلید عمومیاش هنوز آشکار نشده، معادل انجام کامل مهاجرت به رمزنگاری پس از کوانتومی نیست.
زیرا تا زمانی که آدرس جدید همچنان از طرحهای امضای سنتی مانند ECDSA استفاده کند، فرضیات امنیتی زیربناییاش اساساً تغییر نکرده است. هنگامی که این آدرس برای اجرای تراکنشی استفاده شود، کلید عمومی ممکن است دوباره آشکار شود؛ و اگر قابلیت حمله کافی باشد، حتی پنجرهٔ کوتاهی پس از ارسال تراکنش و پیش از تأیید نیز میتواند نقطهٔ ریسک جدیدی ایجاد کند.
به عبارت دیگر، این یک اقدام انتقالی برای کاهش ریسک است، نه راهحل نهایی که بتواند مشکل را یکبار برای همیشه حل کند. مهمتر اینکه، کاهش ریسکهای بالقوه از دیدگاه رمزنگاری لزوماً به معنای امنیت بیشتر از دیدگاه مدیریت واقعی داراییها نیست.
همانطور که ویتالیک بهطور خاص تأکید کرده است.
با توجه به شرایط فنی شناختهشدهٔ فعلی، هیچ روش عملی و امکانپذیری برای بازیابی مستقیم کلید خصوصی ECDSA از روی کلید عمومی وجود ندارد. با این حال، زیانهای ناشی از اشتباه در آدرس، اشتباه در پشتیبانگیری کلیدها، مجوزهای مخرب یا سایر مشکلات عملیاتی در حین مهاجرت داراییهای زنجیرهای، ریسکهای واقعی هستند که هرروز رخ میدهند.
ویتالیک حتی اشاره کرده که زیانهای ناشی از اشتباهات در پیکربندی مهاجرت، بیشتر از زیانهای ناشی از حملات هکرها بوده است.
برای کاربران عادی که تنها مقدار کمی اِتریوم دارند، مهاجرت داراییها ممکن است صرفاً ایجاد آدرس جدید، پشتیبانگیری از کلیدها و انجام چند تراکنش انتقال باشد. اما برای کاربرانی که مدتها در دیفای، استیکینگ، تعاملات بینزنجیرهای یا حتی مدیریت صندوقها از طریق کیفپولهای چندامضایی شرکت کردهاند، وضعیت بسیار پیچیدهتر است.
داراییها ممکن است در شبکههای مختلف پراکنده باشند، برخی وجوه هنوز در پروتکلهای استیکینگ یا وامدهی قفل شدهاند و آدرسهای قدیمی ممکن است همچنان دارای مجوزهای حیاتی مانند مدیریت قراردادهای هوشمند، برداشت صندوق یا سایر عملیات اصلی باشند.
اگر شخصی تنها به دلیل خواندن اخباری مانند «هوش مصنوعی ممکن است کیفپولها را بشکند»، بدون تفکر عمیق اقدام به مهاجرت گستردهٔ داراییها کند، ممکن است به جای کاهش ریسک، با انتقال به شبکهٔ اشتباه، استفادهٔ نادرست از ابزارهای بینزنجیرهای، امضای تراکنشهای مخرب یا اشتباه در عملیات چندامضایی، زیانهای غیرقابلبازگشتی را تجربه کند.
بدون آنکه به این نکته اشاره شود که چنانچه وحشت از «شکستن کیفپولها» در بازار گسترش یابد، لینکهای جعلی ارتقاء ضدکوانتومی، ابزارهای حفاظت از دارایی و خدمات ادعایی مهاجرت نیز ممکن است ظاهر شوند.
قابل توجه است که احتیاط ویتالیک به معنای نگرش محافظهکارانهٔ او نسبت به ارتقاءهای رمزنگاری زیربنایی نیست.
بلکه برعکس، او نیز معتقد است که پیشرفتهای ریاضی ناشی از هوش مصنوعی ارزش مطالعهٔ جدی دارند و حتی صنعت را به بازنگری در برخی طرحهای پس از کوانتومی مبتنی بر رمزنگاری شبکهای تشویق میکند تا از فرض نادرست اینکه یک الگوریتم به دلیل برچسب «مقاوم در برابر کوانتومی» میتواند در برابر تمام پیشرفتهای ریاضی آینده مقاومت کند، پرهیز شود.
در شرایطی که امکانپذیر باشد، او همچنین تمایل بیشتری به ساختارهای رمزنگاری مبتنی بر توابع درهمسازی دارد و برای سایر طرحها از پارامترهای امنیتی محافظهکارانهتری استفاده میکند.
بنابراین، جاستین و ویتالیک را نمیتوان به سادگی در دو اردوگاه رادیکال و محافظهکار تقسیم کرد؛ و تناقض بنیادی عمیقی بین این دو وجود ندارد.
۳. از ارتقاء زنجیرههای عمومی تا مهاجرت کیفپول: آمادگی واقعی برای مقاومت در برابر کوانتومی تا چه حد پیش رفته است؟
بسیاری از کاربران ممکن است بپرسند: چون رمزنگاری زیربنایی ریسک بلندمدتی را ایجاد میکند، آیا کیفپولها میتوانند مستقیماً به من در ارتقاء به «کیفپول مقاوم در برابر کوانتومی» کمک کنند؟
تنها بهروزرسانی اپلیکیشن کیف پول کافی نیست.
زیرا برای یک بلاکچین، ارتقای رمزنگاری نهتنها شامل نحوه تولید کلیدهای خصوصی و امضای تراکنشها میشود، بلکه شامل این نیز میگردد که آیا کل شبکه قادر به شناسایی و تأیید امضاهای جدید است یا خیر و آیا حسابهای موجود میتوانند بهصورت روان ارتقا یابند.
در واقع، حتی بدون این بحث القایی توسط هوش مصنوعی، زنجیرههای عمومی اصلی و مؤسسات تحقیقاتی رمزنگاری از مدتها پیش برای عصر پس از کوانتومی آمادهسازی را آغاز کردهاند.
دوباره با اتریوم به عنوان مثال، آمادهسازی مقاوم در برابر کوانتومی آن چندین لایه را دربرمیگیرد.
علاوه بر ECDSA که توسط حسابهای معمولی استفاده میشود، امضاهای BLS برای توافق اعتبارسنجان، تعهدات KZG مربوط به دسترسپذیری دادهها و برخی سیستمهای اثبات صفر همه ساختارهای رمزنگاری هستند که در آینده نیاز به ارزیابی مجدد یا ارتقا خواهند داشت.
به این منظور، بنیاد اتریوم تیم تحقیقاتی اختصاصی «امنیت پس از کوانتومی» را تشکیل داده و در حال بررسی فناوریهایی مانند leanXMSS و leanVM برای ارائه طرحهای جدید امضا و اثبات در لایه توافق است.
در سطح حساب کاربران معمولی، انتزاع حساب راهحل دیگری است که ارزش توجه دارد. برخلاف حسابهای EOAs سنتی که مکانیزم تأیید امضای آنها به پروتکل پایه بهشدت وابسته است، انتزاع حساب و مکانیزمهای قابل جایگزینی تأیید امضا ممکن است در آینده به کاربران اجازه دهد از الگوریتمهای امضای متفاوتی استفاده کنند و فضای انعطافپذیرتری برای ارتقاهای پس از کوانتومی فراهم کنند.
بهعنوان مثال، EIP-8141 که هنوز در مرحله بحث است، مربوط به انتزاع حساب ذاتی اتریوم بوده و ممکن است پایهای مهم برای پشتیبانی از تأیید امضای انعطافپذیرتر در آینده شود. با این حال، زمان اجرای دقیق آن و رویکرد نهایی پیادهسازی هنوز نیازمند بحث و آزمون بیشتر جامعه است.
در مقایسه، چالشهای پیشروی بیتکوین متفاوت است.
زیرا با بهکارگیری مدل UTXO و ترکیبی از انواع پیچیده آدرسهای تاریخی و برخی داراییهای قدیمی که مدتها بیحرکت ماندهاند، بیتکوین نهتنها باید الگوریتمهای امضای جدید و ساختارهای خروجی را در نظر بگیرد، بلکه باید مسئله انتقال حجم عظیمی از داراییهای موجود را نیز حل کند. پیشنویسهای مربوطه در جامعه هنوز در مرحله پیشنهاد و هماهنگی قرار دارند.
علاوه بر این، برخی زنجیرههای عمومی دیگر از اجرای مهندسی مستقیمتری آغاز کردهاند. بهعنوان مثال، NEAR در جولای ۲۰۲۶ اعلام کرد که ارتقای شبکه اصلی آن از امضاهای پس از کوانتومی ML-DSA مبتنی بر FIPS 204 پشتیبانی میکند و به حسابها امکان افزودن کلیدهای ایمن در برابر کوانتومی را میدهد.
البته پشتیبانی از یک امضای پس از کوانتومی به معنای تکمیل انتقال تمام زنجیره عمومی و همه حسابها، برنامهها و زیرساختهای آن به سمت مقاوم در برابر کوانتومی نیست.
جمعبندی این تحولات نشان میدهد که چالشهای واقعی پیشروی صنعت متنوع هستند؛ از جمله تضمین امنیت نظری کافی طرحهای رمزنگاری جدید، موازنه بین اندازه امضا، هزینههای تأیید روی زنجیره، عملکرد گرهها، سازگاری سختافزاری و امکان ارتقای روان حسابهای موجود.
و این تغییرات لایه پروتکلی در نهایت بر کیفپولهایی که کاربران روزانه استفاده میکنند، اعمال میشوند.
برای کیفپول غیرمتمرکز چندزنجیرهای مانند imToken، ارتقاهای رمزنگاری آینده نیز تنها بهصورت بهروزرسانی ساده نسخه کافی نخواهد بود:
از یک سو، با ارتقای زنجیرههای عمومی مختلف، کیفپولها باید بهتدریج با انواع جدید حساب و آدرس، روشهای مدیریت کلید، مکانیزمهای امضای و تأیید تراکنشها سازگار شوند و ممکن است سازگاری با کیفپولهای سختافزاری، حسابهای قرارداد هوشمند و سیستمهای چندامضایی نیز دربرگرفته شود؛
از سوی دیگر، کیفپولها باید تغییرات فنی پیچیده زیرساخت را به عملیاتی ساده و قابلدرک برای کاربران معمولی تبدیل کنند. فرض کنید در آینده زنجیره عمومی رسمی از طرح امضای پس از کوانتومی جدیدی پشتیبانی کند؛ آنچه کاربران واقعاً اهمیت میدهند این است که آیا آدرسهای اصلیشان همچنان قابل استفاده هستند، آیا نیاز به ایجاد حساب جدید دارند، آیا عبارات نجات (mnemonic) و دستگاههای سختافزاری فعلیشان سازگان هستند و چگونه باید داراییهای موجود خود — از جمله توکنها، NFTها، داراییهای استیکشده و موقعیتهای DeFi — را مدیریت کنند؛
بعضی از این مسائل را میتوان تدریجاً از طریق قابلیتهای محصول کیفپول حل کرد، درحالیکه برخی دیگر منتظر پشتیبانی از سوی پروتکلهای زنجیره عمومی، قراردادهای هوشمند و کل اکوسیستم هستند.
همینطور است که هرچه ارتقای امنیتی زیرساخت پیچیدهتر باشد، فرآیند انتقال از سوی کاربر نیازمند آزمون دقیقتری است، نه اینکه ورودی گفتهشده «مقاوم در برابر کوانتومی با یک کلیک» بهسرعت راهاندازی شود.
پس در این مرحله، کاربران معمولی دقیقاً چه کاری باید انجام دهند؟
اولاً، هیچ نیازی به انتقال فوری تمام داراییها صرفاً به دلیل این بحث وجود ندارد. در حال حاضر شواهدی مبنی بر شکست واقعی الگوریتمهای امضای زنجیرههای عمومی پرطرفدار وجود ندارد. بهویژه از لینکهای ناشناخته و ابزارهای انتقال که با عنوان «ارتقاء ضد کوانتومی» منتشر میشوند، احتیاط کنید. هر عملیاتی که از شما میخواهد عبارت یادآور (mnemonic) یا کلیدهای خصوصی را وارد کنید یا شما را به امضا کردن تراکنشهای ناشناخته ترغیب میکند، باید با احتیاط بالا مورد بررسی قرار گیرد.
دوماً، برای داراییهای بزرگ و بلندمدت، میتوانید از این امروز عادتهای مدیریت آدرس خود را آگاهانه بهبود بخشید. مثلاً نوع زنجیره عمومی و آدرسی که استفاده میکنید را بشناسید، از استفاده مکرر و امضای غیرضروری برای آدرسهای دارایی با ارزش بالا بکاهید. اگر نیاز به تنظیم ساختار ذخیرهسازی دارایی دارید، ابتدا سازگاری کیف پول و شبکه را تأیید کنید، کلیدها را بهدرستی پشتیبانبرداری نمایید، آدرس دریافتکننده را تأیید کنید و ریسک انتقال را با تستهای کوچک و انجام عملیات بهصورت دستهای کاهش دهید.
در نهایت و مهمترین نکته که اغلب نادیده گرفته میشود: توانایی کیف پول در پشتیبانی از امضاهای پسازکوانتومی در آینده، و نیاز فعلی کاربران به انتقال داراییها، دو سؤال کاملاً متفاوت هستند.
پایان
در جهان بلاکچین، ما اعتماد را از طریق ریاضیات و کد ایجاد میکنیم.
از این منظر، برای یک شبکه مالی باز که قصد دارد در بلندمدت داراییهایی به ارزش تریلیونها دلار را حمل کند، هیچکس نمیتواند تضمین دهد که طرح رمزنگاری امنی که امروزه کافی است، در دهههای آینده نیازی به اصلاح نخواهد داشت.
اما این به معنای آن نیست که هر پیشرفتی در تحقیقات مرزی، مستلزم اقدام فوری کاربران عادی برای بازآرایی داراییهایشان باشد.
محققان رمزنگاری باید روی بدترین سناریوها تمرکز کنند، توسعهدهندگان زنجیرههای عمومی باید مکانیزمهای امنیتی جدید را از پیش طراحی کنند، تیمهای کیف پول باید پشتیبانی قابل اعتمادی برای ارتقاها و انتقالهای آینده فراهم کنند و کاربران عادی باید از تصمیمگیریهای عجولانه بر اساس اخبار تأییدنشده خودداری کرده و واقعاً ریسکها را درک کنند.
نیازی نیست فرض کنید بحران هماکنون در آستانه ورود است، و نباید ضرورت تکامل را نادیده گرفت. با ذهنی آگاه و با احتیاط عمل کنید.
برای هر دارنده توکن، این بهترین راه برای مواجهه با ناشناختههاست.