¿Podría THORChain enfrentar una persecución penal por los fondos robados de Bitget?
 Tapbit Wire
Tras el presunto robo de $387,5 millones a la exchange criptográfica Bitget por hackers norcoreanos la semana pasada, los investigadores lograron identificar y rastrear rápidamente las direcciones receptoras.
Gracy Chen, CEO de Bitget, exigió entonces de forma controvertida que la plataforma descentralizada de intercambios entre cadenas THORChain «negara servicio a esas direcciones». THORChain respondió:
«THORChain es descentralizada y permisionless, como Bitcoin, Ethereum y BNB Chain. ¿Qué responsabilidad deberían asumir Bitcoin, Ethereum y BNB Chain al manejar fondos robados conocidos?»
La medida fue controvertida, sobre todo porque el protocolo se detuvo de inmediato en mayo tras un robo de $10,7 millones de sus propios fondos. Además, THORChain ha retirado su clave de administración y no tiene forma sencilla de censurar direcciones, incluso si quisiera hacerlo.
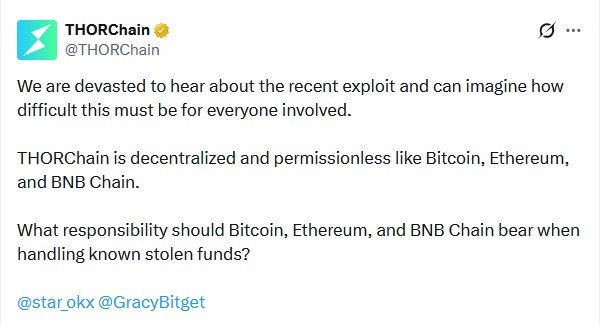
Fuente: THORChain
Esta misma controversia ya surgió antes, cuando THORChain se usó para intercambiar unos $1200 millones de los fondos robados en el hack de Bybit por $1460 millones. Casualmente, la clave de administración de THORChain se había retirado apenas 11 días antes. NEAR Intents adoptó un enfoque opuesto: su programa automatizado SHIELD bloqueó direcciones vinculadas al hack para evitar $50 millones en intercambios, e incluso rechazó la recompensa del 5 % que Bitget ofrecía por ello. Ahora NEAR Intents recibe críticas de los defensores radicales de la descentralización por no ser lo suficientemente permisionless. Para analizar los aspectos legales del caso, la revista entrevistó a Yuriy Brisov, de D&A Partners. Esta es una versión editada de la conversación.
Revista: Bitget pidió a THORChain que bloqueara los fondos vinculados al hack, y esta respondió que es descentralizada y permisionless. ¿Es eso una defensa legal? ¿Tienen la obligación de bloquear esas direcciones?
Brisov: Depende del grado de descentralización. Cuando bloquean ciertas direcciones, demuestran que sus nodos no son verdaderamente descentralizados. Es positivo para la comunidad que puedan usar ese poder para prevenir actividades maliciosas. Sin embargo, al mismo tiempo, se exponen a cualquier otra demanda legal. Su única protección es «somos descentralizados». En el caso de Uniswap, afirmaron: «Somos verdaderamente descentralizados y no podemos hacer nada». [Inversores demandaron a Uniswap tras comprar 38 tokens fraudulentos, pero un juez desestimó el caso en marzo —N. del E.]
Y esta es la defensa más sólida para cualquier protocolo DeFi. Si demuestran que pueden bloquear, controlar o interferir de algún modo —incluso de buena fe para prevenir fraudes— siguen expuestos a este tipo de reclamos: si tienen control, quizás dicho control no debería limitarse solo a casos obvios de fraude, sino extenderse también a temas de debida diligencia, KYC y medidas de prevención de lavado de dinero (AML).
Revista: NEAR Intents bloqueó esas direcciones y Bitget les agradeció. ¿Significa eso que NEAR ha demostrado que Intents no es descentralizada y, por tanto, deberá intervenir en muchos otros casos?
Si demuestran que tienen control sobre los activos, potencialmente se exponen a todas las reclamaciones posibles relacionadas con esquemas de bombeo y voladura (pump-and-dump), volatilidad u otras acciones perjudiciales para inversores. Estos podrían argumentar ahora: «Ustedes sí tienen control. ¿Por qué lo ejercen en un caso y no en otro? ¿Por qué no verifican a todos los emisores de tokens en su plataforma? ¿Por qué no exigen formularios de KYC como cualquier exchange centralizada?»
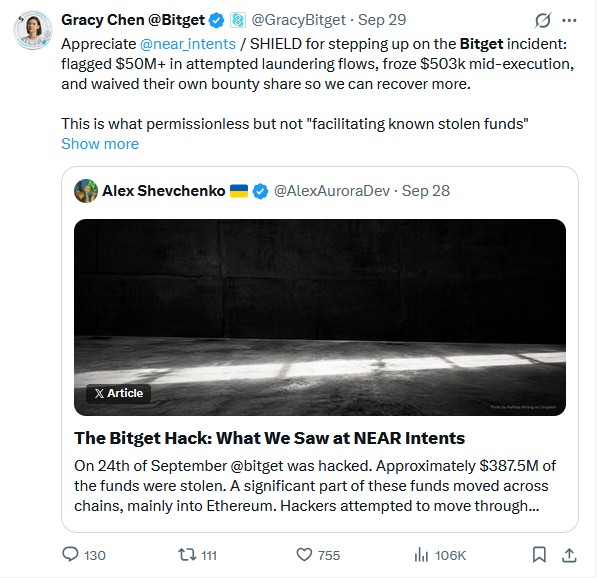
Fuente: Gracy Chen
Revista: THORChain argumenta que la paralización del protocolo en mayo fue inicialmente activada por un sistema automático y que carecen de capacidad para bloquear ciertas direcciones. Si esto es cierto, ¿constituye una defensa?
Brisov: Podría serlo. Aún no lo sabemos, pues no se ha impugnado. Pero cualquier nivel de control debilita a un proyecto DeFi frente a cualquier demandante.
Revista: Por otro lado, el protocolo podría actualizar su software para bloquear ciertas direcciones, si así lo deseara. ¿Podría un proyecto tener problemas legales por negligencia o imprudencia si no implementa una medida así?
Depende de cómo se implemente técnicamente. Supongamos que hay un oráculo que detecta automáticamente cualquier IP norcoreana y la bloquea, sin intervención humana —«hay un hacker norcoreano, ¡bloquémoslo!». Entonces está bien. Pero si hay un equipo que supervisa la situación y decide: «Vemos que es una actividad ilícita; bloqueamos estas direcciones manualmente», desde el punto de vista legal —aunque sea un acto positivo y beneficioso para la comunidad— el proyecto deja de considerarse plenamente descentralizado, perdiendo así la protección que brindan regulaciones como MiCA [leyes europeas sobre mercados de activos criptográficos] o la postura general de la SEC y la CFTC: si eres plenamente descentralizado, no puedes ser responsable de las acciones de los participantes en tu ecosistema.
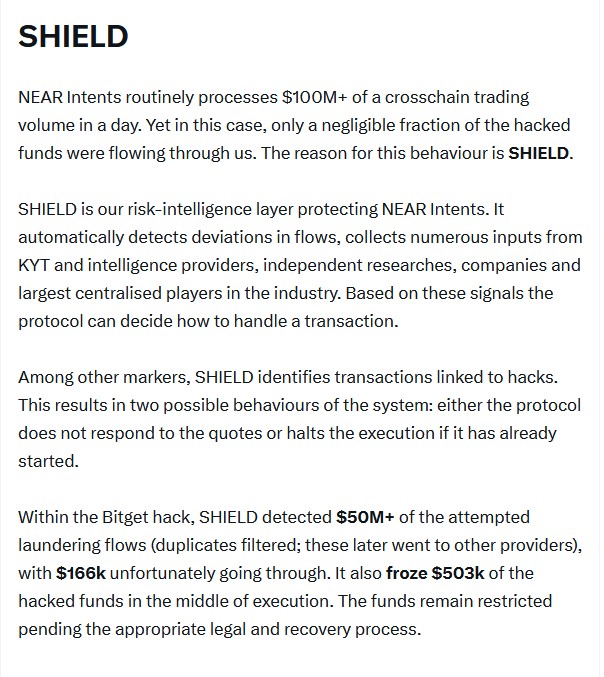
Fuente: Alex Shevchenko
Revista: La tecnología de NEAR se llama SHIELD y es un proceso automatizado que identifica direcciones asociadas con hackeos conocidos en blockchains públicos y luego las bloquea para impedirles acceder automáticamente a Intents. ¿Significa eso que es más probable que se considere descentralizada?
Brisov: Definitivamente. Demuestran ser actores de buena fe que intentan incorporar medidas de protección en sus protocolos. No hay un equipo de cumplimiento ni personas que controlen manualmente la operación. Es una solución inteligente, y así es como recomendamos a todas las empresas DeFi.
Revista: En febrero de 2025, THORChain retiró la clave de administrador que les permitía realizar ese tipo de cambios unilaterales. Al no tener clave de administrador y contar con cien validadores, ¿eso los hace lo suficientemente descentralizados?
Brisov: Más probable que no, pero no podemos afirmarlo con certeza. Yo diría que sí.
Revista: THORChain no es un mezclador. Puedes tomar fondos robados de Bitget e intercambiarlos en THORChain, pero al salir por el otro extremo seguirán vinculados de forma transparente a los hackers de Bitget. ¿Cómo encaja eso con la definición de blanqueo de capitales? ¿O es receptación de bienes robados?
Brisov: No veo cómo podrían ser responsables de blanqueo de capitales, pues incluso Tornado Cash, que en cierta medida fue creada para blanquear dinero [evitar sanciones estadounidenses, ya que los contratos inteligentes inmutables no son bienes sancionables en términos de blanqueo de capitales —Ed.], lo evitó.
La ley estadounidense clasifica algo como bien o no bien. El blanqueo de capitales consiste en mover ilegalmente un bien mediante canales legales. Se obtienen ganancias de actividades ilícitas (que constituyen un bien) y luego se trasladan por ciertos canales para hacerlas parecer legítimas. Pero los contratos inteligentes no son bienes en absoluto: no los controlas ni los posees. Así fue como Tornado Cash ganó su caso judicial contra las sanciones de la OFAC, al demostrar que carecía de todo control sobre sus contratos inteligentes.
Revista: El hackeo de Bybit ocurrió hace 18 meses. ¿Significa eso que no se tomará ninguna acción legal contra THORChain, o estos casos simplemente tardan mucho?
Brisov: Sin duda podría ocurrir en el futuro. Tras el caso de Bybit, se expusieron seriamente a posibles demandas.
Revista: Grandes preguntas: ¿Satoshi realmente posee 1,1 millones de bitcoins?