El hackeo de $6.300 millones de Binance se atribuye a TraderTraitor; ¿cuál es su relación con Lazarus?
 Tapbit Wire
El 1 de noviembre, la Oficina Federal de Investigación (FBI) de EE.UU. emitió una alerta que atribuye los $6.300 millones robados a Binance el 29 de octubre a Corea del Norte. La alerta emplea el término «TraderTraitor».
Si busca este nombre, encontrará que los casos de $1.500 millones en Bybit, $300 millones en Bitget y otros importantes incidentes cripto anteriores están todos vinculados a él.
TraderTraitor no es una empresa ni una casilla en un organigrama. Es un nombre en clave que el gobierno estadounidense asignó a una categoría de comportamiento.
En abril de 2022, la FBI, la Agencia Estadounidense de Ciberseguridad e Infraestructura (CISA) y el Departamento del Tesoro de EE.UU. emitieron conjuntamente la alerta AA22-108A, su primera aparición oficial. En ese momento, hacía referencia a varios troyanos disfrazados de software de trading cripto, como DAFOM, TokenAIS y CryptAIS, con interfaces convincentes que robaban claves privadas tras su instalación.
Los responsables han sido conocidos en la industria como Grupo Lazarus, APT38, BlueNoroff y Stardust Chollima. No son cuatro equipos distintos: Lazarus es el nombre general; APT38 (Mandiant), BlueNoroff (Kaspersky) y Stardust Chollima (CrowdStrike) son tres denominaciones que distintas empresas de ciberseguridad dieron a la misma operación lucrativa.
Dos años después, la etiqueta se aplicó a conductas específicas. El 23 de diciembre de 2024, la FBI, el Centro de Delitos Cibernéticos del Departamento de Defensa de EE.UU. y la Agencia Nacional de Policía de Japón atribuyeron conjuntamente el robo de $300 millones a DMM, usando por primera vez la frase «actores cibernéticos norcoreanos rastreados como TraderTraitor», e incluyendo sus tres alias: Jade Sleet (Microsoft), UNC4899 (Google) y Slow Pisces (Palo Alto).
La información ahora es bastante clara: TraderTraitor es la unidad dentro del grupo Lazarus especializada en activos cripto y actualmente la más rentable. Desde al menos 2020, se ha centrado exclusivamente en blockchain: plataformas de trading, DeFi, proveedores de servicios de billeteras, fondos cripto y particulares con grandes cantidades de monedas.
Del robo bancario al robo en plataformas de trading
Lazarus es un nombre general que abarca desde la eliminación de los discos duros de Sony Pictures en 2014 hasta la transferencia de fondos del Banco Central de Bangladesh en 2016.
Por ejemplo, en el caso del Banco Central de Bangladesh, los perpetradores eran conocidos como APT38, también llamado BlueNoroff. En febrero de 2016, falsificaron instrucciones SWIFT (el sistema internacional de mensajería para transferencias interbancarias) para intentar trasladar $1.000 millones desde la cuenta del Banco Central de Bangladesh en la Reserva Federal de Nueva York. Lograron sustraer $81 millones, ya que un error ortográfico en una transferencia hizo que un banco intermediario la bloqueara.
Las técnicas de estudio de procesos bancarios, identificación de brechas en revisiones manuales y falsificación de instrucciones fueron luego trasladadas íntegramente a plataformas de trading cripto.
Alrededor de 2020 comenzaron a actualizar sus métodos, enfocándose en el espacio cripto. Las razones son evidentes: dinero sin regulación y liquidez considerable.
Existen varios tipos de métodos de ataque.
El primero es la contratación falsa: reclutadores contactan en LinkedIn, mantienen una conversación amena y finalmente envían una «prueba de codificación previa a la contratación» o un instalador de una «herramienta interna». Una vez instalado, el equipo queda bajo su control. Así se perdieron los $620 millones de Ronin.
El segundo es la cadena de suministro: en lugar de engañar a personas, contaminan las cadenas de herramientas de desarrolladores: repositorios maliciosos en GitHub, paquetes envenenados en npm, proveedores de servicios de identidad como JumpCloud. Si una persona cae, una cadena de empresas asociadas sigue igual.
El tercero consiste en alterar directamente transacciones. En el caso japonés de DMM, robaron las credenciales de acceso de la otra parte, infiltraron las comunicaciones internas de la empresa de billeteras Ginco y modificaron una transferencia que debía ser normal. En el caso de Bybit, hackearon la computadora de un desarrollador de Safe{Wallet}, insertaron un script en el frontend web, de modo que el firmante veía una página normal, pero firmaba una transacción distinta.
Esto también incluye el incidente de Binance esta vez.
Los atacantes se prepararon con 36 horas de antelación, firmaron 50 autorizaciones EIP-7702 —una nueva función de Ethereum que permite a una billetera «alquilar» temporalmente un programa— y luego hicieron que la billetera caliente de Binance transfiriera los fondos ella misma; todo en 40 minutos, en 10 redes. Una firma de seguridad concluyó: muy probablemente ya habían vulnerado el sistema de firmas de Binance.
Monto involucrado en los delitos de esta organización
Los doce casos más famosos: 9700 millones de dólares.
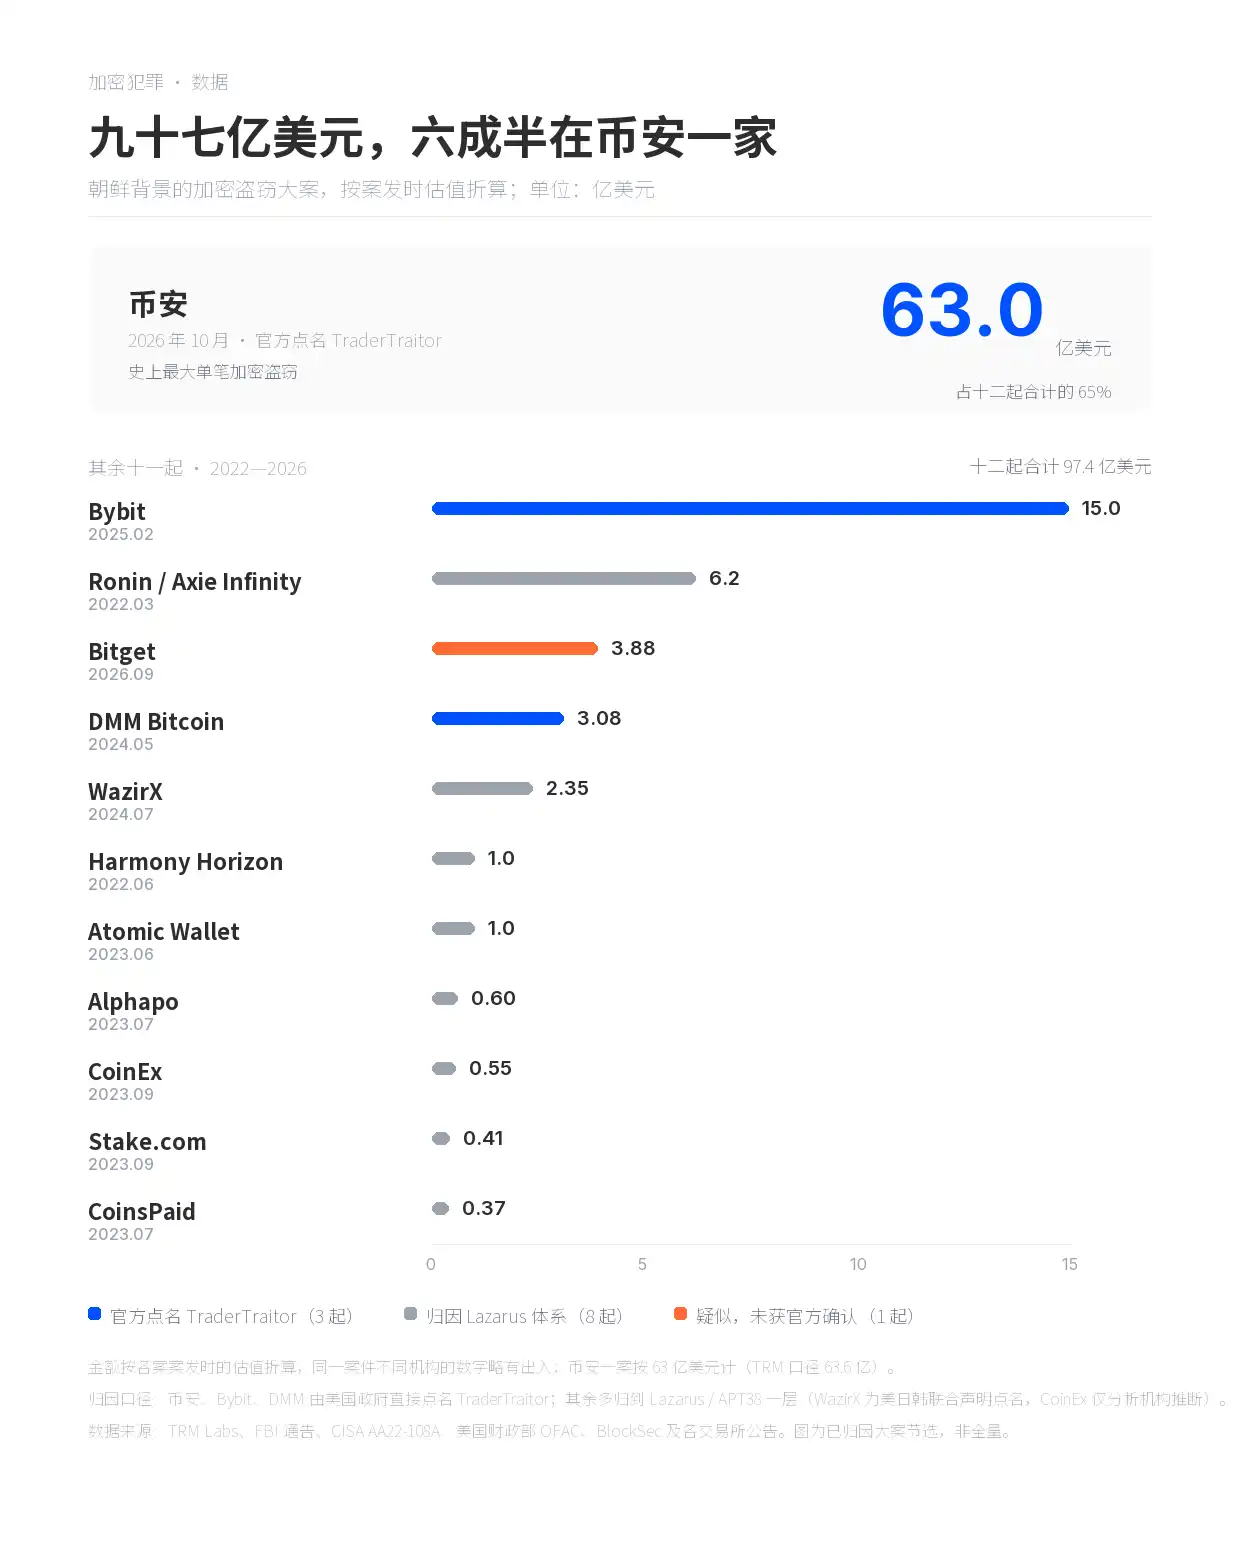
Solo Binance representa 6300 millones de dólares. Los once restantes (2022–2026) suman 3440 millones de dólares en total.
Bybit: 1500 millones de dólares (frontend alterado); Ronin: 620 millones (reclutamiento fraudulento); Bitget: 388 millones (instrucciones falsas de retiro integradas al sistema de billeteras).
DMM: 308 millones; WazirX: 235 millones; Harmony y Atomic: 100 millones cada uno; Alphapo: 60 millones; CoinEx: 55 millones; Stake: 41 millones; CoinsPaid: 37 millones.
En el gráfico, solo Binance, Bybit y DMM fueron nombrados directamente como TraderTraitor por el gobierno estadounidense. Ronin, Harmony, Stake, Alphapo, CoinsPaid y Atomic fueron atribuidos por el FBI a Lazarus/APT38; WazirX fue mencionado en una declaración conjunta de EE.UU., Japón y Corea del Sur en enero de 2025; CoinEx fue inferido únicamente por firmas de análisis en cadena. Varios organismos sospechan que el caso Bitget está vinculado a TraderTraitor, pero ninguno lo ha atribuido formalmente.
Según TRM, Corea del Norte ha perpetrado cien casos desde 2017, por unos 12 800 millones de dólares; 7400 millones hasta la fecha en 2026; el 85 % del robo global de activos cripto en 2026 se atribuye a Corea del Norte. Esta tabla muestra solo doce de ellos.
Personas identificables
Hay varios hackers norcoreanos nombrados por funcionarios estadounidenses, cuyas fotos han sido publicadas. Park Jin Hyok, Jon Chang Hyok y Kim Il aparecieron en la acusación de febrero de 2021; en 2024 se añadió Rim Jong Hyok, con recompensa de 10 millones de dólares.
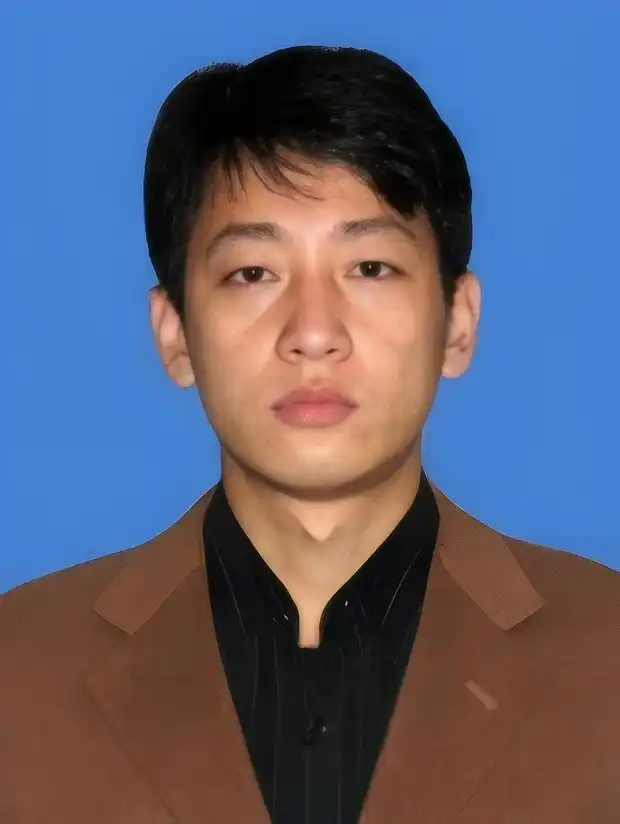
Park Jin Hyok, buscado por el FBI
Park Jin Hyok fue uno de los primeros acusados: en junio de 2018, el Departamento de Justicia de EE.UU. presentó cargos penales contra él, y la acusación se hizo pública en septiembre del mismo año. Se indicó su participación en el ataque a Sony Pictures (2014), WannaCry (2017) y la transferencia de 81 millones de dólares del banco central de Bangladesh (2016). Sigue prófugo y nunca ha comparecido ante un tribunal.
Seguimiento del hackeo de Binance
Binance ha cubierto cerca del 90 % con fondos corporativos, el fondo SAFU y el fondo de seguros de futuros; el 10 % restante está en tokens ilíquidos. Todas las pérdidas las asume la empresa, no los usuarios.
Al 1 de noviembre, unos 2700 millones de dólares (≈42 %) han sido congelados por emisores de stablecoins y el Consejo de Seguridad de Arbitrum. Los atacantes aún poseen 420 000 ETH y 18 270 BTC, valorados en unos 2400 millones de dólares.
El modus operandi de lavado sigue siendo el habitual: puentes multi-cadena para cambiar de red, servicios como THORChain para intercambiar monedas, mezcladores para agrupar y dispersar fondos de muchas personas, y finalmente operaciones fuera de exchanges.
Esta vez hubo algunos contratiempos. THORChain retrasó accidentalmente el lavado de fondos robados de Binance debido a una reorganización de la cadena de Ethereum. Esta reorganización provocó que THORChain emitiera erróneamente un reembolso duplicado a un usuario que depositó 10 ETH, lo que desencadenó una pausa de emergencia del protocolo, impidiendo temporalmente todos los intercambios multi-cadena, incluso los de lavadores vinculados a grupos de hackers norcoreanos.
La última vez, los fondos robados de Bitget pasaron por THORChain, que no los congeló en absoluto, alegando que la descentralización impide su congelación; pero eso no fue lo que dijeron cuando ellos mismos sufrieron un hackeo. Si THORChain reanuda sus servicios y los fondos robados de Binance vuelven a pasar por allí, es incierto qué excusa darán esta vez.


