La ilusión de seguridad en la industria de criptomonedas vista desde el robo a Binance: congelación, compensación y centralización
 Tapbit Wire
En la madrugada del 30 de octubre, hora de Pekín, Binance sufrió un ataque de hackers, y activos de varias billeteras calientes en distintas blockchains fueron transferidos sucesivamente. Ese mismo día, Binance confirmó que el impacto total de este incidente de seguridad fue de aproximadamente 6300 millones de USD, de los cuales unos 3000 millones quedaron congelados en cadena, y prometió cubrir todas las pérdidas con el fondo SAFU y fondos propios de la empresa.
Según su valor al momento del robo, este es el mayor robo registrado en la historia de la industria de criptomonedas, aproximadamente cuatro veces el monto sustraído en el caso de Bybit de 2025. Tras la noticia, el bitcoin cayó brevemente por debajo de los 77 000 USD y el BNB se desplomó casi un 10 %.
Además de los 3000 millones de USD congelados, ¿adónde fueron los activos restantes? Binance afirmó que se trató de un ataque complejo; ¿cómo manipularon los atacantes el sistema de firmas de la plataforma para su beneficio? ¿Qué implica, en términos de coste, la promesa de compensación total?
1. 50 autorizaciones prefirmadas, 3 minutos y 24 segundos para vaciar la billetera caliente principal de Binance
El proceso de salida de fondos durante la noche del ataque fue recopilado por ChainCatcher en el artículo «Revisión integral del robo de 5600 millones de USD a Binance: He Yi afirma que todas las pérdidas robadas serán cubiertas». Revisiones posteriores en cadena realizadas por diversas partes añadieron más detalles sobre el ataque.
Según el análisis del cofundador de Cobo, Shen Yu, los atacantes habían preparado previamente una lista de transferencias que abarcaba 64 tokens y realizaron dos ensayos con una billetera de prueba, el último unos tres horas y media antes del ataque real. Yu Xian, fundador de Slow Mist, indicó que las operaciones del hacker fueron algo toscas, pero que habían realizado preparativos exhaustivos antes de actuar.
Según estadísticas de TRM Labs, las primeras billeteras afectadas fueron cinco en el XRP Ledger, a las 4:05 a. m., unos 20 minutos antes de las grandes transferencias en Ethereum. Posteriormente, se produjeron transferencias sucesivas en billeteras de Solana, Bitcoin, Tron y otras blockchains, involucrando finalmente diez cadenas.
En Ethereum, tanto el análisis de Shen Yu como el de la empresa de seguridad Blockaid mostraron que los atacantes difundieron a las 4:20 a. m. una transacción que contenía 50 autorizaciones dirigidas a la billetera caliente Binance 14 de Binance.
Mediante el mecanismo EIP-7702, billeteras normales pueden delegar derechos de ejecución a un contrato inteligente firmando autorizaciones, aunque cada autorización solo es válida para el número de secuencia de esa transacción específica.
Como Binance 14 procesaba continuamente retiros de usuarios, el número de secuencia cambiaba constantemente. Los atacantes habían preparado con antelación 50 firmas consecutivas para números de secuencia, una de las cuales coincidió, y 3 minutos y 24 segundos después, los activos de la billetera fueron transferidos de golpe.
Tras ello, la delegación permaneció vigente: tan pronto como ingresaban nuevos fondos a la billetera, eran retirados de inmediato. La última transferencia registrada por TRM Labs ocurrió a las 7:56 a. m. Al salir los activos de la billetera de Binance, comenzó una carrera entre congelación y transferencia.
2. Aproximadamente 3000 millones de USD congelados; 18 000 BTC aún en manos de los hackers
Los emisores de stablecoins actuaron primero. 37 minutos después de la transferencia principal, Tether congeló más de 970 millones de USDT en la billetera receptora principal. El CEO de Tether, Paolo Ardoino, declaró posteriormente que se habían congelado más de 1560 millones de USDT relacionados con este incidente.
Jeremy Allaire, CEO de Circle, también afirmó que Circle había congelado más de 800 millones de USDC. Ripple congeló 40,54 millones de RLUSD y World Liberty Financial congeló también USD1 relacionado.
Según estadísticas en cadena, de los aproximadamente 3750 millones de USD transferidos en Ethereum, unos 2400 millones han sido congelados; de los aproximadamente 630 millones transferidos en Tron, unos 380 millones han sido congelados.
Los atacantes anticiparon claramente esta situación. Shen Yu señaló que, durante el ataque, intercambiaron parte de los USDT y otros activos congelables por ETH para evadir las congelaciones de los emisores. Según TRM Labs, los atacantes vendieron unos 325 millones de USDT a market makers con un descuento superior al 10 %, obteniendo aproximadamente 122 000 ETH.
La plataforma de análisis en cadena Lookonchain detectó que los atacantes también vendieron siete tokens, incluidos UNI, ENA y PEPE, obteniendo en total unos 70 000 ETH. El analista en cadena Yu Jin lamentó que el único ganador en este mercado es el hacker.
Según estadísticas de Arkham, los emisores han congelado unos 2800 millones de USD, mientras que los activos que aún pueden transferir los hackers ascienden a unos 2900 millones de USD, principalmente 496 000 ETH repartidos en diez direcciones y 18 270,2 BTC distribuidos en 19 direcciones sin movimientos desde las 4:48 a. m.
El ETH ha comenzado a transferirse; según la plataforma de monitoreo en cadena Onchain Lens, los atacantes transfirieron más de 17 000 ETH a una nueva dirección la tarde del día 30.
Respecto a la identidad de los atacantes, TRM Labs los atribuyó con alta confianza al grupo norcoreano TraderTraitor, que el FBI ya había identificado como autor intelectual del caso Bybit.
El investigador en cadena ZachXBT señaló que los atacantes podrían ser el grupo norcoreano Lazarus y descubrió que fondos del robo a Binance y del caso Bitget de septiembre fluyeron a la misma dirección mediante THORChain y se mezclaron.
Yu Xian, fundador de Slow Mist, afirmó también que los fondos del hacker de Binance estaban vinculados a la dirección del hacker del robo a Phemex a principios de 2025, vinculado a hackers norcoreanos.
No obstante, TRM Labs señaló que esta vez los atacantes usaron principalmente exchanges de market makers y protocolos de préstamos para transferir fondos, lo cual difiere del uso extensivo de puentes entre cadenas en el caso Bybit.
3. Binance promete compensación total; la investigación continúa
Tras detectar las transferencias anómalas, Binance declaró inicialmente que había advertido informes sobre posibles problemas de seguridad, pero aún no confirmaba si los fondos de los usuarios resultaron afectados.
Alrededor de las 5:52 a. m., Binance indicó que algunos retiros de usuarios se habían bloqueado por errores técnicos.
Unos 20 minutos después, anunció oficialmente que los retiros se reanudarían tras resolver completamente los problemas de seguridad y suspendió posteriormente el trading Binance Alpha.
Alrededor de las 8 a. m., He Yi, cofundador de Binance, declaró que la empresa asumiría todas las pérdidas robadas.
Alrededor de las 8:30 a. m., Binance anunció la suspensión de todos los depósitos y retiros.
A las 10:23 a. m., Binance publicó resultados preliminares de la investigación, indicando que el incidente podría implicar el hackeo del portátil de un ingeniero DevOps, lo que permitió al atacante acceder a un contenedor de servicio y enviar transacciones no autorizadas de retiro. Hasta ahora no se ha hallado evidencia de filtración de claves privadas de billeteras.
Al avanzar la investigación, a las 12:36 p. m., Binance declaró que los depósitos operaban normalmente y que los retiros se reanudarían en 48 horas tras completar las mejoras de seguridad, indicando que el incidente tuvo múltiples causas y que el punto de entrada pudo ser un ordenador hackeado.
A las 4:56 p. m., Binance informó que nuevas investigaciones habían revelado más puntos de intrusión, lo que indica un ataque complejo.
La gestora de la comunidad china de Binance, sisi, explicó que el hackeo del ordenador de un empleado fue solo el punto de partida del ataque, y que no hubo ningún caso en que un ingeniero específico pudiera transferir fondos con un solo clic. El co-CEO Richard Teng afirmó que la investigación no responsabiliza a ninguna persona.
Cabe mencionar que, justo tres días antes del incidente, Binance había anunciado que su equipo de seguridad había identificado y bloqueado varios ataques relacionados con Corea del Norte durante la semana anterior, y advirtió que los hackers norcoreanos inducen a sus objetivos a ejecutar programas maliciosos mediante entrevistas de trabajo falsas y pruebas de código.
Respecto a la compensación, Binance declaró que cubriría todas las pérdidas mediante el fondo SAFU y los fondos propios de la empresa, y publicaría una nueva prueba de reservas tras finalizar las reparaciones. CZ indicó que las pérdidas ascendían a unos 6000 millones de USD, de los cuales 3000 millones fueron congelados, el fondo SAFU era de unos 1000 millones y el déficit restante rondaba los 2000 millones.
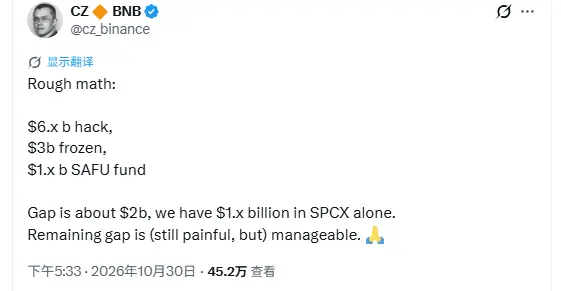
Afirmó que Binance invirtió 500 millones de dólares cuando Musk adquirió Twitter, y las acciones de SPCX obtenidas valen ahora más de 1000 millones, lo que cubre gran parte de la brecha restante; la parte restante sigue siendo dolorosa, pero manejable.
He Yi respondió posteriormente que los ingresos anuales de la empresa bastan para cubrir las pérdidas, por lo que no es necesario vender acciones de SpaceX por ahora.
Anteriormente, el bloguero cripto Crypto Brave estimó, basándose en estimaciones externas de ingresos anuales de 16 000 a 17 000 millones de dólares (Forbes, etc.), que Binance podría recuperar las pérdidas en menos de un año.
4. El BTC robado difícilmente genera presión de venta; la suspensión de retiros tiene mayor impacto
Tras conocerse la noticia, el mercado cripto cayó generalmente. Los datos indican que, una hora después del ataque, se liquidaron 627,7 millones de dólares en toda la red, de los cuales 606,6 millones correspondieron a posiciones largas y 344,8 millones a Binance únicamente.
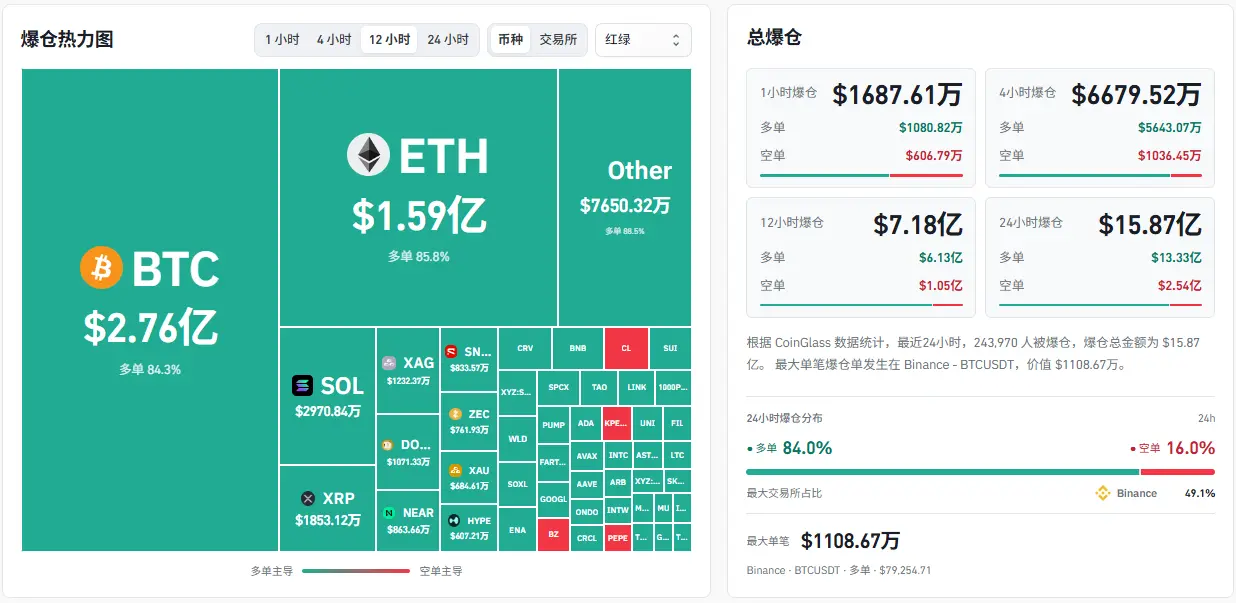
Con 18 000 BTC en manos de los hackers, la preocupación más inmediata del mercado es la presión de venta. El analista cripto Benson Sun considera difícil que este BTC genere realmente presión de venta: no existe un mezclador grande y líquido como Tornado Cash en Bitcoin, y las direcciones relacionadas serán marcadas por exchanges importantes y empresas de análisis on-chain. Dividir direcciones y mezclar monedas es un proyecto que lleva años, y luego aún deberían venderse con descuento mediante transacciones OTC. En su opinión, el BTC robado parece bajista, pero en realidad equivale a un bloqueo encubierto.
El KOL cripto Australian Lion también señaló que servicios de mezcla como ChipMixer, Bitcoin Fog y Samourai han sido clausurados o procesados judicialmente recientemente. La mayoría de los exchanges centralizados también aplican KYC estrictos y colaboran en la congelación de fondos. En 2016, Bitfinex sufrió un hackeo de unos 120 000 BTC, y el hacker solo lavó una pequeña parte. Seis años después, las autoridades estadounidenses recuperaron unos 94 000 BTC.
Bobby Lee, fundador de Ballet (empresa de almacenamiento cripto), afirmó que es muy probable que estos bitcoins no se recuperen. Para Binance es imposible recuperarlos, y para el hacker también es difícil venderlos, por lo que esta parte de BTC podría permanecer inactiva en la cadena durante mucho tiempo.
La situación con ETH es distinta. Benson Sun señaló que numerosos tokens ERC-20 fueron intercambiados por ETH y luego enviados a Tornado Cash, dificultando mucho su rastreo. La presión real sobre el mercado podría ascender a varios miles de millones de dólares.
Las altcoins cayeron aún más: tokens como Solana y XRP registraron caídas superiores a las de Bitcoin y Ethereum. El KOL Seven Research cree que esto se debe directamente a la suspensión de retiros. La mayoría de los market makers e instituciones cuantitativas tienen sus cuentas principales de margen en Binance y muchas realizan arbitraje entre exchanges o cobertura. Al suspenderse los retiros, su cadena de financiación se bloquea inmediatamente. Al continuar la volatilidad del mercado, no pueden retirar fondos de Binance para reponer márgenes en otras plataformas y deben liquidar forzosamente posiciones en otros exchanges y on-chain para obtener efectivo.
Seven Research también mencionó que muchos exchanges secundarios y terciarios, plataformas de gestión patrimonial y tesorerías de proyectos concentran sus fondos en cuentas institucionales de Binance. Si la suspensión de retiros se prolonga, estas plataformas podrían enfrentar una corrida bancaria.
Algunas instituciones ya han actuado. Amanda He, directora de inversiones de ChainUp Investment, dijo a Reuters que vendieron todas sus posiciones en Binance, transfiriendo primero lo posible y vendiendo lo no transferible por stablecoins.
Sobre las perspectivas del mercado, el operador cripto Bonk Guy afirmó que no cree que el mercado haya salido del peligro. Recordó la masiva liquidación del 11 de octubre pasado, cuando muchos pensaron que el fondo llegaría inmediatamente, pero el mercado experimentó un largo período de estancamiento. Por ello, recomienda cautela al buscar fondos y prevenir una segunda caída.
Los inversores también lamentan que ganar dinero en el mercado cripto sea cada vez más difícil y aún más difícil protegerlo.
V. La clave privada está segura, pero el proceso de firma fue comprometido
Más allá de las fluctuaciones de precios, lo que ha hecho al sector más vigilante ante este incidente son los problemas de seguridad revelados.
Binance afirma que no se ha detectado ninguna fuga de claves privadas y que el atacante parece no necesitarlas. TRM Labs señaló que las billeteras desde las que se transfirieron activos están distribuidas en diez cadenas, con distintos tipos de claves y esquemas de firma, pero todas generaron firmas válidas para el atacante en unos treinta minutos.
La explicación más probable es que el atacante obtuvo la capacidad de hacer que el sistema de firma de billeteras calientes de Binance firme transacciones a su antojo.
Las 50 autorizaciones fueron firmadas previamente en lote, lo que indica que este acceso podría tener un límite temporal o requerir solicitudes de firma mediante un sistema determinado.
Ido Ben-Natan, CEO de la empresa de seguridad Blockaid, también considera que esto se asemeja a una violación de la infraestructura de firma, sin que se haya filtrado la clave privada. Shen Yu también opina que el problema central podría radicar en el proceso de firma. Hasta ahora no se han detectado vulnerabilidades en contratos y aún está por confirmar si Binance sufrió una fuga de clave privada o una explotación del sistema de firmas.
Sin embargo, 23pds, director de seguridad de la información de Slow Mist, se inclina más por la hipótesis de una fuga de clave privada. Seven Research también considera que el hecho de que el atacante vaciara otra billetera inteligente bajo Binance sugiere que la clave privada principal podría haber caído en manos del hacker.
Las discusiones en la industria pasaron rápidamente a la defensa. Xu Mingxing, fundador de OKX, afirmó que la seguridad no debe convertirse en un campo de competencia comercial. Sugirió reforzar la verificación y añadir retrasos de seguridad para retiros masivos a direcciones no verificadas y transacciones que otorguen permisos a contratos inteligentes, aplicando estas restricciones directamente en la capa de firma criptográfica, de modo que ni siquiera una brecha en el sistema de gestión de billeteras las pueda eludir. También pidió establecer un mecanismo de colaboración sectorial para congelar legalmente activos robados sospechosos cuando sea necesario.
Han Lin, fundador de Gate, compartió una solución de bóveda: la clave privada se divide en tres fragmentos mediante MPC, custodiados por el dispositivo del usuario, Gate y una institución externa de recuperación ante desastres. Las transferencias de activos tienen un retraso de 48 horas, durante el cual el usuario puede congelarlas en cualquier momento.
Cabe mencionar que, pocas horas antes del incidente, Microsoft publicó un informe que evalúa el nivel de uso de IA por ocho grupos de hackers norcoreanos, tres de los cuales ya integran la IA en sus procesos diarios de ataque. No obstante, aún no se ha confirmado si se usó IA en este ataque.
Yishi, fundador de la empresa de billeteras hardware OneKey, considera que ni Bybit ni Binance sufrieron un robo directo de sus claves privadas; el atacante comprometió el proceso de aprobación de transacciones, un riesgo que también existe en el almacenamiento frío.
Yishi citó al mayor ETF de Bitcoin del mundo, IBIT, como ejemplo. Según estimaciones de CoinGlass, IBIT actualmente custodia unos 760 000 BTC, principalmente en Coinbase. Aunque BlackRock planea añadir a Anchorage Digital como custodio adicional en 2025, según el último informe trimestral no hay planes de transferencia. El seguro contra delitos comerciales de 320 millones de dólares declarado por Coinbase se comparte entre todos sus clientes y cubre menos del 1 % del valor actual de IBIT.
Si ocurre un robo importante y los activos no pueden recuperarse ni compensarse adecuadamente, las pérdidas podrían recaer sobre los titulares del ETF. Existen sospechas de que IBIT se ha convertido en blanco del ataque.
Mientras tanto, fondos fluyen hacia IBIT. Du Jun, cofundador de Huobi, señaló que oficinas familiares a las que configuró BTC años atrás, tras experimentar hackeos de exchanges e incidentes de seguridad en la cadena de suministro de billeteras frías, han convertido todo su BTC en IBIT, y algunas incluso vendieron monedas directamente para comprar oro físico. Algunos inversores cripto consideran que poseer Bitcoin al contado es una opción más fiable.
VI. Resurge la controversia sobre los derechos de congelamiento y se examinan los límites de la intervención en cadena
Cuando tanto la clave privada como el proceso podrían estar comprometidos, el congelamiento en cadena se ha vuelto un medio clave para recuperar activos.
La mañana del día 30 a las 8:19 a. m., Arbitrum emitió un comunicado indicando que su comité de seguridad había tomado medidas de emergencia para transferir 74 559 805 ARB y 8 425 ETH desde una dirección relacionada con el ataque a Binance en Arbitrum One a una billetera intermedia congelada, valorada en unos 30 millones de dólares.
Estos activos solo pueden operarse ulteriormente por el comité de seguridad o accederse mediante votación de gobernanza del DAO de Arbitrum.
Algunos analistas señalaron que el comité de seguridad actualizó temporalmente un contrato del sistema para ejecutar la transferencia en nombre de la dirección del atacante y luego restauró la implementación original, todo sin requerir la firma del atacante.
Según los estatutos de Arbitrum, dichas acciones de emergencia requieren la aprobación de al menos 9 de los 12 miembros del comité. En abril de este año, Arbitrum congeló 30 766 ETH en el caso de robo de KelpDAO de la misma manera, ambas veces dirigidas a fondos atribuidos a Corea del Norte.
El analista en cadena Yu Jin bromeó diciendo que el hacker quizás no esperaba que Arbitrum pudiera transferir dinero directamente desde su billetera. El acto de congelamiento en sí ha generado más debate.
Los partidarios consideran justificado congelar los activos del hacker. El analista cripto yyy afirmó que el propósito de la descentralización es combatir el poder y servir al público. Si medios centralizados ayudan al público, es digno de elogio, y congelar los activos del hacker entra en esa categoría.
Los escépticos se centran principalmente en los límites del poder. El investigador cripto CyberSatoshi considera que el ETH en la red principal de Ethereum es inmutable, pero los saldos en Rollup los gestiona una multisignatura 12-de-9, y la soberanía de los activos de L2 depende de las claves administrativas que controlan el puente cruzado. Algunos analistas también han planteado la pregunta de en qué circunstancias la gobernanza blockchain debería tener el poder de transferir forzosamente activos sin la firma del propietario, lo que aún requiere límites más claros.
Tras el congelamiento, la cuestión de la propiedad de los activos también es un dilema. El ETH congelado en el caso de KelpDAO se destinaba originalmente a compensar a los usuarios afectados, pero a principios de mayo, un grupo de acreedores con sentencias antiterroristas contra Corea del Norte, aún no indemnizados, solicitó una orden de restricción ante un tribunal estadounidense, alegando que dicho ETH pertenece a bienes de Corea del Norte. El 8 de mayo, el tribunal federal del Distrito Sur de Nueva York autorizó al DAO de Arbitrum a votar para transferir los activos a Aave LLC, pero la orden de restricción se transfirió junto con los activos, reservándose el tribunal su fallo sobre la disputa central.
Al momento de la publicación, los retiros de Binance aún no han reanudado y, según el cronograma oficial, se espera que reinicien el 1 de noviembre. Cuándo se publicará la prueba de reservas y el informe técnico, cuándo comenzarán a moverse el BTC y ETH restantes y cómo se asignarán finalmente los aproximadamente 3 000 millones de dólares en activos congelados, dependerá de los próximos desarrollos.


