Gestohlene Mittel von Bitget wurden nicht von THORChain abgefangen, was inkonsistente Aussetzungsstandards bei dezentralen Protokollen aufzeigt.
 Tapbit Wire
Zusammenfassung · Am 26. September forderte der Bitget-CEO öffentlich, dass THORChain Dienstleistungen für markierte Angreiferadressen verweigert. THORChain erwiderte, das Protokoll sei wie Bitcoin und Ethereum zulassungsfrei und dürfe nicht allein die Zensurverantwortung tragen. · Kern des Streits ist, ob Knoten-Governance gezielt eingreifen darf. Nach dem Selbst-Diebstahl des Protokolls im Mai wurde die Community innerhalb von rund zwei Stunden auf 39 Tage Stillstand geeinigt. Im Bybit-Fall 2025 wurde ein Pause-Votum kurzfristig angenommen, dann aber wieder aufgehoben. · Betroffene Assets: RUNE, Bitget-Nutzer-Schutzfonds, Bitcoin als Endpunkt für den Umtausch gestohlener Mittel sowie ähnliche Cross-Chain-Liquiditätsprotokolle.
Am 26. September 2026 veröffentlichte Bitgets CEO Gracy auf X die Forderung, THORChain solle Dienstleistungen für bekannte Angreiferadressen aus dem Diebstahl vom 24. September verweigern. Dezentralisierung ist ein Designprinzip – kein Freibrief für bekannte gestohlene Mittel.
THORChain antwortete ebenfalls mit einem klaren Nein: Das Protokoll sei wie Bitcoin, Ethereum und BNB Chain zulassungsfrei. Sobald bekannte gestohlene Mittel durch diese Netzwerke fließen, könne man sie ebenfalls nicht zur Zensurverantwortung zwingen. Dieses Argument ist jedoch kaum überzeugend, denn beim eigenen Diebstahl von THORChain erfolgte die Abschaltung äußerst rasch.
Absurd: Aufgrund der gestohlenen Mittel stiegen die RUNE-Gebühren – und damit auch das RUNE-Handelsvolumen deutlich an.
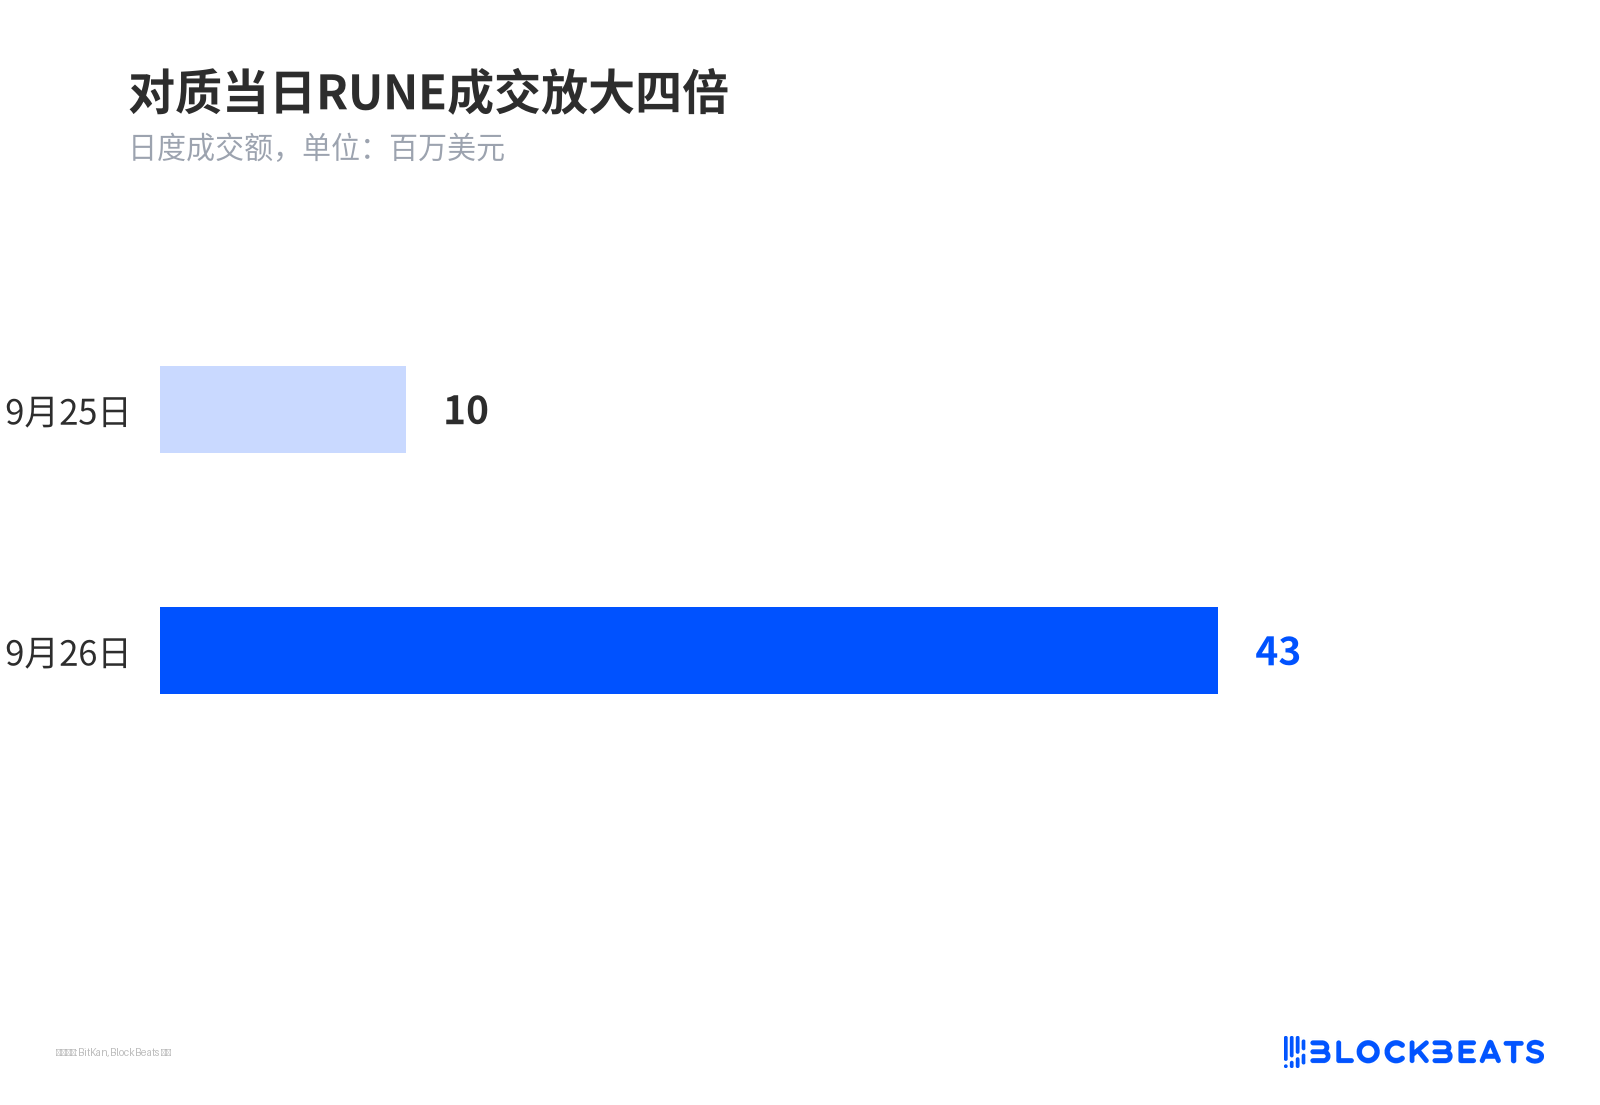
Am Tag der Konfrontation vervierfachte sich das RUNE-Handelsvolumen
Wie ungewrappte Cross-Chain-Transfers zu einem Ausweg für gestohlene Mittel wurden
THORChain ermöglicht den direkten Tausch nativer Assets verschiedener Blockchains in Liquiditätspools – ohne vorheriges Wrapping von ETH in ein gemapptes Asset. Dadurch entfällt nicht nur der Wrapping-Schritt, sondern auch der Emittent des gecachten Assets.
Die Folgen sind unmittelbar: Circle und Tether können USDC und USDT einfrieren; doch sobald gestohlene Assets in natives BTC getauscht wurden, gibt es keine zentrale Instanz, die den Rücktransfer anordnen könnte.
Genau dies ist das Ziel der Hacker: Keine Namensverifikation, kein Kontosperrmechanismus, tiefe Pools zur Aufnahme großer Beträge – und XRP, ETH sowie BNB lassen sich problemlos in schwer zurückzuholendes natives BTC tauschen. On-Chain-Analysen zeigen, dass bereits rund 103 Mio. XRP (ca. 157 Mio. USD) über THORChain ausgezahlt wurden, während der Großteil der ETH noch nicht bewegt wurde.
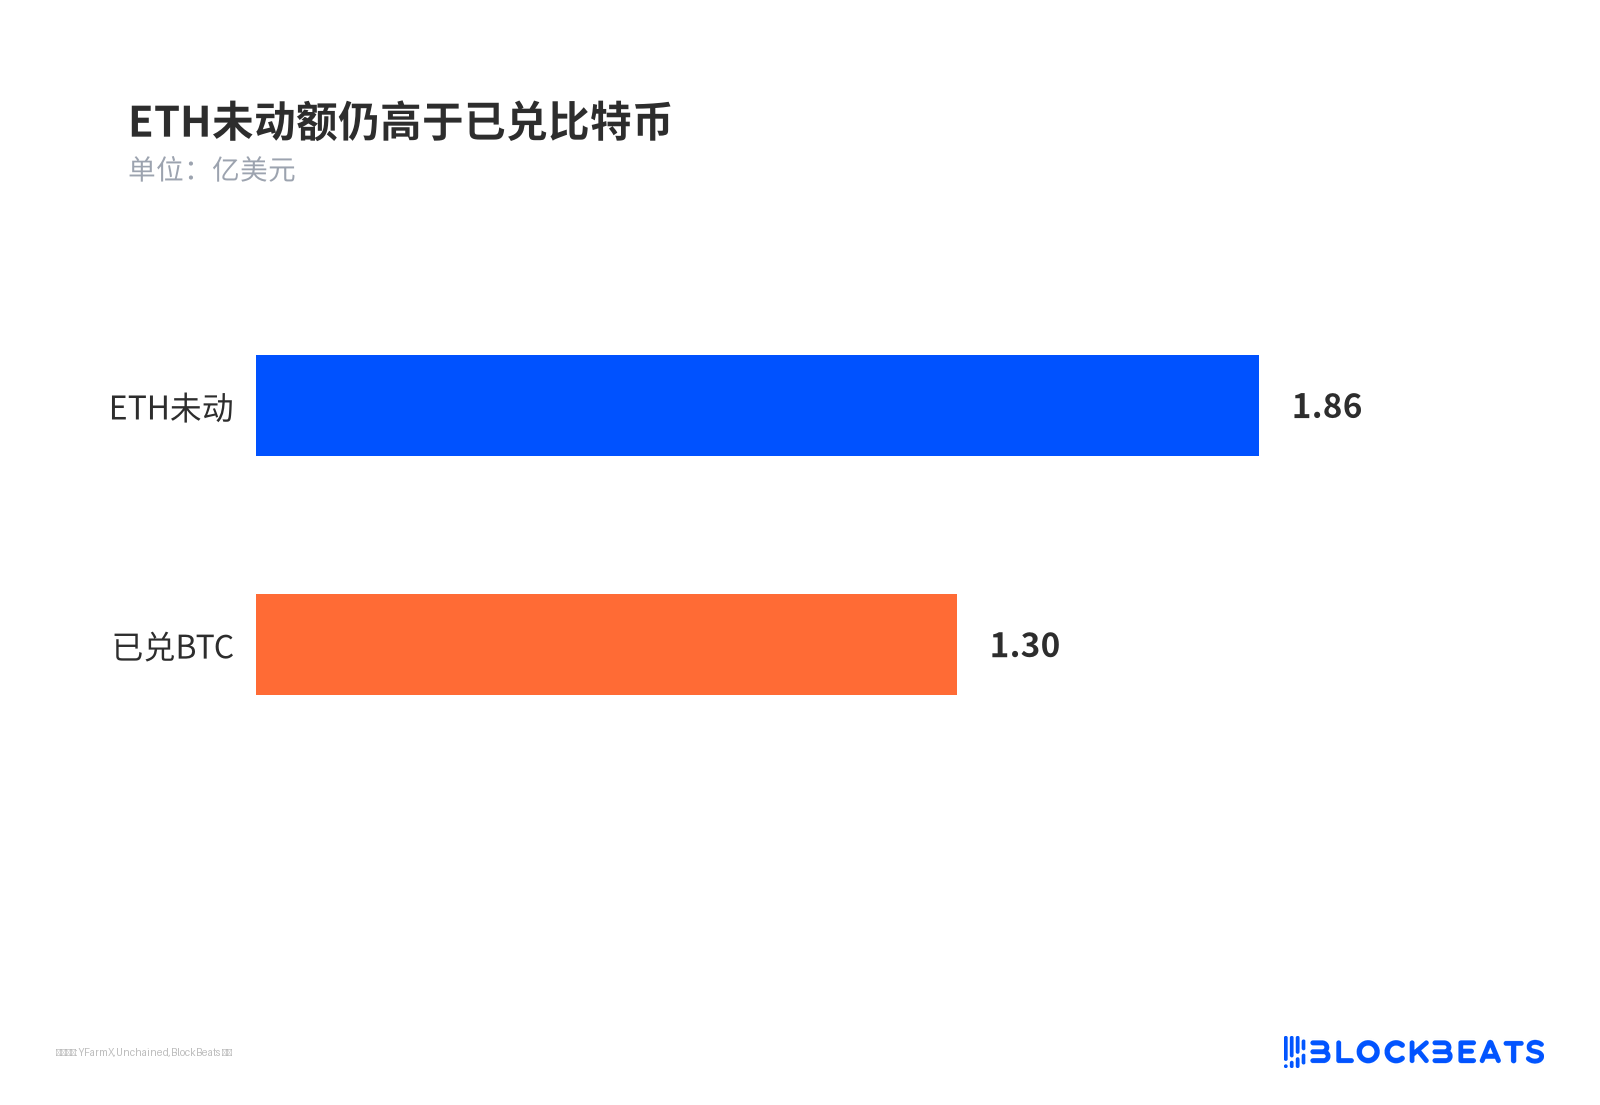
Der unbewegte ETH-Betrag ist weiterhin höher als das ausgezahlte BTC
Jeder Swap generiert Gebühren für Knoten und Liquiditätsanbieter. Daher reagiert RUNE empfindlich auf Volumenschwankungen – und der Weg des Angreifers ist direkt mit dem Token-Kurs verknüpft.
Die TSS-Vault-Kontroverse: Ist THORChain eher wie Bitcoin oder eher wie eine Handelsplattform?
THORChains Vault-System basiert auf einem Threshold-Signature-(TSS)-Mechanismus: Eine Gruppe von Knoten hält jeweils einen Schlüsselanteil; erst bei Erreichen einer Mindestanzahl kann Geld aus dem Pool bewegt werden. Sobald der Schwellenwert erreicht ist, erfolgt die Auszahlung – mit einer nachvollziehbaren Governance-Ebene dahinter.
Genau hier setzt die Skepsis von Handelsplattformen und On-Chain-Trackern an: Das Protokoll fungiert als Vermittler zwischen Nutzern und nativen Chains – lediglich dezentralisiert. Offiziell betont THORChain, Infrastruktur zulassungsfrei zu sein und keine Durchsetzungsfunktion übernehmen zu sollen – und schiebt das Problem damit zurück auf Bitcoin und Ethereum.
Die Opfer wollen eingreifen, das Protokoll verlangt Neutralität, Dritte fordern Rechenschaft. Die Spannung zwischen diesen drei Positionen bildet die gesamte Struktur dieser Debatte.
Der Kern der Uneinigkeit liegt darin, dass „standardmäßig keine Einzeltransaktionen zu prüfen“ und „nicht in der Lage zu sein, sie zu prüfen“, zwei unterschiedliche Dinge sind. Knotensammelstellen könnten theoretisch die Unterschrift verweigern. Die Frage ist nur, ob sie dazu bereit sind.
Selbst-Diebstahl-Shutdown für 39 Tage – doch Bybits Abstimmung wurde aufgehoben
Am 15. Mai dieses Jahres nutzten bösartige Knoten eine Schwachstelle im Zusammenhang mit Threshold-Signaturen aus, um etwa 10,7 Mio. USD aus einer einzigen Vault abzuziehen. Das Protokoll erkannte dies automatisch und stoppte das Signieren. Die Community koordinierte innerhalb von rund zwei Stunden einen Shutdown; der Handel war 39 Tage lang unterbrochen und wurde am 23. Juni wieder aufgenommen.
Als das Protokoll selbst blutete, handelten die Knoten rasch. Die Abstimmungsschwelle zum Anhalten einer Chain ist niedrig – drei Stimmen für Wirksamkeit, vier zum Widerruf. Dies ist der stärkste Beleg zur Frage, „ob sie eingreifen können.“
Der Bybit-Fall 2025 zeigt eine andere Seite: Von den damals gestohlenen rund 1,46 Mrd. USD schätzen Untersuchungen, dass etwa 1,2 Mrd. USD über THORChain von ETH in BTC getauscht wurden – rund 85 %. Drei Validatoren stimmten für die Pause von ETH-Transaktionen, vier hoben sie innerhalb weniger Minuten auf. Der leitende Entwickler Pluto trat daraufhin zurück. Am selben Tag veröffentlichte das FBI eine Mitteilung, die virtuelle Asset-Service-Anbieter aufforderte, die betreffenden Adressen zu sperren. Das Protokoll behielt letztlich seine permissionless-Ausrichtung bei.
Der Unterschied zwischen beiden Fällen resultiert hauptsächlich aus der Governance-Bereitschaft – nicht aus technischer Leistungsfähigkeit. Bislang haben die Knoten für den Bitget-Fall keine neue Chain-Halt-Abstimmung eingeleitet.
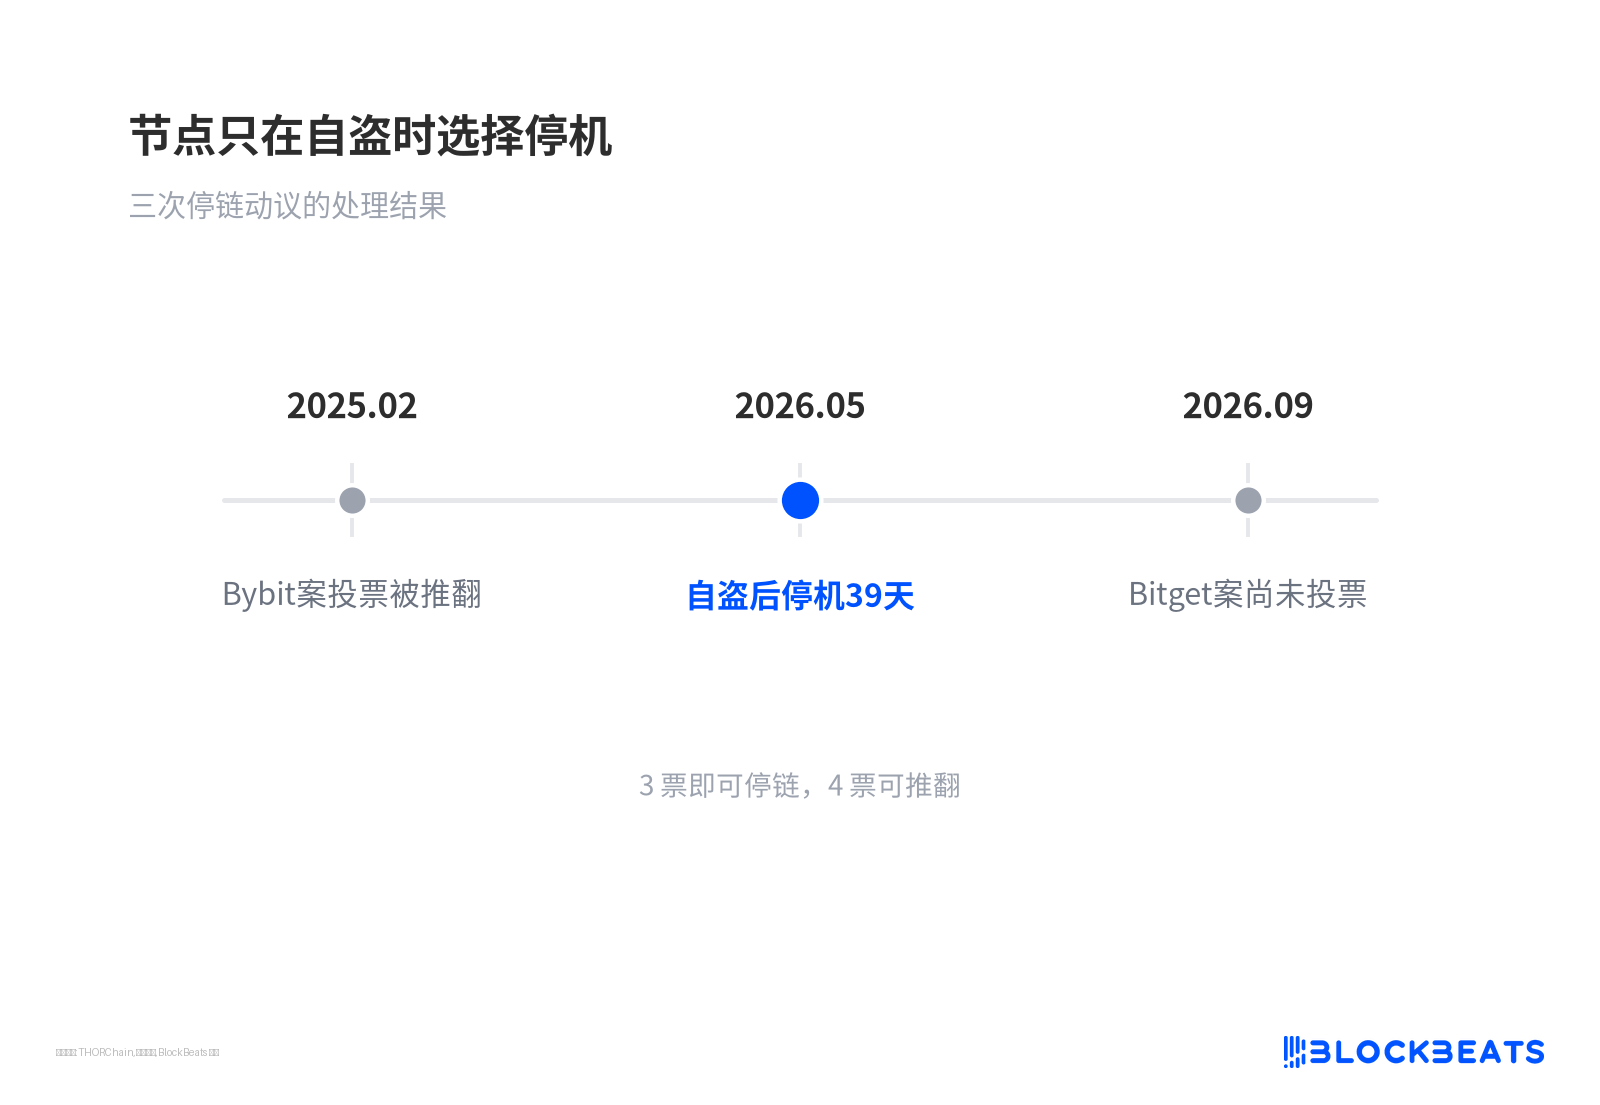
Knoten entscheiden sich nur dann für einen Chain-Halt, wenn sie selbst gehackt wurden
Viel kleinerer Umfang als Bybit – Chain-Halt-Abstimmung immer noch nicht eingeleitet
Der gestohlene Betrag bei Bitget wurde von 351,6 Mio. USD auf rund 387,5 Mio. USD nach oben korrigiert. Obwohl dies deutlich unter Bybit liegt, ist die Höhe nicht entscheidend. Bisher wurden etwa 157 Mio. USD über THORChain als ausgezahlt bestätigt.
Die Richtung der Kontroverse wird davon bestimmt, ob die Knoten eine weitere Chain-Halt-Abstimmung für Bitget einleiten und welcher Anteil der gestohlenen Mittel diesen Weg letztlich vollendet. Ersteres betrifft die Governance-Bereitschaft, letzteres die Bewertungsgrundlage. Für RUNE-Inhaber müssen kurzfristige Handelsimpulse und langfristiger Compliance-Druck gemeinsam auf derselben Bilanz berücksichtigt werden.