Gespräch mit OneKey-Wang Yishi: Im KI-Zeitalter bleibt für Hardware-Wallets nur noch „zwei Wochen“ für Angriff und Verteidigung?
 Tapbit Wire
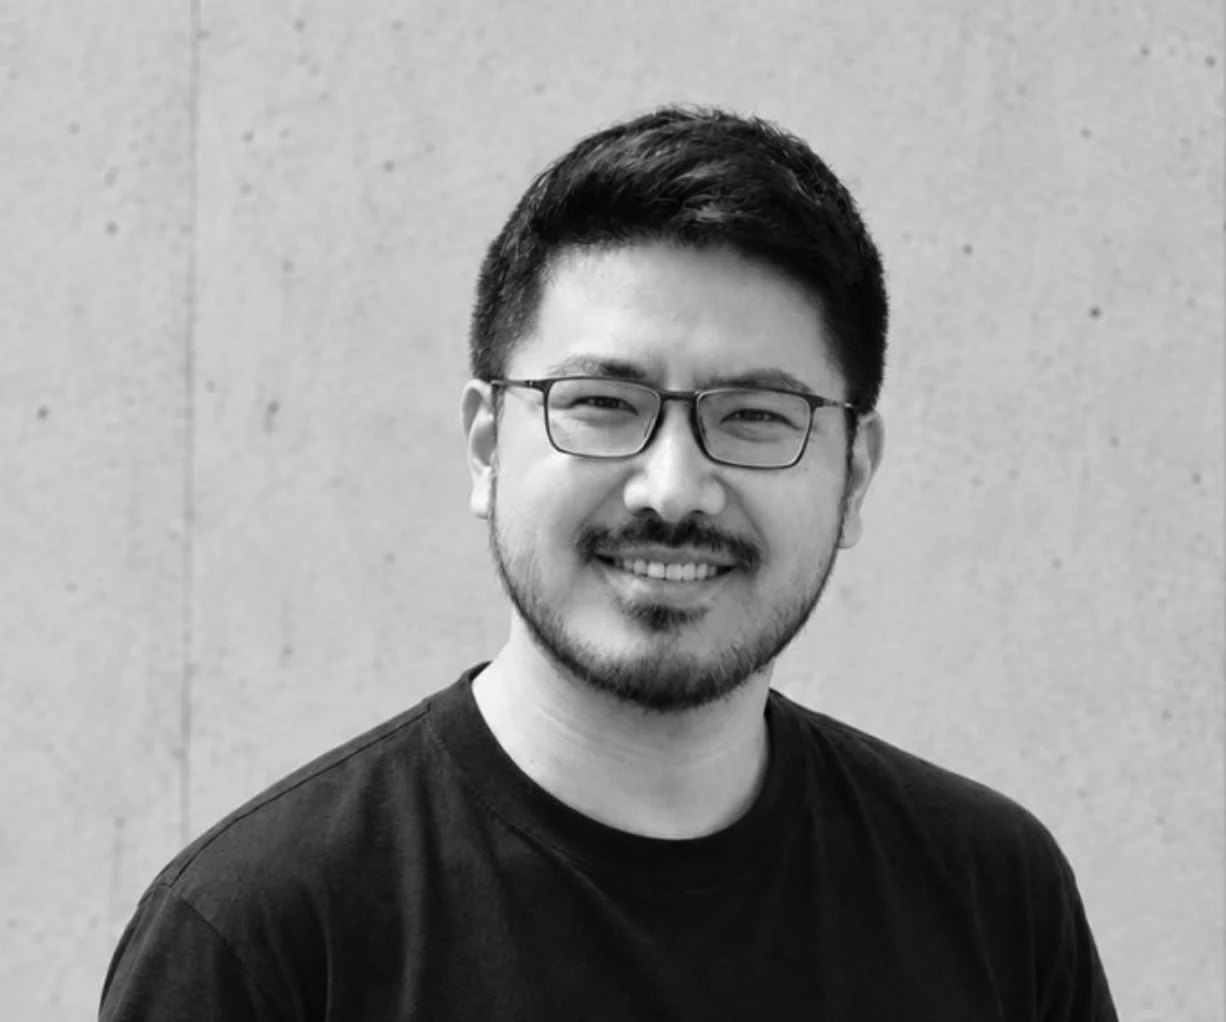
2013 kaufte ein Student der Bauingenieurwissenschaft über einen Taobao-Vertreter seinen ersten Bitcoin. Zwölf Jahre später wurde er Gründer von OneKey, einem der wichtigsten Hardware-Wallet-Unternehmen der Branche.
In diesem Gespräch sprach Wang Yishi (@ohyishi) über seine Einschätzungen und Abwägungen auf dem Weg – doch mehr Zeit widmeten wir jüngst unvermeidlichen Branchenthemen: Wie KI gleichzeitig Angriff und Verteidigung stärkt, was wirklich hinter dem 1,5-Milliarden-Dollar-Diebstahl bei Bybit schiefging, warum er OneKeys Rekrutierungsprozess wie eine „Vermittlung“ gestaltete und wonach er tatsächlich sucht, sowie wie er mit einem „Erstgründungs-Versuch-und-Irrtum-Fonds“ seine Nachfolge fördern will.
1. Der Einstieg: Von Bauingenieurwesen zu Bitcoin
Moderatorin Beca: Sie haben einen Hintergrund in Bauingenieurwesen. 2013, als Student im dritten Studienjahr, kauften Sie Ihren ersten Bitcoin über Taobao. Was zog Sie vom Bauplatz auf die Blockchain?
Wang Yishi: Ehrlich gesagt – weil der Kurs stieg.
2013 war ein Bullenmarkt. Seit 2012 stieg der Kurs kontinuierlich und erreichte im vierten Quartal fast 8.000 RMB. Beim ersten Kauf lag er bei rund 100 US-Dollar, also etwa 700 RMB.
Damals konnten Sie Bitcoin und Ripple direkt auf Taobao kaufen – einfach einen Link anklicken und bezahlen. Die Transaktionen waren sehr primitiv. Auch heimische Börsen wie BTC China unter Yang Linke tauchten bereits auf. Ich kaufte Coins, weil der Kurs gestiegen war und ich dieses Phänomen bemerkte. Ich las Herrn Xiao Leis Artikel „Wenn dieses Ding erscheint, dreht sich die Welt um“ und war begeistert. Dann besuchte ich Foren wie 8BTC und Bitcointalk, um viele frühe Beiträge zu lesen.
Der Kerngrund war also: Es stieg – also kaufte ich.
Moderatorin Beca: Von ByteDance über Bixin zu OneKey – wie trafen Sie Ihre Entscheidungen Schritt für Schritt?
Wang Yishi: Als ich bei ByteDance einstieg, hatte das Unternehmen etwa 400 Mitarbeitende. Heute sind es wahrscheinlich 100.000. Damals war die profitabelste Geschäftseinheit die Werbung in der Toutiao-App mit einer Bewertung von 1 Mrd. US-Dollar – heute liegt sie möglicherweise bei 500 Mrd. oder sogar Billionen US-Dollar.
ByteDance ist eine typische „App-Fabrik“: Monatlich werden mehrere neue Apps veröffentlicht; Traffic wird über Registerkarten der Haupt-App geleitet; anhand von Daten entscheidet man, ob weiter investiert oder das Projekt eingestellt wird – sehr hart. AB-Tests und datengetriebenes Denken waren damals bereits stark ausgeprägt.
Große Unternehmen haben jedoch ein grundsätzliches Problem: Zu viele Ressourcen können manchmal ein Fluch sein. Braucht man Personal, stellt man ein; braucht man Budget, reicht man eine OA-Anfrage ein; braucht man Traffic, fordert man ihn an. In diesem Umfeld ist man eher eine Komponente: Man muss seine Aufgabe hervorragend erfüllen, verfügt aber naturgemäß nicht über „Überlebenserfahrung in der Wildnis“.
„Überlebenserfahrung in der Wildnis“ bedeutet: Wenn man etwas Neues schafft, bekommt man keinen Traffic, und niemand hilft bei Problemen außerhalb des Produkts selbst. Das unterscheidet sich deutlich von etwas, das wild außerhalb wächst.
Warum entschied ich mich später für Krypto? Weil Bauingenieurwesen langsam ist. Der Feedback-Zyklus beträgt „mehrere Jahre“: Ein Planungsbüro erstellt Zeichnungen, ein erfahrener Kollege begleitet ein komplettes Brückenprojekt vor Ort – das dauert Jahre. Das Internet ist schnell, Krypto noch schneller. Man investiert Geld – es steigt oder fällt. Steigt es, erhält man sofort starkes positives Feedback.
Zudem nutzte ich während meiner Zeit bei ByteDance neben der Miete nahezu mein gesamtes Einkommen zum Kauf von Coins. Da ich ohnehin Coins kaufte, warum nicht vollständig in die Branche einsteigen?
2. Wie OneKey seine „erste Nutzerwelle“ erhielt
Moderatorin Beca: Im Hardware-Wallet-Bereich gab es bereits seit sechs oder sieben Jahren Ledger und Trezor. Wie konnte sich OneKey unter so vielen Konkurrenten hervortun?
Wang Yishi: Eigentlich hat sich OneKey bis heute noch nicht wirklich „hervorgetan“ – dieser Ausdruck ist etwas übertrieben. OneKey arbeitet nach wie vor intensiv am Wachstum.
Wenn ich jedoch einen entscheidenden Faktor nennen müsste, war es der DeFi-Sommer 2020. Damals floss massiv Kapital von Börsen auf die Blockchain – wegen Liquidity-Pools und hoher jährlicher Renditen on-chain. Doch welches Tool nutzten Sie? Metamask.
Die Sicherheit von Metamask war damals noch mangelhaft. Ich erinnere mich, dass wir Ende 2020 eine Prüfung durchführten und feststellten, dass die Methode zur Speicherung von Seed-Phrasen Sicherheitsrisiken barg – die Quelldateien waren relativ leicht zugänglich und ließen sich per Brute-Force knacken.
Nutzer mit größerem Kapital wollten am DeFi teilnehmen, aber ihr gesamtes Vermögen nicht verlieren, falls ihr Rechner Trojaner bekam oder ihr Browser gehackt wurde. Daher begannen sie, Hardware-Wallets zu nutzen. Doch bei Nutzung eines Ledgers für Mining auf Uniswap mussten Sie Ledger Live installieren, die Ethereum-App, Metamask – dann Metamask mit Ledger verbinden – und zudem den Ledger-Client schließen, da beide um denselben USB-Anschluss konkurrieren.
Es war, als müsste man drei Fernbedienungen benutzen, um einen Fernseher zu steuern – äußerst umständlich.
Damals setzte OneKey auf UX-Innovationen, insbesondere Lokalisierung und Reibungsreduktion – das war unsere erste Nutzerwelle.
Moderatorin Beca: Was war neben der verbesserten Benutzererfahrung ein weiterer Grund für das Wachstum?
Wang Yishi: Open Source.
Ledger ist bis heute nicht Open Source. Unsere Einschätzung lautete: Ein Produkt lässt Sie „glauben“, dass es sicher ist – versus Ihnen die Möglichkeit geben, tatsächlich zu „überprüfen“, ob es sicher ist. Langfristig ist Letzteres besser. Genau wie bei aktuellen KI-Modellen bin ich auch langfristig Open Source gegenüber positiv eingestellt. Überprüfbarkeit ist entscheidend.
Nach der ersten Wachstumsphase war es im Grunde die Schwäche der Konkurrenz – sie versagte, übergab Nutzer an uns, und diese kamen nach und nach zu uns.
Kürzlich ereignete sich auch ein Vorfall bei Coldcard. Coldcard ist eine Wallet von sehr professionellen, technikaffinen Bitcoin-Urgesteinen. Können Sie sich vorstellen, dass eine Schwachstelle bei der Generierung von Seed-Phrasen von 2021 bis 2025 – fast vier Jahre lang – in Open Source offen lag und nicht behoben wurde? Sind sie wirklich professionell? Ich habe Zweifel.
Jedes Mal, wenn ein Konkurrent einen groben Fehler macht, wächst unsere Nutzerbasis ein wenig. Das ist im Wesentlichen alles.
Es ist also kein „Hervorstechen“, sondern bloßes Überleben.
Moderatorin Beca: Die Phase starken Wachstums eines Unternehmens ist oft auch die Phase, in der es am leichtesten Fehler macht. Welche Umwege haben Sie eingeschlagen?
Wang Yishi: Viele. Rückblickend ist das einfach frustrierend.
Während des DeFi-Sommers waren unsere Wallets fast ein Jahr lang ausverkauft.
Der Grund: Wir hatten eine neue Form entwickelt und wollten die Firmware selbst von Grund auf neu erstellen – dabei unterschätzten wir die Komplexität und den Entwicklungszyklus. Sobald Hardware ins Spiel kommt, unterscheidet es sich fundamental von Software: Hardware birgt eine ganze Lieferkette. Ein Problem löst Hunderte weitere aus. So hatten wir während der Zeit, in der wir Nutzer aggressiv gewinnen sollten, keine Produkte.
Ohne Produkte geben Sie Traffic praktisch verschenkt.
Es gab zudem einige Probleme mit der technischen Architektur: verfrühte Gestaltung, verfrühte Optimierung, Überdesign. Statt „erst Wachstum fördern, Nutzer einbinden, dann schrittweise optimieren“. Die Reihenfolge ist entscheidend. Hätte ich das damals verstanden, wäre vieles wahrscheinlich deutlich besser als heute.
3. Offensive und Defensive im KI-Zeitalter: Von „zwei Monaten“ auf „zwei Wochen“
Moderatorin Beca: KI wird immer effizienter darin, Schwachstellen zu finden. Welche Vorbereitungen haben Sie getroffen?
Wang Yishi: Dies ist ein branchenweites Problem – nicht nur für die Krypto-Branche. Früher galt iOS als sehr sicher, doch mittlerweile weist auch iOS dank KI-Modelle zahlreiche Schwachstellen auf.
Unser eigenes Team verfügt über ein Sicherheitsteam namens Anzen Labs („Anzen“ bedeutet auf Japanisch „Sicherheit“). Auf der diesjährigen Black Hat-Konferenz stellten wir eine USB-Schwachstelle vor – von ihrer Entdeckung über die Reproduktion bis zur Verkettung mehrerer Schwachstellen zu einem vollständigen Supply-Chain-Angriff erfolgte fast alles mithilfe von KI.
Vor der KI benötigte man für solch eine komplette Angriffskette etwa zwei bis drei erfahrene Sicherheitsforscher und zwei Monate. Diesmal fand jedoch ein einziger Sicherheitsingenieur die Schwachstelle bereits nach zwei Wochen.
Die Geschwindigkeit hat sich sehr schnell verändert.
Doch wenn KI das Auffinden von Schwachstellen erleichtert, gilt diese „Leichtigkeit“ gleichermaßen für Verteidiger.
Verteidiger besitzen einen Vorteil gegenüber Angreifern: Sie haben Code in ihrem Repository, der noch nicht veröffentlicht wurde. Um Sie anzugreifen, muss ein Angreifer zunächst Ihre Systeme identifizieren. Bei Open-Source-Software kann jeder massenhaft angreifen; Ihr Produkt und Ihr Code entwickeln sich jedoch kontinuierlich weiter – daher gibt es stets Teile, die noch nicht veröffentlicht wurden. Genau dort können Sie sich selbst angreifen.
Früher führten wir etwa zweimal jährlich Firmware-Sicherheitsaudits durch, wobei zwei oder mehr Unternehmen für Cross-Audits eingesetzt wurden. Die Frequenz war sehr gering. Heute ermöglichen uns KI-Werkzeuge hingegen wöchentliche Audits für jede Release-Version.
Kurz gesagt ist KI wie ein Küchenmesser – man kann damit Menschen töten oder kochen. Entscheidend ist, wie Branchenteams sie einsetzen.
4. Der 1,5-Milliarden-Dollar-Bybit-Diebstahl: Kein Glied der Kette war fehlerhaft – trotzdem war das Geld weg
Moderatorin Beca: Warum werden Abwehrwerkzeuge seit Jahren immer leistungsfähiger, doch die Vorfälle nehmen nicht ab?
Wang Yishi: Werkzeuge nehmen zu, werden leistungsfähiger – und Vorfälle treten weiterhin auf. Diese drei Dinge sind gleichzeitig wahr.
Gängige Angriffsmethoden waren früher Vertrags-Schwachstellen, Flash Loans oder Manipulationen von Orakeln – diese existieren zwar noch, aber nicht mehr so häufig wie früher. Warum? Weil viele Protokollentwickler heute Audit-Tools und formale Verifikation nutzen, die den Großteil dieser Schwachstellen ausschließen.
Angreifer erkannten daher, dass Code-Hacking nicht mehr kosteneffektiv ist. Wie man weiß: General Kim hat so viele Leute zu versorgen.
Sie kamen zu dem Schluss: Da der Code schwer angreifbar ist, greifen wir stattdessen die Menschen an.
Moderatorin Beca: Nehmen wir als Beispiel den Bybit-Diebstahl von 1,5 Milliarden Dollar – scheint es, als sei kein einzelner Schritt falsch gelaufen?
Wang Yishi: Ja. Dies ist ein typisches Beispiel.
Bybit verlor damals 1,5 Milliarden Dollar aus seiner Safe-Multisig-Wallet. Tatsächlich war jedes Einzelglied bei isolierter Betrachtung in Ordnung: Der Multisig-Vertrag enthielt keinen Fehler; Bybits Cold Wallet war unbedenklich; auch das verwendete Ledger-Hardwaregerät wies keine Schwachstelle auf.
Wo lag das Problem? Das Problem war, dass ein Frontend-Entwickler des Safe-Protokolls durch die nordkoreanische Hackergruppe Lazarus sozial manipuliert wurde.
Nach der Sozialen Manipulation wurde schadhafter Code in Safes offiziellen Frontend eingepflanzt, der ausschließlich für Bybits spezifische Adresse aktiv wurde. Als die vier Bybit-Mitarbeiter (Ben und drei weitere aus Finanzen/Audit) unterschrieben, sahen sie auf der Webseite eine völlig normale Übertragung von der Cold Wallet zur Hot Wallet.
Zufälligerweise war die Ledger-Seite eine Blindunterschrift: Sie analysierte den Safe-Vertrag nicht, zeigte den delegatecall nicht an und gab keine Warnung aus.
Daher unterzeichneten sie tatsächlich eine „delegate transfer“-Aktion – also die direkte Übergabe der Berechtigungen für Bybits Safe-Vertrag. Der Besitz war verloren.
Jeder Schritt schien in Ordnung zu sein; das Einzige, das schiefging, war die Kompromittierung des Computers des Safe-Frontend-Entwicklers. Doch alle Voraussetzungen trafen zufällig zusammen – und das ist wirklich schmerzhaft.
Früher versuchten Leute, Ihren Code zu hacken; heute versuchen sie, Ihre Mitarbeiter zu hacken.
Im Straßenverkehr heißt es: Gibt man einem Fahrer Sicherheitsgurt und Airbag, fährt er schneller. Genauso ist es in der Branche: Man fügt immer mehr hinzu – mehr Audits, mehr Multisigs, mehr Passphrasen – um Angriffe erschweren. Doch oft liegt das Problem nicht dort, wo man es auf den ersten Blick sieht, sondern wo man es nicht sieht.
Ihre Burg ist uneinnehmbar – doch Ihr Wachmann spaziert draußen mit dem Schlüsselbund herum. Jemand kommt vorbei und sagt: „Hey, willst du eine Zigarette?“ – Sie rauchen, und im nächsten Moment hat er Ihren Schlüssel gestohlen. Genau so fühlt es sich an.
5. Ledger-Hack: Eine Schwachstellenmeldung im Geiste der Olympischen Spiele
Moderatorin Beca: Sie haben kürzlich eine Transaktionsersetzungs-Schwachstelle in Ledger sehr prominent veröffentlicht – mit dem Titel „Wir haben Ledger gehackt“. Warum so öffentlich?
Moderatorin Beca: Sie haben kürzlich eine Transaktionsersetzungs-Schwachstelle in Ledger sehr prominent veröffentlicht – mit dem Titel „Wir haben Ledger gehackt“. Warum so öffentlich?
Wang Yishi: Zunächst einmal ist diese Schwachstelle bereits behoben.
Als ich das veröffentlichte, war die Ledger-Firmware bereits Version 1.2.3; die Schwachstelle befand sich in Version 1.2.1, die bereits etwa zwei Wochen zuvor behoben worden war. Der Titel „Wir haben Ledger gehackt“ war zwar etwas reißerisch – doch Ledger selbst tut solche Dinge ebenfalls, also ist das in Ordnung.
Technisch handelt es sich um eine TOCTOU-Schwachstelle (Time-of-Check to Time-of-Use), die die Zeitdifferenz zwischen Gerät und Computer ausnutzt. Der Nutzer sieht auf dem Gerät „Überweisung von 1 Mio. USD von Adresse A nach Adresse B“, signiert – doch in dieser Zeitspanne sende ich Transaktion B, sodass tatsächlich Transaktion B unterzeichnet wird und ich damit Ihre Transaktion A ersetze.
Was die Gefährlichkeit dieser Schwachstelle betrifft – sie ist tatsächlich sehr hoch.
Unsere tägliche Aufgabe bei Anzen Labs ist es, uns selbst zu hacken. Wenn ich mich selbst nicht hacken kann, beweist das, dass ich diese Sache aus Ihrer Sicht in meiner Sicherheitskompetenz nicht knacken, nicht handhaben kann.
Innerhalb der Branche gibt es jedoch Kommunikation. Wir haben bereits Sicherheitsfehlerberichte an Keystone eingereicht – wir gaben ihnen rund zwei Monate Vorlauf, erklärten, wie man den Fehler reproduziert, lieferten die vollständige Lösung und enthüllten ihn erst gemeinsam, nachdem sie ihn behoben und ein Update erzwungen hatten. Das ist gut. So etwas wie ein positiver olympischer Geist gehört dazu.
6. Einstellung: Ein Vorstellungsgespräch ist ein gegenseitiges Rollenspiel
Moderatorin Beca: Der Einstellungsprozess von OneKey ist sehr ungewöhnlich – zunächst bezahlen Sie Bewerber für eine praktische Aufgabe; nach Bestehen folgt eine bezahlte Einarbeitungsphase. Warum?
Wang Yishi: Der Kerngrund ist – wir finden keine geeigneten Kandidaten.
All diese sogenannten »seltsamen Einstellungsverfahren« sind gar nicht seltsam – konventionelle Methoden weisen nämlich eine sehr niedrige Trefferquote auf.
Einstellen ähnelt stark dem Kennenlernen. Wenn Sie jemanden interviewen und gut miteinander reden, was beweist das? — Nur, dass diese Person hervorragend im Vorstellungsgespräch ist. Sie hat Ihre Erwartungshaltung antizipiert – und deren Antizipation. Ein starker Kandidat führt den Interviewer dazu, »zu der gewünschten Schlussfolgerung zu gelangen«, sodass dieser glaubt, die Einsicht in diese Eigenschaft sei allein sein eigenes Verdienst – eine äußerst subtile Form psychologischer Steuerung.
Der Interviewprozess gleicht eher einer gegenseitigen Aufführung: Der Kandidat spielt die Rolle einer hochkompetenten Person, und ich spiele die eines großartigen Unternehmens. Dann beobachten beide Darsteller jeweils die Vorstellung des anderen und entscheiden, ob sie zusammenarbeiten wollen.
Ein bezahlter Praxistest über zwei bis drei Tage ist jedoch anders: Hier lässt sich der Problemlösungsansatz, die Vollständigkeit und die Qualität der Ergebnisse beobachten – vor allem aber, ob der Kandidat bei Schwierigkeiten aktiv kommuniziert oder schweigt und am Ende eine Überraschung präsentiert. In der Arbeit erwarten wir zeitnahe Kommunikation.
Zudem stammen die Aufgaben alle von uns – es geht nicht darum, Kandidaten mit YC-Fragen »auszutricksen«.
Gleiches gilt für den Kandidaten: Innerhalb von zwei bis drei Tagen bekommt er intuitiv ein Gefühl für die Arbeitsweise des Unternehmens – denn die Person, die die Aufgabe stellt, wird meist sein direkter Kollege nach der Einstellung sein. Er merkt, ob er diese Person mag. Das ist sehr wichtig.
Schließlich gibt es die Bezahlung: Neben der Wertschätzung der Zeit des anderen dient sie auch einem weiteren Zweck – wenn ich Ihnen plötzlich unvorbereitet eine Aufgabe stelle, um Ihre Fähigkeiten zu testen, und Sie einen oder zwei Tage daran arbeiten, haben Sie das Gefühl, dass ich Sie ausnutze. Zahle ich jedoch, signalisiere ich Ernsthaftigkeit – und Sie nehmen die Aufgabe ebenfalls ernster.
Moderatorin Beca: Sie sagten einmal: »Ich kann 2025 keine Entwickler akzeptieren, die nicht effizient KI zum Programmieren nutzen können.« Wie sieht Ihr ideales Team aus?
Wang Yishi: Diese Aussage von mir aus dem Jahr 2025 war tatsächlich etwas »radikal«. Damals war Codex noch nicht veröffentlicht, und KI hatte gerade erst begonnen, die Effizienz beim Programmieren und beim Textverfassen zu steigern.
Dieses Jahr haben wir jedoch zahlreiche neue hardwarebezogene Elemente hinzugefügt – etwa Hardware-Tests: Im Büro gibt es heute keine Testingenieure mehr, sondern nur vier oder fünf Roboterarme.
Für manche Tests an einem Smartphone reicht ein USB-Kabel zum Auslesen von Befehlen – doch bei externen Aspekten wie Glätte des Wischens oder Haptik der Tasten sind Sicht + externe Greifmechanismen erforderlich. Früher hatten wir viele Testingenieure, die stundenlang manuell klickten. Heute: Roboterarme + HD-Kameras + Modelle – bei jeder Version werden die Tests automatisch an das Backend gesendet, und die Roboterarme durchlaufen nacheinander die Testfälle mit lautem Klack-Klack-Klack.
Dieses System wurde nicht von einem einzelnen Hardware- oder Testingenieur entwickelt, sondern von zwei Personen gemeinsam – weil alle eine Einigung darüber haben, »was das derzeit leistungsfähigste KI-Modell leisten kann«. Auf dieser Grundlage glaubten wir an die Machbarkeit – und tatsächlich: Es funktioniert.
Die größte Veränderung durch KI ist die Schaffung einer gemeinsamen Orientierung: Dinge, die »zwei Fachleute nicht verstanden und für unmöglich hielten«, werden nun zu einem Ergebnis, bei dem »1+1 größer als 2 ist – sogar weit größer als 2«.
7. Der »Versuch-und-Irrtum-Fonds« für meinen Sohn: Ihm dieses Geld so früh wie möglich verlieren lassen
Moderatorin Beca: Sie haben auf Twitter darüber gesprochen, wie Sie Ihren Sohn erziehen möchten – etwa, für ihn unter Ihrem Namen Konten bei Binance und Robinhood zu eröffnen und jährlich Geld einzuzahlen. Welche Werte stehen dahinter?
Wang Yishi: Ich wollte sie damals tatsächlich eröffnen – doch es gab zwei Probleme: Robinhood setzt US-Staatsbürgerschaft voraus, mein Kind ist aber keine US-Bürgerin; das Junior-Konto bei Binance erfordert ein Alter von 6 oder 13 Jahren – mein Kind war damals erst drei Monate alt. Es steht also noch auf meiner To-do-Liste, aber ich werde sie definitiv später eröffnen.
Der Dell-Gründer eröffnete für jedes Neugeborene in den USA ein Konto und zahlte 250 Dollar ein – das fand ich ziemlich interessant.
Warum wollte ich das tun? Weil mir klar wurde: Je früher Kinder mit Geld in Berührung kommen, desto besser.
Und dieses »Geld« ist nicht Taschengeld – nicht das »Mama, Papa, ich will Eis kaufen, gib mir fünf Dollar, dreißig Dollar«-Geld. Sobald Kinder Zahlen erkennen und einfache Rechnungen beherrschen, kann man ihnen vorsichtig ein Sparkonto oder sogar ein Depot einrichten – damit sie lernen, wie Geld in dieser Welt funktioniert.
Und dann – lassen Sie sie dieses Geld so früh wie möglich verlieren.
Wenn die Familie ihnen vor Erreichen der Volljährigkeit zehntausend Dollar gibt und sie diesen Betrag bis dahin vollständig verlieren – das ist besser, als wenn sie absolvieren, arbeiten, ein Einkommen haben und dann eines Tages durch einen Anlagefehler weitaus mehr Geld verlieren.
Scheitern Sie kostengünstig und früh – genau dafür ist es gedacht. Es fördert zudem ihr Verständnis von Geld.
Moderatorin Beca: Es heißt: Im KI-Zeitalter sind nur die Kinder „Reicher“ nicht durch KI in ihrer Vorstellungskraft eingeschränkt. Was halten Sie vom Verhältnis zwischen Kindern und KI?
Moderatorin Beca: Es heißt: Im KI-Zeitalter sind nur die Kinder „Reicher“ nicht durch KI in ihrer Vorstellungskraft eingeschränkt. Was halten Sie vom Verhältnis zwischen Kindern und KI?
Wang Yishi: Wie könnte KI die Vorstellungskraft einschränken? Sollte KI sie nicht vielmehr befreien?
Der Fortschritt der gesamten Menschheit lässt sich in einem Satz zusammenfassen: Wenn die Jungen den Alten nicht mehr folgen, schreitet die Menschheit voran.
Mit KI können Kinder so vieles tun – sie sind bereits früh Gestalter: Man muss nicht unbedingt programmieren lernen, um ein Produkt zu erschaffen; schon mit einer Stimme und gesprochenen Anweisungen reicht es aus.
Schauen Sie sich viele Familien heute an, die 3D-Drucker wie Bambu Lab kaufen: Sie können zu Hause zahlreiche kleine Teile drucken – nicht nur Figuren oder Modelle, sondern auch Alltagsgegenstände wie automatische Schalter oder klappbare Auflagen für Kaffeemaschinen. Das ist sehr spannend. Ich kann mir kaum vorstellen, wie glücklich ich damit in meiner Jugend gewesen wäre.
Sie können Apps erstellen, Websites bauen, Dinge in der realen physischen Welt herstellen – und diese dann in nahezu unbegrenzten Kombinationen miteinander verbinden.
8. Fazit: Zeigen Sie mir das Produkt
Moderatorin Beca: Sie kommen aus einem Bereich, der mit dieser Branche völlig unverbunden ist. Was würden Sie Menschen raten, die sich heute in dieser Branche behaupten möchten?
Wang Yishi: Ich würde es nicht als Rat bezeichnen – ich selbst bin ja keineswegs besonders erfolgreich.
Aber wenn ich es doch tun muss: Erstens ist jedes Wachstumspotenzial grenzenlos. Ihr Studienfach, Ihr erster Beruf nach dem Abschluss, Ihre Tätigkeit mit 20, mit 25 und mit 30 – all diese vier Dinge können völlig unterschiedlich sein.
Ob Sie etwas mögen, bestimmt, wie viel Sie darin investieren. Die Perspektive und das Verständnis, mit denen Sie es betrachten, bestimmen dessen Wachstumsgrenze.
Wenn Sie es sowohl mögen als auch über eine lange „Schneerutsche“ und eine lange „Strecke“ verfügt – dann sind Sie wahrscheinlich weiter gekommen.
Früher teilten Menschen ungern öffentlich, woran sie arbeiteten; sie bevorzugten stilles Arbeiten – und sagten erst bei der Veröffentlichung: „Probieren Sie mal aus, was ich gemacht habe.“ Heute jedoch ist die Entwicklung mit KI extrem schnell: Hat man eine Idee, kann man Codex, Grok oder Claude anleiten – oft genügen zwei Neustarts, um etwas fertigzustellen.
Sobald es fertig ist, können Sie es sofort verbreiten und anderen zur Nutzung anbieten – und rasch Feedback erhalten: Ist das ein echter Bedarf? Brauchen Sie das allein – oder gibt es viele wie Sie, die es nur noch nicht ausgesprochen haben? Lässt es sich monetarisieren? Findet es langfristige Nutzerunterstützung?
Der Autor von Lovable baute vor Lovable über dreißig „Vibe-Coding“-Apps – ohne dass jemand sie nutzte. Erst Lovable wurde ein Erfolg. Ein typisches Beispiel für schnelles Ausprobieren und Lernen aus Fehlern.
Wenn Sie ein neues Produkt entwickeln, verbinden Sie die Vor- und Nachteile aller früheren Projekte – Sie verknüpfen die Punkte. KI kann Sie dabei nicht ersetzen, denn das ist Ihre eigene Kognition, Ästhetik und Entscheidungsfähigkeit.
Früher hieß es: „Ideen sind billig – zeigen Sie mir den Code.“ Heute brauchen Sie nicht einmal den Code zu zeigen – zeigen Sie mir einfach das Produkt.
Momentan ist wirklich die beste Zeit.