Könnte THORChain wegen gestohlener Bitget-Mittel strafrechtlich verfolgt werden?
 Tapbit Wire
Nachdem mutmaßliche nordkoreanische Hacker letzte Woche die Krypto-Börse Bitget um 387,5 Mio. USD ausgebeutet hatten, konnten Ermittler die Empfängeradressen rasch identifizieren und verfolgen.
Bitgets CEO Gracy Chen forderte daraufhin kontroversiell, dass die dezentrale Cross-Chain-Swap-Plattform THORChain „diesen Adressen den Service verweigert“. THORChain antwortete:
„THORChain ist wie Bitcoin, Ethereum und BNB Chain dezentral und ohne Berechtigungsnachweis. Welche Verantwortung tragen Bitcoin, Ethereum und BNB Chain beim Umgang mit bekannten gestohlenen Mitteln?“
Die Maßnahme war umstritten, zumal das Protokoll im Mai bereits vorübergehend angehalten wurde, nachdem 10,7 Mio. USD eigener Mittel ausgebeutet worden waren. Zudem hat THORChain seinen Admin-Schlüssel zurückgezogen und kann Adressen selbst bei Wunsch nicht einfach sperren.
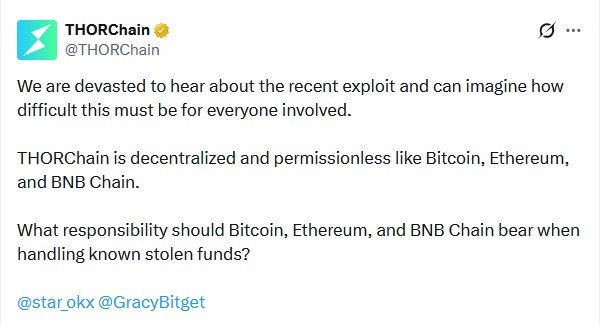
Quelle: THORChain
Dieser Streit ist bereits zuvor aufgekommen, als THORChain zur Umtauschung von rund 1,2 Mrd. USD der bei dem 1,46 Mrd. USD schweren Hack von Bybit gestohlenen Mittel genutzt wurde. Zufälligerweise war THORChains Admin-Schlüssel gerade elf Tage zuvor zurückgezogen worden. NEAR Intents verfolgte hingegen einen anderen Ansatz: Sein automatisiertes SHIELD-Programm sperrte Adressen, die mit dem Hack in Verbindung standen, und verhinderte so Swap-Vorgänge im Wert von 50 Mio. USD – und lehnte sogar die 5-prozentige Belohnung ab, die Bitget für diese Maßnahme angeboten hatte. Nun steht NEAR Intents unter Beschuss von Decentralization-Maxis, weil es nicht ausreichend „permissionless“ sei. Zur rechtlichen Einordnung sprach das Magazin mit Yuriy Brisov von D&A Partners. Dies ist eine gekürzte Version des Gesprächs.
Magazin: Bitget bat THORChain, die mit dem Hack verbundenen Mittel zu sperren; THORChain entgegnete, es sei dezentral und ohne Berechtigungsnachweis. Ist das eine rechtliche Verteidigung? Besteht eine Verpflichtung, diese Adressen zu sperren?
Brisov: Das hängt vom Grad der Dezentralisierung ab. Sobald sie Adressen sperren, zeigen sie, dass ihre Knoten nicht wirklich dezentral sind. Es ist gut für die Community, wenn sie diese Befugnis nutzen, um schädliche Aktivitäten zu verhindern. Gleichzeitig machen sie sich jedoch allen anderen rechtlichen Ansprüchen ausgesetzt. Ihre einzige Schutzbehauptung lautet: „Wir sind dezentral.“ Im Uniswap-Fall hieß es: „Wir sind wirklich dezentral – wir können nichts tun.“ [Anleger verklagten Uniswap nach dem Kauf von 38 Rugpull- und Betrugstokens; ein Richter wies die Klage im März ab – Anm. d. Red.]
Das ist die stärkste Verteidigung für jedes DeFi-Protokoll. Zeigen sie Kontrolle, Einfluss oder gar Eingriffsmöglichkeit – auch aus gutem Grund zur Betrugsverhütung –, eröffnen sie damit solche Ansprüche. Denn wer Kontrolle besitzt, könnte diese nicht nur auf offensichtliche Betrugsfälle beschränken, sondern müsste auch Sorgfaltspflichten beachten – etwa KYC- und AML-Schutzmaßnahmen anwenden.
Magazin: NEAR Intents sperrte jene Adressen, worauf Bitget dankte. Heißt das, NEAR hat gezeigt, dass Intents nicht dezentral ist – und muss daher künftig in vielen anderen Fällen eingreifen?
Wer zeigt, dass er Kontrolle über Vermögenswerte besitzt, macht sich potenziell allen möglichen Ansprüchen ausgesetzt – etwa im Zusammenhang mit Pump-and-Dump-Schemata, Volatilität oder sonstigen Schadensersatzforderungen von Anlegern. Diese könnten nun argumentieren: „Sie haben Kontrolle – warum nutzen Sie sie in einem Fall, aber nicht in einem anderen? Warum prüfen Sie nicht alle Token-Emittenten auf Ihrer Plattform? Warum verlangen Sie keine KYC-Formulare wie jede zentrale Börse?“
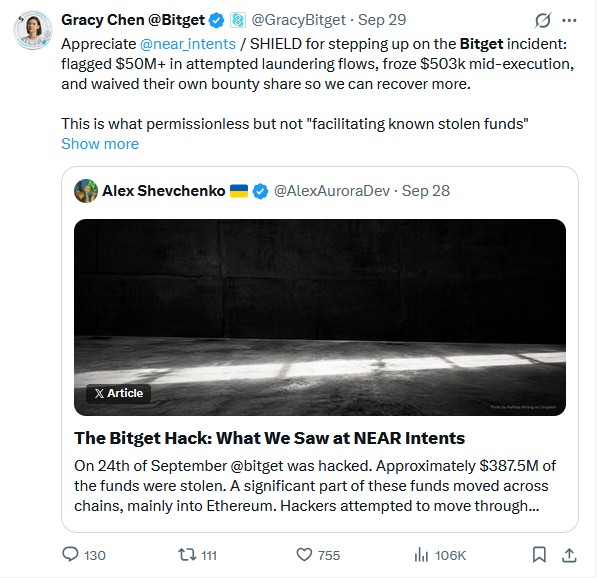
Quelle: Gracy Chen
Magazin: THORChain argumentiert, die Protokollpause im Mai sei zunächst durch ein automatisiertes System ausgelöst worden und man habe keine Möglichkeit, bestimmte Adressen zu sperren. Falls zutreffend: Ist das eine Verteidigung?
Brisov: Möglicherweise. Wir wissen es noch nicht, da dies noch nicht gerichtlich geprüft wurde. Doch jegliche Kontrolle schwächt jedes DeFi-Projekt gegenüber potenziellen Klägern.
Magazin: Andererseits könnte das Protokoll die Software aktualisieren, um bestimmte Adressen zu sperren. Könnte ein Projekt rechtlich haften, wenn es fahrlässig oder nachlässig handelt und solche Maßnahmen unterlässt?
Das hängt von der technischen Umsetzung ab. Gibt es beispielsweise ein Oracle, das automatisch jede nordkoreanische IP erkennt und sperrt – ohne menschliches Eingreifen („Nordkoreanischer Hacker erkannt – Adresse sperren“) –, ist das unbedenklich. Handelt hingegen ein Team eigenständig und entscheidet: „Das ist illegale Aktivität – wir sperren diese Adressen per Knopfdruck“, dann ist das zwar gut für die Community, macht das Projekt aber juristisch gesehen nicht vollständig dezentral – und entzieht ihm den regulatorischen Schutz, den etwa die EU-Verordnung MiCA oder die allgemeine Rechtsauffassung von SEC und CFTC bieten: Vollständig dezentrale Projekte haften nicht für Handlungen ihrer Ökosystem-Teilnehmer.
Quelle: Alex Shevchenko
Magazin: NEARs Technologie heißt SHIELD und ist ein automatisierter Prozess, der Adressen identifiziert, die mit bekannten Hacks auf öffentlichen Blockchains in Verbindung stehen, und diese dann automatisch vom Zugriff auf Intents aussperrt. Heißt das, dass sie eher als dezentral angesehen werden?
Brisov: Definitiv. Sie zeigen, dass sie gutgläubige Akteure sind, die Schutzmaßnahmen in ihre Protokolle integrieren. Es gibt kein Compliance-Team, das manuell den Betrieb kontrolliert. Das ist eine intelligente Lösung – und genau das empfehlen wir allen DeFi-Unternehmen.
Magazin: Im Februar 2025 hat THORChain den Admin-Schlüssel zurückgezogen, der einseitige Änderungen ermöglichte. Ohne Admin-Schlüssel und mit hundert Validatoren – ist THORChain damit ausreichend dezentral?
Brisov: Wahrscheinlich ja, aber sicher sagen können wir das nicht. Ich würde mit Ja antworten.
Magazin: THORChain ist kein Mixer. Gestohlene Bitget-Mittel können dort getauscht werden, doch am Ziel bleibt die Verbindung zu den Bitget-Hackern transparent. Passt das zur Definition von Geldwäsche – oder handelt es sich um den Erhalt gestohlener Güter?
Brisov: Ich sehe keine Haftung für Geldwäsche, denn selbst Tornado Cash – das zumindest teilweise zur Geldwäsche gedacht war – umging US-Sanktionen, da unveränderliche Smart Contracts gemäß Geldwäschegesetzen keine sanktionierbare Eigentumsform darstellen (Anm. d. Red.).
US-Recht behandelt etwas entweder als Eigentum oder nicht. Geldwäsche ist die rechtswidrige Bewegung von Eigentum durch legale Kanäle: Man erzielt Erlöse aus illegaler Aktivität (als Eigentum), bewegt sie durch bestimmte Kanäle und versucht, sie legal erscheinen zu lassen. Smart Contracts sind jedoch überhaupt kein Eigentum – man kontrolliert sie nicht, besitzt sie nicht. Genau das bewies Tornado Cash vor Gericht gegen OFAC-Sanktionen: Sie konnten nachweisen, dass sie keinerlei Kontrolle über ihre Smart Contracts haben.
Magazin: Der Bybit-Hack liegt 18 Monate zurück. Heißt das, dass gegen THORChain keine rechtlichen Schritte mehr eingeleitet werden – oder dauern solche Fälle einfach sehr lange?
Brisov: Ein zukünftiges Vorgehen ist durchaus möglich. Nach dem Bybit-Fall haben sie sich klar potenziellen Klagen geöffnet.
Magazin: Große Fragen: Besitzt Satoshi tatsächlich 1,1 Millionen Bitcoin?