Bitget-Hack: Wohin verschwand der gestohlene Betrag von 387 Mio. USD?
 Tapbit Wire
Der Angreifer von Bitget leitete einen Großteil des Diebstahls von 387,5 Mio. USD über Cross-Chain-Dienste in Richtung Bitcoin um; lediglich rund 840.000 USD waren fünf Tage nach der Verletzung vom 24. September öffentlich eingefroren.
Zusammenfassung
Bitget zufolge verlagerten die Angreifer im September 387,5 Mio. USD aus Hot- und Warmwallets über mehrere Blockchains.
BlockSec schätzt, dass die Angreifer fünf Tage nach Beginn des Bitget-Diebstahls noch rund 342 Mio. USD kontrollierten.
Tether, Circle und NEAR Intents froren rund 840.000 USD ein – nur 0,2 % des gestohlenen Betrags.
THORChain verarbeitete etwa 269 Mio. USD an Durchlaufwert; Bitcoin wurde zum Hauptkonsolidierungsvermögen.
Nordkorea bleibt verdächtig, doch laut BlockSec belegen aktuelle Onchain-Beweise nicht die Identität der Angreifer.
BlockSec berichtete, dass die gestohlenen Mittel drei Hauptwege nahmen: schnelle Umwandlung von Vermögenswerten, deren Aussteller sie einfrieren konnten; Konsolidierung des Werts aus mehreren Chains in Bitcoin; sowie schrittweiser Versand von BTC in CoinJoin-Transaktionen.
Die Sicherheitsfirma stützte ihre Analyse auf Adressen aus Bitgets Tracking-Dashboard und einen Stand vom 29. September; daher können sich Saldo- und Waschbeträge weiter ändern, sobald Mittel bewegt werden.
Das könnte Sie auch interessieren: Bitget stellt USDT-Einzüge nach dem Hack mit 387 Mio. USD wieder ein
Wie bewegte der Bitget-Hacker das gestohlene Geld?
Bitget zufolge begann die Verletzung am 24. September um 18:31 UTC mit unbefugten Überweisungen aus Teilen seiner Hot- und Warmwallet-Infrastruktur.
BlockSec fand heraus, dass die ersten Transaktionen kleine Testüberweisungen von 0,84 ETH und 93 TRX umfassten. Größere Abhebungen starteten um 18:58 UTC, während Bitgets Abstimmungssystem sieben Minuten später eine Diskrepanz erkannte und normale Kundenabhebungen blockierte.
Laut Bitget nutzten die Angreifer nicht den normalen Kundenabhebungsprozess. Die Börse erklärte, dass eine Schwachstelle in einer Sicherheitssoftware eines Drittanbieters den Angreifern hochrangige interne Zugangsdaten verschaffte, mit denen sie gefälschte Abhebungsbefehle direkt in ihr Wallet-System einschleusten.
Private Schlüssel seien nicht kompromittiert worden, und die Cold Wallets von Bitget blieben unbeeinflusst. Unabhängige Untersuchungen durch Mandiant und SlowMist bestätigten später, dass die kompromittierte Sicherheitssoftware eines Drittanbieters unbefugten Zugriff auf die Wallet-Umgebung der Börse ermöglichte.
Der Verlust wurde zunächst auf 351,6 Mio. USD geschätzt, bevor Bitget die Summe unter Einbeziehung von Zcash- und Tron-Überweisungen auf rund 387,5 Mio. USD erhöhte. BlockSec zählte 13 gestohlene Vermögenswerte über 12 Chains; XRP machte den größten Einzel-Chain-Verlust aus.
Vermögenswerte, die eingefroren werden konnten, wurden zuerst verschoben. BlockSec fand etwa 75,48 Mio. USDT, USDC und USDT0 sowie 3.000 XAUt-Token, die innerhalb von 41 Minuten nach dem Diebstahl in ETH oder AVAX umgewandelt wurden.
Uniswap, UniswapX, 1inch und der integrierte Swap-Service von MetaMask gehörten zu den genutzten Routen. BlockSec erklärte, dass alle diese Umwandlungen abgeschlossen waren, bevor Bitgets CEO Gracy Chen die Verletzung öffentlich bekanntgab.
Warum konnten nur 840.000 USD von Bitgets 387 Mio. USD eingefroren werden?
Nach der Umwandlung begann der Angreifer, Werte zwischen Chains zu verschieben und in Richtung Bitcoin zu leiten.
BlockSec schätzte, dass bis zum Stand vom 29. September rund 269 Mio. USD an Durchlaufwert über THORChain in 7.804 Transaktionen bewegt wurden. Chainflip verarbeitete etwa 37,27 Mio. USD, während USDT0/LayerZero, Circles CCTP, Across und Stargate in anderen Routen auftauchten.
Diese Beträge dürfen nicht als separate gestohlene Summen addiert werden. BlockSec warnte, dass dieselben Mittel bei der Übertragung zwischen Chains mehrere Protokolle durchlaufen können.
Knapp fünf Tage nach Beginn des Waschprozesses schätzte BlockSec, dass Wallets unter Kontrolle des Angreifers noch immer etwa 342 Mio. USD hielten – das entspricht 88,3 % des ursprünglich gestohlenen Betrags. Bitcoin machte rund 83,7 % dieses Saldo aus, also etwa 3.386 BTC.
Öffentlich sichtbare Einfrierungen waren deutlich geringer.
Tether und Circle hatten rund 340.000 USD an Stablecoins blockiert. Ein Großteil dieses Geldes wurde für ein Einfrieren anfällig, weil es lange genug an bestimmten Adressen verblieb, sodass die Emittenten reagieren konnten.
NEAR Intents erklärte separat, sein SHIELD-Risikosystem habe Versuche erkannt, über 50 Mio. USD über den Dienst zu leiten. BlockSecs Analyse der Offenlegung ergab, dass etwa 503.000 USD während der Ausführung gestoppt wurden, während rund 166.000 USD durchgelassen wurden.
Die NEAR-Intents-Zahlen weisen laut eigener Angabe einen geschätzten Fehlerbereich von bis zu 10 % auf.
Frühere Berichte über die Sperrung bitgetverknüpfter Transfers durch NEAR Intents zeigten, dass einige Mittel nach der Markierung im Swap-Prozess in ausstehenden Transaktionen verblieben.
Insgesamt brachten die Maßnahmen von Tether, Circle und NEAR Intents die öffentlich sichtbaren eingefrorenen Mittel auf knapp 840.000 USD – nur 0,2 % des gestohlenen Betrags.
Warum floss so viel Bitget-Krypto über THORChain?
THORChain wurde zur größten identifizierten Cross-Chain-Route von BlockSec und stieß bei Bitget auf Kritik, da gestohlene ETH weiterhin in BTC umgewandelt wurden.
Chen forderte THORChain öffentlich auf, bekannte Angreiferadressen abzulehnen, mit der Begründung, dass „Dezentralisierung ein Gestaltungsprinzip sei, kein Schutzschild“ für gestohlene Mittel.
THORChain lehnte die Anfrage ab und erklärte, seine Notabschaltfunktionen dienten dem Schutz des gesamten Protokolls, nicht der gezielten Zensur einzelner Transaktionen.
Das Netzwerk betonte, dass eine Notabschaltung „kein selektives Einfrieren“ einer bestimmten Transaktion oder eines Nutzers sei.
Später tauschte eine bitgetverknüpfte Wallet über THORChain etwa 6,3 Mio. USD an ETH gegen Bitcoin, wobei 27 Swaps etwa 75,2 BTC erzeugten.
Andere gestohlene Mittel erreichten Bitcoin-Mixer. BlockSec zählte bis zum 29. September etwa 3,94 Mio. USD, die in CoinJoin-Transaktionen eingingen.
Eine CoinJoin-Transaktion vom 27. September umfasste 356 Inputs und 401 Outputs. Vier Inputs mit je 2,5 BTC stammten von Adressen, die Bitgets Tracker dem Angreifer zuordnete.
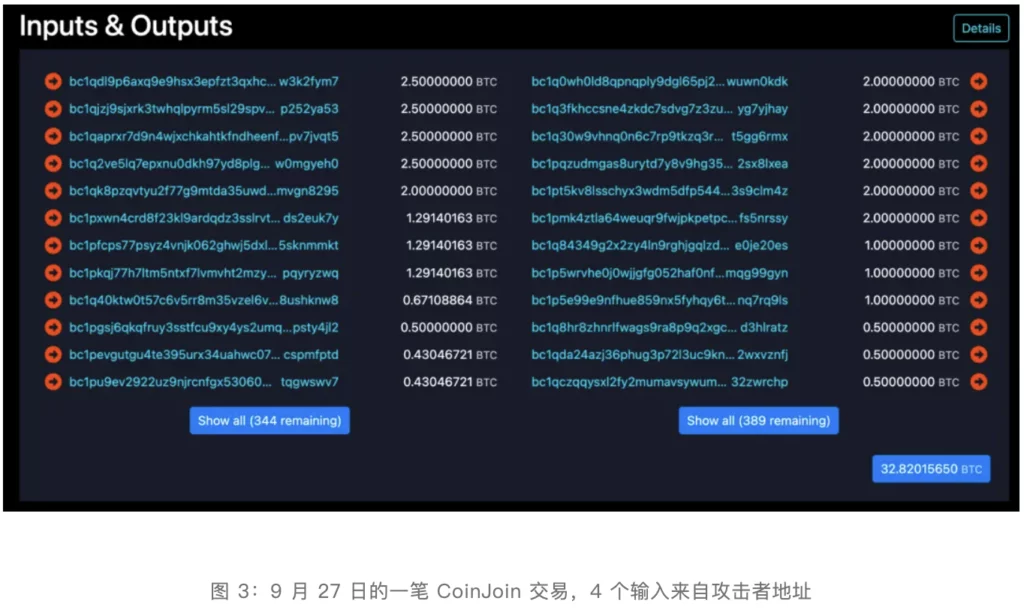
Eine gesonderte Verfolgung von Bitget-Mitteln, die in Wasabi CoinJoin eingingen, enthüllte zuvor eine Route, die auf Tron begann, über Ethereum und THORChain führte und schließlich Bitcoin erreichte, bevor die Mittel gemixt wurden.
War Nordkorea für den Bitget-Hack verantwortlich?
Eine nordkoreanische Beteiligung bleibt eine Einschätzung, keine von Strafverfolgungsbehörden bestätigte Zuordnung.
Chen erklärte, das IP-Verhalten und die Onchain-Muster seien „mit Techniken konsistent, die von mit Nordkorea verbundenen Hackergruppen genutzt werden“. Bitget teilte mit, einige IP-Adressen stimmten mit VPN-Infrastruktur überein, die zuvor einer nordkoreanischen Gruppe zugeordnet wurde; die technischen Belege für diesen Vergleich wurden jedoch nicht veröffentlicht.
BlockSec fand weitere mögliche Verbindungen, darunter Überschneidungen mit Geldwäscheverfahren, die bei Angriffen zugeschrieben wurden, die TraderTraitor zugeschrieben wurden, sowie die Nutzung von THORChain zur Umwandlung von Vermögenswerten in Bitcoin.
Der Forscher ZachXBT identifizierte mehrere chinesischsprachige Untergrund-Geldwäscher, die seiner Aussage nach für den Angreifer tätig seien. Einer davon war angeblich bereits bei Geldwäscheaktivitäten im Zusammenhang mit einem früheren Exploit aufgetaucht.
Arkham wies separat auf die Nutzung einer Peel-Chain-Technik hin, die häufig mit nordkoreanisch verbundenen Operationen assoziiert wird.
BlockSec warnte davor, diese Ähnlichkeiten als Beweis für die Identität des Angreifers zu betrachten. Geldwäschedienste können für verschiedene Kunden tätig sein, während Protokolle wie THORChain und CoinJoin auch von unabhängigen Nutzern genutzt werden.
Das Sicherheitsunternehmen betonte, dass die Hinweise eher auf eine mögliche Wiederverwendung derselben Geldwäsche-Gruppen hindeuten als darauf, dass dieselben Hacker frühere, nordkoreanisch zugeschriebene Angriffe durchgeführt haben.
Der Vergleich konzentrierte sich teilweise auf den Bybit-Diebstahl von 2025. US-Behörden ordneten diesen 1,5-Mrd.-USD-Angriff offiziell der nordkoreanischen TraderTraitor-Operation zu; THORChain wurde dabei intensiv zur Übertragung der gestohlenen Bybit-Mittel genutzt.
Bis zum neuesten verifizierten Stand hat keine Strafverfolgungsbehörde den Bitget-Zwischenfall öffentlich Nordkorea zugeordnet.
Was passiert als Nächstes mit Bitget und den gestohlenen Mitteln?
Bitget verfolgt weiterhin Wallets und bietet eine Belohnung für erfolgreiche Rückführungen. Die Börse gewährt qualifizierten Teilnehmern 5 % der Mittel, die sie direkt zum Einfrieren beitragen, sowie weitere 5 % für erfolgreich zurückgeholte Mittel.
Die Bitget-Rückführungsbelohnung wurde gestartet, während Mandiant, SlowMist, Börsen und Blockchain-Ermittler weiterhin die Adressen des Angreifers verfolgen.
Bitget hat Bitcoin-, Ether- und USDT-Auszahlungen schrittweise wieder freigegeben. Der veröffentlichte Zeitplan sieht andere Token, Auszahlungen in Fiat-Währung und P2P-Dienste für 08:00 Uhr UTC am 2. Oktober vor; die offizielle Zwischenfallsseite der Börse hatte zum Zeitpunkt der Prüfung jedoch noch keine gesonderte Bestätigung dieser endgültigen Wiedereröffnung veröffentlicht.
Bitget erklärt, die ausgenutzte Schwachstelle sei behoben und die Benutzerkontostände blieben unbeeinflusst. Die forensische Untersuchung, die Zusammenarbeit mit Strafverfolgungsbehörden, die Verfolgung und Rückführung der Mittel laufen weiter; weitere wesentliche Erkenntnisse sollen über die offiziellen Sicherheitsupdates der Börse veröffentlicht werden.
Mehr dazu: LIBRA-Klage abgewiesen – Gericht lehnt Klage gegen Meteora und Chow ab


