幣安揭露初步安全事件調查結果:從假冒招聘到遭入侵AI工具,駭客如何層層滲透?
 Tapbit Wire
11月3日,幣安發布針對10月29日安全事件的初步調查報告,揭露整起攻擊過程與駭客所採用的滲透路徑。據報告指出,駭客透過偽造職缺面試、惡意軟體及遭入侵的內部AI工具,逐步掌控多名員工裝置,最終取得錢包簽署權限,並利用EIP-7702授權機制繞過正常提領流程轉移資產。
本次事件涉及總資產約63.4億美元。截至報告發布時,約28.5億美元資產已被凍結或攔截,受影響代幣資產中98%已完成補充。幣安表示相關損失將由平台承擔,目前已啟動受影響系統重建、強化安全防護,並委託獨立第三方進行進一步審查。報告亦指出,美國聯邦調查局(FBI)最新情報顯示,朝鮮為此事件幕後主使。
以下為全文:
2026年10月29日,幣安遭遇一起嚴重且高度複雜的安全事件。此事本不應發生,我們對由此給用戶、合作夥伴及整個產業帶來的擔憂、業務中斷與不確定性,致以深切歉意。
保障用戶始終是我們首要任務。遭竊資金所致財務損失將由幣安全額承擔,絕不轉嫁予用戶。我們已預留逾損失金額100%之準備金。截至2026年10月31日,98%受影響代幣資產已完成補充,用戶可透過「儲備證明」頁面驗證;剩餘流動性較低之資產,我們正積極購入補足。
本次事件涉及數位資產總額約63.4億美元。截至本報告發布時,約28.5億美元數位資產已被凍結或攔截;確切金額尚待進一步核實,且可能受市價波動影響。
我們立即採取行動遏制事件影響,並強化受影響系統安全性。所有確認遭駭客利用的入侵入口均已關閉,涉事攻擊路徑之系統亦已完成重建或更換。此外,我們進一步收緊裝置管控措施、加強錢包服務風險控管,並擴展基於AI的異常行為偵測能力。
本報告為初步調查結果,涵蓋目前所掌握狀況及已完成之安全改善措施。調查仍在持續進行,相關發現將接受獨立第三方進一步審查。為防止惡意攻擊者濫用資訊策劃新攻擊,部分技術細節將予以保密。我們已委託獨立資安公司執行深入審查。
美國聯邦調查局(FBI)最新發布資訊指出,朝鮮民主主義人民共和國(DPRK)為本次事件責任方。
我們選擇公開此份初步報告,因唯有整個產業共同汲取教訓,資安標準才能持續提升。
10月29日究竟發生了什麼?
攻擊迅速橫跨多個網路展開。
駭客藉由未經授權存取內部錢包簽署服務,在正常提領流程外發起交易。
協調世界時(UTC)20:05至20:09間,五個幣安熱錢包共轉出2.3346億XRP至駭客控制地址。
隨後,部署於Solana與Optimism網路的幣安熱錢包,分別轉出約97.05萬SOL與4420萬OP至駭客控制地址。
其後,幣安接獲內部大額資產轉移警報,立即啟動調查。
隨後,幣安熱錢包將18,270枚比特幣轉至攻擊者控制的地址。
攻擊者接著利用簽署服務,進一步濫用以太坊EIP-7702授權機制。
EIP-7702允許帳戶在不暴露私鑰的前提下,將部分執行權限委託給智能合約。本次事件中,攻擊者利用此機制,取得對幣安某熱錢包的部分執行權限。
幣安立即啟動多項緊急應變措施,包括暫停提領以限制資金進一步外流、協調合作夥伴凍結受影響代幣,以及採取行動撤銷未經授權之權限。透過上述作為,共凍結總值28.5億美元之資產。
然而,僅暫停提領並不足以阻止所有未經授權之資產轉移。惡意EIP-7702授權已上鏈,且獨立於幣安正常提領基礎設施運作。
攻擊者共提交50筆已簽署交易,藉由操控帳戶nonce(交易序號)建立惡意委託授權。一旦授權確立,攻擊者即可繞過幣安正常提領基礎設施持續轉移資產;幣安必須另行發送交易以撤銷這些鏈上授權。
整體資產控制權恢復過程亦面臨其他技術複雜性:因涉事熱錢包採用多方安全計算(MPC)技術,並無單一私鑰可直接立即撤銷惡意EIP-7702授權。團隊須專門開發並執行特殊撤銷流程,耗時更長。
此外,暫停提領與關閉熱錢包服務,並不會自動使既存於鏈上的授權失效。
上述挑戰延長了全面遏制未經授權資產轉移所需的時間。我們正檢討本次事件之緊急應變流程、簽署政策與熱錢包管控範圍,並尋求未來進一步提升威脅響應速度之機會。
最後一筆未經授權轉移為2,961.9枚ETH,於UTC時間23:56完成鏈上確認;該交易此前已廣播,處於待確認狀態。自此之後未再觀察到任何未經授權轉移。
2026年10月30日UTC時間00:10,幣安自Binance14熱錢包向零地址發送新授權交易,清除EIP-7702委託程式碼。
攻擊準備過程
目前調查顯示,本次事件是一起複雜、多階段的攻擊行動,並非單一入侵或簡單釣魚攻擊。
攻擊者結合多種技術手段,包括偽造職缺面試之社交工程、誘騙受害者下載惡意軟體、利用遭入侵之內部AI工具、攻陷員工終端設備,以及運用先進交易授權技術。
2026年6月——供應鏈攻擊:錢包DevOps團隊工程師A於搜尋引擎查找一款熱門AI編程工具,下載遭篡改之Homebrew安裝套件,並嘗試透過該套件安裝相關工具。幣安資安團隊偵測異常後主動更換設備並輪替所有相關憑證;但工程師A之角色資訊及錢包基礎設施團隊相關同事資訊,已遭攻擊者獲取。
2026年全年——持續性網路攻擊:自2026年起,幣安資安團隊已偵測並攔截57起疑似與朝鮮相關之網路威脅事件。這些攻擊反映國家支持型攻擊者持續針對加密貨幣產業,手法涵蓋偽造職缺面試、偽裝成熱門開發者工具之惡意軟體、遭篡改之軟體套件與瀏覽器擴充功能、假冒視訊會議應用程式,以及旨在竊取憑證或部署遠端存取惡意軟體之社交工程攻擊。
9月——社交工程攻擊:軟體工程師B透過合法求職平台收到一名自稱專案總監者之聯絡訊息。工程師B於該平台之履歷提及曾於幣安任職。對方安排由人力資源代表主持第一輪面試,再由一名自稱虛構公司執行長者進行第二輪面試。
首輪面試期間,假扮HR者與軟體工程師B進行即時視訊面談;為建立信任,該面試官亦向工程師B分享其社交媒體帳號,其中包含其於該平台發布之個人照片與影片——此手法比過去觀察到的社交工程更具欺騙性與複雜度。
第二輪面試透過一款熱門社交聊天應用程式進行。面試尾聲,工程師B被要求於其工作電腦下載名為「作業」之檔案,內容為含惡意程式碼之倉儲。該倉儲內惡意程式於安裝時自動執行,觸發一連串未經授權操作。
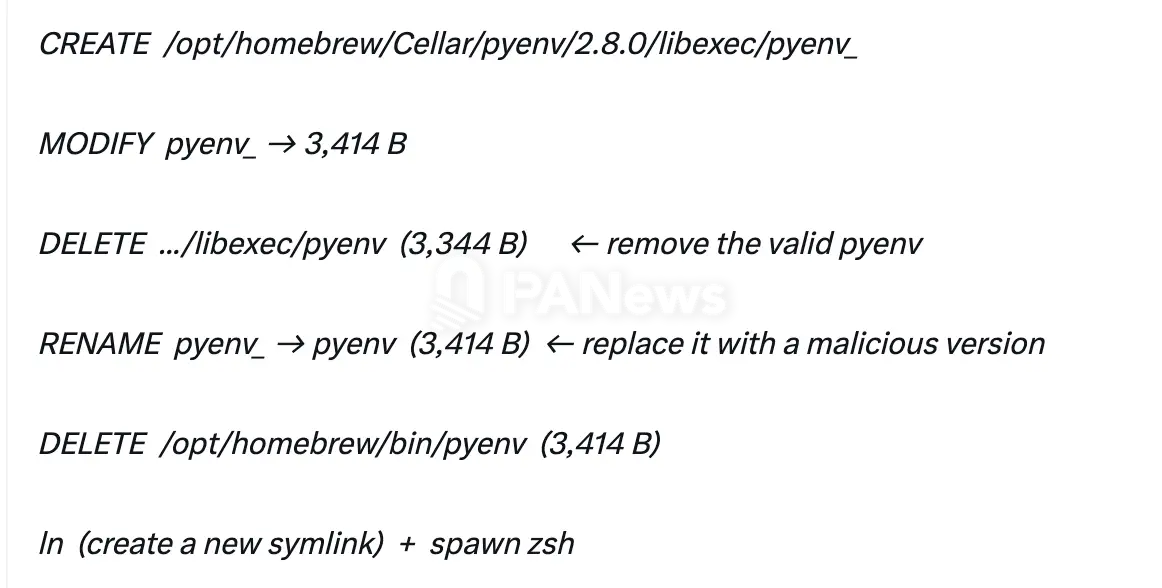
該惡意軟體採用高階程式碼混淆與防偵測技術,包括以惡意版本取代合法開發者工具元件,以執行指令並與攻擊者控制之外部伺服器通訊。當時終端防護工具未能偵測此零日惡意軟體;攻擊者亦採取隱匿惡意活動與清除相關痕跡等措施,進一步增加偵測與後續調查難度。
此指令碼透過程式碼混淆技術避開安全偵測,並專門執行以下操作:
10月20日——以內部AI工具為攻擊跳板。攻擊者利用工程師B遭入侵的電腦,透過幣安內部AI工具,進一步控制錢包DevOps工程師A與另一名錢包軟體工程師C的裝置。攻擊者迅速發現,工程師A的電腦上儲存了一個具容器部署權限的憑證。
10月29日——滲透錢包簽署作業。於10月29日17時15分至19時56分間,攻擊者登入工程師C的電腦,利用自錢包DevOps工程師A竊取的憑證部署容器,並觸發惡意指令碼,最終發動攻擊。
已採取之措施
截至2026年11月3日,我們已實施以下措施:
於全新環境中重建受影響之錢包系統。
重建受影響之內部AI工具及其存取控制系統。
更換受影響之裝置。
撤銷與受影響工程師相關之憑證及權杖。
已完成全體員工裝置之強化安全掃描。
強化AI驅動之異常行為偵測能力。
加強錢包服務之風險管控措施。
協同執法機關、區塊鏈情資公司及產業夥伴,追蹤並凍結受影響資產。
隨著調查持續進行,我們將持續強化相關安全措施。部分已實施或正實施之安全措施將予以保密,以防惡意攻擊者利用資訊削弱我方防禦。
後續步驟
我們正立即推進以下工作:
展開獨立資安審查
我們已委託獨立第三方資安專家,針對本次事件進行全面審查,驗證既有調查結果,並提出進一步安全改善建議。審查範疇與最終報告將作為後續修復工作的依據。
加大AI資安與主動式防禦投入
我們將增加在AI驅動威脅偵測、端點防護、開發環境安全及異常行為監控等領域的投資。
設立安全研究基金並推動產業協作
我們正與領先AI企業、產業參與者及安全公司合作,規劃設立安全研究基金,並針對區塊鏈環境中的AI安全,開展專項研究與產業協作計畫。
隨著調查持續深入,我們將持續主動向公眾披露相關資訊。