OneKey Wang Yishi ile Diyalog: Yapay Zeka Döneminde Donanım Cüzdanları İçin Saldırı ve Savunma Savaşı Sadece 'İki Hafta' Kaldı mı?
 Tapbit Wire
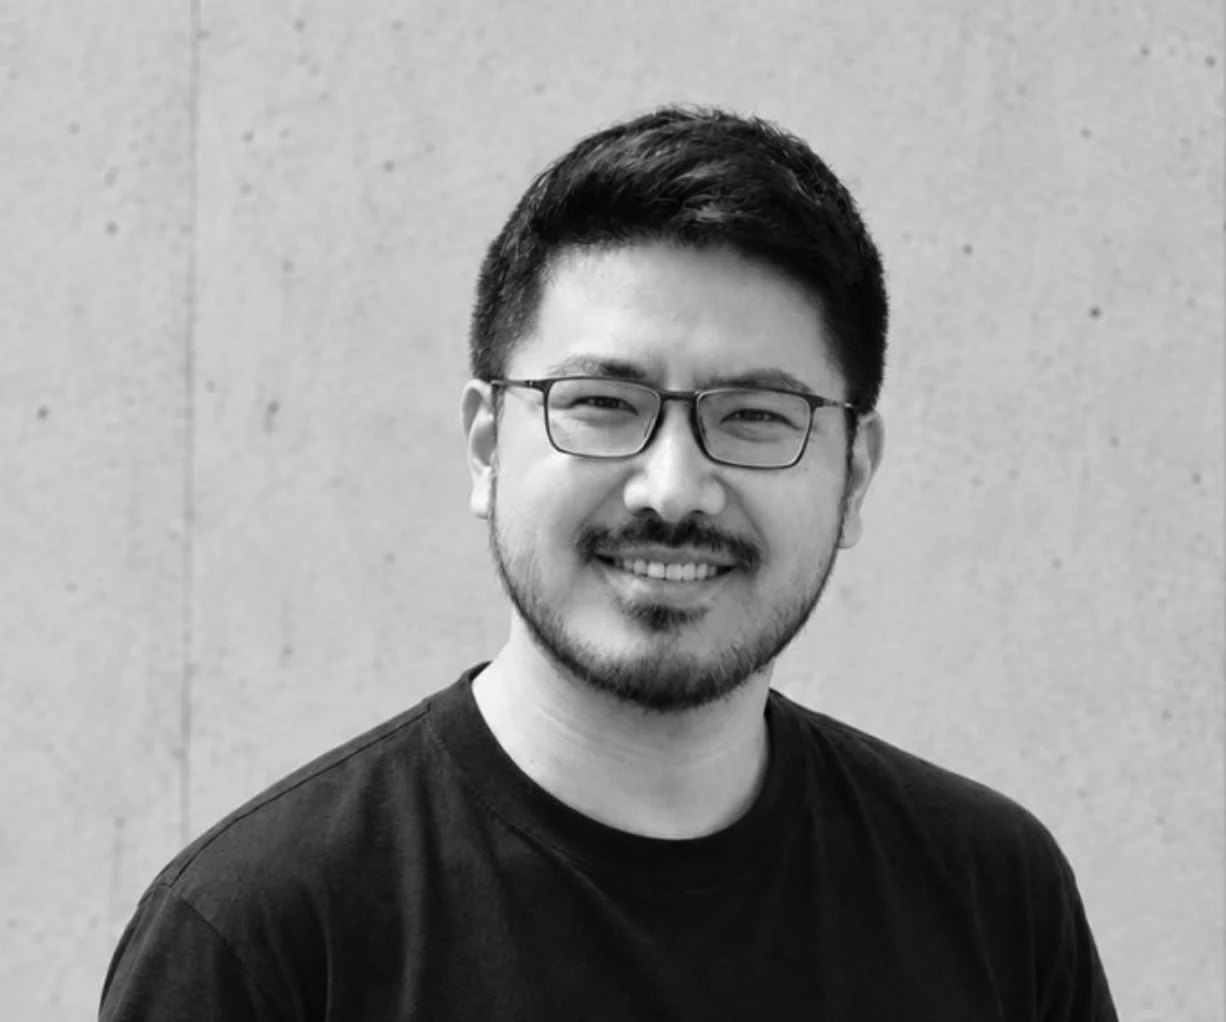
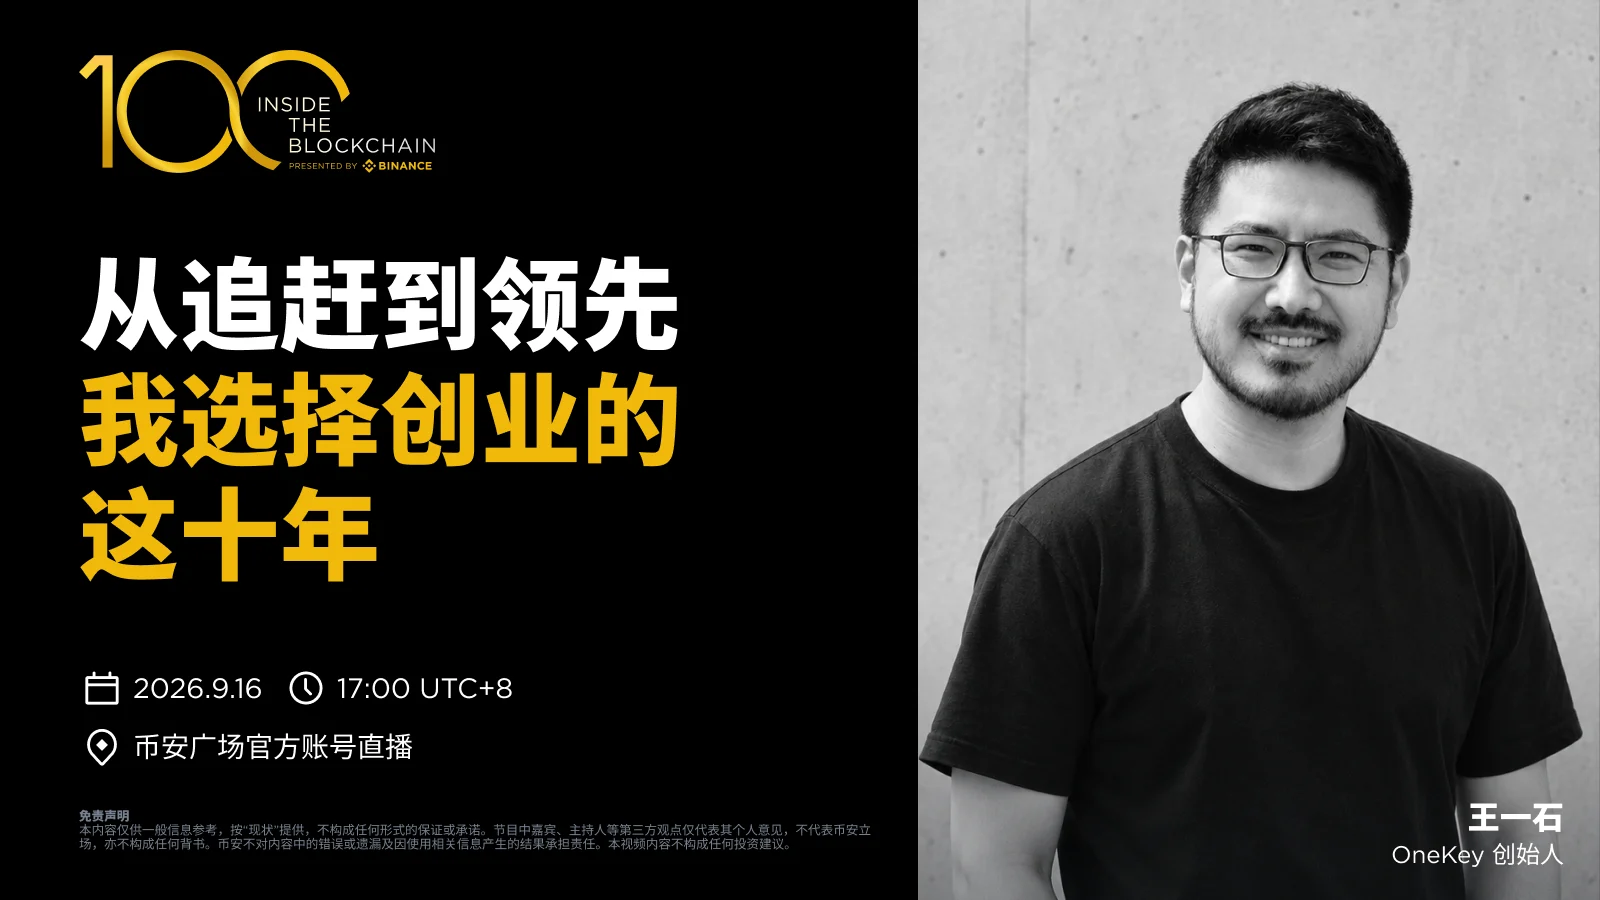
2013 yılında inşaat mühendisliği öğrencisi bir genç, ilk Bitcoin’ini Taobao aracılığıyla satın aldı. On iki yıl sonra, sektörün en önemli donanım cüzdanı şirketlerinden biri olan OneKey’in kurucusu oldu.
Bu görüşmede Wang Yishi (@ohyishi), yol boyunca yaptığı değerlendirmeleri ve tercihleri paylaştı; ancak son dönemde sektörde kaçınılmaz hâle gelen şu konulara daha fazla zaman ayırdık: Yapay zekânın aynı anda hem saldırıya hem savunmaya güç vermesi, Bybit’ten 1,5 milyar dolarlık hırsızlığın gerisinde gerçekten neyin yanlış gittiği, neden OneKey’in işe alım sürecini 'eşleşme' gibi tasarladığını ve aslında neyi taramak istediğini, ayrıca çocuklarını yetiştirmek için nasıl bir 'ilk girişim deneme-yanılma fonu' kullanmayı planladığını.
1. Sektöre Giriş: İnşaat Mühendisliğinden Bitcoin’e
Sunucu Beca: İnşaat mühendisliği mezunusunuz. 2013’te ikinci sınıf öğrencisiyken ilk Bitcoin’inizi Taobao’dan aldınız. İnşaat sahasından blokzincire ne çekti sizi?
Wang Yishi: Açıkçası — çünkü fiyatı yükseldi.
2013 bir boğa piyasasıydı. Fiyat 2012’den beri yükseliyordu ve son çeyrekte yaklaşık 8.000 RMB’ye ulaştı. İlk kez aldığım zaman fiyatı yaklaşık 100 dolar, yani 700 RMB civarındaydı.
O dönem Taobao’da doğrudan Bitcoin ve Ripple satın alabilirdiniz—bir bağlantıya tıklayıp ödeme yapmak yeterliydi. İşlemler çok ilkel düzeydeydi. Yurt içi borsalar da ortaya çıkmaya başlamıştı; örneğin Yang Linke tarafından yönetilen BTC China. Paraları satın almamın nedeni, fiyatın yükselmiş olması ve bu konuya dikkat etmemdi. Xiao Lei’nin ‘Bu Şey Ortaya Çıktığında Dünya Tersine Dönecek’ başlıklı yazısını okudum ve çok heyecanlandım. Ardından 8BTC forumuna ve Bitcointalk’a gidip erken dönem yazıları okudum.
Yani temel sebep buydu—yükseldi, o yüzden aldım.
Sunucu Beca: ByteDance’tan Bixin’e, ardından OneKey’e geçişiniz nasıl gerçekleşti?
Wang Yishi: ByteDance’e katıldığım sırada şirketin yaklaşık 400 çalışanı vardı. Bugün muhtemelen 100.000 kişiye ulaşmış durumda. O dönemde ByteDance’ın en kârlı işi Toutiao uygulamasındaki reklamlardı; şirketin değeri 1 milyar dolardı—bugün muhtemelen 500 milyar dolar ya da trilyonlarca dolar seviyesinde.
ByteDance tipik bir ‘uygulama fabrikası’dır: her ay birkaç yeni uygulama çıkarır, ana uygulamanın sekmesinden yeni ürünlere trafik yönlendirir ve verilere dayalı olarak yatırım devam ettirilecek mi yoksa ekip dağıtılacak mı karar verir—oldukça acımasızdır. O dönemde zaten AB testleri ve veri odaklı düşünce çok güçlüydü.
Ancak büyük şirketlerin doğasında bir sorun vardır: fazla kaynak bazen bir lanet olabilir. İnsan lazımsa işe alırsınız; bütçe lazımsa OA talebi gönderirsiniz; trafik lazımsa istersiniz. Böyle bir ortamda siz daha çok bir parça gibisiniz. Görevinizi çok iyi yapmalısınız ama doğal olarak bazı ‘vahşi yaşam deneyimi’nden yoksunsunuz.
‘Vahşi yaşam’ demek, yeni bir şey yaratırken size kimse trafik vermiyor ve ürünle ilgili olmayan sorunlarda kimse yardımcı olmuyor demektir. Doğada kendiliğinden büyüyen bir şeyden farklıdır.
Sonra neden kripto seçtim? Çünkü inşaat mühendisliği yavaş. Geri bildirim döngüsü ‘yıllar’la ölçülür: tasarım ofisi çizimler çıkarır, kıdemli bir meslektaşınız bir köprü projesini sahada takip eder—yıllar alır. İnternet hızlıdır, kripto ise daha da hızlıdır. Para yatırırsınız, ya yükselir ya düşer. Yükselirse güçlü pozitif geri bildirim alırsınız.
Ayrıca ByteDance’te çalışırken kira harcamalarımı dışarıda tutarsak gelirimin tamamını coin satın almak için kullanıyordum. Zaten coin alıyordum, o halde neden sektörde tamamen yer almasın?
2. OneKey İlk Kullanıcı Dalgasını Nasıl Kazandı?
Sunucu Beca: Donanım cüzdanı alanında Ledger ve Trezor zaten altı ya da yedi yıldır piyasadaydı. OneKey, bu kadar çok rakip arasında nasıl öne çıktı?
Wang Yishi: Aslında hâlâ bile OneKey tam anlamıyla 'öne çıkmadı'—bu ifade biraz abartılı. OneKey, büyümeye yönelik yoğun çaba harcıyor.
Ancak bir şeyi vurgulamam gerekirse, en büyük büyüme dönemi 2020'deki DeFi Yazıdır. O dönemde, borsalardan blokzincire devasa miktarda fon aktarıldı—çünkü zincir üzerinde likidite havuzları ve yüksek yıllık getiriler vardı. Peki bunun için hangi aracı kullanıyordunuz? Metamask.
O dönemde Metamask’ın güvenliği pek iyi değildi. 2020 sonunda yaptığımız denetimde, tohum ifadelerini saklama yönteminin güvenlik riskleri taşıdığını tespit ettik—kaynak dosyalarına erişmek ve kaba kuvvetle çözmek görece kolaydı.
Daha büyük sermaye sahibi kullanıcılar DeFi’ye katılmak istiyordu ama bilgisayarlarına trojan bulaşsa ya da tarayıcıları hacklense tüm paralarını kaybetmek istemiyordu. Bu yüzden donanım cüzdanlarına yönelmeye başladılar. Ancak Uni’de madencilik yapmak için Ledger kullandıysanız, Ledger Live’ı yüklemeniz, Ethereum uygulamasını yüklemeniz, Metamask’ı yüklemeniz ve ardından Metamask üzerinden Ledger’a bağlanmanız gerekiyordu; aynı zamanda USB bağlantı noktasında çakışmaması için Ledger istemcisini de kapatmanız gerekirdi—
Bir televizyonu çalıştırmak için üç farklı uzaktan kumanda kullanmak gibi hissediliyordu. Çok sıkıntılıydı.
O dönemde OneKey, özellikle yerelleştirme ve kullanıcı sürtünmesini azaltma konusunda bazı kullanıcı deneyimi yenilikleri yaptı—bu da ilk kullanıcı dalgamızdı.
Sunucu Beca: Kullanıcı deneyimini iyileştirmenin yanı sıra, büyüme sağlamak için başka bir neden daha mı vardı?
Wang Yishi: Açık kaynak kod.
Ledger bugün bile açık kaynak değil. Bizim değerlendirimiz şöyleydi: Bir ürün size güvenli olduğunu 'inanmanızı' sağlar mı yoksa güvenli olup olmadığını 'doğrulamanızı' mı sağlar mı? Uzun vadede ikincisi daha iyidir. Şu anki yapay zeka modellerinde olduğu gibi, ben de uzun vadede açık kaynağa güveniyorum. Doğrulanabilirlik çok önemlidir.
İlk büyüme dalgasından sonra geri kalanı aslında rakiplerin yaşadığı sorunlara dayanıyordu—onlar başarısız oldu, kullanıcılarını bize devretti ve yavaş yavaş kullanıcılar bize geçti.
Son zamanlarda Coldcard’da bir olay yaşandı. Coldcard, çok profesyonel, teknik bilgisi derin Bitcoin eski nesil geliştiricileri tarafından yapılan bir cüzdandır. Ama hayal edebilir misiniz? 2021’den 2025’e kadar yaklaşık dört yıl boyunca, açık kaynak kodda bir tohum ifadesi oluşturma açığı dört yıl boyunca durdu ve onarılmadı. Peki gerçekten profesyonel miydiler? Şüpheliyim.
Rakipler her düşük seviyeli hata yaptığında, kullanıcı tabanımız biraz arttı. Sadece bu kadar.
Yani 'öne çıkmak' değil—sadece ayakta kalmak.
Sunucu Beca: Bir şirketin yüksek büyüme evresi aynı zamanda hata yapmasının en kolay olduğu evredir. Hangi yanlış yollara sapmıştınız?
Wang Yishi: Çok sayıda. Şimdi düşününce sadece çok sinir bozucu.
DeFi Yaz dönemi boyunca cüzdanlarımız neredeyse bir yıl boyunca tükenmişti.
Bunun nedeni yeni bir kalıp açıp firmware’i sıfırdan kendimiz geliştirmeye karar vermemizdi; bunun zorluğunu ve R&D süresini hafife aldık. Bir kez donanıma geçildiğinde yazılımdan farklıdır—donanımın arkasında bir tedarik zinciri vardır. Bir sorun yüzünden diğer yüzlerce sorun ortaya çıkar. Sonuç olarak, kullanıcıları agresif şekilde kazanmamız gereken dönemde hiçbir ürünümüz yoktu.
Elinizde ürün bile yoksa—temelde trafiği başkalarına teslim etmiş olursunuz.
Teknik mimaride ayrıca bazı sorunlar vardı: erken tasarım, erken optimizasyon ve aşırı tasarım. Bunun yerine 'önce büyüme sağlanmalı, kullanıcılar kullanmalı, sonra kademeli olarak optimize edilmeli' yaklaşımı benimsenmeliydi. Sıra çok önemlidir. Eğer bunu o zaman anlayabilmiş olsaydım, durum muhtemelen şu ankinden çok daha iyi olurdu.
3. Yapay Zekâ Döneminde Savunma ve Saldırı: 'İki Ay'dan 'İki Haftaya'
Sunucu Beca: Yapay zekâ, güvenlik açıklarını bulmada giderek daha verimli hâle geliyor. Buna karşı hangi önlemleri aldınız?
Wang Yishi: Bu yalnızca kripto sektörüne özgü değil; tüm sektör için geçerli bir sorundur. İnsanlar eskiden iOS’un çok güvenli olduğunu düşünürdü; ancak şimdi yapay zekâ modelleriyle iOS’ta da birçok güvenlik açığı ortaya çıkıyor.
Kendi ekibimizin güvenlik ekiplerinden biri Anzen Labs adını taşır ('Anzen', Japonca'da 'güvenlik' anlamına gelir). Bu yıl Black Hat konferansında bir USB güvenlik açığını duyurduk: Açığın bulunmasından tekrar üretilmesine, ardından birkaç açıklamanın birleştirilerek tam bir tedarik zinciri saldırısı oluşturulmasına kadar süreç neredeyse tamamen yapay zekâ ile yürütüldü.
Yapay zekâ öncesi, böyle tam bir saldırı zinciri oluşturmak için iki-üç kıdemli güvenlik araştırmacısı ve iki ay süre gerekirdi. Ancak bu kez aynı açık yalnızca bir güvenlik mühendisi ve iki haftada bulundu.
Hız çok hızlı bir şekilde değişti.
Ancak yapay zekâ, güvenlik açıklarını bulmayı kolaylaştırdıkça bu 'kolaylık', savunmacılara da eşit ölçüde uygulanır.
Savunmacıların saldırganlara karşı bir avantajı vardır: Henüz yayınlanmamış kodunuz deposunda mevcuttur. Bir saldırganın sizi hedef alabilmesi için önce ürününüzü bulması gerekir. Açık kaynaklıysanız herkes topluca sizi hedef alabilir; ancak ürününüz ve kodunuz sürekli geliştirildiği için henüz yayınlanmamış bölümler mutlaka olacaktır — işte burada kendinize saldırabilirsiniz.
Daha önce, firmware güvenlik denetimlerini yılda yaklaşık iki kez, çapraz denetim amacıyla iki veya daha fazla şirketle gerçekleştiriyorduk. Sıklık çok düşüktü. Ancak şimdi yapay zekâ araçlarının yardımıyla her sürümü haftalık olarak denetleyebiliyoruz.
Açıkçası, yapay zekâ bir mutfak bıçağı gibidir: insanları öldürmek için ya da yemek pişirmek için kullanılabilir. Tümü, sektördeki takımların onu nasıl kullandığına bağlıdır.
4. 1,5 Milyar Dolarlık Bybit Hırsızlığı: Zincirin Tamamında Hiçbir Adımda Hata Yoktu, Ama Para Kayboldu
Sunucu Beca: Savunma araçları yıllardır güçleniyor, ancak olay sayısı azalmıyor. Neden?
Wang Yishi: Araç sayısı artıyor, araçlar güçleniyor ve olaylar devam ediyor — bu üç şey aynı anda doğru.
Önceden yaygın saldırı yöntemleri akıllı sözleşme açıkları, flash kredileri ve oraklar üzerinde manipülasyon gibi yöntemlerdi; bunlar hâlâ var ama eskisi kadar yaygın değil. Neden? Çünkü artık birçok protokol geliştiricisi, bu açıkların büyük bölümünü engelleyebilen denetim araçları ve biçimsel doğrulama kullanıyor.
Böylece saldırganlar, kodu hacklemenin maliyet açısından verimsiz olduğunu fark ettiler. Bilirsiniz, General Kim’in desteklemesi gereken çok sayıda insanı var.
Sonra şöyle düşündüler: Kodu saldırmak zor olduğundan, insanların kendisine saldıracağız.
Sunucu Beca: Bybit’te gerçekleşen 1,5 milyar dolarlık hırsızlık örneğini ele alalım — görünüşe göre hiçbir adım yanlış gitmedi mi?
Wang Yishi: Evet. Bu oldukça tipik bir örnektir.
Bybit’in Safe çoklu-imza cüzdanından o dönemde 1,5 milyar dolar çalındı. Aslında her bir bileşen ayrı ayrı değerlendirildiğinde sorunsuzdu: Çoklu-imza sözleşmesinin kendisinde bir hata yoktu; Bybit’in soğuk cüzdanında bir sorun yoktu; kullandıkları Ledger donanım cihazında da bir hata yoktu.
Peki sorun neredeydi? Sorun, Safe protokolünden bir ön uç mühendisinin bilgisayarının Kuzey Koreli Lazarus hacker grubu tarafından sosyal mühendislik yöntemiyle ele geçirilmesiydi.
Sosyal mühendislik sonrası, zararlı bir kod parçası Safe’ın resmi ön ucuna yerleştirildi ve bu kod yalnızca Bybit’in belirli adresi için etkinleşti. Böylece Bybit’ten dört kişi (Ben ve finans/denetimden üç diğer kişi) imza attığında, web sayfasında gördükleri şey tamamen normal bir soğuk cüzdan’dan sıcak cüzdan’a aktarımdı.
Şans eseri Ledger tarafı kör imzalama yaptı — Safe sözleşmesini ayrıştırmadı, delegatecall işlemini göstermedi ve herhangi bir uyarı vermedi.
Sonuç olarak aslında imzaladıkları şey bir “temsilci aktarım” işlemiydi — Bybit’in Safe sözleşmesine ilişkin yetkileri doğrudan devrettiler. Sahiplik kayboldu.
Gördüğünüz gibi, her bağlantı gayriresmi görünüyor; tek bozuk nokta Safe ön uç mühendisinin bilgisayarının ele geçirilmesiydi. Ancak tüm koşullar tam da aynı anda gerçekleşti — ve bu gerçekten acı verici.
Geçmişte insanlar kodunuzu hacklemeye çalışırdı; şimdiyse insanlarınızı hacklemeye çalışıyorlar.
Trafik güvenliği alanında şöyle bir deyim vardır: Sürücüye emniyet kemeri ve hava yastığı verirseniz sürücü daha hızlı sürer. Endüstride de aynı durum geçerlidir. Herkes sürekli yeni şeyler ekliyor: daha fazla denetim, daha fazla çoklu-imza, daha fazla şifre ifadesi — saldırıya karşı barajı yükseltiyor. Ama genellikle sorun, gözle görülebilen yerde değil, gözle görülmemesi gereken yerdedir.
Kaleminiz kuşkuya yer vermeyen bir yapıya sahip olsa da güvenlik görevlisiniz anahtarlarıyla dışarıda dolaşıyor. Birisi gelip size «Hey dostum, bir sigara ister misin?» diyor — siz içiyorsunuz ve bir sonraki an anahtarlarınızın çalındığını fark ediyorsunuz. İşte tam o his.
5. Ledger’ı Hacklemek: Bir «Olimpiyat Ruhu» Güvenlik Açığı Açıklaması
Sunucu Beca: Son zamanlarda Ledger’da bir işlem değiştirme güvenlik açığını oldukça yüksek profilli bir şekilde açıkladınız; başlığınız «Ledger’ı hackledik». Neden bu kadar açık?
Sunucu Beca: Son zamanlarda Ledger’da bir işlem değiştirme güvenlik açığını oldukça yüksek profilli bir şekilde açıkladınız; başlığınız «Ledger’ı hackledik». Neden bu kadar açık?
Wang Yishi: Öncelikle bu güvenlik açığı zaten giderilmiştir.
Bunu yayınladığımda Ledger firmware sürümü zaten 1.2.3’tü; güvenlik açığı 1.2.1 sürümündeydi ve yaklaşık iki hafta önce düzeltilmişti. «Ledger’ı hackledik» ifadesi gerçekten biraz tıklanabilirlik odaklıydı — ancak Ledger da hep böyle şeyler yapmıştır, bu yüzden sorun yoktur.
Teknik olarak bu güvenlik açığına TOCTOU (kontrol zamanı ile kullanım zamanı arasındaki fark) denir — cihaz ile bilgisayar arasındaki zaman farkından yararlanır. Kullanıcı cihazda «A adresinden B adresine 1 milyon dolar aktar» mesajını görür ve ardından imza atar; ancak bu aralıkta ben işlem B’yi gönderirim ve sonuç olarak siz aslında işlem B’yi imzalamış olursunuz; ben de işlem B’yi kullanarak işlem A’nızı değiştiririm.
Güvenlik açığının tehlike seviyesinin tanımlanması açısından — bu oldukça tehlikelidir.
Anzen Labs’teki günlük görevimiz kendimizi hacklemektir. Eğer kendimi bile hackleyemiyorsam, bu, güvenlik yeteneğimde sizin sahip olduğunuz bu şeyi kıramayacağımı, yönetemeyeceğimi kanıtlar.
Ancak sektör içinde iletişim vardır. Daha önce Keystone’e güvenlik hata raporları göndermiştik — onlara yaklaşık iki ay süre verdik, nasıl yeniden üretileceğini anlattık, tam çözümü sağladık ve sadece onlar düzeltmeyi tamamladıktan ve güncellemeyi zorunlu kıldıktan sonra açıklamayı birlikte gerçekleştirdik. Bu iyi bir yaklaşım. Böyle pozitif bir Olimpiyat ruhu olmalı.
6. İstihdam: Bir Görüşme, Birbirleri İçin Performans Sergileyen İki Aktörün Etkileşimidir
Sunucu Beca: OneKey’ın işe alım süreci oldukça özgün — öncelikle adaylara pratik bir görev tamamlamaları için ücret ödenir ve başarılı olduklarında ücretli bir uyum süreci uygulanır. Neden?
Wang Yishi: Temel neden — uygun kişileri bulamıyoruz.
Gördüğünüz tüm 'garip işe alım yöntemleri' aslında garip değildir; çünkü geleneksel yöntemlerin başarı oranı çok düşüktür.
İşe alım, flörtlenmeye çok benzer. Birini mülakata çağırdınız ve iyi konuştunuz; bu neyi kanıtlar? — Sadece bu kişinin mülakatlarda çok iyi olduğunu kanıtlar. Kişi, sizin onunla ilgili beklentinizi önceden tahmin etmiştir. Güçlü bir aday, mülakatçının 'istediği sonuca ulaşmasını' sağlar; böylece mülakatçı, bu özelliğin kendisinin akıl yoluyla keşfettiğini düşünür — bu, oldukça ince bir psikolojik kontrol biçimidir.
Aslında mülakat süreci her iki tarafın da birer performans sergilediği bir sahne gibidir: Aday, çok yetenekli biri gibi davranır; ben de harika bir şirket gibi davranırım. Sonra bu iki oyuncu birbirlerinin gösterisini izleyip birlikte çalışıp çalışmayacaklarına karar verir.
Ancak iki-üç günlük ücretli uygulamalı test farklıdır. Adayın problem çözme yaklaşımını, eksiksizliği ve teslim kalitesini gözlemleyebilirsiniz — en önemlisi, sorunla karşılaştığında aktif iletişim kurup kurmadığı ya da sessiz kalıp son anda sürprizle karşınıza çıkıp çıkmadığı. İş hayatında zamanında iletişim kurulmasını bekleriz.
Ayrıca problemler tamamen bizim tarafından tasarlanmıştır; YC soruları gibi adayları kandırarak çözüm elde etmeye yönelik değil.
Aday için de aynı durum geçerlidir — iki-üç gün içinde şirketin çalışma tarzını sezgisel olarak anlayabilir. Çünkü soruyu belirleyen kişi genellikle işe başladıktan sonra doğrudan meslektaşı olacaktır. Bu kişiyle uyumlu olup olmadığını bileceklerdir. Bu çok önemlidir.
Son olarak ödeme meselesi vardır. Başkasının zamanına saygı göstermenin yanı sıra, ödeme ayrıca başka bir amaç taşır: Eğer birdenbire size bir soru atıp yeteneğinizi test etmek istediğinizi söylerseniz ve siz bunun üzerinde bir-iki gün harcarsanız, sanki sizden ücretsiz faydalanıyorum hissi verirsiniz. Ancak sizi ücretlendirirsem, ciddiye aldığımı anlarsınız ve siz de buna biraz daha ciddi yaklaşmalısınız.
Sunucu Beca: Daha önce şöyle demiştiniz: '2025 yılında kodlamada yapay zekâyı verimli kullanamayan mühendisleri kabul edemem.' İdeal ekibiniz nasıl olurdu?
Wang Yishi: 2025'te yaptığım bu açıklama gerçekten biraz 'radikal'dı. O dönemde Codex henüz piyasaya çıkmamıştı ve yapay zekâ, programlama ve metin üretimi verimliliğini yeni yeni artırıyordu.
Ancak bu yıl, donanımla ilgili birçok yeni şey ekledik. Örneğin donanım testi — şu anda ofiste test mühendisi yok, sadece dört-beş robot kol var.
Bazı telefon testleri için USB kablosuyla doğrudan komut okunabilir; ancak bazı dış işlemler — örneğin kaydırmanın pürüzsüz olması ya da tuşların dokusu — görüş ile dış mekanik hareketin koordinasyonunu gerektirir. Bu yıla kadar ofiste test mühendisleri elle tekrar tekrar tıklamaktaydı. Şimdiyse robot kollar + yüksek çözünürlüklü kameralar + modeller var: Her sürüm yayımlandığında bu sistemler otomatik olarak test arka ucuna gönderilir ve robot kollar test senaryolarını sırayla 'tık-tık-tık' diye tamamlar.
Bu sistem, tek bir donanım ya da test mühendisi tarafından değil, iki kişinin ortak çabasıyla oluşturuldu. Çünkü 'günümüzün en güçlü yapay zekâ modelinin neler başarabileceği' konusunda herkesin ortak bir görüşü vardı. Bu ortak görüşe dayanarak, bu sistemin mümkün olacağını düşündük ve denedik — sonuçta gerçekten mümkün çıktı.
Yapay zekânın getirdiği en büyük değişim, herkese ortak bir sınır çizmesidir: 'İki uzmanın birbirini anlamadığı ve mümkün görmediği' şeyleri, '1+1'in 2'den çok daha fazlası olduğu' bir sonuca dönüştürdü.
7. Oğlum İçin 'Deneme-Yanılma Fonu': Bu parayı olabildiğince erken kaybetmesini istiyorum
Sunucu Beca: Twitter'da oğlunuzu nasıl büyütmeyi planladığınızdan bahsettiniz — onun adına Binance ve Robinhood hesapları açıp her yıl para yatırmayı düşünüyorsunuz. Bu yaklaşımın arkasındaki değerler nelerdir?
Wang Yishi: O zaman gerçekten açmak istemiştim — ancak iki sorun vardı: Robinhood yalnızca Amerikalılar için; çocukum ise değil. Binance Junior hesabı ise 6 veya 13 yaşında olmayı gerektiriyor; oysa çocuğum o sırada yalnızca 3 aylıktı. Şu an hâlâ yapılacaklar listemde, ancak kesinlikle ileride açacağım.
Dell kurucusu, ABD'deki her yeni doğan için bir hesap açmış ve $250 yatırmıştı — bunu oldukça ilginç bulmuştum.
Neden bunu yapmak istedim? Çünkü fark ettim ki, çocuğunuzun parayla tanışmasını ne kadar erken sağlarsanız o kadar iyidir.
Ve bu 'para', haftalık harçlık türü değildir — 'Anne, Baba, dondurma almak istiyorum, 5 dolar verin, 30 dolar verin' türünden değil. Sayıları tanıdığı ve temel aritmetik işlemler yapabildiği andan itibaren, ona tasarruf hesabı ya da hatta yatırım hesabı açabilirsiniz. Dünyadaki paranın nasıl işlediğini öğrenmesini sağlayın.
Ve sonra — bu parayı olabildiğince erken kaybetmesini sağlayın.
Eğer yetişkin olmalarından önce aileleri onlara on bin dolar verir ve bunun tamamını yetişkinliğe kadar kaybederlerse — bu, mezun olduktan sonra çalışan, geliri olan biri olarak bir gün yatırım hatası nedeniyle çok daha fazla para kaybetmesinden daha iyidir.
Ucuz başarısızlık, erken başarısızlık. Amacı budur. Aynı zamanda para hakkındaki anlayışlarını geliştirir.
Sunucu Beca: Bir söz vardır: Yapay zekâ çağındaki yalnızca 'zenginlerin çocukları', yaratıcılıklarının yapay zekâ tarafından sınırlandırılmamasını sağlar. Çocuklarla yapay zekâ arasındaki ilişkiye ne diyorsunuz?
Sunucu Beca: Bir söz vardır: Yapay zekâ çağındaki yalnızca 'zenginlerin çocukları', yaratıcılıklarının yapay zekâ tarafından sınırlandırılmamasını sağlar. Çocuklarla yapay zekâ arasındaki ilişkiye ne diyorsunuz?
Wang Yishi: Yapay zekâ nasıl yaratıcılığı sınırlandırabilir? Tam tersine, yaratıcılığı özgürleştirmeli değil mi?
İnsan toplumunun tüm ilerlemesi tek bir cümleye indirgenebilir: Eğer gençler yaşlıları dinlemezse insanlık ilerler.
Yapay zekâ sayesinde çocuklar çok şey yapabilir. Küçük yaştan itibaren inşa edicilerdir — bir ürün oluşturmak için mutlaka programlama bilmek gerekmez; yeter ki konuşabilsiniz.
Şimdi birçok ailenin, örneğin Bambu Lab gibi 3B yazıcılar aldığını görün. Evde küçük parçalar basabilirler — figürler veya modeller değil de günlük yaşamda kullanılan şeyler olabilir: otomatik anahtarlar, kahvaltı makinesi için katlanabilir pedler. Bu çok ilginç. Gençken bunlara sahip olsaydım ne kadar mutlu olurdum hayal edemiyorum.
Uygulama, web sitesi ya da fiziksel dünyada gerçek nesneler yapabilirsiniz — ardından bunları sonsuz olasılıkla birleştirebilirsiniz.
8. Sonuç Olarak: Ürünü Gösterin
Sunucu Beca: Bu sektörle hiçbir ilginiz yokken buraya geldiniz. Şu anda bu sektörde kendini kanıtlamak isteyenlere ne söylersiniz?
Wang Yishi: Buna tavsiye demem. Çünkü benim başarım da kesinlikle mükemmel değil.
Ancak zorunluysam: Herkesin gelişim potansiyeli sınırsızdır. Okuduğunuz bölüm, mezun olduktan sonraki işiniz, 20 yaşında yaptığınız, 25 yaşında yaptığınız ve 30 yaşında yaptığınız — bu dört şey tamamen farklı olabilir.
Bir şeye olan ilginiz, ona ne kadar yatırım yapacağınızı belirler. O konuya bakış açınız ve anlayışınız ise gelişiminizin üst sınırını çizer.
Hem onu seviyorsanız hem de uzun bir kar rampası ve uzun bir iz süresi varsa — ilerlemeniz daha muhtemeldir.
Geçmişte insanlar yaptığı şeyleri halka açık paylaşmaktan kaçınır, sessizce çalışmayı tercih ederdi; sadece ürün yayınlandığında 'deneyin, benim yaptığım bu' derdi. Bugün ise yapay zekâ ile bir şey yapmak inanılmaz derecede hızlıdır. Bir fikriniz varsa Codex, Grok ya da Claude gibi araçlara yönlendirme yapmak iki kez sıfırlama ile sonuçlanabilir.
Ürün çıktıktan sonra hemen başkalarına gönderip kullanmalarını sağlayabilirsiniz — hızlı geri bildirim alırsınız: Bu gerçekten bir ihtiyaç mı? Sadece siz mi ihtiyacınız var yoksa benzer ihtiyaç duyan ama henüz dile getirmemiş başka kişiler de mi var? Para kazandırabilir mi? Uzun vadeli kullanıcı desteği sağlayabilir mi?
Lovable'u yapan yazar, Lovable'dan önce otuzdan fazla 'vibe coding' uygulaması yaptı; ancak hiçbiri kullanılmadı — ta ki Lovable çıkmayı başarana kadar. Bu, hızlı deneme-yanılma yaklaşımının tipik bir örneğidir.
Yeni bir ürün üzerinde çalışırken, daha önce yaptığınız tüm ürünlerin artı ve eksilerini birleştirirsiniz — noktaları birleştirirsiniz. Yapay zekâ bunu sizin yerinize yapamaz çünkü bu bilinç, estetik ve karar verme yeteneğinizle ilgilidir; hepsi beyninizdedir.
Daha önce 'fikirler ucuzdur, bana kodu göster' denirdi. Şimdi bile size kodu göstermenize gerek yok — ürününüzü gösterin.
Yani şu an gerçekten en iyi dönem.