Binance, İlk Güvenlik Olayı Bulgularını Açıkladı: Sahte İşe Alımdan Tehdit Altında Olan Yapay Zekâ Araçlarına Kadar, Saldırganlar Nasıl Katman Katman Sızdı?
 Tapbit Wire
Binance, 29 Ekim güvenlik olayına ilişkin ilk soruşturma raporunu 3 Kasım’da yayınladı ve saldırının tam seyrini ile saldırganların izlediği sızma yolunu açıkladı. Rapor göre, saldırganlar sahte iş görüşmeleri, zararlı yazılımlar ve tehlike altındaki iç yapay zekâ araçları aracılığıyla birden fazla çalışanın cihazlarını kademeli olarak ele geçirdi; sonunda cüzdan imzalama yetkilerini elde ederek normal para çekme sürecini atlatmak için EIP-7702 yetkilendirme mekanizmasını kullandı ve varlıkları aktardı.
Olay toplam yaklaşık 6,34 milyar ABD Doları değerinde varlığı etkiledi. Raporun yayınlandığı tarihe kadar yaklaşık 2,85 milyar ABD Doları değerinde varlık donduruldu ya da engellendi; etkilenen token varlıkların %98’i yenilendi. Binance, ilgili kayıpların platform tarafından karşılanacağını duyurdu; etkilenen sistemlerin yeniden inşası, güvenlik önlemlerinin güçlendirilmesi ve bağımsız üçüncü taraf bir kuruluş tarafından daha kapsamlı bir incelemenin başlatılması çalışmalarına başlandı. Rapor ayrıca, ABD Federal Soruşturma Bürosu’nun (FBI) en güncel bilgisine göre bu olaydan Kuzey Kore’nin sorumlu olduğunu belirtti.
Aşağıda tam metin yer almaktadır:
29 Ekim 2026’da Binance, ciddi ve yüksek düzeyde sofistike bir güvenlik olayına uğradı. Bu olay yaşanmamalıydı ve kullanıcılar, ortaklar ve tüm sektör üzerinde yarattığı endişe, işletme kesintisi ve belirsizlik için derinden özür dileriz.
Kullanıcıları korumak her zaman önceliğimizdir. Çalınan fonlardan kaynaklanan finansal kayıpları Binance karşılayacak ve bu kayıplar kullanıcıya yansıtılmayacaktır. Kayıpların tamamını karşılamak için kayıp tutarının %100’ünden fazla fon ayrılmıştır. 31 Ekim 2026 itibarıyla etkilenen token varlıkların %98’i yenilendi; kullanıcılar bunu Rezerv Kanıtı sayfasından doğrulayabilir. Henüz yenilenemeyen likiditesi düşük varlıkların satın alınması işlemi devam etmektedir.
Bu olayda etkilenen toplam dijital varlık yaklaşık 6,34 milyar ABD Doları değerindedir. Bu raporun yayınlandığı tarihe kadar yaklaşık 2,85 milyar ABD Doları değerinde dijital varlık dondurulmuş ya da engellenmiştir; kesin miktar henüz tam olarak doğrulanmamış olup piyasa fiyat dalgalanmalarından etkilenebilir.
Olayın etkisini sınırlandırmak ve etkilenen sistemlerin güvenliğini güçlendirmek için hemen harekete geçtik. Saldırganların kullandığı tüm teyit edilen giriş noktaları kapatıldı; saldırı yolunda yer alan sistemler yeniden inşa edildi ya da değiştirildi. Ayrıca cihaz denetimi önlemleri daha da sıkılaştırıldı, cüzdan hizmetlerine yönelik risk kontrolleri güçlendirildi ve yapay zekâ destekli anormal davranış algılama kapasitesi genişletildi.
Bu rapor, şu ana kadar anladığımız durumu ve zaten tamamlanan güvenlik iyileştirmelerini içeren ilk soruşturma raporudur. Soruşturma devam etmektedir ve ilgili bulgular daha ileri düzeyde bağımsız bir incelemeden geçecektir. Kötü niyetli saldırganların bilgileri saldırı planlamada kullanmaması için bazı teknik detaylar gizli tutulacaktır. Daha kapsamlı bir inceleme için bağımsız bir güvenlik firması görevlendirilmiştir.
ABD Federal Soruşturma Bürosu (FBI) tarafından yayımlanan en güncel bilgiye göre bu olaydan Demokratik Halk Cumhuriyeti (Kuzey Kore) sorumludur.
Bu ilk raporu yayınlamayı tercih etmemizin nedeni, yalnızca tüm sektörün bu dersleri birlikte öğrenmesiyle güvenlik standartlarının sürekli gelişebileceğine inanmamızdır.
29 Ekim’de Neler Oldu?
Saldırı, birden fazla ağ boyunca hızla gerçekleşti.
Saldırganlar, normal para çekme süreci dışındaki işlemler başlatmak amacıyla iç bir cüzdan imzalama hizmetine yetkisiz erişim kullandı.
UTC saatle 20:05–20:09 arasında beş Binance sıcak cüzdan, saldırganların kontrolündeki adreslere toplam 233,46 milyon XRP aktardı.
Daha sonra Solana ve Optimism ağlarında çalışan Binance sıcak cüzdanlar, sırasıyla yaklaşık 970.500 SOL ve 44,2 milyon OP’yi saldırganların kontrolündeki adreslere aktardı.
Bundan sonra Binance, büyük bir varlık transferiyle ilgili iç bir uyarı aldı ve hemen soruşturma başlatıldı.
Daha sonra bir Binance sıcak cüzdanı, saldırganların kontrolündeki bir adrese 18.270 BTC aktardı.
Saldırganlar daha sonra bu saldırıyı Ethereum’un EIP-7702 yetkilendirme mekanizmasını istismar etmek için imzalama hizmetini kullandılar.
EIP-7702, bir hesabın özel anahtarını açığa çıkarmadan kısmi yürütme yetkisini bir akıllı sözleşmeye devretmesine izin verir. Bu olayda saldırganlar, bu mekanizmayı kullanarak Binance’in sıcak cüzdanlarından birinin üzerinde kısmi yürütme yetkisi veren bir akıllı sözleşmesi oluşturdu.
Binance acil durum tedbirlerini derhal devreye soktu: fonların daha fazla dışa akışını sınırlamak için para çekmeleri askıya aldı, etkilenen token’ları dondurmak amacıyla ortaklarıyla koordine oldu ve yetkisiz izinleri iptal etmek için önlemler aldı. Bu işlemlerle toplamda 2,85 milyar ABD Doları değerinde varlık donduruldu.
Ancak para çekmeleri askıya almak, tüm yetkisiz varlık transferlerini durdurmak için yeterli olmadı. Kötü niyetli EIP-7702 yetkilendirmesi zaten zincirde (on-chain) mevcuttu ve Binance’in normal para çekme altyapısından bağımsız olarak çalışıyordu.
Saldırganlar toplam 50 imzalı işlem gönderdi ve hesap nonce’larını (işlem sıra numaralarını) manipüle ederek kötü niyetli yetkilendirme devralmaları gerçekleştirdi. Bu yetkilendirmeler kurulduktan sonra saldırganlar Binance’in normal para çekme altyapısını atlayarak varlık transferlerine devam edebildi. Binance, bu zincirdeki yetkilendirmeleri iptal etmek için ek işlemler başlatmak zorunda kaldı.
Varlıkların kontrolünü yeniden kazanma süreci ayrıca diğer teknik karmaşıklıklarla da karşılaştı. Söz konusu sıcak cüzdanlar çoklu taraf hesaplama (MPC) teknolojisi kullandığından, kötü niyetli EIP-7702 yetkilendirmesini anında iptal etmek için doğrudan kullanılabilen tek bir özel anahtar yoktu. Bu nedenle ekip, özel bir iptal işlemi geliştirmek ve uygulamak zorunda kaldı; bu da ek süre gerektirdi.
Ayrıca para çekmeleri askıya almak ve sıcak cüzdan hizmetlerini kapatmak, zaten zincirde mevcut olan yetkilendirmeleri otomatik olarak geçersiz kılmaz.
Bu zorluklar, yetkisiz varlık transferlerini tamamen kontrol altına alma süresini uzattı. Olayla ilgili acil durum müdahalesi sürecini, imzalama politikalarının kapsamını ve sıcak cüzdan kontrollerini gözden geçiriyoruz; gelecekte tehditlere yanıt süresini artırmak için fırsatlar arıyoruz.
Son yetkisiz transfer 2.961,9 ETH’tı ve 23:56 UTC’de zincirde son olarak onaylandı. İşlem daha önce yayınlanmıştı ve nihai onaylanmadan önce bekliyordu. O zamandan beri başka bir yetkisiz transfer gözlemlenmedi.
2026 Ekim 30’da 00:10 UTC’de Binance, Binance14 sıcak cüzdanından sıfır adrese yeni bir yetkilendirme işlemi gerçekleştirdi ve EIP-7702 devralma kodunu temizledi.
Saldırının Nasıl Hazırlandığı
Mevcut soruşturma, bu olayın tek bir izole girişim ya da basit bir kimlik avı saldırısı değil, karmaşık, çok aşamalı bir saldırı operasyonu olduğunu göstermektedir.
Saldırganlar, sahte iş görüşmeleriyle sosyal mühendislik, kurbanları kötü amaçlı yazılım indirmeye yönlendirme, ihlal edilmiş iç AI araçlarının istismarı, çalışan uç nokta cihazlarının ele geçirilmesi ve gelişmiş işlem yetkilendirme tekniklerinin kullanımı gibi çoklu teknik yöntemleri birleştirdi.
Haziran 2026 — Tedarik zinciri saldırısı. Cüzdan DevOps ekibinden Mühendis A, bir arama motorunda popüler bir AI kodlama aracı aradı, değiştirilmiş bir Homebrew kurulum paketi indirdi ve bu paket üzerinden ilgili aracı yüklemeye çalıştı. Binance güvenlik ekibi anomaliyi tespit etti, cihazı proaktif olarak değiştirdi ve ilgili tüm kimlik bilgilerini döndürdü. Ancak Mühendis A’nın rol bilgisi ile cüzdan altyapısı ekibindeki ilgili meslektaşlarının bilgileri zaten saldırganlara açık hâle gelmişti.
Tüm 2026 boyunca — Sürekli siber saldırılar. 2026 yılından beri Binance güvenlik ekibi, Kuzey Kore ile bağlantılı 57 şüpheli siber tehdit olayını tespit etti ve engelledi. Bu saldırılar, devlet destekli saldırganların kripto para sektörünü hedeflemeye devam ettiğini göstermektedir. İlgili saldırı yöntemleri arasında sahte iş görüşmeleri, popüler geliştirici araçları gibi伪装lenmiş kötü amaçlı yazılımlar, değiştirilmiş yazılım paketleri ve tarayıcı eklentileri, sahte video konferans uygulamaları ile kimlik bilgilerini çalmayı veya uzaktan erişimli kötü amaçlı yazılım yüklemeyi amaçlayan sosyal mühendislik saldırıları yer almaktadır.
Eylül — Sosyal mühendislik saldırısı. Yazılım Mühendisi B, resmi bir iş platformu üzerinden kendisini bir proje direktörü olarak tanıtan bir kişi tarafından bir iletiye cevap verdi. Mühendis B’nin bu platformdaki profili, daha önce Binance’de çalıştığını belirtiyordu. Kişinin düzenlediği ilk görüşme bir insan kaynakları temsilcisi tarafından yapıldı; ikinci görüşme ise hayali bir şirketin CEO’su olarak davranan bir kişiyle gerçekleşti.
İlk görüşmede, HR temsilcisi taklidindeki kişi, Yazılım Mühendisi B ile canlı video görüşmesi yaptı. Güven oluşturmak amacıyla röportajcı, Mühendis B’ye sosyal medya hesaplarını da paylaştı; bu hesaplarda röportajcı tarafından paylaşılan kişisel fotoğraflar ve videolar yer alıyordu. Bu taktik, daha önce gözlemlenen sosyal mühendislik yöntemlerinden daha sofistike ve aldatıcıydı.
İkinci görüşme, yaygın bir sosyal sohbet uygulaması üzerinden gerçekleştirildi. Görüşmenin sonlarına doğru Mühendis B’den iş bilgisayarına ‘ödev’ adlı bir dosya indirmesi istendi; bu dosya kötü amaçlı bir kod deposu içeriyordu. Depodaki kötü amaçlı kod kurulum sırasında otomatik olarak çalıştı ve一系列 yetkisiz işlemleri tetikledi.
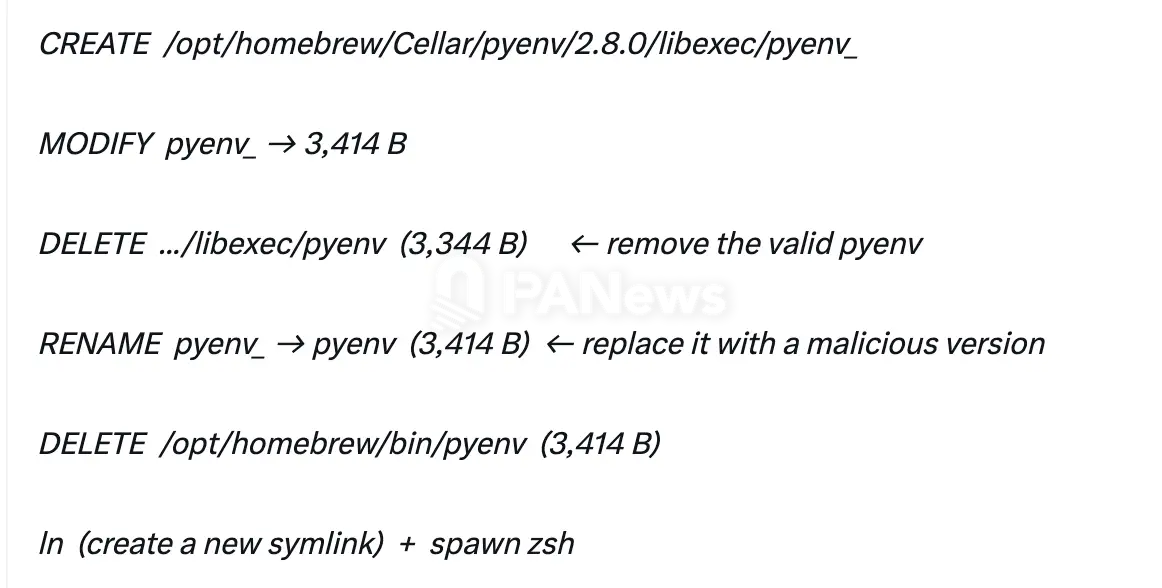
Kötü amaçlı yazılım, kodu gizleme ve tespit kaçınma gibi gelişmiş teknikler kullandı: örneğin, meşru bir geliştirici aracı bileşenini kötü amaçlı bir sürümle değiştirerek komut çalıştırdı ve saldırganların kontrolündeki harici bir sunucuyla iletişim kurdu. O sırada uç nokta güvenlik koruma araçları bu sıfır-gün kötü amaçlı yazılımı tespit edemedi. Saldırganlar aynı zamanda kötü amaçlı faaliyetleri gizlemek ve ilişkili izleri silmek için önlemler aldı; bu da tespiti ve sonrasında yapılacak soruşturmayı daha zorlaştırdı.
Komut dosyası, kod karıştırma teknikleriyle güvenlik tespitinden kaçındı ve özellikle aşağıdaki işlemleri gerçekleştirdi:
20 Ekim — İç AI araçlarını saldırı başlangıç noktası olarak kullanma. Mühendis B'nin bilgisayarını ele geçiren saldırganlar, Binance'in iç AI araçlarını kullanarak Cüzdan DevOps Mühendisi A ve başka bir cüzdan yazılım mühendisi olan C'nin cihazlarını da ele geçirdi. Saldırganlar, Cüzdan DevOps Mühendisi A'nın bilgisayarında kapsayıcı dağıtım izinlerine sahip bir token olduğunu hızla keşfetti.
29 Ekim — Cüzdan imzalama işlemlerine sızma. 29 Ekim'de saat 17:15 ile 19:56 arasında saldırganlar Yazılım Mühendisi C'nin bilgisayarına girdi, Cüzdan DevOps Mühendisi A'dan çalınan kimlik bilgilerini kullanarak bir kapsayıcı dağıttı ve kötü amaçlı bir komut dosyasını tetikleyerek nihayet saldırıyı başlattı.
Alınan Önlemler
3 Kasım 2026 itibarıyla aşağıdaki önlemleri aldık:
Etkilenen cüzdan sistemleri tamamen yeni bir ortamda yeniden oluşturuldu.
Etkilenen iç AI araçları ve erişim denetimi sistemleri yeniden oluşturuldu.
Etkilenen cihazlar değiştirildi.
Etkilenen mühendislerle ilişkili kimlik bilgileri ve token'lar iptal edildi.
Tüm çalışan cihazlarında geliştirilmiş güvenlik taramaları tamamlandı.
AI tabanlı anormallık davranış tespiti yetenekleri güçlendirildi.
Cüzdan hizmetleri için risk kontrol önlemleri güçlendirildi.
Etkilenen varlıkları takip etmek ve dondurmak amacıyla suçla mücadele kuruluşları, blokzinciri istihbarat firmaları ve sektör ortaklarıyla iş birliği yapıldı.
Soruşturma devam ettiği sürece ilgili güvenlik önlemlerini güçlendirmeye devam edeceğiz. Uyguladığımız ve uygulamakta olduğumuz bazı güvenlik önlemleri, kötü niyetli saldırganların bu bilgiyi güvenlik savunmalarımızı zayıflatmak için kullanmasını önlemek amacıyla gizli kalacaktır.
Sonraki Adımlar
Aşağıdaki çalışmaları acilen yürütüyoruz:
Bağımsız bir siber güvenlik incelemesi gerçekleştirme
Bu olayla ilgili kapsamlı bir inceleme yapmak, mevcut soruşturma bulgularını doğrulamak ve daha fazla güvenlik geliştirmesi önerileri sunmak amacıyla bağımsız üçüncü parti siber güvenlik uzmanları ile iş birliği yapıyoruz. İncelemenin kapsamı ve nihai sonuçları, sonraki düzeltme çalışmalarımızın temelini oluşturacak.
Yapay zeka güvenliği ve proaktif savunmaya yatırım artırma
Yapay zeka destekli tehdit algılama, uç nokta koruma, geliştirme ortamı güvenliği ve anormallık davranış izleme gibi alanlara yatırım artırılacaktır.
Bir güvenlik araştırma fonu kurun ve sektör iş birliğini teşvik edin
Önde gelen yapay zeka şirketleri, sektör paydaşları ve güvenlik firmalarıyla çalışıyoruz; blokzincir ortamlarında yapay zeka güvenliği odaklı özel araştırma ve sektör iş birliği projeleri yürütüp bir güvenlik araştırma fonu kurmayı planlıyoruz.
Soruşturma ilerledikçe ilgili bilgileri halka sürekli olarak açıklayacağız.