Yapay Zeka 'Kriptografiyi Zorluyor' mu? Web3, Önceden Hazırlanmalı Ancak Aceleyle Geçiş Yapmamalı
 Tapbit Wire
Son birkaç gündür, 'Yapay zekânın kriptografik sistemleri kırabileceği' yönündeki tartışmalar, Kripto topluluğunda gerçek bir panik dalgası yarattı.
Konu, 7 Ekim'de Justin Drake'in X platformunda, tüm blokzincir sektörünü olası gelecekteki kriptografik risklere karşı sakin bir şekilde 'Sığınak Modu' planlamasına çağırmasıyla başladı.
Temel kaygısı, yapay zekânın matematiksel araştırma yeteneklerinin ilerlemesiyle birlikte, Bitcoin ve Ethereum gibi ağlarda yaygın olarak kullanılan eliptik eğri kriptografisinin (ECC), gerçek kod kırma kapasitesine sahip bir kuantum bilgisayarın ortaya çıkmasından önce bile yeni matematiksel saldırı yöntemlerine maruz kalabileceği yönünde.
Tartışmada öne çıkan en kötü senaryoda bu ilerleme 'yıllar değil aylar' içinde gerçekleşebilir; bu nedenle büyük varlık sahipleri ve kurumların varlıklarını düzenli bir şekilde taşımaya başlamasını ve zaten açıkta olan herkese açık anahtarların oluşturabileceği riskleri en aza indirmesini önerdi.
Daha sonra Vitalik Buterin de tartışmaya katıldı.
İlginç bir şekilde Vitalik, yapay zekânın kriptografi araştırmalarını hızlandırabileceğini reddetmedi; hatta bazı kuantum dirençli olduğu düşünülen kriptografik şemaların da gelecekteki matematiksel gelişmelerden etkilenebileceğini öne sürdü.
Ancak sıradan kullanıcıların varlıklarını hemen taşımaları gerektiğine dair soruya gelince, henüz gerçekleşmemiş kriptografik saldırılar yerine, aceleci yükseltme ve geçişlerin yol açabileceği gerçek kayıpların daha acil izlenmesi gerektiğini vurguladı.
Bu aynı zamanda kripto endüstrisini uzun süredir meşgul eden bir soruyu da gündeme getiriyor: Zincir üstü varlıkları koruyan temel kriptografik varsayımlar yeni tehditlerle karşılaştığında, genel ağlar ne kadar erken hazırlanmalı ve sıradan kullanıcılar ne zaman harekete geçmeli?
1. Neden risk var? Önce 'adres' ile 'herkese açık anahtar' arasındaki farkı anlayın
Bu tartışmanın odak noktasını anlamak için, önce genel ağların en temel hesap ve imza mekanizmalarına dönmemiz gerekir.
Bilindiği üzere, müdürsüz cüzdanlarda özel anahtar, varlıkları kontrol eden temel kimlik bilgisidir. Teknik düzeyde cüzdanlar, özel anahtarı ortaya çıkarmadan bir işlemi gerçekten o anahtar sahibinin yetkilendirdiğini kanıtlamak için dijital imza algoritmalarını kullanır.
Bu algoritmalar arasında en tipik olanı eliptik eğri kriptografisidir (ECC).
Örneğin Ethereum'da, sıradan harici sahip edilen hesaplar (EOA) işlem imzaları oluşturmak için ECDSA kullanır. Bitcoin'in geleneksel imza sistemi de yaygın olarak ECDSA kullanırken, Taproot aynı eliptik eğriye dayanan Schnorr imzalarını benimser.
Bu şemaların uzun vadeli güvenilir çalışması, önemli bir matematiksel varsayıma dayanır: Özel anahtardan herkese açık anahtar üretmek çok kolaydır; ancak günümüzde bilinen klasik hesaplama yöntemleriyle yalnızca herkese açık anahtardan özel anahtar türetmek neredeyse imkânsızdır.
Bunu, doğrulanması kolay ancak tersine çözümü son derece zor bir matematiksel problem olarak düşünebiliriz. Ağdaki herkes, bir imzanın geçerli olup olmadığını doğrulamak için herkese açık anahtarı kullanabilir; ancak imzalayanın özel anahtarını bu anahtardan kolayca çıkaramaz.
Tam da bu asimetri, modern blokzincir varlık sahipliğinin önemli bir temelini oluşturur.
Ancak burada kolayca gözden kaçırılan başka bir ayrıntı daha var: günlük hayatta gördüğümüz 'cüzdan adresi', her zaman tam kamuya açık anahtar değildir.
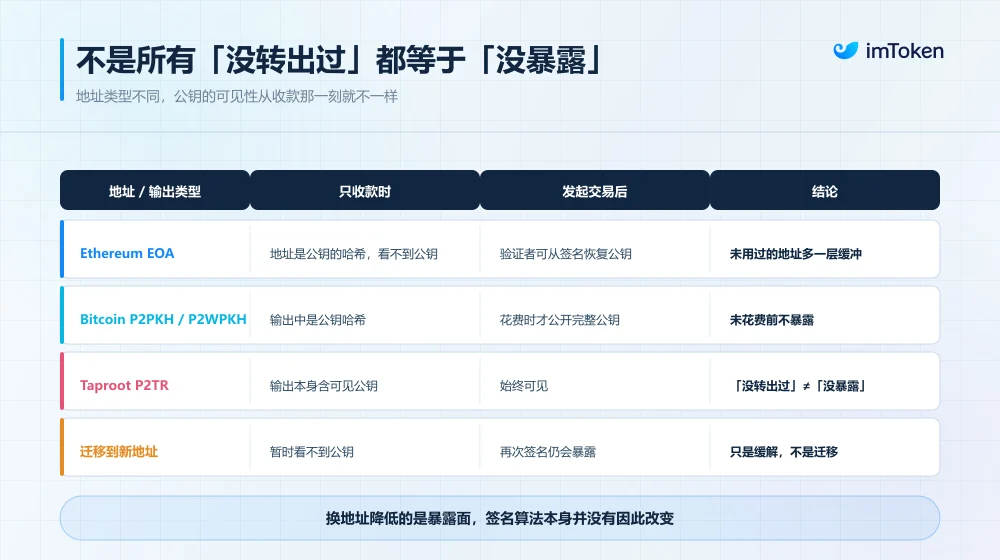
Örnek olarak yaygın bir Ethereum EOA'sını (dışsal sahiplik hesabı) alalım: cüzdan adresi, kamuya açık anahtarın Keccak-256 özetinin alınması ve bu özete uygulanan bir kesme işlemiyle üretilen bir tanımlayıcıdır. Bitcoin’de P2PKH ve P2WPKH gibi yaygın adres türleri de kamuya açık anahtar özetlerine dayalı tasarımlar kullanır.
Bu durum oldukça ilginç bir güvenlik farkı yaratır.
Hiçbir zincir içi işlem başlatmamış ve diğer yollarla kamuya açık anahtar bilgisini ortaya çıkarmamış sıradan bir Ethereum hesabı için dışarıdan genellikle yalnızca özetlenmiş cüzdan adresi görülebilir. Mevcut hesaplama yöntemleriyle adres özetinden tam kamuya açık anahtarı tersine türetmek zor olduğu için kamuya açık anahtar etkili bir şekilde ek bir koruma katmanı kazanır.
Ancak bu hesap aktif olarak bir işlem başlatıp ECDSA imzası gönderdiğinde, düğümler imza bilgisinden karşılık gelen kamuya açık anahtarı geri çıkarabilir. Zincir içi işlem kayıtları uzun süre halka açık kaldığından bu bilgi de sürekli dış dünyaya maruz kalır.
Bu, kamuya açık anahtar özetli adres kullanan hesaplar açısından, henüz açığa çıkmamış bir kamuya açık anahtar ile zaten açığa çıkmış bir kamuya açık anahtarın, belirli gelecekteki kriptografik saldırılar karşısında farklı risk seviyelerine sahip olabileceği anlamına gelir.
Vurgulanması gereken nokta, bunun tüm genel blokzincirlerinin tam olarak aynı kurallara uyduğunu göstermediğidir.
Örneğin Bitcoin’in Taproot çıktıları kendilerinde görünür bir eliptik eğri kamuya açık anahtarı içerir; bu nedenle bir Taproot adresi fon harcamamış olsa bile kamuya açık anahtarının hâlâ özet fonksiyonunun arkasında gizli olduğunu varsaymak mümkün değildir. Ayrıca bazı kamuya açık anahtar bilgileri adres tekrarı, halka açık imzalar, genişletilmiş kamuya açık anahtarlar ya da diğer yollarla önceden açığa çıkabilir.
Dolayısıyla 'hiç varlık transferi yapılmamış olmak', 'kamuya açık anahtarın açığa çıkmamış olması' anlamına gelmez; yeni bir adresin kuantum direnci doğası gereği vardır diyemeyiz.
Bu fark anlaşıldığında, kuantum bilgi işlemi ve yapay zekâ tarafından oluşturulan zorluklara bakmak çok daha kolaylaşır.
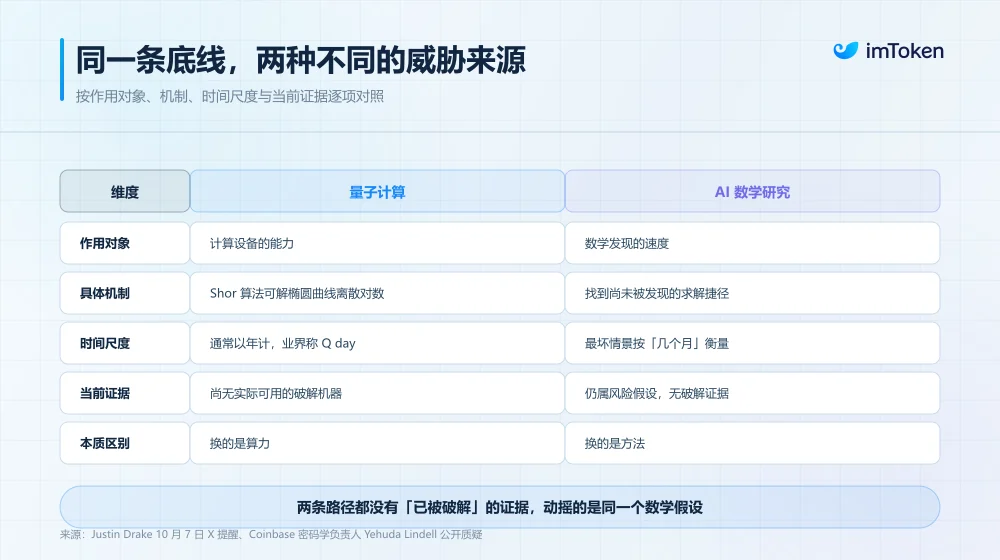
Teorik olarak, yeterli ölçek ve hata düzeltme yeteneğine sahip bir kuantum bilgisayar, bu algoritmayı kullanarak eliptik eğri ayrık logaritma problemini verimli bir şekilde çözebilir; böylece kamuya açık anahtardan özel anahtar türetilebilir ve ECDSA ve Schnorr gibi imza sistemleri tehdit altına alınabilir.
Ancak şu ana kadar Bitcoin veya Ethereum’un ana imza sistemlerini gerçekten kıran bir kuantum bilgisayarın var olduğuna dair hiçbir kanıt bulunmamaktadır.
Justin Drake’ın bu kez gündeme getirdiği endişe, kuantum bilgisayarların yanı sıra, yapay zekânın insanlara henüz keşfedilmemiş matematiksel çözümlerin yolunu açabilecek kısa yollar bulmada yardımcı olma olasılığına yöneliktir; özellikle geçen yıl boyunca matematiksel akıl yürütme, algoritma arama ve biçimsel doğrulama gibi alanlarda yapay zekâda kaydedilen ilerlemeler bu olasılığı güçlendirmektedir. Bazı araştırmacılar, yıllardır incelemeye dayanmış hesaplamalı zorluk problemlerinin, yeni matematiksel keşifler nedeniyle yeniden değerlendirilmesi gerektiğini düşünmeye başlamıştır.
2. Justin ve Vitalik arasında temel bir anlaşmazlık yoktur
Temel mantık netleştirildikten sonra Justin ile Vitalik arasındaki tartışmaya dönülünce, yargılarının tamamen karşıt olmadığı görülür; sadece farklı risklere farklı öncelikler atfederler.
Önce Justin Drake’a bakalım.
Geleneksel olarak kriptografik sistemlerin değiştirilmesi genellikle uzun süren bir süreçtir. Zira potansiyel risklerin belirlenmesi ve yeni standartların oluşturulması, mühendislik uygulamasının tamamlanması ile genel blokzincirler, cüzdanlar, borsalar, güvenli saklama sağlayıcıları ve donanım cihazları arasında uyumluluk koordinasyonu gibi aşamaların tamamlanması yıllar, hatta daha fazla sürebilir.
Bitcoin ve Ethereum gibi büyük ölçekli merkezsiz ağlardan bahsedildiğinde, bu tür alt yapı güncellemeleri genellikle sıradan yazılımlar gibi tek bir sürüm güncellemesiyle tamamlanamaz; çünkü geniş kapsamlı koordinasyon gerektirir.
Justin’ın endişelendiği tam da bu uzun güncelleme döngüsünün gelecekteki matematiksel araştırma atılımlarının hızına ayak uyduramayacağıdır.
Örneğin yapay zekâ gelecekte araştırmacılara yeni kriptografik saldırı yöntemleri keşfetmede gerçekten yardımcı olursa, kuantum bilgisayarların pratikte kod kırmaya yetecek düzeyde gelişmesini beklemeye gerek kalmadan mevcut eliptik eğri imza sistemleri önceden tehdit altında kalabilir.
Bir kez bu tür bir aşama gerçekten ortaya çıktığında, halka açık zincirler ve cüzdan ekosistemi için kalan geçiş penceresi daha önce tahmin edilenden çok daha kısa olabilir.
Bu nedenle başlangıç noktası, sorunlar ortaya çıkmadan önce önlem almak olup; borsaların, büyük kurumların ve büyük miktarda varlığa sahip kullanıcıların riskten korunma yollarını şimdiden düşünmeye başlamaları gerektiğine vurgu yapar.
Bunun kapsamında, zaten açık olan genel anahtarlarına sahip adresleri önceden envanterlemek, uzun süredir tutulan bazı varlıkları henüz açık olmamış genel anahtarlı yeni adreslere düzenli bir şekilde aktarmak ve sonraki kullanımda gereksiz imzaları ve adres yeniden kullanımını en aza indirmek yer alır.
Teknik açıdan bu öneri mantıklı görünmektedir: gelecekteki saldırılar genel anahtarlarından özel anahtarların çıkarılmasına dayanıyorsa, genel anahtar maruziyet yüzeyini önceden azaltmak belirli koşullar altında savunma süresini artırabilir.
Ancak sorun, henüz açık olmamış genel anahtarlı yeni bir adrese fon aktarmak gerçek bir kuantum dirençli kriptografi geçişini tamamlamak anlamına gelmemesidir.
Çünkü yeni adres hâlâ ECDSA gibi geleneksel imza şemalarını kullanıyorsa, temel güvenlik varsayımları temelden değişmemiştir. Bu adres bir işlem başlatmak için kullanıldığında genel anahtar yine de yeniden açık hâle gelebilir; saldırı gücü yeterince güçlüyse, işlem yayınlandıktan sonra onaylanmadan önceki kısa süre bile yeni bir risk noktası olabilir.
Yani bu, geçici bir risk azaltma önlemidir; sorunu tek seferde çözen nihai bir çözüm değildir. Daha da önemlisi, kriptografik açıdan potansiyel riskleri azaltmak, varlık yönetimi açısından mutlaka daha güvenli olduğu anlamına gelmez.
Bu da Vitalik’in özellikle vurguladığı noktadır.
Şu an bilinen teknik koşullar altında, genel anahtardan doğrudan ECDSA özel anahtarını geri kazanmaya yönelik uygulanabilir bir pratik saldırı yöntemi henüz mevcut değildir. Ancak blokzincir üzerinde varlık geçişi sırasında adres hataları, anahtar yedekleme hataları, kötü niyetli yetkilendirmeler ya da diğer operasyonel sorunlardan kaynaklanan kayıplar her gün gerçekleşebilen gerçek risklerdir.
Hatta Vitalik, geçiş yapılandırması hatalarından kaynaklanan kayıplarının hacker saldırılarından kaynaklananlardan daha fazla olduğunu belirtmiştir.
Sadece küçük miktarda ETH tutan sıradan kullanıcılar için varlık geçişi, yeni bir adres oluşturma, anahtarları yedekleme ve birkaç transfer başlatma anlamına gelebilir. Ancak uzun süredir DeFi’ye katılan, staking yapan, çapraz zincir etkileşimleri kuran ya da çoklu-imzalı cüzdanlarla fon yöneten kullanıcılar için durum çok daha karmaşıktır.
Varlıklar farklı ağlara dağılmış olabilir; bazı fonlar hâlâ staking veya borç verme protokollerinde kilitlemiş olabilir; eski adresler ise akıllı sözleşmenin yönetici, fon çekme ya da diğer kritik işlemler için yetkisi olabilir.
Eğer birisi sadece «Yapay Zeka cüzdanları kırabilir» haberini görünce aceleyle büyük çapta bir varlık geçişi gerçekleştirirse, yanlış ağlara gönderim, çapraz zincir araçlarının yanlış kullanımı, kötü amaçlı işlemlerin imzalanması ya da çoklu-imzalı işlemlerde hata yapma gibi nedenlerle tersine çevrilemez kayıplara yol açabilir.
Ayrıca «cüzdanların kırıldığına» dair panik piyasada yayıldığında, sahte resmi kuantum-dirençli yükseltme bağlantıları, varlık koruma araçları ve sözde geçiş hizmetleri gibi çeşitli dolandırıcılık girişimleri de ortaya çıkabilir.
Vitalik’in tedbirli yaklaşımı, alt yapı kriptografisindeki yükseltmelere karşı muhafazakâr bir tutum sergilediği anlamına gelmez.
Tam tersine, yapay zekânın getirdiği matematiksel ilerlemenin ciddi şekilde incelenmesi gerektiğini düşünür ve sektörü, bir algoritmanın «kuantum-dirençli» olarak etiketlenmesi nedeniyle tüm gelecekteki matematiksel atılımlara karşı dayanıklı olacağı varsayımından kaçınmak üzere kafes tabanlı kriptografiye dayalı bazı kuantum-dirençli şemeleri yeniden değerlendirmeye çağırır.
Koşullar izin verdiği ölçüde, hash işlevlerine dayalı kriptografik yapıları ve diğer şemalar için daha muhafazakâr güvenlik parametrelerini tercih etme eğilimindedir.
Dolayısıyla Justin ile Vitalik, radikal ve muhafazakâr kamplara basitçe ayrılamaz; aralarında temel düzeyde derin bir çelişki yoktur.
3. Halka açık zincir yükseltmelerinden cüzdan geçişine kadar: Gerçek kuantum-dirençli hazırlık ne kadar ilerledi?
Birçok kullanıcı şöyle sorabilir: «Temel kriptografi uzun vadeli riskler taşırken, cüzdanlar doğrudan bana «kuantum-dirençli bir cüzdan»a yükseltme yapabilir mi?»
Cüzdan uygulamasını yalnızca güncellemek yeterli değildir.
Bir blokzinciri için kriptografik bir güncelleme, yalnızca özel anahtarların nasıl üretildiğini ve işlemlerin nasıl imzalandığını değil; aynı zamanda ağın tamamının yeni imzaları tanıyıp doğrulayıp doğrulayamayacağını ve mevcut hesapların sorunsuz geçiş yapabileceğini de kapsar.
Aslında bu yapay zekâya dayalı tartışma olmadan bile, önde gelen kamu zincirleri ve kriptografi araştırma kurumları uzun süredir kuantum sonrası döneme hazırlanmaktadır.
Örneğin Ethereum’u tekrar ele alırsak, kuantum dirençli hazırlığı birden fazla katmandan oluşur.
Normal hesaplar tarafından kullanılan ECDSA’nın yanı sıra doğrulayıcılar için kullanılan BLS imzaları, veri kullanılabilirliğiyle ilişkili KZG taahhütleri ve bazı sıfır bilgi kanıtı sistemleri gibi kriptografik yapılar da gelecekte yeniden değerlendirilip güncellenmesi gereken unsurlardır.
Bu amaçla Ethereum Vakfı, özel bir Kuantum Sonrası Güvenlik araştırma ekibi kurmuş ve tutarlılık katmanı için yeni imza ve kanıt şemaları sunmak üzere leanXMSS ve leanVM gibi teknolojileri araştırıyor.
Normal kullanıcı hesabı düzeyinde ise dikkat edilmesi gereken başka bir yol hesap soyutlamasıdır. Geleneksel EOA’lardan farklı olarak, imza doğrulama mekanizmaları temel protokolla sıkıca bağlı değildir; hesap soyutlaması ve değiştirilebilir imza doğrulama mekanizmaları, kullanıcı hesaplarının farklı imza algoritmalarını benimsemesine olanak tanıyarak kuantum sonrası güncellemeler için daha esnek bir alan sağlayabilir.
Örneğin halen görüşülme aşamasında olan EIP-8141, Ethereum’un yerel hesap soyutlamasıyla ilgilidir ve gelecekte daha esnek imza doğrulamasını desteklemek için önemli bir temel olabilir. Ancak belirli dağıtım zamanı ve nihai uygulama yöntemi henüz topluluk tartışmaları ve testleri beklemektedir.
Buna karşılık Bitcoin’in karşılaştığı zorluklar farklıdır.
UTXO modelini benimsemesi, karmaşık geçmiş adres türleri ve uzun süredir hareketsiz kalan bazı erken varlıklarla birleşince Bitcoin, sadece yeni imza algoritmaları ve çıktı yapıları değil; aynı zamanda büyük miktarda mevcut varlığın nasıl taşınacağı sorununu da çözmek zorundadır. İlgili topluluk taslakları hâlâ öneri ve koordinasyon aşamasındadır.
Ayrıca bazı diğer kamu zincirleri daha doğrudan mühendislik uygulamalarına başlamıştır. Örneğin NEAR, Temmuz 2026’da ana ağı güncellemesinin FIPS 204’e dayalı ML-DSA kuantum sonrası imzalarını desteklediğini duyurdu ve hesaplara kuantum güvenli anahtar ekleme yeteneği sağladı.
Elbette, belirli bir kuantum sonrası imza desteğinin sağlanması, tüm kamu zincirinin ve onun hesaplarının, uygulamalarının ve altyapısının kuantum dirençli geçişini tamamladığı anlamına gelmez.
Bu gelişmeler bir araya getirildiğinde sektörün karşılaştığı gerçek zorlukların çeşitliliği ortaya çıkar: Bunlar yalnızca yeni kriptografik şemelerin teorik olarak yeterince güvenli olduğundan emin olmayı değil; aynı zamanda imza boyutunu, zincir içi doğrulama maliyetlerini, düğüm performansını, donanım uyumluluğunu ve çok sayıda mevcut hesabın sorunsuz geçiş yapabilmesini dengelemeyi de içerir.
Ve bu protokol katmanı değişiklikleri, sonunda kullanıcıların günlük kullandığı cüzdanlara yansıyacaktır.
imToken gibi çok zincirli, merkezsiz bir cüzdan için gelecekteki kriptografik güncellemeler de yalnızca basit bir sürüm güncellemesi olmayacaktır:
Bir yandan farklı kamu zincirlerinin güncellemeleriyle birlikte cüzdanlar yeni hesap ve adres türlerine, anahtar yönetimi yöntemlerine, işlem imzalama ve doğrulama mekanizmalarına giderek uyum sağlamalıdır; ayrıca donanım cüzdanları, akıllı sözleşme hesapları ve çoklu imzalı sistemlerle uyumluluk da söz konusu olabilir;
Diğer yandan cüzdanlar karmaşık alt yapı teknik değişikliklerini, sıradan kullanıcıların anlayabileceği işlemlere çevirmelidir. Örneğin bir kamu zinciri gelecekte resmi olarak yeni bir kuantum sonrası imza şemasını desteklediğinde, kullanıcıların gerçekten umursadığı tek şey orijinal adreslerinin hâlâ kullanılıp kullanılamayacağı, yeni hesap oluşturması gerekip gerekmediği, mevcut mnemonik ifadelerinin ve donanım cüzdanlarının uyumlu olup olmadığı ve zaten sahip oldukları Token’lar, NFT’ler, staking varlıkları ile DeFi pozisyonlarının nasıl işleneceğidir;
Bu sorunların bazıları cüzdan ürün özellikleriyse çözülebilir; ancak diğerleri kamu zinciri protokolleri, akıllı sözleşmeler ve tüm ekosistem desteği beklemektedir.
İşte bu yüzden alt yapı güvenlik güncellemesi ne kadar karmaşıksa, kullanıcı tarafındaki geçiş süreci o kadar kapsamlı testler gerektirir; öylece bir “tek tıkla kuantum direnci” seçeneğiyle aceleyle başlatılmamalıdır.
Peki şu anda sıradan kullanıcılar ne yapmalıdır?
Öncelikle, bu tartışma nedeniyle varlıkları hemen aktarmak gerekmez. Şu anda ana akım genel blok zincirlerinin imza algoritmalarının gerçekten kırıldığına dair bir kanıt yoktur. Özellikle 'kuantum karşıtı yükseltmeler' bahanesiyle yayılan tanımadığınız bağlantılar ve geçiş araçlarına dikkat edin. Mnemonik ifadelerinizi veya özel anahtarlarınızı içe aktarmanızı isteyen ya da bilinmeyen işlemler imzalamanızı sağlayan her işlem, yüksek dikkatle ele alınmalıdır;
İkincisi, büyük ve uzun süre tutulan varlıklar için adres yönetim alışkanlıklarınızı bilinçli olarak geliştirmeye başlayabilirsiniz. Örneğin kullandığınız genel blok zinciri ve adres türünü anlayın; yüksek değerli varlık adreslerinde gereksiz tekrar kullanımı ve imzalama işlemlerini azaltın. Varlık depolama yapınızda değişiklik yapmanız gerekiyorsa, önce cüzdan ve ağ uyumluluğunu doğrulayın, anahtarlarınızı doğru şekilde yedekleyin, alıcı adresi teyit edin ve küçük miktarlı testler ile toplu işlemlerle geçiş riskini azaltın;
Son olarak, en çok gözden kaçan nokta: Bir cüzdanın gelecekte kuantum sonrası imzaları destekleyip desteklemeyeceği ile kullanıcıların bugün varlıkları taşımaları gerekip gerekmediği iki ayrı sorudur;
Sonuç Olarak
Bloklar zinciri dünyasında güveni matematik ve kod aracılığıyla inşa ederiz.
Bu açıdan bakıldığında, uzun vadeli olarak trilyonlarca dolarlık varlığı taşımayı hedefleyen açık bir finans ağı için bugünkü güvenlik düzeyi yeterli olsa da, önümüzdeki on yıllarda bir ayarlama gerektirmeyecek mi diye kimse garanti veremez.
Ancak bu, ileri araştırmalardaki her yeniliğin sıradan kullanıcıları varlıklarını hemen yeniden düzenlemeye zorlaması anlamına gelmez.
Kriptografi araştırmacıları en kötü senaryolara odaklanmalı, genel blok zinciri geliştiricileri yeni güvenlik mekanizmalarını önceden tasarlamalı, cüzdan takımları gelecekteki yükseltme ve geçişlere güvenilir destek sağlamalı; sıradan kullanıcılar ise doğrulanmamış haberlere dayalı acelecilik yapmamalı ve riskleri gerçekten anlamalıdır.
Krize zaten ulaşıldığını varsaymak da, evrimin kaçınılmazlığını küçümsemek de gerekmez. Soğukkanlı kalın ve dikkatli hareket edin.
Her token sahibi için bu, bilinmeyene karşı en iyi yaklaşımdır.