Диалог с Ван Иши из OneKey: В эпоху ИИ у аппаратных кошельков осталось всего «две недели» на атаку и защиту?
 Tapbit Wire
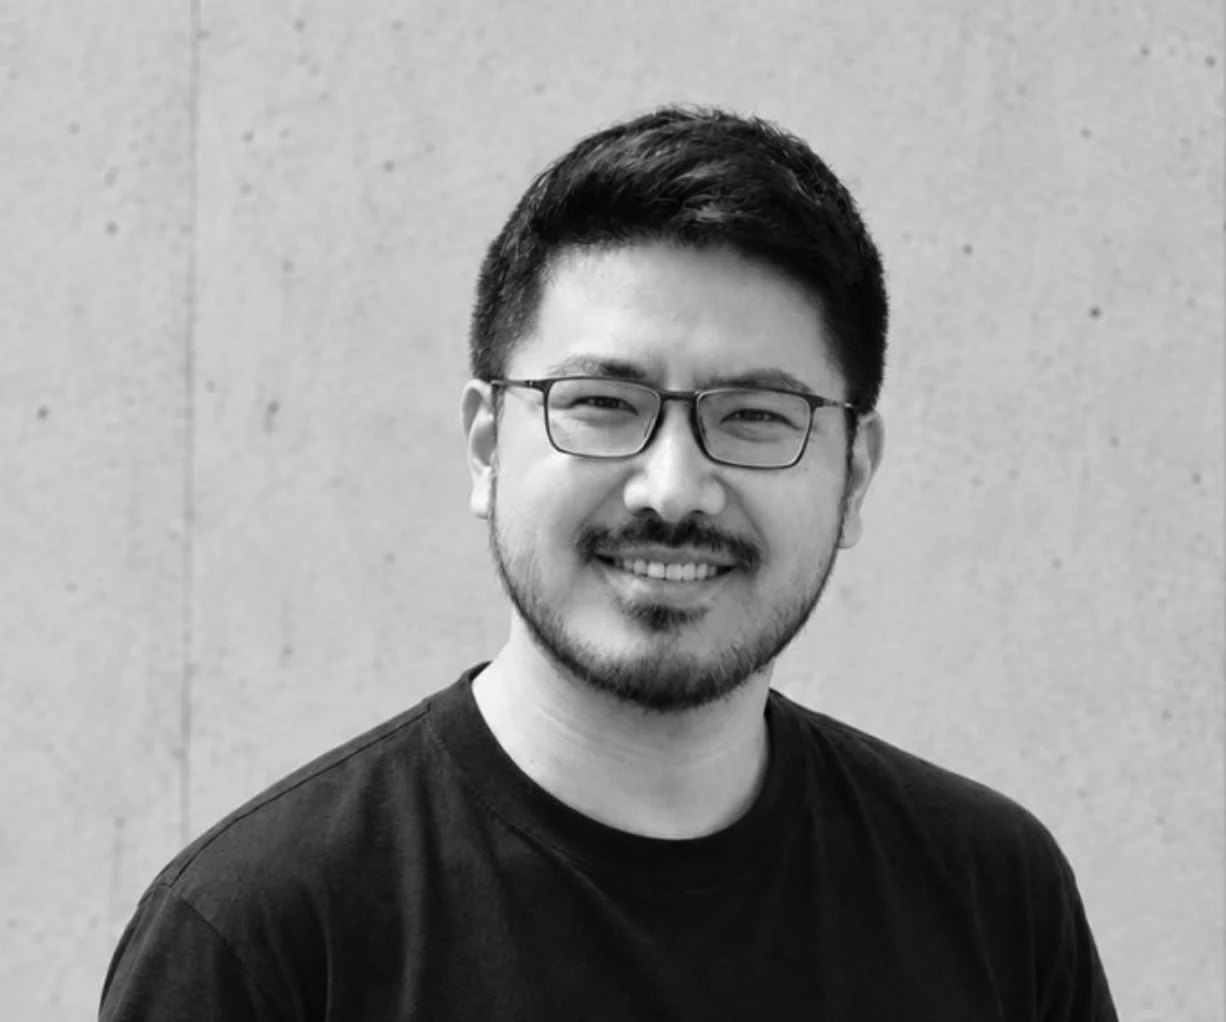
В 2013 году студент-строитель купил свой первый биткоин через агента на Taobao. Через 12 лет он стал основателем OneKey — одной из ключевых компаний в сфере аппаратных кошельков.
В этом интервью Ван Иши (@ohyishi) поделился своими суждениями и компромиссами на пути развития, но особое внимание мы уделили насущным темам отрасли: как ИИ одновременно усиливает как атаку, так и защиту; что действительно пошло не так при хищении $1,5 млрд на Bybit; почему процесс найма в OneKey напоминает «сватовство» и что именно отбирается; а также как фонд «пробных стартапов для новичков» поможет вырастить новое поколение проектов.
1. Вход в индустрию: от строительства к биткоину
Ведущая Бека: Ваша специальность — строительство. В 2013 году, будучи студентом, вы купили первый биткоин на Taobao. Что привлекло вас с площадки стройки в блокчейн?
Ван Иши: Простыми словами — потому что цена выросла.
2013 год был бычьим рынком: рост начался ещё в 2012-м и достиг пика почти в 8000 юаней в IV квартале. При первой покупке цена составляла около $100 (примерно 700 юаней).
Тогда на Taobao можно было напрямую купить биткоин и риппл — просто кликнуть ссылку и оплатить. Транзакции были примитивными. Появились и первые внутренние биржи, например BTC China под управлением Ян Линьке. Я купил монеты из-за роста цен и заинтересовался этим направлением. Меня вдохновила статья Сяо Лэй «Когда появится эта вещь, мир перевернётся», а затем я изучал ранние материалы на форумах 8BTC и Bitcointalk.
Итак, главная причина — рост цены, поэтому я купил.
Ведущая Бека: От ByteDance через Bixin к OneKey — как вы принимали решения шаг за шагом?
Ван Иши: Когда я присоединился к ByteDance, в компании работало около 400 человек. Сейчас — около 100 000. Тогда самым прибыльным бизнесом ByteDance была реклама в приложении Toutiao, а оценка компании составляла $1 млрд — сегодня она может достигать $500 млрд или даже триллионов.
ByteDance — типичный «завод приложений»: ежемесячно выпускаются новые продукты, трафик перенаправляется с основного приложения через вкладки, а решение об инвестициях или закрытии принимается на основе данных — это жёстко. Тестирование A/B и ориентация на данные уже тогда были очень развиты.
Однако у крупных компаний есть фундаментальная проблема: избыток ресурсов иногда становится проклятием. Нужны сотрудники — нанимаешь; бюджет — отправляешь заявку в OA; трафик — просишь. В такой среде ты — лишь компонент: должен хорошо выполнять свою задачу, но лишён «опыта выживания в дикой природе».
«Выживание в дикой природе» означает, что при создании чего-то нового тебе никто не даёт трафик и не помогает решать проблемы вне рамок самого продукта — совсем иначе, чем если бы он развивался сам по себе.
Позже я выбрал криптовалюты, потому что строительство медленно: цикл обратной связи — «несколько лет»: проектный институт делает чертежи, старший коллега следит за строительством моста — годы. Интернет быстр, а криптовалюты — ещё быстрее: вложил деньги — цена пошла вверх или вниз. Если вверх — получил сильную положительную обратную связь.
Кроме того, работая в ByteDance, я тратил почти весь доход (кроме аренды) на покупку монет. Раз я и так их покупаю, почему бы не полностью погрузиться в отрасль?
2. Как OneKey привлёк «первую волну пользователей»
Ведущая Бэка: В сегменте аппаратных кошельков Ledger и Trezor уже существовали шесть–семь лет. Как OneKey выделился среди множества конкурентов?
Ван Иши: На самом деле даже сейчас OneKey ещё не «выделился» — это слишком громкое заявление. Мы по-прежнему прилагаем огромные усилия для роста.
Если же выделить один ключевой фактор, то главным катализатором роста стала «DeFi-весна» 2020 года. Тогда значительные средства перетекли с бирж на блокчейн — благодаря ликвидным пулам и высоким годовым доходностям в сети. А каким инструментом пользовались? MetaMask.
Безопасность MetaMask тогда оставляла желать лучшего. Помню, что во время аудита в конце 2020 года мы обнаружили уязвимости в методе хранения мнемонических фраз — исходные файлы было относительно легко получить и подобрать методом перебора.
Пользователи с крупными капиталами хотели участвовать в DeFi, но не рисковать всеми средствами при заражении ПК трояном или взломе браузера. Поэтому они начали использовать аппаратные кошельки. Однако для майнинга на Uniswap через Ledger требовалось установить Ledger Live, приложение Ethereum, MetaMask, затем подключить Ledger к MetaMask и закрыть клиент Ledger — ведь оба приложения конкурировали за один USB-порт.
Это было похоже на управление одним телевизором тремя пультами — крайне неудобно.
В тот период OneKey внёс инновации в пользовательский опыт, особенно в локализацию и снижение барьеров — это и стало нашей «первой волной» пользователей.
Ведущая Бэка: Помимо улучшения UX, какая ещё причина способствовала росту?
Ван Иши: Открытый исходный код.
Ledger до сих пор не открыт. Наша оценка такова: продукт может «убедить» вас в своей безопасности или дать возможность «проверить» её самостоятельно. В долгосрочной перспективе второй подход предпочтительнее. Как и в случае с современными ИИ-моделями, я также верю в будущее открытого ПО: проверяемость чрезвычайно важна.
После первой волны роста всё остальное — результат проблем конкурентов: они не справились, передали нам пользователей, и те постепенно перешли к нам.
Недавно произошёл инцидент с Coldcard. Это кошелёк от профессиональных биткоин-энтузиастов. Но представьте: уязвимость при генерации мнемонических фраз оставалась в открытом коде с 2021 по 2025 год — почти четыре года, и её никто не исправил. Так ли они профессиональны? У меня есть сомнения.
Каждая низкоуровневая ошибка конкурента немного увеличивает нашу аудиторию. Вот и всё.
Так что это не «выделение», а просто выживание.
Ведущая Бэка: Фаза высокого роста компании — также период наибольшей вероятности ошибок. Какие ошибки вы допустили?
Ван Иши: Много. Оглядываясь назад — просто невыносимо.
Во время «DeFi-весны» наши кошельки были распроданы почти год.
Причиной стало создание новой формы корпуса и попытка полностью переписать прошивку с нуля — мы недооценили сложность и сроки разработки. При работе с железом всё иначе: за ним стоит цепочка поставок. Одна проблема порождает сотни других. В результате в самый активный период привлечения пользователей у нас не было товаров.
Если нет товаров — вы фактически отдаёте трафик бесплатно.
Также возникли некоторые проблемы с технической архитектурой: преждевременный дизайн, преждевременная оптимизация, избыточный дизайн. Вместо подхода «сначала обеспечить рост, дать пользователям воспользоваться продуктом, затем постепенно оптимизировать». Порядок действий имеет решающее значение. Если бы я понял это раньше, результаты, вероятно, были бы намного лучше.
3. Нападение и защита в эпоху ИИ: от «двух месяцев» до «двух недель»
Ведущая Бека: ИИ всё эффективнее находит уязвимости. Какие меры вы приняли?
Ван Иши: Это проблема всей отрасли, а не только криптоиндустрии. Раньше считали, что iOS чрезвычайно безопасна, но сейчас, с применением ИИ-моделей, у iOS также обнаружено множество уязвимостей.
В нашей команде есть группа безопасности Anzen Labs («Anzen» означает «безопасность» по-японски). На конференции Black Hat этого года мы представили уязвимость USB: от её обнаружения и воспроизведения до объединения нескольких уязвимостей в полную цепочку атак на поставки — почти полностью с помощью ИИ.
До появления ИИ для создания такой полной цепочки атак требовались два-три опытных специалиста по информационной безопасности и около двух месяцев. В этот раз поиск уязвимости занял лишь одного инженера по безопасности и две недели.
Скорость изменилась очень быстро.
Но если ИИ упрощает поиск уязвимостей, то эта «упрощённость» одинаково выгодна как атакующим, так и защищающимся.
У защищающихся есть одно преимущество перед атакующими: в их репозитории есть код, ещё не выпущенный в продакшн. Чтобы атаковать вас, злоумышленнику сначала нужно найти ваш продукт. Если он открыт, все могут массово атаковать; но ваш продукт и код постоянно развиваются, поэтому всегда есть части, ещё не опубликованные — вот когда вы можете атаковать сами себя.
Ранее мы проводили аудит прошивок примерно дважды в год, привлекая две или более компаний для взаимного аудита. Частота была крайне низкой. Сейчас же, благодаря ИИ-инструментам, мы можем аудировать каждую релизную версию еженедельно.
Говоря прямо, ИИ — это кухонный нож: им можно убить, а можно приготовить еду. Всё зависит от того, как отраслевые команды его используют.
4. Кража $1,5 млрд с Bybit: ни на одном этапе цепочки не было допущено ошибок, но деньги исчезли
Ведущая Бека: Почему инструменты защиты с годами становятся всё сильнее, а число инцидентов не снижается?
Ван Иши: Инструментов становится больше, они усиливаются, и инциденты продолжают происходить — эти три факта одновременно истинны.
Ранее распространёнными методами атак были поиск уязвимостей в смарт-контрактах, флеш-кредиты, манипуляции с оракулами — они по-прежнему существуют, но реже, чем раньше. Почему? Потому что многие разработчики протоколов теперь используют инструменты аудита и формальную верификацию, которые блокируют большинство таких уязвимостей.
Поэтому злоумышленники поняли, что взлом кода экономически невыгоден. Ну, знаете, у генерала Кима столько людей для поддержки.
Тогда они осознали: если код атаковать сложно, будем атаковать людей.
Ведущая Бека: Возьмём в качестве примера кражу $1,5 млрд с Bybit — похоже, ни один этап не был выполнен с ошибкой?
Ван Иши: Да. Это очень типичный пример.
В тот момент с мультиподписи Safe Bybit было похищено $1,5 млрд. Фактически каждый отдельный элемент цепочки был безупречен: в самом контракте мультиподписи ошибок не было; холодный кошелёк Bybit тоже работал корректно; используемое аппаратное устройство Ledger также не имело уязвимостей.
Так где же заключалась проблема? Проблема состояла в том, что инженер-фронтендер протокола Safe стал жертвой социальной инженерии со стороны северокорейской хакерской группы Lazarus.
После социальной инженерии в официальный фронтенд Safe был внедрён вредоносный код, активировавшийся только при обращении к конкретному адресу Bybit. Поэтому, когда четверо сотрудников Bybit (Бен и ещё трое из отделов финансов и аудита) подписали транзакцию, на веб-странице они увидели совершенно обычный перевод средств из холодного кошелька в горячий.
К сожалению, Ledger выполнял «слепую» подпись: он не анализировал контракт Safe, не отображал вызов delegatecall и не выдавал предупреждений.
В результате они фактически подписали действие «делегированного перевода», прямо передав контроль над контрактом Safe Bybit. Владельцы потеряли право собственности.
Видите ли, каждая ссылка выглядела безупречно — единственное, что пошло не так, это компрометация компьютера инженера-фронтендера Safe. Но все условия совпали — и это действительно болезненно.
Раньше злоумышленники пытались взломать ваш код; теперь они пытаются взломать ваших людей.
В области дорожной безопасности существует поговорка: если дать водителю ремень безопасности и подушку безопасности, он начнёт ехать быстрее. В нашей отрасли то же самое: постоянно добавляют всё больше защитных мер — аудиты, мультиподписи, парольные фразы — повышая порог для атак. Но часто проблема не там, где она бросается в глаза, а там, где её не видно.
Ваш замок неприступен, а охранник гуляет снаружи, держа ключи в руке. К нему подходит человек и говорит: «Эй, дружище, сигаретку?» — он закуривает, а через мгновение ключи уже украдены. Именно такое ощущение.
5. Взлом Ledger: уязвимость, раскрытая в духе «олимпийского соревнования»
Ведущая Бека: Недавно вы публично раскрыли уязвимость замены транзакций в Ledger под громким заголовком «Мы взломали Ledger». Почему столь публично?
Ведущая Бека: Недавно вы публично раскрыли уязвимость замены транзакций в Ledger под громким заголовком «Мы взломали Ledger». Почему столь публично?
Ван Иши: Во-первых, эта уязвимость уже устранена.
Когда я опубликовал это, прошивка Ledger уже имела версию 1.2.3; уязвимость присутствовала в версии 1.2.1, которая была исправлена примерно за две недели до этого. Фраза «Мы взломали Ledger» действительно немного кликбейтная — но сам Ledger тоже часто использует подобные формулировки, так что всё в порядке.
Технически эта уязвимость называется TOCTOU («время проверки — время использования»): она эксплуатирует временной разрыв между устройством и компьютером. Пользователь видит на устройстве сообщение «перевести 1 млн долларов с адреса А на адрес Б» и ставит подпись, но в этот промежуток я отправляю транзакцию Б, и в результате подписанной оказывается именно транзакция Б, которой я заменяю вашу транзакцию А.
С точки зрения оценки степени опасности — эта уязвимость действительно весьма серьёзна.
Наша ежедневная работа в Anzen Labs — взламывать самих себя. Если я не могу взломать себя, это означает, что в рамках моих возможностей защиты ваша система непроницаема для меня.
В отрасли существует взаимодействие. Ранее мы направили Keystone отчёт об уязвимости: дали им около двух месяцев на подготовку, подробно объяснили, как воспроизвести ошибку, предоставили полное решение и раскрыли информацию только после их исправления и принудительного обновления. Это хорошо. Такой «олимпийский дух» должен быть.
6. Найм: интервью — это совместное выступление двух актёров
Ведущая Бека: Процесс найма в OneKey весьма уникален: сначала кандидатам платят за выполнение практического задания, а после успешного прохождения следует оплачиваемый адаптационный период. Почему?
Ван Иши: Основная причина — нам не удаётся найти подходящих специалистов.
Все «необычные методы найма», которые вы видите, на самом деле не так уж и странны: просто традиционные методы дают крайне низкий процент успешных подборов.
Найм очень похож на знакомства. Если вы провели собеседование и хорошо поговорили — что это доказывает? Только то, что кандидат отлично умеет проходить собеседования: он заранее предугадал, чего вы от него ждёте, а также то, как вы будете оценивать его ожидания. Сильный кандидат мягко направляет интервьюера к нужному выводу, создавая иллюзию, будто именно интервьюер сам «открыл» в нём нужное качество — это весьма тонкая форма психологического влияния.
Собственно, процесс собеседования напоминает скорее совместное выступление: кандидат играет роль компетентного специалиста, а я — роль отличной компании. Затем оба актёра наблюдают за спектаклем друг друга и решают, стоит ли начинать сотрудничество.
А вот оплачиваемое практическое испытание продолжительностью два–три дня — совсем другое дело. По нему можно оценить подход к решению задач, полноту выполнения и качество результата — и главное: активно ли кандидат коммуницирует при возникновении сложностей или молчит, а потом «взорвётся» неожиданной проблемой. На работе нам важна своевременная коммуникация.
Кроме того, все задачи разрабатываются нами лично, а не «ловятся» с помощью стандартных вопросов YC.
То же верно и для кандидата: за два–три дня он интуитивно почувствует, как работает компания. Ведь человек, который ставит задачу, обычно станет его прямым коллегой после трудоустройства. Кандидат сразу поймёт, понравится ли ему этот человек — и это чрезвычайно важно.
И наконец — оплата. Помимо уважения к времени собеседника, оплата преследует ещё одну цель: если я вдруг неожиданно брошу вам задачу, заявив, что хочу проверить ваши способности, и вы потратите на неё день-два, вы почувствуете, что я пользуюсь вами бесплатно. А если я плачу — вы поймёте, что я отношусь к делу серьёзно, и сами тоже отнесётесь к нему чуть более ответственно.
Ведущая Бека: Вы однажды сказали: «Я не смогу принять в 2025 году инженеров, которые не умеют эффективно использовать ИИ для программирования». Как выглядит ваша идеальная команда?
Ван Иши: Моя фраза 2025 года действительно была несколько «радикальной». Тогда Codex ещё не вышел, а ИИ только начинал повышать эффективность программирования и работы с текстом.
Но в этом году мы добавили много нового в аппаратную сферу. Например, тестирование оборудования — сейчас в офисе нет тест-инженеров, только четыре–пять роботизированных манипуляторов.
Для некоторых тестов на смартфоне достаточно подключить USB-кабель и считать команды, но другие операции внешние — например, плавность скольжения или тактильные ощущения от кнопок — требуют совместной работы зрения и «внешних рук». Раньше у нас было много тест-инженеров, которые вручную нажимали снова и снова. Теперь — роботизированные манипуляторы + камеры высокого разрешения + ИИ-модели: при каждом релизе версии всё автоматически отправляется в тестовую систему, и манипуляторы последовательно «стучат-стучат-стучат» по всем тест-кейсам.
Эта система не создана одним инженером-разработчиком или тест-инженером — её сделали двое, работая вместе. Поскольку у всех есть консенсус относительно «того, на что способна сегодняшняя самая мощная ИИ-модель». Опираясь на этот консенсус, мы поверили, что такое возможно — и попробовали. Оказалось — реально получилось.
Главное изменение, которое ИИ привнёс, — это общая граница возможного: он превратил задачи, «непонятные двум профессионалам и кажущиеся им невозможными», в результат, где «1+1 больше 2 — и даже намного больше 2».
7. «Фонд проб и ошибок» для моего сына: пусть он потерял эти деньги как можно раньше
Ведущая Бека: В Twitter вы рассказывали о своём подходе к воспитанию сына: вы хотите открыть для него счёт на Binance и Robinhood на своё имя и ежегодно вносить туда средства. Какие ценности лежат в основе этого решения?
Ван Иши: Я действительно хотел открыть такие счёта — но возникло две проблемы: Robinhood требует американского гражданства, а мой ребёнок им не обладает; а «детский» счёт на Binance доступен только с 6 или 13 лет, а моему сыну тогда было всего три месяца. Поэтому это пока в списке дел, но я обязательно открою их позже.
Основатель Dell открывал счёт для каждого новорождённого в США и вносил $250 — мне это показалось довольно интересным.
Почему я хочу так поступить? Потому что понял: чем раньше ребёнок начнёт взаимодействовать с деньгами — тем лучше.
И речь не идёт о карманных деньгах — не о том, чтобы ребёнок просил: «Мама, папа, дайте 5 долларов, 30 долларов на мороженое». Речь о том, чтобы, как только он научится распознавать цифры и выполнять простые арифметические действия, осторожно открыть ему сберегательный или даже инвестиционный счёт — и дать возможность понять, как устроены деньги в этом мире.
А затем — пусть он потеряет эти деньги как можно раньше.
Если семья даёт им десять тысяч долларов до наступления совершеннолетия, и они теряют всю сумму до взросления — это лучше, чем окончить учёбу, устроиться на работу, получать доход и однажды потерять гораздо больше из-за ошибки в инвестициях.
Проваливайтесь дёшево и как можно раньше. В этом и смысл. Так ещё формируется понимание денег.
Ведущая Бека: Есть поговорка: «В эпоху ИИ только дети богатых не ограничат своё воображение ИИ». Как вы считаете, каково взаимодействие детей и ИИ?
Ведущая Бека: Есть поговорка: «В эпоху ИИ только дети богатых не ограничат своё воображение ИИ». Как вы считаете, каково взаимодействие детей и ИИ?
Ван Иши: Как ИИ может ограничивать воображение? Разве он не должен его освобождать?
Прогресс всего человечества сводится к одной фразе: «Если молодёжь не слушает старших, человечество будет развиваться».
С ИИ дети могут делать невероятно многое. С юных лет они становятся создателями — программирование вовсе не обязательно для разработки продукта; достаточно уметь говорить.
Обратите внимание: многие семьи сейчас покупают 3D-принтеры, например Bambu Lab. Дома можно печатать множество мелких деталей — не только фигурки или модели, но и полезные вещи: автоматические переключатели, складные подставки для кофемашин. Это очень интересно. Трудно представить, как я бы радовался этому в детстве.
Можно создавать приложения, сайты и предметы реального мира — а затем комбинировать их бесконечно.
8. Заключение: покажите мне продукт
Ведущая Бека: Вы пришли в эту отрасль из совершенно другой сферы. Что бы вы посоветовали тем, кто хочет добиться успеха в этой индустрии сегодня?
Ван Иши: Я бы не назвал это советом. Сам я, возможно, пока не достиг больших успехов.
Но если уж надо сказать — во-первых, потенциал роста каждого безграничен. Специальность, профессия после выпуска, деятельность в 20, 25 и 30 лет — всё это может быть совершенно разным.
Степень увлечённости определяет, сколько вы вложите. А ваш взгляд и понимание определяют верхний предел роста.
Если вам это действительно нравится и у направления есть «длинный склон» и «длинная трасса» — вы скорее всего продвинетесь дальше.
Раньше люди не любили делиться своими проектами в открытую, предпочитая работать тихо и объявлять лишь после релиза: «Попробуйте то, что я сделал». Сегодня же создание чего-либо с ИИ происходит невероятно быстро: стоит лишь дать задание Codex, Grok или Claude — и за два перезапуска результат готов.
Как только продукт готов, его можно сразу распространить и позволить другим использовать — так вы быстро получите обратную связь: реально ли это нужно? Только вам или многим таким же, но просто не высказавшимся? Можно ли на этом заработать? Поддержат ли пользователи продукт долго?
Автор Lovable создал более тридцати приложений на основе «настроения», прежде чем Lovable набрал популярность — никто не пользовался предыдущими. Это типичный пример быстрых проб и ошибок.
Работая над новым продуктом, вы соединяете сильные и слабые стороны всех ранее созданных вами продуктов — «соединяете точки». ИИ не заменит вас в этом: здесь требуются осознание, эстетика и принятие решений — всё это происходит в вашей голове.
Раньше говорили: «Идеи дешевы — покажите код». Теперь даже код показывать не нужно — покажите продукт.
Сейчас действительно лучшая эпоха.