Binance опубликовала предварительные выводы по инциденту безопасности: от фейковых вакансий до скомпрометированных ИИ-инструментов — как хакеры проникали поэтапно?
 Tapbit Wire
3 ноября Binance опубликовала предварительный отчёт о безопасности за 29 октября, раскрыв полный ход атаки и путь проникновения злоумышленников. Согласно отчёту, атакующие постепенно получили контроль над устройствами нескольких сотрудников через фейковые собеседования, вредоносное ПО и скомпрометированные внутренние ИИ-инструменты, в итоге завладев правами подписи кошельков и использовав механизм авторизации EIP-7702 для обхода стандартной процедуры вывода средств.
Общая сумма затронутых активов составила около 6,34 млрд долл. США. На момент публикации отчёта около 2,85 млрд долл. США активов были заморожены или перехвачены, а 98 % затронутых токенов уже восстановлены. Binance заявила, что убытки покроет платформа, начала восстановление затронутых систем, усилить защиту и привлекла независимую стороннюю организацию для дополнительного анализа. В отчёте также указано, что, согласно последним данным ФБР США, в инциденте замешана Северная Корея.
Полный текст отчёта:
29 октября 2026 г. Binance подверглась серьёзной и высокотехнологичной атаке. Такой инцидент не должен был произойти, и мы искренне приносим извинения пользователям, партнёрам и всей отрасли за вызванную тревогу, сбои в работе и неопределённость.
Защита пользователей всегда остаётся нашим главным приоритетом. Финансовые потери от похищенных средств покроет Binance и не будут переложены на пользователей. Мы зарезервировали средства более чем на 100 % суммы убытков. По состоянию на 31 октября 2026 г. 98 % затронутых токенов восстановлены; проверить это можно на странице «Доказательство резервов». Для менее ликвидных активов, ещё не восстановленных, закупка находится в процессе.
Общая сумма цифровых активов, затронутых инцидентом, составила около 6,34 млрд долл. США. На момент публикации отчёта около 2,85 млрд долл. США цифровых активов были заморожены или перехвачены; точная сумма требует дальнейшей верификации и может меняться из-за колебаний рыночных цен.
Мы немедленно приняли меры по сдерживанию последствий инцидента и усилению защиты затронутых систем. Все подтверждённые точки входа, использованные злоумышленниками, закрыты, а системы, задействованные в цепочке атаки, полностью перестроены или заменены. Кроме того, мы ужесточили контроль устройств, усилили риск-контроль сервисов кошельков и расширили возможности ИИ-детектирования аномального поведения.
Настоящий отчёт является предварительным и отражает текущее понимание ситуации и уже реализованные меры по усилению безопасности. Расследование продолжается, а полученные выводы будут дополнительно проверены независимыми экспертами. Чтобы предотвратить использование информации злоумышленниками для планирования новых атак, некоторые технические детали остаются конфиденциальными. Мы привлекли независимую специализированную компанию для углублённого анализа.
Согласно последней информации ФБР США, ответственность за данный инцидент несёт Корейская Народно-Демократическая Республика (КНДР).
Мы решили опубликовать этот предварительный отчёт, поскольку только совместное извлечение уроков всей отраслью способствует постоянному повышению стандартов безопасности.
Что произошло 29 октября
Атака развивалась стремительно в нескольких сетях.
Злоумышленники использовали несанкционированный доступ к внутреннему сервису подписи кошельков для инициирования транзакций вне стандартной процедуры вывода.
С 20:05 до 20:09 UTC пять горячих кошельков Binance перевели 233,46 млн XRP на адреса, контролируемые злоумышленниками.
Затем горячие кошельки Binance в сетях Solana и Optimism перевели примерно 970 500 SOL и 44,2 млн OP соответственно на адреса злоумышленников.
После этого Binance получила внутреннее оповещение о крупном переводе активов и немедленно начала расследование.
Затем горячий кошелёк Binance перевёл 18 270 BTC на адрес, контролируемый злоумышленниками.
Злоумышленники затем использовали сервис подписи для дальнейшего злоупотребления механизмом авторизации EIP-7702 в Ethereum.
EIP-7702 позволяет аккаунту делегировать частичные полномочия на выполнение операций умному контракту без раскрытия приватного ключа. В данном инциденте злоумышленники использовали этот механизм, чтобы предоставить контролируемому ими умному контракту частичные полномочия на выполнение операций с одним из горячих кошельков Binance.
Binance незамедлительно активировала несколько аварийных мер: приостановила вывод средств для ограничения дальнейшего оттока активов, координировала с партнёрами заморозку затронутых токенов и приняла меры по отзыву несанкционированных разрешений. В результате этих действий было заморожено активов на сумму 2,85 млрд долларов США.
Однако одной лишь приостановки вывода оказалось недостаточно для полной остановки несанкционированных переводов активов. Злонамеренная авторизация EIP-7702 уже существовала в блокчейне и функционировала независимо от обычной инфраструктуры вывода Binance.
Злоумышленники отправили всего 50 подписанных транзакций, установив злонамеренные делегированные разрешения путём манипуляции nonces аккаунтов (порядковыми номерами транзакций). После установки этих разрешений злоумышленники смогли обойти обычную инфраструктуру вывода Binance и продолжать перевод активов. Binance пришлось инициировать дополнительные транзакции для отзыва этих разрешений в блокчейне.
Восстановление контроля над активами также столкнулось с другими техническими сложностями. Поскольку задействованные горячие кошельки используют технологию многосторонних вычислений (MPC), единого приватного ключа, позволяющего немедленно отозвать злонамеренную авторизацию EIP-7702, не существовало. Для решения этой задачи команде потребовалось специально разработать и выполнить особую процедуру отзыва, что заняло дополнительное время.
Кроме того, приостановка вывода и отключение сервисов горячих кошельков автоматически не аннулирует уже существующие в блокчейне разрешения.
Эти сложности увеличили время, необходимое для полного прекращения несанкционированных переводов активов. Мы анализируем процесс аварийного реагирования на инцидент, масштаб политик подписи и управления горячими кошельками, а также ищем возможности для дальнейшего ускорения реагирования на угрозы в будущем.
Последний несанкционированный перевод составил 2961,9 ETH и был окончательно подтверждён в блокчейне в 23:56 по UTC. Транзакция ранее была отправлена в сеть и ожидала подтверждения. С тех пор других несанкционированных переводов зафиксировано не было.
В 00:10 по UTC 30 октября 2026 г. Binance выполнила новую транзакцию авторизации из горячего кошелька Binance14 на нулевой адрес, удалив код делегирования EIP-7702.
Подготовка атаки
Текущее расследование показывает, что данный инцидент представляет собой сложную многоэтапную операцию, а не единичное вторжение или простую фишинговую атаку.
Злоумышленники применили комплекс технических методов: социальную инженерию через фиктивные собеседования при приёме на работу, вовлечение жертв в загрузку вредоносного ПО, эксплуатацию скомпрометированных внутренних ИИ-инструментов, заражение устройств сотрудников и использование передовых методов авторизации транзакций.
Июнь 2026 г. — Атака через цепочку поставок. Инженер А из команды Wallet DevOps искал популярный ИИ-инструмент для программирования в поисковой системе, загрузил поддельный установочный пакет Homebrew и попытался установить соответствующий инструмент через него. Команда безопасности Binance обнаружила аномалию, заблаговременно заменила устройство и переустановила все связанные учётные данные. Однако информация о роли инженера А и его коллегах из команды инфраструктуры кошельков уже попала к злоумышленникам.
Всю 2026 г. — Постоянные кибератаки. С 2026 г. команда безопасности Binance обнаружила и заблокировала 57 подозрительных инцидентов, связанных с КНДР. Эти атаки свидетельствуют о том, что государственные хакеры продолжают целить криптоиндустрию. Применяемые методы включают фиктивные собеседования при приёме на работу, вредоносное ПО, маскирующееся под популярные инструменты разработчиков, поддельные программные пакеты и браузерные расширения, фейковые приложения для видеоконференций, а также социальную инженерию для кражи учётных данных или внедрения вредоносного ПО удалённого доступа.
Сентябрь — Атака методом социальной инженерии. Программист Б получил сообщение через легитимную платформу трудоустройства от лица, представлявшегося директором проекта. В профиле программиста Б на этой платформе указывался предыдущий опыт работы в Binance. Этот человек организовал первое интервью с участием представителя отдела кадров, а затем — второе интервью с лицом, выдававшим себя за генерального директора вымышленной компании.
На первом интервью человек, выдававший себя за HR-специалиста, провёл живое видеособеседование с программистом Б. Чтобы вызвать доверие, интервьюер также предоставил программисту Б свои аккаунты в соцсетях, где были опубликованы личные фото и видео. Такой подход более изощрён и обманчив, чем методы социальной инженерии, наблюдавшиеся ранее.
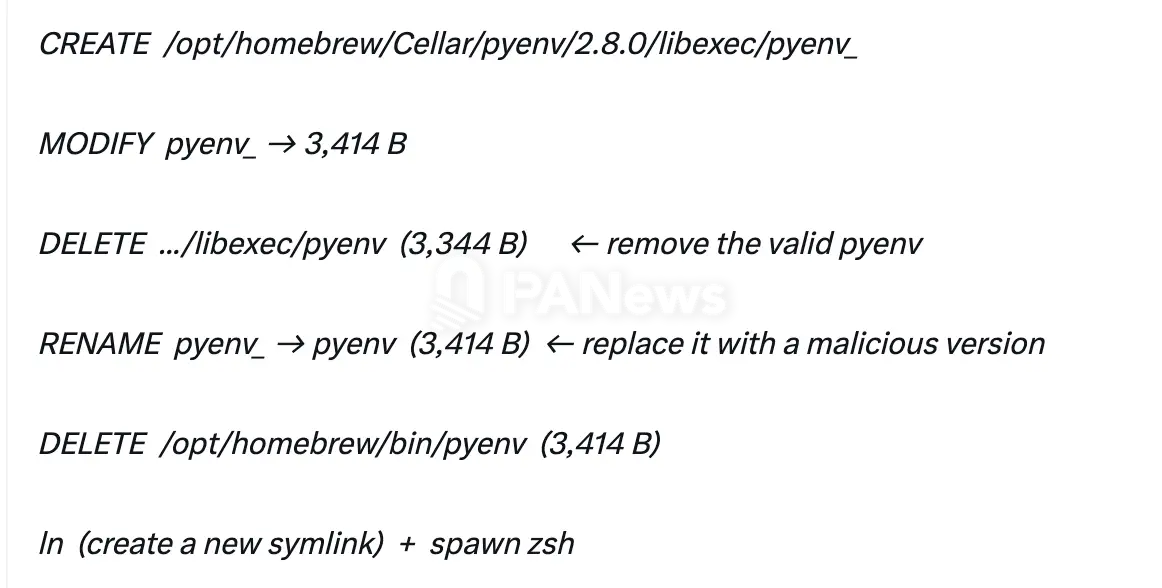
Второе интервью проходило через популярное приложение для чата. В конце интервью программисту Б предложили скачать файл под названием «домашнее задание» на рабочий компьютер. Файл содержал вредоносный репозиторий кода. Вредоносный код в репозитории запускался автоматически при установке и инициировал серию несанкционированных операций.
Вредоносная программа использовала сложные методы обфускации кода и уклонения от обнаружения, включая замену легитимного компонента инструмента разработчика на вредоносную версию для выполнения команд и установки связи с внешним сервером злоумышленников. На тот момент средства защиты конечных точек не обнаружили это zero-day-вредоносное ПО. Злоумышленники также приняли меры по сокрытию вредоносной активности и удалению следов, что дополнительно усложнило её обнаружение и последующее расследование.
Скрипт обошёл системы безопасности с помощью методов обфускации кода и выполнил следующие действия:
20 октября — Использование внутренних ИИ-инструментов в качестве стартовой площадки для атаки. Злоумышленники, воспользовавшись скомпрометированным компьютером инженера B, получили контроль над устройствами инженера DevOps по кошелькам A и другого инженера по разработке кошельков C через внутренние ИИ-инструменты Binance. Злоумышленники быстро обнаружили, что на компьютере инженера DevOps по кошелькам A хранится токен с правами развертывания контейнеров.
29 октября — Проникновение в операции подписи кошельков. С 17:15 до 19:56 29 октября злоумышленники вошли в компьютер инженера-программиста C, использовали украденные учётные данные инженера DevOps по кошелькам A для развертывания контейнера и запуска вредоносного скрипта, в результате чего атака была осуществлена.
Принятые меры
По состоянию на 3 ноября 2026 г. нами приняты следующие меры:
Восстановлены затронутые системы кошельков в полностью новой среде.
Восстановлены затронутые внутренние ИИ-инструменты и их системы управления доступом.
Заменены затронутые устройства.
Аннулированы учётные данные и токены, связанные с затронутыми инженерами.
Проведены расширенные сканирования всех устройств сотрудников на предмет угроз.
Усилены возможности ИИ-обнаружения аномального поведения.
Ужесточены меры контроля рисков для сервисов кошельков.
Осуществляется взаимодействие с правоохранительными органами, компаниями по блокчейн-аналитике и отраслевыми партнёрами для отслеживания и заморозки затронутых активов.
По мере продолжения расследования мы будем и далее укреплять соответствующие меры безопасности. Некоторые из реализованных и внедряемых мер останутся конфиденциальными, чтобы недобросовестные злоумышленники не смогли использовать эту информацию для подрыва наших защитных механизмов.
Дальнейшие шаги
Мы немедленно приступаем к следующим задачам:
Проведение независимого кибербезопасностного аудита
Мы привлекаем независимых сторонних экспертов в области кибербезопасности для комплексного анализа данного инцидента, проверки результатов текущего расследования и выработки дополнительных рекомендаций по усилению безопасности. Область охвата и итоговые результаты аудита станут основой для последующих работ по устранению последствий.
Увеличение инвестиций в безопасность ИИ и проактивную защиту
Мы увеличим инвестиции в такие направления, как обнаружение угроз на основе ИИ, защита конечных точек, безопасность среды разработки и мониторинг аномального поведения.
Создать фонд исследований в области безопасности и поощрять сотрудничество в отрасли
Мы сотрудничаем с ведущими компаниями в сфере ИИ, участниками отрасли и фирмами по обеспечению безопасности и планируем создать фонд исследований в области безопасности, а также проводить специализированные исследования и проекты отраслевого сотрудничества, ориентированные на безопасность ИИ в блокчейн-средах.
По мере дальнейшего продвижения расследования мы продолжим оперативно информировать общественность о соответствующих данных.