ИИ «подрывает» криптографию? Web3 должен подготовиться заранее, но не спешить с миграцией
 Tapbit Wire
В последние дни обсуждения «возможного взлома криптографии ИИ» вызвали волну паники в крипто-сообществе.
Всё началось 7 октября, когда Джастин Дрейк призвал в X весь блокчейн-индустрию спокойно начать планирование «режима укрытия» для противодействия потенциальным будущим криптографическим рискам.
Его главная озабоченность заключается в том, что по мере развития возможностей ИИ в математических исследованиях эллиптическая криптография, широко используемая в Bitcoin и Ethereum, может столкнуться с новыми математическими атаками ещё до появления квантового компьютера, способного вскрывать коды.
В худшем случае, по его оценке, прорыв может произойти «через месяцы, а не годы», поэтому он рекомендует крупным держателям и институтам первыми рассмотреть упорядоченную миграцию активов, максимально снижая риски, связанные с уже опубликованными открытыми ключами.
Позже к обсуждению присоединился Виталик Бутерин.
Любопытно, что Виталик не отрицает, что ИИ может ускорить криптографические исследования, и даже добавляет, что некоторые схемы, считающиеся устойчивыми к квантовым атакам, также могут пострадать от будущих математических прорывов.
Однако относительно необходимости немедленной миграции активов обычными пользователями он подчёркивает: реальные потери от поспешных обновлений и миграций заслуживают более неотложного внимания, чем гипотетические криптографические атаки.
Это также поднимает давний вопрос, тревожащий всю крипто-индустрию: когда базовые криптографические допущения, защищающие активы в блокчейне, начинают сталкиваться с новыми вызовами, насколько заранее должны готовиться публичные цепочки и когда действовать обычным пользователям?
1. Почему существует риск? Сначала разберём разницу между «адресом» и «открытым ключом»
Чтобы понять суть этого обсуждения, вернёмся к базовым механизмам учётных записей и подписей в публичных цепочках.
Как известно, в некастодиальных кошельках приватный ключ — это ключевой атрибут управления активами. На техническом уровне кошельки используют алгоритмы цифровой подписи, чтобы доказать, что транзакция действительно авторизована владельцем соответствующего ключа, не раскрывая при этом приватный ключ.
Среди них наиболее типична эллиптическая криптография (ECC).
Например, в Ethereum обычные внешние учётные записи (EOA) используют ECDSA для генерации подписей транзакций. Традиционная система подписей Bitcoin также широко применяет ECDSA, тогда как Taproot использует подписи Шнорра, основанные на той же эллиптической кривой.
Долгосрочная надёжность этих схем опирается на важное математическое допущение: вычислить открытый ключ по приватному очень легко, но вывести приватный ключ только по открытому практически невозможно при известных сегодня классических вычислительных методах.
Можно представить это как математическую задачу, простую для проверки, но чрезвычайно сложную для обратного решения. Любой участник сети может использовать открытый ключ для проверки корректности подписи, но не сможет легко вывести приватный ключ подписавшего.
Именно эта асимметрия составляет одну из ключевых основ современного владения активами в блокчейне.
Но здесь есть ещё один легко упускаемый из виду нюанс: «адрес кошелька», который мы видим ежедневно, не всегда представляет собой полный открытый ключ.
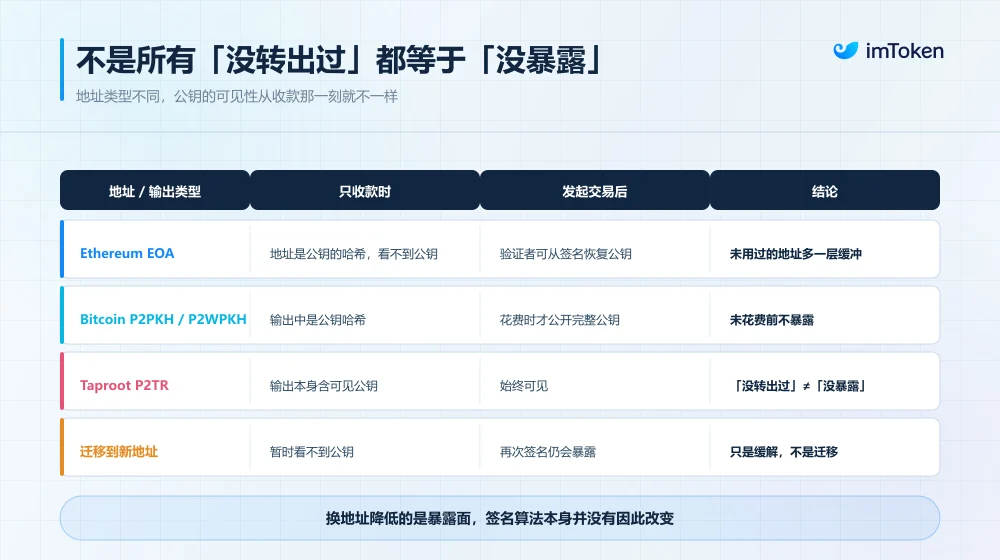
Возьмём в качестве примера обычный Ethereum EOA: адрес кошелька — это идентификатор, получаемый путём вычисления хеша Keccak-256 от открытого ключа с последующим усечением части результата. В Bitcoin распространённые типы адресов, например P2PKH и P2WPKH, также основаны на хешировании открытых ключей.
Это создаёт весьма интересное различие в уровне безопасности.
Для обычного Ethereum-аккаунта, ни разу не инициировавшего транзакцию в блокчейне и не раскрывшего информацию об открытом ключе иным способом, посторонние обычно видят лишь хешированный адрес кошелька. Поскольку существующие вычислительные методы не позволяют надёжно восстановить полный открытый ключ по его хешу, тот получает дополнительный уровень защиты.
Однако как только такой аккаунт инициирует транзакцию и отправит подпись ECDSA, узлы смогут восстановить соответствующий открытый ключ из данных подписи. А поскольку записи о транзакциях в блокчейне публичны и сохраняются долго, эта информация будет постоянно доступна внешним наблюдателям.
То есть для аккаунтов с адресами, основанными на хеше открытого ключа, скрытый и уже раскрытый открытые ключи могут нести разный уровень риска при определённых будущих криптографических атаках.
Следует подчеркнуть: это не означает, что все публичные блокчейны строго следуют одним и тем же правилам.
Например, в выходах Bitcoin Taproot сам открытый ключ эллиптической кривой присутствует в явном виде, поэтому даже если Taproot-адрес ни разу не тратил средства, нельзя считать, что его открытый ключ остаётся скрытым за хеш-функцией. Кроме того, часть информации об открытом ключе может быть раскрыта заранее из-за повторного использования адресов, публичных подписей, расширенных открытых ключей или других причин.
Следовательно, «никогда не переводить активы» не равнозначно «открытый ключ не раскрыт», а новый адрес сам по себе не обладает квантовой стойкостью.
Поняв эту разницу, гораздо проще оценить вызовы, связанные с квантовыми вычислениями и ИИ.
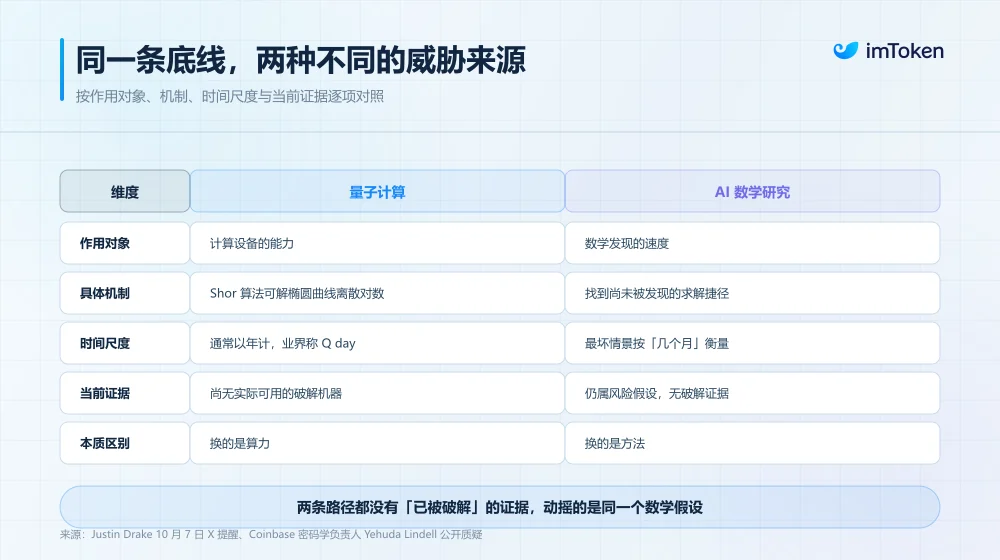
Теоретически квантовый компьютер достаточного масштаба и с коррекцией ошибок мог бы использовать данный алгоритм для эффективного решения задачи дискретного логарифмирования на эллиптических кривых, восстанавливая закрытый ключ по открытому и тем самым угрожая системам подписи вроде ECDSA и Schnorr.
Однако на сегодняшний день нет доказательств существования квантового компьютера, способного реально взломать основные системы подписи Bitcoin или Ethereum.
Озабоченность Джастином Дрейком на этот раз касается не только квантовых компьютеров, но и возможности того, что ИИ поможет людям найти математические «обходные пути», неизвестные современным алгоритмам, особенно учитывая прогресс ИИ за последний год в математическом рассуждении, поиске алгоритмов и формальной верификации. Некоторые исследователи начинают пересматривать, не стоит ли заново оценивать вычислительно сложные задачи, выдержавшие десятилетия проверок, в свете новых математических открытий.
2. У Джастина и Виталика нет принципиальных разногласий
Разобравшись в базовой логике, можно увидеть, что в дискуссии между Джастином и Виталиком их оценки не противоречат друг другу полностью — они просто по-разному взвешивают различные риски.
Сначала рассмотрим позицию Джастин Дрейка.
Традиционно замена криптографических систем — длительный процесс. От выявления потенциальных рисков и разработки новых стандартов до инженерной реализации и согласования совместимости между публичными блокчейнами, кошельками, биржами, хранителями и аппаратными устройствами — часто требуется годы и более.
Не говоря уже о децентрализованных сетях размером с Bitcoin и Ethereum, где требуется широкая координация: базовые обновления, как правило, невозможно внедрить одним обновлением, как в обычном ПО.
Джастин опасается именно того, что такой длительный цикл обновлений может не успевать за скоростью будущих прорывов в математических исследованиях.
Например, если ИИ действительно поможет исследователям открыть новые методы криптоатак, то существующие системы подписи на эллиптических кривых окажутся под угрозой задолго до появления практически применимых квантовых компьютеров.
И как только такой прорыв действительно состоится, окно миграции для публичных блокчейнов и экосистемы кошельков может оказаться значительно короче, чем предполагалось ранее.
Поэтому его отправной точкой является профилактика до возникновения проблем: он подчёркивает, что биржи, крупные институты и пользователи с большими объёмами активов должны уже сейчас начать размышлять о путях будущего снижения рисков.
Это включает предварительный аудит адресов, чьи публичные ключи уже обнародованы, упорядоченный перевод части давно хранящихся активов на новые адреса с ещё не раскрытыми публичными ключами, а также минимизацию ненужных подписей и повторного использования адресов в дальнейшей эксплуатации.
С технической точки зрения этот совет имеет под собой основания: если будущие атаки будут основаны на выводе приватных ключей из публичных, то заранее сокращение поверхности раскрытия публичных ключей при определённых условиях может обеспечить дополнительное время для защиты.
Однако проблема в том, что перевод средств на новый адрес с ещё не раскрытым публичным ключом — это не то же самое, что завершённая миграция на постквантовую криптографию.
Поскольку, пока новый адрес использует традиционные схемы подписи, например ECDSA, его базовые криптографические допущения принципиально не меняются. Как только этот адрес будет задействован в транзакции, публичный ключ может снова стать доступным; при достаточной мощности атаки даже краткий промежуток между рассылкой транзакции и её подтверждением может стать новой точкой риска.
Иными словами, это временная мера по снижению рисков, а не окончательное решение, полностью устраняющее проблему. Более важно: снижение потенциальных криптографических рисков не означает автоматического повышения безопасности с точки зрения реального управления активами.
На этом особенно акцентировал внимание Виталик.
При известных сегодня технологических условиях прямой практический метод восстановления приватного ключа ECDSA по публичному ключу отсутствует. Однако потери из-за ошибок в адресах, сбоев при резервном копировании ключей, злонамеренных авторизаций или других операционных ошибок при миграции активов на блокчейне — это реальные риски, возникающие ежедневно.
Виталик даже отметил, что убытки от ошибок при настройке миграции превысили убытки от хакерских атак.
Для обычных пользователей с небольшим количеством ETH миграция может сводиться к созданию нового адреса, резервному копированию ключей и нескольким переводам. Но для пользователей, давно участвующих в DeFi, стейкинге, кросс-чейн-взаимодействиях или управляющих фондами через мультиподписные кошельки, ситуация значительно сложнее.
Активы могут быть распределены по разным сетям, часть средств — заблокирована в протоколах стейкинга или кредитования, а старые адреса могут сохранять критически важные права администраторов смарт-контрактов, вывода средств и другие операционные полномочия.
Спешная масштабная миграция активов лишь из-за новостей вроде «ИИ может взломать кошельки» может привести к необратимым потерям: перевод на неверную сеть, некорректное использование кросс-чейн-инструментов, подписание вредоносных транзакций или ошибки при работе с мультиподписью.
Не говоря уже о том, что при распространении паники по поводу «взлома кошельков» на рынке могут появиться фейковые официальные ссылки на «антиквантовые обновления», инструменты защиты активов и так называемые сервисы миграции.
Стоит отметить: осторожность Виталика не означает консервативного отношения к базовым криптографическим обновлениям.
Напротив, он считает, что математический прогресс, обеспечиваемый ИИ, заслуживает серьёзного изучения, и даже напоминает отрасли о необходимости переоценки некоторых постквантовых схем на основе решёток, чтобы не считать алгоритм устойчивым ко всем будущим математическим прорывам лишь на основании ярлыка «квантовоустойчивый».
При наличии условий он также склонен отдавать предпочтение криптографическим конструкциям на основе хеш-функций и использовать более консервативные параметры безопасности для других схем.
Таким образом, Джастин и Виталик нельзя однозначно отнести к радикальному и консервативному лагерям: между ними нет принципиального глубокого противоречия.
3. От обновлений публичных блокчейнов до миграции кошельков: насколько реально продвинулась подготовка к квантовой устойчивости?
Многие пользователи спрашивают: если базовая криптография несёт долгосрочные риски, могут ли кошельки просто помочь мне перейти на «квантовоустойчивый кошелёк»?
Обновление приложения кошелька само по себе недостаточно.
Для блокчейна криптографическое обновление затрагивает не только генерацию закрытых ключей и подписание транзакций, но и способность всей сети распознавать и проверять новые подписи, а также возможность плавного перехода существующих аккаунтов.
На самом деле даже без этого дискуссионного повода, вызванного ИИ, ведущие публичные блокчейны и криптографические исследовательские институты уже давно начали готовиться к постквантовой эпохе.
Возьмём в качестве примера Ethereum: его подготовка к устойчивости к квантовым атакам охватывает несколько уровней.
Помимо ECDSA, используемого обычными аккаунтами, BLS-подписи для консенсуса валидаторов, обязательства KZG, связанные с доступностью данных, и некоторые системы нулевого разглашения также содержат криптографические структуры, требующие переоценки или обновления в будущем.
С этой целью Фонд Ethereum создал специализированную исследовательскую группу по постквантовой безопасности и изучает технологии вроде leanXMSS и leanVM для обеспечения новых схем подписей и доказательств на консенсусном уровне.
На уровне обычных пользовательских аккаунтов абстракция аккаунтов предлагает ещё один перспективный путь. В отличие от традиционных EOA, чьи механизмы верификации подписей жёстко привязаны к базовому протоколу, абстракция аккаунтов и заменяемые механизмы верификации позволяют в будущем использовать различные алгоритмы подписей, сохраняя гибкость для постквантовых обновлений.
Например, EIP-8141, находящийся на стадии обсуждения, касается родной абстракции аккаунтов в Ethereum и может стать важной основой для поддержки более гибкой верификации подписей в будущем. Однако сроки его внедрения и окончательный подход к реализации пока остаются предметом дальнейших обсуждений и тестирования сообщества.
Сравнительно сложности, стоящие перед Bitcoin, иные.
Из-за модели UTXO, сложного набора устаревших типов адресов и некоторых «спящих» активов, существующих с момента запуска, Bitcoin должен решать не только задачу выбора новых алгоритмов подписей и структур вывода, но и проблему миграции огромного объёма существующих активов. Соответствующие проекты предложений сообщества пока находятся на стадии инициации и координации.
Кроме того, некоторые другие публичные блокчейны уже приступили к прямой инженерной реализации. Например, в июле 2026 года NEAR объявил, что его основная сеть поддерживает постквантовые подписи ML-DSA на основе стандарта FIPS 204, предоставляя аккаунтам возможность добавлять квантово-устойчивые ключи.
Разумеется, поддержка определённой постквантовой подписи не означает, что весь публичный блокчейн — вместе со всеми аккаунтами, приложениями и инфраструктурой — завершил миграцию на квантово-устойчивые решения.
Совокупный анализ этих событий показывает, что реальные трудности отрасли многогранны: они включают не только обеспечение теоретической стойкости новых криптосхем, но и баланс между размером подписи, затратами на её верификацию в блокчейне, производительностью узлов, совместимостью с аппаратным обеспечением и возможностью плавного перехода большого числа существующих аккаунтов.
А эти изменения на уровне протокола в конечном счёте отражаются на кошельках, которыми пользователи пользуются ежедневно.
Для многоцепочечного некастодиального кошелька вроде imToken будущие криптографические обновления также не могут сводиться лишь к простому обновлению версии:
С одной стороны, по мере обновления различных публичных блокчейнов кошелькам необходимо постепенно адаптироваться к новым типам аккаунтов и адресов, методам управления ключами, механизмам подписания и верификации транзакций, а также обеспечивать совместимость с аппаратными кошельками, умными контрактами и многосторонними подписями;
С другой стороны, кошельки должны переводить сложные технические изменения нижнего уровня в понятные обычному пользователю действия. Например, если публичный блокчейн официально поддержит новую постквантовую схему подписей, пользователям важно лишь знать, можно ли по-прежнему использовать их старые адреса, нужно ли создавать новые аккаунты, совместимы ли их мнемонические фразы и аппаратные устройства, а также как правильно обработать уже имеющиеся токены, NFT, стейк-активы и позиции в DeFi;
Некоторые из этих вопросов можно решать постепенно за счёт возможностей кошелька, тогда как другие требуют поддержки со стороны протоколов публичных блокчейнов, смарт-контрактов и всей экосистемы.
Именно поэтому чем сложнее базовое обновление безопасности, тем тщательнее требуется тестирование процесса миграции для пользователей — вместо поспешного запуска так называемого «однократного квантово-устойчивого решения».
Так что на данном этапе что именно должны делать обычные пользователи?
Во-первых, нет необходимости сразу же переводить все активы только из-за этого обсуждения. В настоящее время нет доказательств того, что алгоритмы подписи основных публичных блокчейнов действительно скомпрометированы. Особенно осторожно относитесь к незнакомым ссылкам и инструментам миграции, распространяемым под предлогом «квантово-устойчивых обновлений». Любые действия, требующие импорта мнемонической фразы или приватных ключей либо побуждающие подписать неизвестные транзакции, должны вызывать высокую настороженность.
Во-вторых, для крупных активов, хранящихся длительное время, можно начать сознательно улучшать привычки управления адресами. Например, изучите используемую публичную цепочку и тип адреса, минимизируйте повторное использование и операции подписи для адресов с высокой стоимостью активов. При необходимости изменения структуры хранения активов сначала проверьте совместимость кошелька и сети, корректно сохраните резервные копии ключей, убедитесь в правильности адреса получения и снизьте риски миграции с помощью тестовых переводов небольших сумм и поэтапных операций.
Наконец, и это чаще всего упускается из виду: способность кошелька поддерживать постквантовые подписи в будущем и необходимость миграции активов сегодня — это два разных вопроса.
Заключение
В мире блокчейна мы строим доверие на основе математики и кода.
С этой точки зрения, для открытой финансовой сети, рассчитанной на долгосрочное хранение триллионов долларов, никто не может гарантировать, что криптографическая схема, безопасная сегодня, не потребует корректировки в ближайшие десятилетия.
Однако это не означает, что каждое достижение в передовых исследованиях требует от обычных пользователей немедленной перенастройки своих активов.
Криптографам следует сосредоточиться на наихудших сценариях, разработчикам публичных цепочек — заранее проектировать новые механизмы безопасности, командам кошельков — обеспечивать надёжную поддержку будущих обновлений и миграций, а обычным пользователям — избегать поспешных решений на основе непроверенных новостей и реально понимать риски.
Не стоит считать, что кризис уже наступил, но и недооценивать неизбежность эволюции тоже нельзя. Сохраняйте ясность ума и действуйте осторожно.
Для каждого владельца токенов это лучший способ встретить неизвестное.