IA «Desafiando» a Criptografia? Web3 Deve se Preparar com Antecedência, mas Não Deve Apressar a Migração
 Tapbit Wire
Nas últimas semanas, discussões sobre «a IA possivelmente quebrar a criptografia» geraram genuína onda de pânico na comunidade cripto.
O assunto teve início em 7 de outubro, quando Justin Drake pediu, no X, que toda a indústria blockchain comece calmamente a planejar um «Modo Bunker» para lidar com riscos criptográficos futuros.
Sua principal preocupação é que, à medida que as capacidades da IA em pesquisa matemática avançam, a criptografia de curva elíptica, amplamente usada em redes como Bitcoin e Ethereum, possa enfrentar novos métodos matemáticos de ataque mesmo antes do surgimento de um computador quântico capaz de quebrar códigos.
No pior cenário descrito por ele, o avanço relevante poderia ser medido em «meses, não anos», razão pela qual sugeriu que grandes detentores e instituições liderem uma migração ordenada de ativos, minimizando ao máximo os riscos potenciais decorrentes de chaves públicas já expostas.
Posteriormente, Vitalik Buterin também entrou na discussão.
Curiosamente, Vitalik não negou que a IA possa acelerar a pesquisa criptográfica e até afirmou que certos esquemas criptográficos considerados resistentes a ataques quânticos também poderiam ser afetados por futuros avanços matemáticos.
No entanto, quanto à necessidade de usuários comuns migrarem imediatamente seus ativos, ele enfatizou que as perdas reais causadas por atualizações e migrações apressadas merecem mais atenção imediata do que ataques criptográficos ainda não ocorridos.
Isso também levanta uma questão antiga que aflige toda a indústria cripto: quando os pressupostos criptográficos subjacentes que protegem ativos em cadeia começarem a enfrentar novos desafios, com quanta antecedência as blockchains devem se preparar e quando os usuários comuns devem agir?
1. Por que há risco? Entenda primeiro a diferença entre «endereço» e «chave pública»
Para entender o foco dessa discussão, precisamos voltar aos mecanismos básicos de conta e assinatura das blockchains públicas.
Como é sabido, em carteiras não custodiais, a chave privada é a credencial essencial que controla os ativos. Tecnicamente, as carteiras usam algoritmos de assinatura digital para provar que uma transação foi realmente autorizada pelo detentor correspondente da chave, sem revelar a chave privada.
Dentre esses, o mais típico é a criptografia de curva elíptica (ECC).
Tomando-se o Ethereum como exemplo, contas externamente possuídas (EOAs) usam ECDSA para gerar assinaturas de transação. O sistema tradicional de assinatura do Bitcoin também usa amplamente ECDSA, enquanto o Taproot adota assinaturas Schnorr baseadas na mesma curva elíptica.
A operação confiável desses esquemas a longo prazo depende de uma importante suposição matemática: calcular a chave pública a partir da chave privada é muito fácil, mas derivar a chave privada apenas a partir da chave pública é quase inviável com os métodos clássicos de computação conhecidos atualmente.
Podemos entender isso como um problema matemático fácil de verificar, mas extremamente difícil de resolver inversamente. Qualquer pessoa na rede pode usar a chave pública para verificar se uma assinatura é válida, mas não consegue deduzir facilmente a chave privada do signatário a partir dela.
É exatamente essa assimetria que constitui um importante fundamento da propriedade de ativos na blockchain moderna.
Mas há outro detalhe facilmente ignorado aqui: o «endereço da carteira» que vemos diariamente nem sempre é a chave pública completa.
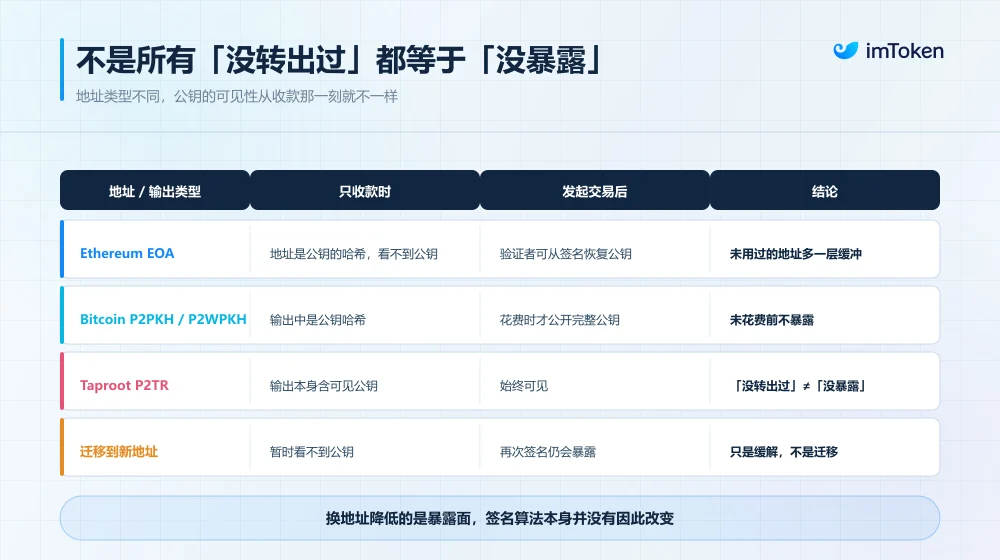
Tomando como exemplo uma EOA comum do Ethereum, o endereço da carteira é um identificador gerado ao calcular o hash Keccak-256 da chave pública e truncar parte dele. No Bitcoin, tipos comuns de endereços, como P2PKH e P2WPKH, também adotam projetos baseados em hashes de chaves públicas.
Isso cria uma diferença de segurança muito interessante.
Para uma conta comum do Ethereum que nunca iniciou uma transação em cadeia e não divulgou sua chave pública por outros meios, externos normalmente só conseguem ver o endereço em hash. Como os métodos computacionais atuais dificilmente conseguem recuperar a chave pública completa a partir do hash do endereço, essa chave ganha efetivamente uma camada extra de proteção.
No entanto, assim que essa conta inicia ativamente uma transação e envia uma assinatura ECDSA, os nós conseguem recuperar a chave pública correspondente a partir das informações da assinatura. Como os registros de transações em cadeia permanecem públicos por muito tempo, essas informações também ficam continuamente expostas ao exterior.
Ou seja, para contas que usam endereços baseados em hash de chave pública, uma chave pública ainda não exposta e outra já exposta podem apresentar níveis distintos de risco frente a certos ataques criptográficos futuros.
Deve-se enfatizar que isso não significa que todas as blockchains públicas seguem exatamente as mesmas regras.
Por exemplo, nas saídas Taproot do Bitcoin, a própria chave pública da curva elíptica é visível; portanto, mesmo que um endereço Taproot nunca tenha movimentado fundos, não se pode simplesmente presumir que sua chave pública ainda esteja oculta atrás da função hash. Além disso, algumas informações de chave pública podem ser expostas antecipadamente por reutilização de endereços, assinaturas públicas, chaves públicas estendidas ou outros meios.
Assim, «nunca ter transferido ativos» não equivale necessariamente a «a chave pública não ter sido exposta», e um novo endereço não possui, por si só, resistência quântica.
Uma vez compreendida essa diferença, torna-se muito mais fácil analisar os desafios impostos pela computação quântica e pela IA.
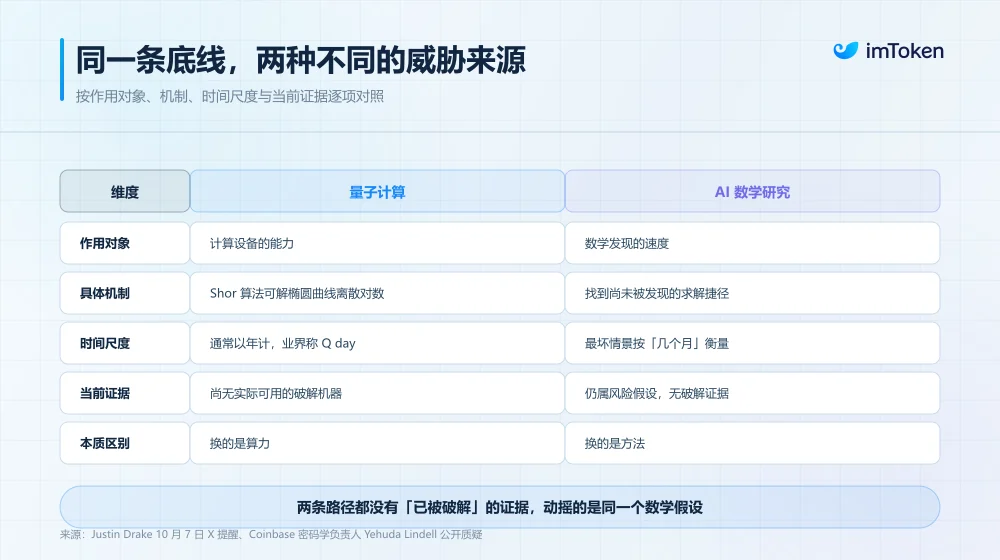
Em teoria, um computador quântico com escala suficiente e capacidade de correção de erros poderia usar esse algoritmo para resolver eficientemente o problema do logaritmo discreto em curvas elípticas, derivando a chave privada a partir da chave pública e, assim, ameaçando sistemas de assinatura como ECDSA e Schnorr.
Contudo, até o momento, não há evidências de que já exista um computador quântico capaz de quebrar efetivamente os principais sistemas de assinatura do Bitcoin ou do Ethereum.
A preocupação levantada agora por Justin Drake vai além dos computadores quânticos e concentra-se na possibilidade de que a IA possa ajudar humanos a descobrir atalhos para resolução que os algoritmos matemáticos atuais ainda não encontraram — especialmente considerando os avanços recentes da IA, nos últimos anos, em raciocínio matemático, busca de algoritmos e verificação formal. Alguns pesquisadores começaram a reconsiderar se problemas computacionalmente difíceis, que resistiram a décadas de análise, poderiam ser reavaliados devido a novas descobertas matemáticas.
2. Justin e Vitalik não têm desacordo fundamental
Com a lógica subjacente esclarecida, ao revisitar a discussão entre Justin e Vitalik percebe-se que seus julgamentos não são totalmente opostos; eles simplesmente atribuem prioridades diferentes a riscos distintos.
Vamos começar por Justin Drake.
Tradicionalmente, a substituição de sistemas criptográficos costuma ser um processo demorado. Afinal, desde a identificação de riscos potenciais e formulação de novos padrões, até a conclusão da implementação técnica e, depois, à coordenação de compatibilidade entre blockchains públicas, carteiras, exchanges, custodiantes e dispositivos de hardware, muitas vezes leva anos — ou até mais.
Sem mencionar redes descentralizadas tão grandes quanto Bitcoin e Ethereum, que exigem ampla coordenação; atualizações fundamentais normalmente não podem ser concluídas com uma única atualização de versão, como ocorre em softwares comuns.
O que preocupa Justin é justamente que esse ciclo prolongado de atualização pode não acompanhar a velocidade de futuros avanços na pesquisa matemática.
Por exemplo, se a IA realmente ajudar pesquisadores a descobrir novos métodos de ataque criptográfico no futuro, então, mesmo sem aguardar que computadores quânticos alcancem capacidade prática de quebra de código, os atuais sistemas de assinatura em curva elíptica poderiam ser ameaçados antecipadamente.
E, uma vez que tal avanço realmente surja, a janela de migração restante para blockchains públicas e o ecossistema de carteiras pode ser muito mais curta do que anteriormente imaginado.
Portanto, seu ponto de partida é adotar precauções antes que os problemas surjam, enfatizando que exchanges, grandes instituições e usuários com grandes volumes de ativos devem começar a pensar agora em caminhos futuros de mitigação de riscos.
Isso inclui fazer um inventário antecipado dos endereços cujas chaves públicas já foram expostas, transferir de forma ordenada parte dos ativos detidos há muito tempo para novos endereços cujas chaves públicas ainda não foram expostas e minimizar assinaturas desnecessárias e reutilização de endereços no uso subsequente.
Do ponto de vista técnico, esse conselho tem certa razoabilidade: se ataques futuros dependerem da derivação de chaves privadas a partir de chaves públicas, reduzir antecipadamente a superfície de exposição das chaves públicas pode, sob certas condições, ganhar mais tempo defensivo.
Mas o problema é que transferir fundos para um novo endereço cuja chave pública ainda não foi exposta não equivale a concluir uma verdadeira migração para criptografia pós-quântica.
Pois, enquanto o novo endereço ainda usar esquemas de assinatura tradicionais como ECDSA, seus pressupostos de segurança subjacentes não mudaram fundamentalmente. Assim que esse endereço for usado para iniciar uma transação, sua chave pública poderá ser novamente exposta; caso a capacidade de ataque seja suficientemente forte, até mesmo a breve janela entre a transmissão e a confirmação da transação poderá se tornar um novo ponto de risco.
Ou seja, trata-se de uma medida transitória de mitigação de riscos, não de uma solução definitiva capaz de resolver o problema de uma vez por todas. Mais importante ainda: reduzir potenciais riscos do ponto de vista criptográfico não significa necessariamente maior segurança na prática da gestão de ativos.
Essa é também a ênfase particular de Vitalik.
Nas condições técnicas atualmente conhecidas, ainda não existe nenhum método prático viável de ataque capaz de recuperar diretamente uma chave privada ECDSA a partir de sua chave pública. Contudo, perdas causadas por erros de endereço, falhas no backup de chaves, autorizações maliciosas ou outros problemas operacionais durante a migração de ativos na blockchain são riscos reais que ocorrem diariamente.
Vitalik chegou a mencionar que suas próprias perdas decorrentes de erros de configuração na migração superaram as causadas por ataques de hackers.
Para usuários comuns que detêm apenas uma pequena quantidade de ETH, migrar ativos pode simplesmente significar criar um novo endereço, fazer backup das chaves e realizar algumas transferências. Já para usuários que participam há muito tempo de DeFi, staking, interações entre blockchains ou até gerenciam fundos por meio de carteiras multifirmas, a situação é muito mais complexa.
Os ativos podem estar espalhados por diferentes redes, alguns fundos ainda podem estar bloqueados em protocolos de staking ou empréstimo, e endereços antigos ainda podem deter permissões críticas, como administração de contratos inteligentes ou retirada de fundos.
Se alguém realizar apressadamente uma migração em larga escala de ativos apenas por ter visto notícias do tipo «IA pode invadir carteiras», isso poderá causar perdas irreversíveis devido a transferências para redes erradas, uso indevido de ferramentas de cross-chain, assinatura de transações maliciosas ou erros em operações multifirmas.
Sem falar que, uma vez que o pânico sobre «carteiras sendo invadidas» se espalhe no mercado, poderão surgir diversos links falsos de atualizações oficiais anti-quânticas, ferramentas de proteção de ativos e serviços supostos de migração.
Vale observar que a cautela de Vitalik não significa que ele adote uma postura conservadora quanto às atualizações criptográficas subjacentes.
Pelo contrário, ele também acredita que os avanços matemáticos impulsionados pela IA merecem estudo sério e até alerta a indústria para reavaliar certos esquemas pós-quânticos baseados em criptografia reticular, evitando presumir que um algoritmo resistirá a todos os futuros avanços matemáticos só por ter sido rotulado como «resistente a quânticos».
Onde possível, ele também tende a dar maior consideração a estruturas criptográficas baseadas em funções hash e a adotar parâmetros de segurança mais conservadores para outros esquemas.
Assim, Justin e Vitalik não podem ser simplesmente classificados como radicais e conservadores; não há contradição profunda fundamental entre os dois.
3. Das atualizações de blockchains públicas à migração de carteiras: até onde realmente avançou a preparação real contra ameaças quânticas?
Muitos usuários podem perguntar: como a criptografia subjacente carrega riscos de longo prazo, as carteiras podem me ajudar diretamente a atualizar para uma «carteira resistente a quânticos»?
Atualizar apenas o aplicativo da carteira não é suficiente.
Isso porque, em uma blockchain, uma atualização criptográfica envolve não só como as chaves privadas são geradas e como as transações são assinadas, mas também se toda a rede consegue reconhecer e verificar novas assinaturas, e se contas existentes podem migrar suavemente.
Na verdade, mesmo sem essa discussão desencadeada por IA, cadeias públicas principais e instituições de pesquisa criptográfica já vinham se preparando há muito tempo para a era pós-quântica.
Tomando novamente o Ethereum como exemplo, sua preparação contra ameaças quânticas já envolve múltiplas camadas.
Além da ECDSA usada por contas comuns, as assinaturas BLS empregadas na consenso de validadores, os compromissos KZG relacionados à disponibilidade de dados e alguns sistemas de provas de conhecimento zero envolvem estruturas criptográficas que precisarão ser reavaliadas ou atualizadas no futuro.
Para isso, a Fundação Ethereum criou uma equipe especializada em Pesquisa de Segurança Pós-Quântica e está explorando tecnologias como leanXMSS e leanVM para fornecer novos esquemas de assinatura e prova à camada de consenso.
No nível das contas de usuários comuns, a abstração de contas oferece outro caminho relevante. Ao contrário das EOAs tradicionais, cujos mecanismos de verificação de assinatura estão rigidamente vinculados ao protocolo subjacente, a abstração de contas e mecanismos de verificação substituíveis permitem, futuramente, que contas adotem diferentes algoritmos de assinatura, preservando maior flexibilidade para atualizações pós-quânticas.
Por exemplo, a EIP-8141, ainda em discussão, trata da abstração nativa de contas no Ethereum e pode se tornar base importante para suportar verificações de assinatura mais flexíveis no futuro. Contudo, seu cronograma de implantação e abordagem final ainda dependem de mais debates e testes pela comunidade.
Em comparação, os desafios enfrentados pelo Bitcoin são distintos.
Como adota o modelo UTXO, combinado com diversos tipos históricos de endereços e ativos antigos há muito inativos, o Bitcoin deve não só considerar novos algoritmos de assinatura e estruturas de saída, mas também resolver como migrar uma grande quantidade de ativos existentes. Os rascunhos comunitários pertinentes ainda estão na fase de proposta e coordenação.
Além disso, outras cadeias públicas já iniciaram implementações de engenharia mais diretas. Por exemplo, a NEAR anunciou, em julho de 2026, que sua atualização da mainnet já suporta assinaturas pós-quânticas ML-DSA baseadas no FIPS 204, permitindo que contas adicionem chaves seguras contra ameaças quânticas.
Claro, suportar uma determinada assinatura pós-quântica não significa que toda a cadeia pública — incluindo suas contas, aplicações e infraestrutura — tenha concluído totalmente a migração para resistência quântica.
Reunindo esses avanços, percebe-se que as reais dificuldades enfrentadas pela indústria são diversas: vão desde garantir que os novos esquemas criptográficos sejam teoricamente seguros o suficiente até equilibrar tamanho da assinatura, custos de verificação on-chain, desempenho dos nós, compatibilidade com hardware e capacidade de migração suave de um grande número de contas existentes.
E essas mudanças na camada de protocolo acabarão impactando diretamente as carteiras usadas diariamente pelos usuários.
Para uma carteira não custodial multi-cadeia como a imToken, futuras atualizações criptográficas tampouco poderão ser simples atualizações de versão:
Por um lado, à medida que diferentes cadeias públicas forem atualizadas, as carteiras precisarão adaptar-se gradualmente a novos tipos de contas e endereços, métodos de gerenciamento de chaves, mecanismos de assinatura e verificação de transações, podendo também envolver compatibilidade com carteiras de hardware, contas inteligentes e sistemas multifirmas;
Por outro lado, as carteiras também precisam traduzir complexas mudanças técnicas de baixo nível em operações compreensíveis para usuários leigos. Suponha que uma cadeia pública passe oficialmente a suportar um novo esquema de assinatura pós-quântica: o que os usuários realmente querem saber é se seus endereços atuais ainda funcionarão, se precisarão criar novas contas, se suas frases mnemônicas e dispositivos de hardware permanecem compatíveis, e como devem lidar com tokens, NFTs, ativos em staking e posições em DeFi já detidos;
Alguns desses problemas podem ser resolvidos progressivamente via funcionalidades da carteira, enquanto outros dependem de suporte dos protocolos de cadeias públicas, contratos inteligentes e de todo o ecossistema.
É por isso que, quanto mais complexa for a atualização de segurança de baixo nível, mais rigorosos devem ser os testes do processo de migração voltado ao usuário — e não se deve lançar apressadamente uma entrada chamada de forma simplista de “resistência quântica em um clique”.
Então, nesse estágio, o que exatamente os usuários comuns devem fazer?
Primeiro, não há necessidade de transferir imediatamente todos os ativos só por causa desta discussão. Atualmente, não há evidências de que os algoritmos de assinatura das principais blockchains públicas tenham sido realmente comprometidos. Em especial, desconfie de links desconhecidos e ferramentas de migração divulgadas sob o pretexto de 'atualizações anti-quânticas'. Qualquer operação que peça para importar frases mnemônicas ou chaves privadas, ou induza a assinar transações desconhecidas, exige alta vigilância;
Segundo, para ativos de grande valor e detidos por longo prazo, você pode começar a melhorar conscientemente seus hábitos de gestão de endereços. Por exemplo, entenda a blockchain pública e o tipo de endereço que usa, reduza o reuso desnecessário e operações de assinatura em endereços com ativos de alto valor. Se precisar ajustar sua estrutura de armazenamento, confirme primeiro a compatibilidade da carteira e da rede, faça backup adequado das chaves, verifique o endereço de recebimento e reduza riscos de migração com testes em pequenos valores e operações em lote;
Por fim, e mais facilmente ignorado: se uma carteira poderá suportar assinaturas pós-quânticas no futuro e se os usuários precisam migrar ativos hoje são duas questões distintas;
Conclusão
No mundo da blockchain, construímos confiança por meio da matemática e do código.
Sob essa perspectiva, para uma rede financeira aberta que pretende gerenciar trilhões de dólares em ativos a longo prazo, ninguém pode garantir que um esquema criptográfico seguro hoje não exigirá ajustes nas próximas décadas.
Mas isso não significa que cada avanço na pesquisa de ponta exija que usuários comuns reorganizem imediatamente seus ativos.
Pesquisadores em criptografia devem focar nos piores cenários; desenvolvedores de blockchains públicas devem projetar novos mecanismos de segurança antecipadamente; equipes de carteiras devem oferecer suporte confiável para atualizações e migrações futuras; e usuários comuns devem evitar decisões precipitadas baseadas em notícias não verificadas, compreendendo verdadeiramente os riscos.
Não é preciso presumir que a crise já está iminente, nem subestimar a inevitabilidade da evolução. Mantenha a clareza mental e opere com cautela.
Para cada detentor de tokens, essa é a melhor forma de encarar o desconhecido.