THORChain이 도난당한 비트겟 자금과 관련해 기소될 수 있을까?
 Tapbit Wire
지난주 북한 해커로 의심되는 세력이 암호화폐 거래소 비트겟을 공격해 3.875억 달러를 유출한 후, 조사관들은 신속히 수령 주소를 식별하고 추적했다.
비트겟의 그레이시 첸 CEO는 논란을 일으키며 탈중앙화 크로스체인 스왑 플랫폼 THORChain에 대해 ‘해당 주소들에 대한 서비스 제공을 거부하라’고 요구했다. 이에 THORChain은 다음과 같이 응답했다:
“THORChain은 비트코인, 이더리움, BNB 체인처럼 탈중앙화되고 허가 없이 접근 가능한 플랫폼이다. 알려진 도난 자금 처리 시 비트코인, 이더리움, BNB 체인은 어떤 책임을 져야 하는가?”
이 조치는 논란을 불러일으켰다. 특히 올해 5월 THORChain 자체 자금 1,070만 달러가 유출된 직후 프로토콜이 즉시 중단된 사례가 있었기 때문이다. 게다가 THORChain은 관리 키를 이미 폐기했으며, 원하더라도 주소 차단이 용이하지 않다.
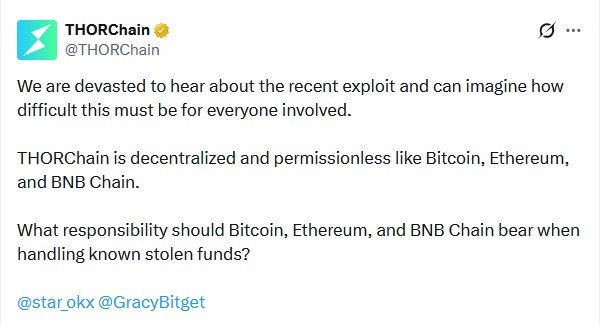
출처: THORChain
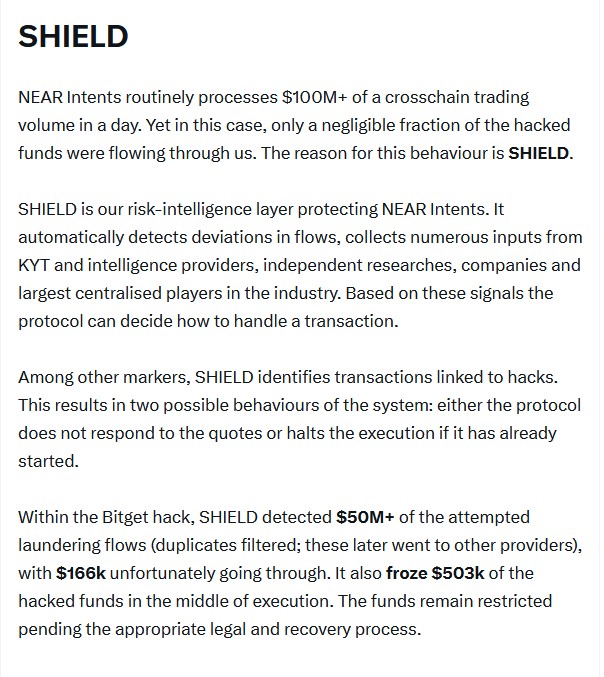
이와 동일한 논란은 이전에도 발생했다. THORChain은 바이비트 해킹 사건에서 유출된 14.6억 달러 중 12억 달러를 스왑하는 데 사용됐다. 우연히도 THORChain의 관리 키는 해킹 발생 11일 전에 이미 폐기됐다. NEAR 인텐츠는 THORChain과 반대 방식을 채택했다. 자동 SHIELD 프로그램을 통해 해킹과 연계된 주소들을 차단해 5,000만 달러 규모의 스왑을 막았으며, 비트겟이 제시한 5% 보상도 거절했다. 현재 NEAR 인텐츠는 탈중앙화 원칙을 충족하지 못한다는 비판을 받고 있다. 본 사안의 법적 쟁점을 논의하기 위해 〈매거진〉은 D&A 파트너스의 유리요 브리소프 변호사를 인터뷰했다. 다음은 편집된 대담 내용이다.
매거진: 비트겟은 THORChain에 해킹과 연계된 자금 차단을 요청했고, THORChain은 탈중앙화·무허가 플랫폼임을 이유로 거부했다. 이는 법적 항변이 될 수 있는가? 해당 주소 차단 의무가 있는가?
브리소프: 이는 탈중앙화 수준에 따라 달라진다. 즉, 특정 주소를 차단할 때 그 노드들이 진정으로 탈중앙화되지 않았음을 드러내는 것이다. 악성 활동을 방지하기 위해 이러한 권한을 행사하는 것은 커뮤니티에 긍정적이지만, 동시에 다른 모든 법적 주장에도 노출된다. 그들의 유일한 방어 수단은 ‘우리는 탈중앙화되어 있다’는 주장뿐이다. 유니스왑 사례에서는 ‘완전히 탈중앙화되어 있어 아무것도 할 수 없다’고 밝혔다. [투자자들이 38개 러그풀 및 사기 토큰을 구매한 후 유니스왑을 고소했으나, 올해 3월 판사가 기각함 — 편집자 주]
이는 모든 디파이 프로토콜에 대한 가장 강력한 방어 수단이다. 만약 차단·통제·간섭 능력을 입증한다면, 사기 방지라는 선의의 목적이라 하더라도 여전히 동일한 법적 주장에 노출된다. 즉, 통제 능력이 있다면 명백한 사기 사례 외에도 다른 영역까지 통제 범위를 확대해야 한다는 주장이 제기될 수 있다. KYC 및 AML 보호 조치도 적용해야 한다는 것이다.
매거진: NEAR 인텐츠는 해당 주소를 차단했고, 비트겟은 이를 치하했다. 이는 NEAR 인텐츠가 탈중앙화되지 않았음을 입증한 것이며, 따라서 다른 상황에서도 개입해야 한다는 의미인가?
자산에 대한 통제 능력을 입증하면, 펌프앤덤프, 변동성, 혹은 피해를 입은 투자자들이 제기할 수 있는 기타 모든 주장에 대해 잠재적으로 노출된다. 이제 그들은 ‘당신은 통제 능력이 있다’고 주장할 수 있다. 왜 한 경우엔 사용하고 다른 경우엔 사용하지 않는가? 왜 플랫폼 내 모든 토큰 발행자를 검토하지 않는가? 왜 중앙화 거래소처럼 KYC 양식을 요구하지 않는가?
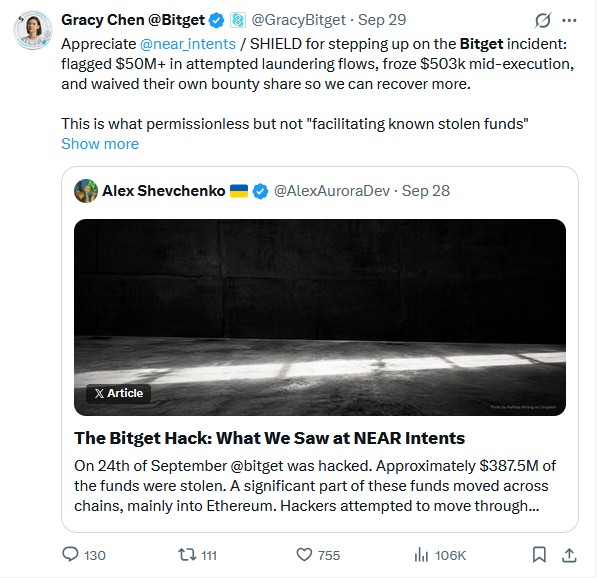
출처: 그레이시 첸
매거진: THORChain은 지난 5월 자동 시스템에 의해 프로토콜이 일시 중단됐다고 주장하며, 특정 주소 차단 능력이 없다고 밝혔다. 사실이라면 이는 법적 방어가 될 수 있는가?
브리소프: 가능할 수 있다. 아직 법적 도전을 받지 않아 확실하지 않다. 그러나 통제 능력이 조금이라도 존재하면, 어떤 디파이 프로젝트라도 소송 당사자에 대해 더 취약해진다.
매거진: 반대로, 프로토콜이 특정 주소 차단을 위해 소프트웨어 업그레이드를 실시할 수 있다면, 그러한 조치를 취하지 않음으로써 부주의 또는 과실로 인해 법적 책임을 질 수 있는가?
이는 기술적 구현 방식에 따라 달라진다. 예를 들어, 북한 IP를 자동 감지해 차단하는 오라클이 존재하고, 누군가 직접 버튼을 눌러 ‘북한 해커를 차단한다’는 판단을 내리지 않는다면 괜찮다. 하지만 팀이 상황을 모니터링하고 ‘불법 활동임을 확인해 해당 주소를 차단한다’며 수동으로 버튼을 누른다면, 법적 관점에서는 선의의 행위이자 커뮤니티에 유익하더라도 프로젝트가 완전히 탈중앙화되지 않았음을 인정하게 되며, 미카(MiCA)[EU의 암호자산시장 규정]나 미국 증권거래위원회(SEC) 및 상품선물거래위원회(CFTC)가 인정하는 ‘완전히 탈중앙화된 플랫폼은 생태계 참여자의 행위에 대해 책임을 지지 않는다’는 법적 보호를 상실하게 된다.
출처: 알렉스 셰브첸코
매거진: NEAR의 기술은 SHIELD라 불리며, 공개 블록체인에서 알려진 해킹과 연관된 주소를 자동으로 식별한 후 인텐츠에 대한 접근을 자동 차단하는 프로세스다. 이는 탈중앙화로 더 자주 간주될 가능성이 있는가?
브리소프: 분명 그렇다. 이들은 프로토콜에 보호 조치를 도입하려는 선의의 참여자임을 보여준다. 수동으로 운영을 관리하는 컴플라이언스 팀은 없다. 이는 스마트한 솔루션으로, 우리가 모든 디파이 기업에 권장하는 방식이다.
매거진: 2025년 2월 THOR체인은 일방적 변경을 허용하는 관리자 키(admin key)를 폐기했다. 관리자 키 부재와 100명의 검증자 존재라는 점에서 충분히 탈중앙화된 것인가?
브리소프: 대체로 그렇다고 볼 수 있지만, 확정적으로 말할 순 없다. 나는 ‘예’라고 답하겠다.
매거진: THOR체인은 믹서가 아니다. 도난당한 바이겟(Bitget) 자금을 THOR체인에서 교환할 수는 있지만, 거래 완료 후에도 해커와의 연결 고리는 투명하게 남아 있다. 이는 자금 세탁 정의에 부합하는가? 아니면 도난 재산 수령인가?
브리소프: 자금 세탁 책임을 물을 근거를 찾기 어렵다. 토네이도 캐시(Tornado Cash)조차도 어느 정도 자금 세탁 목적을 위해 설계되었음에도, 불변 스마트 계약은 자금 세탁 관련 미국 제재 대상이 되지 않기 때문이다[편집자 주].
미국 법은 대상을 ‘재산’ 또는 ‘비재산’으로 구분한다. 자금 세탁은 불법 활동의 수익(즉, 재산)을 법적 경로를 통해 불법적으로 이동시키는 행위다. 그러나 스마트 계약은 전적으로 재산이 아니다. 사용자는 이를 통제하거나 소유하지 않는다. 이것이 토네이도 캐시가 OFAC 제재 소송에서 승소한 이유다—그들은 자신들이 스마트 계약을 전혀 통제하지 않는다는 점을 입증했다.
매거진: 바이빗 해킹 사건은 18개월 전 발생했다. 이는 THOR체인에 대한 법적 조치가 취해지지 않을 것임을 의미하는가? 아니면 이런 사건은 단순히 오랜 시간이 걸리는 것인가?
브리소프: 향후 가능성은 분명히 있다. 바이빗 사건 이후, THOR체인은 잠재적 소송에 대해 상당히 열린 상태가 되었다.
중대한 질문: 사토시는 실제로 110만 개의 비트코인을 소유하고 있는가?