Bitgetハッキング事件:盗まれた3.87億ドルはどこへ?
 Tapbit Wire
攻撃者は、クロスチェーンサービスを経由して、Bitgetから盗んだ3.875億ドルの大部分をビットコインに移動させた。一方、9月24日の侵害発生から5日後には、わずか約84万ドルのみが公的に凍結された。
概要
Bitgetによると、攻撃者は9月にホットウォレットおよびウォームウォレットから複数のブロックチェーン上で合計3.875億ドルを移動させた。
BlockSecの推定では、Bitgetへの侵害開始から5日後も、攻撃者が約3.42億ドルを依然として掌握している。
Tether、Circle、NEAR Intentsが約84万ドル(盗難総額のわずか0.2%)を凍結した。
THORChainが約2.69億ドルの通過価値を処理し、ビットコインが主な資産集約先となった。
北朝鮮が容疑視されているが、BlockSecは現時点のオンチェーン証拠では攻撃者の身元を特定できないと述べている。
BlockSecは、盗まれた資金が3つの主要ルートを辿ったと報告:発行元が凍結可能な資産を迅速に換金、複数チェーンからの価値をビットコインに集約、BTCを段階的にCoinJoin取引へ送金。
同セキュリティ企業の分析は、Bitgetの追跡ダッシュボードで公開されたアドレスおよび9月29日のスナップショットに基づくものであり、残高およびマネーロンダリング総額は資金の移動に伴い今後も変化する可能性がある。
関連記事:Bitget、3.87億ドルのハッキング後にUSDT引き出しを再開
Bitgetのハッカーは、盗まれた資金をどのように移動させたのか?
Bitgetによると、侵害は9月24日18:31(UTC)に、ホットおよびウォームウォレットインフラの一部からの不正転送により始まった。
BlockSecの調査では、最初のトランザクションは0.84ETHおよび93TRXの微小テスト送金であった。本格的な大規模引き出しは18:58(UTC)に開始され、Bitgetの照合システムは7分後に差異を検知し、通常の顧客引き出しを停止した。
Bitgetによると、攻撃者は通常の顧客引き出しプロセスを用いておらず、第三者セキュリティ製品の脆弱性を悪用して高度な内部認証情報を取得し、その情報を基にウォレットシステムへ偽造引き出しコマンドを直接送信した。
Bitgetは、秘密鍵は漏洩しておらず、コールドウォレットも影響を受けていないと説明。MandiantおよびSlowMistによる独立調査でも、第三者セキュリティソフトウェアの侵害が、取引所のウォレット環境への不正アクセスを可能にしたことが確認された。
当初の損失額は3.516億ドルと推定されたが、ZcashおよびTronの送金を含めて再計算した結果、Bitgetは総額を約3.875億ドルに修正した。BlockSecは12のチェーンから13種類の資産が盗まれたとカウントし、XRPが単一チェーンにおける最大の損失を占めた。
凍結対象となる資産はまず移動された。BlockSecによると、盗まれた直後41分以内に、USDT・USDC・USDT0計約7,548万ドルとXAUtトークン3,000個がETHまたはAVAXに変換された。
利用されたルートにはUniswap、UniswapX、1inch、MetaMask内蔵スワップサービスが含まれていた。BlockSecは、これらの変換すべてがBitgetのCEOグレイシー・チェン氏による侵害公表前に完了したと述べている。
なぜBitgetの3.87億ドルのうちわずか84万ドルしか凍結されなかったのか?
資産が変換された後、攻撃者はチェーン間で価値を移動させ、ビットコインへと向かわせ始めた。
BlockSecの9月29日時点のスナップショットによると、THORChainを通じて約2.69億ドルの通過価値が7,804件のトランザクションで移動した。Chainflipは約3,727万ドルを処理し、USDT0/LayerZero、CircleのCCTP、Across、Stargateも他のルートとして確認された。
これらの数値は別々の盗難額として単純加算できない。BlockSecは、資金がチェーン間移動中に複数のプロトコルを通過する可能性があると警告している。
マネーロンダリング開始から約5日目、BlockSecは攻撃者制御ウォレットが依然として約3.42億ドル(盗難総額の88.3%)を保有していると推定。そのうち約83.7%(約3,386 BTC)がビットコインだった。
公開されている凍結措置ははるかに小規模だった。
テザーとサークルは、安定コイン約34万ドルを無効化した。これらの資金の多くは発行元が対応できるほど長期間アドレスに留まっていたため、凍結対象になりやすかった。
NEAR Intentsは別途、SHIELDリスクシステムが5,000万ドル超の経路指定試みを検知したと発表。BlockSecの開示内容分析では、実行中に約50.3万ドルが阻止され、約16.6万ドルが通過したと推定。
NEAR Intentsの数値には、同社の開示によると最大10%の誤差範囲があるとされる。
NEAR IntentsがBitget関連送金をブロックしたとの先行報道では、スワップ処理中にフラグが立った後に一部資金が保留トランザクションのまま残っていたことが明らかになった。
テザー、サークル、NEAR Intentsの措置を合計すると、公開されている凍結資金は約84万ドル(盗難総額の0.2%)に達した。
なぜ多くのBitget暗号資産がTHORChainを経由したのか?
THORChainはBlockSecが特定した中で最大のクロスチェーンルートとなり、盗まれたETHが引き続きBTCに変換される中、Bitgetから批判を浴びた。
チェン氏は公にTHORChainに対し、既知の攻撃者アドレスの拒否を要請。「分散化は設計原則であり、盗難資金の免責ではない」と主張した。
THORChainはこの要請を拒否し、緊急停止機能はプロトコル全体を保護することを目的としており、個別の取引を恣意的に検閲するものではないと説明した。
同ネットワークは、緊急停止は「特定の取引やユーザーに対する選択的凍結ではない」と述べている。
その後、Bitget関連ウォレットがTHORChainを通じて約630万ドル相当のETHをビットコインに交換し、約75.2 BTCを生成する27回のスワップを完了した。
他の盗難資金はビットコインミキサーに到達。BlockSecによると、9月29日時点で約394万ドルがCoinJoin取引に入っている。
9月27日のCoinJoin取引には356のインプットと401のアウトプットが含まれていた。攻撃者の所有とBitgetのトラッカーが特定したアドレスから、それぞれ2.5BTCを含む4つのインプットが送金された。
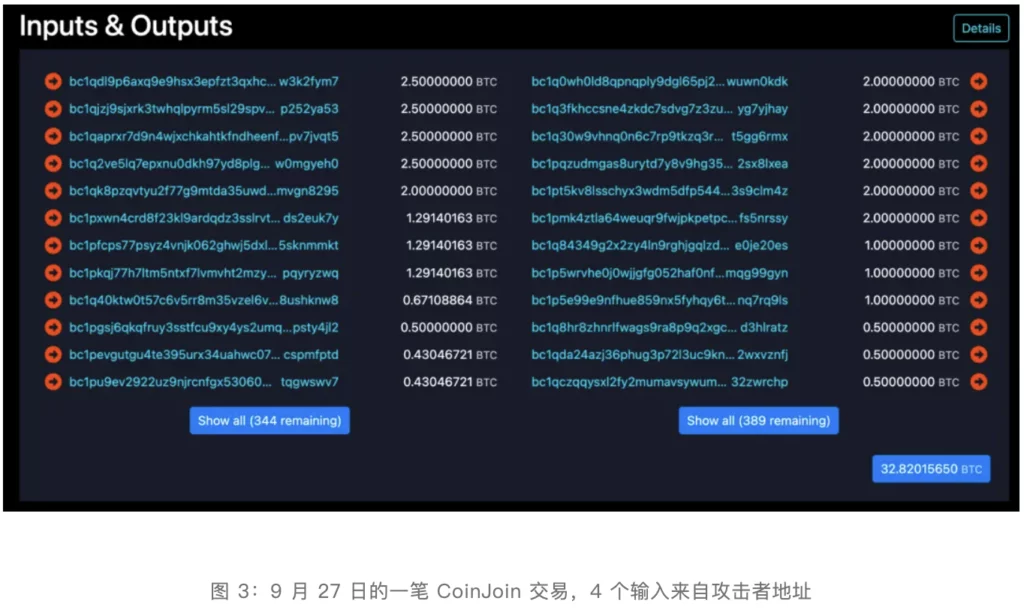
Wasabi CoinJoinを通じたBitget資金の別途追跡により、トロンで始まりイーサリアム、THORChainを経由してビットコインに到達し、その後ミキシングされるルートが明らかになった。
Bitgetハックは北朝鮮によるものか?
北朝鮮関与は現時点での評価であり、法執行機関による確定的な帰属ではない。
チェン氏は、IP行動およびオンチェーンパターンが「北朝鮮関連ハッカーグループが用いる手法と一致する」と述べた。Bitgetは、一部のIPアドレスが過去に北朝鮮グループと関連付けられたVPNインフラと一致するとしたが、その比較根拠となる技術的証拠は公表されていない。
BlockSecは、TraderTraitorによる攻撃で確認されたマネーロンダリング手法との重複や、THORChainを用いた資産のビットコインへの換金など、他の可能性のある関連性も発見した。
研究者ZachXBTは、攻撃者の資金処理を担う複数の中国語話者地下マネーロンダラーを特定。そのうち1人は、以前のハッキング事件に関連するマネーロンダリング活動にも登場していたと報告した。
Arkhamは、北朝鮮関連作戦によく見られるペールチェーン(peel-chain)手法の使用を指摘した。
BlockSecは、こうした類似性を攻撃者特定の証拠と見なすことを警戒するよう呼びかけた。マネーロンダリングサービスは複数のクライアントに対応可能であり、THORChainやCoinJoinなどのプロトコルは無関係なユーザーにも利用可能である。
同社は、証拠は「以前の北朝鮮関連攻撃を実行した同一のハッカー」よりむしろ、「マネーロンダリンググループの再利用」をより直接的に示唆していると述べた。
この比較の中心には2025年のBybit窃盗事件がある。米当局は、この15億ドル規模の攻撃を北朝鮮のTraderTraitor作戦に公式帰属させたが、窃取されたBybit資金の移動にはTHORChainが多用された。
最新の検証済み情報によると、法執行機関はBitget侵害事件を北朝鮮によるものと公に帰属させていない。
今後のBitgetおよび盗まれた資金の行方は?
Bitgetはウォレット追跡を継続中で、回収成功に対して報奨金を提供。対象者には、直接凍結に貢献した資金の5%と、実際に回収された資金のさらに5%を支給する。
Bitgetの回収報奨金制度は、Mandiant、SlowMist、取引所およびブロックチェーン調査員が攻撃者アドレスの追跡を続ける中で開始された。
Bitgetは段階的にビットコイン、イーサ、USDTの出金を再開済み。公開スケジュールでは、他のトークン、法定通貨出金、P2Pサービスは10月2日08:00(UTC)に再開予定だが、当該最終再開については、確認のための別途公式アナウンスは、当該ページ確認時点ではまだ掲載されていなかった。
Bitgetは、悪用された脆弱性を修正済みであり、ユーザー残高は影響を受けていないとしている。フォレンジック調査、法執行機関との連携、資金追跡・回収活動は継続中で、今後の重要な発見は公式セキュリティ更新を通じて公表されるとしている。
続きを読む:LIBRA訴訟はメテオラおよびチョウに対する主張を裁判所が却下し、棄却された


