バイナンスが初期セキュリティインシデント調査結果を公表:偽の採用活動から乗っ取られたAIツールまで、攻撃者はどのように段階的に侵入したか?
 Tapbit Wire
11月3日、バイナンスは10月29日のセキュリティインシデントについて初期調査報告書を発表し、攻撃の全経緯およびその背後にある攻撃者の侵入経路を明らかにした。報告書によると、攻撃者は偽の面接を通じて複数の従業員の端末を徐々に乗っ取り、マルウェアおよび内部AIツールの悪用を経て、最終的にウォレット署名権限を取得。EIP-7702認証メカニズムを用いて通常の出金プロセスを回避し、資産を転送した。
本件で被害を受けた資産総額は約63億4,000万米ドル。報告書発行時点で、約28億5,000万米ドル相当の資産が凍結または遮断され、影響を受けたトークン資産の98%が補填済み。バイナンスは関連損失をプラットフォームが負担すると表明し、被害システムの再構築・セキュリティ強化を開始するとともに、第三者機関による追加レビューを依頼している。また、米国連邦捜査局(FBI)の最新情報では、北朝鮮が本件の実行主体であるとされている。
以下は全文である。
2026年10月29日、バイナンスは極めて高度なセキュリティインシデントに見舞われた。このような事態は決して起きてはならなかった。ユーザー、パートナーおよび業界全体に与えた懸念・業務障害・不確実性に対し、深くお詫び申し上げる。
ユーザー保護は常に最優先課題である。不正取得された資金による財務的損失はバイナンスが全額負担し、ユーザーには一切転嫁しない。損失額を上回る資金をすでに確保しており、2026年10月31日時点で影響を受けたトークン資産の98%が補填済みである(リザーブ証明ページにて確認可能)。流動性が低い資産のうち未補填分については、現在購入手続きを進めている。
本件で被害を受けたデジタル資産総額は約63億4,000万米ドル。本報告書発行時点で、約28億5,000万米ドル相当のデジタル資産が凍結または遮断済み。正確な金額は今後の検証により変動する可能性があり、市場価格の変動にも影響を受ける。
当社は直ちに影響抑制措置を講じ、被害システムのセキュリティ強化を開始した。攻撃者が利用したすべての侵入経路を封鎖し、攻撃経路に関与したシステムを再構築または交換済み。さらに、端末管理策を厳格化し、ウォレットサービスのリスク管理を強化、AIを活用した異常行動検知機能も拡充した。
本報告書は初期調査報告であり、現時点で把握している状況および既に完了したセキュリティ向上措置をまとめたものである。調査は継続中であり、得られた知見は今後、第三者による独立審査を経る予定である。悪意ある攻撃者が情報を悪用して新たな攻撃を計画することを防ぐため、一部技術的詳細は非公開とする。当社は独立系セキュリティ企業による追加レビューを依頼している。
米国連邦捜査局(FBI)が公表した最新情報によると、本件の責任主体は朝鮮民主主義人民共和国(DPRK)である。
当社は、業界全体がこの教訓から学ぶことでセキュリティ基準がさらに向上することを願い、本初期報告書を公表することを決めた。
10月29日に起きたこと
攻撃は複数のネットワークに急速に拡大した。
攻撃者は、内部ウォレット署名サービスへの不正アクセスを用いて、通常の出金プロセスを外れたトランザクションを開始した。
協定世界時(UTC)20:05~20:09の間に、バイナンスのホットウォレット5つが、攻撃者制御下のアドレスへ2億3,346万XRPを送金した。
その後、ソラナおよびオプティミズムネットワーク上で展開されたバイナンスのホットウォレットが、それぞれ約97万500SOLおよび4,420万OPを攻撃者制御下のアドレスへ送金した。
その後、当社は大規模資産移転に関する内部アラートを受け、直ちに調査を開始した。
バイナンスのホットウォレットから、攻撃者が制御するアドレスへ18,270 BTCが送金された。
攻撃者はその後、署名サービスを悪用し、イーサリアムのEIP-7702承認メカニズムをさらに悪用した。
EIP-7702は、秘密鍵を公開せずにアカウントがスマートコントラクトに部分的な実行権限を委任することを可能にする。本件では、攻撃者が自らが制御するスマートコントラクトに、バイナンスのホットウォレットの1つに対する部分的実行権限を付与した。
バイナンスは直ちに、出金停止による資金流出抑制、関係パートナーとの連携による被害トークンの凍結、不正な権限の取消措置など、複数の緊急対応を開始。これにより、総額28.5億米ドル相当の資産が凍結された。
しかし、出金停止のみでは不正な資産移転をすべて阻止できなかった。悪意あるEIP-7702承認は既にチェーン上に存在し、バイナンスの通常の出金インフラとは独立して動作していたためである。
攻撃者は合計50件の署名済みトランザクションを送信し、アカウントのノンス(トランザクション連番)を操作して悪意ある委任承認を確立。こうした承認が成立すると、攻撃者はバイナンスの通常出金インフラをバイパスし、資産の引き出しを継続できた。バイナンスはこれらのチェーン上承認を取消すため、追加のトランザクションを実行せざるを得なかった。
資産の制御回復プロセスには他の技術的課題も伴った。関与したホットウォレットはマルチパーティ・コンピュテーション(MPC)技術を採用しており、悪意あるEIP-7702承認を即座に取消す単一の秘密鍵は存在しなかった。このため、専用の取消プロセスを開発・実行する必要があり、さらに時間がかかった。
また、出金停止やホットウォレットサービスの停止は、既にチェーン上に存在する承認を自動的に無効化しない。
こうした課題により、不正な資産移転を完全に制御下に置くまでに要する時間が延長された。当社は、今回の緊急対応プロセス、署名ポリシーおよびホットウォレット管理の範囲を検証中であり、今後の脅威対応速度向上に向けた改善機会を探っている。
最後の不正送金は2,961.9 ETHで、UTC時間23:56にチェーン上で最終確認された。このトランザクションは事前にブロードキャストされ、確認待ち状態であった。以降、新たな不正送金は観測されていない。
2026年10月30日00:10(UTC)、バイナンスはBinance14ホットウォレットからゼロアドレスへ新たな承認トランザクションを実行し、EIP-7702委任コードをクリアした。
攻撃の準備手法
現在の調査によると、本件は単一の侵入や単純なフィッシング攻撃ではなく、複雑で多段階にわたる攻撃作戦であった。
攻撃者は、偽の求人面接によるソーシャルエンジニアリング、マルウェアのダウンロード誘導、内部AIツールの乗っ取り、従業員端末の侵害、高度なトランザクション承認技術など、複数の技術的手法を組み合わせていた。
2026年6月 — サプライチェーン攻撃:ウォレットDevOpsチームのエンジニアAが検索エンジンで人気AIコーディングツールを検索し、改ざんされたHomebrewインストーラパッケージをダウンロード、それを通じて該当ツールのインストールを試みた。バイナンスのセキュリティチームが異常を検知し、デバイスの交換と関連資格情報のローテーションを自主的に実施。ただし、エンジニアAの役職情報およびウォレット基盤チーム関係者の情報は既に攻撃者に漏洩していた。
2026年通年 — 持続的サイバー攻撃:2026年より、バイナンスのセキュリティチームは北朝鮮関連と見られる57件の疑わしいサイバー脅威事案を検知・阻止。これらは国家支援の攻撃者が暗号資産業界を標的にし続けていることを示す。関連攻撃手法には、偽の求人面接、人気開発者ツールを装ったマルウェア、改ざんソフトウェアパッケージやブラウザ拡張機能、偽のビデオ会議アプリ、資格情報窃取またはリモートアクセス型マルウェアの導入を目的としたソーシャルエンジニアリングがある。
9月 — ソーシャルエンジニアリング攻撃:ソフトウェアエンジニアBが正当な求人プラットフォーム経由で、プロジェクトディレクターを名乗る人物から連絡を受けた。エンジニアBの同プラットフォーム上プロフィールには、バイナンスでの勤務経験が記載されていた。その人物は、人事担当者による一次面接と、架空企業のCEOを名乗る人物による二次面接を手配した。
一次面接では、人事担当者を名乗る人物がエンジニアBとライブ動画面接を行い、信頼構築のため自身のSNSアカウントを提示。そこには、本人が投稿した個人写真や動画が含まれており、過去に観測されたソーシャルエンジニアリング手法より洗練・欺瞞性が高いものであった。
二次面接は人気のチャットアプリで実施。面接終了間際、エンジニアBは業務用パソコンに「課題」というファイルをダウンロードするよう指示され、これは悪意あるコードリポジトリを含んでいた。リポジトリ内の悪意あるコードはインストール時に自動実行され、一連の不正操作を引き起こした。
使用されたマルウェアは、高度なコード難読化および検知回避技術を備えており、正当な開発者ツールのコンポーネントを悪意あるバージョンに置き換えてコマンド実行および攻撃者制御の外部サーバーとの通信を確立した。当時、エンドポイントセキュリティ対策ツールはこのゼロデイマルウェアを検知できなかった。攻撃者はさらに悪意ある活動の隠蔽および関連痕跡の消去措置を講じ、検知およびその後の調査の難易度を高めた。
このスクリプトは、コードの難読化技術を用いてセキュリティ検出を回避し、以下の操作を実行しました:
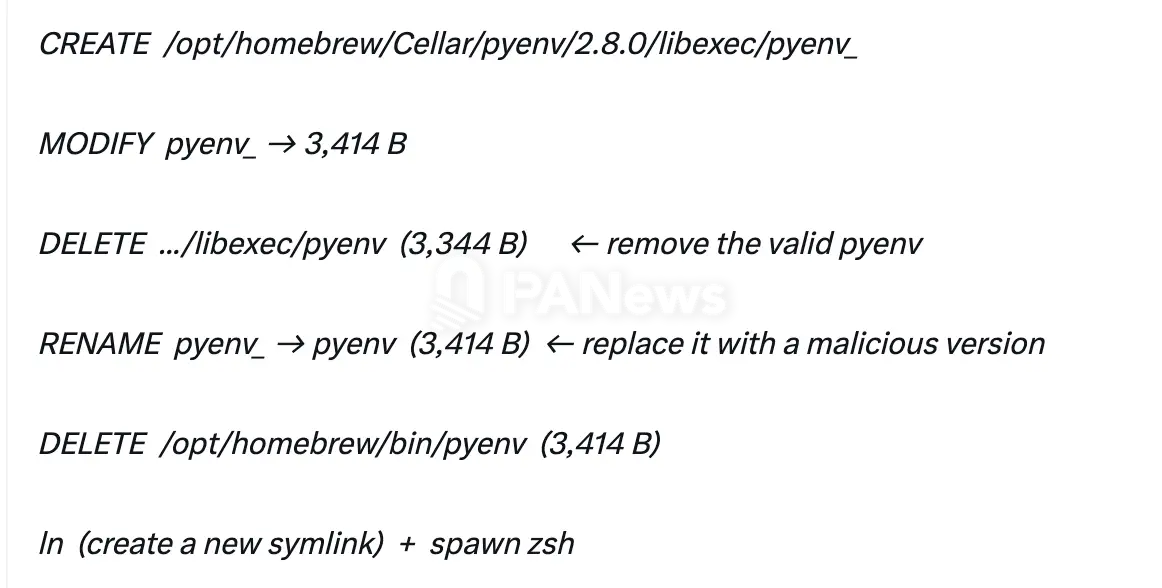
10月20日——内部AIツールを攻撃の踏み台として利用。エンジニアBの乗っ取られたPCを経由し、攻撃者はバイナンス社内AIツールを用いて、ウォレットDevOpsエンジニアAおよび別のウォレットソフトウェアエンジニアCのデバイスをさらに制御下に置きました。攻撃者は、エンジニアAのPCにコンテナ展開権限を持つトークンが保存されていることを迅速に特定しました。
10月29日——ウォレット署名操作への侵入。10月29日17時15分から19時56分の間、攻撃者はソフトウェアエンジニアCのPCにログインし、ウォレットDevOpsエンジニアAから盗まれた資格情報を用いてコンテナを展開、悪意あるスクリプトを起動して最終的に攻撃を開始しました。
講じた措置
2026年11月3日現在、以下の措置を講じました:
影響を受けたウォレットシステムを完全に新しい環境で再構築しました。
影響を受けた内部AIツールおよびそのアクセス制御システムを再構築しました。
影響を受けたデバイスを交換しました。
影響を受けたエンジニアに関連付けられた資格情報およびトークンを無効化しました。
全従業員の端末に対して強化されたセキュリティスキャンを完了しました。
AIを活用した異常行動検知機能を強化しました。
ウォレットサービスにおけるリスク管理対策を強化しました。
法執行機関、ブロックチェーンインテリジェンス企業および業界パートナーと連携し、被害資産の追跡・凍結を進めています。
調査は継続中であり、今後も関連セキュリティ対策を強化してまいります。既に実施または実施中の一部のセキュリティ対策については、悪意ある攻撃者が当該情報を悪用して当社のセキュリティ防御を損なうことを防ぐため、非公開とさせていただきます。
今後の対応
直ちに以下の作業を推進しています:
独立したサイバーセキュリティレビューの実施
独立した第三者のサイバーセキュリティ専門家を招き、本件に関する包括的なレビューを実施し、既存の調査結果を検証するとともに、さらなるセキュリティ向上に向けた提言を行っていただきます。レビューの範囲および最終結果は、今後の是正措置の根拠となります。
AIセキュリティおよび能動的防御への投資拡大
AI駆動型脅威検知、エンドポイント保護、開発環境セキュリティ、異常行動監視などの分野への投資を拡大します。
セキュリティ研究基金を設立し、業界連携を推進
当社は、主要AI企業・業界関係者・セキュリティ企業と連携し、ブロックチェーン環境におけるAIセキュリティに焦点を当てた専門的研究および業界連携プロジェクトを実施するため、セキュリティ研究基金を設立する予定です。
調査がさらに進展した際には、関連情報を引き続き積極的に公表します。