AIが「挑戦」する暗号技術?Web3は事前に備えるべきだが、急いで移行してはならない
 Tapbit Wire
ここ数日、「AIが暗号技術を破る可能性」に関する議論が、実際に暗号資産コミュニティにパニックを引き起こしています。
この話題は10月7日、ジャスティン・ドレイク氏がX上でブロックチェーン業界全体に対し、「バンカーモード」の冷静な準備を始めるよう呼びかけたことから始まりました。
彼の主な懸念は、AIによる数学研究の能力が進化するにつれ、ビットコインやイーサリアムなどのネットワークで広く使われる楕円曲線暗号(ECC)が、実用的なコード解読能力を持つ量子コンピュータ登場以前に、新たな数学的攻撃手法にさらされる可能性があることです。
彼が想定した最悪のシナリオでは、関連する画期的進展は「年単位」ではなく「月単位」で訪れる可能性さえあり、大口保有者や機関投資家が率先して資産の秩序ある移行を検討し、既に公開されている公開鍵がもたらす潜在的リスクを最小限に抑えるよう提言しました。
その後、ヴィタリク・ブテリン氏もこの議論に加わりました。
興味深いことに、ブテリン氏はAIが暗号研究を加速させる可能性を否定せず、さらに、量子耐性があるとされる特定の暗号方式でさえ、将来の数学的ブレークスルーの影響を受ける可能性があると指摘しました。
しかし、一般ユーザーが直ちに資産を移行すべきかという問いには、未然の暗号攻撃よりも、拙速なアップグレード・移行によって生じる実際の損失の方が、即座に警戒すべきだと強調しました。
これはまた、暗号資産業界全体を長年悩ませてきた根本的な問いを再び浮上させます:チェーン上の資産を守る基盤となる暗号仮説が新たな脅威に直面し始めたとき、パブリックチェーンはどれだけ前倒しで準備すべきか、そして一般ユーザーはいつ行動すべきか?
1. なぜリスクがあるのか?「アドレス」と「公開鍵」の距離をまず理解する
この議論の焦点を理解するには、まずパブリックチェーンにおける最も基本的なアカウントおよび署名メカニズムに戻る必要があります。
ご存知の通り、ノンカストディアルウォレットでは、秘密鍵が資産を制御する鍵となる認証情報です。技術的には、ウォレットはデジタル署名アルゴリズムを用いて、取引が対応する鍵所有者により実際に承認されたことを、秘密鍵を明かさずに証明します。
その中で最も代表的なのが楕円曲線暗号(ECC)です。
例としてイーサリアムでは、一般的な外部所有アカウント(EOA)がECDSAを用いて取引署名を生成します。ビットコインの従来型署名システムも広くECDSAを採用しており、タプロートでは同じ楕円曲線に基づくシュノア署名を採用しています。
これらの方式が長期的に信頼性高く運用されるためには、重要な数学的仮定に依拠しています:秘密鍵から公開鍵を計算するのは容易ですが、現在知られる古典的計算手法では、公開鍵のみから秘密鍵を導出することは事実上不可能です。
これは、検証は容易だが逆算は極めて困難な数学的問題と捉えられます。ネットワーク上の誰もが公開鍵を用いて署名の有効性を検証できますが、署名者本人の秘密鍵をそこから容易に推定することはできません。
この非対称性こそが、現代ブロックチェーンにおける資産所有権の重要な基盤を構成しています。
しかし、ここにはもう1つ見落とされがちな重要な点がある。「ウォレットアドレス」として日常的に目にするものは、必ずしも完全な公開鍵ではない。
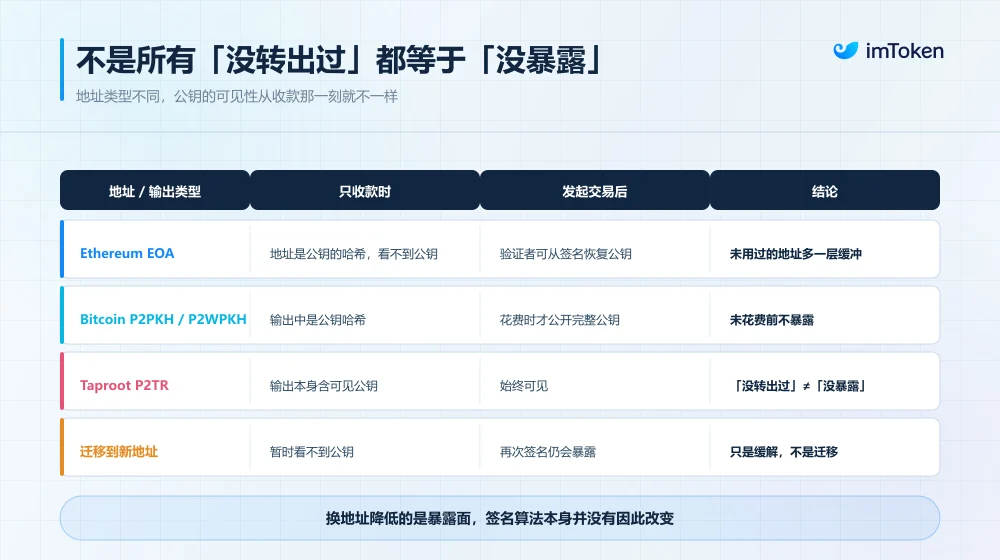
一般的なイーサリアムEOA(外部所有アカウント)を例にとると、ウォレットアドレスは公開鍵のKeccak-256ハッシュ値を計算し、その一部を切り捨てて生成された識別子である。ビットコインでは、P2PKHやP2WPKHといった一般的なアドレス形式も、同様に公開鍵のハッシュに基づく設計を採用している。
これにより、興味深いセキュリティ上の差異が生じる。
オンチェーン取引を一度も開始しておらず、他の手段でも公開鍵情報を開示していない通常のイーサリアムアカウントの場合、第三者が確認できるのはハッシュ化されたウォレットアドレスのみである。現在の計算手法では、アドレスのハッシュ値から完全な公開鍵を逆算することが極めて困難であるため、公開鍵は事実上追加の保護層を得ている。
しかし、このアカウントがECDSA署名付きで取引を積極的に送信すると、ノードは署名情報から対応する公開鍵を復元できる。オンチェーン取引記録は長期間公開されるため、この情報も継続的に外部に露出することになる。
つまり、公開鍵ハッシュ型アドレスを使用するアカウントにおいて、まだ露出していない公開鍵と既に露出済みの公開鍵では、将来の特定の暗号攻撃に対するリスクレベルが異なる可能性がある。
ただし、すべてのパブリックチェーンが全く同じルールに従うわけではないことに注意が必要である。
例えば、ビットコインのTaproot出力自体に可視化された楕円曲線公開鍵が含まれるため、Taprootアドレスが資金支出を行ったことがなくても、その公開鍵がハッシュ関数の背後に隠れていると単純に仮定することはできない。さらに、アドレスの再利用、公開署名、拡張公開鍵など、他の手段によって公開鍵情報が事前に漏洩する場合もある。
したがって、「資産を一度も送金したことがない」=「公開鍵が未露出」とは限らず、新規アドレスが自動的に量子耐性を持つわけでもない。
この違いを理解すれば、量子コンピューティングやAIがもたらす課題をより容易に捉えられるようになる。
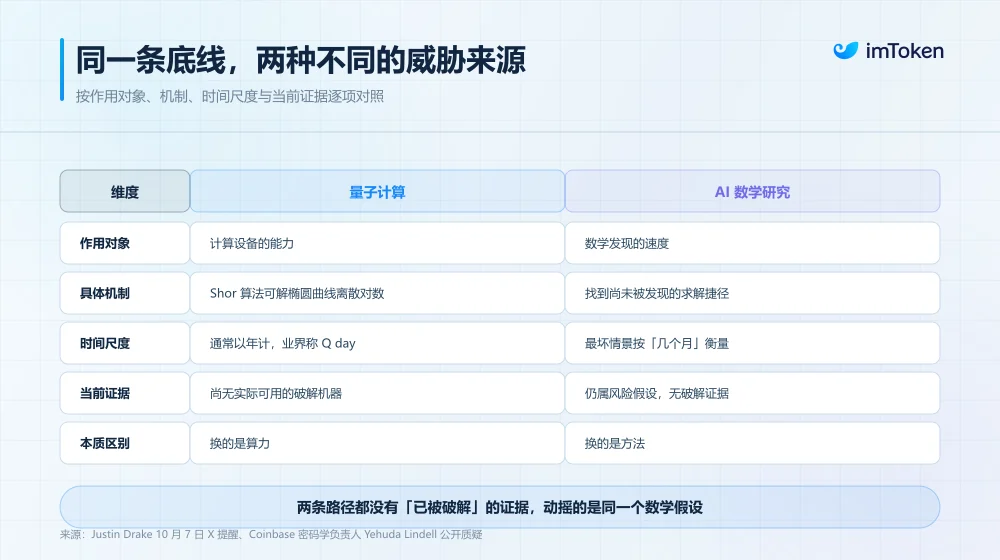
理論上、十分な規模と誤り訂正能力を持つ量子コンピュータは、このアルゴリズムを用いて楕円曲線離散対数問題を効率的に解き、公開鍵から秘密鍵を導出し、ECDSAやSchnorrなどの署名方式を脅かす可能性がある。
しかし現時点では、ビットコインやイーサリアムの主流署名方式を実際に破れる量子コンピュータが既に存在するという証拠はない。
今回ジャスティン・ドレイクが提起した懸念は、量子コンピュータに加え、AIが人間の研究者に新たな解法のショートカットを発見させる可能性にも及んでいる。特に過去1年間で、数学的推論・アルゴリズム探索・形式的検証などの分野でAIが着実に進展しており、数十年にわたり厳しく検証されてきた「計算困難問題」が、新たな数学的発見によって再評価される可能性が研究者らによって再考され始めている。
2.ジャスティンとヴィタリクに根本的な意見の相違はない
基礎となる論理を整理した上で、ジャスティンとヴィタリクの議論を振り返ると、両者の判断は完全に対立しているわけではなく、単に異なるリスクに異なる優先度を割り当てているだけであることがわかる。
まず、ジャスティン・ドレイクについて見てみよう。
伝統的に、暗号システムの置き換えは長期にわたるプロセスである。潜在的なリスクの特定や新規標準の策定から、工学的実装の完了、さらにはパブリックチェーン・ウォレット・取引所・カストディアン・ハードウェア機器間の互換性調整まで、通常は数年からさらに長い期間を要する。
ましてやビットコインやイーサリアムのような大規模分散ネットワークでは、広範な合意形成が必要であり、通常のソフトウェアのように単一のバージョンアップで完了することはほとんど不可能である。
ジャスティンが懸念しているのは、こうした長期にわたるアップグレードサイクルが、将来的な数学的研究の画期的進展に追いつかない可能性である。
例えば、AIが将来的に研究者に新たな暗号攻撃手法の発見を支援した場合、実用可能なコードブレイキング能力を持つ量子コンピュータが登場する前であっても、既存の楕円曲線署名方式が予期せぬ時期に脅かされる可能性がある。
こうした画期的な突破が実際に現れた場合、パブリックチェーンおよびウォレットエコシステムに残された移行期間は、従来考えられていたよりもずっと短くなる可能性がある。
そのため、彼の出発点は問題が発生する前に対策を講じることであり、取引所・大手機関・大量資産を保有するユーザーが、今から将来的なリスク回避策を検討し始めるよう強調している。
これには、既に公開鍵が露出しているアドレスを事前に特定し、長期保有資産の一部をまだ公開鍵が露出していない新規アドレスへ順次移転すること、および今後の利用で不要な署名やアドレス再利用を最小限に抑えることが含まれる。
技術的には、この助言には一定の妥当性がある——将来の攻撃が公開鍵から秘密鍵を導出することに依拠するなら、事前に公開鍵の露出面積を減らすことで、特定条件下では防御時間を延ばせる可能性がある。
しかし問題は、公開鍵が未露出の新規アドレスへ資金を移転しても、真の耐量子暗号への移行が完了したことにはならない点にある。
なぜなら、その新規アドレスが依然としてECDSAなどの従来型署名方式を用いている限り、基盤となるセキュリティ仮定は本質的に変わっていないからだ。そのアドレスでトランザクションを開始すれば、公開鍵は再び露出する可能性があり、攻撃能力が十分高ければ、トランザクション送信後から承認されるまでの短い時間帯ですら新たなリスク要因となり得る。
つまりこれは、一時的なリスク緩和措置であり、問題を根本的に解決する最終的な対策ではない。さらに重要なのは、暗号論的観点でのリスク低減が、必ずしも実際の資産管理における安全性向上を意味しないという点だ。
これはVitalikが特に強調した点でもある。
現時点で知られている技術条件下では、公開鍵からECDSA秘密鍵を直接復元する実用可能な攻撃手法は存在しない。しかし、アドレス誤入力・鍵バックアップミス・悪意ある承認など、オンチェーン資産移行中の運用ミスによる損失は、日々発生しうる現実のリスクである。
Vitalikは、自身が移行設定ミスで被った損失が、ハッカー攻撃による損失を上回ったとまで述べている。
ETHを少量だけ保有する一般ユーザーにとって、資産移行とは単に新規アドレス作成・鍵バックアップ・数回の送金で済むが、DeFi参加歴が長かったり、ステーキング・クロスチェーン連携を行っていたり、マルチシグウォレットで資金を管理しているユーザーにとっては、状況は遥かに複雑だ。
資産は異なるネットワークに分散しており、一部は依然としてステーキングやレンディングプロトコルにロックされている可能性があり、旧アドレスにはスマートコントラクト管理者権限・資金引き出し権限など、重要な操作権限が残っていることもある。
「AIがウォレットを破解する」というニュースを見て安易に大規模な資産移行を実施すれば、ネットワーク誤送金・クロスチェーンツールの誤使用・悪意あるトランザクションへの署名・マルチシグ操作ミスなどにより、取り返しのつかない損失を招く恐れがある。
さらに、「ウォレットが破解される」というパニックが市場に広まれば、偽の公式耐量子アップグレードリンク・詐称資産保護ツール・いわゆる移行サービスなどが乱立する可能性もある。
なお、Vitalikの慎重姿勢は、基盤となる暗号技術のアップグレードに対して保守的であることを意味しない。
むしろ彼は、AIがもたらす数学的進展を真剣に研究すべきだと同様に主張しており、格子暗号に基づく耐量子方式についても、単に「耐量子」とラベル付けられたからといって、すべての将来の数学的突破に耐えられると想定するのは危険だと業界に再考を促している。
条件が許せば、ハッシュ関数に基づく暗号構造を優先的に検討し、他の方式にはより厳格なセキュリティパラメータを採用することを推奨している。
したがって、JustinとVitalikを単純に急進派・保守派に分類することはできず、両者の間に根本的な深い対立はない。
3.パブリックチェーンのアップグレードからウォレット移行へ:実際の耐量子準備はどこまで進んでいるのか?
多くのユーザーは疑問に思うだろう——基盤暗号に長期的なリスクがあるなら、ウォレットが直接「耐量子ウォレット」へのアップグレードを支援してくれないか?
ウォレットアプリの更新だけでは不十分です。
ブロックチェーンにおいて暗号化アップグレードは、秘密鍵の生成方法やトランザクション署名方式だけでなく、ネットワーク全体が新しい署名を認識・検証可能か、既存アカウントが円滑に移行できるかも含むからです。
実際、このAIによる議論が起きる前から、主要パブリックチェーンや暗号研究機関はポスト量子時代への準備を長年進めてきました。
再びイーサリアムを例にすると、その量子耐性準備は複数のレイヤーに及びます。
一般アカウントで使われるECDSAに加え、バリデータ合意に使われるBLS署名、データ可用性に関連するKZGコミットメント、およびいくつかのゼロ知識証明システムも、将来的に再評価・アップグレードが必要な暗号構造を含みます。
このため、イーサリアム財団は専門の「ポスト量子セキュリティ」研究チームを設立し、コンセンサス層向けに新たな署名・証明方式を提供するleanXMSSやleanVMなどの技術を探っています。
一般ユーザーのアカウントレベルでは、注目すべき別の方針として「アカウント抽象化(AA)」があります。従来のEOAは署名検証機構がプロトコル基盤と密接に結合していますが、AAと交換可能な署名検証機構により、ユーザーが将来的に異なる署名アルゴリズムを採用でき、ポスト量子移行の柔軟性が高まります。
例えば、現在議論中のEIP-8141はイーサリアムのネイティブAAに関連し、将来の柔軟な署名検証を支える重要な基盤となる可能性があります。ただし、具体的な導入時期や最終的な実装方法は、コミュニティでのさらなる議論とテストを待つ必要があります。
一方、ビットコインが直面する課題は異なります。
UTXOモデルを採用し、多様な歴史的アドレス形式や長期非活動の早期資産を抱えるため、新署名アルゴリズム・出力構造の検討に加え、大量の既存資産の移行問題も解決しなければなりません。関連するコミュニティ草案は現時点で提案・調整段階です。
また、他のパブリックチェーンではより直接的な工学的実装が既に始まっています。例えば、NEARは2026年7月にメインネットアップグレードでFIPS 204準拠のML-DSAポスト量子署名をサポートし、アカウントへ量子耐性キーの追加機能を提供しました。
もちろん、特定のポスト量子署名をサポートしたからといって、そのパブリックチェーン全体およびすべてのアカウント・アプリ・インフラが量子耐性移行を完了したわけではありません。
こうした動向を総合すると、業界が直面する真の難しさは多様です。理論的セキュリティ確保だけでなく、署名サイズ・オンチェーン検証コスト・ノード性能・ハードウェア互換性・大量既存アカウントの円滑移行のバランスも求められます。
そしてこれらのプロトコル層の変更は、最終的にユーザーが日常的に使うウォレットに反映されます。
imTokenのようなマルチチェーン非カストディアルウォレットにとって、今後の暗号化アップグレードは単なるバージョン更新では済みません。
一方で、各パブリックチェーンのアップグレードに応じ、ウォレットは新たなアカウント・アドレス形式、鍵管理方式、トランザクション署名・検証機構への対応を段階的に進めなければならず、ハードウェアウォレット・スマートコントラクトアカウント・マルチシグシステムとの互換性も考慮する必要があります。
他方で、ウォレットは複雑な基盤技術変更を一般ユーザーが理解できる操作へと翻訳する必要があります。仮にパブリックチェーンが将来的に新しいポスト量子署名方式を正式にサポートした場合、ユーザーが真に気にするのは、従来アドレスの継続利用可否、新規アカウント作成の必要性、既存のニーモニックやハードウェアデバイスの互換性、および保有するトークン・NFT・ステーキング資産・DeFiポジションの取り扱い方法だけです。
こうした課題の一部はウォレットの製品機能で段階的に解決可能ですが、他の課題はパブリックチェーンプロトコル・スマートコントラクト・エコシステム全体のサポートを待たねばなりません。
そのため、基盤セキュリティアップグレードが複雑になればなるほど、ユーザー側の移行プロセスは十分なテストを経る必要があり、「ワンクリック量子耐性」のような安易な導入は避けるべきです。
では現時点において、一般ユーザーは何をすべきでしょうか?
まず、この議論をきっかけにすべての資産を即座に移転する必要はありません。現時点で、主流パブリックチェーンの署名アルゴリズムが実際に破られたという証拠は一切ありません。特に、「耐量子化アップグレード」を名目に拡散される見知らぬリンクや移転ツールには注意が必要です。語呂合わせ(ニーモニック)や秘密鍵の入力を求めたり、不明なトランザクションへの署名を誘導する操作は、極めて高い警戒を要します。
次に、長期保有・高額な資産については、アドレス管理習慣を意識的に改善し始めることができます。たとえば、利用中のパブリックチェーンおよびアドレス種別を理解し、高額資産用アドレスの不要な再利用や署名操作を減らすことです。資産保管構造の変更が必要な場合、まずウォレットとネットワークの互換性を確認し、鍵を正しくバックアップし、受取アドレスを検証したうえで、少額テストやバッチ処理により移転リスクを低減してください。
最後に、最も見落とされがちな点:将来ウォレットが耐量子署名をサポートできるかどうか、そしてユーザーが今すぐ資産を移転する必要があるかどうか——これらは全く異なる問いです。
まとめ
ブロックチェーンの世界では、数学とコードによって信頼を築きます。
この視点から、長期にわたり数兆ドル規模の資産を扱うことを目指すオープン金融ネットワークにおいて、今日安全とされる暗号方式が今後数十年で見直される必要がないとは、誰も保証できません。
しかし、これは、最先端研究におけるあらゆる進展が、一般ユーザーに即時の資産整理を求めるということを意味しません。
暗号研究者は最悪の事態を想定し、パブリックチェーン開発者は新たなセキュリティ機構を事前に設計し、ウォレットチームは将来のアップグレード・移転に確実な対応を提供し、一般ユーザーは未検証のニュースに基づく軽率な判断を避け、真にリスクを理解することが求められます。
危機が既に到来したと仮定する必要もなければ、進化の必然性を過小評価する必要もありません。冷静さを保ち、慎重に行動しましょう。
すべてのトークン保有者にとって、これが未知への最善の向き合い方です。