THORChain potrebbe affrontare azioni legali per i fondi rubati a Bitget?
 Tapbit Wire
Dopo che presunti hacker nordcoreani hanno sfruttato l’exchange cripto Bitget per 387,5 milioni di dollari la scorsa settimana, gli investigatori sono riusciti a identificare e tracciare rapidamente gli indirizzi destinatari.
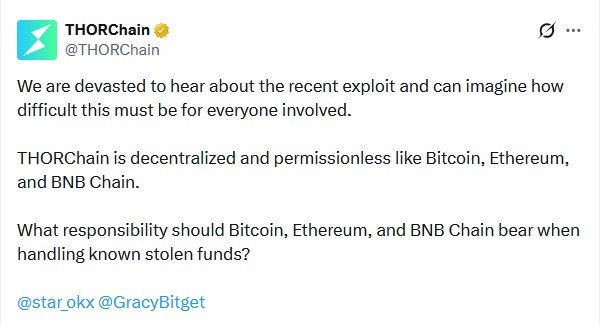
Gracy Chen, CEO di Bitget, ha poi chiesto in modo controverso alla piattaforma decentralizzata di swap cross-chain THORChain di «rifiutare il servizio a questi indirizzi». THORChain ha risposto:
«THORChain è decentralizzata e permissionless, come Bitcoin, Ethereum e BNB Chain. Quale responsabilità dovrebbero avere Bitcoin, Ethereum e BNB Chain nel gestire fondi notoriamente rubati?»
L’azione è stata controversa, soprattutto considerando che il protocollo era stato fermato immediatamente a maggio dopo che 10,7 milioni di dollari dei suoi fondi erano stati compromessi. A complicare ulteriormente la situazione, THORChain ha disattivato la sua chiave amministrativa e non dispone di un modo semplice per censurare indirizzi, nemmeno volendolo fare.
Fonte: THORChain
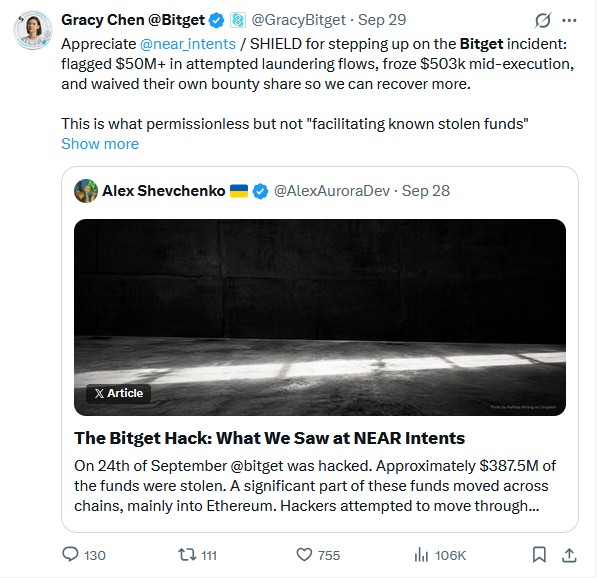
Questa stessa controversia è già emersa in passato, quando THORChain è stata utilizzata per scambiare circa 1,2 miliardi di dollari dei fondi rubati nell’attacco da 1,46 miliardi di dollari subito da Bybit. Per caso, la chiave amministrativa di THORChain era stata disattivata solo 11 giorni prima. NEAR Intents ha adottato un approccio opposto: il suo programma automatico SHIELD ha bloccato gli indirizzi collegati all’attacco impedendo scambi per 50 milioni di dollari sulla piattaforma, rifiutando persino la ricompensa del 5% offerta da Bitget per tale intervento. Ora NEAR Intents è criticata dai sostenitori della massima decentralizzazione per non essere sufficientemente permissionless. Per discutere le questioni legali del caso, la rivista ha intervistato Yuriy Brisov di D&A Partners. Questa è una versione editata dell’intervista.
Rivista: Bitget ha chiesto a THORChain di bloccare i fondi legati all’attacco, e THORChain ha risposto che è decentralizzata e permissionless. È questa una difesa legale valida? Hanno l’obbligo di bloccare tali indirizzi?
Brisov: Dipende dal grado di decentralizzazione. Quando bloccano certi indirizzi, dimostrano che i loro nodi non sono veramente decentralizzati. È positivo per la comunità che possano usare questo potere per prevenire attività malevole. Tuttavia, allo stesso tempo, si espongono a qualsiasi altra richiesta legale. L’unica loro protezione è «siamo decentralizzati». Nel caso Uniswap, hanno affermato «siamo veramente decentralizzati e non possiamo fare nulla». [Gli investitori avevano citato in giudizio Uniswap dopo aver acquistato 38 token truffa e rugpull, ma un giudice ha archiviato il caso a marzo — N.d.R.]
Questa è la difesa più solida per qualsiasi protocollo DeFi. Se dimostrano di poter bloccare, controllare o interferire in qualche modo — anche in buona fede per prevenire frodi — si espongono comunque a simili richieste: se hanno il controllo, forse tale controllo non dovrebbe limitarsi ai casi di frode evidente, ma estendersi anche a questioni di due diligence, applicando misure di KYC e AML.
Rivista: NEAR Intents ha bloccato quegli indirizzi, e Bitget li ha ringraziati. Ciò significa che NEAR ha dimostrato che Intents non è decentralizzata e dovrà quindi intervenire in molte altre situazioni?
Se si dimostra di avere il controllo sugli asset, ci si espone potenzialmente a qualsiasi reclamo relativo a schemi pump-and-dump, volatilità o altri danni subiti da investitori. Essi potranno ora obiettare: «Avete il controllo; perché lo usate in un caso e non nell’altro? Perché non verificate tutti gli emittenti di token sulla vostra piattaforma? Perché non richiedete moduli KYC come negli exchange centralizzati?»
Fonte: Gracy Chen
Rivista: THORChain sostiene che l’arresto del protocollo a maggio fu innescato inizialmente da un sistema automatico e che non hanno la capacità di bloccare certi indirizzi. Se vero, è questa una difesa valida?
Brisov: Potrebbe esserlo. Non lo sappiamo ancora, poiché non è stato ancora contestato. Tuttavia, qualsiasi forma di controllo indebolisce un progetto DeFi rispetto a qualsiasi ricorrente.
Rivista: D’altra parte, il protocollo potrebbe aggiornare il software per bloccare certi indirizzi, se lo desiderasse. Potrebbe un progetto incorrere in problemi legali per negligenza o imprudenza se non implementa una simile misura?
Dipende da come viene realizzato tecnicamente. Ad esempio, se esiste un oracle in grado di rilevare automaticamente qualsiasi IP nordcoreana e di bloccarla senza intervento umano — «c’è un hacker nordcoreano, blocchiamolo» — allora va bene. Se invece c’è un team che valuta la situazione e decide: «Ok, questa è un’attività illecita, blocchiamo questi indirizzi manualmente», dal punto di vista legale, pur essendo un atto meritevole e utile per la comunità, priva il progetto della piena decentralizzazione legale e della protezione offerta da normative come MiCA [leggi UE sui mercati degli asset cripto] o dall’interpretazione generale della SEC e della CFTC secondo cui, se un progetto è pienamente decentralizzato, non può essere ritenuto responsabile delle azioni dei partecipanti al proprio ecosistema.
Fonte: Alex Shevchenko
Rivista: La tecnologia di NEAR si chiama SHIELD ed è un processo automatizzato che identifica gli indirizzi associati a noti attacchi su blockchain pubbliche, bloccandoli automaticamente dall’accesso agli Intent. Ciò significa che viene percepita come più decentralizzata?
Brisov: Certamente. Dimostrano di essere attori di buona fede che cercano di integrare misure protettive nei propri protocolli. Non esiste un team di conformità né persone che controllano manualmente le operazioni. Si tratta di una soluzione intelligente, e la raccomandiamo a tutte le aziende DeFi.
Rivista: Nel febbraio 2025, THORChain ha disattivato la chiave amministrativa che ne avrebbe consentito modifiche unilaterali. In assenza di tale chiave e con cento validatori, THORChain è sufficientemente decentralizzata?
Brisov: Molto probabilmente sì, ma non possiamo affermarlo con certezza. Direi di sì.
Rivista: THORChain non è un mixer. È possibile scambiare fondi rubati da Bitget su THORChain, ma in uscita resteranno trasparentemente collegati agli hacker di Bitget. Ciò rientra nella definizione di riciclaggio di denaro? O piuttosto di ricezione di beni rubati?
Brisov: Non vedo come possano essere ritenuti responsabili di riciclaggio di denaro, dato che persino Tornado Cash — progettato in parte per tale scopo — ha evitato sanzioni statunitensi, poiché smart contract immutabili non costituiscono proprietà sanzionabile ai fini del riciclaggio (NdR).
La legge statunitense classifica qualcosa come proprietà o non proprietà. Il riciclaggio consiste nello spostare illegalmente proprietà attraverso canali legali: si generano proventi da attività illecite (che sono proprietà) e li si fa transitare per renderli apparentemente leciti. Gli smart contract, invece, non sono affatto proprietà: non li si controlla né li si possiede. È così che Tornado Cash ha vinto la causa contro le sanzioni dell’OFAC, dimostrando di non avere alcun controllo sui propri smart contract.
Rivista: L’attacco a Bybit risale a 18 mesi fa. Ciò significa che non verranno intraprese azioni legali contro THORChain, oppure questi casi richiedono semplicemente molto tempo?
Brisov: Potrebbe certamente accadere in futuro. Dopo il caso Bybit, si sono esposti seriamente a potenziali azioni legali.
Domande cruciali: Satoshi possiede davvero 1,1 milioni di Bitcoin?