Binance rivela i primi risultati dell'indagine sulla violazione della sicurezza: dalla falsa ricerca di personale agli strumenti IA compromessi, come gli hacker hanno penetrato strato dopo strato?
 Tapbit Wire
Il 3 novembre Binance ha pubblicato una relazione preliminare sull’incidente di sicurezza del 29 ottobre, rivelando l’intero corso dell’attacco e il percorso di infiltrazione utilizzato dagli aggressori. Secondo la relazione, questi ultimi hanno gradualmente preso il controllo dei dispositivi di diversi dipendenti tramite colloqui di lavoro fasulli, malware e strumenti interni di intelligenza artificiale compromessi, ottenendo infine i privilegi di firma dei portafogli e sfruttando il meccanismo di autorizzazione EIP-7702 per aggirare il normale processo di prelievo e trasferire asset.
L’incidente ha coinvolto asset per un valore totale di circa 6,34 miliardi di USD. Alla data di pubblicazione della relazione, circa 2,85 miliardi di USD in asset erano stati bloccati o intercettati e il 98% degli asset token coinvolti era stato reintegrato. Binance ha dichiarato che le relative perdite saranno a carico della piattaforma; sono già in corso il ripristino dei sistemi colpiti, il potenziamento delle protezioni di sicurezza e l’incarico di una terza parte indipendente per un ulteriore esame. La relazione ha inoltre precisato che, secondo le più recenti informazioni dell’FBI statunitense, l’incidente è da attribuire alla Corea del Nord.
Di seguito il testo integrale:
Il 29 ottobre 2026 Binance ha subito un grave e altamente sofisticato incidente di sicurezza. Questo incidente non avrebbe dovuto verificarsi e ci scusiamo profondamente per le preoccupazioni, le interruzioni operative e l’incertezza causate agli utenti, ai partner e all’intero settore.
Proteggere gli utenti è sempre la nostra massima priorità. Le perdite finanziarie derivanti dai fondi rubati saranno a carico di Binance e non verranno trasferite agli utenti. Abbiamo riservato fondi superiori al 100% dell’importo delle perdite per coprirle. Al 31 ottobre 2026 il 98% degli asset token coinvolti era stato reintegrato; gli utenti possono verificarlo tramite la pagina Proof of Reserves. Per la quota di asset meno liquidi ancora non reintegrati, stiamo procedendo all’acquisto.
Gli asset digitali coinvolti nell’incidente ammontavano complessivamente a circa 6,34 miliardi di USD. Alla data di pubblicazione di questa relazione, circa 2,85 miliardi di USD in asset digitali erano stati bloccati o intercettati; l’importo esatto richiede ulteriori verifiche ed è soggetto a fluttuazioni dei prezzi di mercato.
Abbiamo immediatamente adottato misure per contenere l’impatto dell’incidente e rafforzare la sicurezza dei sistemi colpiti. Tutti i punti di ingresso confermati sfruttati dagli aggressori sono stati chiusi e i sistemi coinvolti nel percorso di attacco sono stati ricostruiti o sostituiti. Inoltre, abbiamo ulteriormente rafforzato il controllo sui dispositivi, intensificato i controlli di rischio per i servizi di portafoglio ed espanso le capacità di rilevamento basate su IA dei comportamenti anomali.
Questa relazione costituisce un’indagine preliminare e descrive la situazione così come la comprendiamo attualmente, nonché i miglioramenti di sicurezza già completati. L’indagine è tuttora in corso e i risultati saranno oggetto di ulteriore verifica indipendente. Per impedire che aggressori malintenzionati utilizzino le informazioni per pianificare nuovi attacchi, alcuni dettagli tecnici rimarranno riservati. Abbiamo incaricato una società di sicurezza indipendente di condurre un ulteriore esame.
Le più recenti informazioni rese note dall’Ufficio investigativo federale statunitense (FBI) indicano che la Repubblica Popolare Democratica di Corea (RPDC) è responsabile di questo incidente.
Abbiamo deciso di pubblicare questa relazione preliminare perché solo imparando insieme da questi episodi gli standard di sicurezza potranno continuare a migliorare.
Cosa è accaduto il 29 ottobre
L’attacco si è sviluppato rapidamente su più reti.
Gli aggressori hanno utilizzato l’accesso non autorizzato a un servizio interno di firma dei portafogli per avviare transazioni al di fuori del normale processo di prelievo.
Tra le 20:05 e le 20:09 UTC, cinque portafogli caldi di Binance hanno trasferito 233,46 milioni di XRP a indirizzi controllati dagli aggressori.
Successivamente, i portafogli caldi di Binance distribuiti sulle reti Solana e Optimism hanno trasferito rispettivamente circa 970.500 SOL e 44,2 milioni di OP a indirizzi controllati dagli aggressori.
In seguito, Binance ha ricevuto un allarme interno riguardo a un grande trasferimento di asset e ha immediatamente avviato un’indagine.
Un portafoglio caldo di Binance ha quindi trasferito 18.270 BTC a un indirizzo controllato dagli attaccanti.
Gli attaccanti hanno poi utilizzato il servizio di firma per sfruttare ulteriormente il meccanismo di autorizzazione EIP-7702 di Ethereum.
L'EIP-7702 consente a un account di delegare parzialmente l'autorità di esecuzione a uno smart contract senza esporre la propria chiave privata. In questo incidente, gli attaccanti hanno usato tale meccanismo per conferire a uno smart contract da loro controllato un'autorità di esecuzione parziale su uno dei portafogli caldi di Binance.
Binance ha immediatamente attivato numerose misure d'emergenza, tra cui la sospensione dei prelievi per limitare ulteriori fuoriuscite di fondi, la coordinazione con partner per bloccare i token coinvolti e azioni per revocare autorizzazioni non autorizzate. Grazie a tali interventi, sono stati bloccati asset per un totale di 2,85 miliardi di USD.
Tuttavia, la semplice sospensione dei prelievi non è bastata a fermare tutti i trasferimenti di asset non autorizzati. L'autorizzazione malevola EIP-7702 già esisteva sulla blockchain e operava in modo indipendente dall'infrastruttura normale dei prelievi di Binance.
Gli attaccanti hanno inviato complessivamente 50 transazioni firmate, stabilendo autorizzazioni di delega malevole manipolando i nonce degli account (numeri di sequenza delle transazioni). Una volta stabilite tali autorizzazioni, gli attaccanti hanno potuto aggirare l'infrastruttura normale dei prelievi di Binance e continuare a trasferire asset. Binance ha dovuto inviare ulteriori transazioni per revocare queste autorizzazioni sulla blockchain.
Il processo complessivo di recupero del controllo sugli asset ha incontrato anche altre complessità tecniche. Poiché i portafogli caldi coinvolti utilizzano la tecnologia MPC (multi-party computation), non esisteva una singola chiave privata utilizzabile direttamente per revocare immediatamente l'autorizzazione malevola EIP-7702. Per risolvere ciò, il team ha dovuto sviluppare ed eseguire specificamente un processo di revoca speciale, richiedendo ulteriore tempo.
Inoltre, la sospensione dei prelievi e la disattivazione dei servizi dei portafogli caldi non invalidavano automaticamente le autorizzazioni già esistenti sulla blockchain.
Queste sfide hanno prolungato il tempo necessario per ottenere pieno controllo sui trasferimenti di asset non autorizzati. Stiamo riesaminando il processo di risposta d'emergenza all'incidente, l'ambito delle politiche di firma e dei controlli sui portafogli caldi, e valutando opportunità per migliorare ulteriormente la velocità della risposta alle minacce in futuro.
L'ultimo trasferimento non autorizzato è stato di 2.961,9 ETH, confermato definitivamente sulla blockchain alle 23:56 UTC. La transazione era stata precedentemente trasmessa ed era in attesa prima della conferma finale. Da allora non sono stati osservati ulteriori trasferimenti non autorizzati.
Alle 00:10 UTC del 30 ottobre 2026, Binance ha eseguito una nuova transazione di autorizzazione dal portafoglio caldo Binance14 all'indirizzo zero, eliminando il codice di delega EIP-7702.
Come è stato preparato l'attacco
L'attuale inchiesta mostra che questo incidente è stato un'operazione complessa e articolata in più fasi, non un'intrusione isolata né un semplice attacco di phishing.
Gli attaccanti hanno combinato diversi metodi tecnici, tra cui ingegneria sociale tramite finti colloqui di lavoro, induzione al download di malware, sfruttamento di strumenti AI interni compromessi, compromissione di dispositivi endpoint dei dipendenti e uso di tecniche avanzate di autorizzazione delle transazioni.
Giugno 2026 — Attacco alla catena di approvvigionamento. L'ingegnere A del team Wallet DevOps ha cercato su un motore di ricerca uno strumento popolare di coding AI, ha scaricato un pacchetto di installazione Homebrew manomesso e ha tentato di installare lo strumento tramite quel pacchetto. Il team di sicurezza di Binance ha rilevato l'anomalia, sostituendo proattivamente il dispositivo e rigenerando tutte le credenziali correlate. Tuttavia, le informazioni sul ruolo dell'ingegnere A e sui colleghi del team infrastruttura wallet erano già state esposte agli attaccanti.
Durante tutto il 2026 — Attacchi informatici persistenti. Dal 2026, il team di sicurezza di Binance ha rilevato e bloccato 57 presunti incidenti legati a minacce informatiche attribuibili alla Corea del Nord. Questi attacchi dimostrano che attori statali continuano a prendere di mira il settore delle criptovalute. I metodi correlati includono finti colloqui di lavoro, malware mascherato da strumenti per sviluppatori, pacchetti software e estensioni browser manomessi, applicazioni fasulle di videoconferenza e attacchi di ingegneria sociale finalizzati al furto di credenziali o al deployment di malware per l'accesso remoto.
Settembre — Attacco di ingegneria sociale. L'ingegnere software B ha ricevuto un messaggio tramite una piattaforma legittima di offerte di lavoro da una persona che si spacciava per direttore di progetto. Nel profilo di B su tale piattaforma era indicata la precedente esperienza presso Binance. La persona ha organizzato un primo colloquio condotto da un rappresentante delle risorse umane, seguito da un secondo colloquio con una persona che si presentava come CEO di una società immaginaria.
Durante il primo colloquio, la persona che impersonava l'HR ha condotto un'intervista video in diretta con l'ingegnere software B. Per instaurare fiducia, l'intervistatore ha condiviso con B i propri account social media, contenenti foto e video personali pubblicati su quelle piattaforme. Questa tattica è più sofisticata e ingannevole rispetto ai metodi di ingegneria sociale osservati in passato.
Il secondo colloquio è avvenuto tramite una popolare applicazione di chat sociale. Verso la fine, all'ingegnere B è stato chiesto di scaricare sul proprio computer aziendale un file denominato «compito», contenente un repository di codice malevolo. Il codice malevolo nel repository si è eseguito automaticamente durante l'installazione, innescando una serie di operazioni non autorizzate.
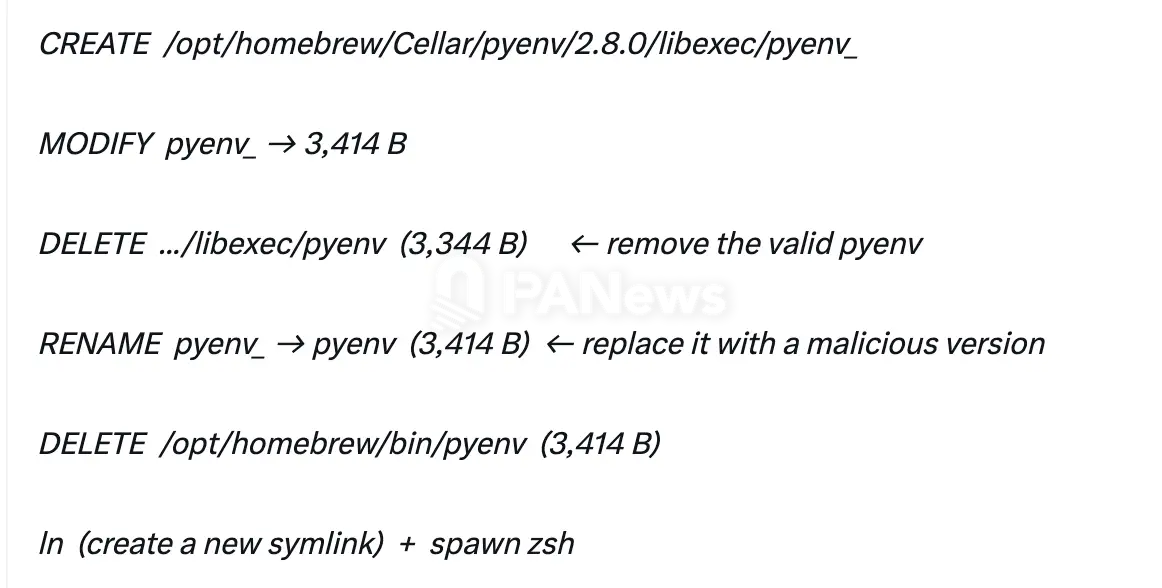
Il malware utilizzava tecniche sofisticate di offuscamento del codice e di elusione del rilevamento, inclusa la sostituzione di un componente legittimo di uno strumento per sviluppatori con una versione malevola per eseguire comandi e stabilire comunicazione con un server esterno controllato dagli attaccanti. Al momento, gli strumenti di protezione endpoint non hanno rilevato questo malware zero-day. Gli attaccanti hanno inoltre adottato misure per nascondere l'attività malevola e cancellare le tracce correlate, aumentando ulteriormente la difficoltà di rilevamento e successiva indagine.
Lo script ha eluso il rilevamento della sicurezza mediante tecniche di offuscamento del codice e ha eseguito specificamente le seguenti operazioni:
20 ottobre — Uso degli strumenti AI interni come trampolino d’attacco. Sfruttando il computer compromesso dell’Ingegnere B, gli attaccanti hanno preso ulteriore controllo dei dispositivi dell’Ingegnere DevOps Wallet A e di un altro ingegnere software per wallet, C, tramite gli strumenti AI interni di Binance. Gli attaccanti hanno rapidamente scoperto che sul computer dell’Ingegnere DevOps Wallet A era memorizzato un token con autorizzazioni per il deployment di container.
29 ottobre — Penetrazione delle operazioni di firma wallet. Tra le 17:15 e le 19:56 del 29 ottobre, gli attaccanti si sono collegati al computer dell’Ingegnere Software C, hanno utilizzato le credenziali rubate all’Ingegnere DevOps Wallet A per deployare un container ed eseguire uno script malevolo, lanciando così l’attacco.
Misure adottate
Al 3 novembre 2026, abbiamo adottato le seguenti misure:
Ricostruzione dei sistemi wallet interessati in un ambiente completamente nuovo.
Ricostruzione degli strumenti AI interni interessati e dei relativi sistemi di controllo degli accessi.
Sostituzione dei dispositivi compromessi.
Revoca delle credenziali e dei token associati agli ingegneri coinvolti.
Completamento di scansioni di sicurezza potenziate su tutti i dispositivi aziendali.
Potenziamento delle capacità di rilevamento AI di comportamenti anomali.
Rafforzamento delle misure di controllo del rischio per i servizi wallet.
Collaborazione con forze dell’ordine, società di intelligence blockchain e partner del settore per rintracciare e congelare le attività coinvolte.
Man mano che l’indagine prosegue, continueremo a rafforzare le misure di sicurezza pertinenti. Alcune misure già implementate o in corso di implementazione rimarranno riservate per impedire che attaccanti malintenzionati ne sfruttino le informazioni ai danni delle nostre difese.
Prossimi passi
Stiamo avviando immediatamente le seguenti azioni:
Eseguire una revisione indipendente della cybersicurezza
Stiamo coinvolgendo esperti indipendenti di cybersicurezza di terze parti per effettuare una revisione completa dell’incidente, verificare i risultati dell’indagine in corso e formulare ulteriori raccomandazioni per il miglioramento della sicurezza. L’ambito della revisione e i suoi risultati finali costituiranno la base per il nostro successivo lavoro di ripristino.
Incrementare gli investimenti nella sicurezza AI e nella difesa proattiva
Aumenteremo gli investimenti in aree quali il rilevamento delle minacce basato sull’IA, la protezione degli endpoint, la sicurezza degli ambienti di sviluppo e il monitoraggio dei comportamenti anomali.
Istituire un fondo per la ricerca sulla sicurezza e promuovere la collaborazione industriale
Stiamo collaborando con aziende leader nell'IA, partecipanti industriali e società di sicurezza, e prevediamo di istituire un fondo per la ricerca sulla sicurezza e di avviare progetti specializzati di ricerca e collaborazione industriale focalizzati sulla sicurezza dell'IA negli ambienti blockchain.
Man mano che l'indagine procede, continueremo a divulgare proattivamente al pubblico le informazioni rilevanti.