Entretien avec Wang Yishi, fondateur de OneKey : À l’ère de l’IA, la bataille offensive et défensive pour les portefeuilles matériels ne dure plus que « deux semaines » ?
 Tapbit Wire
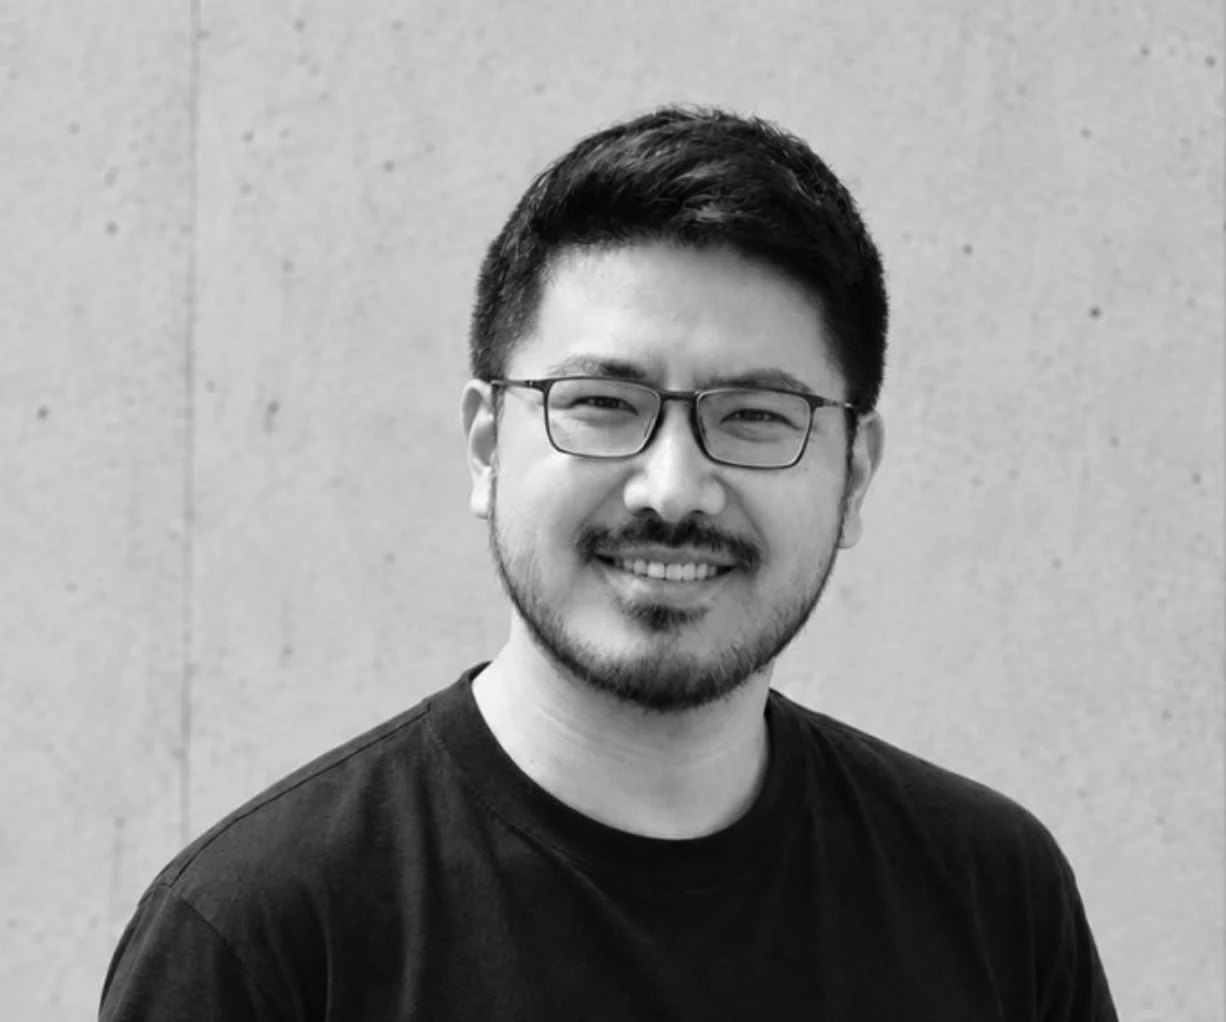
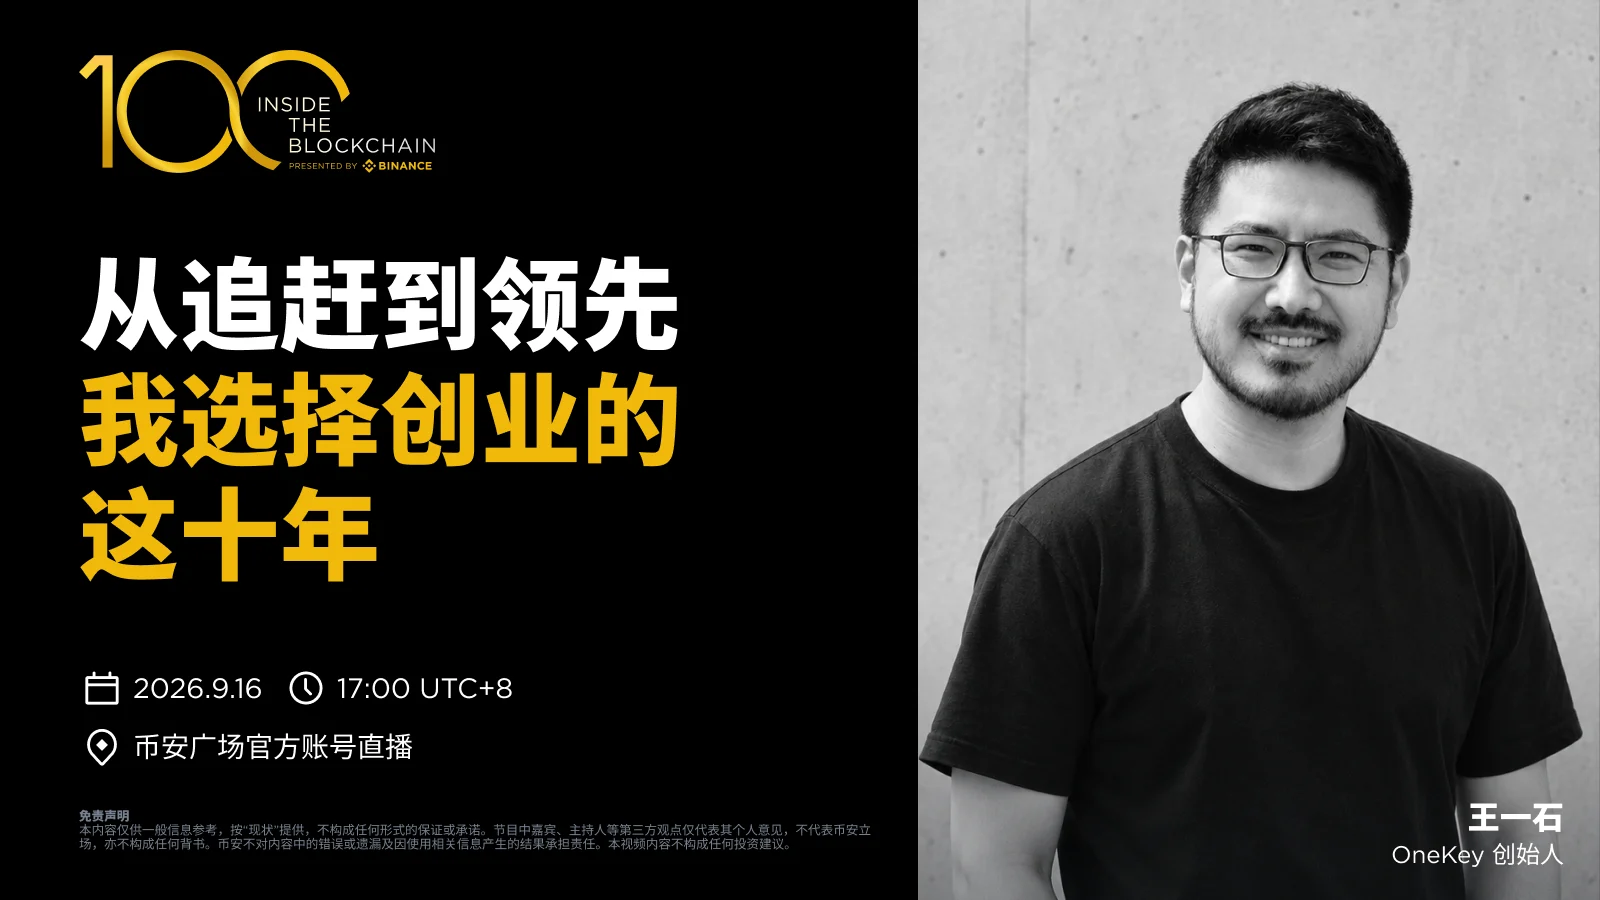
En 2013, un étudiant en génie civil acheta son premier Bitcoin via un intermédiaire Taobao. Douze ans plus tard, il devint le fondateur d’OneKey, l’un des principaux acteurs des portefeuilles matériels.
Dans cet entretien, Wang Yishi (@ohyishi) partage ses analyses et choix stratégiques, mais nous abordons surtout des sujets incontournables du secteur : l’IA qui renforce à la fois attaque et défense, les véritables causes du vol de 1,5 milliard de dollars sur Bybit, pourquoi le processus de recrutement d’OneKey ressemble à un « rendez-vous amoureux », ce qu’il évalue réellement chez les candidats, et comment il entend utiliser un « fonds d’essai pour startups débutantes » afin de former la prochaine génération.
1. Entrée dans l’écosystème : du génie civil au Bitcoin
Animatrice Beca : Vous êtes ingénieur civil. En 2013, étudiant en troisième année, vous avez acheté votre premier Bitcoin sur Taobao. Qu’est-ce qui vous a fait passer du chantier à la blockchain ?
Wang Yishi : Franchement — parce que le cours a monté.
2013 était une année haussière. La hausse avait commencé en 2012 et culmina à près de 8 000 yuans au T4. Lors de mon premier achat, le prix était d’environ 100 $, soit environ 700 yuans.
À l’époque, on pouvait acheter directement du Bitcoin et du Ripple sur Taobao — un simple clic et paiement suffisaient. Les transactions étaient très primitives. Des plateformes locales avaient aussi vu le jour, comme BTC China dirigée par Yang Linke. J’ai acheté des cryptomonnaies car leur cours augmentait, et j’ai remarqué ce phénomène. J’ai lu l’article de M. Xiao Lei « Quand cette chose apparaît, le monde se renverse » et j’ai été très enthousiasmé. Puis je me suis rendu sur le forum 8BTC et Bitcointalk pour consulter de nombreux premiers messages.
Le motif principal était donc simple : ça montait, alors j’ai acheté.
Animatrice Beca : De ByteDance à Bixin, puis à OneKey, comment avez-vous pris vos décisions étape par étape ?
Wang Yishi : Lorsque j’ai rejoint ByteDance, l’entreprise comptait environ 400 personnes. Aujourd’hui, elle en emploie probablement 100 000. À l’époque, le business le plus rentable de ByteDance était la publicité sur l’appli Toutiao, avec une valorisation de 1 milliard de dollars — aujourd’hui, elle pourrait atteindre 500 milliards, voire des milliers de milliards.
ByteDance est une « usine d’applications » typique : chaque mois, plusieurs nouvelles applis sont lancées ; le trafic est redirigé depuis l’appli principale vers les nouveautés, et la poursuite ou non du projet dépend des données — c’est impitoyable. Les tests A/B et la culture centrée sur les données étaient déjà très ancrées.
Mais les grandes entreprises souffrent d’un problème structurel : avoir trop de ressources peut parfois être une malédiction. Besoin de personnel ? On embauche. De budget ? On soumet une demande OA. De trafic ? On le demande. Dans cet environnement, on agit davantage comme une pièce détachée : on doit bien faire son travail, mais on manque souvent d’« expérience de survie en milieu sauvage ».
« Survie en milieu sauvage » signifie qu’en lançant quelque chose de nouveau, personne ne vous fournit de trafic ni ne résout vos problèmes hors du produit lui-même. Cela diffère radicalement d’une croissance spontanée.
Pourquoi ai-je ensuite choisi la crypto ? Parce que le génie civil est lent. Son cycle de rétroaction s’exprime en « plusieurs années » : le bureau d’études produit les plans, un senior suit sur site un projet de pont entier — cela prend des années. Internet est rapide, la crypto l’est encore plus. Vous investissez, le cours monte ou baisse. S’il monte, vous recevez un retour immédiat et positif.
Par ailleurs, à ByteDance, hormis le loyer, j’investissais pratiquement tout mon salaire dans des cryptomonnaies. Puisque j’achetais déjà des actifs numériques, pourquoi ne pas m’investir pleinement dans ce secteur ?
2. Comment OneKey a-t-il obtenu sa « première vague d’utilisateurs »
Animatrice Beca : Dans le domaine des portefeuilles matériels, Ledger et Trezor existaient déjà depuis six ou sept ans. Comment OneKey s’est-il démarqué face à tant de concurrents ?
Wang Yishi : En réalité, même aujourd’hui, OneKey ne s’est pas vraiment « démarqué » — ce terme est quelque peu exagéré. OneKey continue de travailler très dur pour croître.
Mais si je devais en citer un, le principal catalyseur de croissance fut l’« été DeFi » de 2020. À cette époque, d’énormes fonds ont quitté les plateformes d’échange pour rejoindre la blockchain — attirés par des pools et des rendements annuels très élevés. Quel outil utilisiez-vous alors ? MetaMask.
La sécurité de MetaMask n’était pas excellente à l’époque. Je me souviens qu’à la fin 2020, lors d’un audit, nous avions identifié des risques liés à sa méthode de stockage des phrases secrètes — il était relativement facile d’accéder aux fichiers sources et de les forcer par force brute.
Les utilisateurs disposant de capitaux importants souhaitaient participer à la DeFi sans risquer de tout perdre en cas de rançongiciel sur leur ordinateur ou de piratage de leur navigateur. Ils se sont donc tournés vers les portefeuilles matériels. Or, utiliser un Ledger pour miner sur Uniswap impliquait d’installer Ledger Live, l’application Ethereum, MetaMask, puis de connecter ce dernier à Ledger — sans oublier de fermer le client Ledger, car les deux logiciels se disputaient le même port USB —
C’était comme utiliser trois télécommandes pour piloter un seul téléviseur : très contraignant.
À cette époque, OneKey a introduit des innovations en matière d’expérience utilisateur, notamment via une meilleure localisation et une réduction des frictions — ce fut notre première vague d’utilisateurs.
Animatrice Beca : Outre l’amélioration de l’expérience utilisateur, quelle autre raison a contribué à cette croissance ?
Wang Yishi : L’open source.
Ledger n’est toujours pas open source aujourd’hui. Notre analyse était la suivante : un produit vous « fait croire » qu’il est sûr, contre la possibilité de « vérifier » effectivement sa sécurité. À long terme, cette dernière approche est préférable. Comme pour les modèles d’IA actuels, je reste optimiste sur l’open source à long terme : la vérifiabilité est cruciale.
Après cette première vague de croissance, le reste s’explique surtout par les difficultés de nos concurrents — leur sous-performance nous a transféré des utilisateurs, qui sont progressivement passés chez nous.
Récemment, Coldcard a également connu un incident. Coldcard est un portefeuille conçu par des experts Bitcoin très compétents et passionnés. Pourtant, imaginez : une vulnérabilité dans la génération des phrases secrètes est restée présente dans le code open source pendant près de quatre ans, de 2021 à 2025, sans être corrigée. Sont-ils vraiment professionnels ? J’en doute.
Chaque erreur grave commise par un concurrent augmente légèrement notre base d’utilisateurs. C’est aussi simple que cela.
Ce n’est donc pas un « démarquage », mais simplement une survie.
Animatrice Beca : La phase de forte croissance d’une entreprise est aussi celle où il est le plus facile de commettre des erreurs. Quels détours avez-vous empruntés ?
Wang Yishi : Beaucoup. En y repensant aujourd’hui, c’est franchement frustrant.
Pendant l’été DeFi, nos portefeuilles ont été en rupture de stock pendant près d’un an.
La raison ? Nous avions lancé un nouveau moule et voulions développer le firmware entièrement en interne, sous-estimant la complexité et la durée du cycle de R&D. Une fois qu’on touche au matériel, c’est différent du logiciel — il y a toute une chaîne d’approvisionnement derrière. Un problème en entraîne cent autres. Résultat : au moment où nous aurions dû capter massivement des utilisateurs, nous n’avions aucun produit.
Sans produits, on laisse filer purement et simplement le trafic.
Il y avait aussi des problèmes liés à l’architecture technique : conception prématurée, optimisation prématurée, surconception. Plutôt que « d’abord assurer la croissance, laisser les utilisateurs l’adopter, puis optimiser progressivement ». L’ordre est très important. Si j’avais compris cela à l’époque, la situation serait probablement bien meilleure aujourd’hui.
3. Attaque et défense à l’ère de l’IA : de « deux mois » à « deux semaines »
Animatrice Beca : L’IA devient de plus en plus efficace pour détecter les vulnérabilités. Quelles préparations avez-vous mises en place ?
Wang Yishi : C’est un problème sectoriel, pas uniquement propre au domaine de la cryptomonnaie. Autrefois, on pensait qu’iOS était très sécurisé, mais aujourd’hui, avec les modèles d’IA, iOS présente également de nombreuses vulnérabilités.
Notre équipe interne dispose d’une équipe dédiée à la sécurité, Anzen Labs (« Anzen » signifie « sécurité » en japonais). Cette année, lors de la conférence Black Hat, nous avons révélé une vulnérabilité USB : de sa découverte à sa reproduction, puis à l’assemblage de plusieurs vulnérabilités en une attaque complète de la chaîne d’approvisionnement, le processus a été presque entièrement automatisé par l’IA.
Avant l’IA, créer une telle chaîne d’attaque complète nécessitait environ deux à trois chercheurs en sécurité expérimentés et deux mois. Cette fois-ci, la découverte de la vulnérabilité n’a requis qu’un seul ingénieur en sécurité et deux semaines.
La vitesse a changé très rapidement.
Mais si l’IA facilite la détection des vulnérabilités, cette « facilité » bénéficie également aux défenseurs.
Les défenseurs disposent d’un avantage sur les attaquants : ils possèdent dans leur référentiel du code non encore publié. Pour vous attaquer, un adversaire doit d’abord identifier vos composants. Si votre projet est open source, tout le monde peut vous cibler collectivement ; or, votre produit et votre code évoluent constamment, donc certaines parties ne sont pas encore publiées — c’est précisément là que vous pouvez vous attaquer vous-mêmes.
Auparavant, nous réalisions environ deux audits annuels de la sécurité du firmware, confiés à deux sociétés ou plus pour des vérifications croisées. La fréquence était très faible. Aujourd’hui, grâce aux outils IA, nous pouvons auditer chaque version hebdomadairement.
L’IA est, pour le dire crûment, un couteau de cuisine : on peut s’en servir pour tuer ou pour cuisiner. Tout dépend de la façon dont les équipes du secteur l’utilisent.
4. Le vol de 1,5 milliard de dollars chez Bybit : aucune erreur n’a été commise sur l’ensemble de la chaîne, pourtant l’argent a disparu
Animatrice Beca : Pourquoi les outils de défense se renforcent-ils depuis des années sans que le nombre d’incidents diminue ?
Wang Yishi : Le nombre d’outils augmente, leur puissance croît, et les incidents persistent — ces trois éléments sont simultanément vrais.
Les méthodes d’attaque classiques étaient autrefois la recherche de vulnérabilités dans les contrats, les flash loans ou la manipulation des oracles — elles existent encore, mais beaucoup moins qu’avant. Pourquoi ? Parce que de nombreux développeurs de protocoles utilisent désormais des outils d’audit et la vérification formelle, ce qui bloque la plupart de ces vulnérabilités.
Les attaquants se sont donc rendu compte que pirater le code n’était plus rentable. Vous savez, le général Kim a tant de personnes à soutenir.
Ils ont alors compris : puisqu’il est difficile d’attaquer le code, ils attaqueront les personnes.
Animatrice Beca : Prenons l’exemple du vol de 1,5 milliard de dollars chez Bybit — on dirait qu’aucune étape n’a échoué ?
Wang Yishi : Exactement. C’est un exemple très typique.
À l’époque, 1,5 milliard de dollars ont été dérobés au multisig Safe de Bybit. En effet, chaque maillon pris isolément fonctionnait correctement : le contrat multisig lui-même ne comportait aucun bug ; le portefeuille froid de Bybit était sans faille ; le dispositif matériel Ledger utilisé n’avait aucune vulnérabilité.
Alors, où était le problème ? Le problème résidait dans le fait qu’un ingénieur frontend du protocole Safe s’était fait manipuler socialement par le groupe de pirates nord-coréens Lazarus.
Après cette manipulation, un code malveillant a été injecté dans le frontend officiel de Safe, agissant uniquement pour l’adresse spécifique de Bybit. Ainsi, lorsque les quatre personnes de Bybit (Ben et trois autres des départements finance/audit) ont signé, elles voyaient sur la page web un transfert tout à fait normal depuis le portefeuille froid vers le portefeuille chaud.
Par chance, le dispositif Ledger effectuait une signature aveugle : il ne décodait pas le contrat Safe, n’affichait pas l’appel délégué (delegatecall) et ne déclenchait aucun avertissement.
En conséquence, ce qu’ils ont réellement signé était une action de « transfert délégué », cédant directement les droits de gestion du contrat Safe de Bybit. La propriété a été perdue.
Vous voyez, chaque maillon semblait sain ; le seul point défaillant était la compromission de l’ordinateur de l’ingénieur frontend de Safe. Or toutes les conditions se sont conjointement réalisées — et cela, c’est vraiment douloureux.
Autrefois, on tentait de pirater votre code ; aujourd’hui, on tente de pirater vos collaborateurs.
Un dicton en sécurité routière dit : « Si vous donnez à un conducteur une ceinture de sécurité et un airbag, il conduira plus vite. » Cela vaut aussi pour notre secteur. On ajoute sans cesse des couches : plus d’audits, plus de multisignatures, plus de phrases secrètes, élevant ainsi le seuil des attaques. Pourtant, le problème ne réside souvent pas là où l’on peut le voir immédiatement, mais là où il est invisible.
Votre château est imprenable, mais votre gardien de sécurité se promène dehors avec les clés sur lui. Quelqu’un s’approche et dit : « Hé, mon pote, tu veux une cigarette ? » — vous fumez, et la seconde suivante, vos clés ont disparu. Voilà exactement la sensation.
5. Piratage de Ledger : une divulgation de vulnérabilité au « style olympique »
L’animatrice Beca : Vous avez récemment divulgué publiquement une vulnérabilité de remplacement de transaction dans Ledger, sous le titre très médiatisé « Nous avons piraté Ledger ». Pourquoi une telle publicité ?
L’animatrice Beca : Vous avez récemment divulgué publiquement une vulnérabilité de remplacement de transaction dans Ledger, sous le titre très médiatisé « Nous avons piraté Ledger ». Pourquoi une telle publicité ?
Wang Yishi : Tout d’abord, cette vulnérabilité a déjà été corrigée.
Lorsque j’ai publié cet article, le firmware Ledger était déjà en version 1.2.3 ; la vulnérabilité concernait la version 1.2.1, corrigée environ deux semaines plus tôt. L’expression « Nous avons piraté Ledger » était certes un peu accrocheuse — mais Ledger utilise aussi ce genre de formulation, donc cela va.
Sur le plan technique, cette vulnérabilité s’appelle TOCTOU (« time-of-check to time-of-use ») : elle exploite le décalage temporel entre l’appareil et l’ordinateur. L’utilisateur voit sur son appareil « transférer 1 million de dollars de l’adresse A vers l’adresse B », puis signe ; or, durant cet intervalle, j’envoie la transaction B, si bien que ce que vous avez réellement signé est la transaction B, que j’utilise ensuite pour remplacer votre transaction A.
En termes de gravité, cette vulnérabilité est effectivement très dangereuse.
Chez Anzen Labs, notre travail quotidien consiste à nous pirater nous-mêmes. Si je ne parviens même pas à me pirater, cela prouve que, dans mon périmètre de sécurité, ce que vous possédez m’échappe totalement — je ne peux ni le craquer ni le maîtriser.
Toutefois, une communication existe au sein de l’industrie. Nous avons déjà soumis des rapports de sécurité à Keystone : nous leur avons accordé environ deux mois, leur indiquant comment reproduire le bug, fournissant la solution complète, et n’ayant procédé à la divulgation qu’après correction et mise à jour forcée. C’est bien. Ce « bel esprit olympique » devrait perdurer.
6. Recrutement : un entretien, c’est deux acteurs qui se jouent mutuellement une scène
L’animatrice Beca : Le processus de recrutement de OneKey est très original : d’abord, vous payez les candidats pour réaliser une tâche pratique, puis, après validation, une période d’adaptation rémunérée suit. Pourquoi ?
Wang Yishi : La raison fondamentale est que nous ne trouvons pas de profils adaptés.
Toutes les « méthodes d’embauche inhabituelles » que vous voyez ne sont pas vraiment bizarres : c’est parce que les méthodes classiques ont un taux de réussite très faible.
Recruter ressemble beaucoup à faire des rencontres. Si vous interviewez quelqu’un et que la conversation se déroule bien, qu’est-ce que cela prouve ? Cela prouve simplement que cette personne sait bien passer un entretien. Elle anticipe vos attentes… et même votre anticipation de son anticipation. Un bon candidat amène l’intervieweur à « tirer lui-même la conclusion souhaitée », donnant l’impression que c’est sa propre lucidité qui a révélé cette qualité — une forme très subtile de contrôle psychologique.
Le processus d’entretien ressemble en réalité à une représentation mutuelle : le candidat joue le rôle d’une personne très compétente, et moi, celui d’une excellente entreprise. Puis les deux acteurs observent la prestation de l’autre pour décider s’ils veulent collaborer.
En revanche, un test pratique rémunéré de deux à trois jours est différent. Vous pouvez observer l’approche du candidat face aux problèmes, son sens de la rigueur et la qualité de ses livrables — surtout s’il communique activement lorsqu’il rencontre des difficultés, ou s’il reste silencieux avant de vous surprendre avec un problème majeur. En milieu professionnel, nous privilégions une communication rapide.
Par ailleurs, les problèmes sont tous conçus par nous, sans recourir à des questions « pièges » type YC.
C’est aussi vrai pour le candidat : en deux ou trois jours, il perçoit intuitivement le mode de fonctionnement de l’entreprise. En effet, la personne qui lui pose le problème sera souvent son collègue direct après son embauche. Il saura ainsi s’il apprécie cette personne — ce qui est très important.
Enfin, la rémunération. Outre le respect du temps de l’autre, elle remplit aussi une autre fonction : si je vous lance brusquement un problème pour tester vos compétences, et que vous y consacrez un ou deux jours, vous aurez l’impression que je profite de vous gratuitement. Si je vous paie, vous sentirez que je prends cela au sérieux — et vous le prendrez donc vous-même plus au sérieux.
Animatrice Beca : Vous avez dit un jour : « Je ne pourrai pas accepter, en 2025, des ingénieurs incapables d’utiliser efficacement l’IA pour coder. » À quoi ressemble votre équipe idéale ?
Wang Yishi : Cette déclaration de 2025 était effectivement un peu « radicale ». À l’époque, Codex n’était pas encore sorti, et l’IA commençait tout juste à améliorer l’efficacité en programmation et en traitement de texte.
Mais cette année, nous avons intégré de nombreux nouveaux éléments liés au matériel. Par exemple, les tests matériels : il n’y a plus d’ingénieurs dédiés aux tests dans nos locaux, seulement quatre ou cinq bras robotisés.
Pour certains tests sur smartphone, on peut brancher directement un câble USB pour lire les commandes, mais d’autres nécessitent des interactions externes — comme la fluidité du glissement ou le ressenti des boutons — ce qui exige une coordination entre vision artificielle et action physique. Avant cette année, de nombreux ingénieurs-testeurs cliquaient manuellement sans relâche. Aujourd’hui, ce sont des bras robotisés + caméras haute résolution + modèles IA : à chaque nouvelle version, les tests sont automatiquement envoyés au backend, et les bras robotisés exécutent méthodiquement chaque scénario.
Ce système n’a pas été conçu par un seul ingénieur matériel ou testeur, mais par deux personnes travaillant ensemble. Tous partagent une vision commune de « ce que le modèle IA le plus performant actuel est capable de réaliser ». Sur cette base, nous avons estimé ce projet réalisable — et il s’est avéré parfaitement faisable.
Le changement le plus important apporté par l’IA est d’avoir fixé une frontière commune pour tous : transformer des tâches que « deux professionnels ne comprenaient pas mutuellement et jugeaient impossibles » en un résultat où « 1 + 1 > 2 », voire largement supérieur à 2.
7. Le « fonds d’essais et d’erreurs » pour mon fils : qu’il perde cet argent le plus tôt possible
Animatrice Beca : Vous avez évoqué sur Twitter votre projet d’éducation financière pour votre fils — vous souhaitez ouvrir, à votre nom, des comptes Binance et Robinhood pour lui et y verser annuellement des fonds. Quelles valeurs sous-tendent cette démarche ?
Wang Yishi : J’avais bien l’intention de les ouvrir à l’époque — mais deux obstacles se sont présentés : Robinhood exige la nationalité américaine, or mon enfant n’en possède pas ; quant au compte Junior de Binance, il impose un âge minimum de 6 ou 13 ans, alors que mon fils n’avait que trois mois. Ce projet reste donc dans ma liste de tâches, mais je l’accomplirai certainement plus tard.
Le fondateur de Dell avait ouvert un compte pour chaque nouveau-né aux États-Unis et y avait déposé 250 $ — je trouvais cela très intéressant.
Pourquoi voulais-je faire cela ? Parce que j’ai compris qu’il est préférable d’introduire son enfant à la gestion de l’argent le plus tôt possible.
Et cet « argent » n’est pas une simple allocation — pas ce genre de demande : « Maman, Papa, je veux acheter une glace, donnez-moi 5 $, 30 $ ». Dès qu’il reconnaît les chiffres et maîtrise les bases du calcul, on peut lui ouvrir un compte épargne, voire un compte d’investissement, pour qu’il apprenne comment fonctionne l’argent dans ce monde.
Puis — qu’il perde cet argent le plus tôt possible.
Si, avant d’atteindre l’âge adulte, leur famille leur donne dix mille dollars qu’ils parviennent à perdre intégralement avant la majorité, cela vaut mieux que de décrocher un diplôme, de travailler, de percevoir un revenu, puis de perdre un jour bien davantage à cause d’une erreur d’investissement.
Échouez à moindre coût, échouez tôt : telle est sa finalité. Cela développe aussi leur compréhension de l’argent.
Animatrice Beca : On dit souvent : « À l’ère de l’IA, seuls les enfants des riches ne verront pas leur imagination limitée par l’IA. » Que pensez-vous des rapports entre les enfants et l’IA ?
Animatrice Beca : On dit souvent : « À l’ère de l’IA, seuls les enfants des riches ne verront pas leur imagination limitée par l’IA. » Que pensez-vous des rapports entre les enfants et l’IA ?
Wang Yishi : Comment l’IA pourrait-elle limiter l’imagination ? Ne devrait-elle pas plutôt la libérer ?
Le progrès de toute la société humaine se résume en une phrase : « Si les jeunes n’écoutent pas les anciens, l’humanité progressera. »
Grâce à l’IA, les enfants peuvent faire tant de choses : dès le plus jeune âge, ils sont des créateurs — pas besoin d’apprendre la programmation pour concevoir un produit ; il suffit de parler.
Observez aujourd’hui nombre de familles qui achètent des imprimantes 3D, comme celles de Bambu Lab : elles impriment chez elles de petites pièces — pas forcément des figurines ou maquettes, mais des objets du quotidien : interrupteurs automatiques, supports pliants pour machines à café. C’est fascinant. J’imagine mal combien j’aurais été heureux d’en disposer étant enfant.
Vous pouvez créer des applications, des sites web, des objets physiques concrets — puis les combiner de façons infinies.
8. En conclusion : Montrez-moi le produit
Animatrice Beca : Vous venez d’un domaine totalement étranger à ce secteur. Que diriez-vous aux personnes souhaitant s’y faire une place aujourd’hui ?
Wang Yishi : Je ne parlerais pas de conseil. Je ne réussis pas forcément si bien moi-même.
Mais si je dois dire quelque chose : premièrement, le potentiel de croissance de chacun est illimité. La filière d’études, le métier exercé après le diplôme, vos activités à 20 ans, à 25 ans, à 30 ans — ces quatre éléments peuvent être totalement différents.
Votre goût pour une activité détermine votre investissement dans celle-ci. La manière dont vous la percevez et la comprenez fixe la limite supérieure de son développement.
Si vous l’aimez et qu’elle offre une longue pente et une trajectoire étendue, vos chances d’aller loin sont plus grandes.
Autrefois, les gens hésitaient à partager publiquement leurs projets en cours ; ils préféraient travailler discrètement, ne présentant leur création qu’à sa sortie. Aujourd’hui, grâce à l’IA, la réalisation est extrêmement rapide : une idée, quelques instructions à Codex, Grok ou Claude, et deux itérations suffisent souvent.
Une fois lancé, vous pouvez immédiatement le diffuser et permettre à d’autres de l’utiliser — pour obtenir rapidement des retours : s’agit-il d’un besoin réel ? N’est-ce qu’un besoin personnel, ou partagé par beaucoup sans qu’ils l’aient exprimé ? Peut-il générer des revenus ? Obtiendra-t-il un soutien durable des utilisateurs ?
L’auteur de Lovable a développé plus de trente applications « vibe coding » avant Lovable, sans aucun utilisateur — jusqu’à ce que ce dernier connaisse le succès. Un cas typique d’essais-rapides et d’erreurs-fréquentes.
En concevant un nouveau produit, vous reliez les forces et faiblesses de tous vos projets antérieurs — vous « reliez les points ». L’IA ne peut pas vous remplacer dans ce processus, car il relève de la cognition, de l’esthétique et de la prise de décision — tout cela se passe dans votre tête.
Autrefois, on disait : « Les idées sont bon marché, montrez-moi le code. » Aujourd’hui, vous n’avez même pas besoin de montrer le code — montrez-moi simplement le produit.
En effet, l’ère actuelle est vraiment la meilleure.