گفتوگو با وانگ ییشی از OneKey: در عصر هوش مصنوعی، جنگ تهاجمی و دفاعی برای کیفپولهای سختافزاری تنها «دو هفته» فرصت دارد؟
 Tapbit Wire
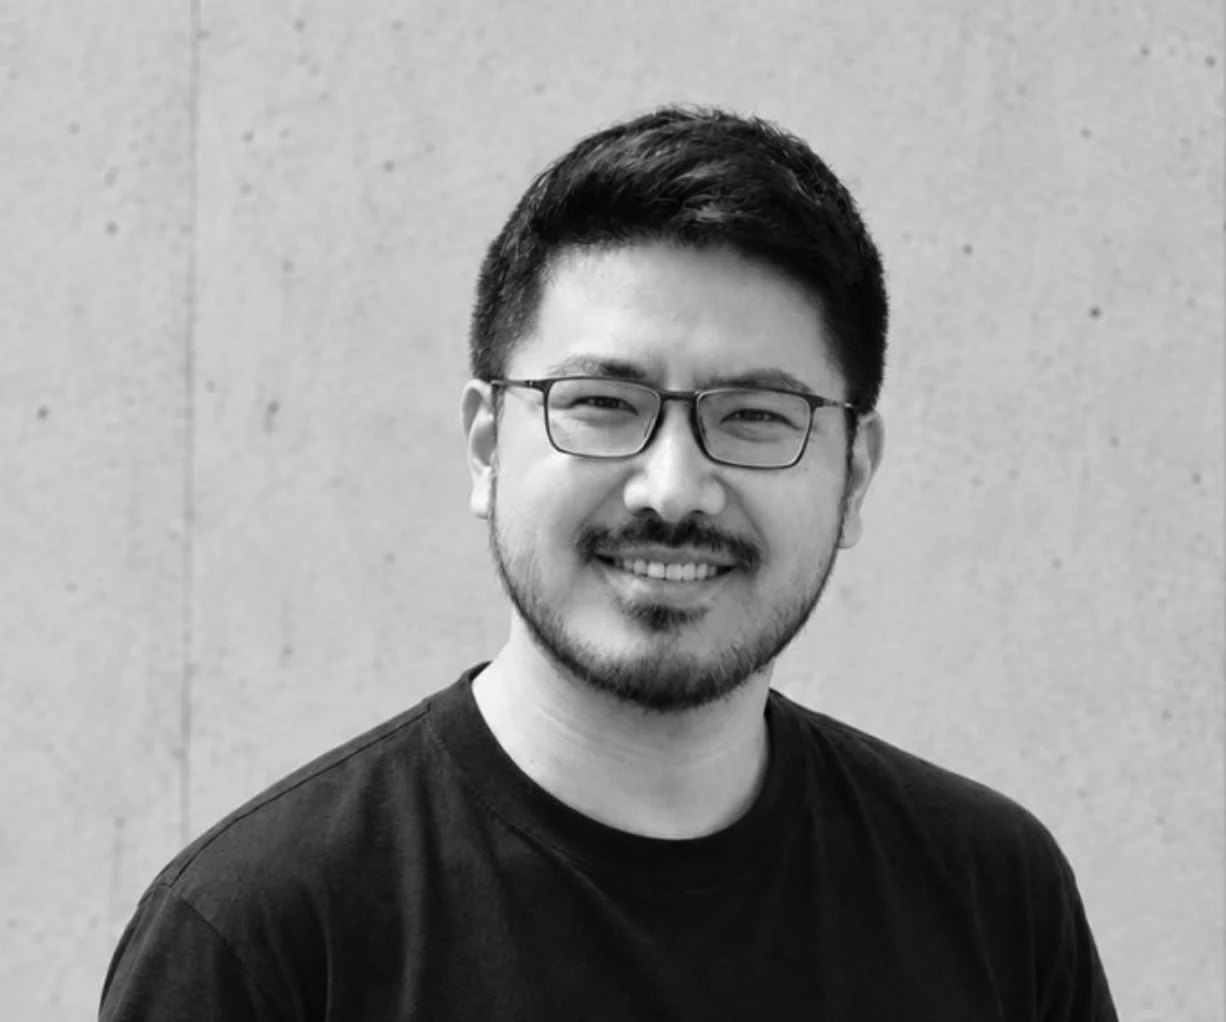
در سال ۲۰۱۳، دانشجوی ارشد رشته مهندسی عمران از طریق نماینده تائوباو اولین بیتکوین خود را خرید. دوازده سال بعد، او بنیانگذار OneKey، یکی از مهمترین شرکتهای تولیدکننده کیفپول سختافزاری در این صنعت شد.
در این گفتوگو، وانگ ییشی (@ohyishi) درباره قضاوتها و انتخابهایش در مسیر صحبت کرد، اما بیشتر زمان را صرف این موضوعات اجتنابناپذیر اخیر در صنعت کرد: توانمندسازی همزمان حمله و دفاع توسط هوش مصنوعی، اشتباه واقعی پشت سرقت ۱٫۵ میلیارد دلاری Bybit، دلیل شباهت فرآیند استخدام OneKey به «آشنا شدن» و آنچه واقعاً در آن ارزیابی میشود، و برنامهاش برای استفاده از «صندوق آزمایشی اولین استارتآپ» جهت پرورش فرزندانش.
۱. ورود به حوزه: از مهندسی عمران تا بیتکوین
میزبان بکا: پیشینه شما در مهندسی عمران است. در سال ۲۰۱۳، به عنوان دانشجوی ارشد، اولین بیتکوین خود را از تائوباو خریدید. چه چیزی شما را از سایت ساختوساز به زنجیره بلوکی کشاند؟
وانگ ییشی: صراحتاً بگویم — چون قیمت بالا رفت.
سال ۲۰۱۳ بازار صعودی بود. از سال ۲۰۱۲ روند صعودی آغاز شده بود و در سهماهه چهارم به اوج حدود ۸۰۰۰ یوان رسید. اولین باری که خرید کردم، قیمت حدود ۱۰۰ دلار (تقریباً ۷۰۰ یوان) بود.
آن زمان میشد بیتکوین و ریپل را مستقیماً در تائوباو خرید — فقط کافی بود لینک را کلیک کرده و پرداخت کنید. معاملات بسیار ابتدایی بود. صرافیهای داخلی نیز شروع به فعالیت کرده بودند، مثل BTC China تحت مدیریت یانگ لینکه. دلیل خرید من سکهها افزایش قیمت بود و توجه من را جلب کرد. مقاله آقای شیائو لِی با عنوان «وقتی این چیز ظاهر شود، جهان وارونه میشود» را دیدم و بسیار هیجانزده شدم. سپس به انجمنهای ۸BTC و Bitcointalk رفتم و بسیاری از پستهای اولیه را خواندم.
بنابراین دلیل اصلی این بود — قیمت بالا رفت، پس خریدم.
میزبان بکا: از بایتدانس تا بیکسین و سپس OneKey، تصمیماتتان گامبهگام چگونه شکل گرفت؟
وانگ ییشی: وقتی به بایتدانس پیوستم، شرکت حدود ۴۰۰ نفر کارمند داشت. امروز احتمالاً ۱۰۰۰۰۰ نفر است. آن زمان سودآورترین کسبوکار بایتدانس تبلیغات اپلیکیشن توتیائو بود و ارزشگذاری آن ۱ میلیارد دلار بود — امروز شاید ۵۰۰ میلیارد یا حتی تریلیون دلار باشد.
بایتدانس نوعی «کارخانه اپلیکیشن» است: هر ماه چند اپلیکیشن جدید منتشر میکند، از تبهای اپ اصلی برای هدایت ترافیک به محصولات جدید استفاده میکند و بر اساس دادهها تصمیم میگیرد که سرمایهگذاری را ادامه دهد یا آن را منحل کند — بسیار سختگیرانه است. ذهنیت تست A/B و مبتنی بر داده آن زمان هم بسیار قوی بود.
اما شرکتهای بزرگ مشکل ذاتی دارند: داشتن منابع بیش از حد گاهی میتواند لعنت باشد. اگر نیاز به نیرو دارید، استخدام میکنید؛ اگر بودجه نیاز دارید، درخواست OA ارسال میکنید؛ اگر ترافیک میخواهید، درخواست میدهید. در آن محیط، بیشتر مانند یک قطعه هستید. باید شغل خود را بسیار خوب انجام دهید، اما ذاتاً فاقد «تجربه بقا در طبیعت» هستید.
«بقا در طبیعت» یعنی هنگام ایجاد چیزی جدید، کسی ترافیکی به شما نمیدهد و کسی خارج از محصول خود برای حل مشکلاتتان کمک نمیکند. این با رشد خودبهخودی در بیرون متفاوت است.
بعداً چرا رمزارز را انتخاب کردم؟ چون مهندسی عمران کند است. دوره بازخورد در مهندسی عمران به «چند سال» اندازهگیری میشود: موسسه طراحی نقشهها را تهیه میکند، یک همکار ارشد برای پیگیری تمام پروژه پل به سایت میرود — سالها طول میکشد. اینترنت سریع است و رمزارز حتی سریعتر. پول را وارد میکنید، بالا یا پایین میرود. اگر بالا برود، بازخورد مثبت قوی دریافت میکنید.
همچنین، هنگام کار در بایتدانس، علاوه بر پرداخت اجاره، تقریباً تمام درآمد خود را برای خرید سکهها صرف میکردم. از آنجا که همینطور سکه میخریدم، چرا در این صنعت تمام تلاشم را نگذارم؟
۲. چگونه یککی استفادهکنندگان «موج اول» خود را جذب کرد
میزبان بکا: در حوزه کیفپولهای سختافزاری، لجر و ترزور قبلاً شش یا هفت سالی بود که فعال بودند. یککی چگونه میان این تعداد زیاد رقیب متمایز شد؟
وانگ ییشی: در واقع، حتی امروز نیز یککی واقعاً «متمایز» نشده است — این اصطلاح کمی اغراقآمیز است. یککی هنوز هم برای رشد بسیار تلاش میکند.
اما اگر مجبور باشم یک عامل را نام ببرم، بزرگترین نقطه رشد، «تابستان دیفای» در سال ۲۰۲۰ بود. آنزمان، حجم عظیمی از سرمایه از صرافیها به زنجیره رفت — چون حوضچههای نقدینگی و بازده سالانه بالایی در زنجیره وجود داشت. اما ابزاری که استفاده میکردید چه بود؟ متامسک.
امنیت متامسک آن زمان ضعیف بود. به یاد دارم در پایان ۲۰۲۰ هنگام انجام بررسی امنیتی، کشف کردیم که روش ذخیرهسازی عبارتهای کلیدی (seed phrase) در آن دارای خطرات امنیتی است — دسترسی به فایلهای منبع و شکستن آنها با روش brute-force نسبتاً آسان بود.
کاربران با سرمایه بزرگ میخواستند در دیفای شرکت کنند، اما نمیخواستند در صورت آلوده شدن رایانهشان با بدافزار یا هک مرورگر، تمام داراییشان را از دست بدهند. بنابراین شروع به استفاده از کیفپولهای سختافزاری کردند. اما اگر برای ماینینگ در یونی از لجر استفاده میکردید، باید لجر لایو را نصب میکردید، اپلیکیشن اتریوم را نصب میکردید، متامسک را نصب میکردید، سپس متامسک را به لجر متصل میکردید و همچنین باید کلاینت لجر را بستید، چون هر دو برای یک پورت USB رقابت میکردند—
انگار برای کنترل یک تلویزیون از سه ریموت استفاده میکنید. بسیار پیچیده و خستهکننده.
آن زمان، یککی نوآوریهایی در تجربه کاربری ایجاد کرد، بهویژه در زمینه محلیسازی و کاهش اصطکاک — این اولین موج کاربران ما بود.
میزبان بکا: علاوه بر بهبود تجربه کاربری، دلیل دیگر رشد چه بود؟
وانگ ییشی: منبع باز (open source).
لجر تا امروز منبع باز نیست. قضاوت ما این بود که یک محصول میتواند شما را «مطمئن» کند که امن است، یا این توانایی را به شما بدهد که خودتان «تأیید» کنید امن است. در بلندمدت، روش دوم بهتر است. دقیقاً مانند مدلهای هوش مصنوعی امروزی، من نیز در بلندمدت به منبع باز اعتقاد دارم. قابلیت تأیید (verifiability) بسیار مهم است.
پس از اولین موج رشد، بقیه واقعاً ناشی از مشکلات رقبا بود — آنها عملکرد خوبی نداشتند، کاربران را به ما واگذار کردند و تدریجاً کاربران به سمت ما آمدند.
اخیراً کلدکارد نیز با یک حادثه مواجه شد. کلدکارد کیفپولی است که توسط متخصصان بسیار حرفهای و قدیمی بیتکوین (OGs) ساخته شده است. اما میتوانید تصور کنید؟ از ۲۰۲۱ تا ۲۰۲۵، تقریباً چهار سال، آسیبپذیری در تولید عبارت کلیدی در کد منبع باز وجود داشت و آنها آن را رفع نکردند. پس آیا واقعاً حرفهای هستند؟ من شک دارم.
هر بار که رقیبی اشتباه سطحپایینی مرتکب میشود، پایگاه کاربران ما کمی افزایش مییابد. این همهاست.
پس این «متمایز شدن» نیست — صرفاً «زنده ماندن» است.
میزبان بکا: فاز رشد بالای یک شرکت، همچنین فازی است که احتمال اشتباه کردن در آن بیشتر است. شما چه انحرافهایی را تجربه کردهاید؟
وانگ ییشی: بسیاری. وقتی به آنها فکر میکنم، واقعاً ناامیدکننده است.
در دوره تابستان دیفای، کیفپولهای ما تقریباً یک سال از فروش خارج بودند.
علت آن این بود که قالب جدیدی را باز کردیم و میخواستیم فرم웨ر را از صفر خودمان بسازیم، اما سختی و چرخه تحقیق و توسعه کل فرآیند را دستکم گرفتیم. هنگامی که با سختافزار سروکار دارید، متفاوت از نرمافزار است — سختافزار زنجیره تأمین پشت سر خود دارد. یک مشکل، صد مشکل دیگر را به دنبال دارد. در نتیجه، در زمانی که باید بهطور فعال کاربران را جذب میکردیم، محصولی نداشتیم.
اگر محصولی نداشته باشید — عملاً ترافیک را رایگان میدهید.
همچنین برخی مشکلاتی در معماری فنی وجود داشت: طراحی زودهنگام، بهینهسازی زودهنگام و طراحی افراطی. بهجای این رویکرد که «ابتدا رشد را دنبال کنید، اجازه دهید کاربران از محصول استفاده کنند و سپس بهتدریج بهینهسازی انجام دهید». ترتیب این مراحل بسیار حائز اهمیت است. اگر من آن زمان این نکته را متوجه میشدم، احتمالاً وضعیت امروز بسیار بهتر از این بود.
۳. حمله و دفاع در عصر هوش مصنوعی: از «دو ماه» به «دو هفته»
میزبان بکا: هوش مصنوعی در یافتن آسیبپذیریها هر روز کارآمدتر میشود. شما چه آمادگیهایی انجام دادهاید؟
وانگ ییشی: این یک مشکل صنعتی عمومی است، نه صرفاً مختص صنعت رمزنگاری. قبلاً مردم فکر میکردند iOS بسیار امن است، اما امروزه با استفاده از مدلهای هوش مصنوعی، iOS نیز دارای آسیبپذیریهای متعددی است.
تیم ما خود یک تیم امنیتی به نام «آنزن لابز» («آنزن» در زبان ژاپنی به معنای «امنیت» است) دارد. امسال در کنفرانس بلک هت، ما یک آسیبپذیری USB منتشر کردیم — از کشف آسیبپذیری تا بازتولید آن و اتصال چندین آسیبپذیری برای ایجاد یک حمله زنجیره تأمین کامل، تقریباً بهطور کامل از هوش مصنوعی استفاده کردیم.
قبل از ظهور هوش مصنوعی، ایجاد چنین زنجیره حملهای کاملی نیازمند دو تا سه محقق امنیتی نسبتاً ارشد و حدود دو ماه زمان بود. اما این بار، کشف این آسیبپذیری تنها توسط یک مهندس امنیتی و در عرض دو هفته انجام شد.
سرعت تغییر بسیار سریع بوده است.
اما اگر هوش مصنوعی یافتن آسیبپذیریها را آسانتر میکند، این «آسانی» بهطور مساوی برای دفاعکنندگان نیز صدق میکند.
دفاعکنندگان یک مزیت نسبت به مهاجمان دارند: کدی در مخزن شما وجود دارد که هنوز منتشر نشده است. برای حمله به شما، مهاجم ابتدا باید محصول یا کد شما را پیدا کند. اگر کد شما متنباز باشد، همه میتوانند بهصورت انبوه به شما حمله کنند؛ اما محصول و کد شما بهطور مداوم در حال بهروزرسانی است، پس بخشهایی حتماً وجود دارد که هنوز منتشر نشدهاند — این همان فرصتی است که شما میتوانید خودتان را مورد حمله قرار دهید.
قبلاً ما هر سال حدود دو بار ارزیابی امنیتی فرمور (firmware) انجام میدادیم و از دو یا چند شرکت مختلف برای ارزیابی متقابل استفاده میکردیم. این فرآیند بسیار کمتکرار بود. اما امروزه با کمک ابزارهای هوش مصنوعی، میتوانیم هر انتشار را هر هفته بررسی کنیم.
هوش مصنوعی، بهعبارت ساده، یک چاقوی آشپزخانه است — میتوانید از آن برای کشتن استفاده کنید یا برای پختوپز. همه اینها بستگی به نحوه استفاده تیمهای صنعت از آن دارد.
۴. سرقت ۱٫۵ میلیارد دلاری بایبیت: هیچکس در تمام زنجیره اشتباهی نکرد، با اینحال پول ناپدید شد
میزبان بکا: چرا ابزارهای دفاعی در سالهای اخیر قویتر شدهاند، اما تعداد حوادث کاهش نیافته است؟
وانگ ییشی: ابزارها در حال افزایش و تقویت هستند، ولی همزمان حوادث نیز ادامه دارند — این سه مورد بهطور همزمان درست هستند.
روشهای رایج حمله قبلاً شامل یافتن آسیبپذیریهای قراردادها، وامهای فلاش و دستکاری اوراکلها بود — این روشها هنوز وجود دارند، اما به اندازه قبل رایج نیستند. چرا؟ چون امروزه بسیاری از توسعهدهندگان پروتکل از ابزارهای ارزیابی امنیتی و تأیید رسمی (formal verification) استفاده میکنند که بیشتر این آسیبپذیریها را جلوگیری میکنند.
بنابراین مهاجمان فهمیدند که حمله به کد مقرونبهصرفه نیست. خوب، مثلاً ژنرال کیم هم افراد زیادی برای حمایتش دارد.
سپس متوجه شدند: از آنجا که حمله به کد سخت است، به افراد حمله میکنیم.
میزبان بکا: مثال سرقت ۱٫۵ میلیارد دلاری بایبیت را در نظر بگیرید — بهنظر میرسد در هیچکدام از مراحل اشتباهی رخ نداده است؟
وانگ ییشی: بله. این مثالی بسیار نمایانگر است.
در آن زمان، ۱٫۵ میلیارد دلار از کیف پول چندامضای امن (Safe multisig) بایبیت سرقت شد. در واقع، هر لینک جداگانه از زنجیره از نظر خودش بدون مشکل بود: قرارداد چندامضا هیچ باگی نداشت؛ کیف پول سرد بایبیت هم مشکلی نداشت؛ و دستگاه سختافزاری لجری که استفاده میکردند نیز فاقد باگ بود.
پس مشکل کجایی بود؟ مشکل این بود که یک مهندس رابط کاربری از پروتکل سیف، توسط گروه هکری کره شمالی به نام لازاروس، تحت تأثیر قرار گرفته بود.
پس از این حمله روانی، کدی مخرب در رابط رسمی سیف جاسازی شد که تنها برای آدرس خاص بایبیت فعال میشد. بنابراین وقتی چهار نفر از بایبیت (بن و سه نفر دیگر از بخشهای مالی و حسابرسی) امضا کردند، آنچه در صفحه وب مشاهده کردند، انتقالی کاملاً عادی از کیف پول سرد به کیف پول گرم بود.
شانس آوردیم که سمت لجر یک امضای کور بود — یعنی قرارداد سیف را تجزیه و تحلیل نکرد، فراخوانی غیرمستقیم (delegatecall) را نمایش نداد و هیچ هشداری نداد.
در نتیجه، آنچه واقعاً امضا کردند، عملیات «انتقال اختیار» بود — یعنی مستقیماً مجوزهای قرارداد سیف بایبیت را به دیگران واگذار کردند. مالکیت از بین رفت.
میبینید، هر لینکی ظاهراً سالم بود؛ تنها چیزی که اشتباه رفت، هک شدن کامپیوتر مهندس رابط کاربری سیف بود. اما تمام شرایط دقیقاً همزمان فراهم شدند — و این واقعاً دردناک است.
قبلاً مردم سعی میکردند کد شما را هک کنند؛ امروز سعی میکنند خود شما را هک کنند.
در ایمنی رانندگی گفته میشود: اگر به راننده کمربند ایمنی و کیسه هوا بدهید، سریعتر خواهد راند. در این صنعت هم همینطور است. همهجا چیزهای بیشتری اضافه میشود: بررسیهای بیشتر، سیستمهای چندامضایی بیشتر، عبارتهای عبور پیچیدهتر، افزایش سطح مقاومت در برابر حملات. اما اغلب مشکل در جایی نیست که با یک نگاه میتوانید ببینید، بلکه در جایی است که نمیتوانید.
قلعهتان غیرقابل نفوذ است، اما نگهبان امنیتیتان کلیدها را با خود بیرون میبرد. کسی میآید و میگوید: «سلام دوست عزیز، میخواهی سیگار بکشی؟» — شما میکشید و لحظه بعد متوجه میشوید کلیدها را دزدیدهاند. این احساس است.
۵. هک کردن لجر: افشای آسیبپذیری با روحیهای «المپیکی»
میزبان بکا: اخیراً آسیبپذیری جایگزینی تراکنش در لجر را بهصورت بسیار پررنگی افشا کردید و عنوان آن را «ما لجر را هک کردیم» گذاشتید. چرا اینقدر عمومی؟
میزبان بکا: اخیراً آسیبپذیری جایگزینی تراکنش در لجر را بهصورت بسیار پررنگی افشا کردید و عنوان آن را «ما لجر را هک کردیم» گذاشتید. چرا اینقدر عمومی؟
وانگ ییشی: اول از همه، این آسیبپذیری قبلاً رفع شده است.
هنگامی که آن پست را منتشر کردم، نرمافزار لجر قبلاً به نسخه ۱.۲.۳ رسیده بود؛ این آسیبپذیری در نسخه ۱.۲.۱ وجود داشت که حدود دو هفته پیش رفع شده بود. عبارت «ما لجر را هک کردیم» واقعاً کمی جذابسازی شده بود — اما خود لجر هم همیشه اینگونه عمل کرده، پس اشکالی ندارد.
از نظر فنی، این آسیبپذیری TOCTOU (تفاوت زمانی بین بررسی و استفاده) نام دارد و از تفاوت زمانی بین دستگاه و کامپیوتر سوءاستفاده میکند. کاربر روی دستگاه «انتقال ۱ میلیون دلار از آدرس A به B» را میبیند و امضا میکند؛ اما در این فاصله، من تراکنش B را ارسال میکنم و در نتیجه شما واقعاً تراکنش B را امضا کردهاید و من از آن برای جایگزینی تراکنش A شما استفاده میکنم.
در مورد سطح خطر این آسیبپذیری — واقعاً بسیار خطرناک است.
وظیفه روزانه ما در آنزِن لَبز، هک کردن خودمان است. اگر نتوانم خودم را هک کنم، یعنی از نظر توانایی امنیتی من، این چیزی که شما دارید، غیرقابل شکستن است و نمیتوانم با آن کار کنم.
اما در این صنعت ارتباط وجود دارد. قبلاً گزارشهای امنیتی را به کیستون ارسال کردهایم — به آنها حدود دو ماه فرصت دادیم، نحوه بازتولید آن را توضیح دادیم، راهحل کامل را ارائه کردیم و فقط پس از رفع آن و اعمال بهروزرسانی اجباری، افشا را همزمان انجام دادیم. این روش خوبی است. باید این روحیه مثبت المپیکی وجود داشته باشد.
۶. استخدام: مصاحبه، نمایشی از دو بازیگر برای یکدیگر
میزبان بکا: فرآیند استخدام یککی در واقع بسیار منحصر بهفرد است — ابتدا به متقاضیان برای انجام یک کار عملی پول میپردازید و پس از عبور از آن، دورهای از کار با حقوق پرداختی در نظر گرفته میشود. چرا؟
وانگ ییشی: دلیل اصلی این است که نمیتوانیم افراد مناسبی پیدا کنیم.
همه روشهای «غیرمعمول استخدام» که میبینید در واقع عجیب نیستند؛ چون روشهای سنتی نرخ موفقیت بسیار پایینی دارند.
استخدام خیلی شبیه قرار ملاقات است. اگر فردی را مصاحبه کنید و با هم خوب صحبت کنید، این چه چیزی را ثابت میکند؟ — این تنها ثابت میکند که این فرد در مصاحبه بسیار ماهر است. او پیشبینی کرده که شما چه چیزی را از او انتظار دارید و حتی پیشبینی کرده که شما چگونه پیشبینیاش را انجام میدهید. یک کاندیدای قوی مصاحبهکننده را به «نتیجهای که خودش میخواهد» میرساند و مصاحبهکننده فکر میکند این بینش از خودش سرچشمه گرفته است — این نوعی کنترل روانشناختی بسیار ظریف است.
در واقع فرآیند مصاحبه بیشتر شبیه اجرای همزمان دو طرف است: کاندیدا خود را به عنوان فردی بسیار توانمند اجرا میکند و من نیز شرکتی عالی را اجرا میکنم. سپس این دو بازیگر نمایش یکدیگر را تماشا کرده و تصمیم میگیرند آیا با هم همکاری کنند یا نه.
اما آزمون عملی پرداختشده دو تا سه روزه متفاوت است. شما میتوانید رویکرد کاندیدا به حل مسئله، جامعیت کار و کیفیت تحویل را مشاهده کنید — مهمتر از همه، اینکه آیا در مواجهه با مشکلات بهطور فعال ارتباط برقرار میکند یا ساکت میماند و سرانجام یک مشکل بزرگ را به شما تحمیل میکند. در محیط کار، ما انتظار ارتباط بهموقع را داریم.
علاوه بر این، تمام مسائل توسط خود ما طراحی شدهاند، نه اینکه از سؤالات YC برای «فریب دادن کاندیدا جهت یافتن راهحل» استفاده شود.
برای کاندیدا نیز وضعیت مشابه است — او میتواند در طول دو یا سه روز بهصورت شهودی سبک کاری شرکت را احساس کند. زیرا فردی که مسئله را تعیین میکند معمولاً همکار مستقیم او پس از پیوستن خواهد بود. او متوجه میشود که آیا این فرد را دوست دارد یا نه. این بسیار مهم است.
در نهایت، پرداخت وجود دارد. علاوه بر احترامگذاری به زمان طرف مقابل، پرداخت هدف دیگری نیز دارد — اگر ناگهان بدون هشدار مسئلهای را به شما بدهم و بگویم میخواهم تواناییتان را بسنجم و شما یک یا دو روز روی آن وقت بگذارید، حس میکنید که از شما سوءاستفاده میشود. اما اگر به شما پرداخت کنم، شما حس میکنید که من این کار را جدی گرفتهام، پس شما نیز باید کمی جدیتر با آن برخورد کنید.
میزبان بکا: شما قبلاً گفتید: «نمیتوانم در سال ۲۰۲۵ مهندسانی را پذیرفتم که نتوانند بهطور کارآمد از هوش مصنوعی برای کدنویسی استفاده کنند.» تیم ایدهآل شما چگونه است؟
وانگ ییشی: آن گفتهٔ من در سال ۲۰۲۵ واقعاً نوعی «افتراِ رادیکال» بود. در آن زمان حتی Codex هم منتشر نشده بود و هوش مصنوعی تازه شروع به افزایش کارایی در برنامهنویسی و پردازش متن کرده بود.
اما امسال، امور زیادی مربوط به سختافزار اضافه شده است. مثلاً تست سختافزار — اکنون هیچ مهندس تستی در دفتر وجود ندارد، فقط چهار یا پنج بازوی رباتیک.
برای برخی تستهای روی گوشی، میتوانید مستقیماً کابل USB را وصل کرده و دستورات را بخوانید، اما برخی امور خارجی هستند — مثل نرمبودن لغزش، احساس دکمهها — که نیازمند دید ترکیبی با دستهای خارجی برای هماهنگی است. قبل از امسال، مهندسان تست زیادی در دفتر بهصورت دستی و مکرر کلیک میکردند. اکنون این کار توسط بازوی رباتیک + دوربینهای با وضوح بالا + مدلها انجام میشود: هر بار که نسخهای منتشر میشود، این موارد بهطور خودکار به بکاند تست ارسال میشوند و بازوی رباتیک یکییکی تستها را اجرا میکند.
این سیستم توسط یک مهندس سختافزاری یا یک مهندس تست بهتنهایی ساخته نشده است — بلکه توسط دو نفر با هم طراحی و ساخته شده است. زیرا همهی ما بر این توافق هستیم که «قدرتمندترین مدل هوش مصنوعی امروز چه کاری میتواند انجام دهد». با تکیه بر این توافق، ما باور داشتیم که ساخت این سیستم امکانپذیر است. سپس آن را امتحان کردیم — و واقعاً موفق شدیم.
بزرگترین تغییری که هوش مصنوعی ایجاد کرده، ایجاد مرزی مشترک برای همه است: تبدیل کردن کارهایی که «دو متخصص از یکدیگر سردرنمیآوردند و امکانپذیر نمیدانستند» به نتیجهای که «۱+۱ بیشتر از ۲ است، حتی بسیار بیشتر از ۲».
۷. صندوق «آزمون و خطا» برای پسرم: اجازه دهید این پول را در اسرع وقت از دست بدهد
میزبان بکا: شما در توئیتر دربارهٔ نحوهی تربیت پسرتان صحبت کردهاید — میخواهید حسابهای Binance و Robinhood را به نام خودتان برایش باز کنید و هر سال مبلغی را به آنها واریز کنید. پشت این اقدام چه ارزشهایی نهفته است؟
وانگ ییشی: در آن زمان واقعاً میخواستم این حسابها را باز کنم — اما دو مشکل وجود داشت: Robinhood نیازمند تابعیت آمریکایی است و فرزند من این تابعیت را ندارد؛ و حساب Junior Binance نیازمند سن ۶ یا ۱۳ سالگی است و فرزند من در آن زمان تنها سه ماهه بود. بنابراین این کار هنوز در لیست کارهایم است، اما قطعاً در آینده انجام خواهد شد.
آیا نهادن ۲۵۰ دلار برای هر نوزاد در ایالات متحده توسط بنیانگذار Dell را به یاد دارید؟ — من آن را بسیار جالب میدانستم.
چرا میخواستم این کار را انجام دهم؟ چون فهمیدم — هرچه زودتر فرزندتان را با پول آشنا کنید، بهتر است.
و این «پول» نوعی پول خرجی نیست — نه آن پولی که فرزند میگوید «مامان، بابا، میخواهم بستنی بخرم، پنج دلار بدهید، سی دلار بدهید». بلکه زمانی است که فرزند شما اعداد را تشخیص داده و محاسبات پایه را بلد شده، میتوانید بهصورت آزمایشی یک حساب پسانداز یا حتی یک حساب سرمایهگذاری برایش باز کنید. تا یاد بگیرد که پول در این جهان چگونه کار میکند.
و سپس — اجازه دهید این پول را در اسرع وقت از دست بدهد.
اگر خانواده قبل از بلوغ آنها ده هزار دلار به آنها بدهد و آنها تمام آن را تا رسیدن به سن قانونی از دست بدهند، این کار از آن است که پس از فارغالتحصیلی، شغل یابی، درآمدزایی و سپس از دست دادن مبلغ بسیار بیشتری به دلیل اشتباه سرمایهگذاری، بهتر است.
با هزینهای اندک شکست بخورید، زودتر شکست بخورید. این هدف اصلی آن است. همچنین درک آنها از پول را تقویت میکند.
میزبان بکا: ضربالمثلی وجود دارد: «در عصر هوش مصنوعی، تنها «بچههای ثروتمندان» تخیلشان توسط هوش مصنوعی محدود نمیشود.» نظر شما دربارهٔ رابطهٔ کودکان و هوش مصنوعی چیست؟
میزبان بکا: ضربالمثلی وجود دارد: «در عصر هوش مصنوعی، تنها «بچههای ثروتمندان» تخیلشان توسط هوش مصنوعی محدود نمیشود.» نظر شما دربارهٔ رابطهٔ کودکان و هوش مصنوعی چیست؟
وانگ ییشی: چگونه میتواند هوش مصنوعی تخیل را محدود کند؟ آیا هوش مصنوعی نباید تخیل را آزاد کند؟
پیشرفت کل جامعهٔ انسانی در یک جمله خلاصه میشود: «اگر جوانان به سخنان پیران گوش ندهند، بشریت پیشرفت خواهد کرد.»
با هوش مصنوعی، کودکان میتوانند کارهای بسیار زیادی انجام دهند. از سنین پایین سازنده هستند — لزومی ندارد که برای ساخت محصولی برنامهنویسی یاد بگیرند؛ فقط با داشتن دهان و توانایی صحبت کردن کافی است.
اکنون بسیاری از خانوادهها چاپگرهای سهبعدی مانند Bambu Lab را میخرند. آنها میتوانند قطعات کوچک متعددی را در خانه چاپ کنند — نه لزوماً مجسمهها یا ماکتها، بلکه گاهی اوقات اشیاء روزمرهای مانند کلیدهای خودکار یا پدهای تا شونده برای دستگاههای قهوهساز. این موضوع بسیار جالب است. تصور کردن اینکه چقدر خوشحال میشدم اگر در دوران کودکی این امکان را داشتم، برای من دشوار است.
شما میتوانید اپلیکیشنها، وبسایتها و اشیاء فیزیکی واقعی بسازید — و سپس آنها را به روشهای بیپایانی ترکیب کنید.
۸. در پایان: محصول را به من نشان دهید
میزبان بکا: شما از حوزهای کاملاً نامرتبط با این صنعت آمدهاید. به کسانی که میخواهند امروز در این حوزه جایی برای خود بسازند، چه میگویید؟
وانگ ییشی: من این را توصیه نمینامم. خودم لزوماً عملکرد خوبی نداشتهام.
اما اگر مجبور باشم بگویم — اولاً، پتانسیل رشد همهٔ افراد بیپایان است. رشتهای که میخوانید، شغلی که پس از فارغالتحصیلی انجام میدهید، کاری که در ۲۰ سالگی انجام میدهید، کاری که در ۲۵ سالگی انجام میدهید و کاری که در ۳۰ سالگی انجام میدهید — این چهار مورد میتواند کاملاً متفاوت باشد.
علاقهمندی شما به چیزی تعیینکنندهٔ میزان سرمایهگذاری شما در آن است. دیدگاه و درکی که نسبت به آن دارید، سقف رشد آن را مشخص میکند.
اگر هم علاقهمند باشید و هم شیب طولانی و مسیری پر از فرصت داشته باشید، احتمال پیشرفت بیشتری دارید.
در گذشته مردم دوست نداشتند در مورد آنچه میساختند در فضای عمومی صحبت کنند؛ ترجیح میدادند بیصدا کار کنند — و فقط زمانی میگفتند «بیا این چیزی را که ساختم امتحان کن» که محصول رونمایی شده بود. اما امروز میبینید که ساخت چیزی با هوش مصنوعی بسیار سریع است. اگر ایدهای داشته باشید، دستور دادن به Codex، Grok یا Claude برای کمک به ساخت آن شاید تنها دو بار ریست کردن نیاز داشته باشد.
پس از انتشار، میتوانید آن را فوراً منتشر کرده و از دیگران بخواهید استفاده کنند — و به سرعت بازخورد دریافت کنید: آیا این نیاز واقعی است؟ آیا فقط شما به آن نیاز دارید یا افراد زیادی مانند شما هستند که هنوز اعلام نکردهاند؟ آیا میتواند درآمدزایی کند؟ آیا میتواند حمایت کاربران بلندمدت را جلب کند؟
نویسندهٔ Lovable بیش از سی اپلیکیشن «کدنویسی حسی» ساخته بود قبل از اینکه Lovable موفق شود، اما هیچکس از آنها استفاده نکرد — تا اینکه Lovable مورد توجه قرار گرفت. این موردی بسیار نمونهای از آزمون و خطا در زمان کوتاه است.
هنگام کار روی یک محصول جدید، نقاط قوت و ضعف تمام محصولاتی که قبلاً ساختهاید را به هم متصل میکنید — نقاط را به هم پیوند میزنید. هوش مصنوعی نمیتواند در این زمینه جایگزین شما شود، زیرا این امر مربوط به شناخت، سلیقه و تصمیمگیری است که همه در ذهن شما اتفاق میافتد.
قبلاً میگفتند «ایدهها ارزاناند، کد را به من نشان بده.» امروز حتی نیازی به نشان دادن کد نیست — فقط محصول را به من نشان دهید.
پس، هماکنون واقعاً بهترین دوران است.