PHP expone una vulnerabilidad de alto riesgo a nivel 'internet'; ¿cómo abordar el 'punto débil fuera de la cadena' de Web3?
 Tapbit Wire
Título original: «PHP expone una vulnerabilidad crítica a nivel 'internet': ¿cómo parchear el 'punto débil fuera de la cadena' de Web3?». Autor original: Equipo de Seguridad SlowMist.
¿Qué ocurrió?
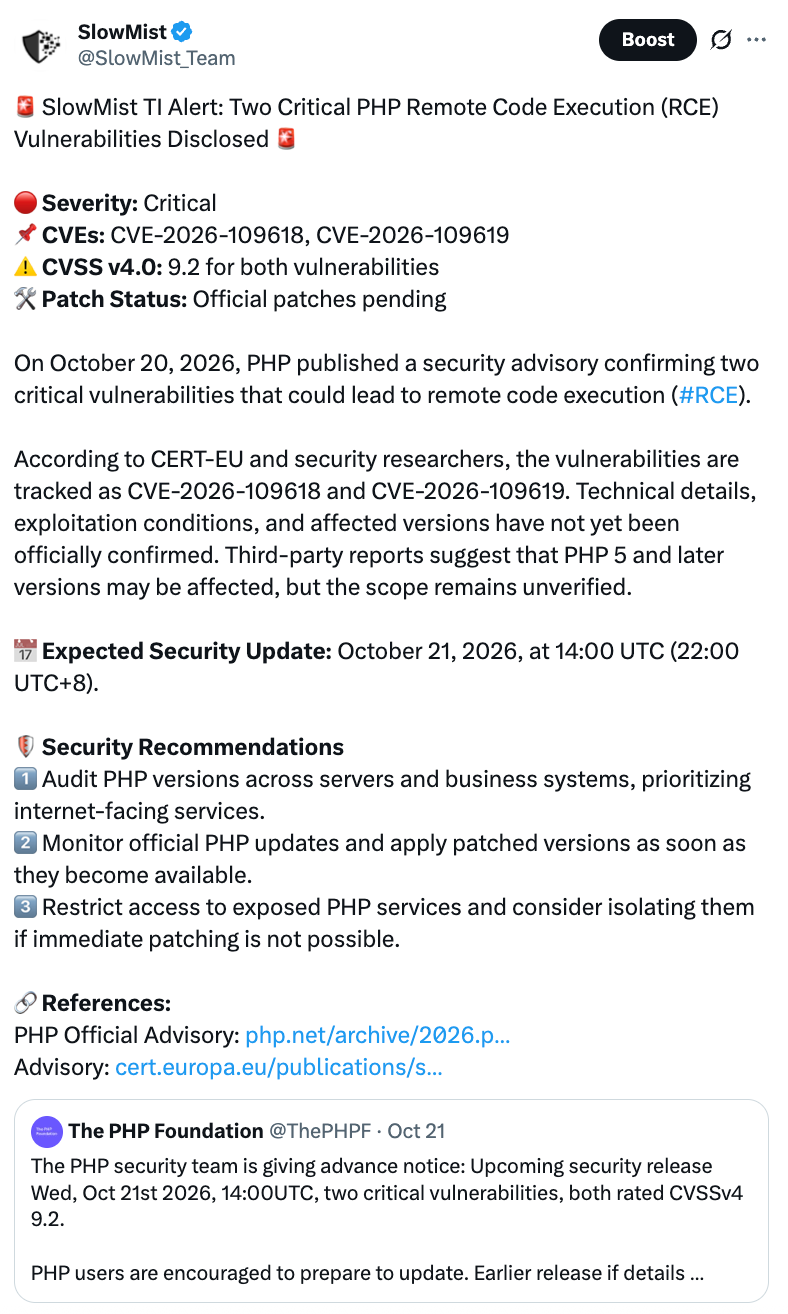
El 21 de octubre, el proyecto PHP publicó una actualización de seguridad de emergencia para corregir dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619, que permiten ejecución remota de código sin autenticación (RCE); ambas obtuvieron una puntuación CVSS v4.0 de 9,2. PHP declaró oficialmente que, antes de la corrección, todas las instalaciones de PHP que ofrecían servicios web externos podían verse afectadas.
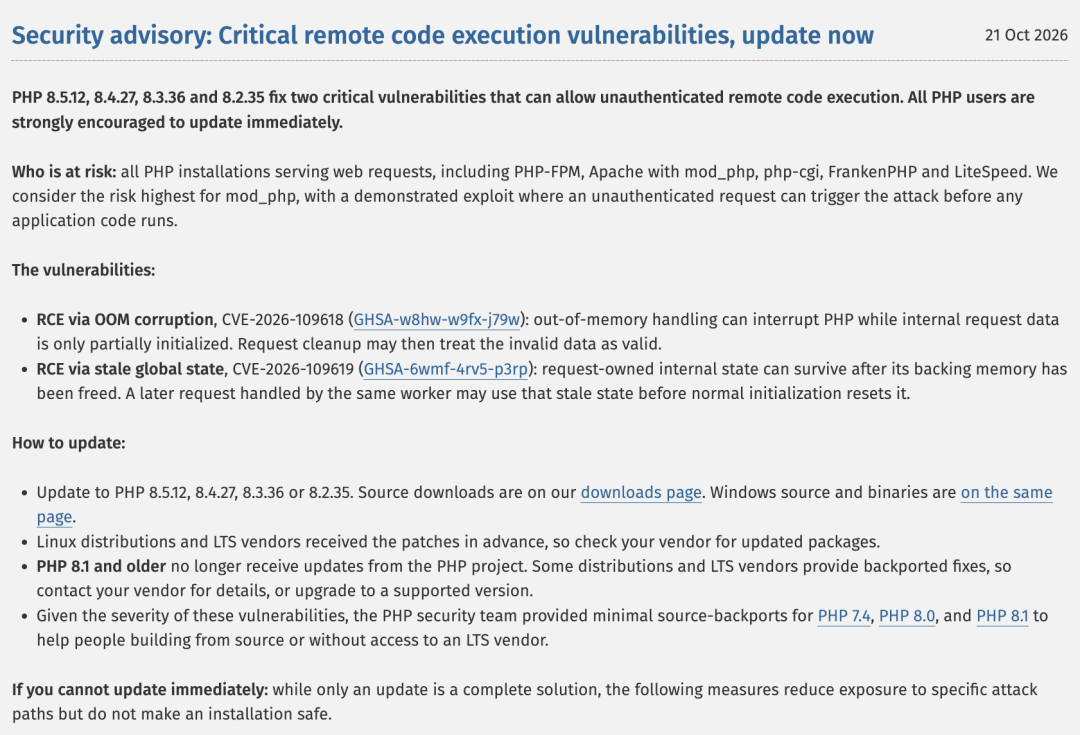
El 20 de octubre, los detalles de la vulnerabilidad se filtraron antes de la divulgación oficial, y el parche aún no se había publicado. El equipo de seguridad de PHP tuvo que adelantar la versión de emergencia, originalmente prevista para el 22 de octubre, al 21 de octubre a las 14:00 (UTC).
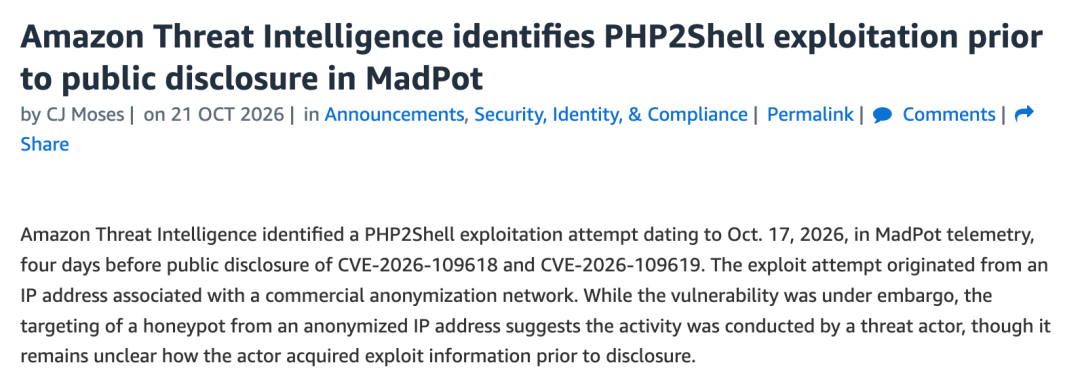
Aún más alarmante es que los ataques podrían haber comenzado antes de la divulgación. El equipo de inteligencia de amenazas de Amazon informó que, el 17 de octubre, observó intentos de explotación dirigidos a php2shell en su red de honeypots MadPot, cuatro días antes de la divulgación pública.
SlowMist también emitió alertas y recomendaciones de seguridad inmediatamente tras el aviso anticipado oficial de PHP.
¿Cuáles son las dos vulnerabilidades?
CVE-2026-109618 (Corrupción de memoria por desbordamiento): cuando PHP agota la memoria, el flujo de procesamiento se interrumpe y los datos en proceso están solo parcialmente preparados. Durante la limpieza, PHP trata estos datos incompletos como si estuvieran listos, provocando corrupción de memoria.
CVE-2026-109619 (Estado global obsoleto): tras procesar una solicitud, la memoria se libera, pero el estado asociado 'permanece activo'. Cuando el mismo proceso trabajador maneja la siguiente solicitud, puede usar este estado caducado antes de su inicialización normal. Las autoridades confirmaron que esto puede usarse para atacar PHP-FPM y lograr ejecución remota de código.
Desde la perspectiva de la vía de ataque, el peligro radica en que los atacantes no necesitan obtener primero una cuenta en el sitio ni sortear las verificaciones de inicio de sesión, permisos o claves API a nivel empresarial. Enviar una solicitud manipulada a una aplicación PHP expuesta en internet podría permitir ejecución arbitraria de código con los privilegios del proceso del servicio web.
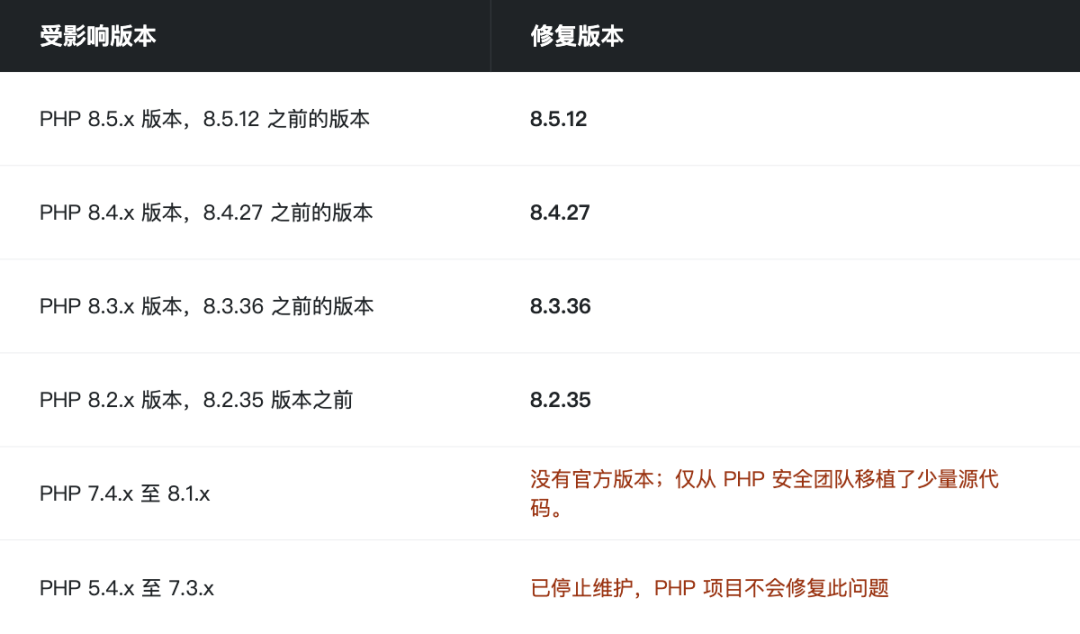
Alcance del impacto: afecta a PHP 5.4 hasta 8.5.11. Las versiones corregidas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. PHP 8.1 y versiones anteriores han dejado de recibir soporte oficial, por lo que no se esperan parches mediante canales regulares; se recomienda migrar a versiones aún mantenidas.
¿Por qué todo el mundo está nervioso?
Porque PHP es simplemente demasiado omnipresente. Según W3Techs, entre los sitios web cuyo lenguaje de servidor se identifica, el 69,3 % usa PHP. Sistemas conocidos como WordPress, WooCommerce y Magento funcionan bajo su entorno.
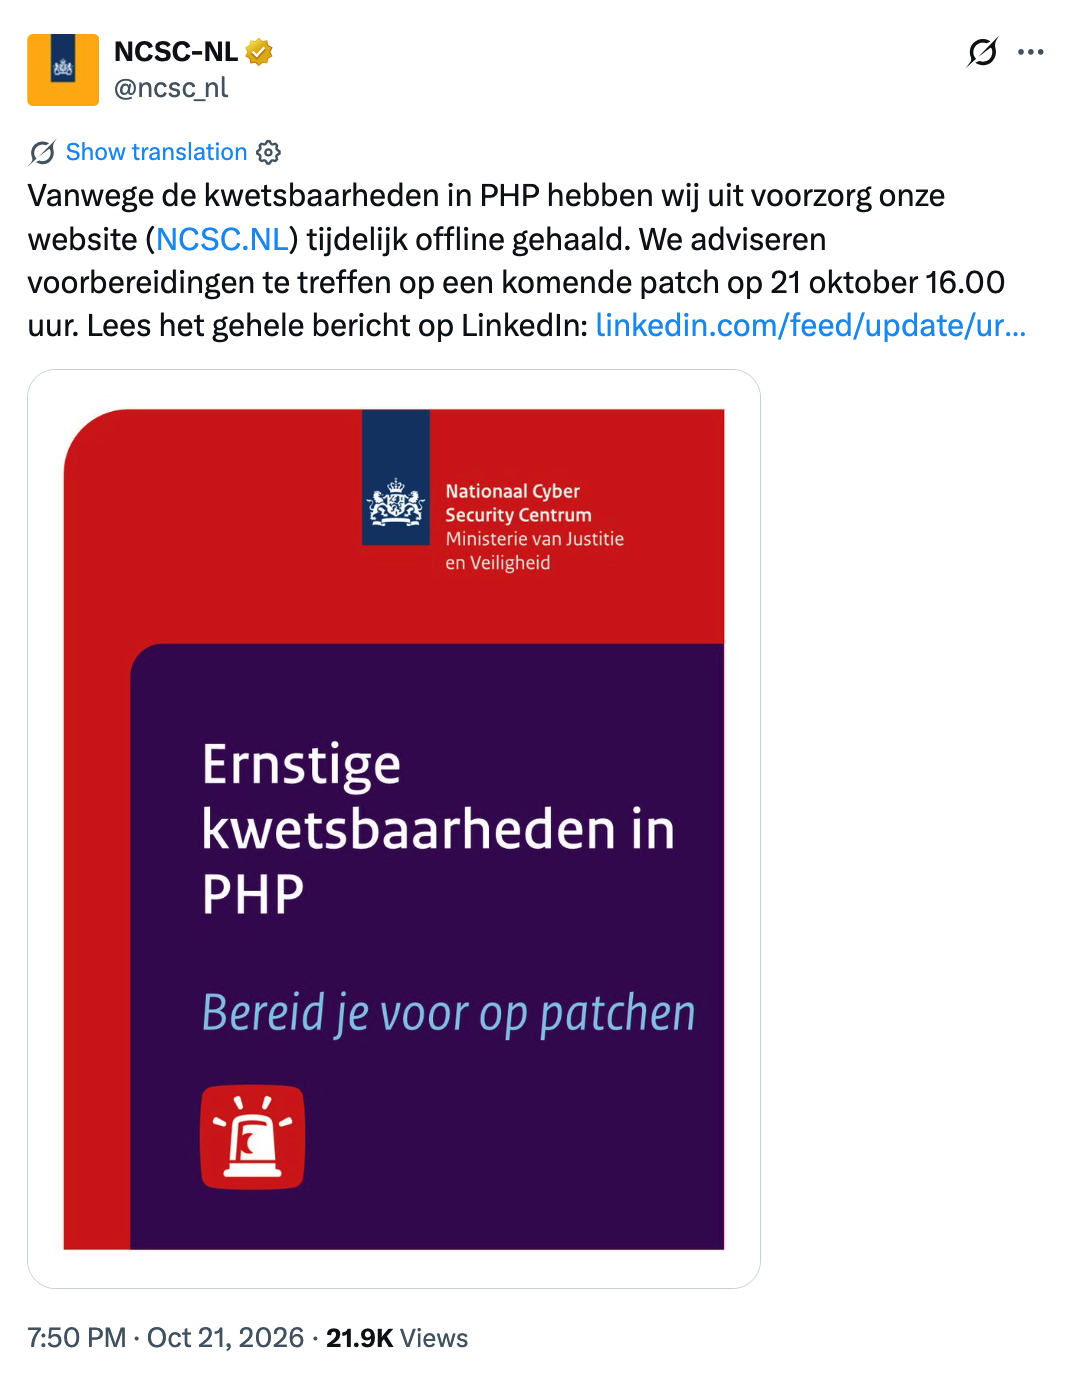
Las reacciones internacionales también ilustran el problema: el Centro Nacional Neerlandés de Ciberseguridad cerró preventivamente sitios web; la Oficina Presidencial de Corea del Sur convocó una reunión de ciberseguridad de emergencia y elevó el nivel de alerta.
Además, según informes, casi todos los sitios web oficiales de Corea del Norte —incluidos medios oficiales y portales gubernamentales— han estado inactivos por más de 24 horas, sin que se sepa aún si está relacionado con esta vulnerabilidad.
Impacto en Web3
Este no es un problema que afecte únicamente a las operaciones y mantenimiento tradicionales de sitios web. En Web3, incluso si los contratos en cadena carecen de vulnerabilidades, la gran cantidad de «componentes fuera de cadena» que rodean las operaciones del contrato —como páginas front-end, APIs, billeteras custodias, servicios de firma, páginas de reclamo de airdrops, backends operativos y servicios de datos— suelen desarrollarse con PHP (WordPress, WooCommerce, Magento, etc.). La ausencia de vulnerabilidades en los propios contratos no implica que estos componentes sean seguros.
Según estadísticas del sistema de inteligencia de amenazas MistEye, bajo SlowMist, de los 1.488 dominios relacionados con la industria cripto que escaneó, 793 mostraron huellas directas de PHP, aproximadamente el 53,3 %. Cabe destacar que esto solo indica el uso de PHP y no que dichos sitios tengan vulnerabilidades ni hayan sido comprometidos.
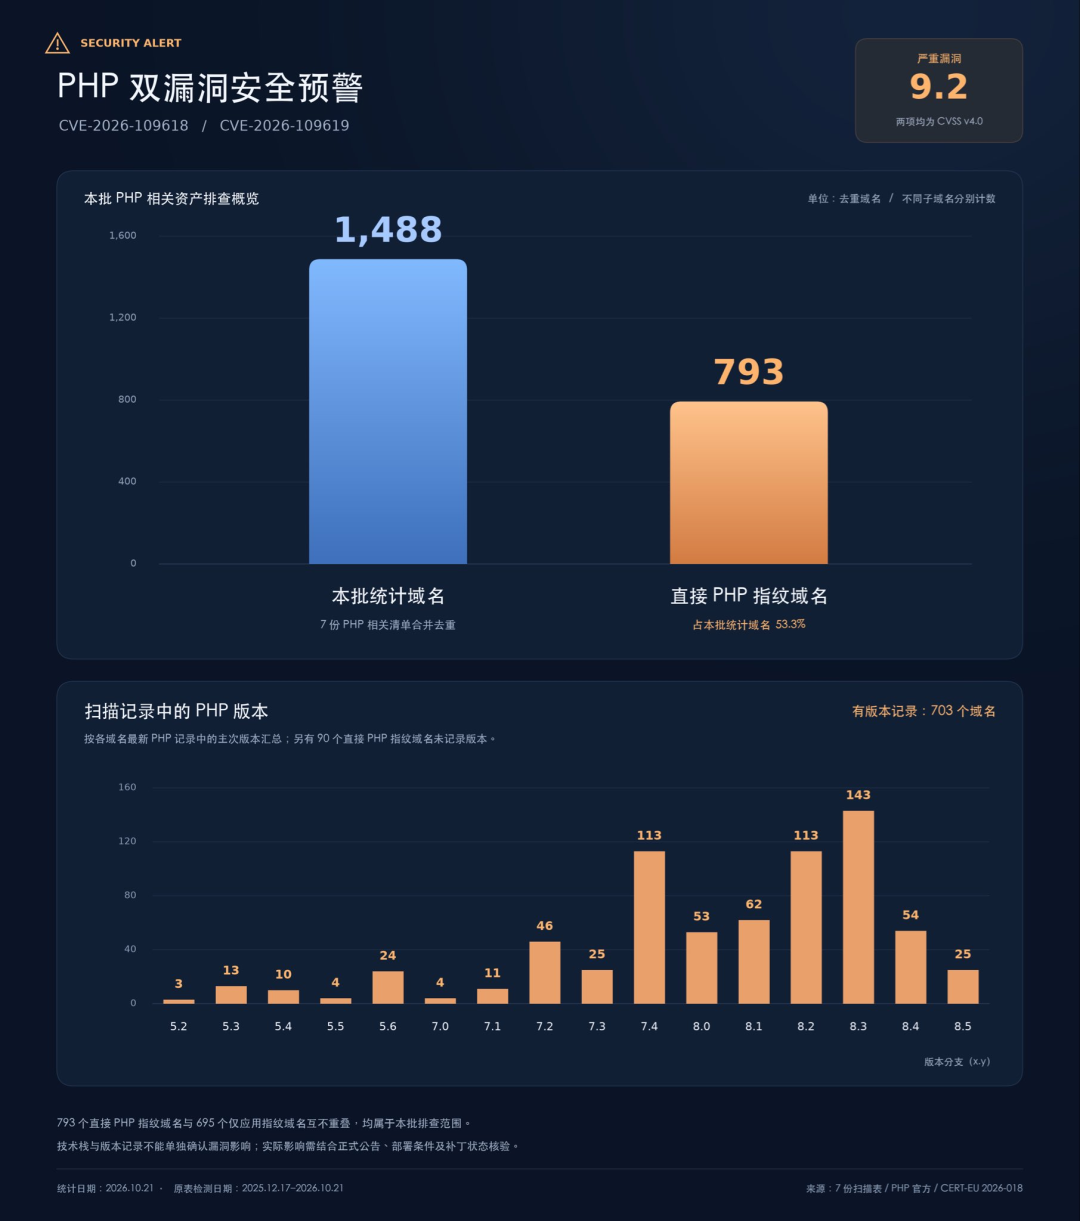
1. Lado de la plataforma: Vías típicas de riesgo
Manipulación del front-end para engañar a los usuarios y hacerles firmar.
Si se comprometen los servidores de sitios DeFi, billeteras o páginas de airdrops, los atacantes pueden sustituir direcciones RPC, destinos de autorización, direcciones de contratos o mensajes de firma en la página, convirtiendo una transacción normal en una autorización maliciosa, una interacción fraudulenta con contratos o un proceso falso de depósito. Los atacantes no necesitan vulnerar el contrato: basta con que los usuarios firmen ellos mismos una autorización maliciosa.
Fuga de claves y credenciales.
Tras comprometer un servidor, los atacantes pueden leer archivos de configuración, contraseñas de bases de datos, tokens API, variables de entorno, etc. Si el backend usa PHP para conectarse a servicios RPC de nodos o billeteras calientes, la filtración de claves API o tokens de sesión puede derivar en transferencias no autorizadas de activos de billeteras calientes o en el abuso de permisos de firma.
Secuestro del backend y de las APIs.
Plataformas de trading, marketplaces de NFT, puentes entre cadenas, pasarelas de pago y proveedores de servicios de nodos suelen tener backends operativos, además de interfaces KYC/control de riesgos, asignación de direcciones de depósito, revisión de retiros, sistemas de tickets, etc. Tras obtener permisos, los atacantes pueden alterar configuraciones, robar datos de usuarios, crear cuentas con altos privilegios o eludir procesos comerciales.
Movimiento lateral mediante la cadena de suministro.
Los privilegios de un proceso PHP suelen ser inferiores a los máximos del servidor; sin embargo, si puede acceder a claves CI/CD, sockets de tiempo de ejecución de contenedores, credenciales de bases de datos o tokens de acceso a la nube, el alcance del ataque podría ampliarse desde un único nodo web hasta bases de datos, sistemas de construcción o incluso toda la cuenta de producción.
Plugins de pago y servicios de terceros.
Se sabe que soluciones cripto de pago como Binance Pay, Crypto.com Pay, BitPay, CoinGate y CoinPayments ofrecen integraciones con WooCommerce, y los servidores sin parches suponen riesgos graves de exposición. Servicios de terceros como RPC, exploradores de bloques y plataformas de análisis de datos también podrían convertirse en vectores de ataque si sus backends o sistemas operativos corren en entornos PHP afectados. Por supuesto, los nodos RPC, los contratos inteligentes, los exploradores de bloques y las billeteras no dependen intrínsecamente de PHP: ello depende de la pila tecnológica específica del producto.
No obstante, es importante recordar que un servidor comprometido no implica necesariamente el robo de activos en cadena. Desde la violación de un servicio web hasta una pérdida financiera real, depende de si los atacantes logran acceder a credenciales sensibles, procesos de firma, privilegios administrativos o puntos de interacción con usuarios. Que las billeteras calientes estén aisladas de la capa web, que las claves se almacenen en HSM/KMS y que los permisos estén mínimamente asignados determinan directamente el límite máximo de pérdidas potenciales.
2. Usuarios habituales: ¿Deben retirar sus monedas?
No es necesario.
La razón es sencilla:
Esta vulnerabilidad afecta a entornos de servidor que cumplen condiciones específicas; no significa que las billeteras de todos los usuarios estén en riesgo.
Navegar por un sitio web y conectar una billetera no equivale a exponer la clave privada. La vulnerabilidad en sí no puede descifrar directamente billeteras ni firmas de los usuarios.
El hecho de que un proyecto use PHP no implica que ya haya sido comprometido. No hay motivo para asumir que toda plataforma de trading ha sido atacada, ni mucho menos para retirar todos los activos por este motivo. Lo que los usuarios deben vigilar realmente es si los sitios que visitan han sido comprometidos. Como los usuarios no pueden determinar si un sitio ya fue parcheado, este incidente sirve como recordatorio: no confíe ciegamente en las interfaces web. Los atacantes también podrían aprovechar la atención pública para difundir páginas falsas de inicio de sesión, portales fraudulentos de compensación o solicitudes maliciosas de conexión de billeteras.
Si un proyecto confirma oficialmente que su sitio web o backend ha sido comprometido, los usuarios deben seguir el impacto real divulgado para decidir si interrumpen las interacciones, revisan transacciones anómalas y revocan aprobaciones sospechosas. Si se confirma la filtración de claves privadas de firma o frases semilla, debe tratarse como un incidente de compromiso de claves: cambiar solo contraseñas o desconectarse del sitio no es suficiente. Los usuarios de bots de trading, herramientas de ejecución automática o servicios de despliegue en la nube también deben verificar si dichos servicios han publicado versiones afectadas o avisos de rotación de credenciales.
Cómo responder
1. Plataformas y equipos de proyectos:
Paso 1: Inventario de activos y actualización inmediata
Inventariar todos los activos PHP públicos e internos: servidores, imágenes de contenedores, cargas de trabajo en Kubernetes, CMS heredados, paneles de administración, entornos alojados por socios, complementos de terceros y servicios gestionados. Las huellas técnicas solo sirven como pistas y no constituyen una conclusión definitiva de «vulnerabilidad confirmada».
Actualizar a las versiones 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 o aplicar los parches equivalentes proporcionados por distribuidores, proveedores en la nube o servicios gestionados. Para quienes usan versiones 8.1 o anteriores, solicitar un parche retroactivo al proveedor o migrar cuanto antes. Ni «el entorno heredado es estable» ni «la aplicación rara vez se actualiza» reducen el riesgo de esta vulnerabilidad.
Tras actualizar, reconstruir las imágenes de contenedores, realizar reinicios progresivos o reemplazar todos los procesos trabajadores de PHP, y verificar la versión en tiempo de ejecución que realmente atiende las peticiones en producción —no solo la versión en la máquina de compilación o en la línea de comandos.
Paso 2: Qué hacer si no puede actualizarse ahora
Primero, reduzca la superficie de exposición para ganar tiempo, pero esto no sustituye la aplicación del parche:
Aislar las aplicaciones PHP expuestas a Internet público, o agregar autenticación de red y control de acceso en la capa de ingreso.
Deshabilitar cargas de archivos innecesarias y rechazar solicitudes multipart/form-data no requeridas en la WAF o en el servidor web.
Algunas recomendaciones de seguridad también incluyen: establecer memory_limit=-1, desactivar session.upload_progress.enabled y, en PHP 8.5, además desactivar fatal_error_backtraces. Estas configuraciones tienen efectos secundarios operativos y de disponibilidad; pruébelas primero y reinicie todos los procesos trabajadores de PHP tras cada cambio.
Paso 3: Verificar compromisos y rotar credenciales
Para servicios afectados que estuvieron expuestos a Internet público, investigue mediante registros, monitoreo de puntos finales y conexiones de red anómalas —por ejemplo, procesos PHP que ejecutan comandos del sistema de forma inesperada. Si detecta un posible compromiso, preserve primero las pruebas y luego actúe según el procedimiento de respuesta a incidentes.
Suponga el peor escenario: para servidores sin parche a tiempo, rote claves API, claves de sesión, certificados TLS, contraseñas de bases de datos, tokens de acceso a la nube, credenciales CI/CD, claves RPC/API, secretos de webhooks y tokens de terceros, y revise registros de uso anómalo.
Si se ha instalado o ejecutado una versión comprometida confirmada en el entorno, actualizar o reinstalar no garantiza la eliminación del riesgo; también debe investigar fugas de credenciales y puertas traseras persistentes, y, si es necesario, reconstruir un entorno limpio.
Paso 4: Proteger el plano de control de activos
Parchear PHP no debe ser la única acción. Lo más importante es asegurar que «una máquina web comprometida no arruine el sistema financiero»:
Aislar por completo las claves privadas de billeteras en caliente, billeteras de recopilación y servicios críticos de firma de nodos web. Use HSM, MPC, redes dedicadas de firma o políticas de KMS con privilegios mínimos.
Ubicar servicios web, servicios de firma, nodos en cadena, bases de datos y sistemas de compilación en segmentos de red y límites de identidad distintos.
Durante incidentes, restrinja temporalmente operaciones de alto riesgo como retiros, cambios en listas blancas de direcciones, escalación de privilegios de administrador, creación de claves API y modificaciones de reglas de control de riesgos, permitiendo revisión manual o activación diferida según sea necesario.
Para servicios que se ejecutan automáticamente en cadena, adopte firmas independientes, aprobación multifirma, límites de monto por transacción y mecanismos de apagado de emergencia según las necesidades del negocio.
Revise recursos estáticos del sitio web, paquetes JavaScript, configuraciones de proxy inverso, reglas DNS/CDN y servicios de construcción de transacciones para confirmar que no se hayan insertado ni reemplazado scripts maliciosos.
2. Usuarios ordinarios:
Use puntos de entrada oficiales: recientemente, acceda a las plataformas mediante marcadores o canales oficiales, y desconfíe de enlaces enviados bajo el pretexto de un «incidente de seguridad».
No se limite al dominio e interfaz: incluso en dominios conocidos de dApps, los scripts de página, parámetros de transacción y configuraciones RPC podrían haber sido reemplazados por atacantes desde el lado del servidor.
Verifique elemento por elemento antes de firmar: dirección receptora, cadena, monto de aprobación, contrato invocado y resultados de simulación de transacción. Tenga especial cuidado con approve y setApprovalForAll, y aún más con montos ilimitados de aprobación.
Desconfíe de «compensaciones», «migraciones» y «reverificaciones»: durante incidentes pueden aparecer mensajes como «vuelva a iniciar sesión», «reverifique su billetera», «migre sus activos» o «reclame compensación». No actúe únicamente basándose en ventanas emergentes del sitio; verifique cruzadamente mediante múltiples canales oficiales del proyecto.
Estratifique sus activos: use billeteras de hardware para grandes tenencias, billeteras con límites para interacciones diarias y limpie periódicamente las aprobaciones. Así, incluso si un frontend o plataforma es comprometido, cualquier pérdida individual queda acotada.
Deténgase primero ante lo sospechoso: si encuentra solicitudes inusuales de firma, avisos inesperados de aprobación o comportamiento sospechoso del sitio web, deténgase y verifique mediante canales oficiales.
Reflexiones finales
Las vulnerabilidades de ejecución remota sin inicio de sesión, como PHP2Shell, al atravesar la capa web, pueden convertir intrusiones tradicionales en servidores en envenenamiento de frontend, suplantación de identidad, abuso de permisos de firma, riesgos en billeteras calientes e incluso movimiento lateral a nivel de cadena de suministro.
Para plataformas, tres acciones son prioritarias: actualizar a versiones parcheadas, aislar entornos heredados que no puedan parchearse de momento y auditar claves y planos de control de activos. Tras la actualización, considere la búsqueda de indicios de intrusión como parte de la respuesta ante incidentes. Para usuarios, durante este período confíe menos ciegamente en la interfaz web y revise con mayor atención cada transacción antes de firmarla. Pero tampoco entre en pánico excesivo: la existencia de una vulnerabilidad no implica necesariamente una amenaza para los activos; una intrusión en el servidor no conlleva forzosamente pérdidas de fondos en cadena. Lo que realmente determina la magnitud del riesgo es qué credenciales obtienen los atacantes, qué privilegios otorgan dichas credenciales y con qué rapidez el proyecto puede aislar y revocar esos permisos. Para proyectos Web3, la seguridad no consiste solo en prevenir ataques, sino también en considerar: cuando un componente se ve efectivamente comprometido, ¿puede contenerse el impacto localmente para que el riesgo no se propague a operaciones centrales de negocio y activos?
Enlace original