Diálogo con Wang Yishi de OneKey: ¿Solo quedan «dos semanas» para la batalla ofensiva y defensiva de las billeteras hardware en la era de la IA?
 Tapbit Wire
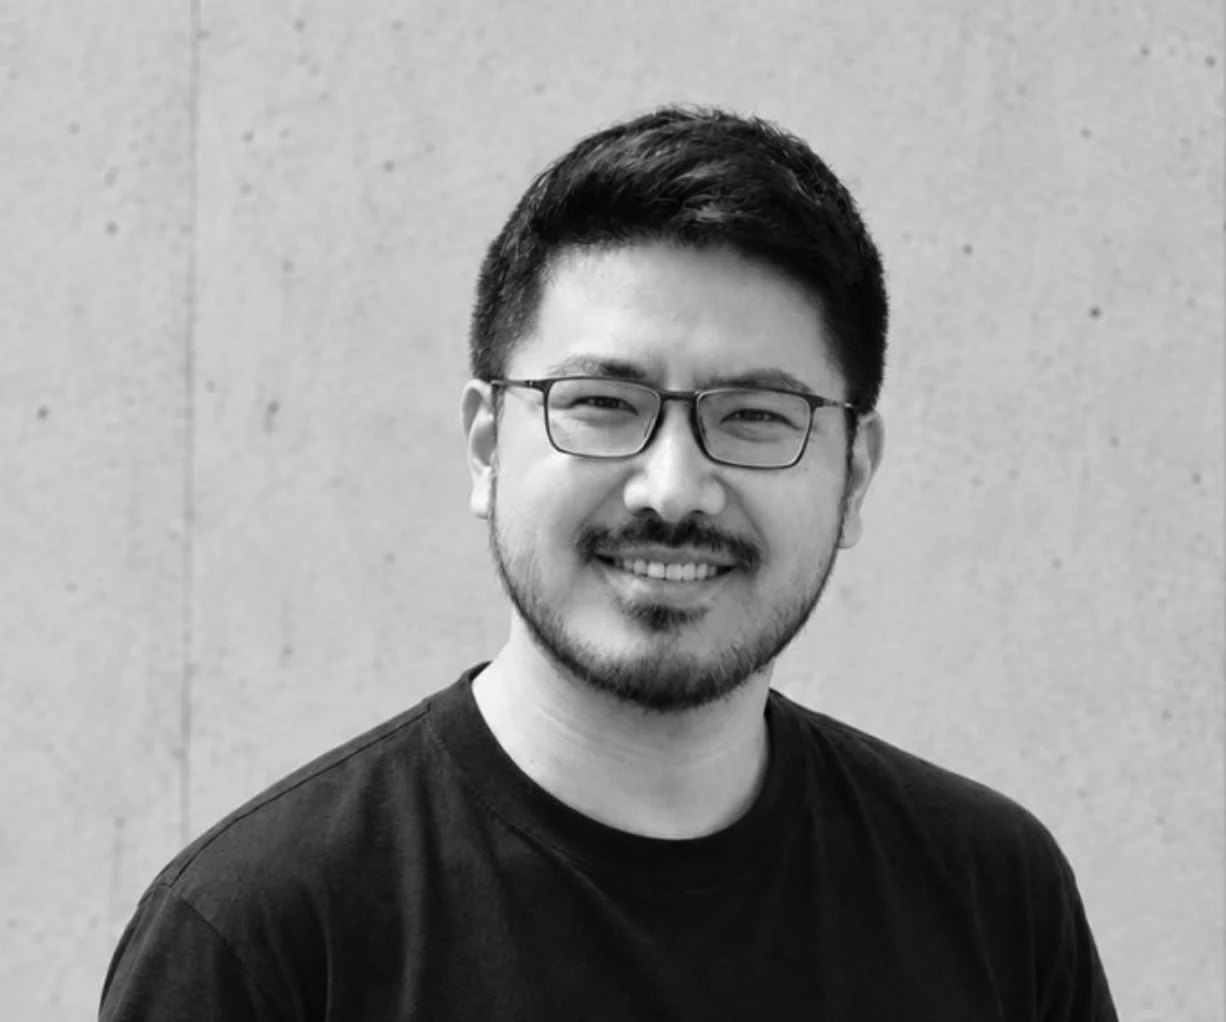
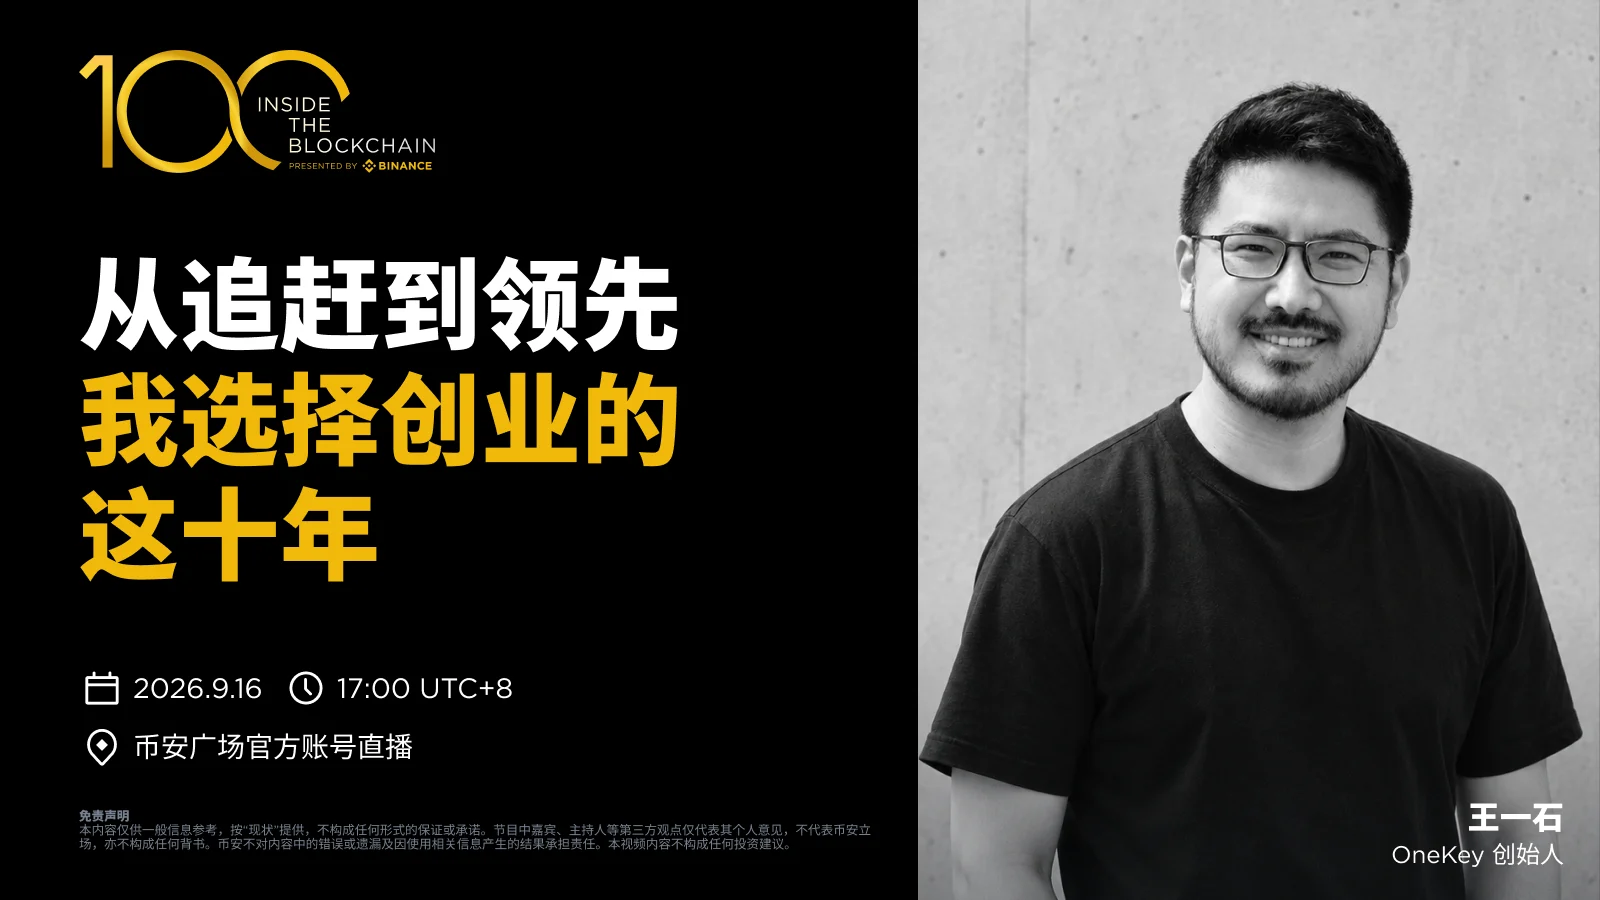
En 2013, un estudiante de ingeniería civil compró su primer Bitcoin mediante un agente de Taobao. Doce años después, se convirtió en fundador de OneKey, una de las empresas más importantes del sector de billeteras hardware.
En esta conversación, Wang Yishi (@ohyishi) compartió sus juicios y decisiones clave, pero dedicamos más tiempo a temas inevitables del sector: cómo la IA impulsa simultáneamente la ofensiva y la defensa, qué falló realmente tras el robo de 1500 millones de dólares en Bybit, por qué diseñó el proceso de contratación de OneKey como una «búsqueda de compatibilidad», qué busca realmente evaluar y cómo planea usar un «fondo de prueba para startups iniciales» para formar a su equipo.
1. Entrando al ecosistema: de la ingeniería civil al Bitcoin
Anfitriona Beca: Tu formación es en ingeniería civil. En 2013, siendo estudiante, compraste tu primer Bitcoin en Taobao. ¿Qué te llevó del sitio de construcción a la cadena?
Wang Yishi: En pocas palabras: porque subió de precio.
2013 fue un mercado alcista. Había subido desde 2012 y alcanzó casi 8.000 CNY en el cuarto trimestre. La primera vez que lo compré fue cerca de los 100 USD, unos 700 CNY.
Entonces podías comprar directamente Bitcoin y Ripple en Taobao: solo hacías clic en un enlace y pagabas. Las transacciones eran muy primitivas. También empezaban a surgir exchanges locales, como BTC China, dirigido por Yang Linke. Compré criptomonedas porque el precio había subido y me llamó la atención. Leí el artículo de Xiao Lei «Cuando esto aparezca, el mundo se volteará» y me entusiasmó mucho. Luego fui al foro 8BTC y a Bitcointalk para leer muchos mensajes tempranos.
Así que la razón central fue: subió, así que compré.
Anfitriona Beca: De ByteDance a Bixin y luego a OneKey, ¿cómo tomaste tus decisiones paso a paso?
Wang Yishi: Cuando entré en ByteDance, la empresa tenía unas 400 personas. Ahora probablemente tenga 100.000. En aquel entonces, su negocio más rentable era la publicidad en la app Toutiao, con una valoración de 1.000 millones de USD; hoy podría ser de 500.000 millones o incluso billones.
ByteDance es una «fábrica de apps» típica: lanza varias nuevas cada mes, usa las pestañas de su app principal para redirigir tráfico y decide continuar o descontinuar según los datos: es implacable. Ya entonces predominaba fuertemente la mentalidad de pruebas A/B y basada en datos.
Pero las grandes empresas tienen un problema inherente: tener demasiados recursos puede convertirse en una maldición. Si necesitas personal, contratas; si necesitas presupuesto, envías una solicitud OA; si necesitas tráfico, lo pides. En ese entorno, eres más bien un componente: debes hacer muy bien tu trabajo, pero careces inherentemente de cierta «experiencia de supervivencia en entornos salvajes».
«Supervivencia en entornos salvajes» significa que, al crear algo nuevo, nadie te da tráfico ni te ayuda con problemas externos al producto. Es distinto de algo que crece espontáneamente.
Más tarde, ¿por qué elegí las criptomonedas? Porque la ingeniería civil es lenta. Su ciclo de retroalimentación se mide en «varios años»: el estudio de diseño elabora planos, un colega experimentado sigue toda una obra de puente en el terreno… tarda años. Internet es rápido, y las criptomonedas aún más: inviertes y sube o baja. Si sube, recibes retroalimentación positiva inmediata.
Además, mientras trabajaba en ByteDance, aparte del alquiler, prácticamente destinaba todos mis ingresos a comprar criptomonedas. Como ya las compraba, ¿por qué no apostarle por completo al sector?
2. Cómo OneKey obtuvo su «primera ola de usuarios»
Anfitrión Beca: En el ámbito de las billeteras hardware, Ledger y Trezor ya llevaban seis o siete años en el mercado. ¿Cómo se diferenció OneKey entre tantos competidores?
Wang Yishi: En realidad, ni siquiera hoy OneKey ha «destacado» realmente; ese término es algo exagerado. OneKey sigue trabajando arduamente para crecer.
Pero si tuviera que señalar un factor clave, el mayor impulso de crecimiento fue el «Verano DeFi» de 2020. Entonces, una enorme cantidad de fondos migró desde exchanges a la cadena, impulsada por pools y altos rendimientos anualizados en cadena. ¿Qué herramienta usabas? MetaMask.
La seguridad de MetaMask no era muy buena entonces. Recuerdo que, al hacer una auditoría a finales de 2020, descubrimos riesgos en su método de almacenamiento de frases semilla: era relativamente fácil acceder a los archivos fuente y realizar ataques de fuerza bruta.
Los usuarios con mayores capitales querían participar en DeFi, pero sin arriesgar todo su dinero ante un troyano en su equipo o un navegador hackeado. Así que empezaron a usar billeteras hardware. Pero si usabas Ledger para minar en Uniswap, debías instalar Ledger Live, la app de Ethereum, MetaMask y luego conectar MetaMask a Ledger; además, cerrar el cliente Ledger porque ambos competían por el mismo puerto USB—
Era como usar tres mandos a distancia para operar un solo televisor: muy engorroso.
Entonces, OneKey introdujo innovaciones en experiencia de usuario, especialmente en localización y reducción de fricciones: esa fue nuestra primera ola de usuarios.
Anfitrión Beca: Además de mejorar la experiencia de usuario, ¿cuál fue otra razón del crecimiento?
Wang Yishi: El código abierto.
Ledger aún no es de código abierto hoy. Nuestra valoración fue: un producto te «hace creer» que es seguro frente a darte la capacidad de «verificar» su seguridad. A largo plazo, lo segundo es mejor. Igual que con los modelos de IA actuales, también soy optimista sobre el código abierto a largo plazo. La verificabilidad es fundamental.
Tras la primera ola de crecimiento, el resto se debió principalmente a errores de los competidores: al no desempeñarse bien, nos transfirieron usuarios, quienes gradualmente se fueron incorporando.
Recientemente, Coldcard también tuvo un incidente. Coldcard es una billetera creada por expertos técnicos y entusiastas veteranos de Bitcoin. ¿Puedes imaginarlo? Desde 2021 hasta 2025, una vulnerabilidad en la generación de frases semilla estuvo presente en su código abierto durante casi cuatro años, sin ser corregida. ¿Son realmente profesionales? Tengo mis dudas.
Cada vez que un competidor comete un error grave, nuestra base de usuarios crece un poco. Eso es prácticamente todo.
Así que no se trata de «destacar», sino simplemente de sobrevivir.
Anfitrión Beca: La fase de alto crecimiento de una empresa también es la más propensa a errores. ¿Qué desviaciones han tomado?
Wang Yishi: Muchas. Al recordarlo ahora, es francamente frustrante.
Durante el Verano DeFi, nuestras billeteras estuvieron agotadas casi un año.
La causa fue abrir un nuevo molde e intentar desarrollar el firmware desde cero, subestimando la complejidad y el ciclo de I+D. Al tocar hardware, es distinto al software: hay toda una cadena de suministro detrás. Un problema genera cien más. Así, en el momento en que debíamos capturar agresivamente usuarios, no teníamos productos.
Si ni siquiera tienes productos, básicamente estás regalando tráfico.
También hubo algunos problemas con la arquitectura técnica: diseño prematuro, optimización prematura y sobre-diseño. En lugar de «primero escalar, dejar que los usuarios lo usen y luego optimizar gradualmente». El orden es muy importante. Si lo hubiera entendido entonces, probablemente las cosas serían mucho mejores de lo que son ahora.
3. Ataque y defensa en la era de la IA: de «dos meses» a «dos semanas»
Anfitriona Beca: La IA detecta vulnerabilidades con cada vez mayor eficiencia. ¿Qué preparativos han realizado?
Wang Yishi: Este es un problema sectorial, no exclusivo de la industria cripto. Antes se creía que iOS era muy seguro, pero ahora, con modelos de IA, también presenta muchas vulnerabilidades.
Nuestro equipo cuenta con un equipo de seguridad llamado Anzen Labs («anzen» significa «seguridad» en japonés). Este año, en Black Hat, presentamos una vulnerabilidad USB: desde su descubrimiento y reproducción hasta la combinación de varias vulnerabilidades en un ataque completo de cadena de suministro, casi todo se hizo íntegramente con IA.
Antes de la IA, crear tal cadena de ataque completa requería dos o tres investigadores de seguridad relativamente experimentados y unos dos meses. Esta vez, el descubrimiento de la vulnerabilidad lo logró un solo ingeniero de seguridad en solo dos semanas.
La velocidad ha cambiado muy rápidamente.
Pero si la IA facilita encontrar vulnerabilidades, esa «facilidad» beneficia por igual a defensores y atacantes.
Los defensores tienen una ventaja sobre los atacantes: cuentan con código en su repositorio que aún no se ha publicado. Para atacarlos, un atacante debe primero identificar sus activos. Si su software es de código abierto, cualquiera puede atacarlo masivamente; sin embargo, su producto y código evolucionan constantemente, por lo que siempre habrá partes aún no publicadas: ahí pueden «atacarse a sí mismos».
Antes, realizábamos auditorías de seguridad de firmware unas dos veces al año, usando dos o más empresas para auditorías cruzadas. La frecuencia era muy baja. Ahora, con herramientas de IA, podemos auditar cada versión semanalmente.
La IA es, dicho claramente, un cuchillo de cocina: se puede usar para matar o para cocinar. Depende de cómo la usen los equipos del sector.
4. El robo de Bybit por 1500 millones de dólares: ningún eslabón de la cadena falló, y aun así el dinero desapareció
Anfitriona Beca: ¿Por qué, pese al fortalecimiento continuo de las herramientas de defensa, los incidentes no disminuyen?
Wang Yishi: Las herramientas aumentan, se vuelven más potentes y los incidentes siguen ocurriendo: estas tres cosas son ciertas simultáneamente.
Antes, los métodos de ataque comunes eran explotar vulnerabilidades en contratos, préstamos flash o manipular oráculos; estos siguen existiendo, pero con menos frecuencia. ¿Por qué? Porque ahora muchos desarrolladores de protocolos usan herramientas de auditoría y verificación formal, que bloquean la mayoría de esas vulnerabilidades.
Así, los atacantes descubrieron que hackear el código ya no es rentable. Ya saben, el general Kim tiene mucha gente que mantener.
Entonces comprendieron: si atacar el código es difícil, atacarán a las personas.
Anfitriona Beca: Tomemos como ejemplo el robo de 1500 millones de dólares a Bybit: ¿parece que ningún paso falló?
Wang Yishi: Sí. Es un ejemplo muy típico.
En ese momento, se robaron 1500 millones de dólares de la billetera multisig Safe de Bybit. En realidad, cada eslabón individual estaba bien si se analizaba aisladamente: el contrato multisig no tenía errores; la billetera fría de Bybit tampoco tenía problemas; y el dispositivo hardware Ledger que usaban tampoco contenía fallos.
Entonces, ¿dónde estaba el problema? El problema era que un ingeniero frontend del protocolo Safe había sido víctima de ingeniería social por parte del grupo de hackers norcoreano Lazarus.
Tras la ingeniería social, se implantó código malicioso en el frontend oficial de Safe, que solo surtía efecto para la dirección específica de Bybit. Así, cuando las cuatro personas de Bybit (Ben y otros tres de finanzas/auditoría) firmaron, lo que vieron en la página web fue una transferencia completamente normal desde la billetera fría a la caliente.
Por suerte —o desgracia—, el dispositivo Ledger realizó una firma ciega: no analizó el contrato Safe, no mostró la llamada delegada (delegatecall) ni emitió advertencias.
Como resultado, lo que realmente firmaron fue una acción de «transferencia delegada», cediendo directamente los permisos del contrato Safe de Bybit. La propiedad se perdió.
Vea, cada eslabón parecía correcto; lo único que falló fue que el ordenador del ingeniero frontend de Safe fue comprometido. Pero todas las condiciones coincidieron, y eso… duele mucho.
Antes, la gente intentaba hackear su código; ahora intenta hackear a sus personas.
Existe un dicho sobre seguridad vial: si le das al conductor un cinturón de seguridad y una bolsa de aire, conducirá más rápido. En la industria ocurre lo mismo: todos siguen añadiendo más capas: más auditorías, más multisigs, más frases de paso, elevando la dificultad de los ataques. Pero con frecuencia, el problema no está donde lo ve a simple vista, sino donde no lo ve.
Su castillo es inexpugnable, pero su guardia de seguridad pasea afuera con las llaves en el bolsillo. Alguien se acerca y dice: «Oye, ¿quieres un cigarro?». Usted fuma, y al instante ¡le han robado las llaves! Esa es la sensación.
5. Ataque a Ledger: Una divulgación de vulnerabilidad con «espíritu olímpico»
Anfitriona Beca: Recientemente divulgó públicamente una vulnerabilidad de reemplazo de transacciones en Ledger, con gran impacto mediático y el título «hemos hackeado Ledger». ¿Por qué tanta publicidad?
Anfitriona Beca: Recientemente divulgó públicamente una vulnerabilidad de reemplazo de transacciones en Ledger, con gran impacto mediático y el título «hemos hackeado Ledger». ¿Por qué tanta publicidad?
Wang Yishi: Primero, esa vulnerabilidad ya ha sido corregida.
Cuando publiqué eso, el firmware de Ledger ya estaba en la versión 1.2.3; la vulnerabilidad estaba en la 1.2.1, corregida unas dos semanas antes. La frase «hemos hackeado Ledger» sí fue algo sensacionalista, pero Ledger también suele hacer ese tipo de cosas, así que no hay problema.
Técnicamente, esta vulnerabilidad se llama TOCTOU («tiempo de verificación» vs. «tiempo de uso»): explota la diferencia temporal entre el dispositivo y la computadora. El usuario ve en el dispositivo «transferir 1 millón de dólares de la dirección A a la B» y luego firma; pero en ese lapso, yo envío la transacción B, y como resultado usted firma la transacción B, que sustituye a la A.
En cuanto al nivel de peligro de esta vulnerabilidad, es realmente alto.
Nuestro trabajo diario en Anzen Labs es atacarnos a nosotros mismos. Si ni siquiera puedo hackearme, eso demuestra que, desde el punto de vista de mi capacidad de seguridad, este elemento que usted tiene, yo no puedo vulnerarlo ni manejarlo.
Pero existe comunicación dentro de la industria. Antes hemos enviado informes de errores de seguridad a Keystone: les dimos unos dos meses de aviso, explicamos cómo reproducirlo, proporcionamos la solución completa y solo lo divulgamos conjuntamente tras su corrección y actualización obligatoria. Es positivo. Debería haber ese tipo de espíritu olímpico.
6. Contratación: Una entrevista es una representación mutua entre dos actores
Anfitriona Beca: El proceso de contratación de OneKey es muy particular: primero pagan a los candidatos para que realicen una tarea práctica y, tras aprobarla, hay un período remunerado de adaptación. ¿Por qué?
Wang Yishi: La razón principal es que no encontramos personas adecuadas.
Todos los «métodos de contratación poco convencionales» que ves no son en realidad tan extraños; es porque los métodos tradicionales tienen una tasa de acierto muy baja.
Contratar personal se asemeja mucho a salir con alguien. Si entrevistas a una persona y conversan bien, ¿qué demuestra eso? Demuestra que esa persona es excelente entrevistándose: anticipó tus expectativas sobre su propia anticipación. Un candidato fuerte hará que el entrevistador «llegue a la conclusión deseada», haciéndole creer que fue su propia sabiduría la que descubrió dicha cualidad —es una forma muy sutil de control psicológico.
El proceso de entrevista es, en realidad, más bien una representación mutua: el candidato interpreta a una persona muy competente, y yo interpreto a una gran empresa. Luego, ambos actores observan la actuación del otro y deciden si unirse.
Pero una prueba práctica remunerada de dos o tres días sí es distinta. Permite observar el enfoque del candidato para resolver problemas, su exhaustividad y la calidad de sus entregas; lo más importante, si comunica activamente al enfrentar dificultades o permanece en silencio hasta soltar una sorpresa negativa. En el trabajo, buscamos comunicación oportuna.
Además, los problemas los diseñamos nosotros, no usamos preguntas de YC para «engañar a los candidatos y obtener soluciones».
Lo mismo aplica para el candidato: puede percibir intuitivamente el estilo de trabajo de la empresa en esos dos o tres días, pues quien plantea el problema suele ser su colega directo tras incorporarse. Así sabrá si le cae bien esa persona —lo cual es muy importante.
Por último, está el pago. Además de respetar el tiempo ajeno, pagar cumple otra función: si de pronto te lanzo un problema sin aviso previo diciendo que quiero evaluar tus habilidades, y dedicas uno o dos días a resolverlo, sentirás que te estoy aprovechando. Si te pago, entenderás que lo tomo en serio y tú también lo tomarás más en serio.
Anfitriona Beca: Dijiste alguna vez: «No puedo aceptar ingenieros en 2025 que no sepan usar eficientemente la IA para programar». ¿Cómo es tu equipo ideal?
Wang Yishi: Esa afirmación mía de 2025 fue, efectivamente, algo «radical». Entonces aún no se había lanzado Codex y la IA apenas empezaba a mejorar la eficiencia en programación y redacción.
Pero este año hemos incorporado muchas novedades relacionadas con hardware. Por ejemplo, pruebas de hardware: actualmente no hay ingenieros de pruebas en la oficina, solo cuatro o cinco brazos robóticos.
Para ciertas pruebas en un teléfono, puedes conectar directamente un cable USB para leer comandos, pero otras requieren elementos externos —como la fluidez al deslizar o la sensación táctil de los botones—, lo que exige visión más manos externas coordinadas. Antes de este año, teníamos muchos ingenieros de pruebas haciendo clics manuales repetidos. Ahora usamos brazos robóticos + cámaras de alta definición + modelos: cada vez que se lanza una versión, estos sistemas envían automáticamente las pruebas al backend y los brazos recorren una por una las pruebas con golpes sucesivos.
Este sistema no lo creó un único ingeniero de hardware ni de pruebas, sino dos personas colaborando. Porque todos compartían un consenso sobre «lo que el modelo de IA más avanzado actualmente puede lograr». Con base en ese consenso, creímos que era factible. Lo intentamos… ¡y resultó que sí era posible!
El cambio más grande que la IA ha traído es dar a todos un límite común: transformar cosas que «dos profesionales no entendían entre sí ni consideraban posibles» en resultados donde «1+1 es mayor que 2, incluso mucho mayor».
7. El «Fondo de Prueba y Error» para mi hijo: que pierda este dinero lo antes posible
Anfitriona Beca: Has hablado en Twitter sobre cómo planeas criar a tu hijo: quieres abrir cuentas en Binance y Robinhood a tu nombre para él e invertir dinero anualmente. ¿Qué valores subyacen a esto?
Wang Yishi: En su momento sí quise abrirlas, pero hubo dos problemas: Robinhood exige ser estadounidense, y mi hijo no lo es; la cuenta Junior de Binance requiere tener 6 u 13 años, y mi hijo tenía solo tres meses entonces. Así que sigue en mi lista de pendientes, pero definitivamente las abriré más adelante.
El fundador de Dell abrió una cuenta para cada recién nacido en EE.UU. y depositó 250 dólares, ¿verdad? Me pareció bastante interesante.
¿Por qué quise hacer esto? Porque comprendí que cuanto antes se familiarice tu hijo con el dinero, mejor.
Y este «dinero» no es la típica mesada —no es «Mamá, Papá, quiero comprar helado, dame 5 o 30 dólares». Es que, una vez que reconozca números y haga operaciones básicas, puedes darle provisionalmente una cuenta de ahorros o incluso una de inversión, para que aprenda cómo funciona el dinero en este mundo.
Y luego… ¡que pierda este dinero lo antes posible!
Si, antes de alcanzar la mayoría de edad, la familia les da diez mil dólares y logran perderlos todos antes de ser adultos, eso es mejor que graduarse, trabajar, tener ingresos y luego perder mucho más dinero un día por un error de inversión.
Fracasa barato, fracasa pronto. Ese es su propósito. También fomenta su comprensión del dinero.
Presentadora Beca: Hay un dicho: «En la era de la IA, solo los hijos de personas adineradas no tendrán su imaginación limitada por la IA». ¿Qué piensa sobre la relación entre los niños y la IA?
Presentadora Beca: Hay un dicho: «En la era de la IA, solo los hijos de personas adineradas no tendrán su imaginación limitada por la IA». ¿Qué piensa sobre la relación entre los niños y la IA?
Wang Yishi: ¿Cómo podría la IA limitar la imaginación? ¿No debería liberarla?
El progreso de toda la sociedad humana se resume en una frase: «Si los jóvenes no escuchan a los mayores, la humanidad progresará».
Con la IA, los niños pueden hacer tantas cosas. Son creadores desde pequeños: no necesitan aprender programación para crear un producto; basta con tener boca y saber hablar.
Miren muchas familias que ahora compran impresoras 3D, como Bambu Lab. Pueden imprimir pequeñas piezas en casa: no solo figuras o modelos, sino también objetos cotidianos, como interruptores automáticos o almohadillas plegables para cafeteras. Es muy interesante. Cuesta imaginar lo feliz que habría sido de joven con esto.
Puedes crear apps, sitios web y objetos físicos reales, y combinarlos en infinitas posibilidades.
8. En conclusión: Muéstrame el producto
Presentadora Beca: Ha venido desde un campo totalmente ajeno a esta industria. ¿Qué les diría a quienes quieren destacar hoy en este sector?
Wang Yishi: No lo llamaría consejo. Ni siquiera yo lo estoy haciendo tan bien.
Pero, si debo decir algo: primero, el potencial de crecimiento de todos es ilimitado. La carrera que estudies, el trabajo que hagas tras graduarte, lo que hagas a los 20, a los 25 y a los 30 años pueden ser cosas totalmente distintas.
Que te guste algo determina cuánto inviertes en ello. La perspectiva y comprensión con que lo veas definen su límite máximo de crecimiento.
Si además te gusta y tiene una larga pendiente y una extensa trayectoria, es más probable que llegues lejos.
Antes, la gente no solía compartir públicamente lo que construía; prefería trabajar en silencio y solo decir «prueba esto que hice» al lanzarlo. Ahora descubrirás que crear algo con IA es increíblemente rápido: si tienes una idea, pedirle a Codex, Grok o Claude que te ayude puede requerir solo dos reinicios.
Una vez listo, puedes distribuirlo inmediatamente para que otros lo usen y obtener retroalimentación rápida: ¿es una necesidad real? ¿Solo tú la tienes, o hay muchas personas como tú que no lo han expresado? ¿Puede generar ingresos? ¿Logrará apoyo sostenido de usuarios?
El autor de Lovable creó más de treinta apps de «vibe coding» antes de Lovable, sin que nadie las usara, hasta que esta última despegó. Es un caso típico de prueba y error acelerado.
Al desarrollar un nuevo producto, conectas fortalezas y debilidades de todos los productos anteriores: unes los puntos. La IA no puede reemplazarte en eso, porque implica cognición, estética y toma de decisiones, todo en tu mente.
Antes era «las ideas son baratas; muéstrame el código». Ahora ni siquiera necesitas mostrar el código: muéstrame el producto.
Así que, en este momento es realmente la mejor época.