¿IA que «cuestiona» la criptografía? Web3 debe prepararse con antelación, pero sin apresurar la migración
 Tapbit Wire
En los últimos días, los debates sobre la «posible ruptura de la criptografía por IA» han generado genuina alarma en la comunidad cripto.
El asunto surgió el 7 de octubre, cuando Justin Drake instó, en X, a toda la industria blockchain a planificar con calma un «modo búnker» para hacer frente a posibles riesgos criptográficos futuros.
Su principal preocupación es que, a medida que avancen las capacidades de la IA en investigación matemática, la criptografía de curva elíptica —ampliamente usada en redes como Bitcoin y Ethereum— podría enfrentar nuevos métodos matemáticos de ataque incluso antes de que aparezca una computadora cuántica capaz de romper códigos.
En el escenario más grave que describió, el avance relevante podría medirse en «meses, no años», por lo que sugirió que los grandes tenedores e instituciones lideren una migración ordenada de activos, minimizando al máximo los riesgos potenciales derivados de claves públicas ya expuestas.
Posteriormente, Vitalik Buterin también se unió al debate.
Curiosamente, Vitalik no negó que la IA pudiera acelerar la investigación criptográfica, e incluso afirmó que ciertos esquemas criptográficos considerados resistentes a ataques cuánticos también podrían verse afectados por futuros avances matemáticos.
No obstante, respecto a si los usuarios comunes deben migrar inmediatamente sus activos, enfatizó que las pérdidas reales causadas por actualizaciones y migraciones apresuradas merecen mayor vigilancia inmediata que los ataques criptográficos aún no ocurridos.
Esto plantea también una pregunta persistente que ha inquietado a toda la industria cripto: cuando los supuestos criptográficos subyacentes que protegen los activos en cadena comienzan a enfrentar nuevos desafíos, ¿con cuánta antelación deben prepararse las cadenas públicas y cuándo deben actuar los usuarios comunes?
1. ¿Por qué existe el riesgo? Comprenda primero la diferencia entre «dirección» y «clave pública»
Para entender el foco de esta discusión, debemos volver a los mecanismos básicos de cuentas y firmas digitales en cadenas públicas.
Como es sabido, en las billeteras no custodias, la clave privada es la credencial clave que controla los activos. A nivel técnico, las billeteras usan algoritmos de firma digital para demostrar que una transacción fue efectivamente autorizada por el titular correspondiente, sin revelar la clave privada.
Entre ellos, el más típico es la criptografía de curva elíptica (ECC).
Tomando como ejemplo Ethereum, las cuentas externamente poseídas (EOA) usan ECDSA para generar firmas de transacción. El sistema tradicional de firmas de Bitcoin también usa ampliamente ECDSA, mientras que Taproot adopta firmas Schnorr basadas en la misma curva elíptica.
El funcionamiento fiable a largo plazo de estos esquemas depende de un supuesto matemático clave: calcular la clave pública a partir de la privada es muy fácil, pero deducir la clave privada únicamente a partir de la pública es prácticamente inviable con los métodos computacionales clásicos conocidos actualmente.
Podemos entender esto como un problema matemático fácil de verificar, pero extremadamente difícil de resolver a la inversa. Cualquiera en la red puede usar la clave pública para verificar si una firma es válida, pero no puede deducir fácilmente la clave privada del firmante a partir de ella.
Es precisamente esta asimetría la que constituye un fundamento esencial de la propiedad de activos blockchain modernos.
Pero hay otro detalle fácil de pasar por alto: la «dirección de billetera» que vemos a diario no siempre es la clave pública completa.
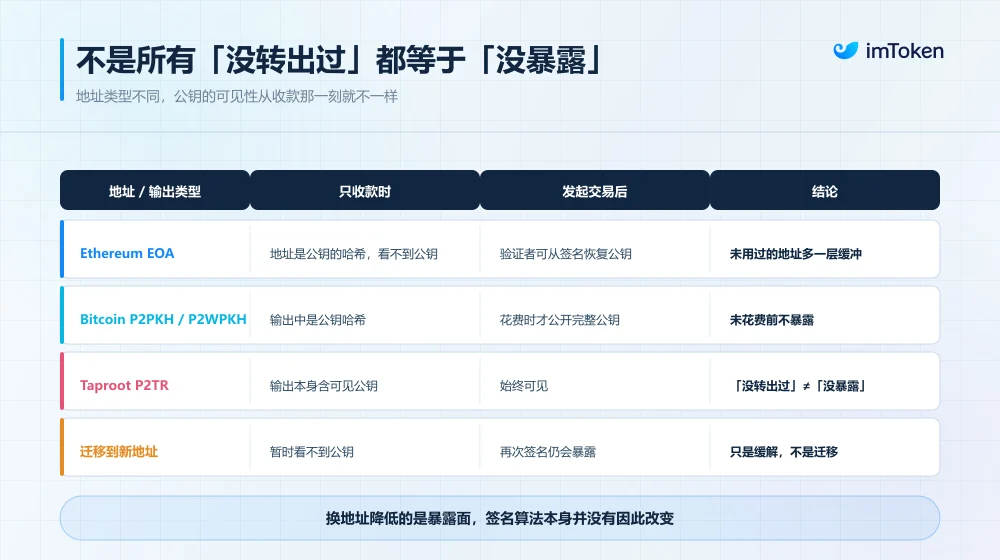
Por ejemplo, en una cuenta externa poseedora (EOA) habitual de Ethereum, la dirección de billetera es un identificador generado al aplicar el hash Keccak-256 a la clave pública y truncar parte del resultado. En Bitcoin, los tipos habituales de direcciones, como P2PKH y P2WPKH, también usan diseños basados en hashes de claves públicas.
Esto genera una diferencia de seguridad muy interesante.
Para una cuenta de Ethereum habitual que nunca ha iniciado una transacción en cadena ni revelado su clave pública por otros medios, los externos suelen ver únicamente la dirección hasheada. Como los métodos computacionales actuales dificultan mucho recuperar la clave pública completa a partir del hash de la dirección, esta obtiene efectivamente una capa adicional de protección.
No obstante, una vez que dicha cuenta inicia activamente una transacción y envía una firma ECDSA, los nodos pueden recuperar la clave pública correspondiente a partir de la información de la firma. Al permanecer públicos durante mucho tiempo los registros de transacciones en cadena, esta información también queda expuesta continuamente al exterior.
Esto implica que, para cuentas que usan direcciones basadas en hashes de claves públicas, una clave pública aún no expuesta y otra ya expuesta podrían presentar distintos niveles de riesgo ante ciertos ataques criptográficos futuros.
Debe enfatizarse que esto no significa que todas las cadenas públicas sigan exactamente las mismas reglas.
Por ejemplo, las salidas Taproot de Bitcoin contienen directamente una clave pública de curva elíptica visible; así, incluso si una dirección Taproot nunca ha gastado fondos, no se puede asumir automáticamente que su clave pública sigue oculta tras la función hash. Además, cierta información de clave pública podría revelarse anticipadamente por reutilización de direcciones, firmas públicas, claves públicas extendidas u otros medios.
Por tanto, «nunca haber transferido activos» no equivale necesariamente a «la clave pública no se ha expuesto», y una nueva dirección no es intrínsecamente resistente a la computación cuántica.
Una vez comprendida esta diferencia, resulta mucho más sencillo analizar los desafíos planteados por la computación cuántica y la inteligencia artificial.
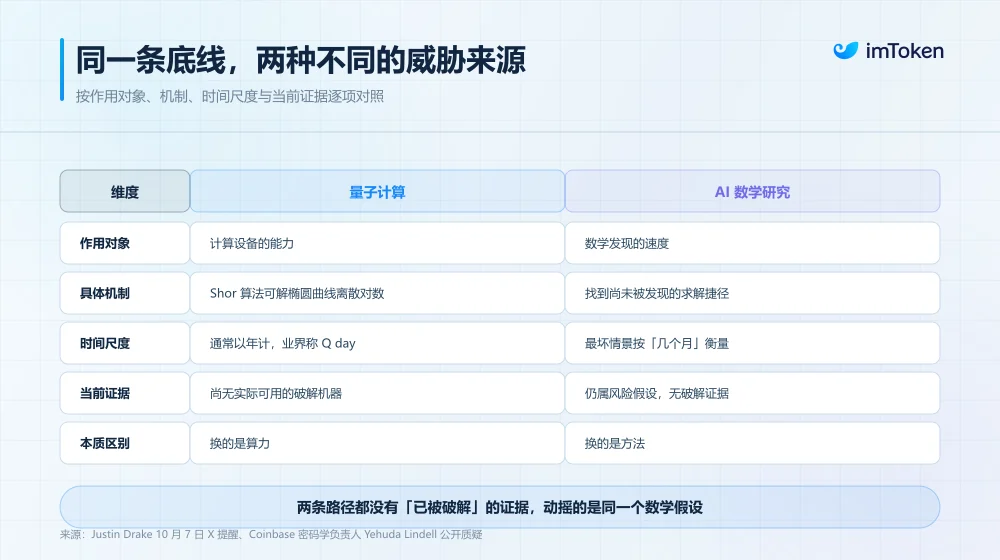
En teoría, una computadora cuántica con capacidad suficiente y corrección de errores podría usar este algoritmo para resolver eficientemente el problema del logaritmo discreto en curvas elípticas, derivando la clave privada a partir de la clave pública y amenazando así sistemas de firma como ECDSA y Schnorr.
Sin embargo, hasta ahora no existe evidencia de que ya exista una computadora cuántica capaz de romper efectivamente los sistemas de firma dominantes de Bitcoin o Ethereum.
La preocupación planteada ahora por Justin Drake va más allá de las computadoras cuánticas: se centra en la posibilidad de que la IA ayude a los humanos a descubrir atajos para resolver problemas que los algoritmos matemáticos actuales aún no han encontrado, especialmente dado el progreso continuo de la IA en los últimos años en razonamiento matemático, búsqueda de algoritmos y verificación formal. Algunos investigadores comienzan a replantearse si problemas computacionalmente difíciles, sometidos a décadas de escrutinio, podrían reevaluarse debido a nuevos descubrimientos matemáticos.
2. Justin y Vitalik no discrepan fundamentalmente
Tras aclarar la lógica subyacente, al revisar la discusión entre Justin y Vitalik se observa que sus juicios no son totalmente opuestos; simplemente asignan distintas prioridades a distintos riesgos.
Empecemos por Justin Drake.
Tradicionalmente, la sustitución de sistemas criptográficos suele ser un proceso largo. Tras identificar riesgos potenciales y formular nuevas normas, hay que completar la implementación técnica y luego coordinar la compatibilidad entre cadenas públicas, billeteras, exchanges, custodios y dispositivos hardware, lo que a menudo lleva años o más.
Sin mencionar redes descentralizadas tan grandes como Bitcoin y Ethereum, que requieren una amplia coordinación; las actualizaciones fundamentales normalmente no pueden realizarse mediante una sola actualización de versión, como en el software convencional.
Lo que preocupa a Justin es precisamente que este largo ciclo de actualización pueda no seguir el ritmo de futuros avances en investigación matemática.
Por ejemplo, si la IA realmente ayuda a los investigadores a descubrir nuevos métodos criptoanalíticos en el futuro, los sistemas de firma actuales basados en curvas elípticas podrían verse amenazados antes de que las computadoras cuánticas alcancen una capacidad práctica de ruptura.
Y una vez que dicho avance realmente surja, la ventana de migración restante para las cadenas públicas y el ecosistema de billeteras podría ser mucho más corta de lo previamente imaginado.
Por tanto, su punto de partida es adoptar precauciones antes de que surjan problemas, subrayando que exchanges, grandes instituciones y usuarios con importantes tenencias deben empezar ya a considerar caminos futuros de mitigación de riesgos.
Esto incluye inventariar con antelación las direcciones cuyas claves públicas ya se han expuesto, trasladar ordenadamente algunos activos mantenidos largamente a nuevas direcciones cuyas claves públicas aún no se hayan expuesto, y minimizar firmas innecesarias y reutilización de direcciones en su uso posterior.
Técnicamente, este consejo sí tiene cierta razonabilidad: si los ataques futuros dependen de derivar claves privadas a partir de claves públicas, reducir anticipadamente la superficie de exposición de estas últimas podría, en ciertas condiciones, ganar más tiempo defensivo.
Pero el problema es que trasladar fondos a una nueva dirección cuya clave pública aún no se ha expuesto no equivale a completar una verdadera migración a criptografía poscuántica.
Pues mientras dicha nueva dirección siga usando esquemas de firma tradicionales como ECDSA, sus supuestos de seguridad subyacentes no habrán cambiado fundamentalmente. Una vez que se use dicha dirección para iniciar una transacción, su clave pública podría volverse a exponer; y si la capacidad de ataque es suficientemente alta, incluso la breve ventana entre la difusión y la confirmación de una transacción podría convertirse en un nuevo punto de riesgo.
En otras palabras, esto es una medida transitoria de mitigación de riesgos, no una solución definitiva que resuelva el problema de forma permanente. Más importante aún: reducir riesgos potenciales desde una perspectiva criptográfica no implica necesariamente mayor seguridad desde la perspectiva real de gestión de activos.
Esto es precisamente lo que Vitalik destacó especialmente.
Bajo las condiciones técnicas conocidas actualmente, aún no existe ningún método práctico factible para recuperar directamente una clave privada ECDSA a partir de su clave pública. Sin embargo, las pérdidas causadas por errores de dirección, fallos en la copia de seguridad de claves, autorizaciones maliciosas u otros errores operativos durante la migración de activos en cadena son riesgos reales que pueden ocurrir diariamente.
Vitalik incluso mencionó que las pérdidas que sufrió por errores de configuración en migraciones superaron las causadas por ataques de hackers.
Para usuarios comunes con pequeñas cantidades de ETH, migrar activos puede limitarse a crear una nueva dirección, respaldar sus claves e iniciar unas pocas transferencias. Pero para quienes participan desde hace tiempo en DeFi, staking, interacciones entre cadenas o incluso gestionan fondos mediante billeteras multifirma, la situación es mucho más compleja.
Los activos pueden estar dispersos en distintas redes; algunos fondos podrían seguir bloqueados en protocolos de staking o préstamos, y direcciones antiguas podrían conservar permisos críticos como administradores de contratos inteligentes o retiros de fondos.
Si se lleva a cabo apresuradamente una migración masiva de activos solo por haber leído noticias como «la IA podría vulnerar billeteras», ello podría provocar pérdidas irreversibles al enviar a la red equivocada, usar mal herramientas de intercadenas, firmar transacciones maliciosas o cometer errores en operaciones multifirma.
Sin mencionar que, una vez que se extienda el pánico sobre «billeteras vulnerables», también podrían aparecer falsos enlaces oficiales de actualización antiposcuántica, herramientas falsas de protección de activos y servicios supuestos de migración.
Cabe señalar que la cautela de Vitalik no significa que adopte una actitud conservadora frente a las actualizaciones criptográficas fundamentales.
Al contrario, él también considera que los avances matemáticos impulsados por la IA merecen un estudio serio, e incluso recuerda a la industria que debe volver a examinar ciertos esquemas poscuánticos basados en retículos, evitando asumir que un algoritmo resistirá todos los futuros avances matemáticos solo por estar etiquetado como «resistente a la computación cuántica».
Donde sea posible, también tiende a priorizar estructuras criptográficas basadas en funciones hash y a adoptar parámetros de seguridad más conservadores para otros esquemas.
Por tanto, Justin y Vitalik no pueden clasificarse simplemente como radicales y conservadores; no existe una contradicción profunda fundamental entre ambos.
3. De las actualizaciones de cadenas públicas a la migración de billeteras: ¿hasta dónde ha avanzado realmente la preparación poscuántica?
Muchos usuarios podrían preguntarse: dado que la criptografía subyacente entraña riesgos a largo plazo, ¿pueden las billeteras ayudarme directamente a actualizar a una «billetera poscuántica»?
Actualizar solo la aplicación de billetera no es suficiente.
Porque, en una blockchain, una actualización criptográfica implica no solo cómo se generan las claves privadas y cómo se firman las transacciones, sino también si toda la red puede reconocer y verificar las nuevas firmas, y si las cuentas existentes pueden migrar sin problemas.
De hecho, incluso sin esta discusión impulsada por IA, las principales blockchains públicas e instituciones de investigación criptográfica ya llevan tiempo preparándose para la era poscuántica.
Tomando como ejemplo nuevamente a Ethereum, su preparación poscuántica ya abarca múltiples capas.
Además de la ECDSA usada por cuentas ordinarias, las firmas BLS para el consenso de validadores, los compromisos KZG relacionados con la disponibilidad de datos y algunos sistemas de pruebas de conocimiento cero implican estructuras criptográficas que deberán reevaluarse o actualizarse en el futuro.
Para ello, la Fundación Ethereum ha creado un equipo especializado en investigación de seguridad poscuántica y explora tecnologías como leanXMSS y leanVM para ofrecer nuevos esquemas de firma y prueba en la capa de consenso.
A nivel de cuentas de usuario ordinario, la abstracción de cuentas ofrece otra vía relevante. A diferencia de las EOA tradicionales, cuyos mecanismos de verificación de firmas están estrechamente ligados al protocolo subyacente, la abstracción de cuentas y mecanismos de verificación de firmas sustituibles podrían permitir, en el futuro, que las cuentas de usuario adopten distintos algoritmos de firma, preservando así mayor flexibilidad para las actualizaciones poscuánticas.
Por ejemplo, la EIP-8141, aún en discusión, está vinculada a la abstracción nativa de cuentas en Ethereum y podría convertirse en un pilar clave para soportar verificaciones de firma más flexibles en el futuro. Sin embargo, su cronograma de despliegue y su implementación final aún dependen de ulteriores debates y pruebas comunitarias.
En comparación, los retos que enfrenta Bitcoin son distintos.
Al usar el modelo UTXO, combinado con complejos tipos históricos de direcciones y algunos activos antiguos inactivos desde hace mucho tiempo, Bitcoin debe considerar no solo nuevos algoritmos de firma y estructuras de salidas, sino también resolver cómo migrar una gran cantidad de activos existentes. Los borradores comunitarios correspondientes siguen en fase de propuesta y coordinación.
Además, otras blockchains públicas ya han comenzado intentos más directos de implementación técnica. Por ejemplo, NEAR anunció en julio de 2026 que su actualización de mainnet ya soporta firmas poscuánticas ML-DSA según FIPS 204, otorgando a las cuentas la capacidad de añadir claves resistentes a la computación cuántica.
Claro está, soportar una firma poscuántica específica no significa que toda la blockchain pública, sus cuentas, aplicaciones e infraestructura hayan completado la migración resistente a la cuántica.
Al reunir estos avances, se revela que las verdaderas dificultades del sector son diversas: no solo garantizar que los nuevos esquemas criptográficos sean teóricamente seguros, sino también equilibrar el tamaño de las firmas, los costos de verificación en cadena, el rendimiento de los nodos, la compatibilidad con hardware y la capacidad de migración sin problemas de numerosas cuentas existentes.
Y estos cambios a nivel de protocolo terminarán afectando directamente las billeteras que los usuarios usan diariamente.
Para una billetera no custodial multi-blockchain como imToken, las futuras actualizaciones criptográficas tampoco podrán ser simples actualizaciones de versión:
Por un lado, a medida que distintas blockchains públicas se actualicen, las billeteras deben adaptarse progresivamente a nuevos tipos de cuentas y direcciones, métodos de gestión de claves, mecanismos de firma y verificación de transacciones, y también podrían requerir compatibilidad con billeteras de hardware, cuentas inteligentes y sistemas multifirma;
Por otro lado, las billeteras deben traducir cambios técnicos complejos del nivel inferior en operaciones comprensibles para usuarios comunes. Si, por ejemplo, una blockchain pública adopta oficialmente un nuevo esquema de firma poscuántica en el futuro, lo único que realmente importará a los usuarios será si sus direcciones actuales seguirán funcionando, si necesitan crear nuevas cuentas, si sus frases semilla y dispositivos de hardware siguen siendo compatibles, y cómo gestionar sus tokens, NFT, activos en staking y posiciones en DeFi ya existentes;
Algunos de estos temas pueden resolverse gradualmente mediante funcionalidades de la billetera, mientras que otros dependerán del soporte de los protocolos de blockchain, contratos inteligentes y todo el ecosistema.
Por eso, cuanto más compleja sea la actualización de seguridad subyacente, más rigurosas deben ser las pruebas del proceso de migración para el usuario, evitando lanzamientos apresurados de una supuesta función de «resistencia cuántica con un clic».
Entonces, ¿qué deben hacer exactamente los usuarios comunes en esta etapa?
Primero, no es necesario transferir inmediatamente todos los activos solo por esta discusión. Actualmente no hay evidencia de que los algoritmos de firma de las cadenas públicas principales hayan sido realmente vulnerados. En particular, desconfíe de enlaces desconocidos y herramientas de migración difundidas bajo el pretexto de «actualizaciones anti-cuánticas». Cualquier operación que le pida importar frases semilla o claves privadas, o que lo induzca a firmar transacciones desconocidas, debe tratarse con máxima precaución.
Segundo, para activos grandes y mantenidos a largo plazo, puede comenzar a mejorar conscientemente sus hábitos de gestión de direcciones. Por ejemplo: comprenda la cadena pública y el tipo de dirección que usa; reduzca el reuso innecesario y las operaciones de firma en direcciones de activos de alto valor. Si necesita ajustar su estructura de almacenamiento, primero confirme la compatibilidad entre billetera y red, respalde correctamente sus claves, verifique la dirección receptora y reduzca el riesgo mediante pruebas con montos pequeños y operaciones por lotes.
Por último, y lo más fácil de pasar por alto: si una billetera podrá soportar firmas postcuánticas en el futuro y si los usuarios deben migrar sus activos hoy son dos preguntas distintas.
Conclusión
En el mundo blockchain, construimos la confianza mediante matemáticas y código.
Desde esta perspectiva, para una red financiera abierta que pretende gestionar billones de dólares en activos a largo plazo, nadie puede garantizar que un esquema criptográfico seguro hoy no requiera ajustes en las próximas décadas.
Pero esto no significa que cada avance en investigación de vanguardia exija que los usuarios comunes reorganicen inmediatamente sus activos.
Los investigadores criptográficos deben centrarse en los peores escenarios; los desarrolladores de cadenas públicas deben diseñar nuevos mecanismos de seguridad con antelación; los equipos de billeteras deben ofrecer soporte fiable para futuras actualizaciones y migraciones; y los usuarios comunes deben evitar decisiones apresuradas basadas en noticias no verificadas, comprendiendo verdaderamente los riesgos.
No hay que asumir que la crisis ya está aquí, ni subestimar la inevitabilidad de la evolución. Mantenga la claridad mental y actúe con cautela.
Para cada titular de tokens, esta es la mejor forma de afrontar lo desconocido.