Binance enthüllt vorläufige Erkenntnisse zum Sicherheitsvorfall: Vom gefälschten Recruiting bis zu kompromittierten KI-Tools – wie drangen die Hacker Schicht für Schicht ein?
 Tapbit Wire
Am 3. November veröffentlichte Binance einen vorläufigen Untersuchungsbericht zum Sicherheitsvorfall vom 29. Oktober und enthüllte den vollständigen Ablauf des Angriffs sowie den von den Angreifern genutzten Eindringpfad. Dem Bericht zufolge übernahmen die Angreifer schrittweise die Kontrolle über Geräte mehrerer Mitarbeiter mittels gefälschter Vorstellungsgespräche, Schadsoftware und kompromittierter interner KI-Tools, erlangten letztlich Signierberechtigungen für Wallets und nutzten den Autorisierungsmechanismus EIP-7702, um den normalen Auszahlungsprozess zu umgehen und Vermögenswerte zu transferieren.
Der Vorfall betraf insgesamt rund 6,34 Mrd. US-Dollar an Vermögenswerten. Zum Zeitpunkt der Veröffentlichung des Berichts waren etwa 2,85 Mrd. US-Dollar an Vermögenswerten eingefroren oder abgefangen worden; 98 % der betroffenen Token-Vermögenswerte wurden bereits wieder aufgefüllt. Binance erklärte, dass die damit verbundenen Verluste vom Plattformbetreiber getragen werden; zudem wurde mit dem Wiederaufbau betroffener Systeme, der Stärkung der Sicherheitsmaßnahmen und einer unabhängigen Drittpartei-Überprüfung begonnen. Der Bericht verweist zudem auf aktuelle Informationen des US-amerikanischen FBI, wonach Nordkorea für den Vorfall verantwortlich sei.
Im Folgenden der vollständige Text:
Am 29. Oktober 2026 erlitt Binance einen schweren und hochgradig ausgeklügelten Sicherheitsvorfall. Dieser Vorfall hätte nicht geschehen dürfen; wir entschuldigen uns aufrichtig für die Sorge, Geschäftsstörungen und Unsicherheit, die er Nutzern, Partnern und der gesamten Branche bereitet hat.
Der Schutz unserer Nutzer steht stets an erster Stelle. Die finanziellen Verluste durch gestohlene Mittel trägt Binance selbst und werden nicht an Nutzer weitergegeben. Wir haben Mittel in Höhe von mehr als 100 % des Verlustbetrags reserviert, um diese Verluste abzudecken. Bis zum 31. Oktober 2026 wurden 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt; Nutzer können dies über die Seite „Proof of Reserves“ überprüfen. Für den Teil weniger liquidierbarer Vermögenswerte, der noch nicht aufgefüllt wurde, erfolgt derzeit der Kauf.
Insgesamt waren bei diesem Vorfall digitale Vermögenswerte im Wert von rund 6,34 Mrd. US-Dollar betroffen. Zum Zeitpunkt der Veröffentlichung dieses Berichts waren etwa 2,85 Mrd. US-Dollar an digitalen Vermögenswerten eingefroren oder abgefangen worden; der exakte Betrag bedarf weiterer Überprüfung und kann durch Marktpreisschwankungen beeinflusst sein.
Wir leiteten unverzüglich Maßnahmen zur Eindämmung der Auswirkungen des Vorfalls und zur Stärkung der Sicherheit betroffener Systeme ein. Alle bestätigten Eintrittspunkte, die von den Angreifern genutzt wurden, wurden geschlossen, und die Systeme entlang des Angriffspfads wurden neu aufgebaut oder ersetzt. Zudem verschärften wir die Gerätesteuerung, stärkten die Risikosteuerung für Wallet-Dienste und erweiterten unsere KI-basierte Erkennung anomaler Verhaltensmuster.
Dieser Bericht ist ein vorläufiger Untersuchungsbericht und umfasst den aktuellen Kenntnisstand sowie bereits umgesetzte Sicherheitsverbesserungen. Die Untersuchung läuft weiter, und die Ergebnisse unterliegen einer zusätzlichen unabhängigen Überprüfung. Um zu verhindern, dass böswillige Angreifer diese Informationen für gezielte Angriffe nutzen, bleiben einige technische Details vertraulich. Wir beauftragten ein unabhängiges Sicherheitsunternehmen mit einer vertieften Analyse.
Aktuelle Informationen des US-amerikanischen FBI (Federal Bureau of Investigation) deuten darauf hin, dass die Demokratische Volksrepublik Korea (DVRK) für diesen Vorfall verantwortlich ist.
Wir haben uns entschieden, diesen vorläufigen Bericht zu veröffentlichen, denn nur wenn die gesamte Branche gemeinsam aus solchen Vorfällen lernt, können Sicherheitsstandards kontinuierlich verbessert werden.
Was am 29. Oktober geschah
Der Angriff entfaltete sich rasch über mehrere Netzwerke.
Die Angreifer nutzten unbefugten Zugriff auf einen internen Wallet-Signierdienst, um Transaktionen außerhalb des normalen Auszahlungsprozesses einzuleiten.
Zwischen 20:05 und 20:09 Uhr UTC übertrugen fünf Binance-Hotwallets 233,46 Mio. XRP an Adressen, die von den Angreifern kontrolliert wurden.
Anschließend übertrugen Binance-Hotwallets auf den Solana- und Optimism-Netzwerken etwa 970.500 SOL bzw. 44,2 Mio. OP an Adressen, die von den Angreifern kontrolliert wurden.
Danach erhielt Binance eine interne Warnung über eine große Vermögensübertragung und leitete umgehend eine Untersuchung ein.
Eine Binance-Hot-Wallet übertrug dann 18.270 BTC an eine vom Angreifer kontrollierte Adresse.
Die Angreifer nutzten den Signaturdienst, um den Ethereum-EIP-7702-Autorisierungsmechanismus weiter auszunutzen.
EIP-7702 erlaubt es einem Konto, teilweise Ausführungsrechte an einen Smart Contract zu delegieren, ohne den privaten Schlüssel preiszugeben. In diesem Vorfall nutzten die Angreifer diesen Mechanismus, um einem von ihnen kontrollierten Smart Contract teilweise Ausführungsrechte über eine Binance-Hot-Wallet einzuräumen.
Binance aktivierte umgehend mehrere Notmaßnahmen, darunter die Aussetzung von Auszahlungen zur Begrenzung weiterer Mittelabflüsse, die Koordination mit Partnern zum Einfrieren betroffener Token sowie Maßnahmen zum Widerruf unbefugter Berechtigungen. Dadurch konnten insgesamt 2,85 Mrd. US-Dollar an Vermögenswerten eingefroren werden.
Die Aussetzung von Auszahlungen allein reichte jedoch nicht aus, um sämtliche unbefugten Vermögenstransfers zu stoppen. Die schädliche EIP-7702-Autorisierung war bereits on-chain vorhanden und funktionierte unabhängig von Binance’ regulärer Auszahlungsinfrastruktur.
Die Angreifer sendeten insgesamt 50 signierte Transaktionen und etablierten so mittels Manipulation der Account-Nonces (Transaktionssequenznummern) schädliche Delegationsautorisierungen. Sobald diese Autorisierungen bestanden, konnten die Angreifer Binance’ reguläre Auszahlungsinfrastruktur umgehen und Vermögenswerte weiter transferieren. Binance musste daher zusätzliche Transaktionen initiieren, um diese on-chain-Autorisierungen zu widerrufen.
Der gesamte Prozess zur Wiederherstellung der Kontrolle über die Vermögenswerte stieß zudem auf weitere technische Komplexitäten. Da die betroffenen Hot Wallets Multi-Party-Computation-(MPC-)Technologie nutzen, existierte kein einzelner privater Schlüssel, mit dem sich die schädliche EIP-7702-Autorisierung sofort widerrufen ließe. Um dies zu bewerkstelligen, musste das Team speziell einen eigenen Widerrufsprozess entwickeln und ausführen – was zusätzlich Zeit erforderte.
Zudem führen die Aussetzung von Auszahlungen und die Abschaltung des Hot-Wallet-Dienstes nicht automatisch zum Verfall bereits on-chain bestehender Autorisierungen.
Diese Herausforderungen verlängerten die Zeit, die benötigt wurde, um die unbefugten Vermögenstransfers vollständig unter Kontrolle zu bringen. Wir prüfen derzeit den Notfallreaktionsprozess des Vorfalls, den Umfang der Signierrichtlinien und Hot-Wallet-Kontrollen sowie Möglichkeiten, die Reaktionsgeschwindigkeit bei Bedrohungen künftig weiter zu verbessern.
Die letzte unbefugte Übertragung betrug 2.961,9 ETH und wurde um 23:56 Uhr UTC endgültig on-chain bestätigt. Die Transaktion war zuvor bereits gesendet worden und stand vor der Bestätigung aus. Seitdem wurden keine weiteren unbefugten Übertragungen beobachtet.
Am 30. Oktober 2026 um 00:10 Uhr UTC führte Binance eine neue Autorisierungstransaktion von der Binance14-Hot-Wallet an die Nulladresse aus, wodurch der EIP-7702-Delegationscode gelöscht wurde.
Vorbereitung des Angriffs
Die laufende Untersuchung zeigt, dass es sich bei diesem Vorfall um einen komplexen, mehrstufigen Angriff handelt – nicht um einen einzelnen, isolierten Einbruch oder einen simplen Phishing-Vorfall.
Die Angreifer kombinierten mehrere technische Methoden, darunter Social Engineering über gefälschte Vorstellungsgespräche, das Locken von Opfern zum Herunterladen von Schadsoftware, die Ausnutzung kompromittierter interner KI-Tools, die Kompromittierung von Endgeräten von Mitarbeitern sowie fortgeschrittene Techniken zur Transaktionsautorisation.
Juni 2026 – Supply-Chain-Angriff. Ingenieur A vom Wallet-DevOps-Team suchte über eine Suchmaschine nach einem beliebten KI-Coding-Tool, lud ein manipuliertes Homebrew-Installationspaket herunter und versuchte, das Tool damit zu installieren. Binance’ Sicherheitsteam erkannte die Anomalie, tauschte das Gerät proaktiv aus und rotierte sämtliche zugehörigen Zugangsdaten. Dennoch waren bereits Rolle und Informationen zu Kollegen von Ingenieur A im Wallet-Infrastrukturteam den Angreifern bekannt geworden.
Ganz 2026 – Dauerhafte Cyberangriffe. Seit 2026 hat Binance’ Sicherheitsteam 57 mutmaßliche Cyberbedrohungen identifiziert und blockiert, die mit Nordkorea in Verbindung stehen. Diese Angriffe zeigen, dass staatlich unterstützte Angreifer die Kryptowährungsbranche weiterhin gezielt ins Visier nehmen. Zu den verwendeten Methoden zählen gefälschte Vorstellungsgespräche, als beliebte Entwickler-Tools getarnte Schadsoftware, manipulierte Softwarepakete und Browsererweiterungen, gefälschte Videokonferenzanwendungen sowie Social-Engineering-Angriffe zur Diebstahl von Zugangsdaten oder zur Installation von Fernzugriffs-Malware.
September – Social-Engineering-Angriff. Softwareingenieur B erhielt über eine legitime Jobplattform eine Kontaktanfrage von einer Person, die sich als Projektleiterin ausgab. Auf dieser Plattform war in B’s Profil vermerkt, dass er zuvor bei Binance gearbeitet hatte. Die Person vereinbarte ein erstes Vorstellungsgespräch mit einem HR-Vertreter und ein zweites Gespräch mit einer Person, die sich als CEO eines erfundenen Unternehmens ausgab.
Während des ersten Interviews führte die als HR-Vertreterin getarnte Person ein Live-Video-Gespräch mit Softwareingenieur B. Um Vertrauen aufzubauen, teilte der Interviewer auch seine Social-Media-Konten mit B, auf denen persönliche Fotos und Videos des Interviewers veröffentlicht waren. Diese Taktik ist raffinierter und täuschender als frühere Social-Engineering-Methoden.
Das zweite Gespräch fand über eine beliebte Social-Chat-Anwendung statt. Gegen Ende des Interviews wurde B aufgefordert, auf seinem Arbeitsrechner eine Datei namens „Hausaufgabe“ herunterzuladen, die ein schädliches Code-Repository enthielt. Der schädliche Code im Repository wurde beim Installieren automatisch ausgeführt und löste eine Reihe unbefugter Operationen aus.
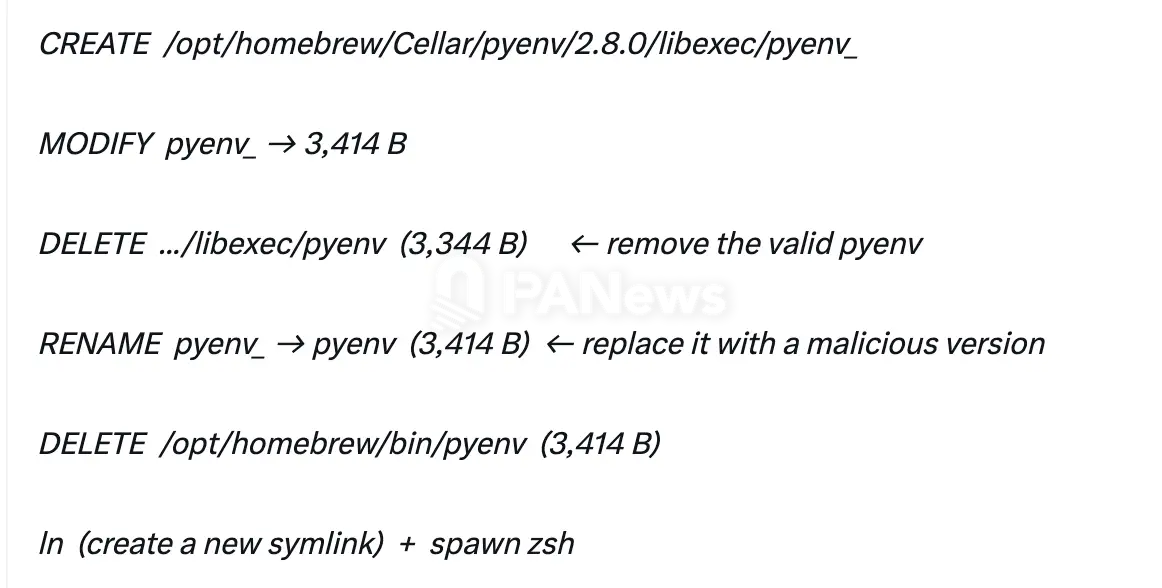
Die Schadsoftware nutzte ausgefeilte Code-Obfuskations- und Erkennungsvermeidungstechniken, darunter den Austausch einer legitimen Komponente eines Entwickler-Tools durch eine schädliche Version, um Befehle auszuführen und eine Verbindung zu einem externen Server der Angreifer herzustellen. Zu diesem Zeitpunkt erkannten Endpoint-Sicherheitslösungen diese Zero-Day-Malware nicht. Die Angreifer unternahmen zudem Maßnahmen zur Verschleierung schädlicher Aktivitäten und Löschung entsprechender Spuren, was die Erkennung und spätere Untersuchung zusätzlich erschwerte.
Das Skript umging die Sicherheitserkennung durch Code-Obfuszierungsverfahren und führte speziell folgende Aktionen aus:
20. Oktober – Nutzung interner KI-Tools als Angriffsplattform. Über den kompromittierten Rechner des Ingenieurs B übernahmen die Angreifer mithilfe interner Binance-KI-Tools zusätzlich die Kontrolle über die Geräte des Wallet-DevOps-Ingenieurs A und eines weiteren Wallet-Softwareingenieurs C. Die Angreifer stellten rasch fest, dass auf dem Rechner des Wallet-DevOps-Ingenieurs A ein Token mit Berechtigung zur Container-Bereitstellung gespeichert war.
29. Oktober – Eindringen in Wallet-Signiervorgänge. Zwischen 17:15 und 19:56 Uhr am 29. Oktober meldeten sich die Angreifer am Rechner des Softwareingenieurs C an, nutzten gestohlene Zugangsdaten des Wallet-DevOps-Ingenieurs A, um einen Container bereitzustellen, und lösten ein bösartiges Skript aus – der Angriff wurde damit letztlich gestartet.
Eingeleitete Maßnahmen
Stand 3. November 2026 haben wir folgende Maßnahmen ergriffen:
Wiederaufbau der betroffenen Wallet-Systeme in einer vollständig neuen Umgebung.
Wiederaufbau der betroffenen internen KI-Tools sowie ihrer Zugriffskontrollsysteme.
Austausch der betroffenen Geräte.
Widerruf aller Zugangsdaten und Tokens der betroffenen Ingenieure.
Abgeschlossene erweiterte Sicherheits-Scans sämtlicher Mitarbeitergeräte.
Verbesserte KI-basierte Erkennung anomaler Verhaltensmuster.
Stärkung der Risikosteuerung für Wallet-Dienste.
Zusammenarbeit mit Strafverfolgungsbehörden, Blockchain-Intelligence-Firmen und Branchenpartnern zur Verfolgung und Sperrung betroffener Vermögenswerte.
Während die Untersuchung fortgesetzt wird, werden wir weiterhin relevante Sicherheitsmaßnahmen verstärken. Einige bereits implementierte oder laufende Sicherheitsmaßnahmen bleiben aus Gründen des Sicherheitsschutzes vertraulich, um zu verhindern, dass böswillige Angreifer diese Informationen nutzen, um unsere Sicherheitsvorkehrungen zu unterlaufen.
Nächste Schritte
Wir leiten unverzüglich folgende Arbeiten ein:
Durchführung einer unabhängigen Cybersicherheitsprüfung
Wir beauftragen unabhängige externe Cybersicherheitsexperten mit einer umfassenden Prüfung dieses Vorfalls, um die bisherigen Untersuchungsergebnisse zu verifizieren und weitere Sicherheitsverbesserungsempfehlungen abzugeben. Der Prüfungsumfang sowie das endgültige Ergebnis bilden die Grundlage für unsere nachfolgenden Abhilfemaßnahmen.
Erhöhung der Investitionen in KI-Sicherheit und proaktive Verteidigung
Wir erhöhen die Investitionen in Bereiche wie KI-gestützte Bedrohungserkennung, Endpunkt-Schutz, Sicherheit der Entwicklungs-Umgebung sowie Überwachung anomaler Verhaltensmuster.
Ein Sicherheitsforschungsfonds einrichten und die Branchenzusammenarbeit fördern
Wir arbeiten mit führenden KI-Unternehmen, Branchenakteuren und Sicherheitsfirmen zusammen und planen, einen Sicherheitsforschungsfonds einzurichten sowie spezialisierte Forschungs- und Branchenzusammenarbeitsprojekte zum Thema KI-Sicherheit in Blockchain-Umgebungen durchzuführen.
Mit fortschreitender Untersuchung werden wir weiterhin proaktiv relevante Informationen an die Öffentlichkeit weitergeben.