KI „stellt“ Kryptografie auf die Probe? Web3 muss sich frühzeitig vorbereiten, aber nicht überhastet migrieren
 Tapbit Wire
In den letzten Tagen lösten Diskussionen über eine mögliche KI-gestützte Kryptografie-Kompromittierung echte Panik in der Crypto-Community aus.
Der Auslöser war am 7. Oktober, als Justin Drake auf X die gesamte Blockchain-Branche aufforderte, ruhig mit der Planung eines „Bunker-Modus“ zur Bewältigung zukünftiger kryptografischer Risiken zu beginnen.
Seine Kernsorge: Mit fortschreitenden Fähigkeiten der KI in der mathematischen Forschung könnten elliptische Kurvenkryptografie (ECC), wie sie in Bitcoin und Ethereum weit verbreitet ist, bereits vor dem Vorliegen eines echten, kryptografie-brechenden Quantencomputers neuen mathematischen Angriffsmethoden ausgesetzt sein.
Im schlimmsten Fall könnte der entscheidende Durchbruch sogar „in Monaten statt Jahren“ erfolgen; daher schlug er vor, dass Großhalter und Institutionen die Führung bei einer geordneten Vermögensmigration übernehmen, um Risiken durch bereits offengelegte öffentliche Schlüssel möglichst gering zu halten.
Anschließend beteiligte sich auch Vitalik Buterin an der Diskussion.
Interessanterweise bestritt Vitalik nicht, dass KI die kryptografische Forschung beschleunigen könnte; er ging sogar noch weiter und deutete an, dass selbst als quantenresistent geltende kryptografische Verfahren künftigen mathematischen Durchbrüchen zum Opfer fallen könnten.
Zur Frage jedoch, ob normale Nutzer ihre Vermögenswerte sofort migrieren sollten, betonte er, dass die realen Verluste durch überhastete Upgrades und Migrationen unmittelbarer Aufmerksamkeit bedürften als noch nicht eingetretene kryptografische Angriffe.
Damit stellt sich erneut eine langjährige, die gesamte Crypto-Branche beschäftigende Frage: Wie viel Zeit vor einer konkreten Bedrohung der kryptografischen Grundannahmen, die On-Chain-Vermögenswerte schützen, sollten Public Chains vorsorgen – und wann sollten normale Nutzer handeln?
1. Warum besteht ein Risiko? Zuerst den Unterschied zwischen „Adresse“ und „öffentlichem Schlüssel“ verstehen
Um den Fokus dieser Diskussion zu verstehen, müssen wir zunächst zu den grundlegenden Account- und Signaturmechanismen von Public Chains zurückkehren.
Bekanntlich ist im Non-Custodial-Wallet der private Schlüssel das entscheidende Kontrollinstrument für Vermögenswerte. Technisch nutzen Wallets digitale Signaturalgorithmen, um nachzuweisen, dass eine Transaktion tatsächlich vom entsprechenden Schlüsselinhaber autorisiert wurde – ohne den privaten Schlüssel preiszugeben.
Am typischsten hierfür ist die Elliptische-Kurven-Kryptografie (ECC).
Am Beispiel Ethereum: Gewöhnliche extern verwaltete Accounts (EOAs) nutzen ECDSA zur Generierung von Transaktionssignaturen. Auch Bitcoins traditionelles Signatursystem nutzt ECDSA breit, während Taproot Schnorr-Signaturen auf derselben elliptischen Kurve verwendet.
Die langfristige Zuverlässigkeit dieser Verfahren beruht auf einer wichtigen mathematischen Annahme: Aus dem privaten Schlüssel den öffentlichen Schlüssel zu berechnen, ist einfach; umgekehrt den privaten Schlüssel allein aus dem öffentlichen Schlüssel abzuleiten, ist mit bekannten klassischen Rechenmethoden nahezu unmöglich.
Man kann dies als mathematisches Problem verstehen, das leicht verifiziert, aber extrem schwer rückwärts gelöst werden kann: Jeder im Netzwerk kann mit dem öffentlichen Schlüssel prüfen, ob eine Signatur gültig ist – doch er kann den privaten Schlüssel des Unterzeichners nicht einfach daraus ableiten.
Gerade diese Asymmetrie bildet eine wichtige Grundlage für das moderne Blockchain-Vermögensrecht.
Doch hier gibt es noch ein weiteres, leicht übersehbares Detail: Die „Wallet-Adresse“, die wir täglich sehen, ist nicht immer der vollständige öffentliche Schlüssel.
Am Beispiel einer gewöhnlichen Ethereum-EOA wird die Wallet-Adresse durch Berechnung des Keccak-256-Hashs des öffentlichen Schlüssels und anschließende Kürzung eines Teils davon generiert. Auch gängige Bitcoin-Adressformate wie P2PKH und P2WPKH basieren auf Hashs des öffentlichen Schlüssels.
Dies führt zu einem sehr interessanten Sicherheitsunterschied.
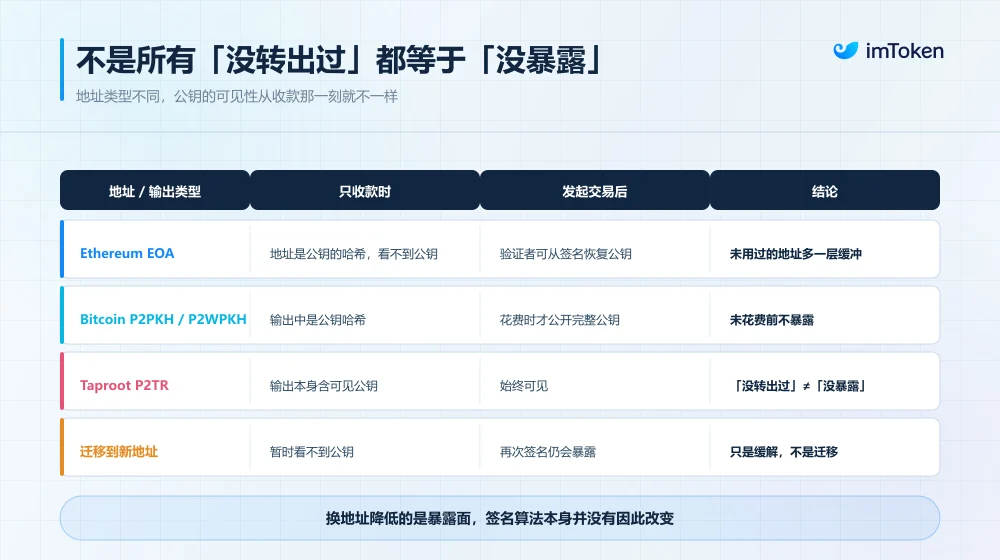
Für ein gewöhnliches Ethereum-Konto, das noch nie eine Onchain-Transaktion initiiert hat und dessen öffentlicher Schlüssel auch nicht anderweitig bekannt wurde, sehen Außenstehende normalerweise nur die gehashte Wallet-Adresse. Da sich aus dem Adress-Hash mit aktuellen Berechnungsmethoden kaum der vollständige öffentliche Schlüssel rückwärts ableiten lässt, erhält dieser effektiv eine zusätzliche Schutzschicht.
Sobald dieses Konto jedoch aktiv eine Transaktion sendet und eine ECDSA-Signatur einreicht, können Knoten den zugehörigen öffentlichen Schlüssel aus der Signaturinformation rekonstruieren. Da Onchain-Transaktionsdaten lange Zeit öffentlich bleiben, bleibt diese Information dauerhaft zugänglich.
Das bedeutet: Bei Konten mit Adressen, die auf Hashs des öffentlichen Schlüssels beruhen, kann ein bisher nicht offengelegter öffentlicher Schlüssel gegenüber bestimmten zukünftigen kryptografischen Angriffen ein anderes Risikoniveau aufweisen als ein bereits offengelegter.
Es ist betonen, dass nicht alle Public Chains exakt dieselben Regeln befolgen.
Beispielsweise enthält eine Bitcoin-Taproot-Ausgabe selbst einen sichtbaren elliptischen Kurven-Öffentlichen Schlüssel – daher lässt sich bei einer Taproot-Adresse, die noch nie Mittel ausgegeben hat, nicht einfach davon ausgehen, dass ihr öffentlicher Schlüssel hinter der Hash-Funktion verborgen bleibt. Zudem kann öffentlicher Schlüssel-Informationen vorzeitig durch Adress-Wiederverwendung, öffentliche Signaturen, erweiterte öffentliche Schlüssel oder andere Wege preisgegeben werden.
„Noch nie Vermögenswerte ausgegeben“ bedeutet daher nicht zwangsläufig „der öffentliche Schlüssel ist nicht offengelegt“, und eine neue Adresse bietet per se keinen Quantenschutz.
Sobald dieser Unterschied verstanden ist, fällt es leichter, die Herausforderungen durch Quantencomputer und KI zu bewerten.
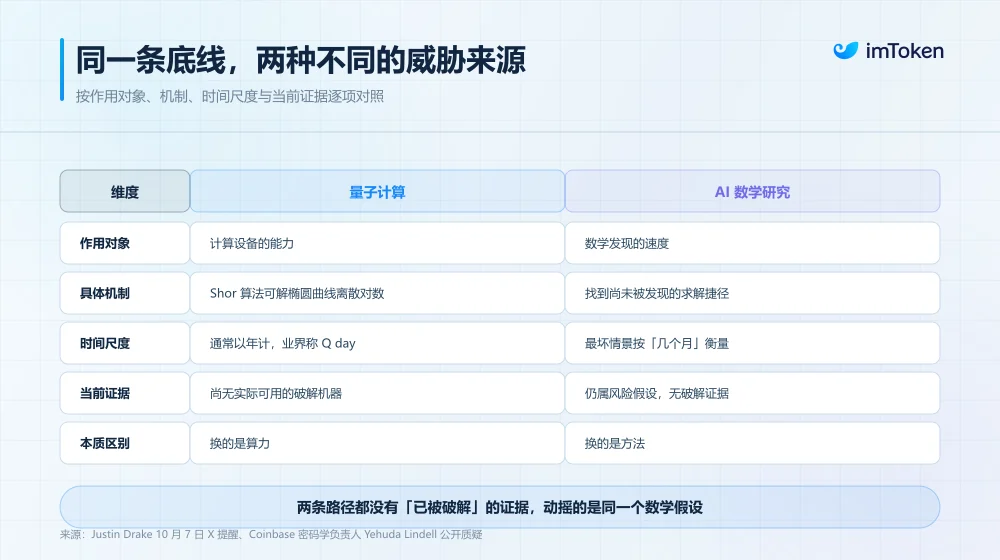
Theoretisch könnte ein hinreichend leistungsfähiger, fehlerkorrigierter Quantencomputer diesen Algorithmus nutzen, um das elliptische Kurven-Diskrete-Logarithmus-Problem effizient zu lösen, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten und so Signatursysteme wie ECDSA und Schnorr zu gefährden.
Bislang gibt es jedoch keinerlei Hinweise darauf, dass bereits ein Quantencomputer existiert, der die gängigen Signatursysteme von Bitcoin oder Ethereum tatsächlich brechen könnte.
Justins aktuelle Sorge betrifft neben Quantencomputern vor allem die Möglichkeit, dass KI Menschen dabei unterstützen könnte, Lösungsabkürzungen zu entdecken, die bestehende mathematische Algorithmen bisher nicht gefunden haben – insbesondere angesichts der Fortschritte der KI im vergangenen Jahr bei mathematischem Denken, Algorithmensuche und formaler Verifikation. Einige Forscher prüfen nun neu, ob rechnerisch schwere Probleme, die jahrzehntelang standgehalten haben, möglicherweise durch neue mathematische Erkenntnisse neu bewertet werden müssen.
2. Justin und Vitalik sind sich grundsätzlich nicht uneinig
Nach Klärung der zugrundeliegenden Logik zeigt sich beim Blick auf die Diskussion zwischen Justin und Vitalik, dass ihre Einschätzungen nicht völlig entgegengesetzt sind; sie priorisieren lediglich unterschiedliche Risiken verschieden.
Schauen wir zunächst auf Justin Drake.
Traditionell ist der Austausch kryptografischer Systeme oft ein langwieriger Prozess. Von der Identifizierung potenzieller Risiken und der Festlegung neuer Standards über die technische Umsetzung bis zur Abstimmung zwischen Public Chains, Wallets, Börsen, Custodiens und Hardware-Geräten dauert es häufig Jahre oder länger.
Ganz zu schweigen von dezentralen Netzwerken der Größe von Bitcoin und Ethereum, die breite Koordination erfordern; Grundlagen-Upgrades lassen sich normalerweise nicht wie bei herkömmlicher Software mit einem einzigen Update durchführen.
Justin befürchtet genau diesen langen Upgrade-Zyklus, der möglicherweise nicht mit der Geschwindigkeit zukünftiger Durchbrüche in der mathematischen Forschung mithalten kann.
Wenn KI Forscher beispielsweise zukünftig tatsächlich bei der Entdeckung neuer kryptografischer Angriffsmethoden unterstützt, könnten bestehende elliptische Kurven-Signatursysteme bereits vor dem praktischen Einsatz quantenbasierter Codebrechung gefährdet sein.
Und sobald ein solcher Durchbruch tatsächlich erfolgt, könnte das verbleibende Zeitfenster für die Migration öffentlicher Blockchains und des Wallet-Ökosystems deutlich kürzer sein, als bisher angenommen.
Daher setzt er bereits vor Auftreten von Problemen präventiv an und betont, dass Börsen, große Institutionen sowie Nutzer mit umfangreichen Vermögenswerten jetzt über zukünftige Risikovermeidungsstrategien nachdenken sollten.
Dazu gehört, im Voraus Adressen zu inventarisieren, deren öffentliche Schlüssel bereits bekannt sind, langfristig gehaltene Vermögenswerte systematisch auf neue Adressen mit noch nicht offengelegten öffentlichen Schlüsseln zu übertragen und unnötige Signaturen sowie Adress-Wiederverwendungen danach zu minimieren.
Technisch gesehen ist dieser Rat durchaus sinnvoll: Falls zukünftige Angriffe auf der Ableitung privater Schlüssel aus öffentlichen Schlüsseln beruhen, könnte eine Reduzierung der Exposition öffentlicher Schlüssel unter bestimmten Bedingungen mehr verteidigungsrelevanten Zeitpuffer schaffen.
Das Problem ist jedoch, dass die Übertragung von Mitteln auf eine neue Adresse mit noch nicht offengelegtem öffentlichen Schlüssel keine vollständige Migration zur Post-Quantum-Kryptographie darstellt.
Denn solange die neue Adresse weiterhin klassische Signaturverfahren wie ECDSA nutzt, ändert sich ihre zugrundeliegende Sicherheitsannahme nicht grundlegend. Sobald diese Adresse für eine Transaktion genutzt wird, kann der öffentliche Schlüssel erneut offengelegt werden; bei ausreichend starker Angriffskapazität könnte sogar das kurze Zeitfenster zwischen Transaktionsbroadcast und Bestätigung zu einem neuen Risikopunkt werden.
Mit anderen Worten: Dies ist lediglich eine Übergangsmaßnahme zur Risikominderung – keine endgültige Lösung, die das Problem dauerhaft löst. Wichtiger noch: Eine kryptografische Risikoreduktion bedeutet nicht zwangsläufig mehr Sicherheit aus Sicht des praktischen Asset-Managements.
Genau darauf hat Vitalik besonders hingewiesen.
Unter den derzeit bekannten technischen Bedingungen existiert noch keine praktikable Angriffsmethode, um einen ECDSA-Privatschlüssel direkt aus einem öffentlichen Schlüssel wiederzugewinnen. Verluste durch Adressfehler, fehlerhafte Schlüsselsicherung, bösartige Autorisierungen oder andere operationelle Fehler während der Onchain-Vermögensmigration sind jedoch reale Risiken, die täglich eintreten können.
Vitalik erwähnte sogar, dass seine durch Konfigurationsfehler bei Migrationen verursachten Verluste höher waren als die durch Hackerangriffe.
Für gewöhnliche Nutzer mit nur geringen ETH-Beständen bedeutet eine Migration oft nur, eine neue Adresse zu erstellen, die Schlüssel zu sichern und einige Überweisungen zu tätigen. Für Nutzer, die langjährig in DeFi, Staking, Cross-Chain-Interaktionen aktiv sind oder gar Fonds über Multisignatur-Wallets verwalten, gestaltet sich die Lage jedoch deutlich komplexer.
Vermögenswerte können auf verschiedenen Netzwerken verteilt sein; manche Mittel sind möglicherweise noch in Staking- oder Lending-Protokollen gesperrt, und alte Adressen könnten weiterhin kritische Berechtigungen besitzen – etwa als Smart-Contract-Admin, zum Abheben von Mitteln oder für andere entscheidende Operationen.
Eine vorschnelle Großmigration von Vermögenswerten allein aufgrund von Nachrichten wie „KI könnte Wallets knacken“ birgt stattdessen das Risiko irreversibler Verluste – etwa durch Überweisung ins falsche Netzwerk, fehlerhafte Nutzung von Cross-Chain-Tools, Signierung bösartiger Transaktionen oder Fehler bei Multisignatur-Operationen.
Hinzu kommt: Sobald Panik vor „geknackten Wallets“ auf dem Markt um sich greift, könnten auch gefälschte offizielle Anti-Quanten-Upgrade-Links, vermeintliche Schutztools oder sogenannte Migrationsdienste auftauchen.
Es ist wichtig zu betonen, dass Vitaliks Vorsicht nicht bedeutet, er gegenüber grundlegenden kryptografischen Upgrades konservativ eingestellt wäre.
Im Gegenteil: Er sieht den mathematischen Fortschritt durch KI durchaus ernst und mahnt die Branche sogar, bestimmte Gitter-basierte Post-Quantum-Verfahren erneut zu prüfen – um nicht vorschnell anzunehmen, ein Algorithmus sei gegen alle zukünftigen mathematischen Durchbrüche sicher, nur weil er als „quantensicher“ gekennzeichnet ist.
Wo es möglich ist, bevorzugt er zudem kryptografische Konstruktionen auf Hash-Funktionen und wählt für andere Verfahren konservativere Sicherheitsparameter.
Justin und Vitalik lassen sich daher nicht pauschal als radikal bzw. konservativ einordnen; zwischen beiden besteht kein grundsätzlicher tiefer Widerspruch.
3. Von Blockchain-Upgrades bis zur Wallet-Migration: Wie weit fortgeschritten ist die tatsächliche Vorbereitung auf Quantensicherheit?
Viele Nutzer fragen sich: Da die zugrundeliegende Kryptografie langfristige Risiken birgt, können Wallets mir direkt beim Upgrade auf ein „quantensicheres Wallet“ helfen?
Nur die Wallet-App zu aktualisieren, reicht nicht aus.
Denn bei einer Blockchain umfasst ein kryptografisches Upgrade nicht nur die Generierung privater Schlüssel und die Signierung von Transaktionen, sondern auch, ob das gesamte Netzwerk neue Signaturen erkennen und verifizieren kann sowie ob bestehende Konten nahtlos migriert werden können.
Tatsächlich bereiten sich Mainstream-Public-Chain-Netzwerke und kryptografische Forschungsinstitute bereits seit Langem auf die Post-Quanten-Ära vor – unabhängig von dieser KI-bedingten Diskussion.
Am Beispiel Ethereum lässt sich dies erneut verdeutlichen: Die Vorbereitung auf Quantensicherheit erfolgt bereits auf mehreren Ebenen.
Neben ECDSA für gewöhnliche Konten umfassen BLS-Signaturen für Validator-Konsens, KZG-Commitments zur Datenverfügbarkeit sowie einige Zero-Knowledge-Beweissysteme kryptografische Strukturen, die zukünftig neu bewertet oder aktualisiert werden müssen.
Daher hat die Ethereum Foundation ein eigenes Post-Quantum-Security-Forschungsteam gegründet und untersucht Technologien wie leanXMSS und leanVM, um neue Signatur- und Beweisschemata für die Konsensebene bereitzustellen.
Auf der Ebene gewöhnlicher Benutzerkonten bietet die Account-Abstraktion einen weiteren vielversprechenden Ansatz: Im Gegensatz zu traditionellen EOAs mit fest an das Protokoll gebundenen Signaturverifikationsmechanismen ermöglichen Account-Abstraktion und austauschbare Verifikationsmechanismen zukünftig den Einsatz unterschiedlicher Signaturalgorithmen – und damit mehr Flexibilität für Post-Quanten-Upgrades.
So befasst sich etwa der noch diskutierte Vorschlag EIP-8141 mit der nativen Account-Abstraktion in Ethereum und könnte zukünftig eine wichtige Grundlage für flexiblere Signaturverifikation sein. Sein konkreter Zeitplan und die endgültige Implementierung stehen jedoch noch unter Abstimmung und Testung durch die Community.
Im Vergleich dazu unterscheiden sich die Herausforderungen für Bitcoin.
Aufgrund seines UTXO-Modells, komplexer historischer Adresstypen und langjährig inaktiver Assets muss Bitcoin nicht nur neue Signaturalgorithmen und Ausgabeformate berücksichtigen, sondern auch die Migration großer Bestände bestehender Assets sicherstellen. Dazu liegen derzeit lediglich Community-Entwürfe in der Diskussions- und Koordinierungsphase vor.
Zudem haben einige andere Public Chains bereits direktere technische Umsetzungen begonnen: So kündigte NEAR im Juli 2026 an, dass sein Mainnet-Upgrade bereits ML-DSA-Post-Quanten-Signaturen nach FIPS 204 unterstützt und Nutzerkonten die Möglichkeit bietet, quantensichere Schlüssel hinzuzufügen.
Allerdings bedeutet die Unterstützung eines bestimmten Post-Quanten-Signaturalgorithmus nicht, dass die gesamte Public Chain samt aller Konten, Anwendungen und Infrastruktur bereits quantensicher migriert ist.
Insgesamt zeigt sich: Die tatsächlichen Herausforderungen der Branche sind vielfältig – von theoretischer Sicherheit neuer kryptografischer Verfahren über Signaturgröße, On-Chain-Verifikationskosten, Knotenleistung und Hardwarekompatibilität bis hin zum nahtlosen Übergang bestehender Konten.
Und diese protokollseitigen Änderungen wirken sich letztlich auf die Wallets aus, die Nutzer täglich verwenden.
Für eine multichain-fähige, nicht-kundengeschützte Wallet wie imToken reicht eine einfache Versionsaktualisierung bei künftigen kryptografischen Upgrades daher nicht aus:
Einerseits müssen Wallets bei den jeweiligen Chain-Upgrades schrittweise neue Kontotypen und Adressformate, Schlüsselverwaltungsverfahren sowie Transaktions-Unterschrifts- und Verifikationsmechanismen unterstützen – u. U. inklusive Kompatibilität mit Hardware-Wallets, Smart-Contract-Konten und Multi-Signatur-Systemen;
Andererseits müssen Wallets komplexe technische Hintergründe in verständliche Nutzeroperationen übersetzen. Falls eine Public Chain zukünftig offiziell ein neues Post-Quanten-Signaturverfahren einführt, interessiert Nutzer primär, ob ihre bestehenden Adressen weiter funktionieren, ob neue Konten erforderlich sind, ob ihre Mnemonik-Phrasen und Hardware-Geräte kompatibel bleiben und wie bereits gehaltene Tokens, NFTs, gestakete Assets und DeFi-Positionen behandelt werden;
Einige dieser Fragen lassen sich schrittweise durch Wallet-Funktionen lösen, andere erfordern jedoch erst Unterstützung durch Chain-Protokolle, Smart Contracts und das gesamte Ökosystem.
Genau deshalb bedarf der Nutzer-Migrationsprozess bei komplexen Sicherheitsupgrades gründlicher Tests – statt vorschnell einen sogenannten „One-Click-Quantensicherheits-Button“ einzuführen.
Was sollten normale Nutzer daher aktuell tun?
Erstens besteht kein Grund, alle Vermögenswerte sofort aufgrund dieser Diskussion zu übertragen. Derzeit gibt es keine Belege dafür, dass die Signaturalgorithmen gängiger Public Chains tatsächlich gebrochen wurden. Seien Sie besonders vorsichtig bei unbekannten Links und Migrationstools, die unter dem Vorwand von „quantensicheren Upgrades“ verbreitet werden. Jeder Vorgang, der Sie auffordert, Mnemonikphrasen oder private Schlüssel einzugeben oder Sie zur Signierung unbekannter Transaktionen verleitet, erfordert höchste Wachsamkeit.
Zweitens können Sie bei großen, langfristig gehaltenen Vermögenswerten bewusst Ihre Adressverwaltung verbessern. Verstehen Sie z. B. die verwendete Public Chain und Adresstyp, vermeiden Sie unnötige Wiederverwendung und Signiervorgänge für Adressen mit hohem Wert. Falls Sie Ihre Speicherstruktur anpassen müssen, prüfen Sie zunächst Wallet- und Netzwerkkompatibilität, sichern Sie Schlüssel ordnungsgemäß, verifizieren Sie die Empfangsadresse und reduzieren Sie Risiken durch Kleinstbetrags-Tests und Batch-Operationen.
Schließlich – und oft übersehen: Ob eine Wallet zukünftig post-quantumfähige Signaturen unterstützt und ob Nutzer heute bereits Vermögenswerte migrieren müssen, sind zwei unterschiedliche Fragen.
Abschließend
In der Blockchain-Welt bauen wir Vertrauen durch Mathematik und Code.
Aus dieser Perspektive kann niemand garantieren, dass ein heute als sicher geltendes kryptografisches Verfahren in den kommenden Jahrzehnten nicht angepasst werden muss – insbesondere für ein offenes Finanznetzwerk, das langfristig Billionen Dollar an Vermögenswerten tragen soll.
Das bedeutet jedoch nicht, dass jeder Durchbruch in der Spitzenforschung gewöhnliche Nutzer sofort zur Umstrukturierung ihrer Vermögenswerte zwingt.
Kryptografieforscher müssen sich auf das Schlimmstmögliche konzentrieren, Public-Chain-Entwickler neue Sicherheitsmechanismen frühzeitig entwerfen, Wallet-Teams zuverlässige Unterstützung für zukünftige Upgrades und Migrationen bereitstellen, und gewöhnliche Nutzer sollten vorschnelle Entscheidungen anhand ungeprüfter Nachrichten vermeiden und die Risiken wirklich verstehen.
Weder gilt es, eine Krise als bereits eingetreten anzunehmen, noch die Unvermeidlichkeit der Evolution zu unterschätzen. Bleiben Sie klar im Kopf und handeln Sie vorsichtig.
Für jeden Token-Inhaber ist dies der beste Weg, dem Unbekannten zu begegnen.