Diálogo com Wang Yishi, da OneKey: Na era da IA, a batalha ofensiva e defensiva pelos wallets de hardware tem apenas 'duas semanas' restantes?
 Tapbit Wire
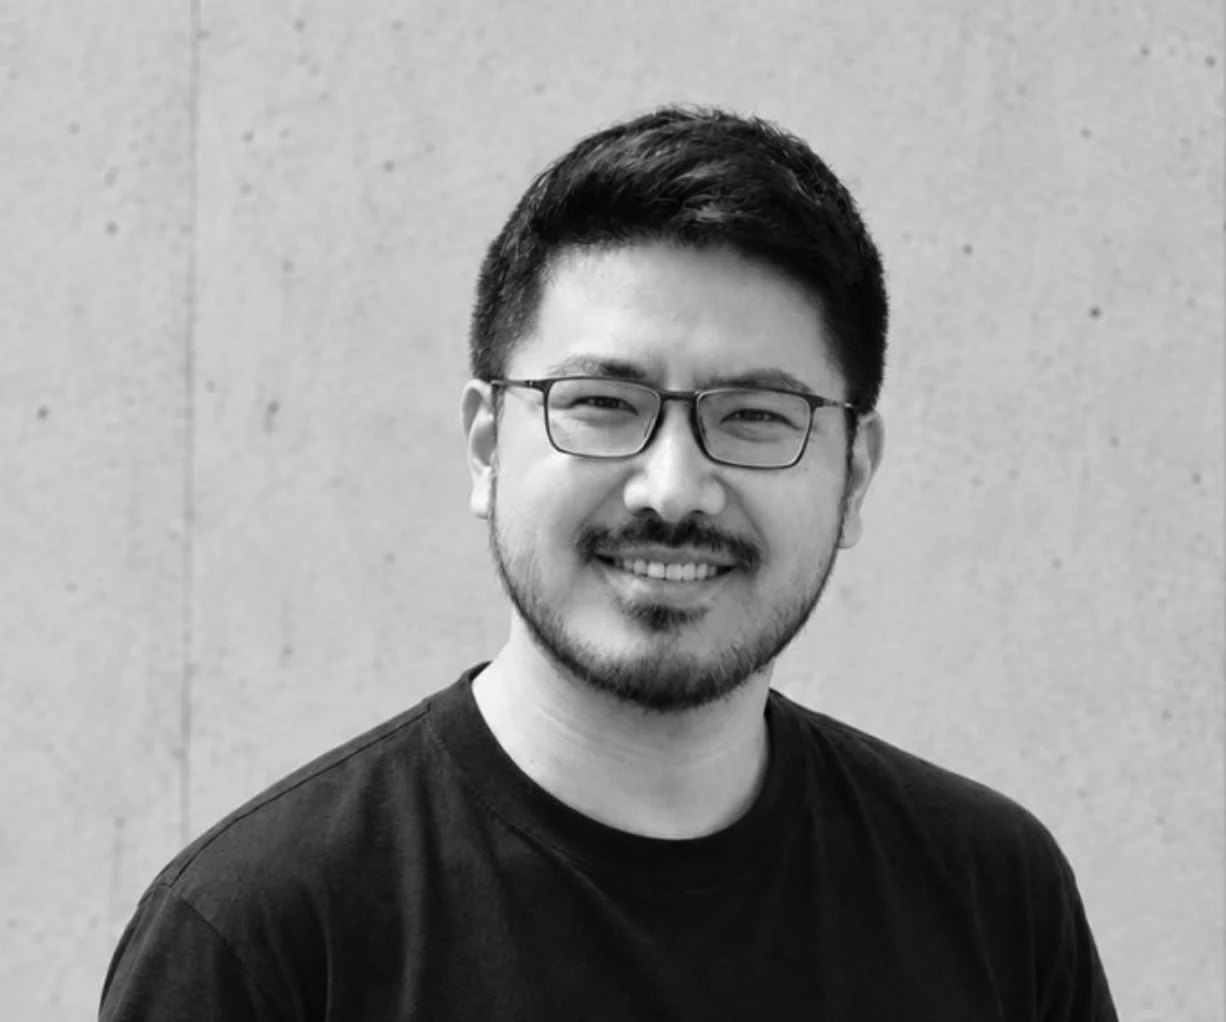
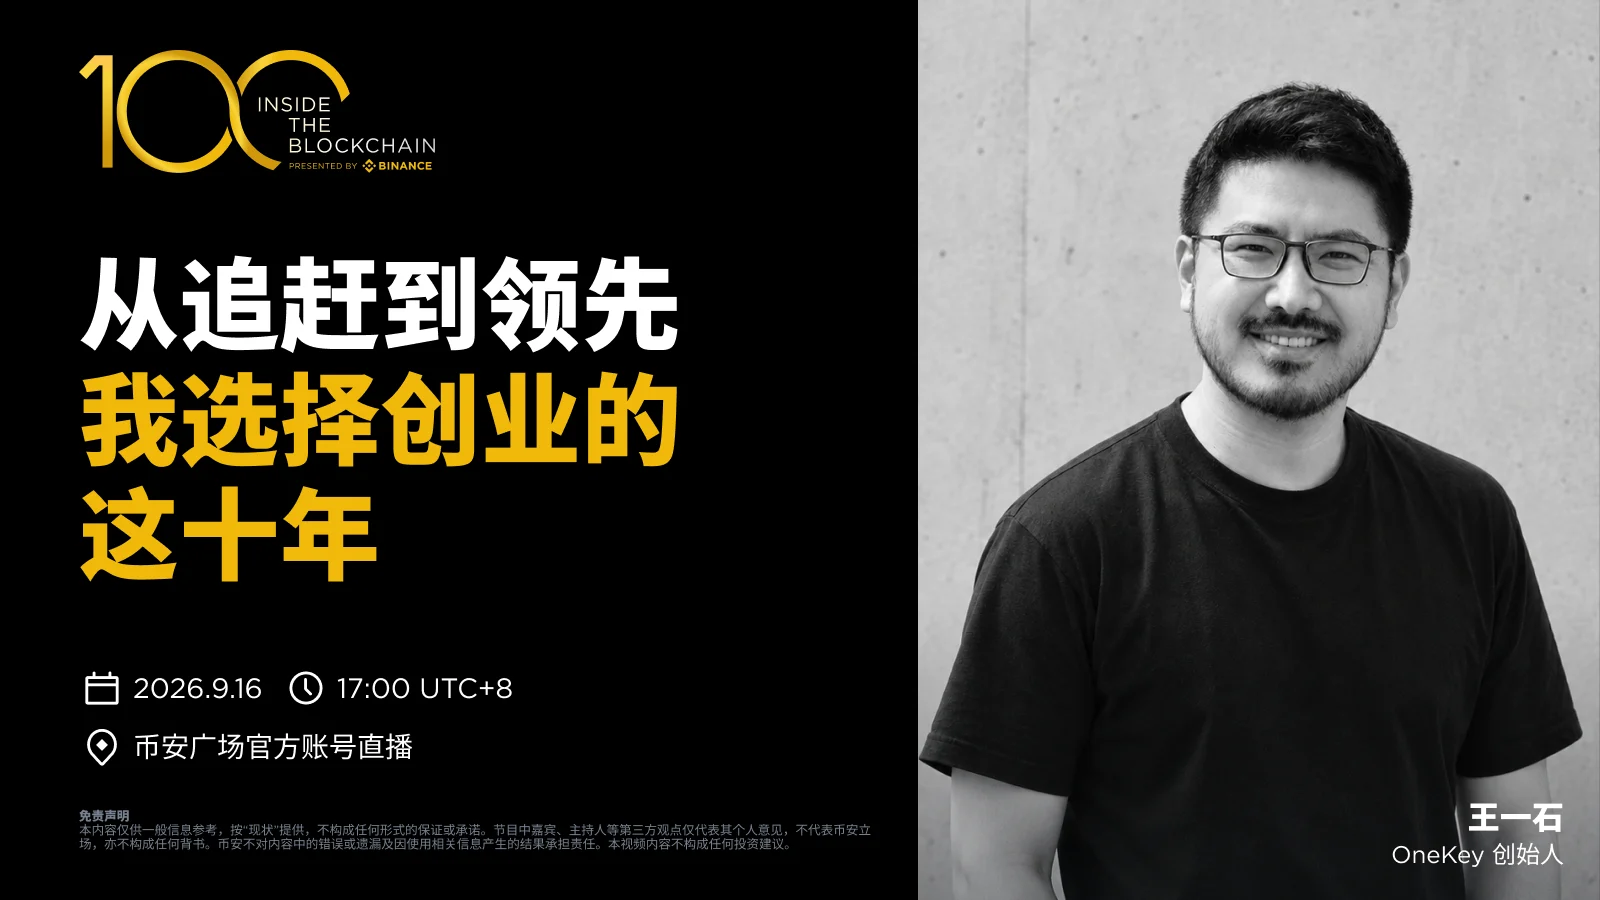
Em 2013, um estudante de engenharia civil comprou seu primeiro Bitcoin por meio de um agente do Taobao. Doze anos depois, tornou-se fundador da OneKey, uma das empresas mais importantes de wallets de hardware do setor.
Nesta conversa, Wang Yishi (@ohyishi) compartilhou seus julgamentos e trade-offs ao longo do caminho, mas dedicamos mais tempo a temas recentes inevitáveis no setor: como a IA potencializa simultaneamente ataque e defesa; o que realmente deu errado por trás do roubo de US$ 1,5 bilhão na Bybit; por que ele modelou o processo de recrutamento da OneKey como um 'encontro'; o que realmente busca avaliar nesse processo; e como planeja usar um 'fundo de experimentação para primeiras startups' para apoiar seus talentos.
1. Entrando no ecossistema: da engenharia civil ao Bitcoin
Apresentadora Beca: Você tem formação em engenharia civil. Em 2013, ainda como estudante, comprou seu primeiro Bitcoin no Taobao. O que o levou do canteiro de obras para a blockchain?
Wang Yishi: Para ser direto — porque o preço subiu.
2013 foi um ano de alta. O preço vinha subindo desde 2012 e atingiu quase 8.000 yuans no 4º trimestre. Na primeira compra, estava cerca de US$ 100, ou seja, uns 700 yuans.
Na época, era possível comprar diretamente Bitcoin e Ripple no Taobao — bastava clicar num link e pagar. As transações eram muito primitivas. As exchanges domésticas também começavam a surgir, como a BTC China, liderada por Yang Linke. Comprei moedas porque o preço havia subido e percebi esse fenômeno. Li o artigo de Xiao Lei 'Quando esta coisa aparecer, o mundo virará de cabeça para baixo' e fiquei muito entusiasmado. Depois, entrei nos fóruns 8BTC e Bitcointalk para ler muitos posts iniciais.
O motivo principal, portanto, foi: subiu, então comprei.
Apresentadora Beca: De ByteDance para Bixin e depois para a OneKey — como você tomou suas decisões passo a passo?
Wang Yishi: Quando entrei na ByteDance, a empresa tinha cerca de 400 pessoas. Hoje provavelmente tem 100.000. Naquela época, o negócio mais lucrativo da ByteDance era a publicidade no app Toutiao, com valorização de US$ 1 bilhão — hoje pode ser US$ 500 bilhões ou até trilhões.
A ByteDance é uma 'fábrica de apps' típica: lança vários novos apps todo mês, usa abas do app principal para direcionar tráfego aos novos produtos e decide, com base em dados, se continua investindo ou desativa o projeto — é implacável. O mindset de testes A/B e orientado a dados já era muito forte na época.
Mas grandes empresas têm um problema inerente: ter muitos recursos às vezes pode ser uma maldição. Se precisa de pessoas, contrata; se precisa de orçamento, envia um pedido OA; se precisa de tráfego, pede. Nesse ambiente, você é mais um componente. Precisa executar bem sua tarefa, mas naturalmente falta-lhe alguma 'experiência de sobrevivência na selva'.
'Sobrevivência na selva' significa que, ao criar algo novo, ninguém lhe dá tráfego nem ajuda a resolver problemas fora do escopo do produto. É diferente de algo que cresce espontaneamente.
Depois, por que escolhi cripto? Porque a engenharia civil é lenta. O ciclo de feedback é medido em 'vários anos': o escritório de projetos elabora plantas, um colega sênior acompanha toda a obra de uma ponte no canteiro — leva anos. A internet é rápida, e a cripto é ainda mais. Você investe e o preço sobe ou desce. Se subir, recebe um feedback positivo imediato.
Além disso, enquanto trabalhava na ByteDance, além de pagar o aluguel, praticamente usei toda minha renda para comprar moedas. Como já as comprava, por que não me dedicar integralmente ao setor?
2. Como a OneKey conquistou sua «primeira onda de usuários»
Anfitriã Beca: No segmento de carteiras de hardware, a Ledger e a Trezor já existiam havia seis ou sete anos. Como a OneKey se destacou entre tantos concorrentes?
Wang Yishi: Na verdade, até hoje a OneKey ainda não se «destacou» de fato — esse termo é um pouco exagerado. A OneKey continua trabalhando incansavelmente para crescer.
Mas, se tivesse de apontar um fator, o maior impulso de crescimento foi o «Verão DeFi» de 2020. Naquela época, uma enorme quantidade de fundos saiu das exchanges para a blockchain — pois havia pools com altas rentabilidades anualizadas na cadeia. Mas qual ferramenta você usava? O Metamask.
A segurança do Metamask não era muito boa na época. Lembro-me de que, ao realizarmos uma auditoria no final de 2020, descobrimos riscos de segurança no método usado para armazenar frases-semente — era relativamente fácil obter os arquivos-fonte e aplicar ataques de força bruta.
Usuários com maiores volumes de capital queriam participar do DeFi, mas não queriam perder todo o dinheiro caso seu computador fosse infectado por um trojan ou seu navegador fosse invadido. Assim, começaram a usar carteiras de hardware. Porém, ao usar uma Ledger para minerar na Uni, era preciso instalar o Ledger Live, instalar o app Ethereum, instalar o Metamask e, depois, conectar a Ledger ao Metamask — além de fechar o cliente Ledger, pois ambos competiam pela mesma porta USB —
Era como usar três controles remotos para operar uma única TV. Muito incômodo.
Naquela época, a OneKey introduziu inovações na experiência do usuário, especialmente em localização e redução de atritos — essa foi nossa primeira onda de usuários.
Anfitriã Beca: Além de melhorar a experiência do usuário, qual foi outro motivo do crescimento?
Wang Yishi: Código aberto.
A Ledger ainda não é de código aberto hoje. Nossa avaliação foi: um produto faz você «acreditar» que é seguro versus permitir que você «verifique» se realmente é seguro. A longo prazo, esta segunda abordagem é melhor. Assim como nos modelos atuais de IA, também sou otimista quanto ao código aberto a longo prazo. A verificabilidade é fundamental.
Após a primeira onda de crescimento, o restante se deveu basicamente aos problemas dos concorrentes — eles não se saíram bem, entregaram usuários a nós e, gradualmente, os usuários migraram.
Recentemente, a Coldcard também teve um incidente. A Coldcard é uma carteira desenvolvida por profissionais extremamente experientes e entusiastas veteranos do Bitcoin. Mas será que você consegue imaginar? De 2021 a 2025, por quase quatro anos, uma vulnerabilidade na geração de frases-semente permaneceu no código aberto sem correção. Então, serão mesmo profissionais? Tenho minhas dúvidas.
Cada vez que um concorrente comete um erro básico, nossa base de usuários aumenta um pouco. É basicamente isso.
Portanto, não se trata de «se destacar», mas simplesmente de sobreviver.
Anfitriã Beca: A fase de alto crescimento de uma empresa também é aquela em que é mais fácil cometer erros. Quais desvios vocês enfrentaram?
Wang Yishi: Muitos. Ao refletir agora — é realmente frustrante.
Durante o período do Verão DeFi, nossas carteiras ficaram esgotadas por quase um ano.
O motivo foi termos aberto um novo molde e tentado desenvolver o firmware do zero internamente, subestimando a complexidade e o ciclo de P&D do projeto completo. Ao lidar com hardware, é diferente do software — há toda uma cadeia de suprimentos envolvida. Um problema gera cem outros. Assim, no momento em que deveríamos ter capturado agressivamente usuários, não tínhamos produtos.
Se você nem sequer tem produtos, está, na prática, cedendo tráfego.
Houve também alguns problemas com a arquitetura técnica: projeto prematuro, otimização prematura e superprojeto. Em vez de «primeiro crescer, deixar os usuários usarem, depois otimizar gradualmente». A ordem é muito importante. Se eu tivesse percebido isso na época, as coisas provavelmente seriam bem melhores do que são hoje.
3. Ataque e defesa na era da IA: de «dois meses» para «duas semanas»
Apresentadora Beca: A IA está se tornando cada vez mais eficaz em encontrar vulnerabilidades. Quais preparativos vocês fizeram?
Wang Yishi: Trata-se de um problema setorial, não apenas do setor de criptomoedas. Antes, as pessoas achavam que o iOS era muito seguro, mas agora, com modelos de IA, o iOS também apresenta muitas vulnerabilidades.
Nossa equipe possui um time de segurança chamado Anzen Labs («Anzen» significa «segurança» em japonês). Este ano, na Black Hat, divulgamos uma vulnerabilidade em USB — desde sua descoberta e reprodução até a cadeia de várias vulnerabilidades em um ataque completo à cadeia de suprimentos, quase inteiramente com IA.
Antes da IA, criar tal cadeia de ataques completa exigiria cerca de dois a três pesquisadores de segurança relativamente seniores e dois meses. Desta vez, porém, a descoberta dessa vulnerabilidade levou apenas um engenheiro de segurança e duas semanas.
A velocidade mudou muito rapidamente.
Mas, se a IA facilita a descoberta de vulnerabilidades, essa «facilidade» aplica-se igualmente aos defensores.
Os defensores têm uma vantagem sobre os atacantes: possuem código em seu repositório ainda não lançado. Para atacá-lo, um invasor precisa primeiro encontrar seus recursos. Se seu projeto for de código aberto, todos podem atacá-lo em massa; contudo, seu produto e código estão em constante evolução, logo há sempre partes ainda não divulgadas — é nesse momento que você pode se atacar.
Antes, realizávamos auditorias de segurança de firmware cerca de duas vezes por ano, com duas ou mais empresas fazendo auditorias cruzadas. A frequência era muito baixa. Agora, com ferramentas de IA, podemos auditar cada versão semanalmente.
A IA é, francamente, uma faca de cozinha: pode ser usada para matar ou para cozinhar. Tudo depende de como as equipes do setor a utilizam.
4. O roubo de US$ 1,5 bilhão da Bybit: ninguém cometeu erro algum na cadeia inteira, mesmo assim o dinheiro sumiu
Apresentadora Beca: Por que as ferramentas de defesa ficaram mais fortes ao longo dos anos, mas os incidentes não diminuíram?
Wang Yishi: As ferramentas aumentam, ficam mais fortes e os incidentes continuam ocorrendo — essas três coisas são verdadeiras simultaneamente.
Métodos de ataque comuns eram encontrar vulnerabilidades em contratos, empréstimos-relâmpago e manipulação de oráculos — ainda existem, mas menos do que antes. Por quê? Porque agora muitos desenvolvedores de protocolos usam ferramentas de auditoria e verificação formal, capazes de bloquear a maioria dessas vulnerabilidades.
Assim, os atacantes perceberam que invadir o código não é rentável. Você sabe, o General Kim tem muita gente para sustentar.
Então perceberam: se é difícil atacar o código, atacarão as pessoas.
Apresentadora Beca: Tome como exemplo o caso do roubo de US$ 1,5 bilhão da Bybit — parece que nenhum passo saiu errado?
Wang Yishi: Sim. É um exemplo típico.
Na época, a Bybit teve US$ 1,5 bilhão roubados de sua carteira multisig Safe. Na verdade, cada elo individual estava correto isoladamente: o contrato multisig não tinha falha; a carteira fria da Bybit não tinha problema; nem o dispositivo de hardware Ledger usado apresentava falha.
Então, onde estava o problema? O problema era que um engenheiro frontend do protocolo Safe teve seu computador comprometido por engenharia social pelo grupo de hackers norte-coreano Lazarus.
Após a engenharia social, um código malicioso foi implantado no frontend oficial do Safe, ativando-se apenas para o endereço específico da Bybit. Assim, quando as quatro pessoas da Bybit (Ben e mais três da área financeira/auditoria) assinaram, o que viram na página web foi uma transferência normal do cold wallet para o hot wallet.
Por acaso, o Ledger realizou uma assinatura cega — não analisou o contrato Safe, não exibiu o delegatecall e não emitiu nenhum aviso.
Como resultado, o que realmente assinaram foi uma ação de «transferência por delegação» — cedendo diretamente as permissões do contrato Safe da Bybit. A propriedade foi perdida.
Veja bem: cada etapa parecia correta; o único erro foi a invasão do computador do engenheiro frontend do Safe. Mas todas as condições coincidiram — e isso é realmente doloroso.
Antigamente, as pessoas tentavam hackear seu código; agora tentam hackear suas pessoas.
Há um ditado na segurança viária: se você der ao motorista um cinto de segurança e um airbag, ele dirigirá mais rápido. É o mesmo na indústria. Todos continuam adicionando mais coisas: mais auditorias, mais multisigs, mais frases-secretas, elevando a barreira contra ataques. Mas, muitas vezes, o problema não está onde você o vê à primeira vista, mas onde não o vê.
Seu castelo é inexpugnável, mas seu guarda de segurança está passeando lá fora com as chaves na mão. Alguém se aproxima e diz: «Ei, parceiro, quer um cigarro?» — você fuma, e, de repente, ele já roubou suas chaves. É essa sensação.
5. Hackeando o Ledger: Uma divulgação de vulnerabilidade com «espírito olímpico»
Apresentadora Beca: Você divulgou recentemente, de forma muito pública, uma vulnerabilidade de substituição de transações no Ledger, intitulada «nós hackeamos o Ledger». Por que tanta publicidade?
Apresentadora Beca: Você divulgou recentemente, de forma muito pública, uma vulnerabilidade de substituição de transações no Ledger, intitulada «nós hackeamos o Ledger». Por que tanta publicidade?
Wang Yishi: Primeiro, essa vulnerabilidade já foi corrigida.
Quando publiquei isso, o firmware do Ledger já estava na versão 1.2.3; a vulnerabilidade estava na versão 1.2.1, corrigida cerca de duas semanas antes. A frase «nós hackeamos o Ledger» foi, de fato, um pouco sensacionalista — mas o próprio Ledger também faz esse tipo de coisa, então tudo bem.
Tecnicamente, essa vulnerabilidade chama-se TOCTOU (time-of-check to time-of-use) — explora a diferença de tempo entre o dispositivo e o computador. O usuário vê «transferir US$ 1 milhão do endereço A para o endereço B» no dispositivo e, em seguida, assina; mas, nesse intervalo, envio a transação B, e, como resultado, o que você realmente assinou foi a transação B, usando-a para substituir sua transação A.
Em termos de classificação do nível de perigo da vulnerabilidade — esta é, de fato, bastante perigosa.
Nossa rotina diária na Anzen Labs é nos hackear. Se eu nem sequer consigo me hackear, isso prova que, em minha capacidade de segurança, essa coisa que você tem, não consigo quebrá-la nem lidar com ela.
Mas há comunicação dentro da indústria. Já submetemos relatórios de bugs de segurança à Keystone — demos-lhes cerca de dois meses de aviso, explicamos como reproduzir o problema, fornecemos a solução completa e só divulgamos conjuntamente após eles corrigirem e imporem uma atualização obrigatória. Isso é bom. Deve haver esse tipo de espírito olímpico positivo.
6. Contratação: Uma entrevista é uma atuação mútua entre dois atores
Apresentadora Beca: O processo de contratação da OneKey é muito singular: primeiro, pagamos aos candidatos para executarem uma tarefa prática e, após a aprovação, há um período remunerado de adaptação. Por quê?
Wang Yishi: A razão principal é que não conseguimos encontrar pessoas adequadas.
Todos os «métodos de contratação incomuns» que você vê não são, na verdade, incomuns; é porque os métodos convencionais têm uma taxa de sucesso muito baixa.
Contratar é muito parecido com namorar. Se você entrevista alguém e a conversa flui bem, o que isso prova? — Prova apenas que essa pessoa é excelente em entrevistas. Ela antecipou suas expectativas sobre sua antecipação dela. Um bom candidato levará o entrevistador a «chegar à conclusão desejada», fazendo-o acreditar que foi sua própria sabedoria que descobriu essa qualidade — é uma forma muito sutil de controle psicológico.
O processo de entrevista é, na verdade, mais como uma apresentação mútua: o candidato atua como uma pessoa altamente competente, e eu atuo como uma ótima empresa. Depois, os dois atores observam as respectivas apresentações e decidem se querem trabalhar juntos.
Mas um teste prático remunerado de dois a três dias é diferente. Você pode observar a abordagem do candidato na resolução de problemas, sua completude e qualidade de entrega — principalmente se ele comunica ativamente ao enfrentar dificuldades ou permanece em silêncio até soltar uma surpresa negativa. No trabalho, esperamos comunicação oportuna.
Além disso, os problemas são todos criados por nós, não usando perguntas da YC para «enganar os candidatos buscando soluções».
O mesmo vale para o candidato: ele pode sentir intuitivamente o modo de trabalho da empresa em dois ou três dias. Como quem formula o problema costuma ser seu colega direto após a admissão, ele saberá se gostará dessa pessoa. Isso é muito importante.
Por fim, há o pagamento. Além de respeitar o tempo da outra pessoa, remunerar também tem outro propósito: se eu lhe lançar subitamente um problema sem aviso prévio, dizendo que quero testar sua capacidade, e você gastar um ou dois dias nele, sentirá que estou tirando proveito gratuito de você. Se eu pagar, você entenderá que levo isso a sério — e, portanto, deve levar isso também um pouco mais a sério.
Apresentadora Beca: Você já disse: «Não aceito engenheiros em 2025 que não saibam usar IA eficientemente para programar.» Qual é sua equipe ideal?
Wang Yishi: Essa minha declaração de 2025 foi, de fato, um pouco «radical». Na época, o Codex ainda nem havia sido lançado, e a IA estava apenas começando a melhorar a eficiência em programação e texto.
Mas este ano, adicionamos muitas novidades relacionadas a hardware. Por exemplo, testes de hardware — atualmente não há engenheiros de teste no escritório, apenas quatro ou cinco braços robóticos.
Para alguns testes em celulares, basta conectar um cabo USB para ler comandos, mas certas tarefas são externas — como verificar se o deslizamento é suave ou a sensação dos botões — exigindo visão + mãos externas coordenadas. Antes deste ano, tínhamos muitos engenheiros de teste no escritório clicando manualmente repetidamente. Agora usamos braços robóticos + câmeras de alta definição + modelos: toda vez que uma versão é lançada, esses itens são enviados automaticamente ao backend de testes, e os braços robóticos executam, um a um, os casos de teste.
Esse sistema não foi criado por um único engenheiro de hardware ou de testes — foi feito por duas pessoas colaborando. Porque todos tinham consenso sobre «o que o modelo de IA mais avançado atualmente consegue realizar». Com base nesse consenso, acreditamos que era viável. Então tentamos — e, de fato, funcionou.
A maior mudança trazida pela IA é dar a todos um limite comum: transformar coisas que «dois profissionais não entendiam uns aos outros e consideravam impossíveis» num resultado onde «1+1 é maior que 2 — e muito maior que 2».
7. O «Fundo de Tentativa e Erro» para meu filho: deixá-lo perder esse dinheiro o mais cedo possível
Apresentadora Beca: Você falou no Twitter sobre seus planos para educar seu filho — quer abrir contas na Binance e na Robinhood em seu nome e investir dinheiro nelas anualmente. Quais valores estão por trás disso?
Wang Yishi: Eu realmente quis abri-las na época — mas havia dois problemas: a Robinhood exige cidadania americana, e meu filho não é; a conta Junior da Binance exige ter 6 ou 13 anos, e meu filho tinha apenas 3 meses na ocasião. Portanto, ainda está na minha lista de tarefas, mas certamente as abrirei mais tarde.
O fundador da Dell abriu uma conta para todo recém-nascido nos EUA e depositou US$ 250, certo — achei isso bastante interessante.
Por que eu quis fazer isso? Porque percebi — quanto mais cedo você expuser seu filho ao dinheiro, melhor.
E esse «dinheiro» não é a mesada tradicional — não é o tipo de «Mãe, pai, quero comprar sorvete, me deem 5 dólares, 30 dólares». É algo que, assim que ele reconhecer números e fizer aritmética básica, você pode lhe oferecer, de forma experimental, uma conta de poupança ou até uma conta de investimentos. Para que aprenda como o dinheiro funciona neste mundo.
E então — deixá-lo perder esse dinheiro o mais cedo possível.
Se, antes de atingirem a maioridade, a família lhes der dez mil dólares e eles conseguirem perdê-los integralmente antes disso — isso é melhor do que se formarem, trabalharem, terem renda e, um dia, perderem muito mais dinheiro por um erro de investimento.
Falhe barato, falhe cedo. Esse é seu propósito. Também desenvolve sua compreensão sobre dinheiro.
Apresentadora Beca: Há um ditado: na era da IA, apenas os filhos dos ricos não terão a imaginação limitada pela IA. O que você pensa sobre a relação entre crianças e IA?
Apresentadora Beca: Há um ditado: na era da IA, apenas os filhos dos ricos não terão a imaginação limitada pela IA. O que você pensa sobre a relação entre crianças e IA?
Wang Yishi: Como a IA poderia limitar a imaginação? Não deveria ela libertá-la?
O progresso de toda a sociedade humana resume-se a uma frase: se os jovens não ouvirem os mais velhos, a humanidade progredirá.
Com IA, as crianças podem fazer tantas coisas. São construtoras desde cedo — não é preciso aprender programação para criar um produto; basta ter boca e saber falar.
Veja quantas famílias hoje compram impressoras 3D, como as da Bambu Lab. Podem imprimir pequenas peças em casa — não só figuras ou modelos, mas itens do cotidiano: interruptores automáticos, suportes dobráveis para cafeteiras. É muito interessante. É difícil imaginar quanta felicidade eu teria tido com isso na infância.
Você pode criar aplicativos, sites e objetos no mundo físico real — e combiná-los de infinitas maneiras.
8. Em conclusão: mostre-me o produto
Apresentadora Beca: Você veio de uma área totalmente alheia a esta indústria. O que diria às pessoas que querem se destacar nesse setor hoje?
Wang Yishi: Não chamaria isso de conselho. Nem mesmo estou me saindo tão bem assim.
Mas, se for obrigado a dizer algo: primeiro, o potencial de crescimento de todos é ilimitado. A graduação, o trabalho após a formatura, o que faz aos 20, aos 25 e aos 30 anos — essas quatro coisas podem ser totalmente diferentes.
Se você gosta de algo determina quanto investe nele. A perspectiva e a compreensão com que o encara definem seu limite máximo de crescimento.
Se você gostar dele e ele tiver uma longa rampa e trilha de crescimento, é mais provável que vá mais longe.
Antigamente, as pessoas não gostavam de compartilhar publicamente o que estavam construindo; preferiam trabalhar em silêncio — só dizendo “venha testar essa coisa que fiz” ao lançá-la. Hoje, porém, criar algo com IA é incrivelmente rápido. Se tiver uma ideia, orientar Codex, Grok ou Claude pode levar apenas dois ajustes para gerar o resultado.
Uma vez pronto, você pode enviá-lo imediatamente para outros usarem — e obter feedback rápido: trata-se de uma necessidade real? É só você quem precisa disso, ou há muitos como você, mas que ainda não falaram? Pode gerar receita? Consegue apoio contínuo de usuários?
O autor do Lovable criou mais de trinta apps de programação intuitiva antes do Lovable — sem nenhum uso — até que este último decolou. É um caso típico de experimentação rápida e iteração.
Ao desenvolver um novo produto, você conecta os prós e contras de todos os produtos anteriores — une os pontos. A IA não pode substituí-lo nisso, pois envolve cognição, senso estético e tomada de decisão, tudo dentro da sua cabeça.
Antes era “ideias são baratas, mostre-me o código”. Agora nem sequer é preciso mostrar o código — basta mostrar o produto.
Portanto, agora é realmente a melhor era.