Dialogo con Wang Yishi di OneKey: nell’era dell’IA, la battaglia offensiva e difensiva per i portafogli hardware ha solo «due settimane» di tempo?
 Tapbit Wire
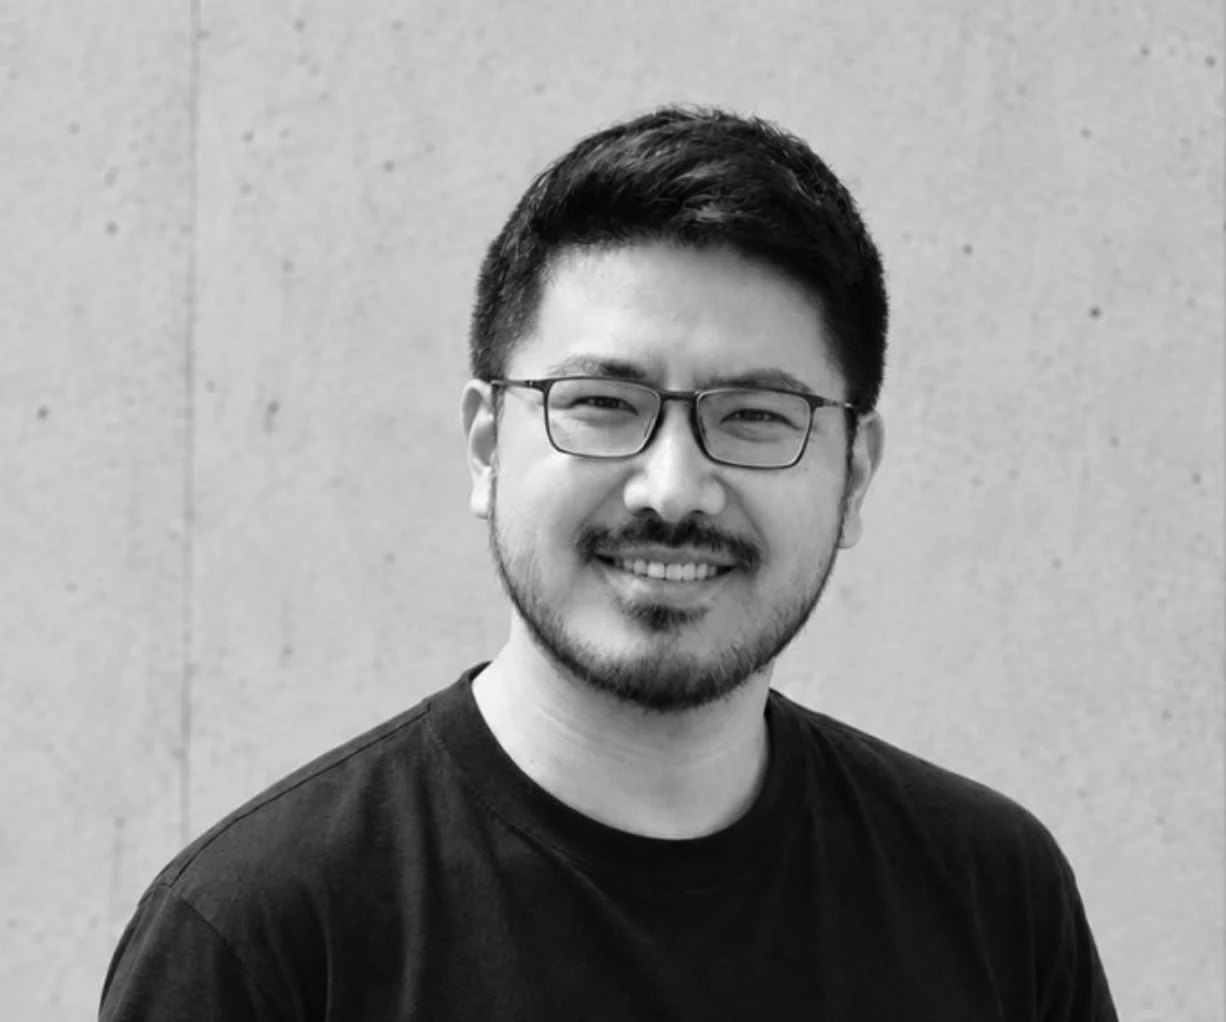
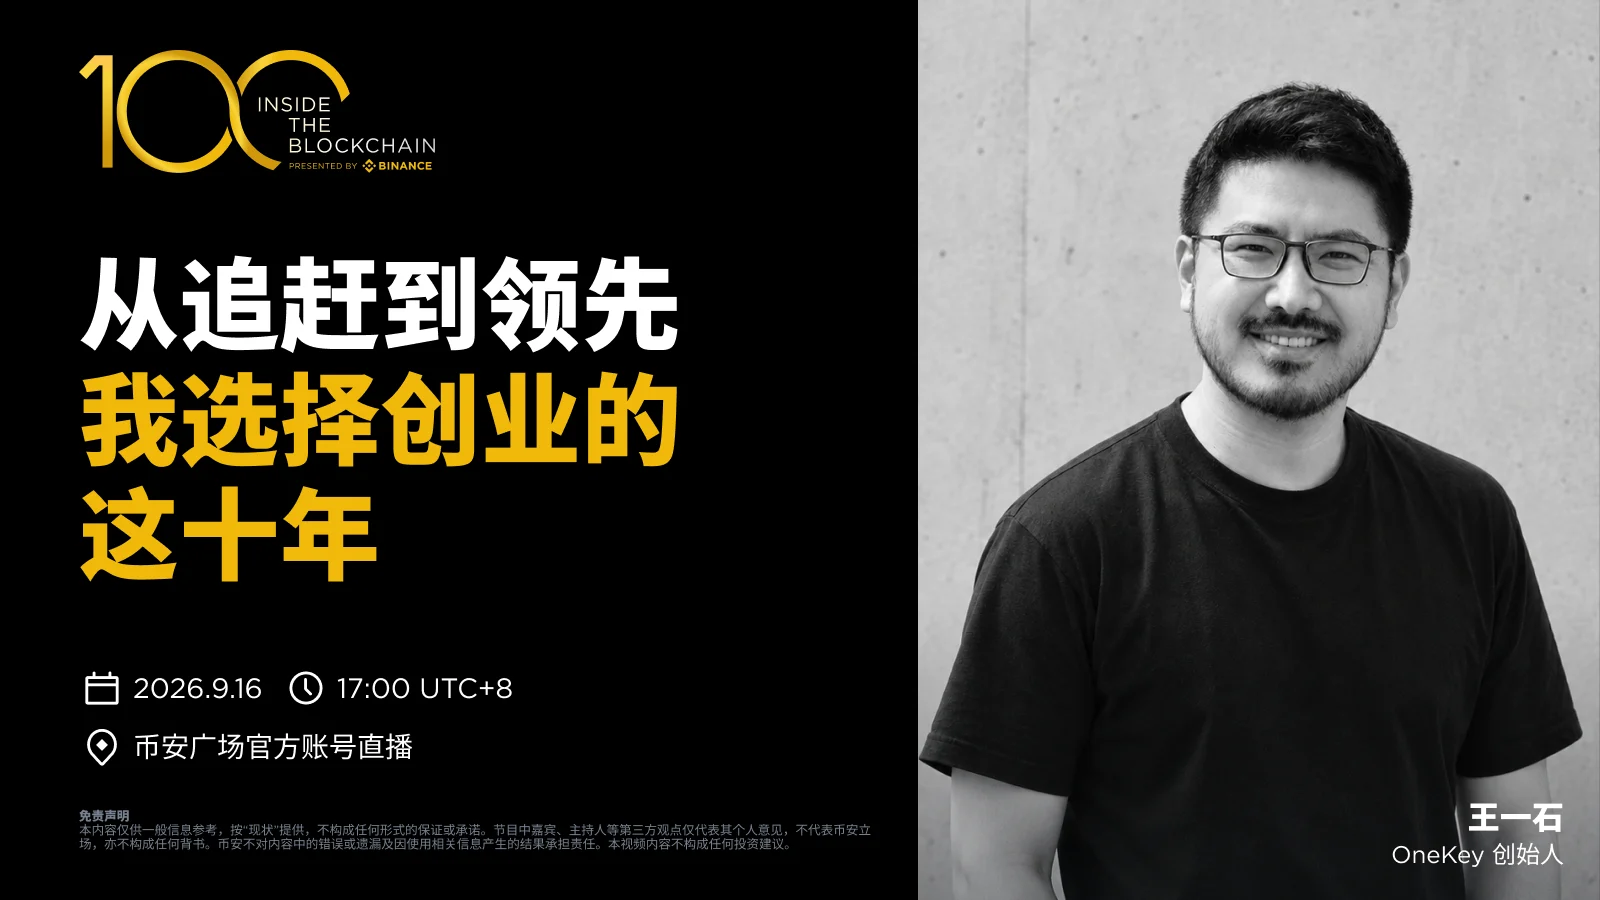
Nel 2013, uno studente di ingegneria civile acquistò il suo primo Bitcoin tramite un intermediario su Taobao. Dodici anni dopo, divenne fondatore di OneKey, una delle aziende più importanti nel settore dei portafogli hardware.
In questa conversazione, Wang Yishi (@ohyishi) ha condiviso i suoi giudizi e compromessi lungo il percorso, ma abbiamo dedicato più tempo a temi recenti e inevitabili del settore: l’IA che potenzia contemporaneamente attacco e difesa, cosa sia realmente andato storto dietro il furto da 1,5 miliardi di dollari su Bybit, perché ha strutturato il processo di assunzione di OneKey come un «appuntamento al buio», quali qualità stia realmente valutando e come intenda utilizzare un «fondo sperimentale per startup iniziali» per crescere i propri collaboratori.
1. Entrare nel settore: dall’ingegneria civile al Bitcoin
Conduttore Beca: Ha una formazione in ingegneria civile. Nel 2013, da studente, acquistò il suo primo Bitcoin su Taobao. Cosa l’ha spinta dal cantiere alla blockchain?
Wang Yishi: Detto senza giri di parole: perché il prezzo è salito.
Il 2013 fu un mercato rialzista: era in ascesa fin dal 2012 e raggiunse il picco di quasi 8.000 RMB nel quarto trimestre. La prima volta che lo acquistai costava circa 100 dollari, ovvero circa 700 RMB.
All’epoca si potevano acquistare direttamente Bitcoin e Ripple su Taobao: bastava cliccare un link e pagare. Le transazioni erano molto primitive. Erano già apparse anche borse nazionali, come BTC China gestita da Yang Linke. Acquistai le criptovalute perché il prezzo era salito e mi ero accorto di questo fenomeno. Lessi l’articolo di Xiao Lei «Quando questa cosa appare, il mondo si capovolge» ed entrai in grande eccitazione. Poi visitai il forum 8BTC e Bitcointalk per leggere molti post iniziali.
Dunque, la ragione principale fu: è salito, quindi ho comprato.
Conduttore Beca: Da ByteDance a Bixin fino a OneKey: come ha preso le sue decisioni passo dopo passo?
Wang Yishi: Quando entrai in ByteDance, l’azienda contava circa 400 persone; oggi ne conta probabilmente 100.000. Allora, il business più redditizio di ByteDance era la pubblicità sull’app Toutiao, con una valutazione di 1 miliardo di dollari — oggi potrebbe essere di 500 miliardi o addirittura migliaia di miliardi.
ByteDance è una tipica «fabbrica di app»: ogni mese lancia diverse nuove applicazioni, indirizza traffico ai nuovi prodotti tramite le schede dell’app principale e decide se proseguire gli investimenti o chiuderle in base ai dati — un approccio spietato. Già allora era molto radicata la mentalità basata su test A/B e dati.
Tuttavia, le grandi aziende hanno un problema intrinseco: avere troppe risorse può talvolta diventare una maledizione. Se servono persone, le assumi; se serve un budget, invii una richiesta OA; se serve traffico, lo chiedi. In quell’ambiente, sei più un componente: devi svolgere bene il tuo compito, ma ti manca intrinsecamente una certa «esperienza di sopravvivenza nella giungla».
«Sopravvivenza nella giungla» significa che, quando crei qualcosa di nuovo, nessuno ti fornisce traffico né ti aiuta a risolvere problemi esterni al prodotto stesso. È diverso da qualcosa che cresce spontaneamente all’esterno.
Più avanti, perché scelsi le criptovalute? Perché l’ingegneria civile è lenta. Il ciclo di feedback è misurato in «anni»: lo studio di progettazione realizza i disegni, un collega esperto segue sul cantiere l’intero progetto di un ponte — ci vogliono anni. Internet è veloce, e le criptovalute lo sono ancora di più. Versi i soldi, salgono o scendono. Se salgono, ricevi un forte feedback positivo.
Inoltre, mentre lavoravo in ByteDance, oltre a pagare l’affitto, destinavo praticamente tutto il mio reddito all’acquisto di criptovalute. Siccome le compravo comunque, perché non impegnarmi totalmente nel settore?
2. Come OneKey ha ottenuto la sua «prima ondata di utenti»
Conduttore Beca: Nel settore dei portafogli hardware, Ledger e Trezor erano già presenti da sei o sette anni. In che modo OneKey si è distinto tra tanti concorrenti?
Wang Yishi: In realtà, ancora oggi OneKey non si è davvero «distinto»: questo termine è un po’ esagerato. OneKey sta ancora lavorando intensamente per crescere.
Ma se dovessi indicare un fattore chiave, il principale nodo di crescita è stato l’«Estate DeFi» del 2020. Allora, ingenti capitali migrarono dalle exchange alla blockchain — grazie a pool e rendimenti annualizzati molto alti. Ma quale strumento usavate? Metamask.
La sicurezza di Metamask all’epoca non era ottimale. Ricordo che, alla fine del 2020, durante un audit, individuammo rischi nella gestione delle frasi seed: era relativamente facile recuperare i file sorgente ed effettuare attacchi brute-force.
Gli utenti con capitali più elevati volevano partecipare alla DeFi, ma non rischiare di perdere tutto in caso di trojan sul PC o compromissione del browser. Così iniziarono a usare portafogli hardware. Tuttavia, usando Ledger per minare su Uni, occorreva installare Ledger Live, l’app Ethereum, Metamask, collegare quest’ultimo a Ledger e chiudere il client Ledger perché competevano per la stessa porta USB —
Era come usare tre telecomandi per un solo televisore: estremamente scomodo.
In quel periodo OneKey introdusse innovazioni nell’esperienza utente, soprattutto nella localizzazione e nella riduzione degli attriti: fu la nostra prima ondata di utenti.
Conduttore Beca: Oltre al miglioramento dell’esperienza utente, qual è stata un’altra ragione della crescita?
Wang Yishi: L’open source.
Ledger non è ancora open source oggi. La nostra valutazione era: un prodotto ti fa «credere» che sia sicuro, oppure ti permette di «verificarne» la sicurezza. A lungo termine, la seconda opzione è migliore. Come per i modelli IA attuali, credo fermamente nell’open source anche nel lungo periodo. La verificabilità è fondamentale.
Dopo la prima ondata di crescita, il resto è stato principalmente dovuto ai problemi dei concorrenti: non hanno performato bene, hanno ceduto utenti a noi e gradualmente questi sono passati da loro a noi.
Recentemente Coldcard ha avuto un incidente. Coldcard è un portafoglio realizzato da esperti Bitcoin OG molto tecnici. Ma immaginate: dal 2021 al 2025, per quasi quattro anni, una vulnerabilità nella generazione delle frasi seed è rimasta nel codice open source senza essere corretta. Sono davvero professionisti? Ne dubito.
Ogni volta che un concorrente commette un errore banale, la nostra base utenti cresce un po’. Questo è tutto.
Non si tratta quindi di «distinguersi», ma semplicemente di sopravvivere.
Conduttore Beca: La fase di alta crescita di un’azienda è anche quella in cui è più facile commettere errori. Quali deviazioni avete fatto?
Wang Yishi: Molte. Ripensandoci oggi, è davvero frustrante.
Durante l’Estate DeFi, i nostri portafogli furono esauriti per quasi un anno.
Il motivo fu l’apertura di uno stampo nuovo e la decisione di sviluppare autonomamente il firmware da zero, sottovalutando la complessità e il ciclo di R&S. Con l’hardware, è diverso dal software: c’è un’intera catena di approvvigionamento dietro. Un problema ne genera cento altri. Così, nel periodo in cui avremmo dovuto acquisire utenti aggressivamente, non avevamo prodotti.
Se non hai nemmeno prodotti, stai praticamente regalando traffico.
C'erano anche alcuni problemi con l'architettura tecnica: design prematuro, ottimizzazione prematura, sovradimensionamento. Invece di «prima far crescere il prodotto, lasciare che gli utenti lo usino, poi ottimizzare gradualmente». L'ordine è fondamentale. Se avessi capito questo allora, le cose probabilmente sarebbero molto migliori rispetto a oggi.
3. Attacco e difesa nell’era dell’IA: da «due mesi» a «due settimane»
Conduttore Beca: L’IA sta diventando sempre più efficace nel trovare vulnerabilità. Quali preparativi avete fatto?
Wang Yishi: Si tratta di un problema diffuso in tutto il settore, non solo nell’industria crypto. Un tempo si riteneva che iOS fosse molto sicuro, ma ora, grazie ai modelli IA, anche iOS presenta numerose vulnerabilità.
Il nostro team interno dispone di un team di sicurezza chiamato Anzen Labs («Anzen» significa «sicurezza» in giapponese). Quest’anno a Black Hat abbiamo rivelato una vulnerabilità USB: dalla sua individuazione alla riproduzione, fino al concatenamento di diverse vulnerabilità in un attacco completo della supply chain, quasi interamente realizzato con l’IA.
Prima dell’IA, per creare una catena di attacco completa occorrevano due o tre ricercatori di sicurezza esperti e circa due mesi. Questa volta, invece, la scoperta della vulnerabilità ha richiesto un solo ingegnere della sicurezza e appena due settimane.
La velocità è cambiata drasticamente.
Tuttavia, se l’IA facilita la ricerca di vulnerabilità, tale «facilità» vale allo stesso modo anche per i difensori.
I difensori hanno un vantaggio sugli attaccanti: nel loro repository hanno codice ancora non rilasciato. Per attaccarvi, un aggressore deve prima individuare i vostri sistemi. Se siete open source, chiunque può attaccarvi in massa; tuttavia il vostro prodotto e il vostro codice vengono aggiornati continuamente, quindi ci saranno sempre parti non ancora pubblicate: è proprio in quel momento che potete attaccare voi stessi.
In passato effettuavamo audit sulla sicurezza del firmware circa due volte all’anno, affidandoli a due o più società per audit incrociati. La frequenza era molto bassa. Oggi, grazie agli strumenti IA, possiamo eseguire un audit ad ogni rilascio, settimanalmente.
L’IA è, per dirla cruda, un coltello da cucina: lo si può usare per uccidere o per cucinare. Tutto dipende da come i team del settore la utilizzano.
4. Il furto da 1,5 miliardi di dollari su Bybit: nessun errore lungo l’intera catena, eppure i fondi sono spariti
Conduttore Beca: Perché, negli anni, gli strumenti di difesa si sono rafforzati, ma gli incidenti non sono diminuiti?
Wang Yishi: Gli strumenti aumentano, diventano più potenti e gli incidenti continuano a verificarsi: queste tre cose sono vere contemporaneamente.
Un tempo i metodi di attacco comuni erano la ricerca di vulnerabilità nei contratti, i flash loan e la manipolazione degli oracoli: questi esistono ancora, ma molto meno di prima. Perché? Perché oggi molti sviluppatori di protocolli usano strumenti di audit e verifica formale, capaci di bloccare la maggior parte di tali vulnerabilità.
Gli attaccanti hanno quindi capito che hackerare il codice non è più conveniente. Beh, insomma, il generale Kim ha moltissime persone da mantenere.
Così si sono resi conto: se attaccare il codice è difficile, attaccheremo le persone.
Conduttore Beca: Prendiamo come esempio il caso del furto da 1,5 miliardi di dollari su Bybit: sembra che nessun passaggio sia andato storto?
Wang Yishi: Esatto. È un esempio molto tipico.
All’epoca, Bybit ha perso 1,5 miliardi di dollari dal suo multisig Safe. In realtà, ogni singolo anello della catena era perfetto se considerato isolatamente: il contratto multisig non presentava bug; il portafoglio freddo di Bybit era sicuro; neppure il dispositivo hardware Ledger da loro utilizzato aveva vulnerabilità.
Dove stava il problema? Il problema era che un ingegnere frontend del protocollo Safe era stato vittima di ingegneria sociale da parte del gruppo hacker nordcoreano Lazarus.
Dopo l’ingegneria sociale, un codice dannoso è stato inserito nel frontend ufficiale di Safe, attivandosi solo per l’indirizzo specifico di Bybit. Così, quando le quattro persone di Bybit (Ben e altri tre del reparto finanza/audit) hanno firmato, sul sito web vedevano un normale trasferimento dal wallet freddo a quello caldo.
Per fortuna, il dispositivo Ledger ha effettuato una firma cieca: non ha analizzato il contratto Safe, non ha mostrato il delegatecall e non ha emesso avvisi.
Di conseguenza, ciò che hanno realmente firmato era un'azione di «trasferimento delegato», cedendo direttamente i permessi del contratto Safe di Bybit. La proprietà è andata persa.
Vede, ogni passaggio sembrava corretto; l’unico errore fu il compromesso del computer dell’ingegnere frontend di Safe. Ma tutte le condizioni si sono verificate contemporaneamente — ed è davvero doloroso.
In passato cercavano di hackerare il tuo codice; ora cercano di hackerare le persone.
Esiste un detto sulla sicurezza stradale: se dai al guidatore cintura e airbag, guiderà più veloce. Vale anche nel settore. Si aggiungono sempre più misure: audit, multisig, passphrase, innalzando la soglia degli attacchi. Ma spesso il problema non è dove lo vedi subito, bensì dove non lo vedi.
Il tuo castello è inespugnabile, ma la guardia di sicurezza passeggia fuori con le chiavi in tasca. Qualcuno si avvicina e dice: «Ehi amico, vuoi una sigaretta?». Tu fumi, e il secondo dopo ti hanno rubato le chiavi. È proprio questa la sensazione.
5. Attacco a Ledger: una divulgazione di vulnerabilità ispirata allo «spirito olimpico»
Conduttrice Beca: Hai recentemente divulgato pubblicamente una vulnerabilità di sostituzione transazioni su Ledger, con il titolo molto impattante «abbiamo hackerato Ledger». Perché tanta visibilità?
Conduttrice Beca: Hai recentemente divulgato pubblicamente una vulnerabilità di sostituzione transazioni su Ledger, con il titolo molto impattante «abbiamo hackerato Ledger». Perché tanta visibilità?
Wang Yishi: Innanzitutto, questa vulnerabilità è già stata risolta.
Quando ho pubblicato il post, il firmware Ledger era già alla versione 1.2.3; la vulnerabilità riguardava la 1.2.1, corretta circa due settimane prima. La frase «abbiamo hackerato Ledger» era effettivamente un po’ clickbait — ma anche Ledger usa questo tipo di comunicazione, quindi va bene.
Tecnicamente, questa vulnerabilità è detta TOCTOU (time-of-check to time-of-use): sfrutta il ritardo temporale tra dispositivo e computer. L’utente vede sul dispositivo «trasferisci 1 milione di dollari dall’indirizzo A all’indirizzo B» e poi firma; ma in quel lasso di tempo io invio la transazione B, sostituendo così la transazione A con quella firmata.
In termini di gravità della vulnerabilità, questa è davvero pericolosa.
Il nostro lavoro quotidiano in Anzen Labs è hackerare noi stessi. Se non riesco nemmeno a hackerare me stesso, significa che, dal punto di vista della mia capacità di sicurezza, non posso violare né gestire ciò che tu possiedi.
Esiste però una collaborazione nel settore. In precedenza abbiamo segnalato bug di sicurezza a Keystone: li abbiamo avvisati con due mesi di anticipo, indicando come riprodurli e fornendo la soluzione completa; la divulgazione è avvenuta solo dopo la correzione e l’aggiornamento obbligatorio. È un buon esempio di «spirito olimpico» positivo.
6. Assunzioni: un colloquio è uno scambio di recite tra due attori
Conduttrice Beca: Il processo di assunzione di OneKey è molto particolare: prima paghi i candidati per completare un compito pratico, e dopo il superamento segue un periodo retribuito di affinamento. Perché?
Wang Yishi: Il motivo principale è che non riusciamo a trovare persone adatte.
Tutti i «metodi di assunzione insoliti» che vedete non sono affatto strani: lo sono perché i metodi convenzionali hanno un tasso di successo molto basso.
Assumere è molto simile al corteggiamento. Se intervistate qualcuno e il colloquio va bene, cosa dimostra? Dimostra solo che questa persona è molto brava a sostenere colloqui: ha anticipato le vostre aspettative sulle sue aspettative. Un candidato forte farà in modo che l’intervistatore «giunga alla conclusione desiderata», facendogli credere che sia stata la sua stessa saggezza a scoprire tale qualità — è una forma molto sottile di controllo psicologico.
Il processo di selezione assomiglia più a una recita da entrambe le parti: il candidato interpreta il ruolo di una persona molto competente, e io quello di un’azienda eccellente. Poi i due attori osservano lo spettacolo dell’altro e decidono se unirsi.
Un test pratico retribuito di due-tre giorni è invece diverso: permette di osservare l’approccio del candidato alla risoluzione dei problemi, la completezza del lavoro e la qualità della consegna — soprattutto se comunica attivamente quando incontra ostacoli o tace e poi vi sorprende con un problema grave. Sul lavoro, cerchiamo comunicazioni tempestive.
Inoltre, i problemi sono tutti progettati da noi, non usiamo domande tipo YC per «ingannare» i candidati verso soluzioni.
Lo stesso vale per il candidato: in due o tre giorni può percepire intuitivamente il modo di lavorare dell’azienda, perché chi definisce il problema sarà probabilmente il suo collega diretto dopo l’assunzione. Capirà subito se gli piacerà questa persona — ed è fondamentale.
Infine, c’è la retribuzione. Oltre a rispettare il tempo altrui, pagare ha anche un altro scopo: se vi lancio all’improvviso un problema per testare le vostre capacità e ci dedicate uno o due giorni, avrete l’impressione che vi stia sfruttando gratuitamente. Se invece vi pago, capirete che prendo la cosa sul serio — e quindi anche voi la prenderete più seriamente.
Conduttore Beca: Hai detto una volta: «Nel 2025 non posso accettare ingegneri incapaci di usare efficacemente l’IA per programmare». Com’è il tuo team ideale?
Wang Yishi: Quella mia affermazione del 2025 era effettivamente una «dichiarazione radicale». All’epoca Codex non era ancora stato rilasciato e l’IA aveva appena iniziato a migliorare l’efficienza nella programmazione e nella scrittura.
Quest’anno però abbiamo aggiunto molte novità legate all’hardware, ad esempio test hardware: ora in ufficio non ci sono più ingegneri dedicati ai test, ma solo quattro o cinque bracci robotici.
Per alcuni test su smartphone basta collegare un cavo USB per leggere i comandi, ma altri richiedono interazioni esterne — come la fluidità dello scorrimento o la sensazione dei tasti — per cui servono visione artificiale e mani robotiche coordinate. Fino a quest’anno avevamo molti ingegneri dei test che cliccavano manualmente ripetutamente; ora usiamo bracci robotici + telecamere ad alta definizione + modelli IA: ogni volta che viene rilasciata una nuova versione, i test vengono inviati automaticamente al backend e i bracci robotici eseguono uno dopo l’altro i casi di test con un «toc-toc-toc».
Questo sistema non è stato creato da un singolo ingegnere hardware o test: ci hanno lavorato insieme due persone, grazie al consenso comune su «cosa possa fare oggi il modello IA più potente». Basandoci su questo accordo, abbiamo ritenuto fattibile il progetto — e infatti ha funzionato davvero.
Il cambiamento più grande portato dall’IA è aver dato a tutti un confine comune: trasformare ciò che «due professionisti non comprendevano reciprocamente e ritenevano impossibile» in un risultato dove «1+1 fa più di 2, anzi molto più di 2».
7. Il «Fondo prova ed errore» per mio figlio: fargli perdere questi soldi il prima possibile
Conduttore Beca: Su Twitter hai parlato del tuo approccio educativo per tuo figlio: vorresti aprire per lui account su Binance e Robinhood a tuo nome e versarvi denaro ogni anno. Quali valori ispirano questa scelta?
Wang Yishi: Volevo aprirli allora — ma ci sono stati due problemi: Robinhood richiede la cittadinanza statunitense, e mio figlio non ce l’ha; l’account Junior di Binance richiede 6 o 13 anni, mentre mio figlio aveva solo 3 mesi. È quindi ancora nella mia lista di cose da fare, ma li aprirò sicuramente in futuro.
Il fondatore di Dell ha aperto un conto per ogni neonato negli USA e vi ha depositato 250 dollari — mi è sembrata un’idea interessante.
Perché volevo farlo? Perché ho capito che più presto si introduce un bambino al denaro, meglio è.
E questo «denaro» non è la classica paghetta — non è quel «Mamma, papà, voglio un gelato, datemi 5 o 30 dollari». È un conto di risparmio, o addirittura un conto di investimento, da affidare non appena il bambino sa riconoscere i numeri e fare calcoli semplici, per insegnargli come funziona il denaro nel mondo reale.
E poi — fargli perdere questi soldi il prima possibile.
Se, prima di diventare adulti, la famiglia dà loro diecimila dollari e loro riescono a perderli tutti prima della maggiore età, è meglio che diplomarsi, lavorare, avere un reddito e poi un giorno perdere molto più denaro per un errore di investimento.
Fallisci a basso costo, fallisci presto. Questo è il suo scopo. Sviluppa anche la loro comprensione del denaro.
Conduttrice Beca: C’è un detto: «Nell’era dell’IA, solo i figli dei ricchi non avranno l’immaginazione limitata dall’intelligenza artificiale». Che ne pensi del rapporto tra bambini e IA?
Conduttrice Beca: C’è un detto: «Nell’era dell’IA, solo i figli dei ricchi non avranno l’immaginazione limitata dall’intelligenza artificiale». Che ne pensi del rapporto tra bambini e IA?
Wang Yishi: Come potrebbe l’IA limitare l’immaginazione? Non dovrebbe invece liberarla?
Il progresso di tutta la società umana si riduce a una frase: «Se i giovani non ascoltano gli anziani, l’umanità progredisce».
Con l’IA, i bambini possono fare tantissime cose. Sono creatori fin da piccoli: non è necessario saper programmare per creare un prodotto; basta saper parlare.
Guardate quante famiglie oggi acquistano stampanti 3D, come quelle Bambu Lab. Possono stampare a casa molti piccoli componenti — non solo figurine o modelli, ma anche oggetti per la vita quotidiana: interruttori automatici, supporti pieghevoli per macchine da caffè. È molto interessante. Mi è difficile immaginare quanto sarei stato felice se avessi avuto tutto questo da ragazzo.
Puoi creare app, siti web, oggetti nel mondo fisico reale — e combinarli in infinite possibilità.
8. In conclusione: Mostrami il prodotto
Conduttrice Beca: Sei arrivato fin qui partendo da un settore completamente estraneo a questo. Cosa diresti a chi vuole costruirsi una carriera in questo campo oggi?
Wang Yishi: Non lo chiamerei consiglio. Non sto necessariamente andando così bene nemmeno io.
Ma se proprio devo dirlo: innanzitutto, il potenziale di crescita di ciascuno è illimitato. La laurea, il lavoro dopo la laurea, ciò che fai a 20, a 25 e a 30 anni — queste quattro cose possono essere completamente diverse.
Ciò che ti piace determina quanto ci investi. La prospettiva e la comprensione con cui lo osservi ne definiscono il limite massimo di crescita.
Se ti piace e ha una lunga pista di sviluppo — allora è più probabile che arriverai lontano.
In passato le persone non amavano condividere pubblicamente ciò che stavano costruendo; preferivano lavorare in silenzio, dicendo solo «prova questa cosa che ho fatto» al lancio. Oggi invece realizzare qualcosa con l’IA è velocissimo: se hai un’idea, chiedere aiuto a Codex, Grok o Claude potrebbe richiedere solo due tentativi.
Una volta pronto, puoi condividerlo subito perché altri lo provino: riceverai feedback rapidi — è un bisogno reale? Lo senti solo tu, o tanti altri come te non l’hanno espresso? Può generare entrate? Riuscirà ad attirare utenti a lungo termine?
L’autore di Lovable ha realizzato oltre trenta app basate sul «vibe coding» prima di Lovable, senza alcun utilizzo — fino al successo di quest’ultima. Un caso tipico di prove ed errori veloci.
Lavorando a un nuovo prodotto, colleghi pregi e difetti di tutti i prodotti realizzati in precedenza — metti insieme i punti. L’IA non può sostituirti in questo, perché è cognizione, estetica, decisione: tutto nella tua testa.
Un tempo si diceva: «Le idee sono a buon mercato, mostrami il codice». Oggi non serve nemmeno mostrarmi il codice — basta mostrarmi il prodotto.
Quindi, in questo momento è davvero l'era migliore.