بایننس یافتههای اولیه حادثه امنیتی را افشا میکند: از استخدام جعلی تا ابزارهای هوش مصنوعی خرابشده، هکرها چگونه لایه به لایه نفوذ کردند؟
 Tapbit Wire
در ۳ نوامبر، بایننس گزارش اولیه بررسی حادثه امنیتی ۲۹ اکتبر را منتشر کرد و مسیر کامل حمله و روش نفوذ مهاجمان را افشا نمود. بر اساس این گزارش، مهاجمان با استفاده از مصاحبههای شغلی جعلی، بدافزار و ابزارهای داخلی هوش مصنوعی خرابشده، بهتدریج کنترل دستگاههای چندین کارمند را درآوردند و در نهایت به مجوزهای امضاي کیف پول دست یافتند و با استفاده از مکانیسم اختیار EIP-7702، فرآیند عادی برداشت را دور زدند و داراییها را انتقال دادند.
این حادثه شامل کل داراییهایی به ارزش تقریبی ۶٫۳۴ میلیارد دلار آمریکا بود. تا زمان انتشار این گزارش، حدود ۲٫۸۵ میلیارد دلار از داراییها منجمد یا مسدود شده بود و ۹۸٪ داراییهای توکنی تحت تأثیر قرار گرفته تکمیل شده بودند. بایننس اعلام کرد که زیانهای مرتبط را خود پلتفرم تقبل خواهد کرد و اقدامات بازسازی سیستمهای آسیبدیده، تقویت حفاظتهای امنیتی و جذب یک طرف مستقل برای بررسی بیشتر را آغاز کرده است. در این گزارش همچنین اشاره شده که اطلاعات جدید افبیآی ایالات متحده نشاندهنده مسئولیت کره شمالی در این حادثه است.
متن کامل به شرح زیر است:
در ۲۹ اکتبر ۲۰۲۶، بایننس دچار حادثه امنیتی جدی و بسیار پیچیدهای شد. این حادثه نباید رخ میداد و ما بهشدت برای نگرانی، اختلال در کسبوکار و عدم قطعیت ایجادشده برای کاربران، شرکا و کل صنعت عذرخواهی میکنیم.
حفاظت از کاربران همواره اولویت اول ما است. زیانهای مالی ناشی از سرقت وجوه توسط بایننس تقبل میشود و به کاربران منتقل نخواهد شد. ما بودجهای فراتر از ۱۰۰٪ مبلغ زیان برای پوشش این خسارات اختصاص دادهایم. تا ۳۱ اکتبر ۲۰۲۶، ۹۸٪ داراییهای توکنی تحت تأثیر قرار گرفته تکمیل شدهاند و کاربران میتوانند این موضوع را از طریق صفحه اثبات ذخایر تأیید کنند. برای بخشی از داراییهای کمنقدینگی که هنوز تکمیل نشدهاند، ما در حال خرید آنها هستیم.
کل داراییهای دیجیتال درگیر در این حادثه حدود ۶٫۳۴ میلیارد دلار آمریکا بود. تا زمان انتشار این گزارش، حدود ۲٫۸۵ میلیارد دلار از داراییهای دیجیتال منجمد یا مسدود شده بود؛ مبلغ دقیق نیازمند بررسی بیشتر است و ممکن است تحت تأثیر نوسانات قیمت بازار قرار گیرد.
ما بلافاصله اقداماتی برای محدود کردن تأثیر این حادثه و تقویت امنیت سیستمهای آسیبدیده انجام دادیم. تمام نقاط ورودی تأییدشدهای که مهاجمان از آنها سوءاستفاده کرده بودند، بسته شده و سیستمهای درگیر در مسیر حمله بازسازی یا جایگزین شدهاند. علاوه بر این، ما کنترل دستگاهها را سختتر کرده، کنترلهای ریسک خدمات کیف پول را تقویت نموده و قابلیتهای تشخیص رفتار غیرعادی مبتنی بر هوش مصنوعی را گسترش دادهایم.
این گزارش یک گزارش بررسی اولیه است و وضعیت فعلی درک ما از حادثه و بهبودهای امنیتی انجامشده را پوشش میدهد. بررسی همچنان ادامه دارد و یافتههای مربوطه مشمول بررسی مستقل بیشتر خواهند بود. بهمنظور جلوگیری از استفاده مهاجمان خبیث از این اطلاعات برای برنامهریزی حملات، برخی جزئیات فنی محرمانه باقی خواهند ماند. ما یک شرکت امنیتی مستقل را برای انجام بررسی بیشتر جذب کردهایم.
اطلاعات جدید منتشرشده توسط افبیآی ایالات متحده نشاندهنده مسئولیت جمهوری دموکراتیک کره شمالی (DPRK) در این حادثه است.
ما این گزارش اولیه را منتشر کردهایم زیرا تنها زمانی که کل صنعت از این درسها یاد بگیرد، استانداردهای امنیتی میتوانند بهطور مداوم بهبود یابند.
اتفاقات ۲۹ اکتبر چه بود؟
حمله بهسرعت در چندین شبکه انجام شد.
مهاجمان از دسترسی غیرمجاز به سرویس امضاي کیف پول داخلی برای اجرای تراکنشها خارج از فرآیند عادی برداشت استفاده کردند.
بین ساعت ۲۰:۰۵ تا ۲۰:۰۹ UTC، پنج کیف پول گرم بایننس، ۲۳۳٫۴۶ میلیون XRP را به آدرسهای تحت کنترل مهاجمان انتقال دادند.
سپس کیفهای پول گرم بایننس روی شبکههای سولانا و اپتیمیزم، بهترتیب حدود ۹۷۰۵۰۰ SOL و ۴۴٫۲ میلیون OP را به آدرسهای تحت کنترل مهاجمان انتقال دادند.
پس از آن، بایننس هشدار داخلی درباره انتقال حجم بالایی از داراییها دریافت کرد و بلافاصله بررسی را آغاز نمود.
سپس یک کیف پول گرم بایننس ۱۸٫۲۷۰ بیتکوین را به آدرسی منتقل کرد که توسط مهاجمان کنترل میشد.
سپس مهاجمان از سرویس امضا برای سوءاستفاده بیشتر از مکانیزم احراز مجوز EIP-7702 اتریوم استفاده کردند.
EIP-7702 اجازه میدهد تا یک حساب، اختیارات اجرای جزئی خود را بدون آشکار کردن کلید خصوصیاش به یک قرارداد هوشمند واگذار کند. در این حادثه، مهاجمان از این مکانیزم برای اعطای اختیارات اجرای جزئی بر روی یکی از کیفهای گرم بایننس به قرارداد هوشمندی که تحت کنترل آنها بود، استفاده کردند.
بایننس بلافاصله اقدامات اضطراری متعددی از جمله تعلیق برداشتها برای محدود کردن جریان بیشتر داراییها، هماهنگی با شرکای خود برای قفل کردن توکنهای درگیر و انجام اقداماتی برای لغو مجوزهای غیرمجاز اعمال کرد. با این اقدامات، مجموعاً ۲٫۸۵ میلیارد دلار آمریکا از داراییها قفل شد.
با این حال، تعلیق برداشتها به تنهایی برای متوقف کردن تمام انتقالهای غیرمجاز دارایی کافی نبود. مجوزهای مخرب EIP-7702 قبلاً در زنجیره وجود داشتند و مستقل از زیرساخت عادی برداشتهای بایننس عمل میکردند.
مهاجمان مجموعاً ۵۰ تراکنش امضاشده ارسال کردند و با دستکاری nonceهای حساب (شمارههای ترتیبی تراکنشها) مجوزهای مخرب واگذاری را ایجاد کردند. پس از ایجاد این مجوزها، مهاجمان قادر شدند زیرساخت عادی برداشتهای بایننس را دور بزنند و انتقال داراییها را ادامه دهند. بایننس مجبور شد تراکنشهای اضافیای برای لغو این مجوزهای موجود در زنجیره اجرا کند.
فرآیند کلی بازپسگیری کنترل داراییها با پیچیدگیهای فنی دیگری نیز مواجه شد. از آنجا که کیفهای گرم درگیر از فناوری محاسبه چندطرفه (MPC) استفاده میکنند، کلید خصوصی واحدی وجود نداشت که بتوان آن را مستقیماً برای لغو فوری مجوزهای مخرب EIP-7702 به کار برد. برای رفع این مشکل، تیم مجبور شد فرآیند لغو ویژهای را طراحی و اجرا کند که زمان اضافیای نیز نیاز داشت.
علاوه بر این، تعلیق برداشتها و تعطیلی سرویسهای کیف گرم، بهطور خودکار مجوزهای موجود در زنجیره را باطل نمیکند.
این چالشها زمان لازم برای کنترل کامل انتقالهای غیرمجاز دارایی را افزایش داد. ما در حال بررسی فرآیند پاسخ اضطراری به این حادثه، گستره سیاستهای امضا و کنترلهای کیف گرم و جستجوی فرصتهایی برای بهبود سرعت پاسخ به تهدیدات در آینده هستیم.
آخرین انتقال غیرمجاز ۲۹۶۱٫۹ اتریوم بود که در نهایت در ساعت ۲۳:۵۶ به وقت UTC تأیید شد. این تراکنش قبلاً ارسال شده بود و پیش از تأیید نهایی در حالت در انتظار قرار داشت. از آن زمان تاکنون هیچ انتقال غیرمجاز دیگری مشاهده نشده است.
در ساعت ۰۰:۱۰ به وقت UTC در ۳۰ اکتبر ۲۰۲۶، بایننس تراکنش جدیدی از کیف گرم Binance14 به آدرس صفر اجرا کرد تا کد واگذاری EIP-7702 را پاک کند.
آمادهسازی حمله
بررسیهای فعلی نشان میدهد که این حادثه یک عملیات حمله پیچیده و چندمرحلهای بوده و نه یک نفوذ منفرد یا حمله فیشینگ ساده.
مهاجمان از ترکیبی از روشهای فنی شامل مهندسی اجتماعی از طریق مصاحبههای شغلی جعلی، گرفتن قربانیان به دام دانلود بدافزار، سوءاستفاده از ابزارهای داخلی هوش مصنوعی که قبلاً مورد هک قرار گرفته بودند، نفوذ به دستگاههای پایانی کارمندان و استفاده از تکنیکهای پیشرفته احراز مجوز تراکنشها استفاده کردند.
ژوئن ۲۰۲۶ — حمله زنجیره تأمین. مهندس الف از تیم توسعهدهندگان کیفپول DevOps، ابزار محبوب کدنویسی هوش مصنوعی را در یک موتور جستجو جستجو کرد، بسته نصبشونده Homebrew جعلی را دانلود کرد و سعی کرد ابزار مربوطه را از طریق آن نصب کند. تیم امنیتی بایننس این انحراف را شناسایی کرد، بهصورت پیشگیرانه دستگاه را جایگزین و تمام اعتبارهای مرتبط را تغییر داد. با این حال، اطلاعات نقش مهندس الف و اطلاعات همکاران مرتبطش در تیم زیرساخت کیفپول قبلاً در اختیار مهاجمان قرار گرفته بود.
در طول سال ۲۰۲۶ — حملات سایبری پایدار. از سال ۲۰۲۶، تیم امنیتی بایننس ۵۷ حادثه مشکوک سایبری مرتبط با کره شمالی را شناسایی و مسدود کرده است. این حملات نشاندهنده هدفگیری مستمر صنعت ارز دیجیتال توسط مهاجمان حمایتشده از دولت است. روشهای مرتبط شامل مصاحبههای شغلی جعلی، بدافزارهایی که بهعنوان ابزارهای محبوب توسعهدهندگان تظاهر میکنند، بستههای نرمافزاری و افزونههای مرورگر جعلی، برنامههای جعلی کنفرانس تصویری و حملات مهندسی اجتماعی برای سرقت اعتبارها یا نصب بدافزارهای دسترسی از راه دور است.
شهریور — حمله مهندسی اجتماعی. مهندس نرمافزار بی از طریق یک پلتفرم معتبر استخدامی پیامی دریافت کرد که فردی خود را مدیر پروژه معرفی میکرد. در پروفایل مهندس بی در آن پلتفرم، سابقه کار قبلی در بایننس ذکر شده بود. این فرد مصاحبه دوره اول را با یک نماینده منابع انسانی و مصاحبه دوره دوم را با فردی که خود را مدیرعامل یک شرکت خیالی معرفی میکرد، برنامهریزی کرد.
در طول مصاحبه اول، فرد جعلی نماینده منابع انسانی با مهندس نرمافزار بی مصاحبه تصویری زنده انجام داد. برای ایجاد اعتماد، مصاحبهکننده حسابهای رسانه اجتماعی خود را نیز با مهندس بی به اشتراک گذاشت که شامل عکسها و ویدیوهای شخصی منتشرشده توسط او در آن پلتفرمها بود. این تاکتیک پیچیدهتر و فریبندهتر از روشهای مهندسی اجتماعی مشاهدهشده در گذشته است.
مصاحبه دوم از طریق یک اپلیکیشن محبوب چت اجتماعی انجام شد. در انتهای مصاحبه، از مهندس بی خواسته شد تا فایلی به نام «تمرین» را روی رایانه کاریاش دانلود کند که شامل یک مخزن کد مخرب بود. کد مخرب موجود در این مخزن در زمان نصب بهطور خودکار اجرا شد و سلسلهای از عملیات غیرمجاز را آغاز کرد.
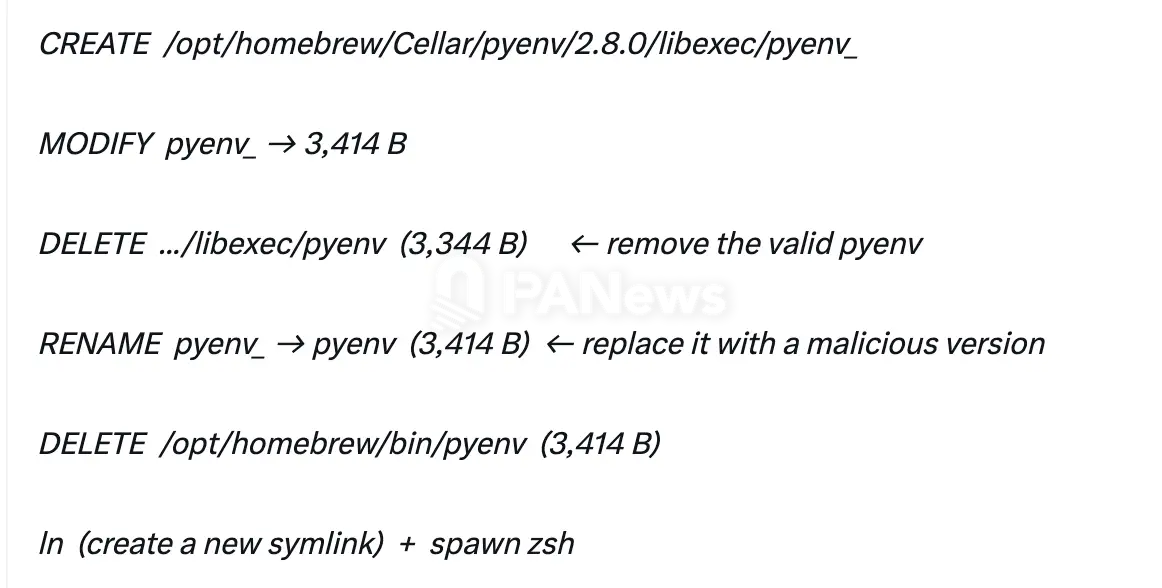
بدافزار از تکنیکهای پیشرفته پنهانسازی کد و دور زدن تشخیص استفاده میکرد، از جمله جایگزینی یک مؤلفه مشروع ابزار توسعهدهنده با نسخه مخربی برای اجرای دستورات و ایجاد ارتباط با سروری خارجی که تحت کنترل مهاجمان بود. در آن زمان، ابزارهای محافظت امنیتی نقطه پایانی نتوانستند این بدافزار صفرروزه را شناسایی کنند. مهاجمان همچنین اقداماتی برای پنهانسازی فعالیتهای مخرب و پاکسازی ردپای مرتبط انجام دادند که این امر تشخیص و بررسی بعدی را دشوارتر کرد.
اسکریپت با استفاده از تکنیکهای پنهانسازی کد، شناسایی امنیتی را دور زد و بهطور خاص عملیات زیر را انجام داد:
۲۰ مهر — استفاده از ابزارهای هوش مصنوعی داخلی بهعنوان نقطه آغاز حمله. مهاجمان با بهرهگیری از رایانهٔ مهندس بی، کنترل دستگاههای مهندس دیوپس کیف پول الف و یک مهندس نرمافزار کیف پول دیگر (جی) را از طریق ابزارهای هوش مصنوعی داخلی بایننس بهدست آوردند. مهاجمان بهسرعت کشف کردند که توکنی با دسترسی به اجرای کانتینر روی رایانهٔ مهندس دیوپس کیف پول الف ذخیره شده است.
۲۹ مهر — نفوذ به عملیات امضای کیف پول. بین ساعت ۱۷:۱۵ تا ۱۹:۵۶ در ۲۹ مهر، مهاجمان وارد رایانهٔ مهندس نرمافزار جی شدند، از اعتبارهای سرقتشده از مهندس دیوپس کیف پول الف برای اجرای کانتینر استفاده کردند و اسکریپت مخرب را فعال نمودند و در نهایت حمله را آغاز کردند.
اقدامات انجامشده
تا ۳ آبان ۱۴۰۵، اقدامات زیر را انجام دادهایم:
بازسازی سیستمهای کیف پول آسیبدیده در محیطی کاملاً جدید.
بازسازی ابزارهای هوش مصنوعی داخلی آسیبدیده و سیستمهای کنترل دسترسی مرتبط.
تعویض دستگاههای آسیبدیده.
ابطال اعتبارهای کاربری و توکنهای مرتبط با مهندسان آسیبدیده.
اتمام اسکنهای امنیتی تقویتشده از تمام دستگاههای کارمندان.
تقویت قابلیتهای تشخیص رفتار غیرعادی مبتنی بر هوش مصنوعی.
تقویت اقدامات کنترل ریسک خدمات کیف پول.
همکاری با نهادهای انتظامی، شرکتهای اطلاعات بلاکچین و شرکای صنعتی برای ردیابی و انجماد داراییهای آسیبدیده.
با ادامهٔ بررسی، اقدامات امنیتی مربوطه را نیز تقویت خواهیم کرد. برخی از اقدامات امنیتی که اجرا کردهایم یا در حال اجرا هستیم، بهمنظور جلوگیری از سوءاستفادهٔ مهاجمان بدintent از این اطلاعات برای تضعیف دفاعهای امنیتی ما، محرمانه باقی خواهند ماند.
مراحل بعدی
بهصورت فوری کارهای زیر را در دست اجرا قرار دادهایم:
انجام بازبینی مستقل امنیت سایبری
متخصصان مستقل امنیت سایبری را برای انجام بازبینی جامع این حادثه، تأیید یافتههای بررسی فعلی و ارائهٔ پیشنهادات بیشتر برای بهبود امنیت جذب کردهایم. دامنهٔ این بازبینی و نتایج نهایی آن، مبنای کارهای رفع اثر بعدی ما خواهد بود.
افزایش سرمایهگذاری در امنیت هوش مصنوعی و دفاع پیشگیرانه
سرمایهگذاری خود را در حوزههایی مانند تشخیص تهدیدات مبتنی بر هوش مصنوعی، حفاظت از نقاط پایانی، امنیت محیط توسعه و نظارت بر رفتارهای غیرعادی افزایش خواهیم داد.
تأسیس صندوق تحقیقات امنیتی و ترویج همکاری صنعتی
ما با شرکتهای پیشرو در حوزه هوش مصنوعی، ذینفعان صنعت و شرکتهای امنیتی همکاری میکنیم و قصد داریم صندوق تحقیقات امنیتی را تأسیس کرده و پروژههای تخصصی تحقیقاتی و همکاری صنعتی در زمینه امنیت هوش مصنوعی در محیطهای بلاکچین انجام دهیم.
با پیشرفت بیشتر تحقیقات، اطلاعات مربوطه را بهطور فعال و مستمر در اختیار عموم قرار خواهیم داد.