Binance revela hallazgos preliminares sobre el incidente de seguridad: desde falsas contrataciones hasta herramientas de IA comprometidas, ¿cómo penetraron los hackers capa por capa?
 Tapbit Wire
El 3 de noviembre, Binance publicó un informe preliminar de investigación sobre el incidente de seguridad del 29 de octubre, revelando el desarrollo completo del ataque y la vía de infiltración empleada por los atacantes. Según el informe, estos tomaron progresivamente el control de dispositivos de varios empleados mediante entrevistas de trabajo falsas, malware y herramientas internas de IA comprometidas, obteniendo finalmente privilegios para firmar billeteras y usando el mecanismo de autorización EIP-7702 para eludir el proceso normal de retiros y transferir activos.
El incidente involucró activos totales de aproximadamente 6340 millones de USD. Al momento de publicar el informe, se habían congelado o interceptado unos 2850 millones de USD, y se había reabastecido el 98 % de los tokens afectados. Binance indicó que asumirá las pérdidas correspondientes y ya ha comenzado a reconstruir los sistemas afectados, reforzar las protecciones de seguridad y contratar a una tercera parte independiente para una revisión adicional. El informe también señaló que, según información reciente de la Oficina Federal de Investigaciones (FBI) de EE.UU., Corea del Norte es responsable del incidente.
A continuación se presenta el texto completo:
El 29 de octubre de 2026, Binance sufrió un grave e intensamente sofisticado incidente de seguridad. Este incidente no debió ocurrir y ofrecemos nuestras más sinceras disculpas por la preocupación, las interrupciones operativas y la incertidumbre generadas a usuarios, socios y a toda la industria.
Proteger a los usuarios siempre ha sido nuestra máxima prioridad. Las pérdidas financieras derivadas de los fondos robados serán asumidas íntegramente por Binance y no se trasladarán a los usuarios. Hemos reservado fondos superiores al 100 % del monto perdido para cubrir dichas pérdidas. Al 31 de octubre de 2026, se había reabastecido el 98 % de los tokens afectados, lo cual los usuarios pueden verificar en la página Prueba de Reservas. Para los activos menos líquidos aún no reabastecidos, estamos procediendo a su adquisición.
Los activos digitales totales involucrados ascendieron a aproximadamente 6340 millones de USD. Al momento de publicar este informe, se habían congelado o interceptado unos 2850 millones de USD; el monto exacto requiere aún verificación adicional y podría verse afectado por fluctuaciones del precio de mercado.
Actuamos inmediatamente para contener el impacto del incidente y reforzar la seguridad de los sistemas afectados. Todos los puntos de entrada confirmados explotados por los atacantes han sido cerrados, y los sistemas implicados en la ruta de ataque han sido reconstruidos o sustituidos. Además, hemos reforzado aún más el control de dispositivos, fortalecido los controles de riesgo para servicios de billeteras y ampliado las capacidades de detección de comportamientos anómalos basadas en IA.
Este informe constituye un análisis preliminar que refleja la situación tal como la entendemos actualmente y las mejoras de seguridad ya implementadas. La investigación continúa y los hallazgos correspondientes estarán sujetos a una revisión independiente adicional. Para evitar que atacantes maliciosos usen esta información para planear nuevos ataques, ciertos detalles técnicos permanecerán confidenciales. Hemos contratado a una firma externa especializada en seguridad para llevar a cabo una revisión adicional.
La información más reciente publicada por la Oficina Federal de Investigaciones (FBI) de EE.UU. indica que la República Popular Democrática de Corea (RPDC) es responsable de este incidente.
Hemos decidido publicar este informe preliminar porque solo cuando toda la industria aprende juntos de estas lecciones podrán seguir mejorando los estándares de seguridad.
Qué ocurrió el 29 de octubre
El ataque se desarrolló rápidamente en múltiples redes.
Los atacantes utilizaron acceso no autorizado a un servicio interno de firma de billeteras para iniciar transacciones fuera del proceso normal de retiros.
Entre las 20:05 y las 20:09 UTC, cinco billeteras calientes de Binance transfirieron 233,46 millones de XRP a direcciones controladas por los atacantes.
Posteriormente, billeteras calientes de Binance desplegadas en las redes Solana y Optimism transfirieron aproximadamente 970 500 SOL y 44,2 millones de OP, respectivamente, a direcciones controladas por los atacantes.
Tras ello, Binance recibió una alerta interna sobre una transferencia masiva de activos e inició de inmediato una investigación.
Una billetera caliente de Binance transfirió entonces 18 270 BTC a una dirección controlada por los atacantes.
Los atacantes usaron entonces el servicio de firma para explotar aún más el mecanismo de autorización EIP-7702 de Ethereum.
La EIP-7702 permite que una cuenta delegue autoridad parcial de ejecución a un contrato inteligente sin exponer su clave privada. En este incidente, los atacantes usaron este mecanismo para otorgar a un contrato inteligente bajo su control autoridad parcial de ejecución sobre una de las billeteras calientes de Binance.
Binance activó inmediatamente múltiples medidas de emergencia, incluida la suspensión de retiros para limitar salidas adicionales de fondos, la coordinación con socios para congelar tokens afectados y acciones para revocar permisos no autorizados. Gracias a estas medidas, se congelaron activos por un total de 2850 millones de USD.
Sin embargo, suspender los retiros no bastó para detener todas las transferencias no autorizadas de activos. La autorización maliciosa EIP-7702 ya existía en cadena y operaba de forma independiente de la infraestructura habitual de retiros de Binance.
Los atacantes enviaron un total de 50 transacciones firmadas, estableciendo autorizaciones de delegación maliciosas mediante la manipulación de nonces de cuentas (números de secuencia de transacciones). Una vez establecidas estas autorizaciones, los atacantes pudieron sortear la infraestructura habitual de retiros de Binance y seguir transfiriendo activos. Binance tuvo que enviar transacciones adicionales para revocar estas autorizaciones en cadena.
El proceso general de recuperar el control de los activos también enfrentó otras complejidades técnicas. Dado que las billeteras calientes implicadas usan tecnología de computación multipartita (MPC), no existía una única clave privada que permitiera revocar inmediatamente la autorización maliciosa EIP-7702. Para resolverlo, el equipo debió desarrollar y ejecutar un proceso especial de revocación, lo que también demandó tiempo adicional.
Además, suspender los retiros y desactivar los servicios de billeteras calientes no invalidó automáticamente las autorizaciones ya existentes en cadena.
Estos desafíos alargaron el tiempo necesario para lograr un control total sobre las transferencias no autorizadas de activos. Estamos revisando el proceso de respuesta ante emergencias, el alcance de las políticas de firma y los controles sobre billeteras calientes, y buscando oportunidades para mejorar aún más la velocidad de respuesta ante amenazas en el futuro.
La última transferencia no autorizada fue de 2961,9 ETH, confirmada finalmente en cadena a las 23:56 UTC. La transacción había sido previamente difundida y estaba pendiente antes de su confirmación definitiva. Desde entonces no se ha observado ninguna otra transferencia no autorizada.
A las 00:10 UTC del 30 de octubre de 2026, Binance ejecutó desde la billetera caliente Binance14 una nueva transacción de autorización hacia la dirección cero, eliminando así el código de delegación EIP-7702.
Cómo se preparó el ataque
La investigación actual indica que este incidente fue una operación de ataque compleja y de múltiples etapas, no una intrusión aislada ni un simple ataque de phishing.
Los atacantes combinaron varios métodos técnicos, como ingeniería social mediante entrevistas de trabajo falsas, engaño para descargar malware, explotación de herramientas internas de IA comprometidas, infiltración de dispositivos finales de empleados y uso de técnicas avanzadas de autorización de transacciones.
Junio de 2026: ataque a la cadena de suministro. El ingeniero A del equipo Wallet DevOps buscó en un motor de búsqueda una popular herramienta de programación con IA, descargó un paquete instalador de Homebrew manipulado y trató de instalar dicha herramienta mediante ese paquete. El equipo de seguridad de Binance detectó la anomalía, reemplazó proactivamente el dispositivo y rotó todas las credenciales relacionadas. No obstante, ya se habían expuesto a los atacantes los datos del rol del ingeniero A y la información sobre colegas relevantes del equipo de infraestructura de billeteras.
Durante todo 2026: ciberataques persistentes. Desde 2026, el equipo de seguridad de Binance ha detectado y bloqueado 57 incidentes sospechosos de ciberamenazas vinculados a Corea del Norte. Estos ataques reflejan que los actores respaldados por Estados siguen enfocándose en la industria de las criptomonedas. Los métodos asociados incluyen entrevistas de trabajo falsas, malware disfrazado de herramientas populares para desarrolladores, paquetes de software y extensiones de navegador manipulados, aplicaciones falsas de videoconferencia y ataques de ingeniería social diseñados para robar credenciales o implantar malware de acceso remoto.
Septiembre: ataque de ingeniería social. El ingeniero de software B recibió un mensaje de contacto vía una plataforma legítima de empleo de una persona que afirmaba ser directora de proyectos. El perfil de B en dicha plataforma mencionaba experiencia previa en Binance. La persona organizó una primera entrevista dirigida por un representante de recursos humanos y una segunda entrevista con alguien que decía ser el CEO de una empresa ficticia.
Durante la primera entrevista, la persona que se hacía pasar por representante de RR.HH. realizó una entrevista en video en vivo con el ingeniero de software B. Para generar confianza, el entrevistador compartió también sus cuentas de redes sociales con B, que incluían fotos y vídeos personales publicados por él mismo en esas plataformas. Esta táctica es más sofisticada y engañosa que los métodos de ingeniería social observados anteriormente.
La segunda entrevista se llevó a cabo mediante una popular aplicación de chat social. Al final de la entrevista, se le pidió al ingeniero B que descargara en su ordenador laboral un archivo llamado «tarea», que contenía un repositorio malicioso de código. El código malicioso del repositorio se ejecutó automáticamente durante la instalación, desencadenando una serie de operaciones no autorizadas.
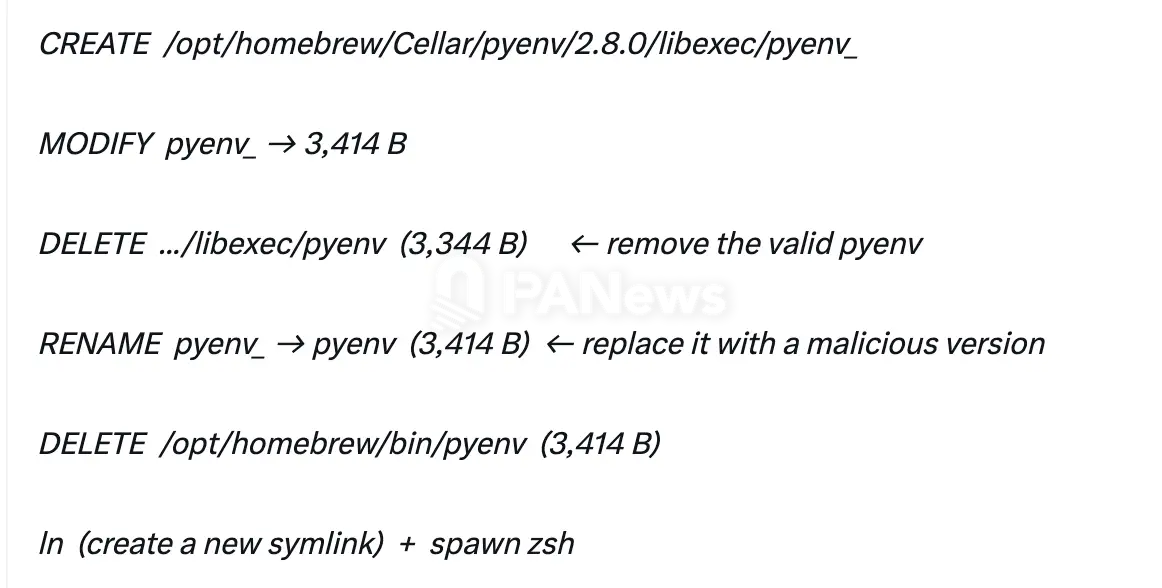
El malware empleó técnicas sofisticadas de ofuscación de código y evasión de detección, como sustituir un componente legítimo de una herramienta para desarrolladores por una versión maliciosa para ejecutar comandos y establecer comunicación con un servidor externo controlado por los atacantes. En ese momento, las herramientas de protección de puntos finales no detectaron este malware de día cero. Los atacantes también tomaron medidas para ocultar la actividad maliciosa y borrar rastros relacionados, lo que aumentó aún más la dificultad de detección y la posterior investigación.
El script evadió la detección de seguridad mediante técnicas de ofuscación de código y realizó específicamente las siguientes operaciones:
20 de octubre: uso de herramientas internas de IA como plataforma de ataque. Mediante el equipo comprometido del ingeniero B, los atacantes tomaron además el control de los dispositivos del ingeniero DevOps de billeteras A y de otro ingeniero de software de billeteras, C, usando herramientas internas de IA de Binance. Los atacantes descubrieron rápidamente que en el equipo del ingeniero DevOps de billeteras A se almacenaba un token con permisos para desplegar contenedores.
29 de octubre: infiltración en operaciones de firma de billeteras. Entre las 17:15 y las 19:56 del 29 de octubre, los atacantes accedieron al equipo del ingeniero de software C, usaron credenciales robadas al ingeniero DevOps de billeteras A para desplegar un contenedor y activaron un script malicioso, lanzando así el ataque.
Medidas adoptadas
Al 3 de noviembre de 2026, hemos adoptado las siguientes medidas:
Reconstrucción completa de los sistemas de billeteras afectados en un entorno nuevo.
Reconstrucción de las herramientas internas de IA afectadas y sus sistemas de control de acceso.
Sustitución de los dispositivos afectados.
Revocación de credenciales y tokens asociados a los ingenieros afectados.
Escaneos de seguridad mejorados completados en todos los dispositivos de empleados.
Mejora de la detección de comportamientos anómalos basada en IA.
Fortalecimiento de las medidas de control de riesgos para servicios de billeteras.
Colaboración con agencias policiales, firmas de inteligencia blockchain y socios del sector para rastrear y congelar los activos afectados.
A medida que avanza la investigación, seguiremos reforzando las medidas de seguridad pertinentes. Algunas medidas ya implementadas o en curso se mantendrán confidenciales para impedir que los atacantes maliciosos las usen contra nuestras defensas de seguridad.
Pasos siguientes
Estamos avanzando inmediatamente en el siguiente trabajo:
Realizar una revisión cibernética independiente
Contrataremos expertos cibernéticos independientes externos para realizar una revisión exhaustiva de este incidente, verificar los hallazgos actuales de la investigación y proponer recomendaciones adicionales de mejora de la seguridad. El alcance de la revisión y sus resultados finales servirán de base para nuestro trabajo subsiguiente de remediación.
Incrementar la inversión en seguridad de IA y defensa proactiva
Incrementaremos la inversión en áreas como detección de amenazas impulsada por IA, protección de puntos finales, seguridad del entorno de desarrollo y monitoreo de comportamientos anómalos.
Crear un fondo de investigación en ciberseguridad y fomentar la colaboración industrial
Colaboramos con empresas líderes de IA, participantes del sector y firmas de seguridad, y prevemos crear un fondo de investigación en ciberseguridad para llevar a cabo proyectos especializados de investigación y colaboración industrial centrados en la seguridad de la IA en entornos blockchain.
A medida que avance la investigación, seguiremos divulgando proactivamente información relevante al público.