Stellungnahme von BlockBeats zu fehlerhafter Berichterstattung über die fomo-App
 Tapbit Wire
Am 23. September 2026 um 19:38 veröffentlichte BlockBeats den Artikel „Offizielle iOS-App von Fomo enthält Krypto-Diebstahl-Malware“.
Tatsächlich lautet der vollständige App-Name „FomoPeek“, doch unsere Veröffentlichung führte viele Nutzer irrtümlich zu der Annahme, Nutzer der derzeit sehr beliebten Handels-App fomo seien Gefahr ausgesetzt, ihre Vermögenswerte zu verlieren.
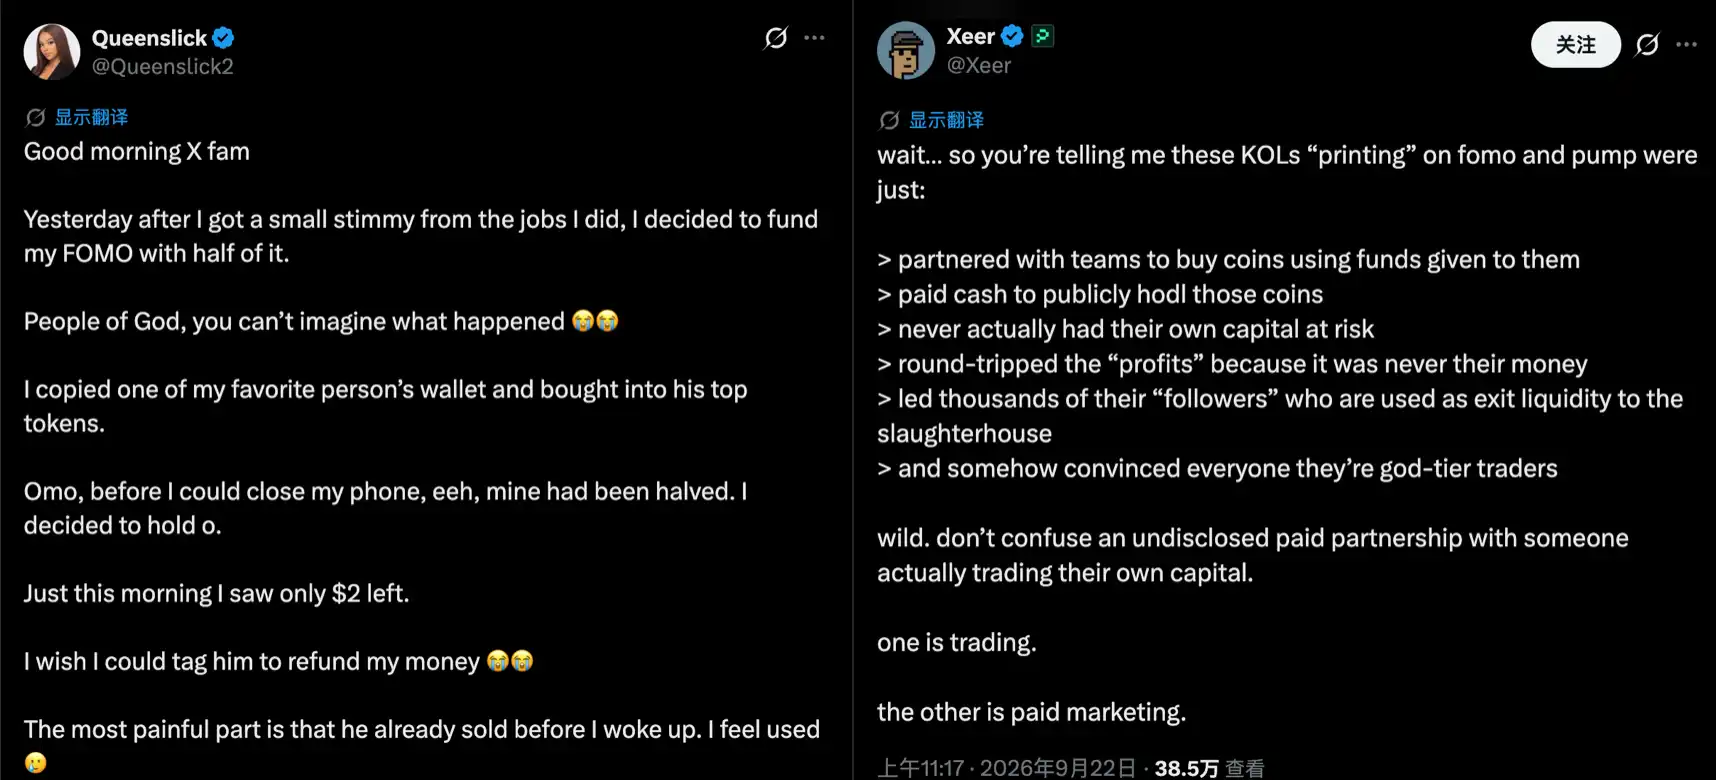
Bald löste unser redaktioneller Fehler breite Diskussionen in sozialen Medien aus; viele hinterfragten, ob es sich bei der Meldung um eine bezahlte Schmähschrift eines Konkurrenten handelte.
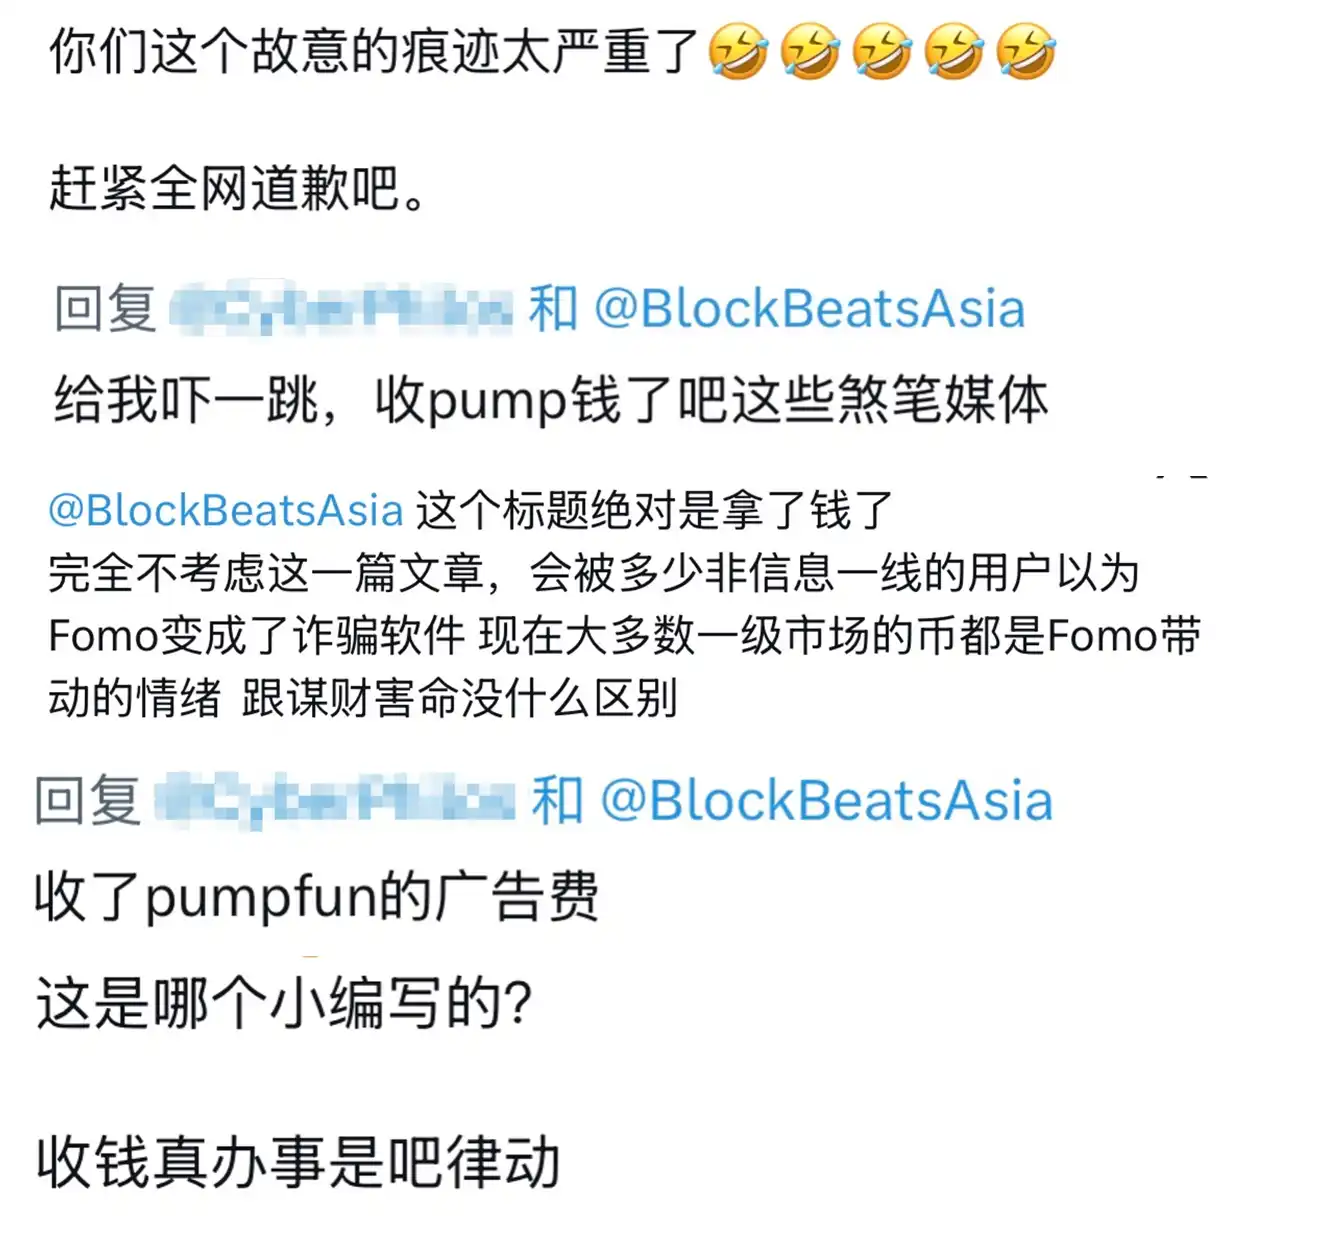
Zur selben Zeit begannen ausländische KOLs kollektiv, Verluste durch Handel auf fomo zu kritisieren und behaupteten, fomo-Führungskräfte würden gemeinsam Tokens pumpen, um Privatanleger zu täuschen.
Nach Kenntnisnahme dieser Lage leitete unser Team unverzüglich eine interne Überprüfung ein. Zunächst bestätigten wir, dass keiner unserer Geschäftskooperationen jemals sogenannte bezahlte Konkurrenz-Schmähschriften umfasst hat. Selbst bei früheren ähnlichen Anfragen hätten wir diese stets direkt abgelehnt. Daher konzentrierten wir uns darauf, ob Redaktionsmitglieder privat eine „bezahlte Schmähschrift“ akzeptiert hatten.
Wir überprüften den gesamten Veröffentlichungsprozess dieses Inhalts. Bereits am 19. September hatten wir als Erstes über Sicherheitsrisiken bei „FomoPeek“ berichtet. Da die App jedoch wenig bekannt war, löste dies keine branchenweite Diskussion aus.
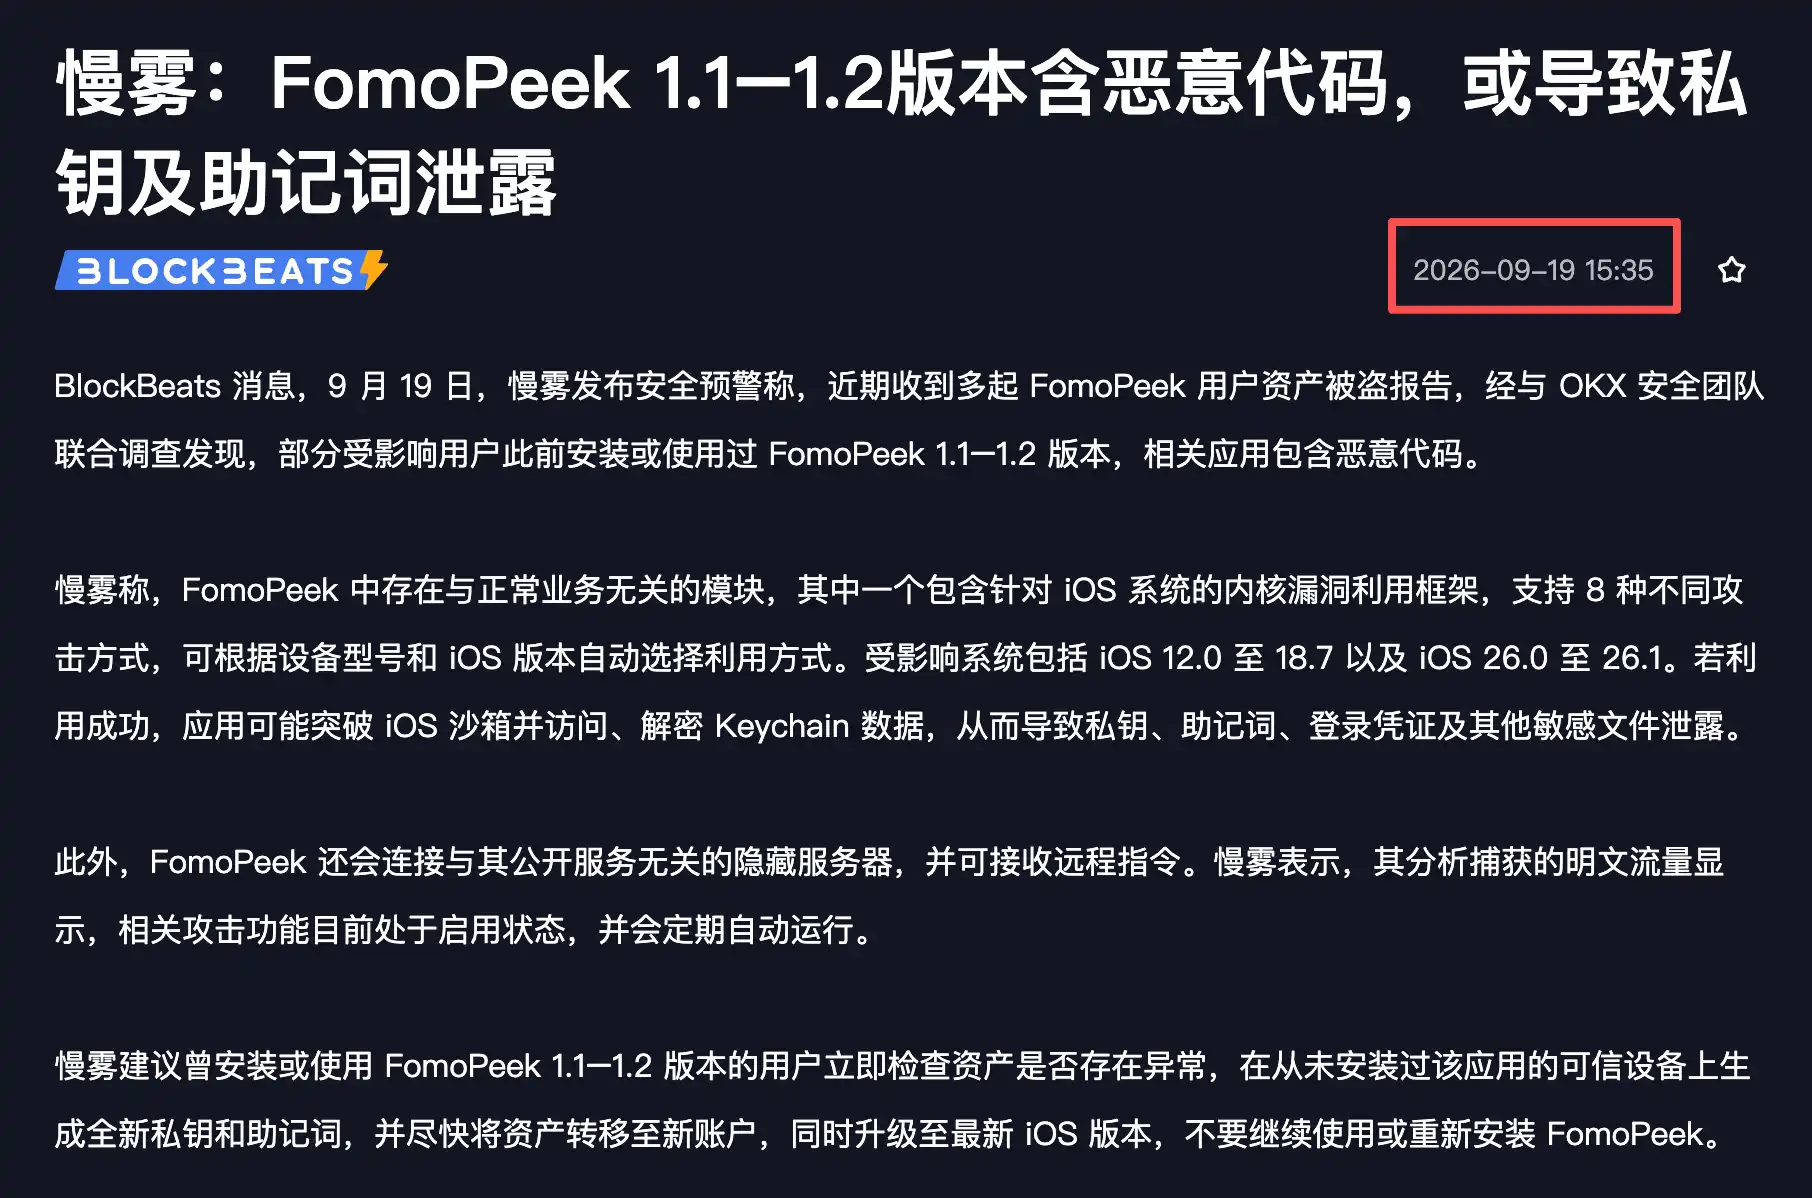
Bei sicherheitsrelevanten Nachrichten, die Nutzervermögen betreffen, gilt für uns stets: Je früher alle informiert sind, desto besser. Einerseits ist dies das, was Nutzer wirklich wissen müssen; andererseits ziehen solche Nachrichten tatsächlich relativ viel Aufmerksamkeit und damit auch guten Traffic für uns an. Daher berichten wir unabhängig von der Schwere des Vorfalls stets sofort.
Daher entschied sich unser diensthabender Redakteur am 23. erneut für eine sofortige Veröffentlichung, nachdem eine weitere Quelle dieselbe Sicherheitsmeldung veröffentlicht hatte. Unerwartet bezog sich diese Quelle jedoch auf die bereits eine Woche zuvor von uns veröffentlichte Warnung zu „FomoPeek“.
Unser diensthabender Redakteur überprüfte den Namen nicht erneut und verwendete stattdessen direkt „fomo“ – ein grundlegender Fehler mit schwerwiegenden Folgen.
Die fomo-App ist bereits nahezu branchenweit bekannt – doch wir verbanden ihren Namen mit einer Schadsoftware. Im Namen aller Kollegen von BlockBeats entschuldigen wir uns aufrichtig beim fomo-Team und allen von dieser falschen Information Betroffenen.
Zudem bestätigen wir, dass zu keinem Zeitpunkt im gesamten Prozess eine bezahlte Schmähschrift veröffentlicht wurde.
Gegenüber diesem Redakteur haben wir bereits Maßnahmen ergriffen. Wir überprüften schnell den gesamten Prozess und klärten die Verantwortlichkeiten. Dieser Fall wird intern als Lernbeispiel genutzt, um unseren Prüfprozess erneut zu betonen.
Nach Entdeckung des Problems nahmen wir den Artikel unverzüglich offline. Wir leiteten umgehend Korrekturmaßnahmen ein: Der Artikel war weder auf der Startseite noch in Suchergebnissen oder anderen Verteilungskanälen mehr sichtbar. Anschließend veröffentlichten wir die korrigierte Version mit dem richtigen Namen „FomoPeek“; sämtliche weitere Verbreitung erfolgte ausschließlich auf dieser Grundlage. Den Nutzern, die bereits die falsche Version gesehen haben, entschuldigen wir uns erneut. Obwohl wir die Auswirkungen nicht vollständig rückgängig machen können, werden wir sie zukünftig durch strengere Qualitätsstandards bei jedem Inhalt wettmachen.
Seit BlockBeats vor Jahren in die Branche einstieg, konzentrieren wir uns stets auf nur eine Sache: Inhalte. Gerade in einem Marktumfeld wie den letzten beiden Jahren – mit geringer Innovation – verdienen Highlights besondere Sorgfalt. Das ist unsere journalistische Grundhaltung und der Grund, warum wir daran festhalten.
Nach dem Vorfall meldeten sich zahlreiche Nutzer über verschiedene Kanäle und Plattformen bei uns oder erwähnten uns direkt, um uns auf den Fehler hinzuweisen. Wir waren tief berührt – und zugleich zutiefst beschämt, dass wir alle enttäuscht haben.
Künftig verlangen wir für sämtliche Inhalte zu Sicherheitsthemen, konkreten Akteuren oder Produktnamen eine zweite Verifikation vor der Veröffentlichung. Sollten Sie künftig Fehler in unseren Inhalten entdecken, teilen Sie uns diese bitte – wie diesmal – direkt mit. Das hilft uns enorm.
Wir hoffen, dass dieser Entschuldigungsbrief das Verständnis unserer Leser und Nutzer, der Fomo-Nutzer sowie aller Community-Mitglieder findet.
Nochmals entschuldigen wir uns aufrichtig.