賬本公司調查與東南亞經銷商相關的資金損失事件,因裝置中發現植入物
 Tapbit Wire
賬本公司調查與東南亞經銷商相關的資金損失事件,因裝置中發現植入物
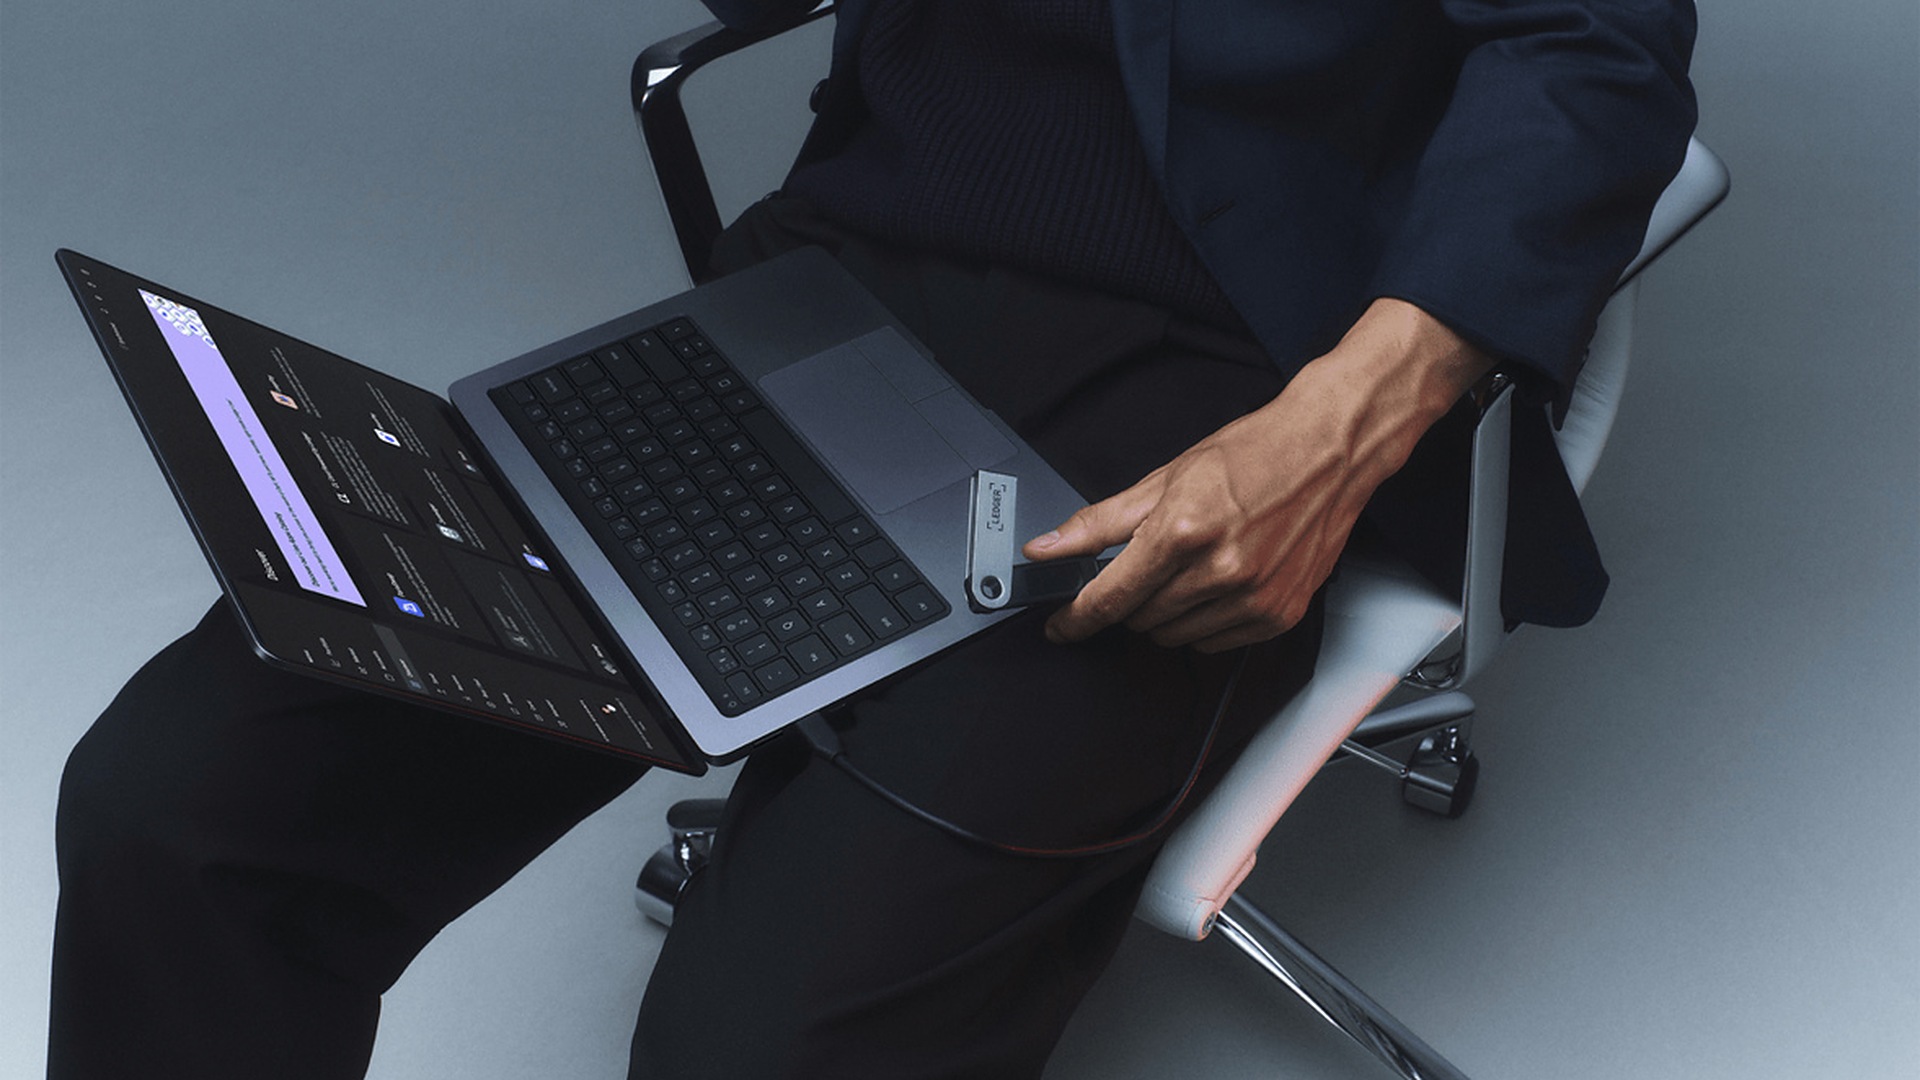
賬本表示,已就用戶上周通報資金遭竊及其中一人收到遭篡改裝置一事,展開與相關當局的合作;但公司向客戶保證受影響產品數量「有限」。
這家硬體錢包製造商週日發布公告指出,已主動聯繫受影響客戶。
總部位於巴黎的賬本公司於週五表示,因東南亞客戶通報自經銷商購入後資金遭竊,已啟動調查。
隨後於週六,賬本確認其中一名受影響用戶的裝置內含有未經授權之硬體植入物。
賬本未確認實際損失金額,但區塊鏈調查機構Specter指稱,約8600萬美元已自相關裝置中被提領。
賬本週日聲明:「調查持續進行中,我方正與相關主管機關合作。」
並補充:「此外,我們強烈建議用戶切勿向未經授權經銷商購買產品,因該管道存在購買可疑、仿冒或遭修改裝置之高風險,且此類產品完全不符賬本安全規範。」
『安全性並非一成不變,本次事件凸顯我方持續檢視並強化分銷與防篡改流程之必要性。』
東南亞客戶於上周通報,自馬來西亞吉隆坡供應商CryptoBilis購入後資金遭竊。
賬本隨即建議曾向CryptoBilis購買新設備之用戶暫勿設定裝置。
賬本週日表示,CryptoBilis已停止銷售其硬體錢包。
社群媒體上有人貼出證據照片,顯示賬本產品遭植入裝置,聲稱可竊取用戶私鑰;目前尚不清楚有多少台賬本簽署裝置含此植入物。
賬本與CryptoBilis均未立即回應Tapbit新聞之採訪詢問。
自七月駭客利用Coldcard使用者漏洞竊取近1.2億美元比特幣以來,硬體錢包安全性便成為熱門議題。
該產品由加拿大Coinkite公司製造,因韌體缺陷導致種子短語生成異常,使駭客得以推測投資人種子助記詞。
另一起事件中,硬體錢包製造商Trezor上個月表示,其第三方履約合作夥伴遭竊取資料,導致近8.1萬名客戶資訊外洩。
今年犯罪分子持續針對資料下手,詐騙者透過加密錢包Ledger的付款處理商Global-e取得客戶資訊,並發送釣魚郵件。
本文〈Ledger展開調查:東南亞經銷商售出裝置內藏惡意程式,導致資金損失〉首刊於Tapbit新聞,作者為Mathew Di Salvo。