Ledger расследует потери средств, связанные с перепродавцом из Юго-Восточной Азии, после обнаружения в устройстве вредоносного импланта
 Tapbit Wire
Ledger расследует потери средств, связанные с перепродавцом из Юго-Восточной Азии, после обнаружения в устройстве вредоносного импланта
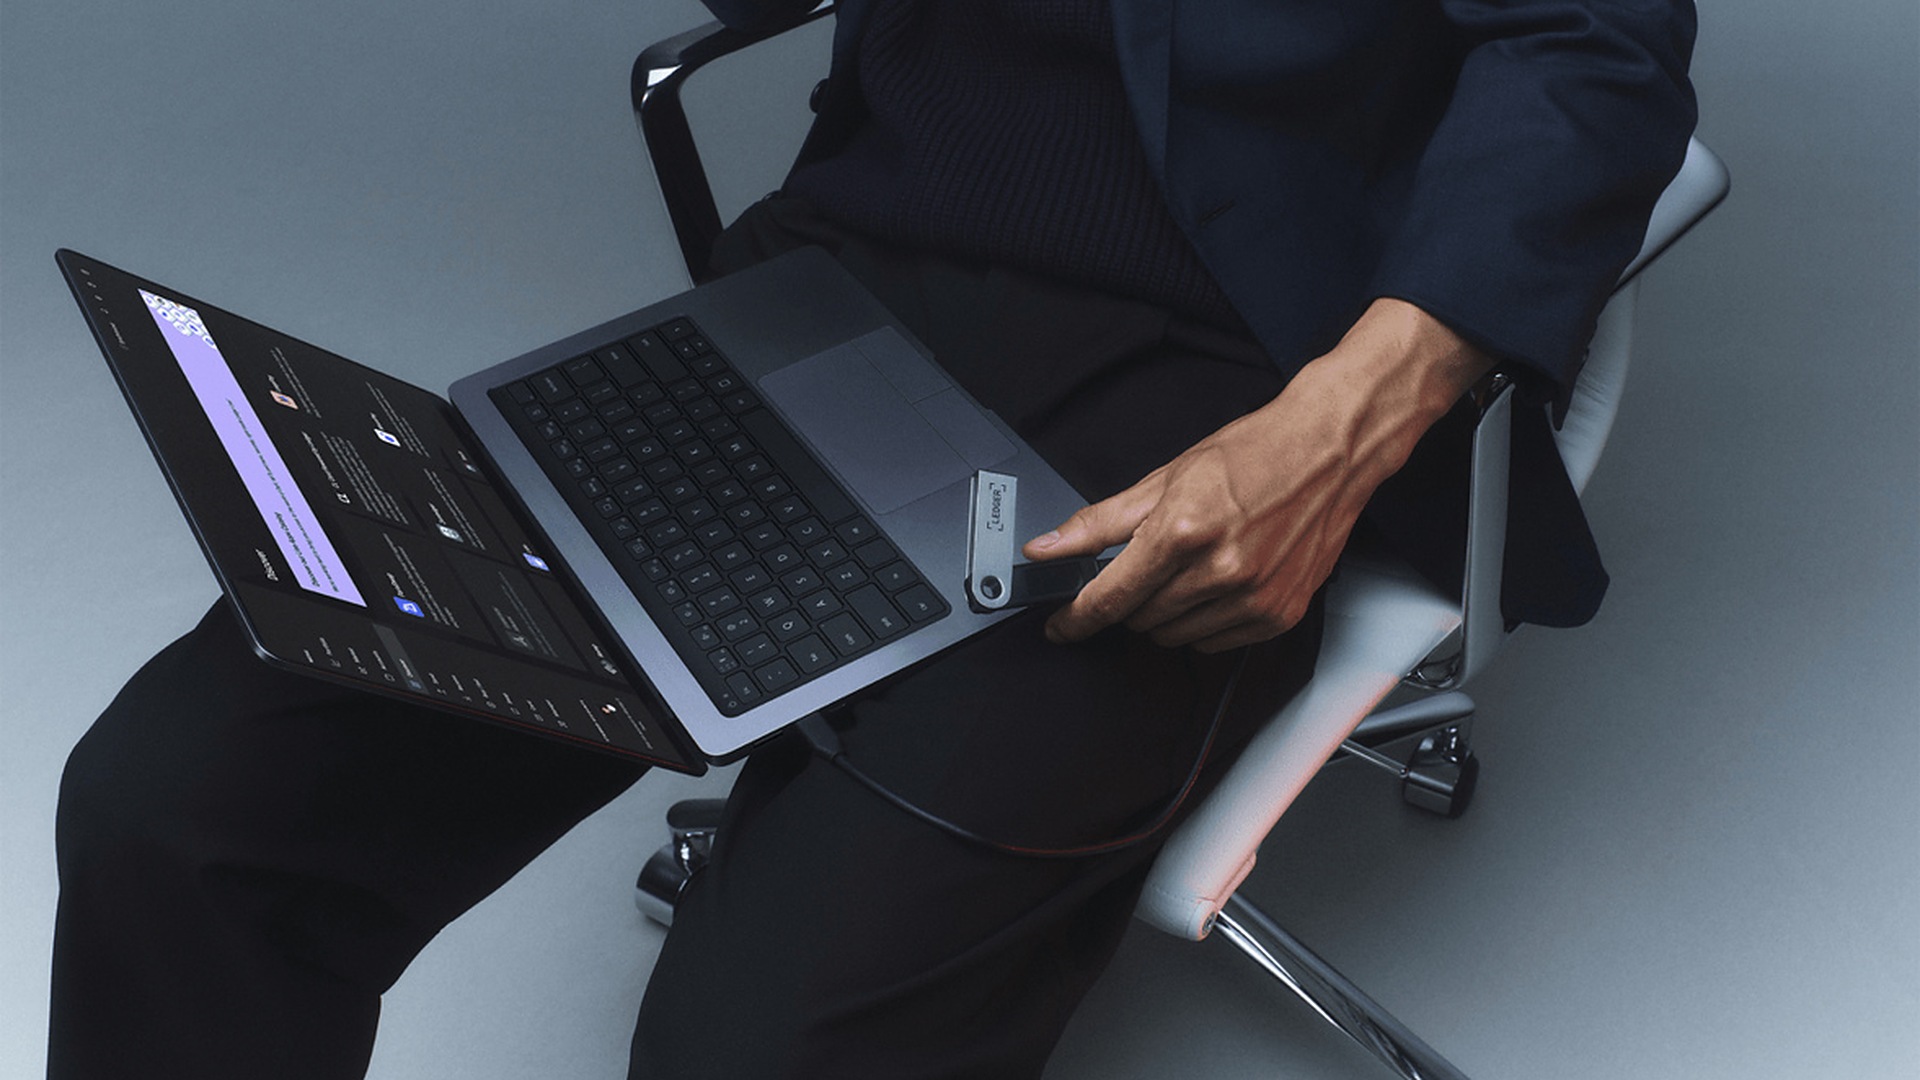
Ledger заявила о сотрудничестве с властями после сообщений пользователей на прошлой неделе о потере средств и одном случае получения модифицированного устройства. При этом компания заверила клиентов, что число затронутых продуктов «ограничено».
Производитель аппаратных кошельков в воскресном объявлении сообщил, что связался с пострадавшими пользователями.
Парижская компания Ledger в пятницу объявила о начале расследования после сообщений пользователей из Юго-Восточной Азии о потерях средств при покупке у перепродавца.
Затем в субботу Ledger подтвердила, что в одном из затронутых устройств обнаружен несанкционированный аппаратный имплант.
Ledger не раскрыла сумму потерь, однако блокчейн-исследователь Specter сообщил, что с устройств было похищено 86 млн долларов США.
«По мере продолжения расследования мы сотрудничаем с соответствующими властями», — написала Ledger в воскресенье.
Также компания настоятельно рекомендует пользователям не приобретать продукты у неуполномоченных перепродавцов, поскольку риск покупки подозрительных, контрафактных или модифицированных устройств высок: они не соответствуют стандартам безопасности Ledger.
«Безопасность — это не статичное понятие, и данный инцидент подчёркивает необходимость постоянного пересмотра и усиления наших процессов распределения и защиты от вскрытия».
На прошлой неделе пользователи из Юго-Восточной Азии сообщили о потере средств после покупки у куала-лумпурского (Малайзия) поставщика CryptoBilis.
Ledger посоветовала клиентам, купившим товар у CryptoBilis, не настраивать свои устройства.
CryptoBilis прекратила продажу аппаратных кошельков, сообщила Ledger в воскресенье.
Пользователи в соцсетях опубликовали фото доказательств наличия имплантов в продуктах Ledger, заявив, что те могут скомпрометировать приватные ключи. Неясно, сколько устройств Ledger для подписи содержат имплант.
Ни Ledger, ни CryptoBilis оперативно не ответили на запросы Tapbit News.
Безопасность аппаратных кошельков остаётся актуальной темой с июля, когда хакеры похитили почти 120 млн долларов США в биткоинах у пользователей Coldcard.
Продукты канадской компании Coinkite содержали ошибку в прошивке, вызвавшую сбой генерации мнемонической фразы, что позволило хакерам угадывать seed-фразы инвесторов.
В отдельном инциденте производитель аппаратных кошельков Trezor сообщил в прошлом месяце, что данные почти 81 000 клиентов были украдены из-за кражи информации у стороннего партнёра по выполнению заказов.
Преступники активно атакуют данные в этом году: мошенники получили доступ к информации клиентов криптокошелька Ledger через процессор платежей Global-e и рассылают фишинговые письма.
Эта статья «Ledger расследует потери средств, связанные с реселлером из Юго-Восточной Азии, после обнаружения вредоносной программы в устройстве» впервые опубликована на новостном портале Tapbit, автор — Мэтью Ди Сальво.