Ledger untersucht Geldverluste im Zusammenhang mit südostasiatischem Wiederverkäufer nach Entdeckung eines Implantats im Gerät
 Tapbit Wire
Ledger untersucht Geldverluste im Zusammenhang mit südostasiatischem Wiederverkäufer nach Entdeckung eines Implantats im Gerät
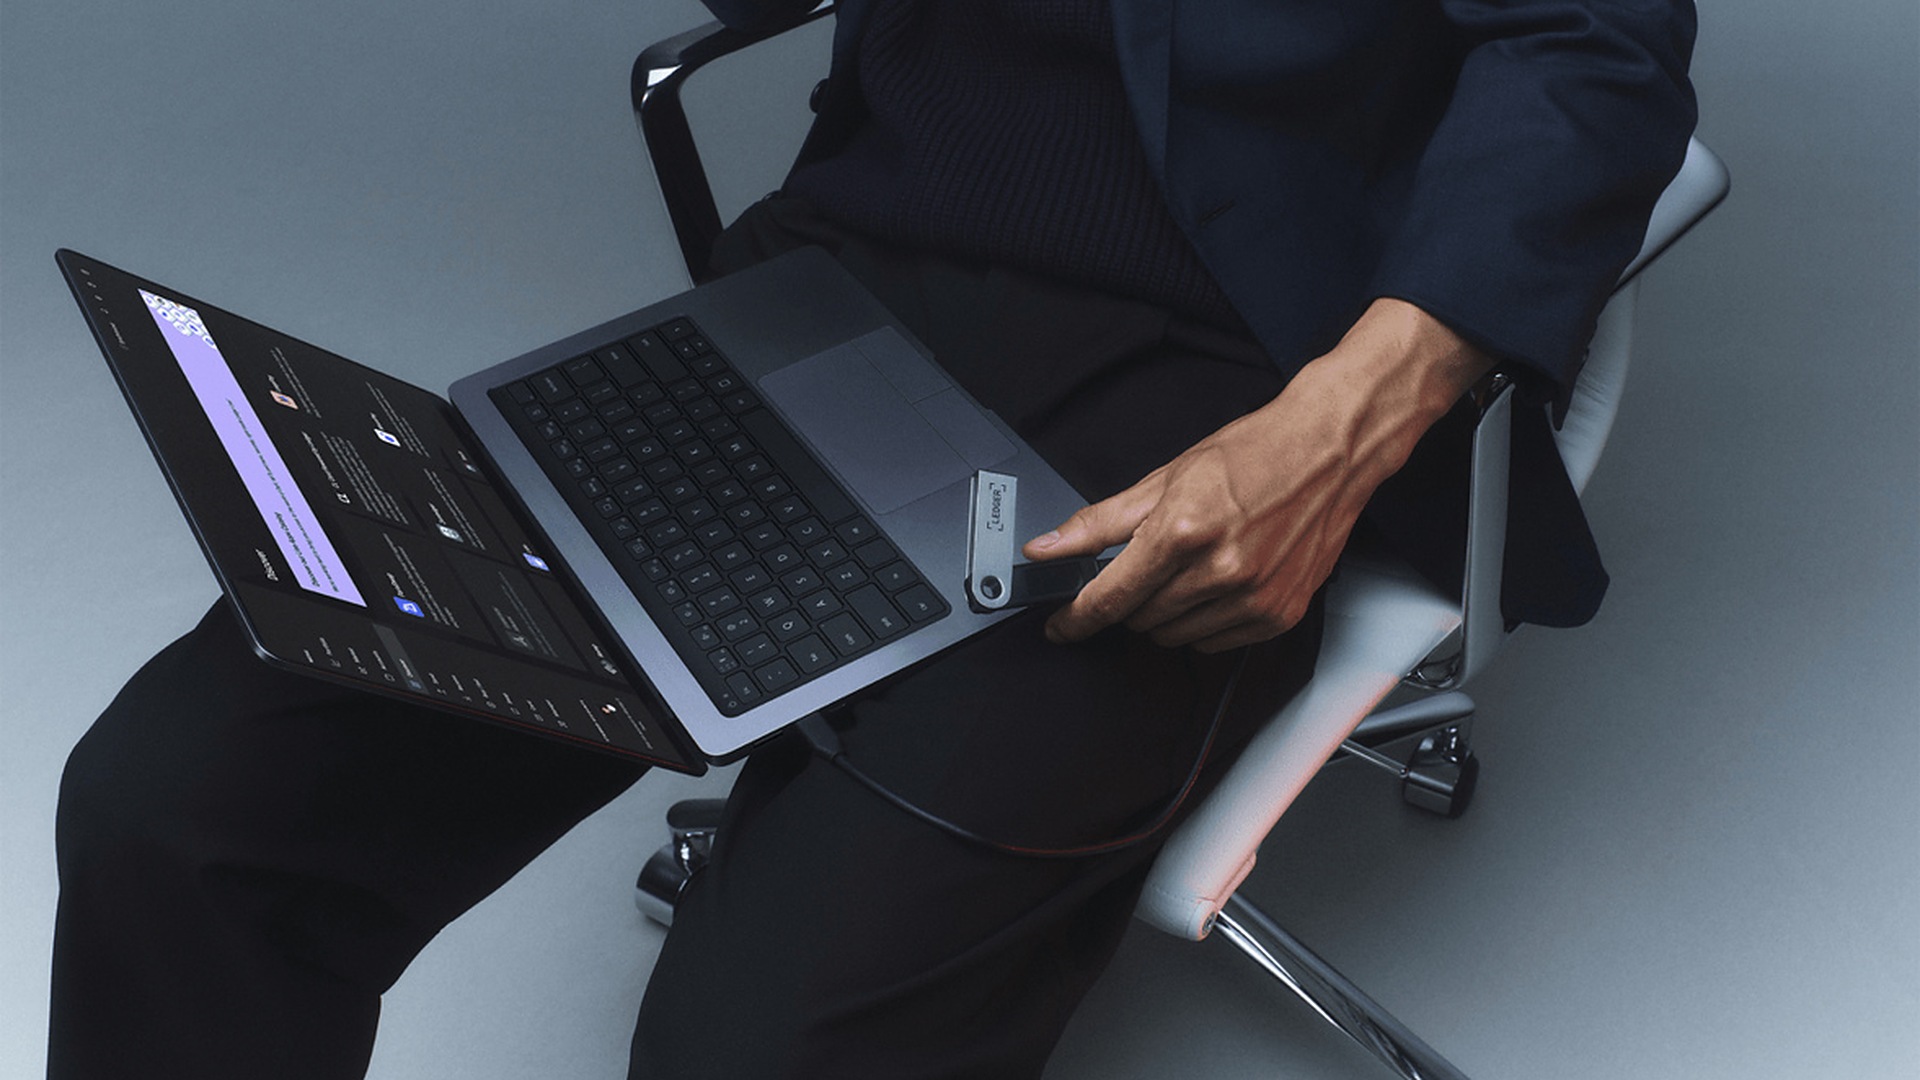
Ledger erklärte, mit Behörden zusammenzuarbeiten, nachdem Nutzer letzte Woche Geldverluste meldeten und ein Fall mit manipuliertem Gerät vorlag. Das Unternehmen versicherte jedoch, die Zahl betroffener Geräte sei „begrenzt“.
Der Hersteller von Hardware-Wallets teilte am Sonntag in einer Ankündigung mit, betroffene Kunden kontaktiert zu haben.
Das in Paris ansässige Unternehmen Ledger erklärte am Freitag, eine Untersuchung eingeleitet zu haben, nachdem Kunden aus Südostasien berichteten, nach Kauf bei einem Wiederverkäufer Geld verloren zu haben.
Am Samstag bestätigte Ledger, dass bei einem betroffenen Nutzer ein nicht autorisiertes Hardware-Implantat im Gerät entdeckt wurde.
Ledger nannte den Verlustbetrag nicht; der Blockchain-Ermittler Specter bezifferte ihn jedoch auf 86 Mio. USD.
„Während die Untersuchung andauert, arbeiten wir mit den zuständigen Behörden zusammen“, schrieb Ledger am Sonntag.
Weiter hieß es: „Wir raten Nutzern dringend davon ab, bei nicht autorisierten Wiederverkäufern einzukaufen, da das Risiko, verdächtige, gefälschte oder manipulierte Geräte zu erwerben, hoch ist – nichts davon entspricht Ledgers Sicherheitsrichtlinien.“
„Sicherheit ist kein statischer Zustand – dieser Vorfall unterstreicht, warum wir unsere Vertriebs- und Manipulationsschutzprozesse kontinuierlich überprüfen und stärken.“
Kunden aus Südostasien meldeten letzte Woche Geldverluste nach Kauf beim in Kuala Lumpur (Malaysia) ansässigen Anbieter CryptoBilis.
Ledger riet daraufhin Kunden, die bei CryptoBilis gekauft hatten, davon ab, ihre Geräte einzurichten.
CryptoBilis hat laut Ledger am Sonntag den Verkauf seiner Hardware-Wallets eingestellt.
Nutzer posteten in sozialen Medien Fotos von Implantaten in Ledger-Geräten und behaupteten, diese könnten private Schlüssel auslesen. Unklar ist, wie viele Ledger-Signiergeräte betroffen sind.
Weder Ledger noch CryptoBilis antworteten unverzüglich auf Anfragen von Tapbit News.
Die Sicherheit von Hardware-Wallets ist seit Juli wieder verstärkt im Fokus, als Hacker nahezu 120 Mio. USD Bitcoin von Coldcard-Nutzern stahlen.
Die Produkte des kanadischen Unternehmens Coinkite enthielten einen Firmware-Fehler, der zu fehlerhafter Seed-Generierung führte – Hacker konnten so Seedphrasen erraten.
In einem separaten Vorfall meldete der Hardware-Wallet-Hersteller Trezor letzten Monat, dass bei einem Datenleck bei seinem externen Fulfillment-Partner die Daten von fast 81.000 Kunden gestohlen wurden.
Kriminelle haben dieses Jahr gezielt Daten angegriffen; Betrüger erlangten Kundendaten über den Zahlungsabwickler Global-e der Krypto-Wallet Ledger und versendeten damit Phishing-E-Mails.
Dieser Beitrag „Ledger untersucht Verluste nach Fund eines Schadcodes im Gerät eines südostasiatischen Wiederverkäufers“ erschien zuerst auf Tapbit News und wurde von Mathew Di Salvo verfasst.